Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
男(監査)はつらいよ - Policy as CodeからAIエージェントへ
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Kengo Suzuki
February 28, 2026
Technology
1.3k
5
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
男(監査)はつらいよ - Policy as CodeからAIエージェントへ
Kengo Suzuki
February 28, 2026
Transcript
22 slides
商号等 三井物産デジタル‧アセットマネジメント株式会社 ⾦融商品取引業者 関東財務局⻑(⾦商)第3277号 加⼊協会 ⽇本証券業協会、⼀般社団法⼈ ⽇本投資顧問業協会、⼀般社団法⼈ 第⼆種⾦融商品取引業協会 ©Mitsui &
Co. Digital Asset Management, Ltd. 男(監査)はつらいよ Policy as Codeからエージェントを優先させた話 @ken5scal ʢླݚޗʣ
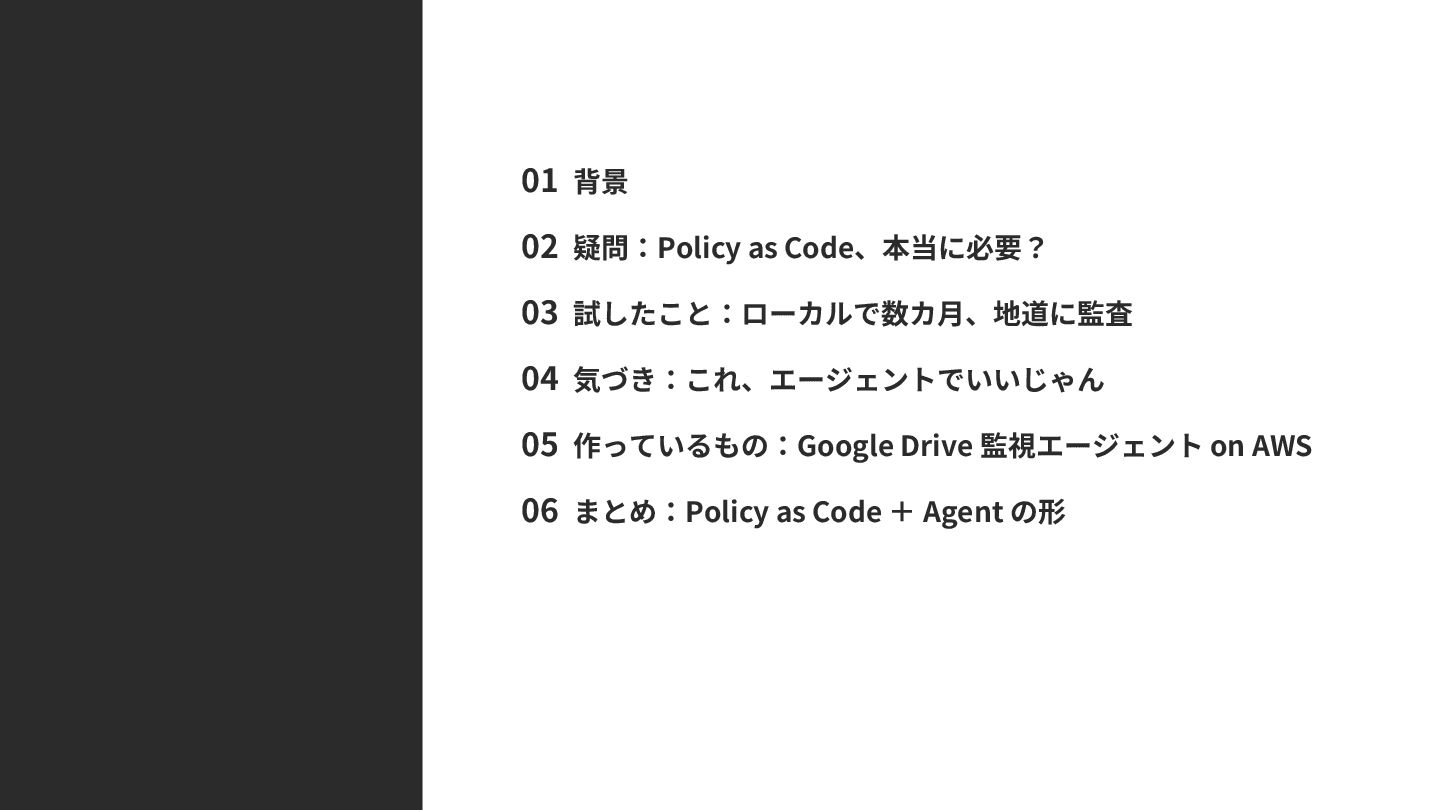
⽬次 INDEX 01 背景 02 疑問:Policy as Code、本当に必要? 03 試したこと:ローカルで数カ⽉、地道に監査
04 気づき:これ、エージェントでいいじゃん 05 作っているもの:Google Drive 監視エージェント on AWS 06 まとめ:Policy as Code + Agent の形
3
01 背景 4
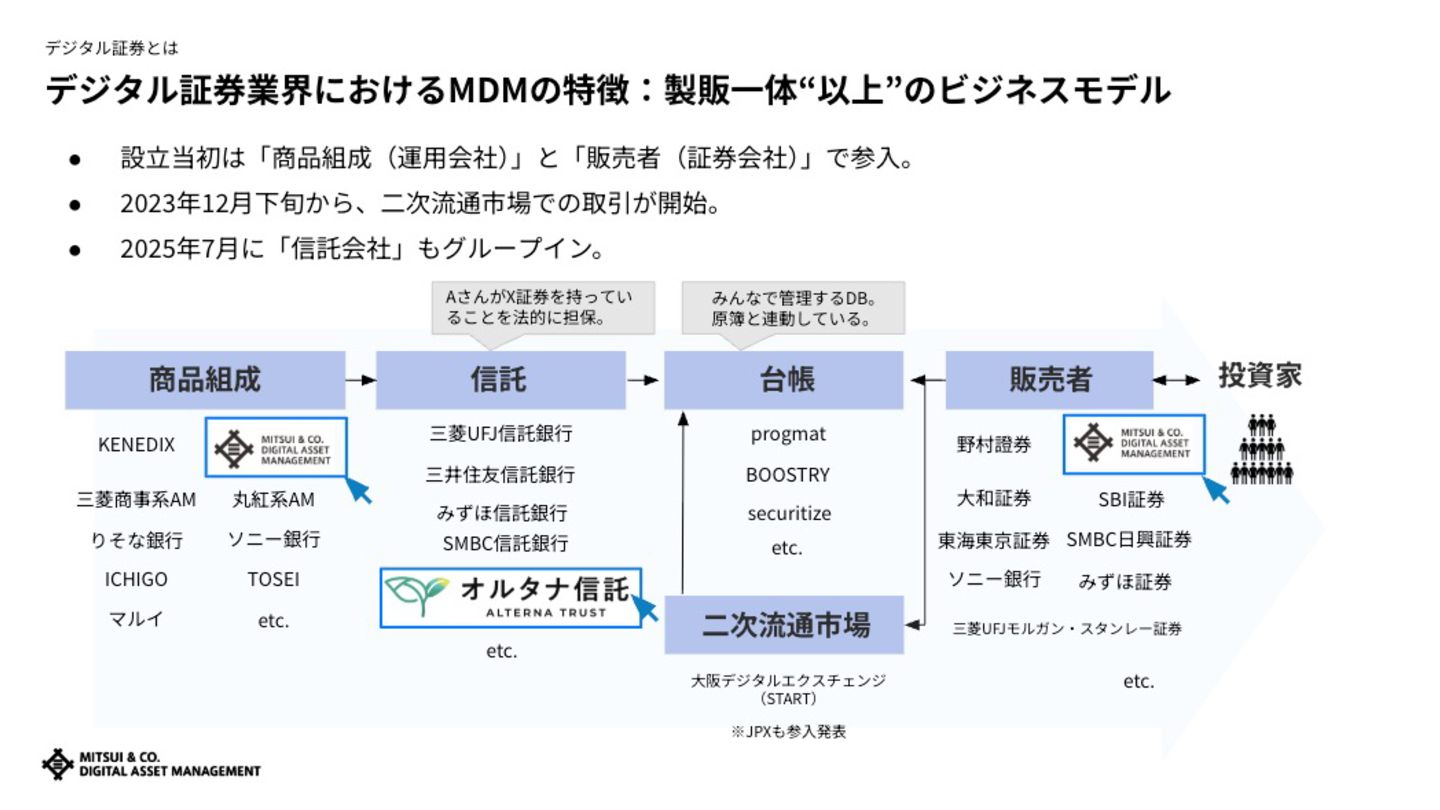
5
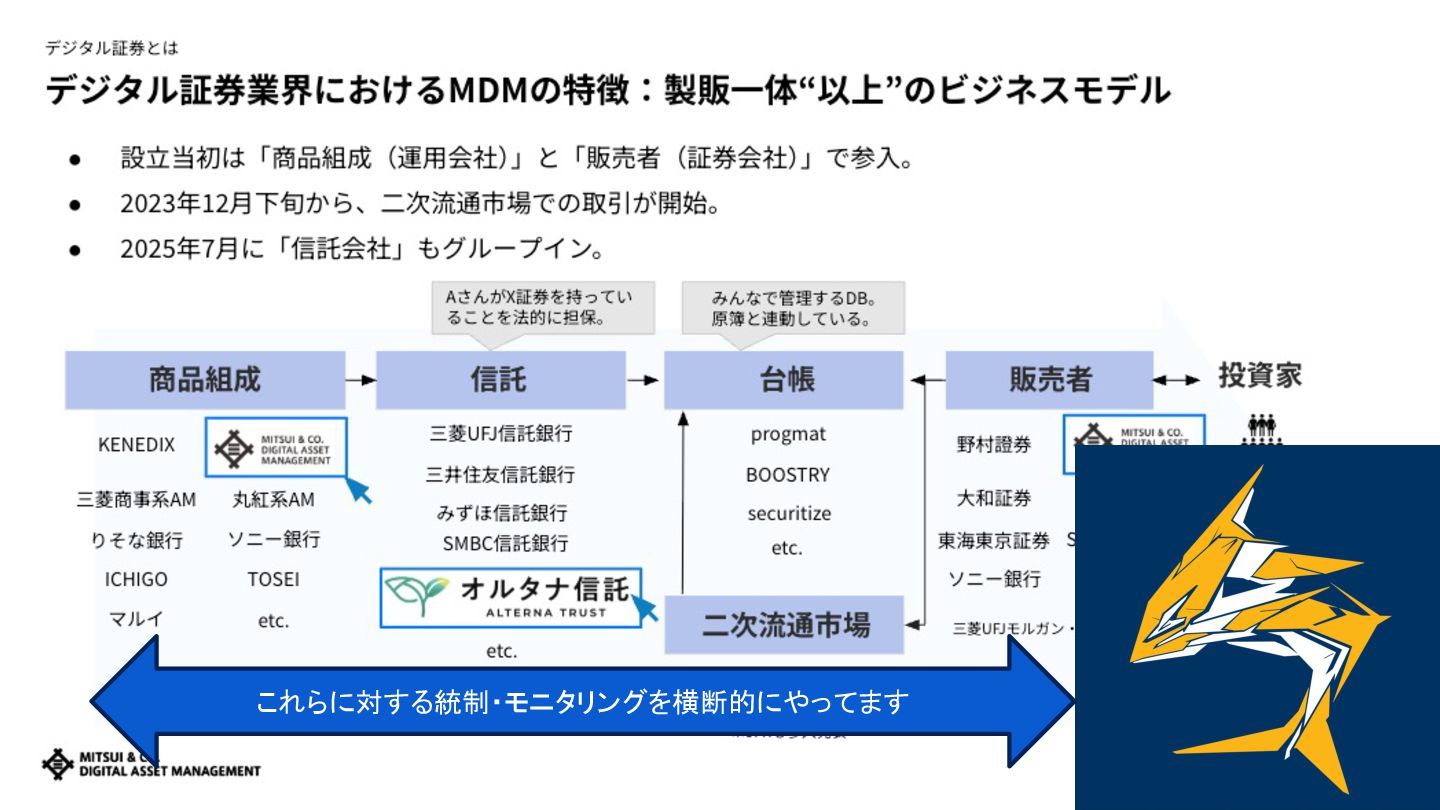
6 これらに対する統制・モニタリングを横断的にやってます
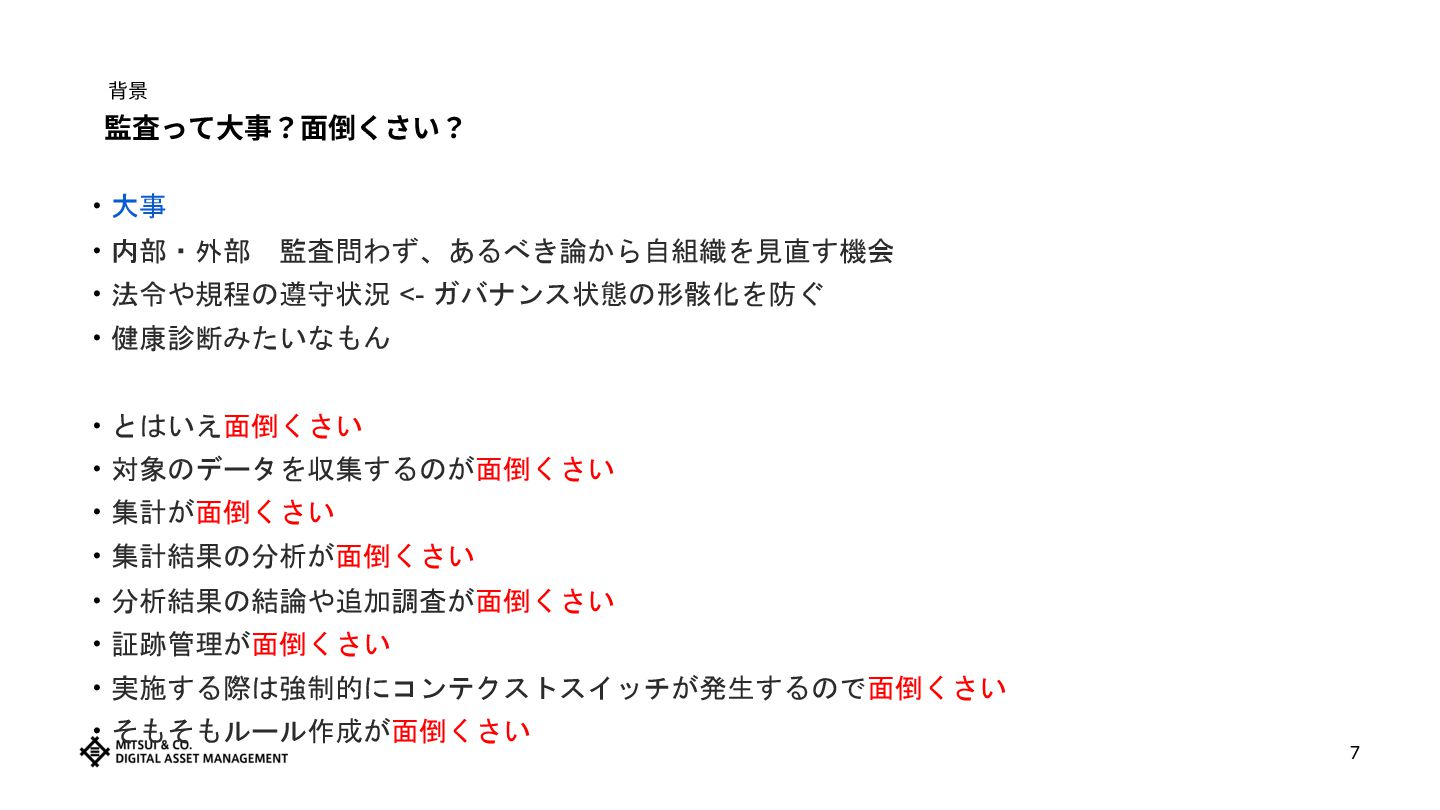
監査って⼤事?⾯倒くさい? 背景 7 ‧大事 ‧内部・外部 監査問わず、あるべき論から自組織を見直す機会 ‧法令や規程の遵守状況 <- ガバナンス状態の形骸化を防ぐ ‧健康診断みたいなもん
‧とはいえ面倒くさい ‧対象のデータを収集するのが面倒くさい ‧集計が面倒くさい ‧集計結果の分析が面倒くさい ‧分析結果の結論や追加調査が面倒くさい ‧証跡管理が面倒くさい ‧実施する際は強制的にコンテクストスイッチが発生するので面倒くさい ‧そもそもルール作成が面倒くさい
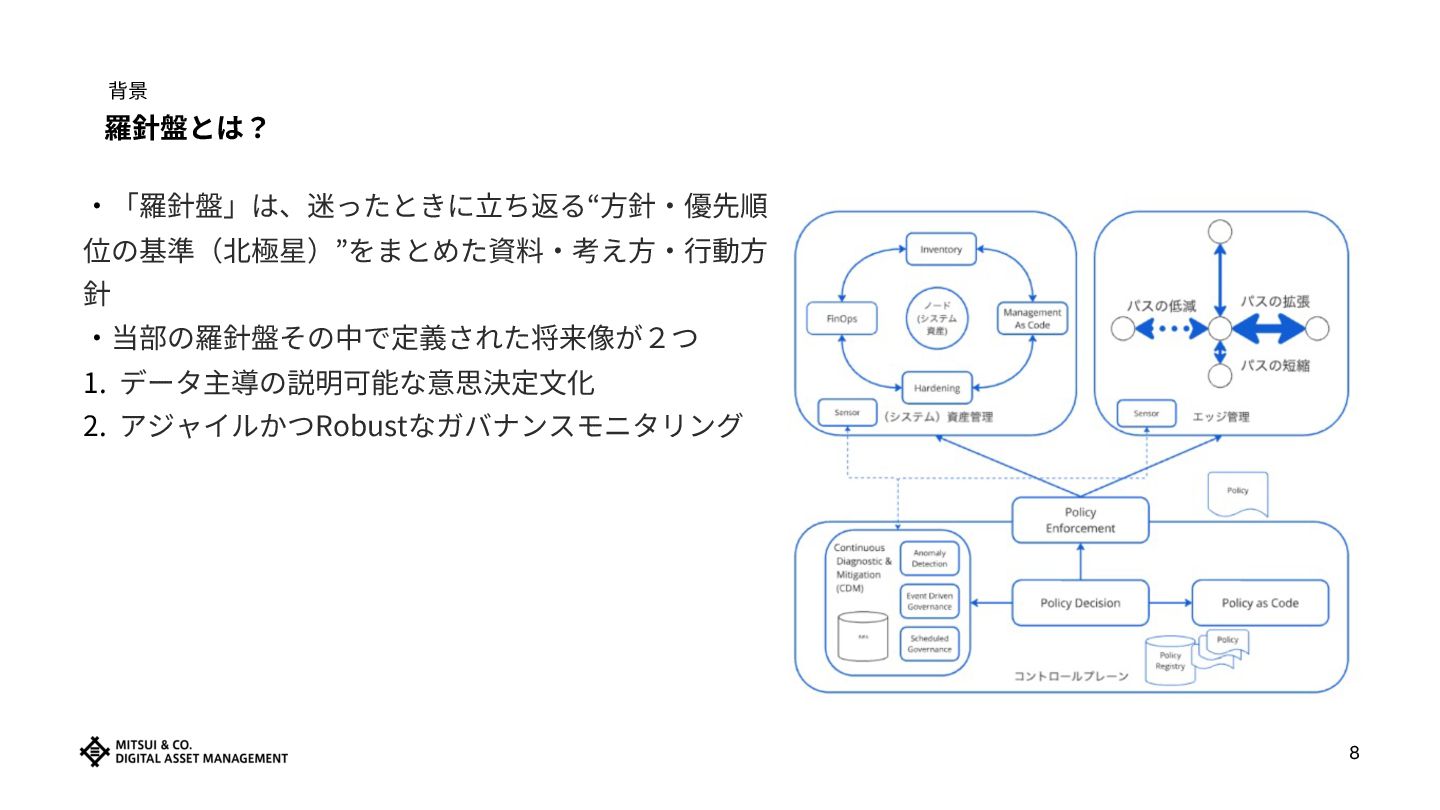
背景 羅針盤とは? 8 ‧「羅針盤」は、迷ったときに⽴ち返る“⽅針‧優先順 位の基準(北極星)”をまとめた資料‧考え⽅‧⾏動⽅ 針 ‧当部の羅針盤その中で定義された将来像が2つ 1. データ主導の説明可能な意思決定⽂化 2.
アジャイルかつRobustなガバナンスモニタリング
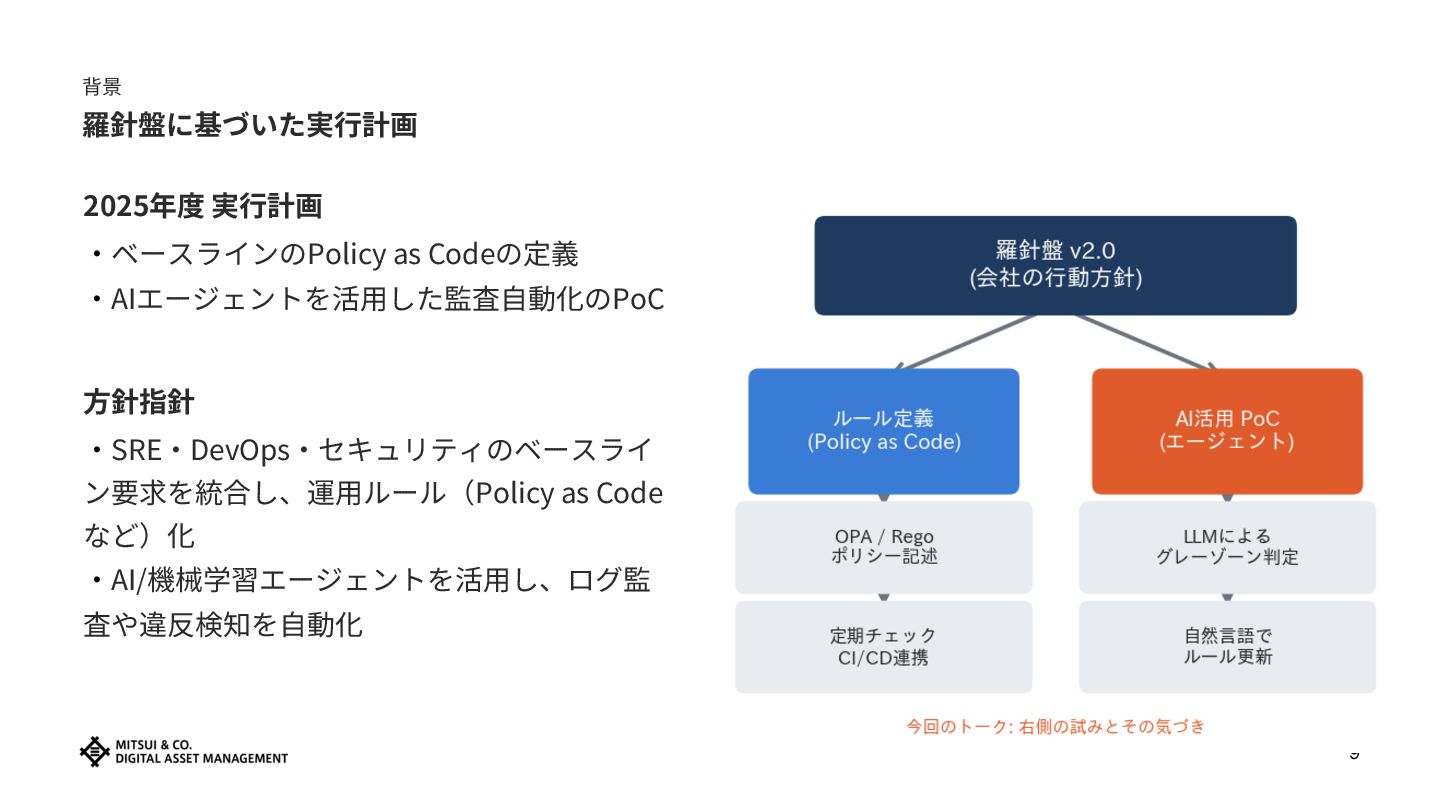
背景 羅針盤に基づいた実⾏計画 2025年度 実⾏計画 ‧ベースラインのPolicy as Codeの定義 ‧AIエージェントを活⽤した監査⾃動化のPoC ⽅針指針 ‧SRE‧DevOps‧セキュリティのベースライ
ン要求を統合し、運⽤ルール(Policy as Code など)化 ‧AI/機械学習エージェントを活⽤し、ログ監 査や違反検知を⾃動化 9
背景 Policy as Code、本当に正しいアプローチか? ▪OPA(Open Policy Agent)などのツールで、ルールをコードに落とし込みバージョン管理する ネックは実現性と持続可能性 ‧ルールが変わるたびにコードを書き直すのか? ‧例外や曖昧な判断をどうコードに落とすのか?
‧グレーゾーンをどう扱う? ⽩か黒かで割り切れないケースが多い ‧上記もコードで書くのか? ‧正しくコードをメンテできるのか? ‧AIの賢さを信じてもいいんじゃね? ‧AI使ったOPAでログ解析させるなら、AIに作成させたクエリで集計して、解析しても同じじゃない? (暴論 →「AIでまずは試すことにした」 10
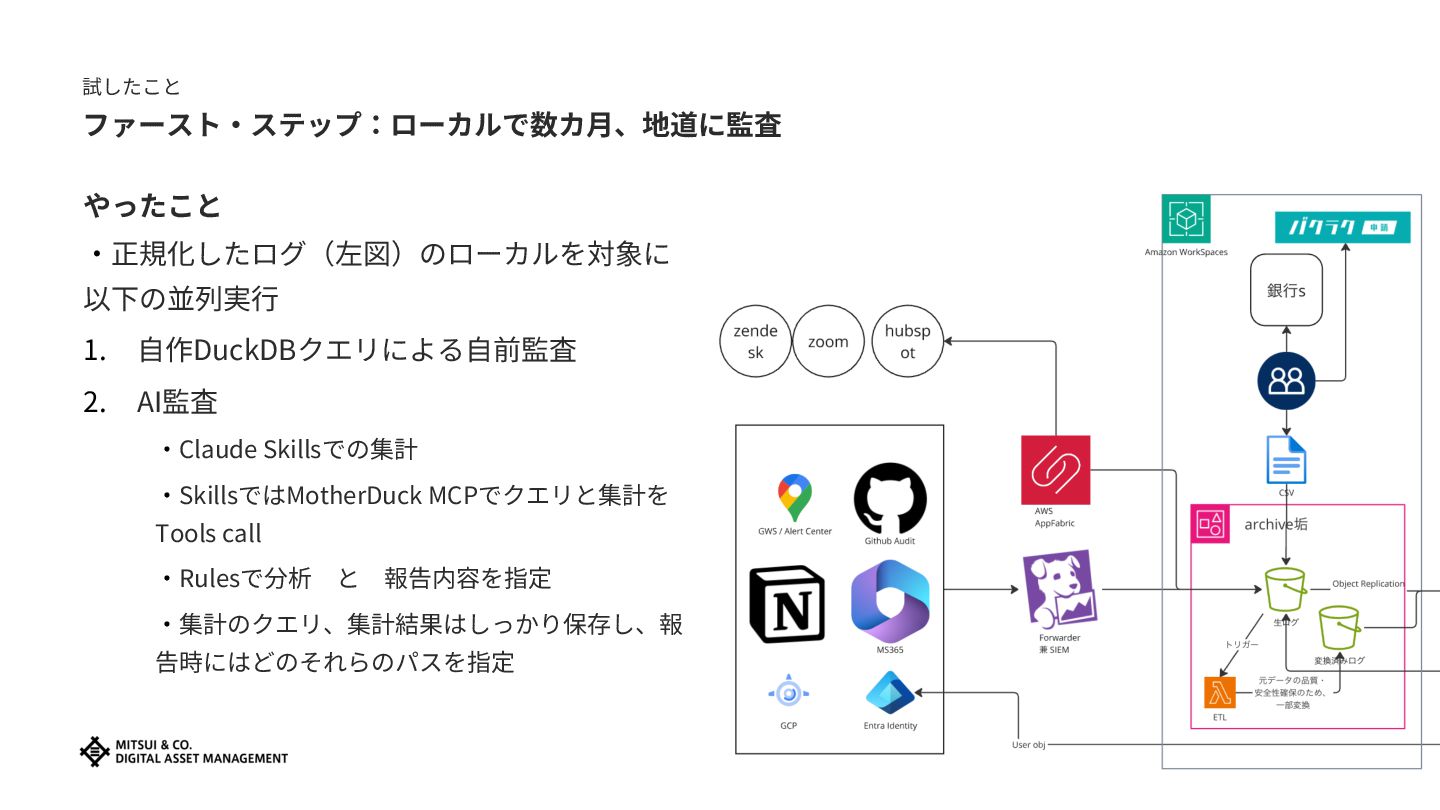
試したこと ファースト‧ステップ:ローカルで数カ⽉、地道に監査 やったこと ‧正規化したログ(左図)のローカルを対象に 以下の並列実⾏ 1. ⾃作DuckDBクエリによる⾃前監査 2. AI監査 ‧Claude
Skillsでの集計 ‧SkillsではMotherDuck MCPでクエリと集計を Tools call ‧Rulesで分析 と 報告内容を指定 ‧集計のクエリ、集計結果はしっかり保存し、報 告時にはどのそれらのパスを指定 11
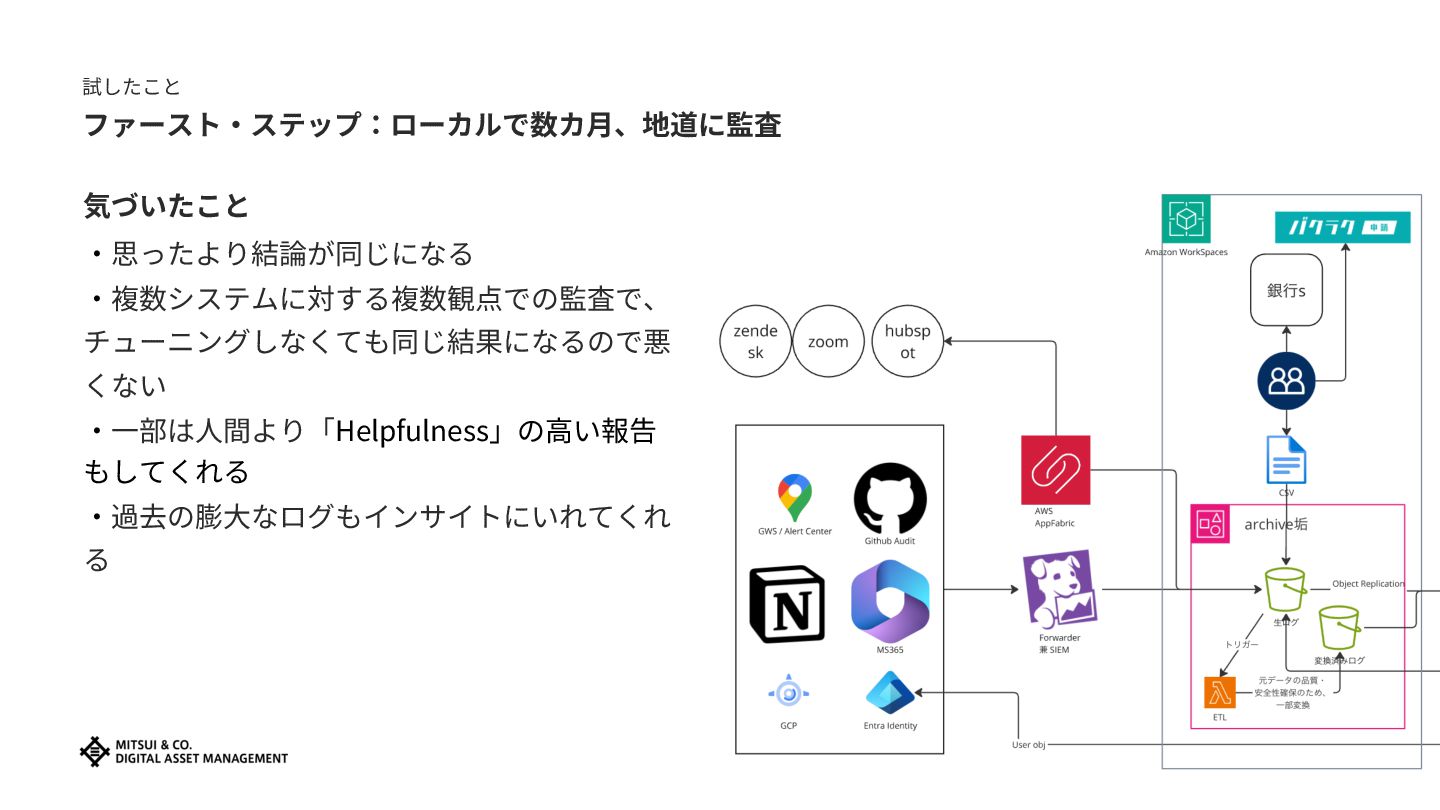
試したこと ファースト‧ステップ:ローカルで数カ⽉、地道に監査 気づいたこと ‧思ったより結論が同じになる ‧複数システムに対する複数観点での監査で、 チューニングしなくても同じ結果になるので悪 くない ‧⼀部は⼈間より「Helpfulness」の⾼い報告 もしてくれる ‧過去の膨⼤なログもインサイトにいれてくれ
る 12
気づき これ、エージェントでいけるやん LLMベースのエージェントなら... ✓グレーな判断も「⾼リスク‧中リスク‧低リスク」でサジェストできる ✓過去のHITLでの判断も反映‧バージョン管理 ✓前⽉との差分を⾃動で拾い、⽂脈ごと説明⽂にまとめられる ✓ルール変更はプロンプト修正で対応できる(コード改修より速い) ✓証跡(集計結果‧判断根拠)をS3に⾃動保存できる Policy as
Codeで「判断をコードに閉じ込める」より、エージェントに「スキーマと⽬的をもとにし たクエリ整形と⾃然⾔語による判断をもって、⼀次ドラフトを作成させて⼈間が最終確認する」して も問題ない事に気づいた 13
02 作っている例:Google Drive アクセス監視 エージェント on AWS 14
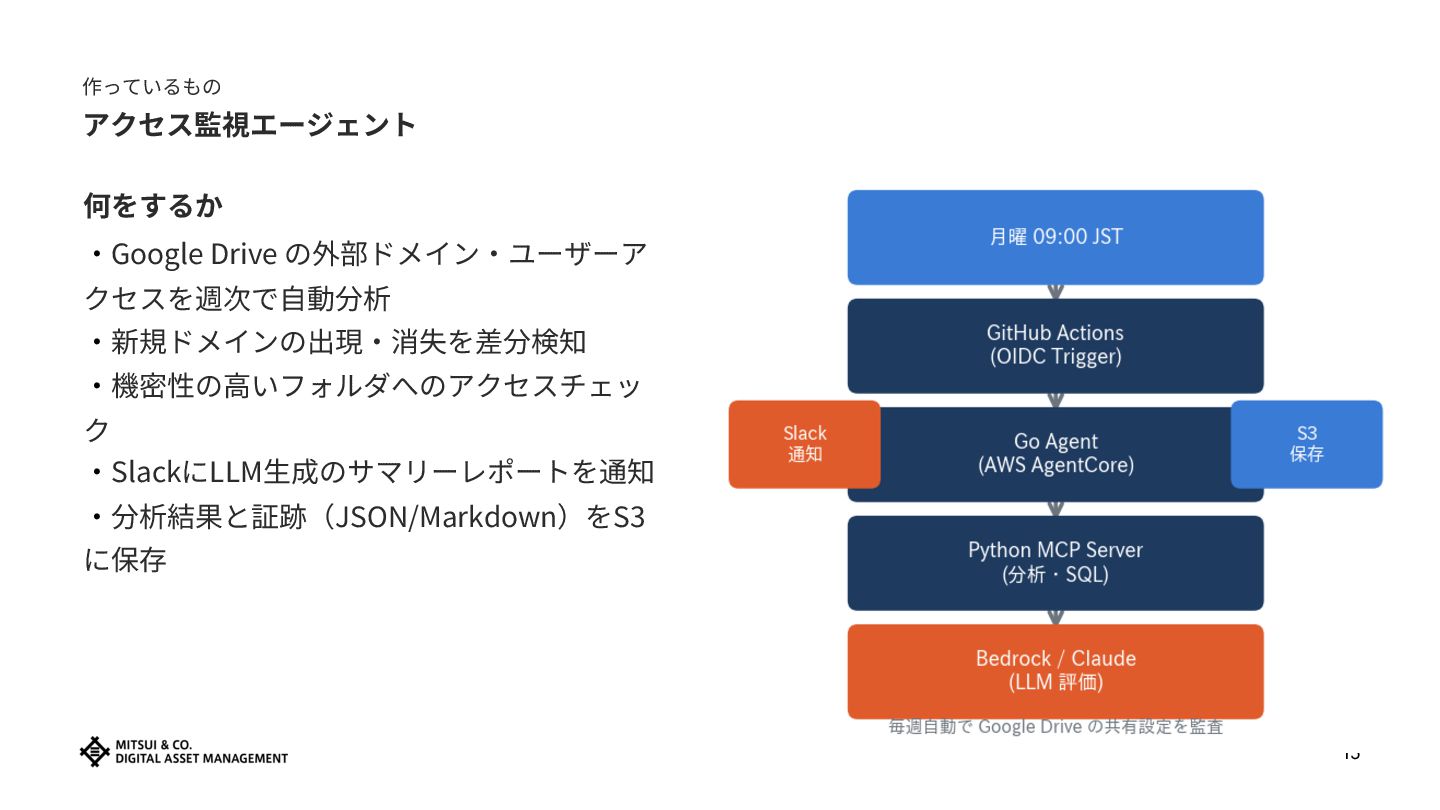
作っているもの アクセス監視エージェント 何をするか ‧Google Drive の外部ドメイン‧ユーザーア クセスを週次で⾃動分析 ‧新規ドメインの出現‧消失を差分検知 ‧機密性の⾼いフォルダへのアクセスチェッ ク
‧SlackにLLM⽣成のサマリーレポートを通知 ‧分析結果と証跡(JSON/Markdown)をS3 に保存 15
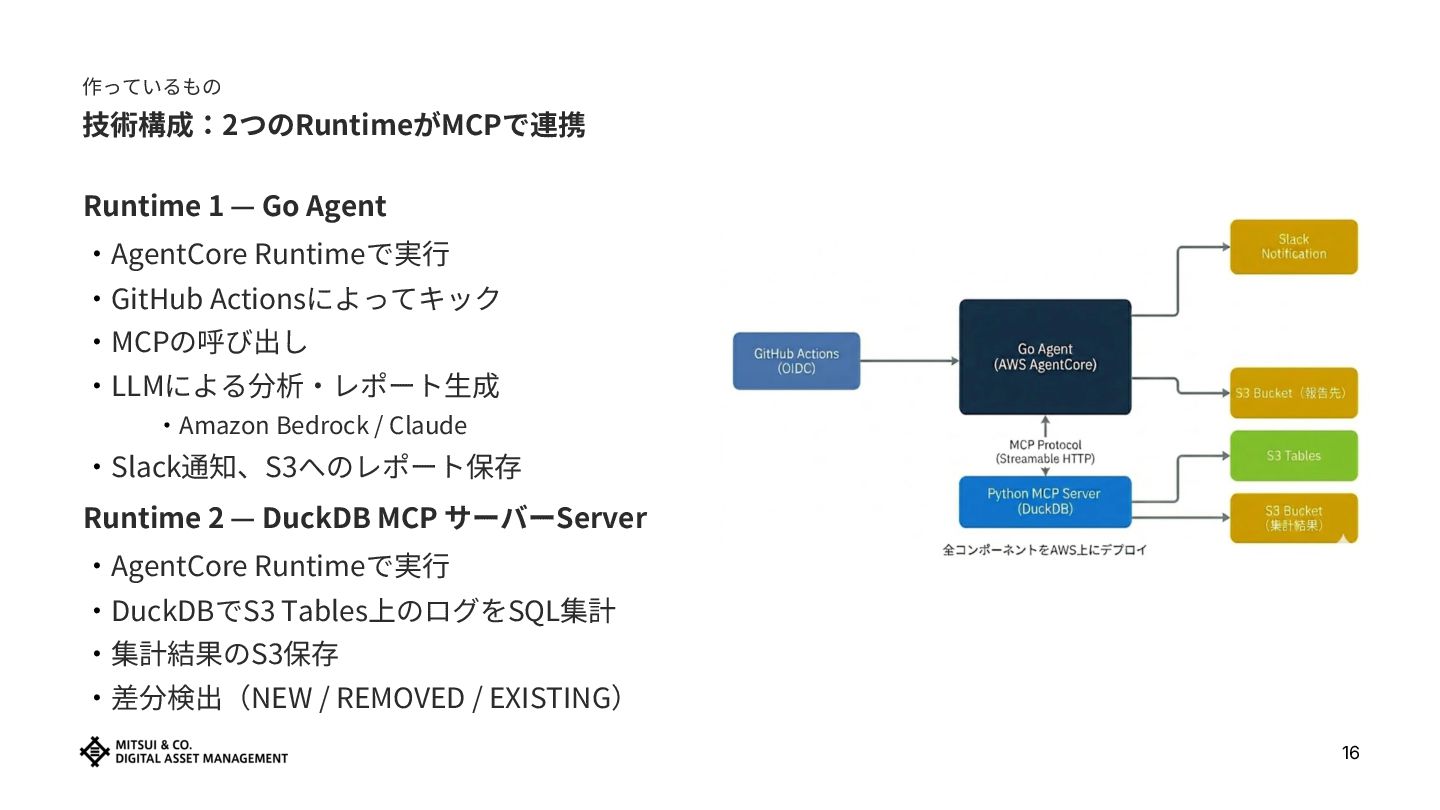
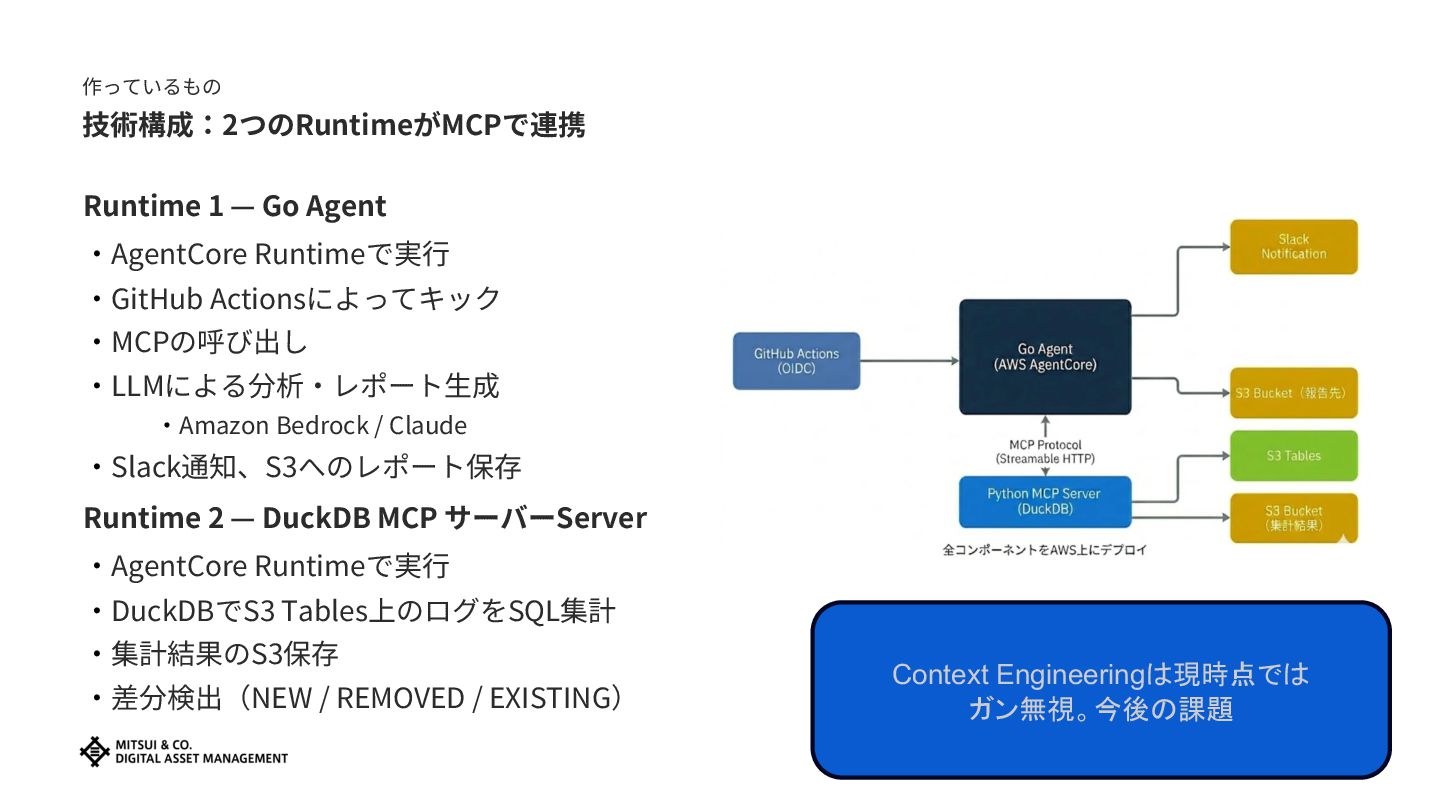
作っているもの 技術構成:2つのRuntimeがMCPで連携 Runtime 1 — Go Agent ‧AgentCore Runtimeで実⾏ ‧GitHub
Actionsによってキック ‧MCPの呼び出し ‧LLMによる分析‧レポート⽣成 ‧Amazon Bedrock / Claude ‧Slack通知、S3へのレポート保存 Runtime 2 — DuckDB MCP サーバーServer ‧AgentCore Runtimeで実⾏ ‧DuckDBでS3 Tables上のログをSQL集計 ‧集計結果のS3保存 ‧差分検出(NEW / REMOVED / EXISTING) 16
作っているもの 技術構成:2つのRuntimeがMCPで連携 Runtime 1 — Go Agent ‧AgentCore Runtimeで実⾏ ‧GitHub
Actionsによってキック ‧MCPの呼び出し ‧LLMによる分析‧レポート⽣成 ‧Amazon Bedrock / Claude ‧Slack通知、S3へのレポート保存 Runtime 2 — DuckDB MCP サーバーServer ‧AgentCore Runtimeで実⾏ ‧DuckDBでS3 Tables上のログをSQL集計 ‧集計結果のS3保存 ‧差分検出(NEW / REMOVED / EXISTING) 17 Context Engineeringは現時点では ガン無視。今後の課題
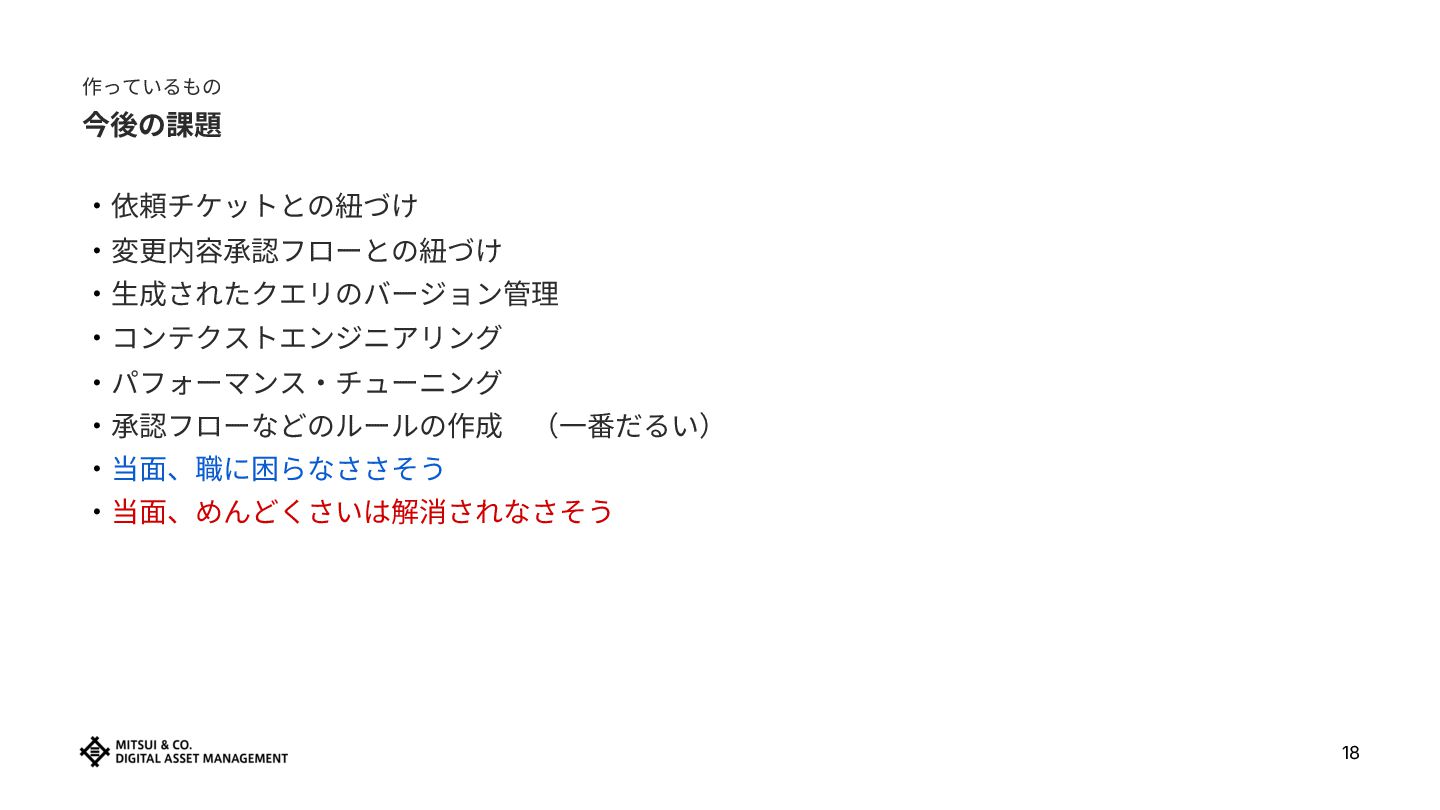
作っているもの 今後の課題 ‧依頼チケットとの紐づけ ‧変更内容承認フローとの紐づけ ‧⽣成されたクエリのバージョン管理 ‧コンテクストエンジニアリング ‧パフォーマンス‧チューニング ‧承認フローなどのルールの作成 (⼀番だるい) ‧当⾯、職に困らなささそう
‧当⾯、めんどくさいは解消されなさそう 18
03 まとめ:ポリシーの運⽤の変え⽅ 19
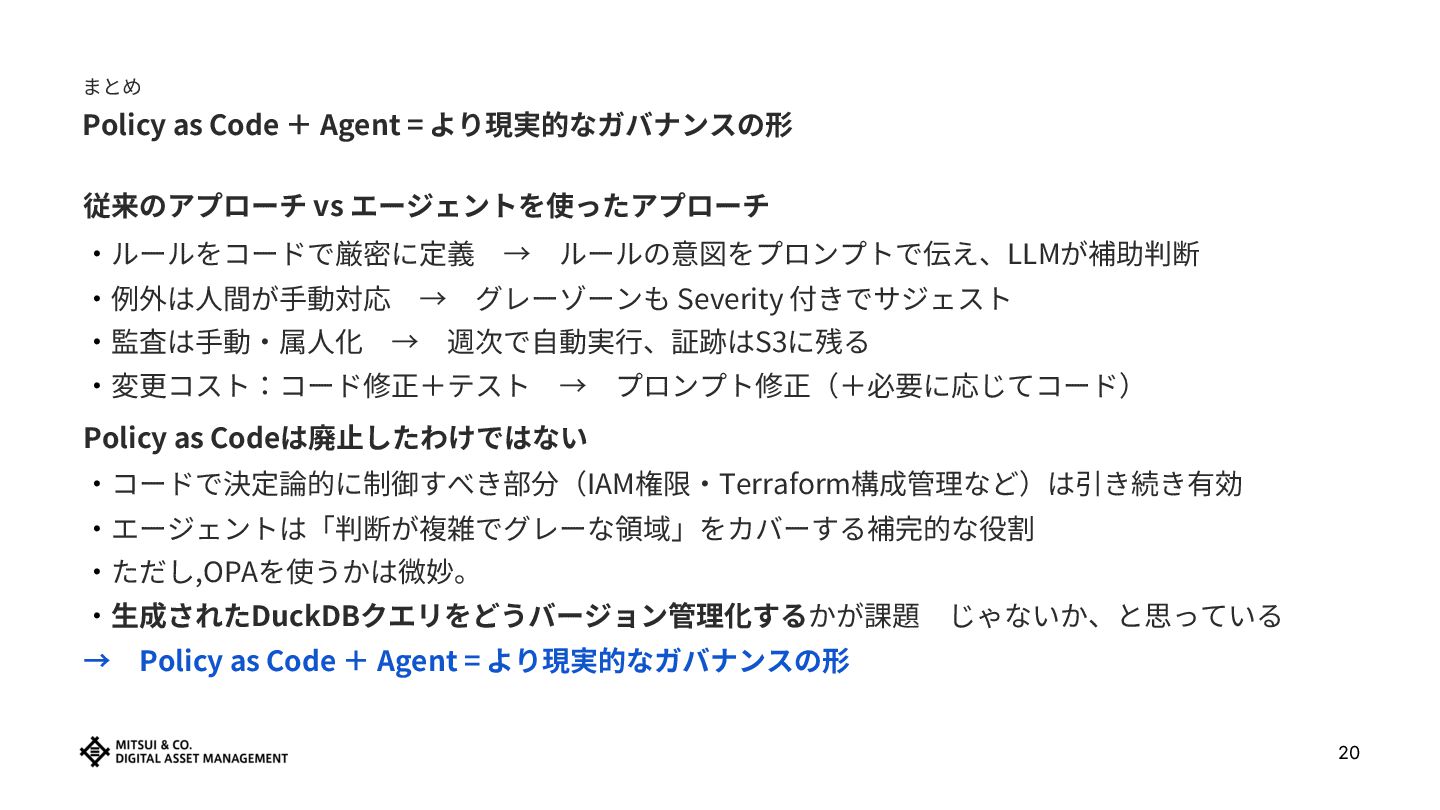
まとめ Policy as Code + Agent = より現実的なガバナンスの形 従来のアプローチ vs
エージェントを使ったアプローチ ‧ルールをコードで厳密に定義 → ルールの意図をプロンプトで伝え、LLMが補助判断 ‧例外は⼈間が⼿動対応 → グレーゾーンも Severity 付きでサジェスト ‧監査は⼿動‧属⼈化 → 週次で⾃動実⾏、証跡はS3に残る ‧変更コスト:コード修正+テスト → プロンプト修正(+必要に応じてコード) Policy as Codeは廃⽌したわけではない ‧コードで決定論的に制御すべき部分(IAM権限‧Terraform構成管理など)は引き続き有効 ‧エージェントは「判断が複雑でグレーな領域」をカバーする補完的な役割 ‧ただし,OPAを使うかは微妙。 ‧⽣成されたDuckDBクエリをどうバージョン管理化するかが課題 じゃないか、と思っている → Policy as Code + Agent = より現実的なガバナンスの形 20
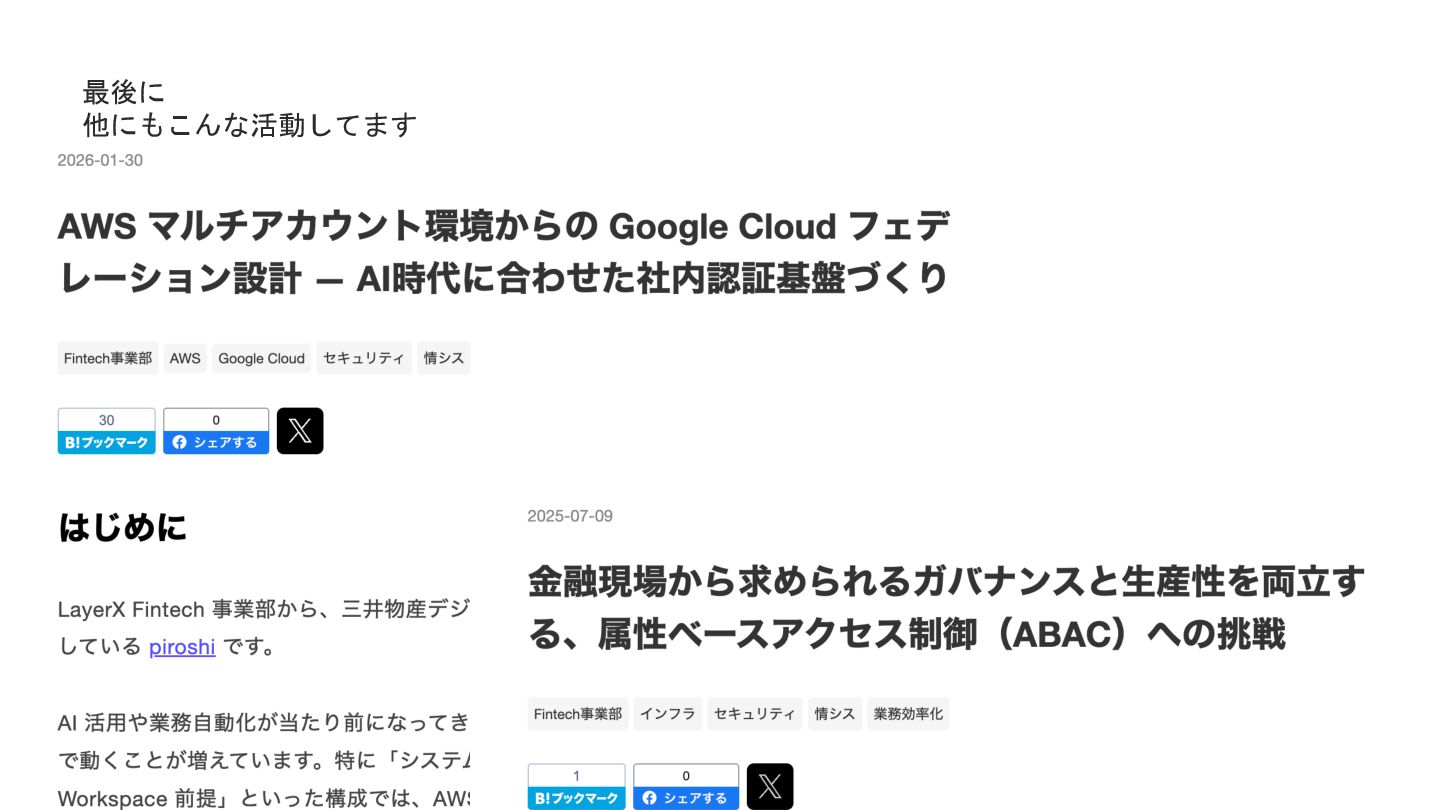
21 最後に 他にもこんな活動してます
コーポレートサイト https://corp.mitsui-x.com/ サービスサイト(ALTERNA) https://alterna-z.com/
More Decks by Kengo Suzuki
See All by Kengo Suzuki
AI時代の大規模データ活用とセキュリティ戦略
ken5scal
1
580
Pwned Labsのすゝめ
ken5scal
2
1.3k
信頼性に挑む中で拡張できる・得られる1人のスキルセットとは?
ken5scal
3
1.4k
Eventual Detection Engineering
ken5scal
0
3.1k
脆弱性対応をこの先生きのこるには
ken5scal
0
1.9k
LayerXとMDMのリスク評価と年次対応の実例(公開版)
ken5scal
2
1.5k
AWSだ! Google Cloudだ! Azureだ! 認証連携だ!
ken5scal
9
2.7k
適応し続けるプロダクトとセキュリティ
ken5scal
5
2.6k
同志諸君よ、ゼロトラストを撃て_CloudNativeDays2022
ken5scal
2
3.5k
Other Decks in Technology
See All in Technology
セキュリティチームは どのコンテナイメージの脆弱性対応を優先すべきか 〜CISA新指針とSCCで作る脆弱性トリアージ〜
swdtkuy
0
270
サーバーラックは作る時代! 3Dプリンターで作る10インチラックのススメ
jacopen
2
500
ノードが消える前提で設計する!Karpenterで金融システムを止めないためのノウハウ大全
daitak
1
200
OWASP AI Agentic Top10に準拠するクラウドネイティブなガードレールの実践(CNDW 2026)
keitah
1
420
RAGの改善を速く回すための評価基盤
yosukeyoshida
6
3.5k
20261119_AgentCore
takuyay0ne
1
160
Kubernetes, Agones, WebRTC, GPU で作る クラウドゲーミング基盤を本番運用に乗せるまで
vivion
0
250
Web Performance Is a Journey [PerfNow 2026]
tammyeverts
2
110
変更差分を読むために環境を整備しよう
pipepasta
1
610
Del vibe coding a un Desarrollo (agéntico) fiable
jcabot
0
200
コピーオンライト型ファイルシステムと ランダム書き込み
sat
PRO
2
130
Taking back control of your AI development
inesmontani
PRO
0
310
Featured
See All Featured
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
DBのスキルで生き残る技術 - AI時代におけるテーブル設計の勘所
soudai
PRO
68
60k
Heart Work Chapter 1 - Part 1
lfama
PRO
11
37k
[SF Ruby Conf 2025] Rails X
palkan
3
1.5k
Hiding What from Whom? A Critical Review of the History of Programming languages for Music
tomoyanonymous
3
1.5k
Automating Front-end Workflow
addyosmani
1370
210k
Lightning Talk: Beautiful Slides for Beginners
inesmontani
PRO
2
850
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
Are puppies a ranking factor?
jonoalderson
2
4.2k
Jess Joyce - The Pitfalls of Following Frameworks
techseoconnect
PRO
1
480
How to build a perfect <img>
jonoalderson
1
6.2k
So, you think you're a good person
axbom
PRO
2
2.3k


 ken5scal
 swdtkuy
 jacopen
 daitak
 keitah
 yosukeyoshida
 takuyay0ne
 vivion
 tammyeverts
 pipepasta
 jcabot
 sat
 inesmontani
 soudai
 lfama
 palkan
 tomoyanonymous
 addyosmani
 aarron
 jonoalderson
 techseoconnect
 axbom