Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
ザックリFirewalld
Search
Kutsuhimo Gochou
June 17, 2017
Technology
310
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
ザックリFirewalld
2017/06/17 に東海道らぐ横浜の集い 2017初夏の巻で発表したときの資料です。タイトルの出落ち感半端ない〜〜/(^o^)\このスライドよりザックリTV見て…!
Kutsuhimo Gochou
June 17, 2017
More Decks by Kutsuhimo Gochou
See All by Kutsuhimo Gochou
CentOS8 キタ━━━━(゚∀゚)━━━━!!
misato8310
0
390
あなたと ErgoDox EZ、今すぐ購入
misato8310
0
490
東海道らぐ横浜の集い 2019春の巻
misato8310
0
240
アニソンからはじめるヒトカラ入門
misato8310
0
520
Porgでソースからインストールしたソフトウェアを管理
misato8310
0
210
はじめてさわるOSSでNextCloudサーバを構築
misato8310
0
1.6k
ファイル内容の通知にFluentdを導入した話
misato8310
0
710
EC2+S3で無制限ストレージバックアップサーバを作る
misato8310
0
510
クラウドの障害でディスクがToLOVEった話
misato8310
0
250
Other Decks in Technology
See All in Technology
スプシの手作業からの解脱 ~更新はClaude Codeに、見せ方と使い方はGASアプリに任せる~
kentarofujii
0
150
Conditional PED-ANOVA: Hyperparameter Importance in Hierarchical & Dynamic Search Spaces
pfn
PRO
0
140
V8のArray.prototype.flatを最大約20倍速くするまでと、巨大OSSへの大規模コミットの道のり
riyaamemiya
0
300
サブエージェントと Claude Mods で作る独自 Advisor ツールの話
kenichiodo
2
160
『SAR衛星データ解析入門』の ご紹介とその応用
syuchimu
0
120
Rust で関数型ドメインモデリング
takonda
0
140
AI × アーキテクト 第1・2章|生成AIの課題とアーキテクトの素養
daidaidai
0
170
大型犬好きによるPugの紹介
yamanoku
1
160
Getting Started with Google Antigravity
glaforge
0
310
PHPカンファレンス関西の招待状 / Invitation to PHP Conference Kansai
ykanoh
0
140
パスキーの自動テストはどこまでいけるのか
teamlab
PRO
0
260
1つのリクエストを追って理解する - llm-dのP/D分離
akhino
1
160
Featured
See All Featured
DevOps and Value Stream Thinking: Enabling flow, efficiency and business value
helenjbeal
2
410
Testing 201, or: Great Expectations
jmmastey
46
8.3k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
710
Let's Do A Bunch of Simple Stuff to Make Websites Faster
chriscoyier
508
140k
Chrome DevTools: State of the Union 2024 - Debugging React & Beyond
addyosmani
10
1.4k
Bioeconomy Workshop: Dr. Julius Ecuru, Opportunities for a Bioeconomy in West Africa
akademiya2063
PRO
1
410
VelocityConf: Rendering Performance Case Studies
addyosmani
331
25k
Building Applications with DynamoDB
mza
96
7.2k
What Being in a Rock Band Can Teach Us About Real World SEO
427marketing
0
1.1k
Dealing with People You Can't Stand - Big Design 2015
cassininazir
367
27k
Conquering PDFs: document understanding beyond plain text
inesmontani
PRO
4
3.2k
The SEO Collaboration Effect
kristinabergwall1
1
590
Transcript
東海道らぐ横浜の集い 2017初夏の巻 靴ひも伍長 @_EOF_83_EOF_
$ whois • 靴ひも伍長(くつひもごちょう)です - I’m イン腐ラエンジニアーッ! - I love
CentOS and Vim - アニメ・漫画・ゲームのために生きている • 生まれも育ちも横浜のはまっ子 - 仕事の関係で札幌暮らし経験あり • 管理対象サーバがメンテナンスの連続でマジヤバい - これは悪い意味でのヤバいです ボスケテ… 普段はこんなアイコンで 過ごしてる
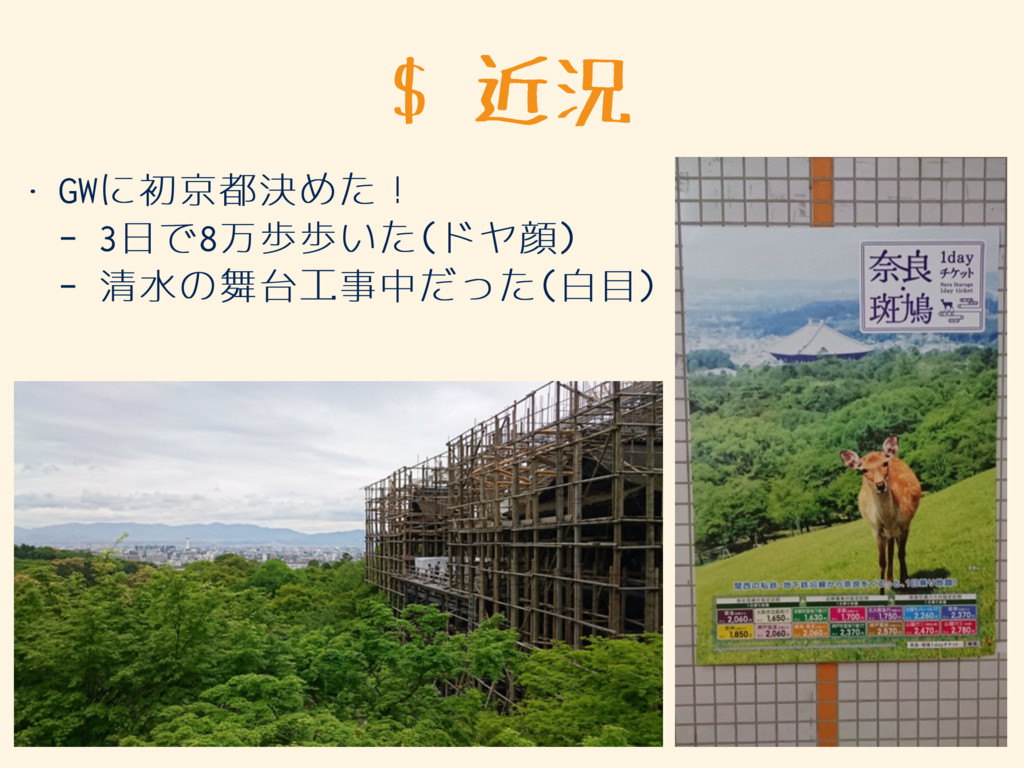
$ 近況 • GWに初京都決めた! - 3日で8万歩歩いた(ドヤ顔) - 清水の舞台工事中だった(白目)
$ 今日のお題 • ザックリFirewalld - firewalld…ダリナンダアンタイッタイ - 個人的firewalldのいいところ - firewalldのゾーンについて
- とりあえずfirewalld使ってみよう - 独自で定義したいときは? • まとめ
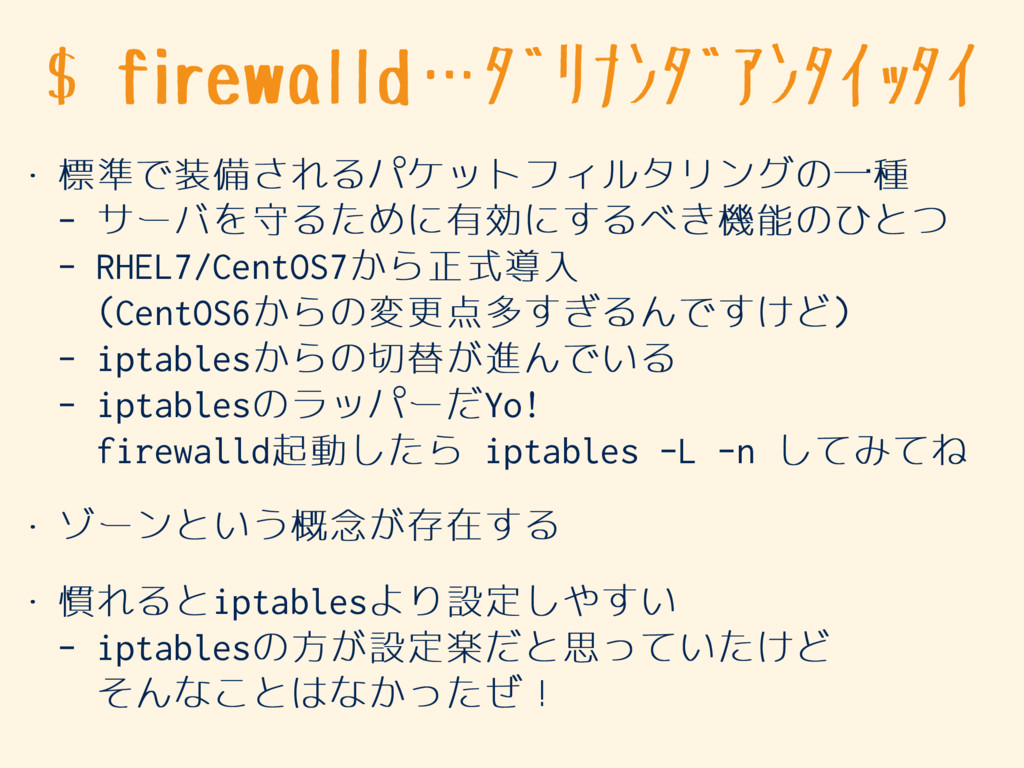
$ firewalld…ダリナンダアンタイッタイ • 標準で装備されるパケットフィルタリングの一種 - サーバを守るために有効にするべき機能のひとつ - RHEL7/CentOS7から正式導入 (CentOS6からの変更点多すぎるんですけど) -
iptablesからの切替が進んでいる - iptablesのラッパーだYo! firewalld起動したら iptables -L -n してみてね • ゾーンという概念が存在する • 慣れるとiptablesより設定しやすい - iptablesの方が設定楽だと思っていたけど そんなことはなかったぜ!
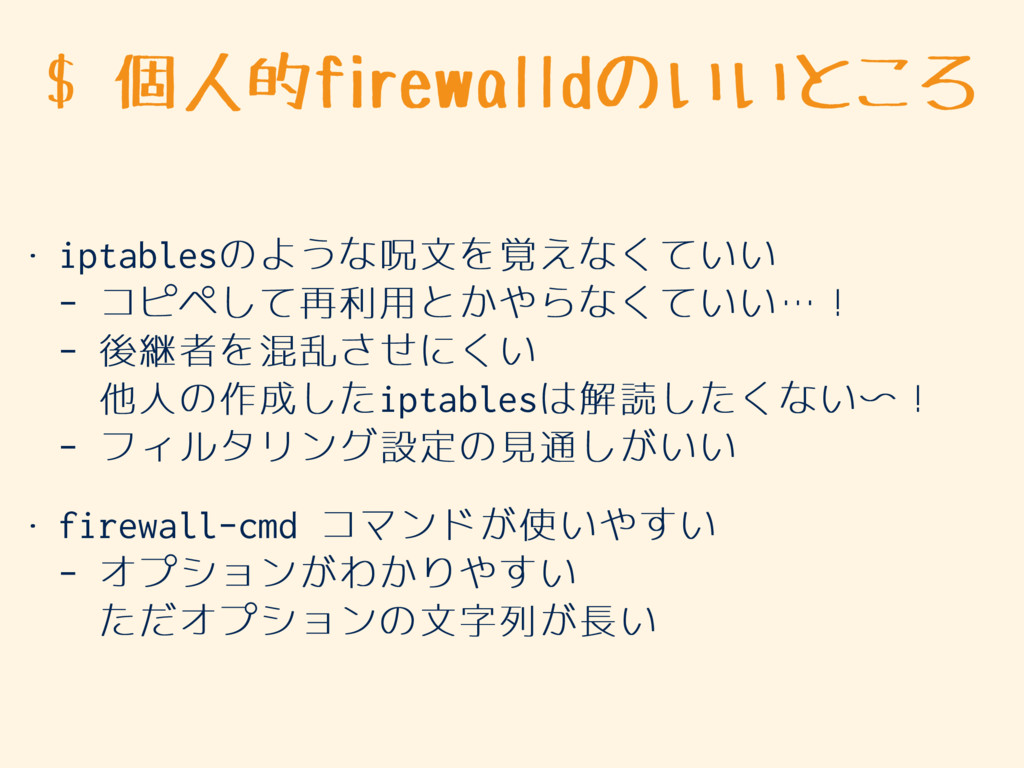
$ 個人的firewalldのいいところ • iptablesのような呪文を覚えなくていい - コピペして再利用とかやらなくていい…! - 後継者を混乱させにくい 他人の作成したiptablesは解読したくない〜! -
フィルタリング設定の見通しがいい • firewall-cmd コマンドが使いやすい - オプションがわかりやすい ただオプションの文字列が長い
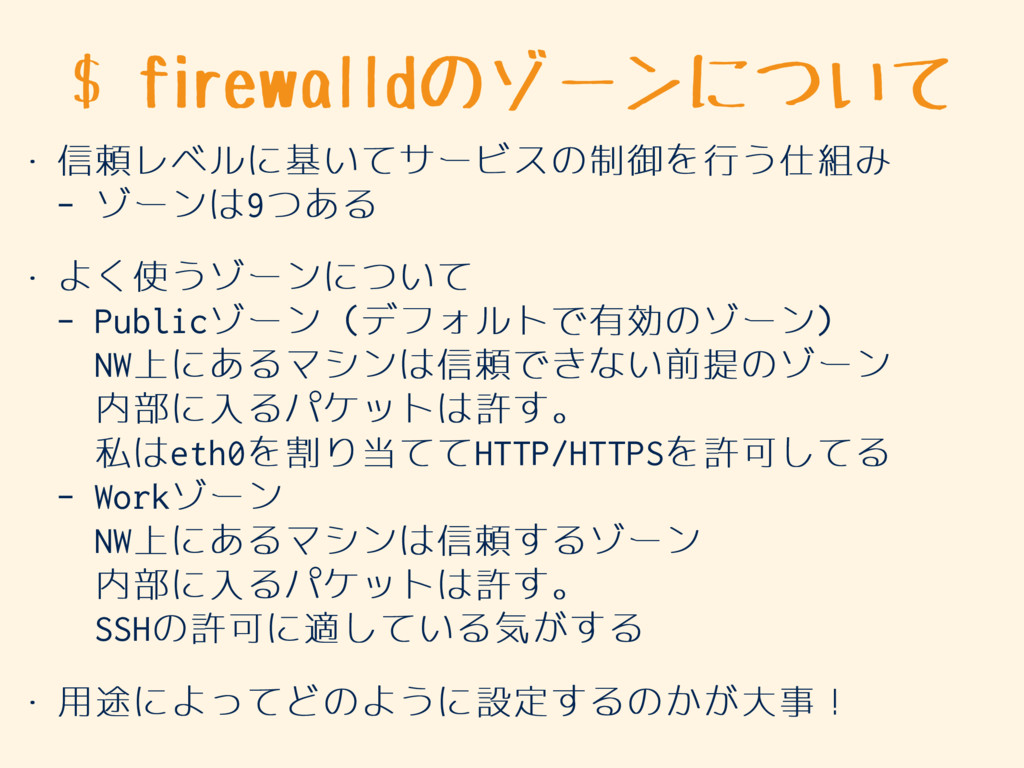
$ firewalldのゾーンについて • 信頼レベルに基いてサービスの制御を行う仕組み - ゾーンは9つある • よく使うゾーンについて - Publicゾーン
(デフォルトで有効のゾーン) NW上にあるマシンは信頼できない前提のゾーン 内部に入るパケットは許す。 私はeth0を割り当ててHTTP/HTTPSを許可してる - Workゾーン NW上にあるマシンは信頼するゾーン 内部に入るパケットは許す。 SSHの許可に適している気がする • 用途によってどのように設定するのかが大事!
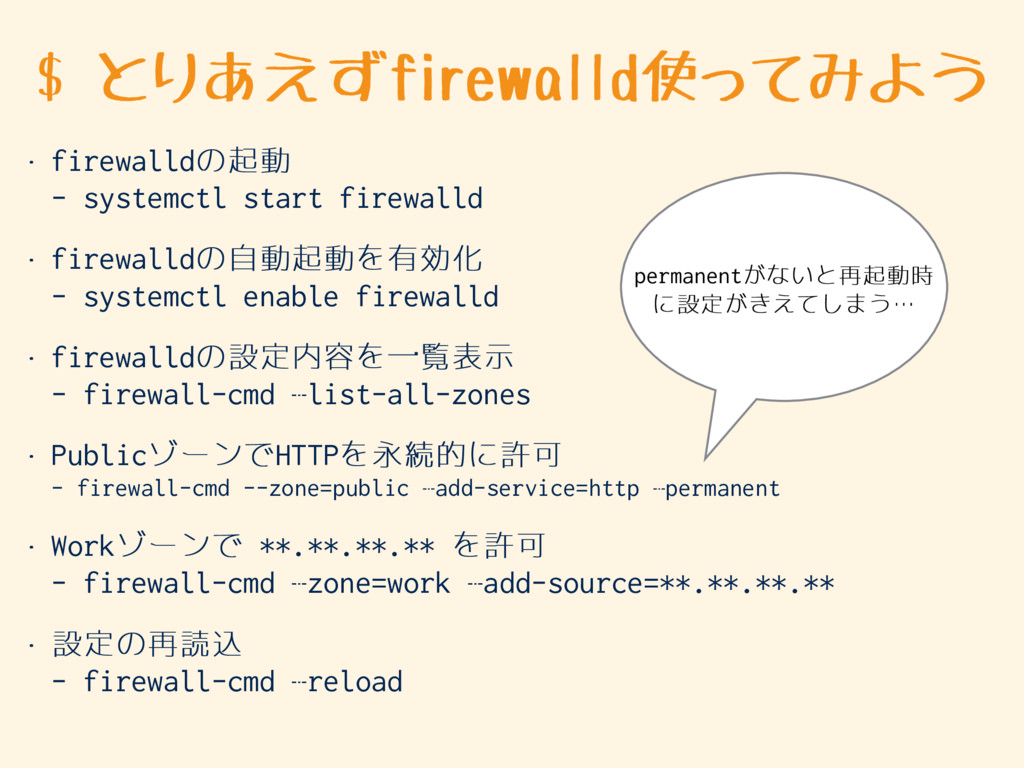
$ とりあえずfirewalld使ってみよう • firewalldの起動 - systemctl start firewalld • firewalldの自動起動を有効化
- systemctl enable firewalld • firewalldの設定内容を一覧表示 - firewall-cmd —list-all-zones • PublicゾーンでHTTPを永続的に許可 - firewall-cmd --zone=public —add-service=http —permanent • Workゾーンで **.**.**.** を許可 - firewall-cmd —zone=work —add-source=**.**.**.** • 設定の再読込 - firewall-cmd —reload permanentがないと再起動時 に設定がきえてしまう…
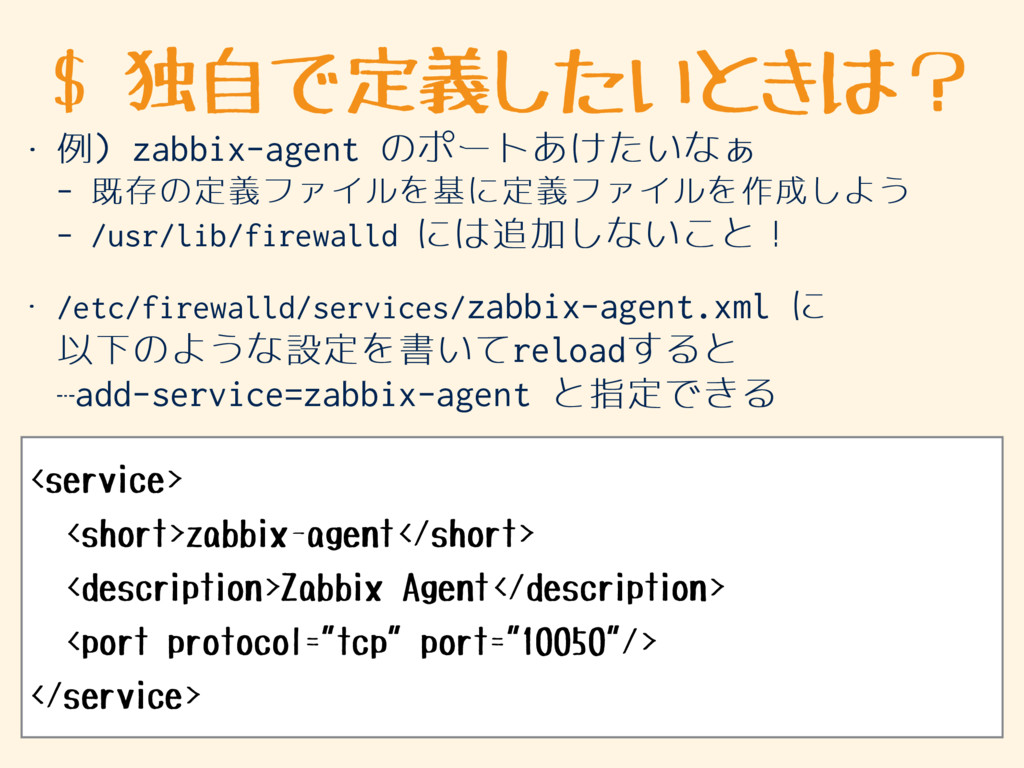
$ 独自で定義したいときは? • 例) zabbix-agent のポートあけたいなぁ - 既存の定義ファイルを基に定義ファイルを作成しよう - /usr/lib/firewalld
には追加しないこと! • /etc/firewalld/services/zabbix-agent.xml に 以下のような設定を書いてreloadすると —add-service=zabbix-agent と指定できる <service> <short>zabbix-agent</short> <description>Zabbix Agent</description> <port protocol="tcp" port="10050"/> </service>
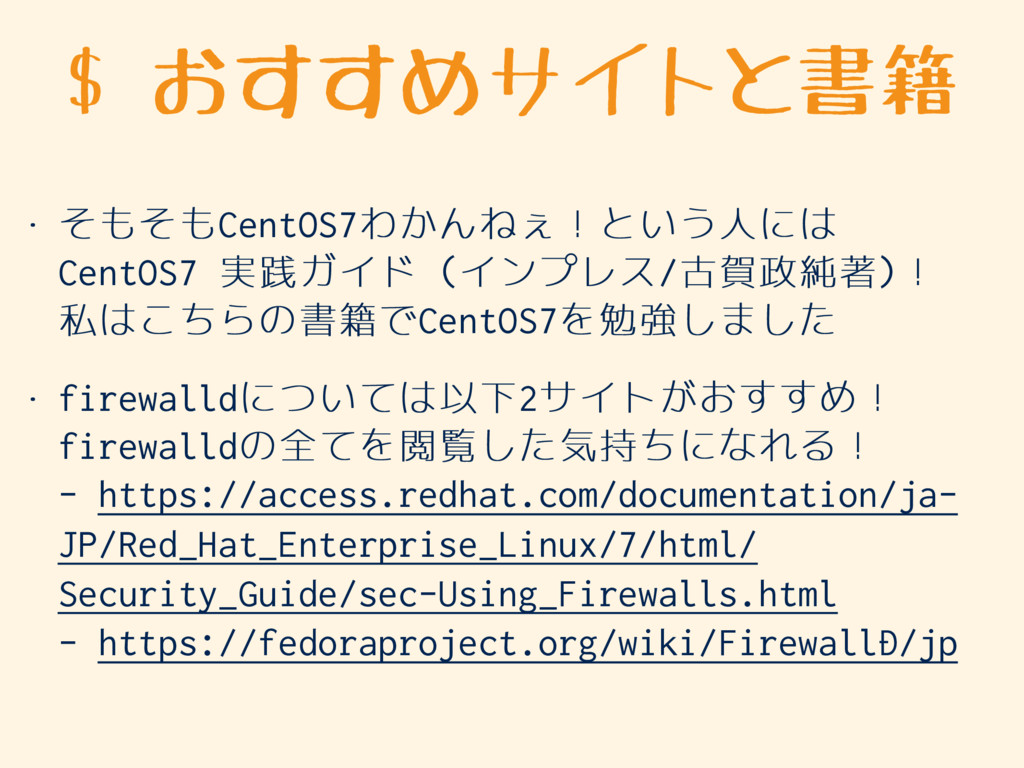
$ おすすめサイトと書籍 • そもそもCentOS7わかんねぇ!という人には CentOS7 実践ガイド (インプレス/古賀政純著)! 私はこちらの書籍でCentOS7を勉強しました • firewalldについては以下2サイトがおすすめ!
firewalldの全てを閲覧した気持ちになれる! - https://access.redhat.com/documentation/ja- JP/Red_Hat_Enterprise_Linux/7/html/ Security_Guide/sec-Using_Firewalls.html - https://fedoraproject.org/wiki/FirewallD/jp
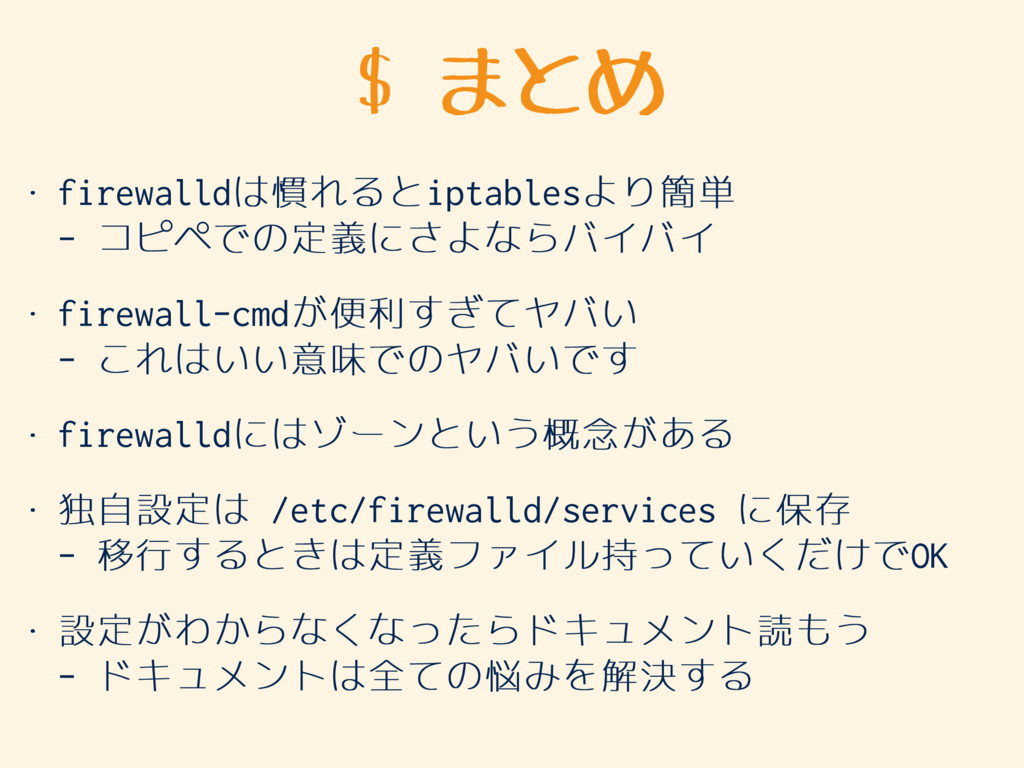
$ まとめ • firewalldは慣れるとiptablesより簡単 - コピペでの定義にさよならバイバイ • firewall-cmdが便利すぎてヤバい - これはいい意味でのヤバいです
• firewalldにはゾーンという概念がある • 独自設定は /etc/firewalld/services に保存 - 移行するときは定義ファイル持っていくだけでOK • 設定がわからなくなったらドキュメント読もう - ドキュメントは全ての悩みを解決する
$ おしまい ご清聴ありがとウサギ


 misato8310
 kentarofujii
 pfn
 riyaamemiya
 kenichiodo
 syuchimu
 takonda
 daidaidai
 yamanoku
 glaforge
 ykanoh
 teamlab
 akhino
 helenjbeal
 jmmastey
 techseoconnect
 chriscoyier
 addyosmani
 akademiya2063
 mza
 427marketing
 cassininazir
 inesmontani
 kristinabergwall1