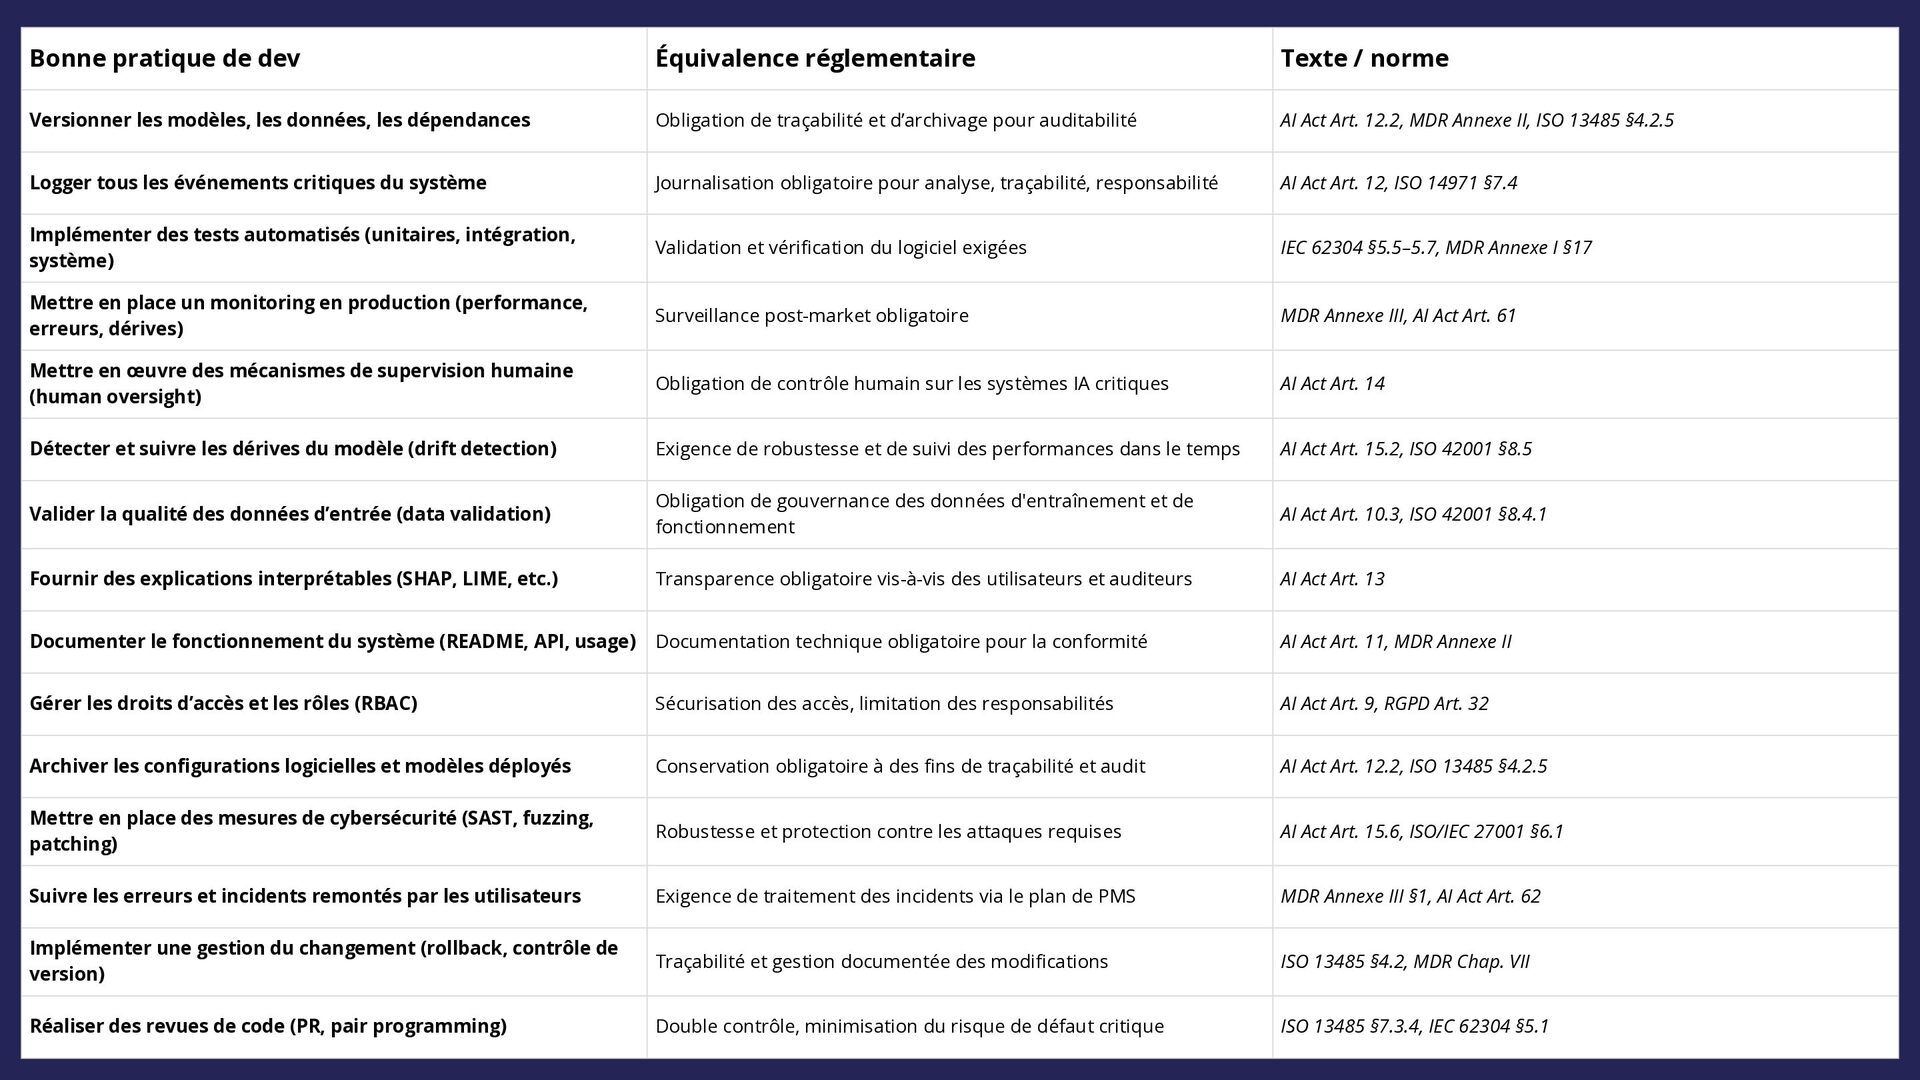
les modèles, les données, les dépendances Obligation de traçabilité et d’archivage pour auditabilité AI Act Art. 12.2, MDR Annexe II, ISO 13485 §4.2.5 Logger tous les événements critiques du système Journalisation obligatoire pour analyse, traçabilité, responsabilité AI Act Art. 12, ISO 14971 §7.4 Implémenter des tests automatisés (unitaires, intégration, système) Validation et vérification du logiciel exigées IEC 62304 §5.5–5.7, MDR Annexe I §17 Mettre en place un monitoring en production (performance, erreurs, dérives) Surveillance post-market obligatoire MDR Annexe III, AI Act Art. 61 Mettre en œuvre des mécanismes de supervision humaine (human oversight) Obligation de contrôle humain sur les systèmes IA critiques AI Act Art. 14 Détecter et suivre les dérives du modèle (drift detection) Exigence de robustesse et de suivi des performances dans le temps AI Act Art. 15.2, ISO 42001 §8.5 Valider la qualité des données d’entrée (data validation) Obligation de gouvernance des données d'entraînement et de fonctionnement AI Act Art. 10.3, ISO 42001 §8.4.1 Fournir des explications interprétables (SHAP, LIME, etc.) Transparence obligatoire vis-à-vis des utilisateurs et auditeurs AI Act Art. 13 Documenter le fonctionnement du système (README, API, usage) Documentation technique obligatoire pour la conformité AI Act Art. 11, MDR Annexe II Gérer les droits d’accès et les rôles (RBAC) Sécurisation des accès, limitation des responsabilités AI Act Art. 9, RGPD Art. 32 Archiver les configurations logicielles et modèles déployés Conservation obligatoire à des fins de traçabilité et audit AI Act Art. 12.2, ISO 13485 §4.2.5 Mettre en place des mesures de cybersécurité (SAST, fuzzing, patching) Robustesse et protection contre les attaques requises AI Act Art. 15.6, ISO/IEC 27001 §6.1 Suivre les erreurs et incidents remontés par les utilisateurs Exigence de traitement des incidents via le plan de PMS MDR Annexe III §1, AI Act Art. 62 Implémenter une gestion du changement (rollback, contrôle de version) Traçabilité et gestion documentée des modifications ISO 13485 §4.2, MDR Chap. VII Réaliser des revues de code (PR, pair programming) Double contrôle, minimisation du risque de défaut critique ISO 13485 §7.3.4, IEC 62304 §5.1


 montainemarteau
 shugo
 prog893
 minorun365
 shumei_ito
 iktakahiro
 daidaidai
 bitkey
 rfdnxbro
 satomasahiro2005
 sh_fk2
 masakiokuda
 camiha
 marcduiker
 lcolladotor
 wjessup
 smashingmag
 sabderemane
 keavy
 lauravandoore
 helenjbeal
 stephenakadiri
 eileencodes
 tamaranovitovic
 nonsquared