Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWSサービスアップデート 2026/08
Search
NRI Netcom
PRO
September 14, 2026
Technology
8
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWSサービスアップデート 2026/08
NRI Netcom
PRO
September 14, 2026
More Decks by NRI Netcom
See All by NRI Netcom
生成AI時代の クレデンシャルとパーミッション設計
nrinetcom
PRO
4
1.6k
AWSマンスリーアップデートピックアップ!! 2026年7月分
nrinetcom
PRO
1
80
【AG-UI × A2UI × MCP Apps】Generative UIをやさしく解説する
nrinetcom
PRO
1
220
Platform Engineeringはじめの一歩
nrinetcom
PRO
2
180
企業でAWS Organizationsを動かすための組織設計の考え方
nrinetcom
PRO
1
240
AWSマンスリーアップデートピックアップ 2026年5月分
nrinetcom
PRO
0
110
Keynoteから考える、AIエージェント時代で何が変わるのか?
nrinetcom
PRO
0
150
「Google Cloud Next '26」で発表された、BigQueryの最新機能を使ってみよう
nrinetcom
PRO
0
150
Gemini Code AssistとGeminiCLIの活用例
nrinetcom
PRO
0
150
Other Decks in Technology
See All in Technology
Screen Lens - 今見てる画面を翻訳する
komagata
0
220
アプリをもっと"iOSアプリっぽく"する小さな工夫 / Small Touches That Make Your App Feel More Like an iOS App
matsuji
1
300
Adaptive Warehouse を今すぐ導入すべき理由と迷ったときの判断基準
__allllllllez__
0
160
V8コントリビュート超入門
riyaamemiya
0
160
【視聴者参加型!】AWSセキュリティアンチパターンクイズ
syoshie
1
490
WAF 運用改善の承認サイクル/SRE_BizReach_MIXI_1
visional_engineering_and_design
2
420
AIで開発は速くなったのに、なぜ現場は楽にならないのか 〜あなたの組織のボトルネックを突き止めるワークショップ〜
jacopen
1
310
「図書館」という名前のままでいいのか -Code4Lib JAPANカンファレンス2026 アンカンファレンス報告- / Code4Lib JAPAN Conference 2026: Unconference Report
ykiyota
0
160
日経電子版を支えていく Kasane Design System/fec_fukuoka
nikkei_engineer_recruiting
0
610
Amazon S3 Tablesに全部任せてみた結果——コンパクション/スナップショット管理は本当に手放せるか
shigeruoda
1
460
クロスボーダーM&AのValue Upを支えるプロダクト開発。日米チームのハブになったプロダクトエンジニアの実践 / Product Engineering Conference 2026
genda
0
110
2026/09/10 Spring Bootから Jakarta EE/MicroProfileへの移行
megascus
0
300
Featured
See All Featured
BBQ
matthewcrist
89
10k
How to Think Like a Performance Engineer
csswizardry
28
2.8k
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
490
The Power of CSS Pseudo Elements
geoffreycrofte
82
6.6k
Leveraging Curiosity to Care for An Aging Population
cassininazir
1
490
WENDY [Excerpt]
tessaabrams
13
39k
Introduction to Domain-Driven Design and Collaborative software design
baasie
1
970
We Have a Design System, Now What?
morganepeng
55
8.3k
Claude Code どこまでも/ Claude Code Everywhere
nwiizo
67
58k
Hiding What from Whom? A Critical Review of the History of Programming languages for Music
tomoyanonymous
3
1.2k
Leading Effective Engineering Teams in the AI Era
addyosmani
9
2.6k
Why Mistakes Are the Best Teachers: Turning Failure into a Pathway for Growth
auna
0
270
Transcript
AWSサービスアップデート NRIネットコム株式会社 2026年09月10日 2026/08
自己紹介 自己紹介 ◼ 基本情報 ⚫ 名前:山田翔也 ⚫ 担当業務:AWSクラウド環境の管理・運用及び開発業務 ◼ 執筆ブログ
⚫ https://tech.nri-net.com/archive/author/s4-yamada ◼ AWS保有認定資格 Copyright(C) NRI Netcom, Ltd. All rights reserved. 1
AWSサービスアップデート AWS IAM が IAM ロールを自動的にセットアップする Role Manager を提供開始 ◆
Role Manager の一般提供を発表 ➢ AWS は AWS Identity and Access Management (IAM) の機能として、AWS のサービスが 必要とする IAM ロールを自動的にセットアップする Role Manager の一般提供を発表しました。 ➢ サポートされているサービスがコンソールでセットアップされると、Role Manager は、 お客様に代わってデフォルトのロールを作成するか、必要な権限に適合する既存のロールが アカウント内に既に存在する場合にはそれを再利用します。 ➢ お客様に代わってデプロイされた AWS マネージドテンプレートを確認することも可能です。 ➢ Role Manager で作成されたロールは、IAM コンソール上にユーザーが完全に制御可能な標準 IAM ロールとして表示され、 Role Managerによって作成されたものであることも識別できます。 ➢ Role Manager は、AWS GovCloud (米国) リージョンと中国リージョンを除くすべての AWS リージョンでご利用いただけます。 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-iam-role-manager/ Copyright(C) NRI Netcom, Ltd. All rights reserved. 2
AWSサービスアップデート Amazon S3 がアクセス拒否エラーメッセージに追加のポリシー詳細情報を追加 ◆ リクエストが拒否された原因となったポリシーをすばやく正確に特定し、問題を直接修正 ➢ Amazon S3 では、同一アカウントおよび同一組織からのリクエストに対する
HTTP 403 アクセス 拒否エラーメッセージに、該当する AWS Identity and Access Management (IAM) および AWS Organizations ポリシーの Amazon リソースネーム (ARN) が含まれるようになりました。 ➢ これまでは、S3 のアクセス拒否エラーメッセージにはポリシーのタイプと拒否の理由が含まれて いました。しかし、同じタイプのポリシーが複数存在する場合は、根本原因を特定するために、 それぞれのポリシーを手動で調べる必要がありました。 ➢ 今回、明示的な拒否の場合には、エラーメッセージに該当するポリシーの ARN が含まれるように なりました。 ➢ 対象となるのは、サービスコントロールポリシー (SCP)、リソースコントロールポリシー (RCP)、 アイデンティティベースのポリシー、セッションポリシー、アクセス許可の境界です。 ➢ この機能は、AWS GovCloud (米国) リージョンと AWS 中国リージョンを含む、すべての AWS リージョンで利用できます。 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/s3-additional-policy-details-access-denied-error-messages/ Copyright(C) NRI Netcom, Ltd. All rights reserved. 3
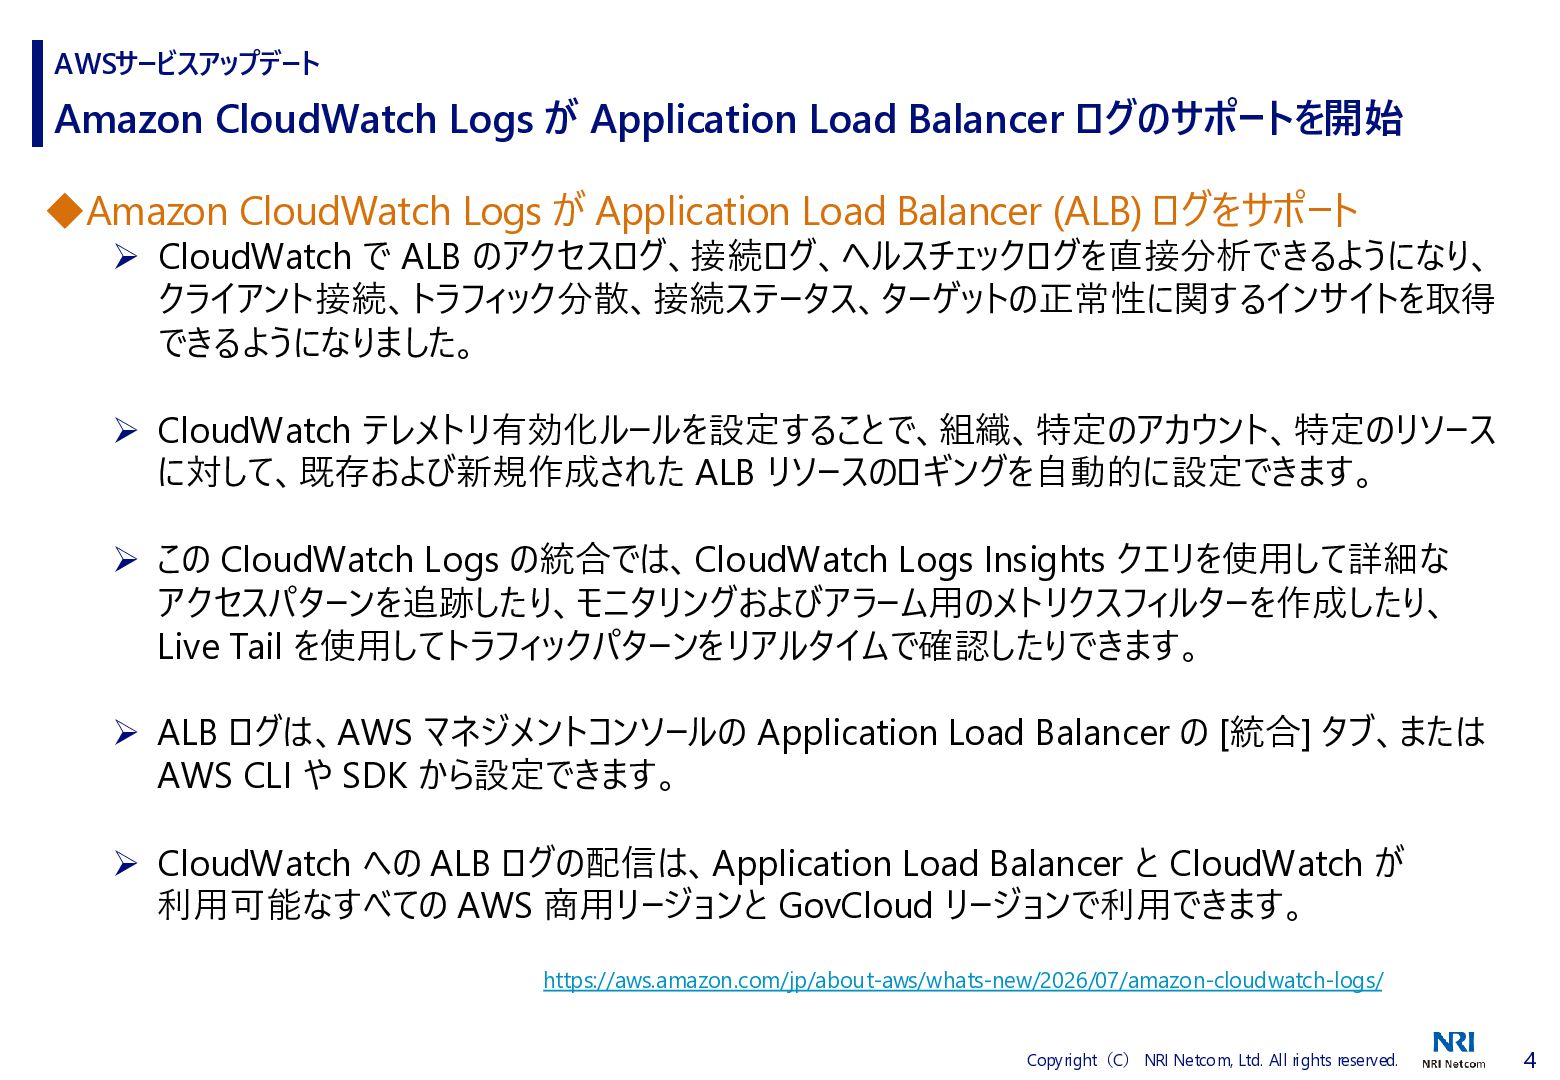
AWSサービスアップデート Amazon CloudWatch Logs が Application Load Balancer ログのサポートを開始 ◆
Amazon CloudWatch Logs が Application Load Balancer (ALB) ログをサポート ➢ CloudWatch で ALB のアクセスログ、接続ログ、ヘルスチェックログを直接分析できるようになり、 クライアント接続、トラフィック分散、接続ステータス、ターゲットの正常性に関するインサイトを取得 できるようになりました。 ➢ CloudWatch テレメトリ有効化ルールを設定することで、組織、特定のアカウント、特定のリソース に対して、既存および新規作成された ALB リソースのロギングを自動的に設定できます。 ➢ この CloudWatch Logs の統合では、CloudWatch Logs Insights クエリを使用して詳細な アクセスパターンを追跡したり、モニタリングおよびアラーム用のメトリクスフィルターを作成したり、 Live Tail を使用してトラフィックパターンをリアルタイムで確認したりできます。 ➢ ALB ログは、AWS マネジメントコンソールの Application Load Balancer の [統合] タブ、または AWS CLI や SDK から設定できます。 ➢ CloudWatch への ALB ログの配信は、Application Load Balancer と CloudWatch が 利用可能なすべての AWS 商用リージョンと GovCloud リージョンで利用できます。 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/amazon-cloudwatch-logs/ Copyright(C) NRI Netcom, Ltd. All rights reserved. 4
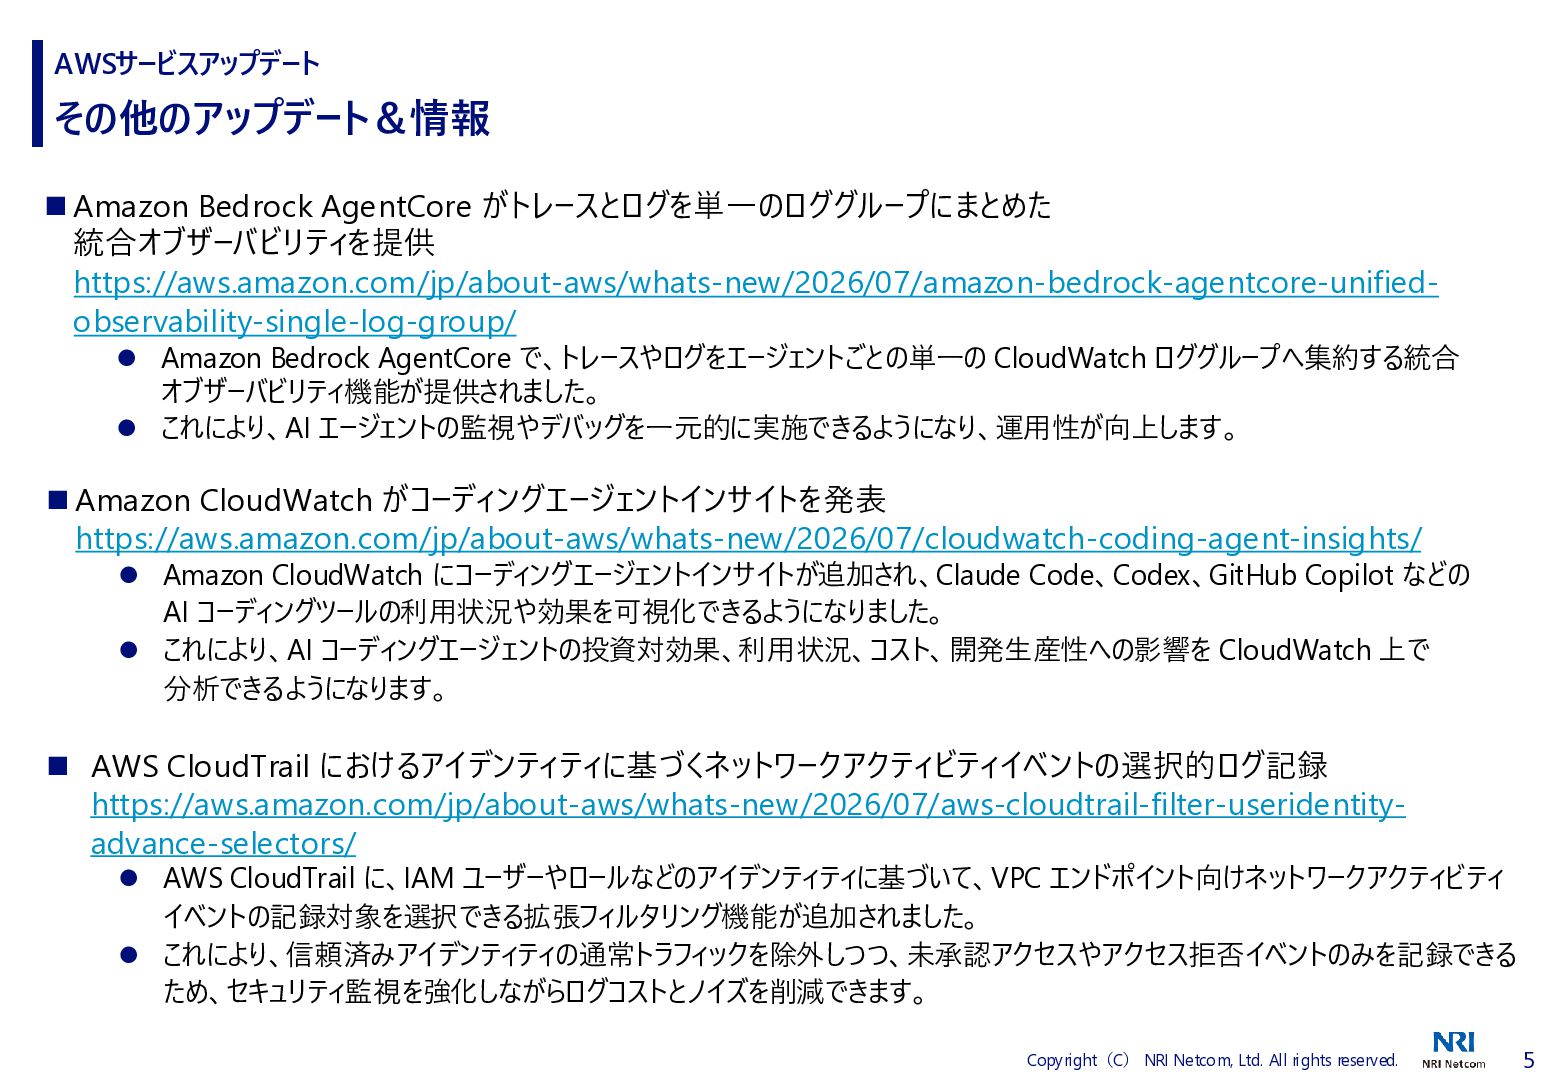
AWSサービスアップデート その他のアップデート&情報 ◼ Amazon Bedrock AgentCore がトレースとログを単一のロググループにまとめた 統合オブザーバビリティを提供 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/amazon-bedrock-agentcore-unifiedobservability-single-log-group/ ⚫
Amazon Bedrock AgentCore で、トレースやログをエージェントごとの単一の CloudWatch ロググループへ集約する統合 オブザーバビリティ機能が提供されました。 ⚫ これにより、AI エージェントの監視やデバッグを一元的に実施できるようになり、運用性が向上します。 ◼ Amazon CloudWatch がコーディングエージェントインサイトを発表 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/cloudwatch-coding-agent-insights/ ⚫ Amazon CloudWatch にコーディングエージェントインサイトが追加され、Claude Code、Codex、GitHub Copilot などの AI コーディングツールの利用状況や効果を可視化できるようになりました。 ⚫ これにより、AI コーディングエージェントの投資対効果、利用状況、コスト、開発生産性への影響を CloudWatch 上で 分析できるようになります。 ◼ AWS CloudTrail におけるアイデンティティに基づくネットワークアクティビティイベントの選択的ログ記録 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/aws-cloudtrail-filter-useridentityadvance-selectors/ ⚫ AWS CloudTrail に、IAM ユーザーやロールなどのアイデンティティに基づいて、VPC エンドポイント向けネットワークアクティビティ イベントの記録対象を選択できる拡張フィルタリング機能が追加されました。 ⚫ これにより、信頼済みアイデンティティの通常トラフィックを除外しつつ、未承認アクセスやアクセス拒否イベントのみを記録できる ため、セキュリティ監視を強化しながらログコストとノイズを削減できます。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 5
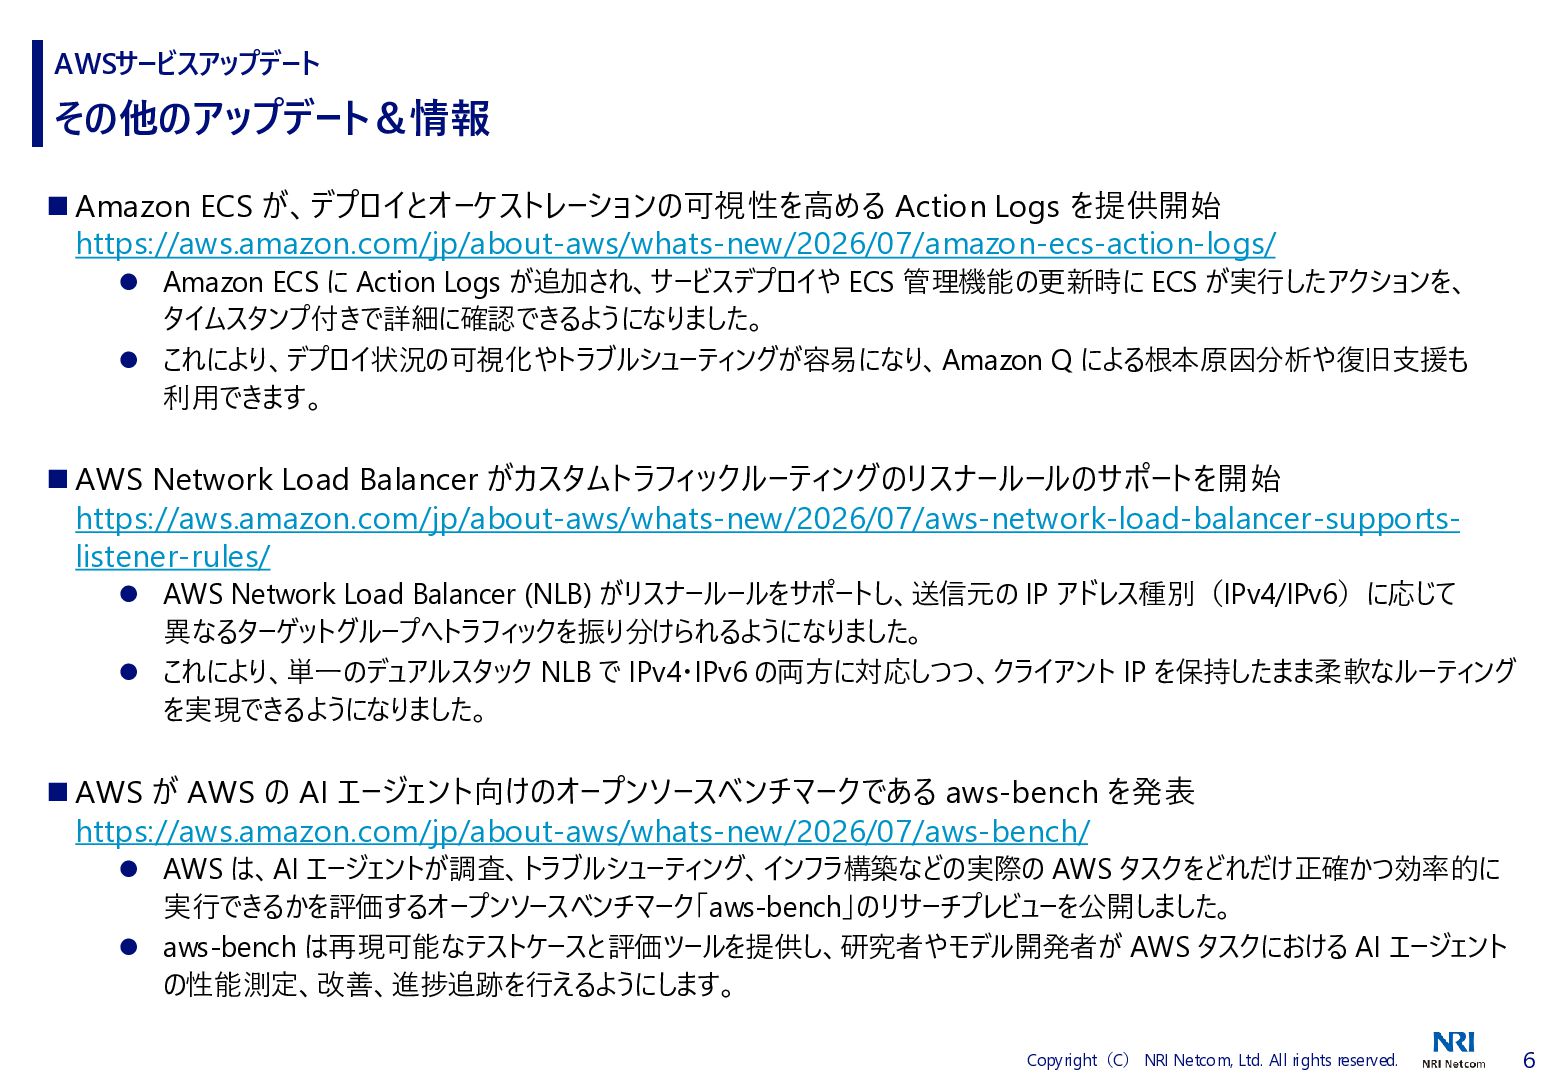
AWSサービスアップデート その他のアップデート&情報 ◼ Amazon ECS が、デプロイとオーケストレーションの可視性を高める Action Logs を提供開始 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/amazon-ecs-action-logs/
⚫ Amazon ECS に Action Logs が追加され、サービスデプロイや ECS 管理機能の更新時に ECS が実行したアクションを、 タイムスタンプ付きで詳細に確認できるようになりました。 ⚫ これにより、デプロイ状況の可視化やトラブルシューティングが容易になり、Amazon Q による根本原因分析や復旧支援も 利用できます。 ◼ AWS Network Load Balancer がカスタムトラフィックルーティングのリスナールールのサポートを開始 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/aws-network-load-balancer-supportslistener-rules/ ⚫ AWS Network Load Balancer (NLB) がリスナールールをサポートし、送信元の IP アドレス種別(IPv4/IPv6)に応じて 異なるターゲットグループへトラフィックを振り分けられるようになりました。 ⚫ これにより、単一のデュアルスタック NLB で IPv4・IPv6 の両方に対応しつつ、クライアント IP を保持したまま柔軟なルーティング を実現できるようになりました。 ◼ AWS が AWS の AI エージェント向けのオープンソースベンチマークである aws-bench を発表 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/aws-bench/ ⚫ AWS は、AI エージェントが調査、トラブルシューティング、インフラ構築などの実際の AWS タスクをどれだけ正確かつ効率的に 実行できるかを評価するオープンソースベンチマーク「aws-bench」のリサーチプレビューを公開しました。 ⚫ aws-bench は再現可能なテストケースと評価ツールを提供し、研究者やモデル開発者が AWS タスクにおける AI エージェント の性能測定、改善、進捗追跡を行えるようにします。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 6
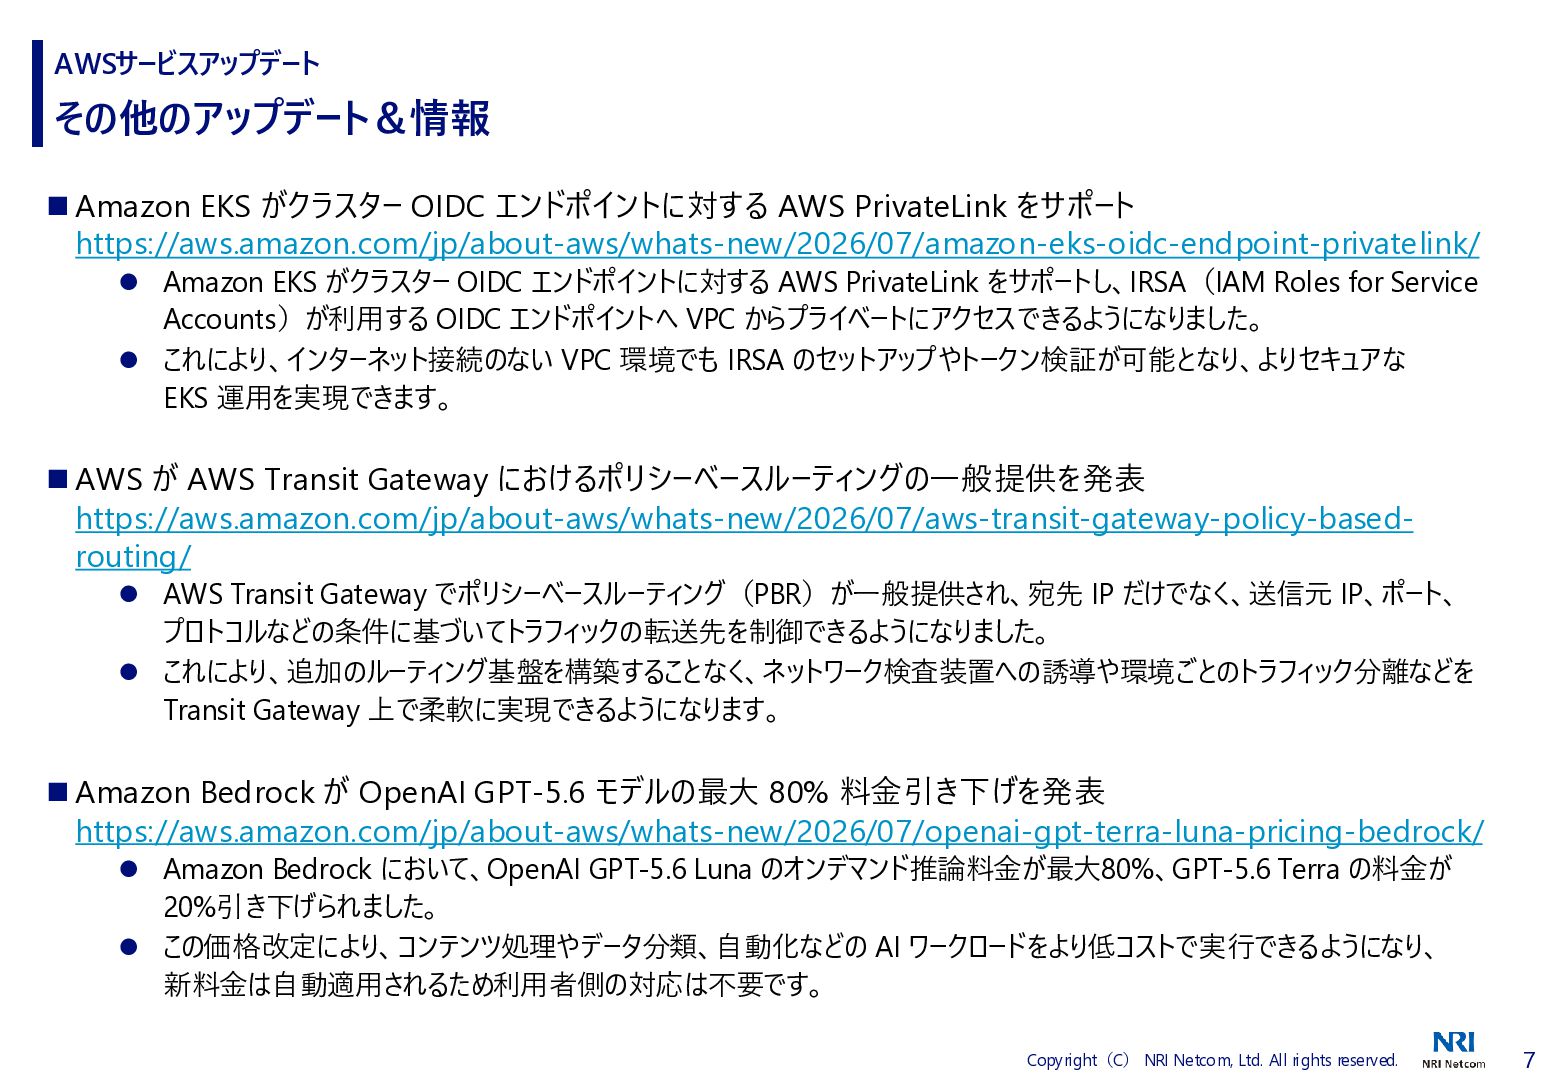
AWSサービスアップデート その他のアップデート&情報 ◼ Amazon EKS がクラスター OIDC エンドポイントに対する AWS PrivateLink
をサポート https://aws.amazon.com/jp/about-aws/whats-new/2026/07/amazon-eks-oidc-endpoint-privatelink/ ⚫ Amazon EKS がクラスター OIDC エンドポイントに対する AWS PrivateLink をサポートし、IRSA(IAM Roles for Service Accounts)が利用する OIDC エンドポイントへ VPC からプライベートにアクセスできるようになりました。 ⚫ これにより、インターネット接続のない VPC 環境でも IRSA のセットアップやトークン検証が可能となり、よりセキュアな EKS 運用を実現できます。 ◼ AWS が AWS Transit Gateway におけるポリシーベースルーティングの一般提供を発表 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/aws-transit-gateway-policy-basedrouting/ ⚫ AWS Transit Gateway でポリシーベースルーティング(PBR)が一般提供され、宛先 IP だけでなく、送信元 IP、ポート、 プロトコルなどの条件に基づいてトラフィックの転送先を制御できるようになりました。 ⚫ これにより、追加のルーティング基盤を構築することなく、ネットワーク検査装置への誘導や環境ごとのトラフィック分離などを Transit Gateway 上で柔軟に実現できるようになります。 ◼ Amazon Bedrock が OpenAI GPT-5.6 モデルの最大 80% 料金引き下げを発表 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/openai-gpt-terra-luna-pricing-bedrock/ ⚫ Amazon Bedrock において、OpenAI GPT-5.6 Luna のオンデマンド推論料金が最大80%、GPT-5.6 Terra の料金が 20%引き下げられました。 ⚫ この価格改定により、コンテンツ処理やデータ分類、自動化などの AI ワークロードをより低コストで実行できるようになり、 新料金は自動適用されるため利用者側の対応は不要です。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 7
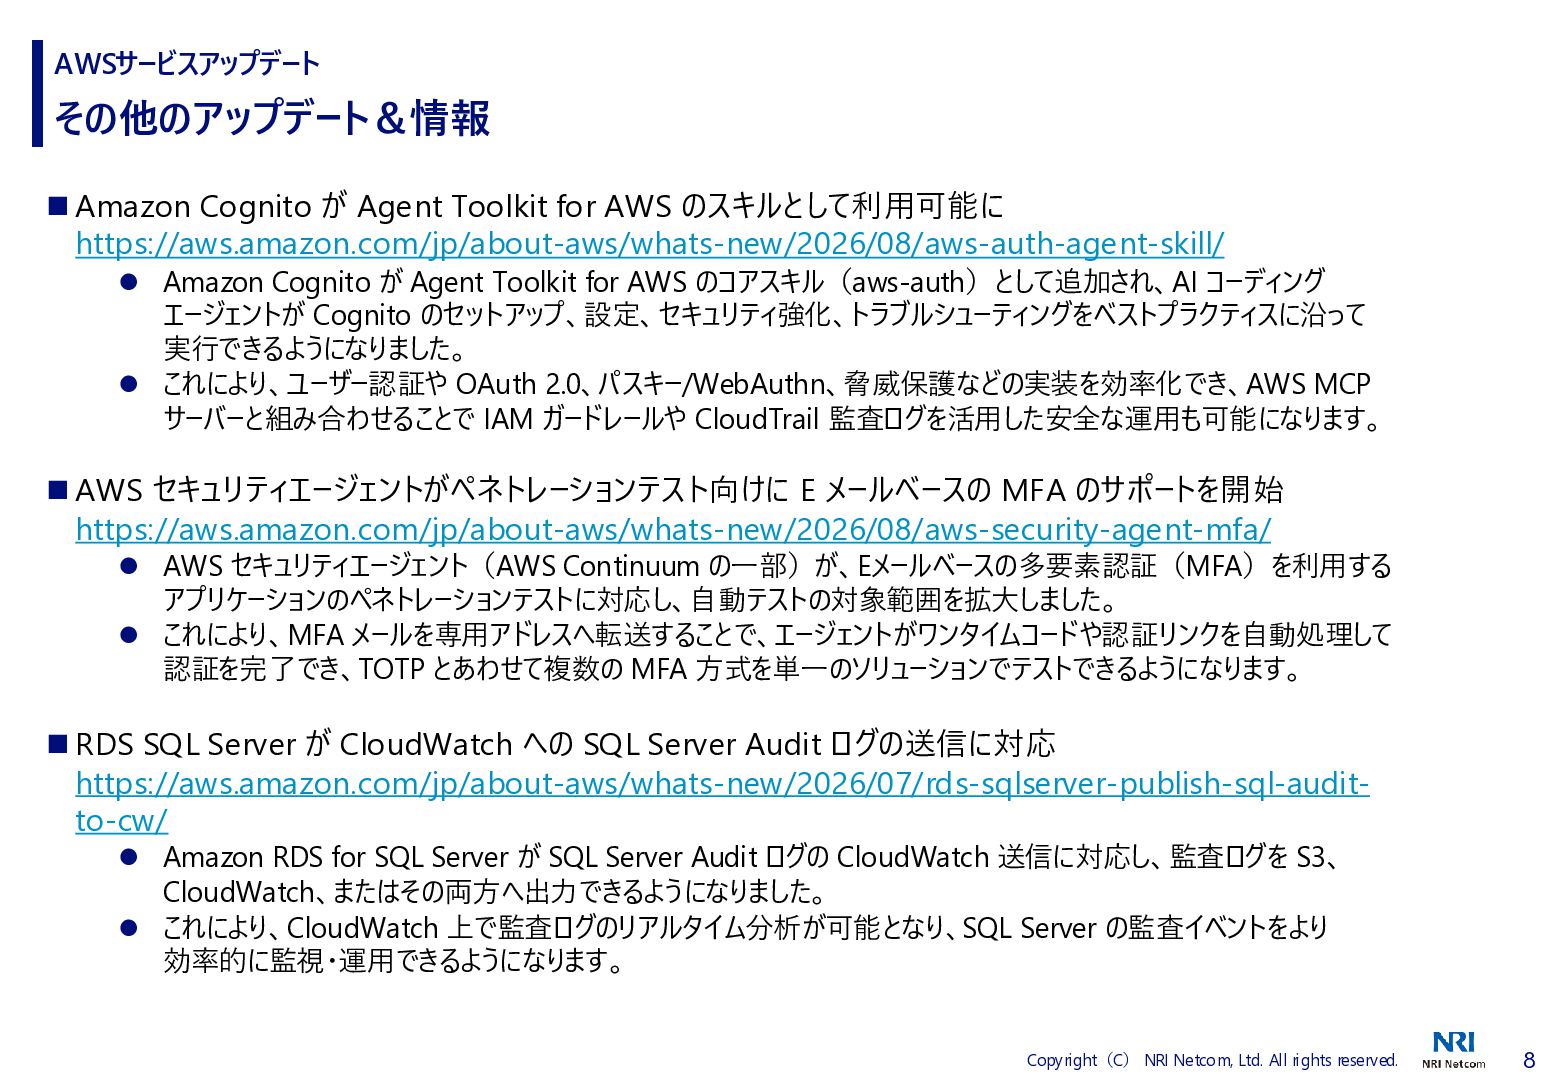
AWSサービスアップデート その他のアップデート&情報 ◼ Amazon Cognito が Agent Toolkit for AWS
のスキルとして利用可能に https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-auth-agent-skill/ ⚫ Amazon Cognito が Agent Toolkit for AWS のコアスキル(aws-auth)として追加され、AI コーディング エージェントが Cognito のセットアップ、設定、セキュリティ強化、トラブルシューティングをベストプラクティスに沿って 実行できるようになりました。 ⚫ これにより、ユーザー認証や OAuth 2.0、パスキー/WebAuthn、脅威保護などの実装を効率化でき、AWS MCP サーバーと組み合わせることで IAM ガードレールや CloudTrail 監査ログを活用した安全な運用も可能になります。 ◼ AWS セキュリティエージェントがペネトレーションテスト向けに E メールベースの MFA のサポートを開始 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/aws-security-agent-mfa/ ⚫ AWS セキュリティエージェント(AWS Continuum の一部)が、Eメールベースの多要素認証(MFA)を利用する アプリケーションのペネトレーションテストに対応し、自動テストの対象範囲を拡大しました。 ⚫ これにより、MFA メールを専用アドレスへ転送することで、エージェントがワンタイムコードや認証リンクを自動処理して 認証を完了でき、TOTP とあわせて複数の MFA 方式を単一のソリューションでテストできるようになります。 ◼ RDS SQL Server が CloudWatch への SQL Server Audit ログの送信に対応 https://aws.amazon.com/jp/about-aws/whats-new/2026/07/rds-sqlserver-publish-sql-auditto-cw/ ⚫ Amazon RDS for SQL Server が SQL Server Audit ログの CloudWatch 送信に対応し、監査ログを S3、 CloudWatch、またはその両方へ出力できるようになりました。 ⚫ これにより、CloudWatch 上で監査ログのリアルタイム分析が可能となり、SQL Server の監査イベントをより 効率的に監視・運用できるようになります。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 8
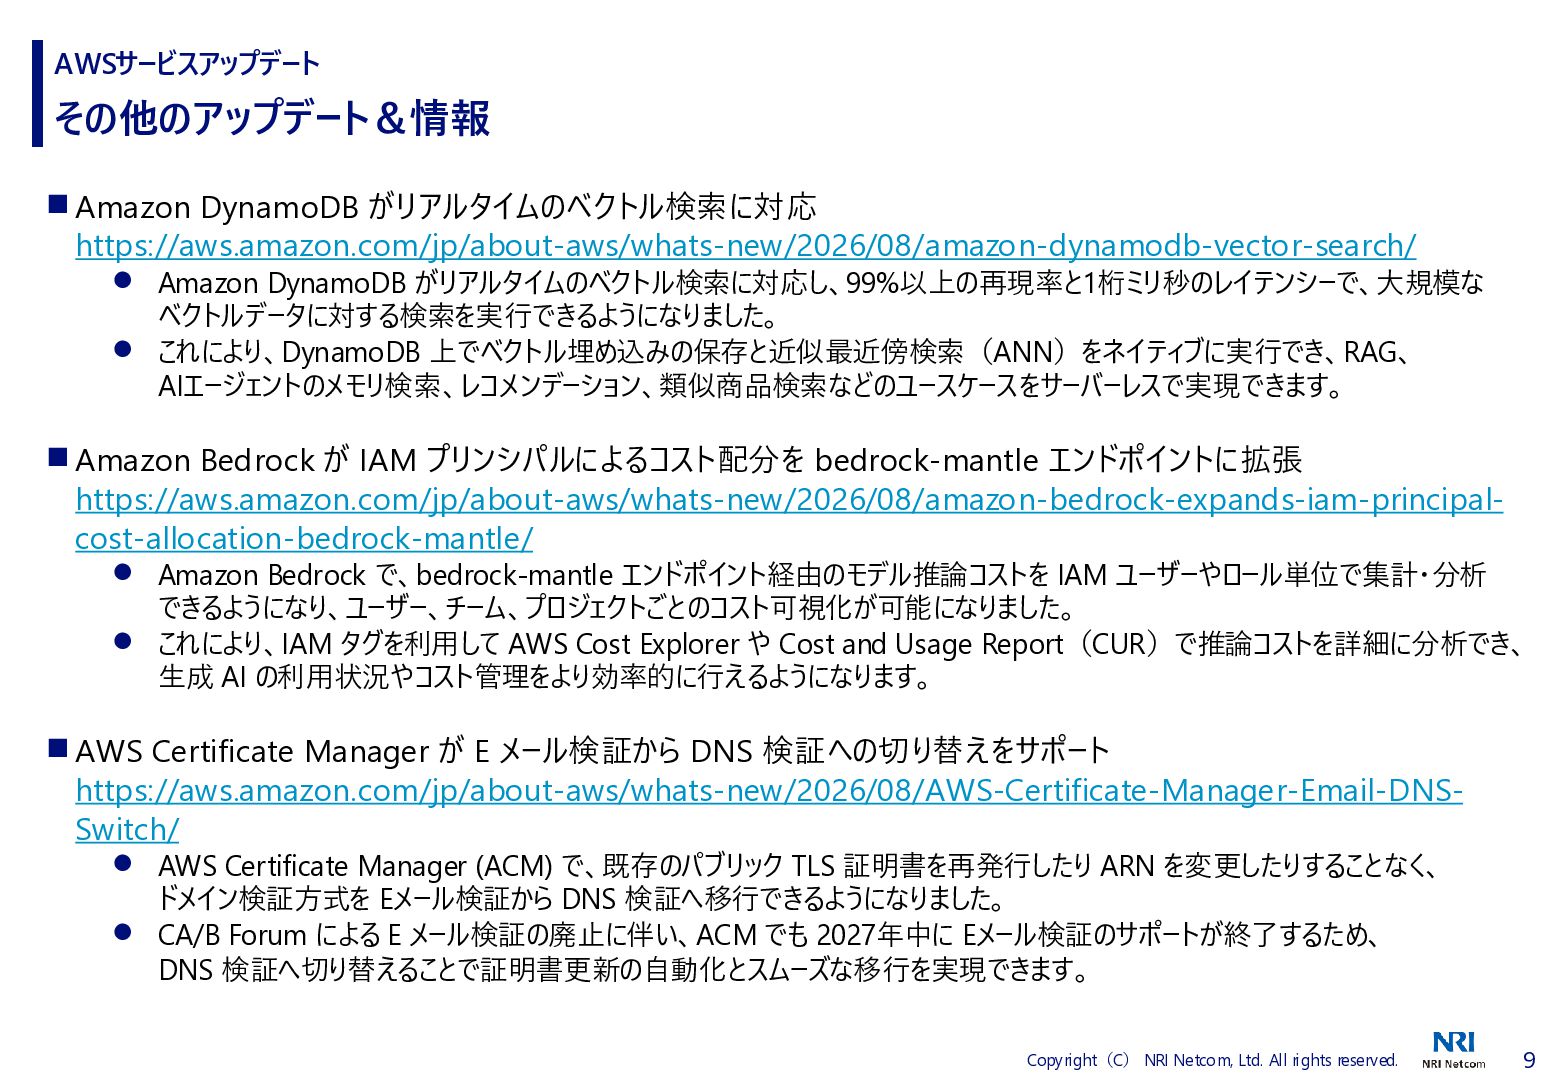
AWSサービスアップデート その他のアップデート&情報 ◼ Amazon DynamoDB がリアルタイムのベクトル検索に対応 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/amazon-dynamodb-vector-search/ ⚫ Amazon DynamoDB
がリアルタイムのベクトル検索に対応し、99%以上の再現率と1桁ミリ秒のレイテンシーで、大規模な ベクトルデータに対する検索を実行できるようになりました。 ⚫ これにより、DynamoDB 上でベクトル埋め込みの保存と近似最近傍検索(ANN)をネイティブに実行でき、RAG、 AIエージェントのメモリ検索、レコメンデーション、類似商品検索などのユースケースをサーバーレスで実現できます。 ◼ Amazon Bedrock が IAM プリンシパルによるコスト配分を bedrock-mantle エンドポイントに拡張 https://aws.amazon.com/jp/about-aws/whats-new/2026/08/amazon-bedrock-expands-iam-principalcost-allocation-bedrock-mantle/ ⚫ Amazon Bedrock で、bedrock-mantle エンドポイント経由のモデル推論コストを IAM ユーザーやロール単位で集計・分析 できるようになり、ユーザー、チーム、プロジェクトごとのコスト可視化が可能になりました。 ⚫ これにより、IAM タグを利用して AWS Cost Explorer や Cost and Usage Report(CUR)で推論コストを詳細に分析でき、 生成 AI の利用状況やコスト管理をより効率的に行えるようになります。 ◼ AWS Certificate Manager が E メール検証から DNS 検証への切り替えをサポート https://aws.amazon.com/jp/about-aws/whats-new/2026/08/AWS-Certificate-Manager-Email-DNSSwitch/ ⚫ AWS Certificate Manager (ACM) で、既存のパブリック TLS 証明書を再発行したり ARN を変更したりすることなく、 ドメイン検証方式を Eメール検証から DNS 検証へ移行できるようになりました。 ⚫ CA/B Forum による E メール検証の廃止に伴い、ACM でも 2027年中に Eメール検証のサポートが終了するため、 DNS 検証へ切り替えることで証明書更新の自動化とスムーズな移行を実現できます。 Copyright(C) NRI Netcom, Ltd. All rights reserved. 9
None


 nrinetcom
 komagata
 matsuji
 __allllllllez__
 riyaamemiya
 syoshie
 visional_engineering_and_design
 jacopen
 ykiyota
 nikkei_engineer_recruiting
 shigeruoda
 genda
 megascus
 matthewcrist
 csswizardry
 nikkihalliwell
 geoffreycrofte
 cassininazir
 tessaabrams
 baasie
 morganepeng
 nwiizo
 tomoyanonymous
 addyosmani
 auna