Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
JAWSDAYS2017_IAM
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Toshiya OKITA
March 11, 2017
Technology
1.6k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
JAWSDAYS2017_IAM
http://jawsdays2017.jaws-ug.jp/session/1792/
Toshiya OKITA
March 11, 2017
More Decks by Toshiya OKITA
See All by Toshiya OKITA
20170827jtf
toshi__ya
0
940
infrapre20180805
toshi__ya
0
59
JAWSUG-yokohama-Reboot
toshi__ya
0
1.6k
Negotiation anti-patterns
toshi__ya
0
150
Other Decks in Technology
See All in Technology
PagerDuty Tech Hub-鳴らすけれど、人は動かない
ezaki
0
170
実践!Cloud Run ハンズオン!! / Cloud Run handson
y0hgi
2
280
Optunaの最新リリースv5.0について
pfn
PRO
0
120
会社説明資料
persolserverworks
0
9.8k
Running Kotlin + Quarkus with Lambda
nealle
1
3.7k
LambdaWebFunctionsを試してみた / exploring-lambda-web-functions
koukihosaka
1
340
パッチ更新でterraform initが落ちた日
grimoh
1
140
ブラウザとサーバーから考えるAI時代のフロントエンド監視
shogo4131
3
940
Webの常識が通じないHTMLメールのダークモード
teamlab
PRO
0
120
go-sqletch
moznion
0
140
DGX Spark でどこまでハッキングができるのか?
kash1064
3
1.3k
20261017福岡devIO 「AIは"良いダッシュボード"を作れるか?
jtakeda
0
150
Featured
See All Featured
Why Mistakes Are the Best Teachers: Turning Failure into a Pathway for Growth
auna
0
320
I Don’t Have Time: Getting Over the Fear to Launch Your Podcast
jcasabona
35
2.9k
Neural Spatial Audio Processing for Sound Field Analysis and Control
skoyamalab
0
570
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
Product Roadmaps are Hard
iamctodd
55
13k
Abbi's Birthday
coloredviolet
4
10k
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
520
Chasing Engaging Ingredients in Design
codingconduct
0
360
From π to Pie charts
rasagy
1
400
Building a Modern Day E-commerce SEO Strategy
aleyda
45
9.3k
Paper Plane
katiecoart
PRO
5
54k
Templates, Plugins, & Blocks: Oh My! Creating the theme that thinks of everything
marktimemedia
31
2.9k
Transcript
Security-JAWS 大喜多 利哉 IAM 権限をこえて
自己紹介 • 大喜多 利哉(https://ookita.biz/) • 仕事:回線サービス・VPN・F/Wが専門の ネットワークエンジニア • 活動コミュニティ: •
Security-JAWS 運営メンバー • JAWS-UG 横浜支部 運営メンバー • KUSANAGI-UG東京 代表
今回みなさんに おはなしすること • IAMとは何か • IAMの各要素とそれぞれのユースケース • IAMベストプラクティス
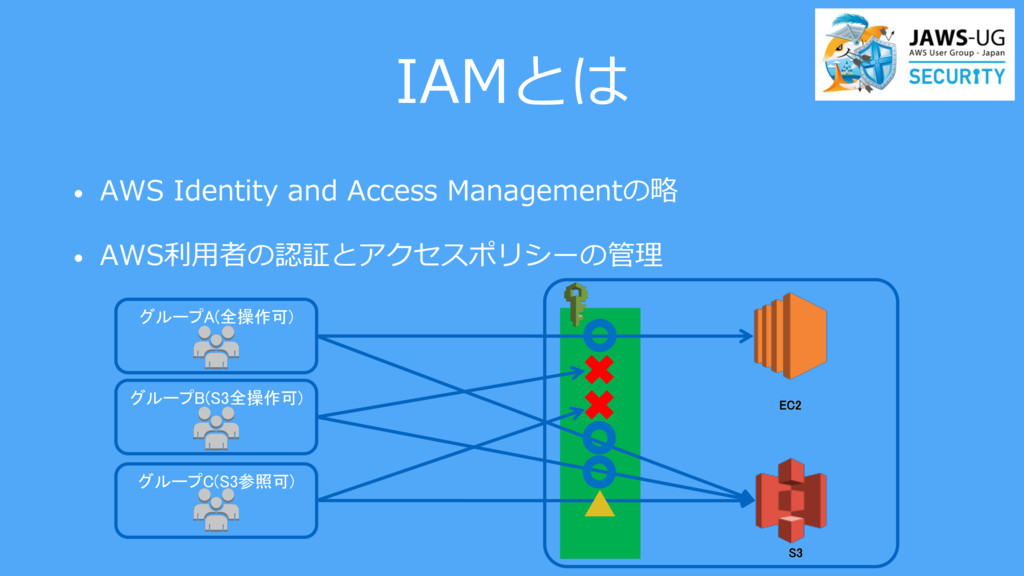
IAMとは • AWS Identity and Access Managementの略 • AWS利用者の認証とアクセスポリシーの管理 グループA(全操作可)
グループB(S3全操作可) グループC(S3参照可) EC2 S3
IAMユーザー IAMグループ • IAMユーザー AWS操作用のユーザー 1ユーザー10グループまで所属可能 パーミッション(AWSサービスへのアクセス権限) • IAMグループ IAMユーザーをまとめるグループ
パーミッション(AWSサービスへのアクセス権限) ※パーミッションはIAMユーザー/グループどちらにも設定できる
IAMポリシー • AWSに対する権限設定 JSON形式で記述 http://docs.aws.amazon.com/ja_jp/IAM/latest/UserGuide/reference_policies.html • AWS管理ポリシー AWSが一般的なユースケースに基づいて作成したプリセットポリシー • カスタマー管理ポリシー
AWS管理ポリシーで要件を満たせない場合に独自に作成するポリシー
アクセス可否の 決定ロジック • 先ほど ※パーミッションはIAMユーザー/グループどちらにも設定できる と書きました。 • どういう判定をするのか気になりますよね • すべてのアクセスはデフォルトで拒否(暗黙のDeny)
その他に明示的なAllowと明示的なDenyがある • 明示的なDeny(最優先)>明示的なAllow(優先)>暗黙のDeny(最後) • IAMユーザー・IAMグループの設定を参照して、上記優先順位に従って決 定されます。なおIAMユーザーとIAMグループの間に優劣の関係はありま せん。
リソースベースポリシー • これまではIAMユーザー/IAMグループに対してポリシーを設定する 話をしてきました。 • リソースにポリシーを紐付けることも可能です。 • S3のバケットやSQSのキューなどに対してポリシーを紐付けること ができます。 例)特定のIPアドレスからしかアクセスできないバケットなどが作れ
ます
IAMロール • AWSサービスやアプリケーション等にAWS操作権限を付与するため の仕組み • IAMユーザー/グループとは全く別のもの • 例えば、AWS SDKを利用する場合にアクセスキーとシークレット キーを明示的に記載する必要がありましたが、IAMロールを使用する
と、IAMロールが適用されたインスタンス上では認証情報設定が不要 になります。
その他 • Identitiy Federation(ID連携) 企業・組織が持つ認証機能とAWSの認証を紐付ける機能 LDAP認証済みユーザーに対してS3へのアクセス権をつけるなどできる 認証したユーザーごとに一時的なアクセスキーを発行することで実現
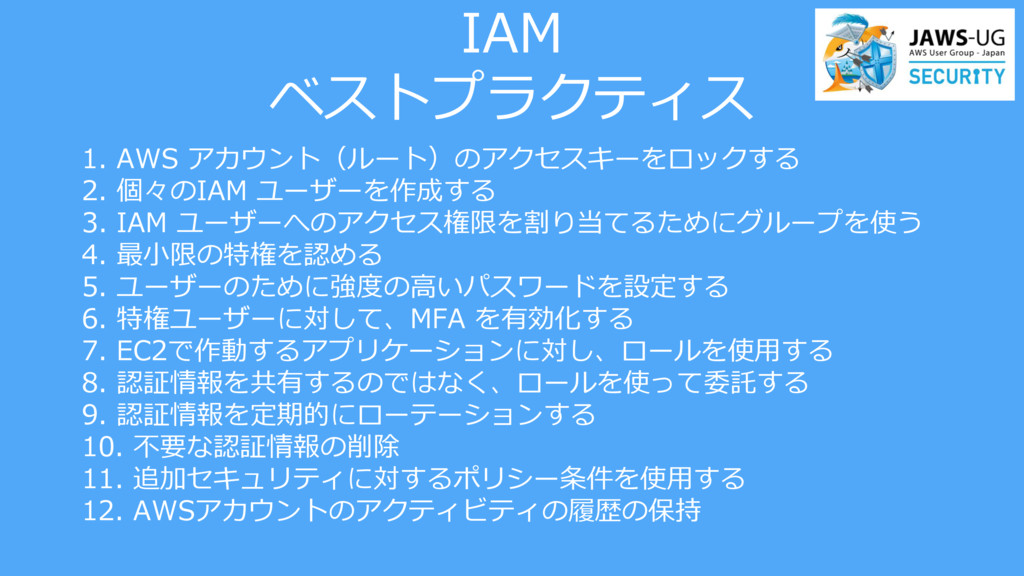
IAM ベストプラクティス 1. AWS アカウント(ルート)のアクセスキーをロックする 2. 個々のIAM ユーザーを作成する 3. IAM
ユーザーへのアクセス権限を割り当てるためにグループを使う 4. 最小限の特権を認める 5. ユーザーのために強度の高いパスワードを設定する 6. 特権ユーザーに対して、MFA を有効化する 7. EC2で作動するアプリケーションに対し、ロールを使用する 8. 認証情報を共有するのではなく、ロールを使って委託する 9. 認証情報を定期的にローテーションする 10. 不要な認証情報の削除 11. 追加セキュリティに対するポリシー条件を使用する 12. AWSアカウントのアクティビティの履歴の保持
参考 IAMドキュメント群 http://aws.amazon.com/jp/documentation/iam/ IAMベストプラクティス http://docs.aws.amazon.com/IAM/latest/UserGuide/IAMBestPracti ces.html
ご静聴ありがとうございました


 toshi__ya
 ezaki
 y0hgi
 pfn
 persolserverworks
 nealle
 koukihosaka
 grimoh
 shogo4131
 teamlab
 moznion
 kash1064
 jtakeda
 auna
 jcasabona
 skoyamalab
 bermonpainter
 iamctodd
 coloredviolet
 nikkihalliwell
 codingconduct
 rasagy
 aleyda
 katiecoart
 marktimemedia