Share
Embed
GitHub Advanced Security × Defender for Cloudで開発とSecOpsのサイロを超える: コードとクラウドをつなぐ、開発プラットフォームのセキュリティ
Azure DevOpsオンライン Vol.14 ~ DevSecOpsでお話しした内容です
https://tfsug.connpass.com/event/385605/
yuriemori
March 28, 2026
Transcript
28 slides
-
Who am I Yurie Mori (森 友梨映) Microsoft Japan Cloud
& AI Platform, Software Solution Engineer Carrer ◆ Microsoft Japan Software Solution Engineer ◆ Avanade Japan DevOps Engineer/Architect ◆ Plus Alpha Consulting Web Application Engineer Technology stack ◆ DevOps ◆ DevSecOps ◆ Platform Engineering ◆ Developer Experience/Productivity SNS Awards ◆ Microsoft MVP for DevOps & Cloud Security 2025 ◆ Microsoft MVP for DevOps 2024 -
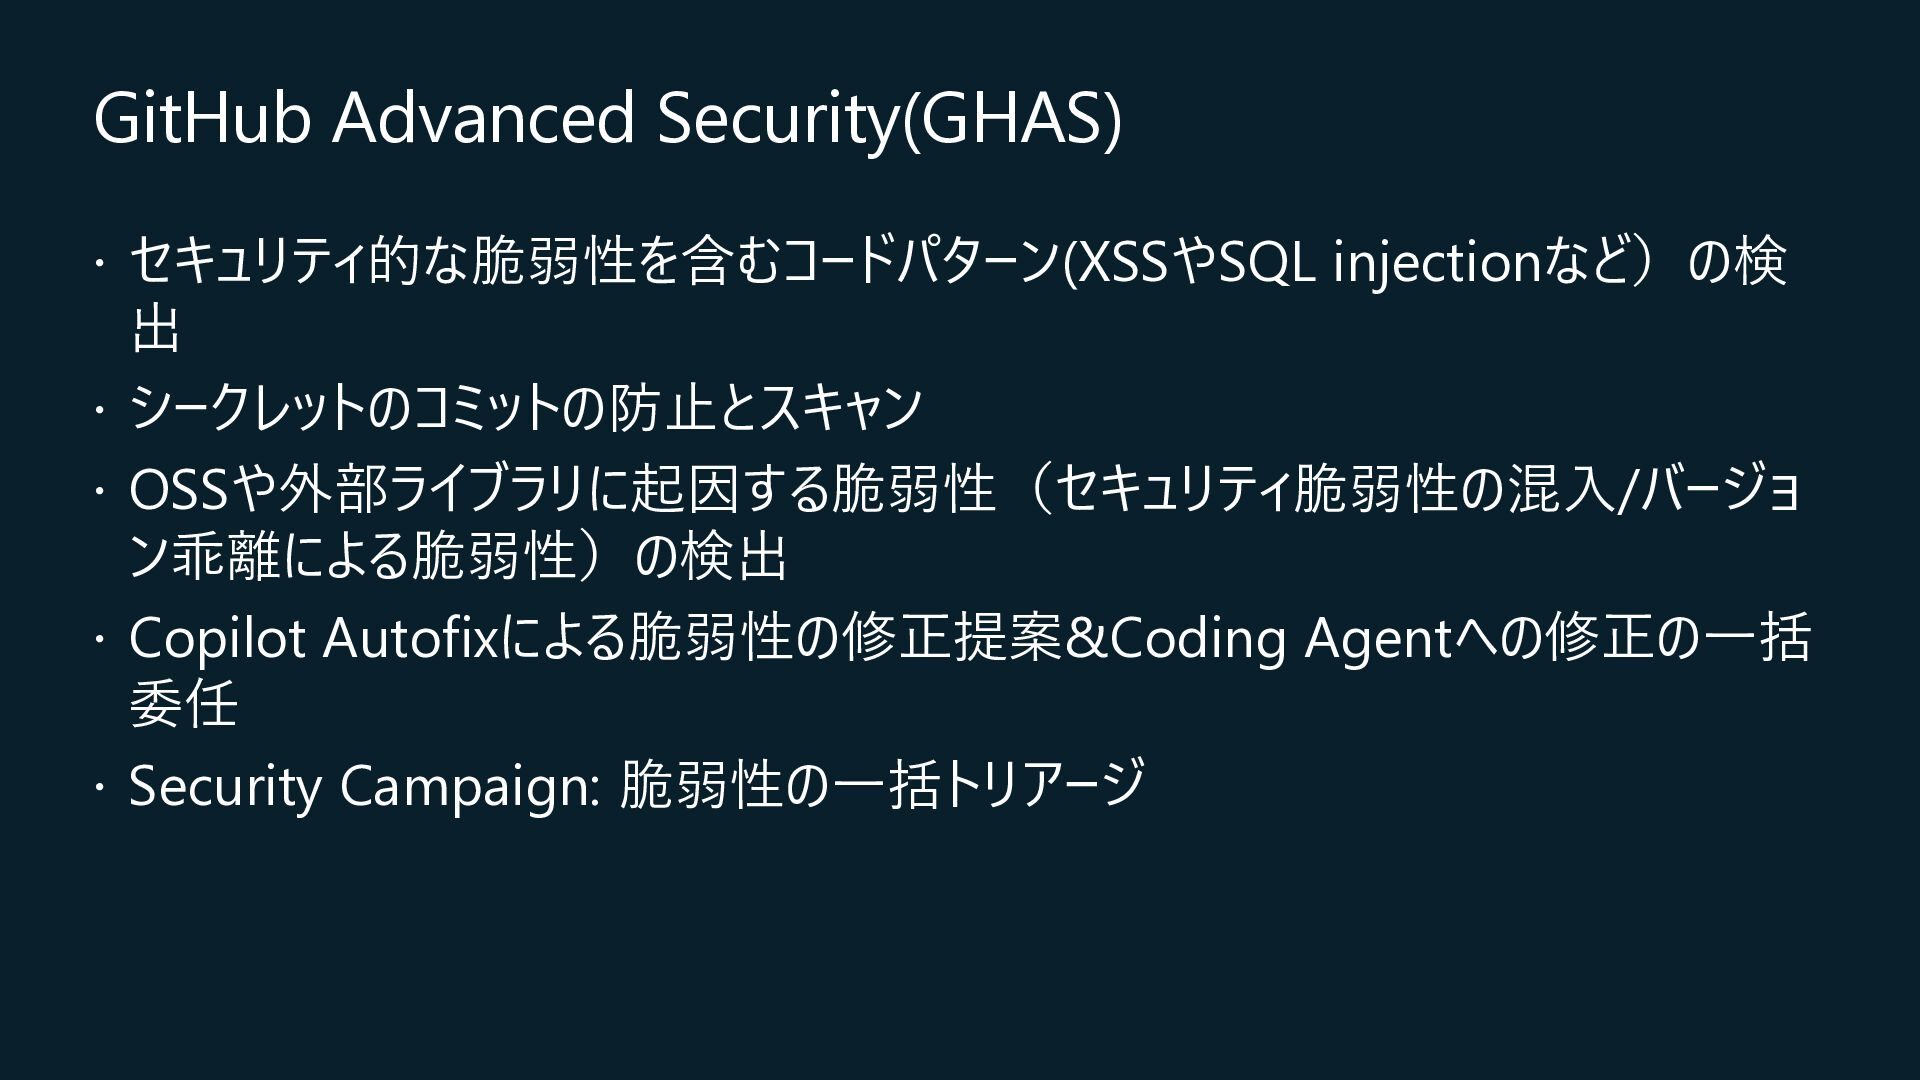
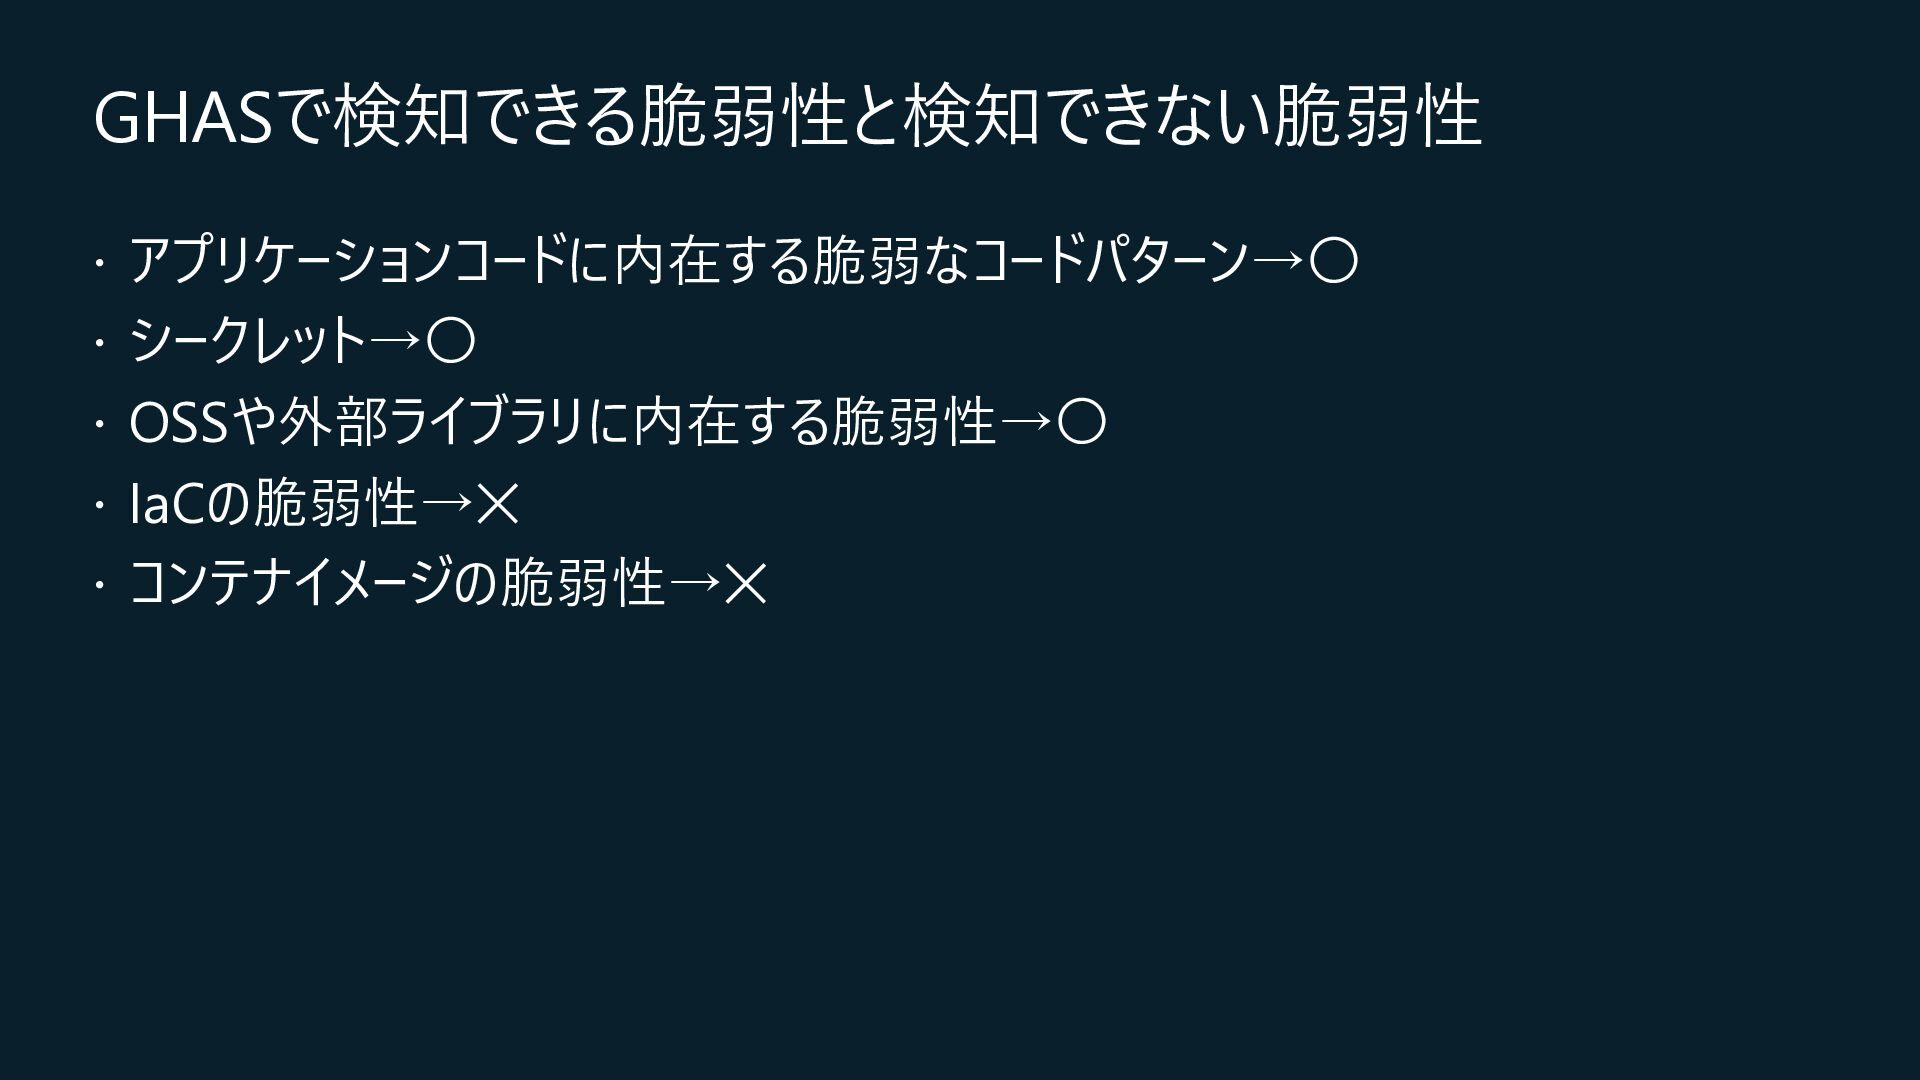
GitHub Advanced Security(GHAS) セキュリティ的な脆弱性を含むコードパターン(XSSやSQL injectionなど)の検 出 シークレットのコミットの防止とスキャン
OSSや外部ライブラリに起因する脆弱性(セキュリティ脆弱性の混入/バージョ ン乖離による脆弱性)の検出 Copilot Autofixによる脆弱性の修正提案&Coding Agentへの修正の一括 委任 Security Campaign: 脆弱性の一括トリアージ -
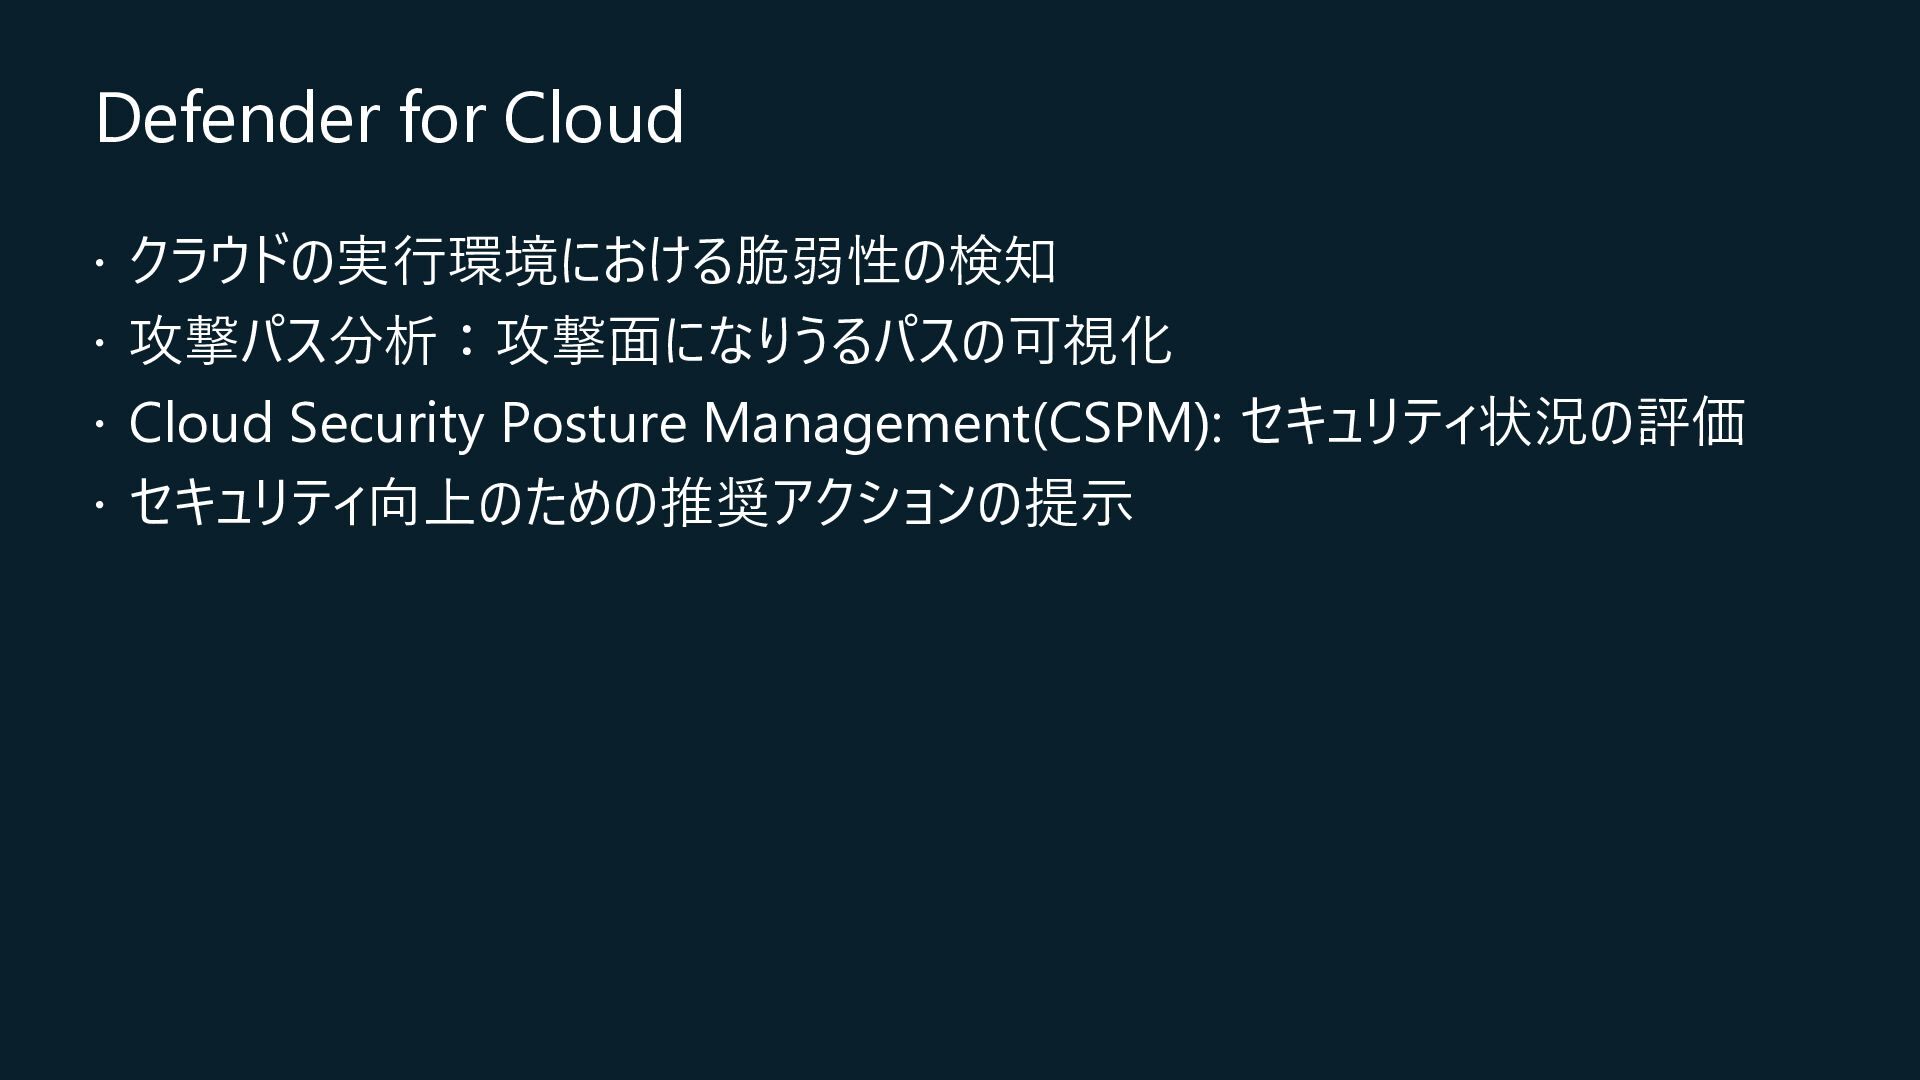
Defender for Cloud クラウドの実行環境における脆弱性の検知 攻撃パス分析:攻撃面になりうるパスの可視化 Cloud Security
Posture Management(CSPM): セキュリティ状況の評価 セキュリティ向上のための推奨アクションの提示 -
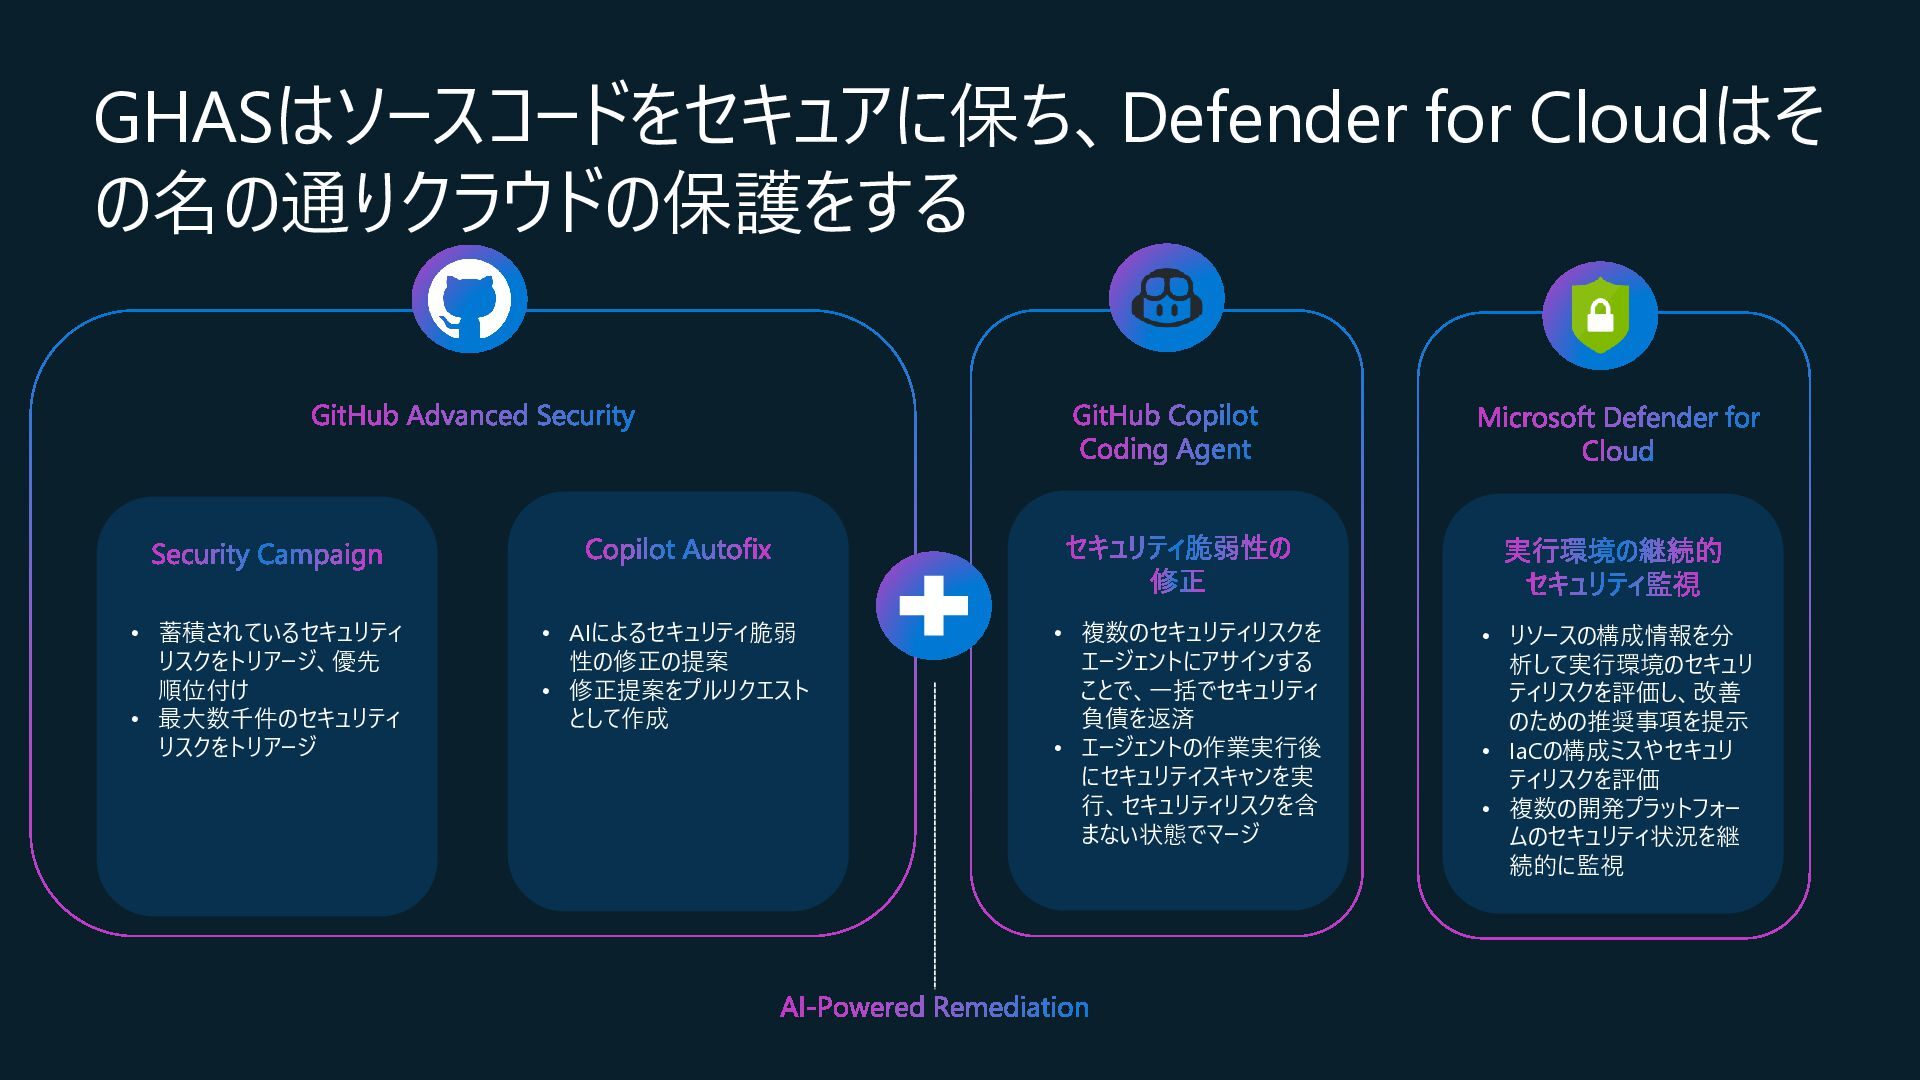
GHASはソースコードをセキュアに保ち、Defender for Cloudはそ の名の通りクラウドの保護をする GitHub Advanced Security GitHub Copilot Coding
Agent Security Campaign Copilot Autofix セキュリティ脆弱性の 修正 AI-Powered Remediation • 蓄積されているセキュリティ リスクをトリアージ、優先 順位付け • 最大数千件のセキュリティ リスクをトリアージ • AIによるセキュリティ脆弱 性の修正の提案 • 修正提案をプルリクエスト として作成 • 複数のセキュリティリスクを エージェントにアサインする ことで、一括でセキュリティ 負債を返済 • エージェントの作業実行後 にセキュリティスキャンを実 行、セキュリティリスクを含 まない状態でマージ Microsoft Defender for Cloud 実行環境の継続的 セキュリティ監視 • リソースの構成情報を分 析して実行環境のセキュリ ティリスクを評価し、改善 のための推奨事項を提示 • IaCの構成ミスやセキュリ ティリスクを評価 • 複数の開発プラットフォー ムのセキュリティ状況を継 続的に監視 -
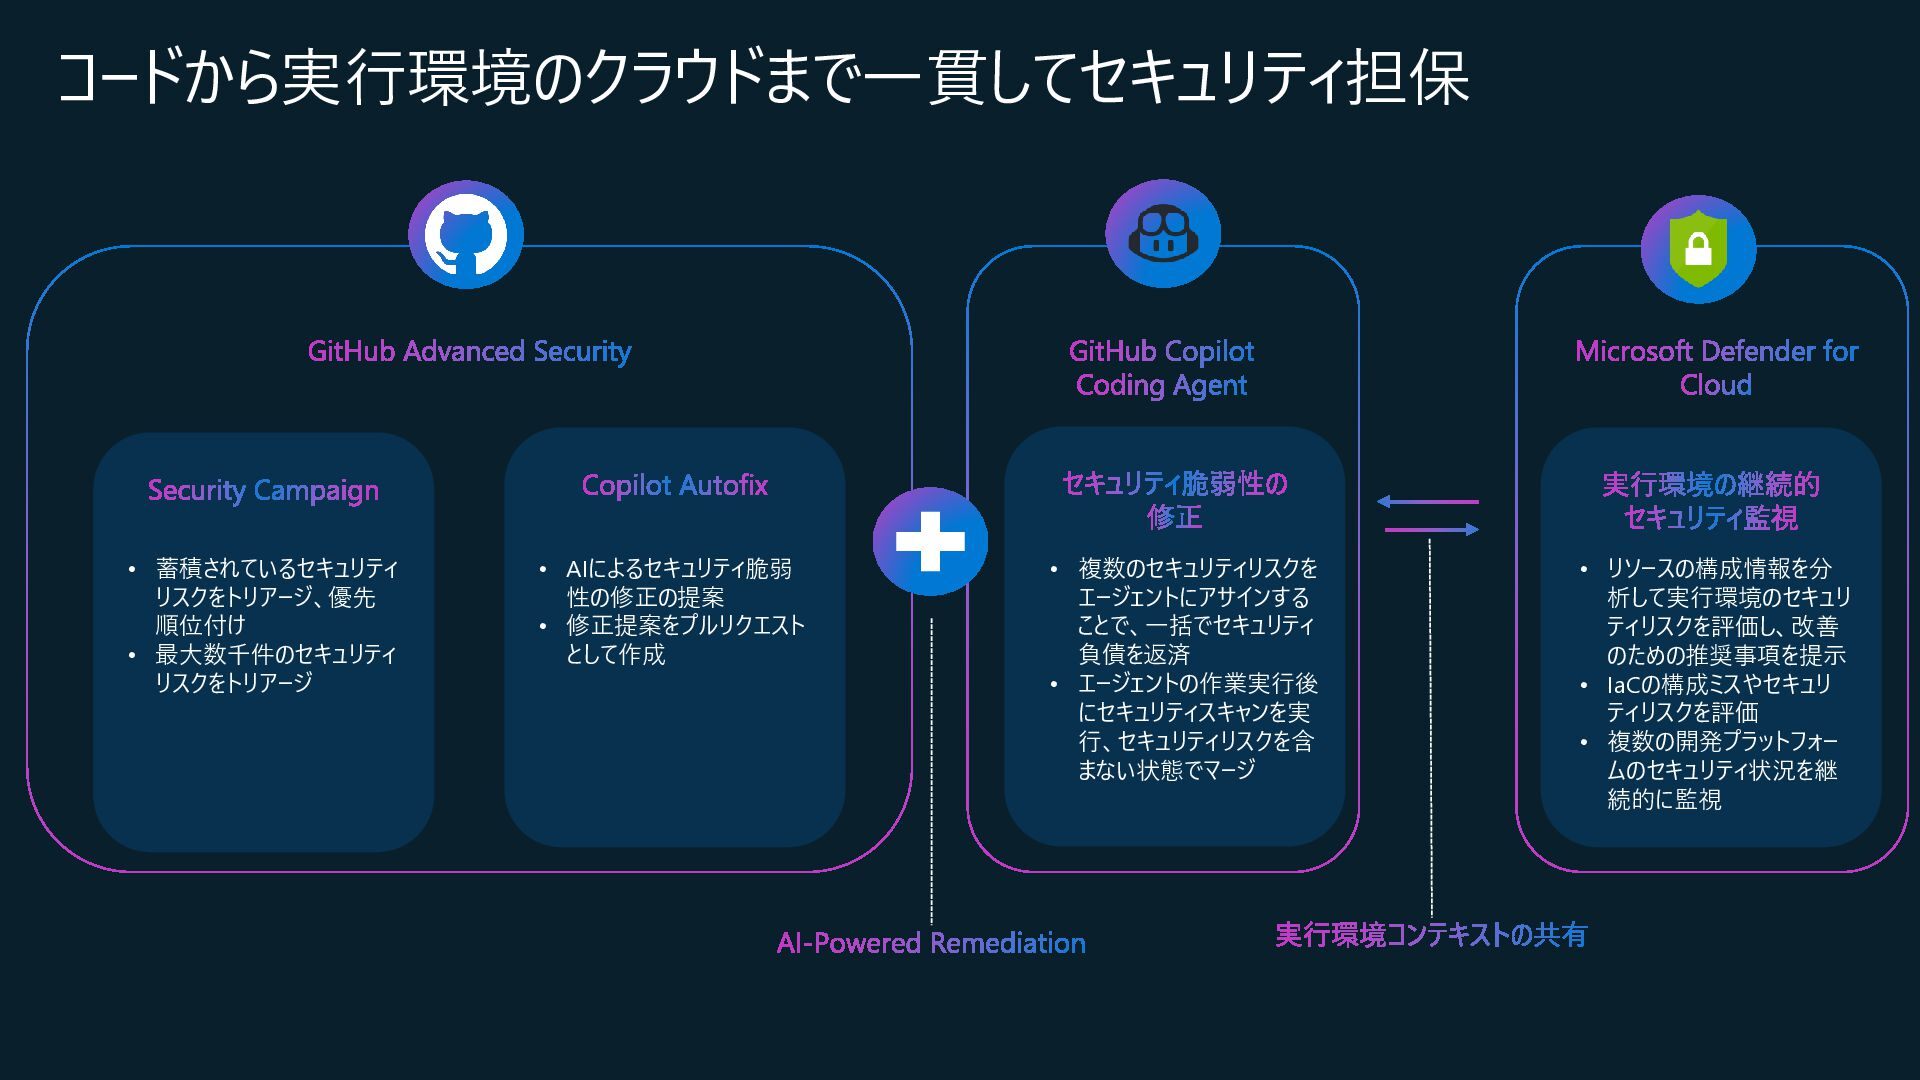
コードから実行環境のクラウドまで一貫してセキュリティ担保 GitHub Advanced Security GitHub Copilot Coding Agent Security Campaign
Copilot Autofix セキュリティ脆弱性の 修正 AI-Powered Remediation • 蓄積されているセキュリティ リスクをトリアージ、優先 順位付け • 最大数千件のセキュリティ リスクをトリアージ • AIによるセキュリティ脆弱 性の修正の提案 • 修正提案をプルリクエスト として作成 • 複数のセキュリティリスクを エージェントにアサインする ことで、一括でセキュリティ 負債を返済 • エージェントの作業実行後 にセキュリティスキャンを実 行、セキュリティリスクを含 まない状態でマージ Microsoft Defender for Cloud 実行環境の継続的 セキュリティ監視 実行環境コンテキストの共有 • リソースの構成情報を分 析して実行環境のセキュリ ティリスクを評価し、改善 のための推奨事項を提示 • IaCの構成ミスやセキュリ ティリスクを評価 • 複数の開発プラットフォー ムのセキュリティ状況を継 続的に監視 -
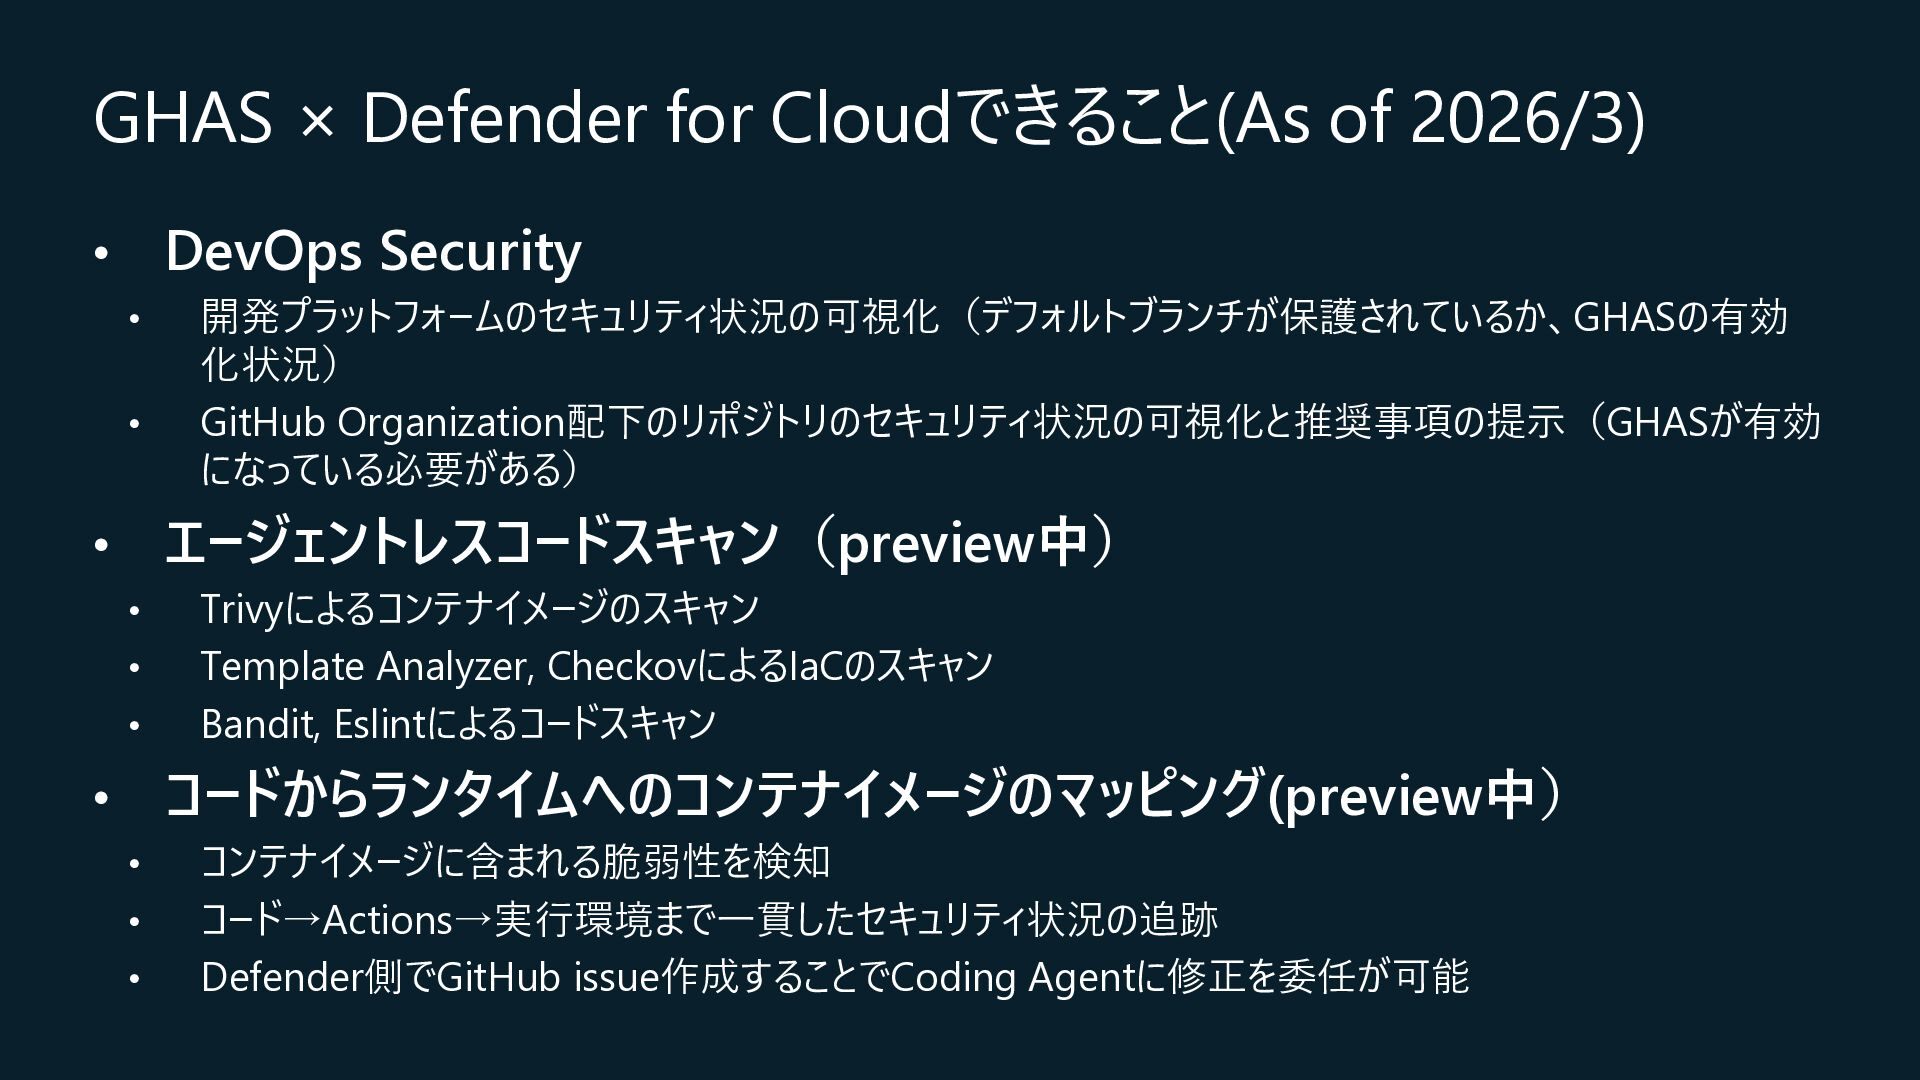
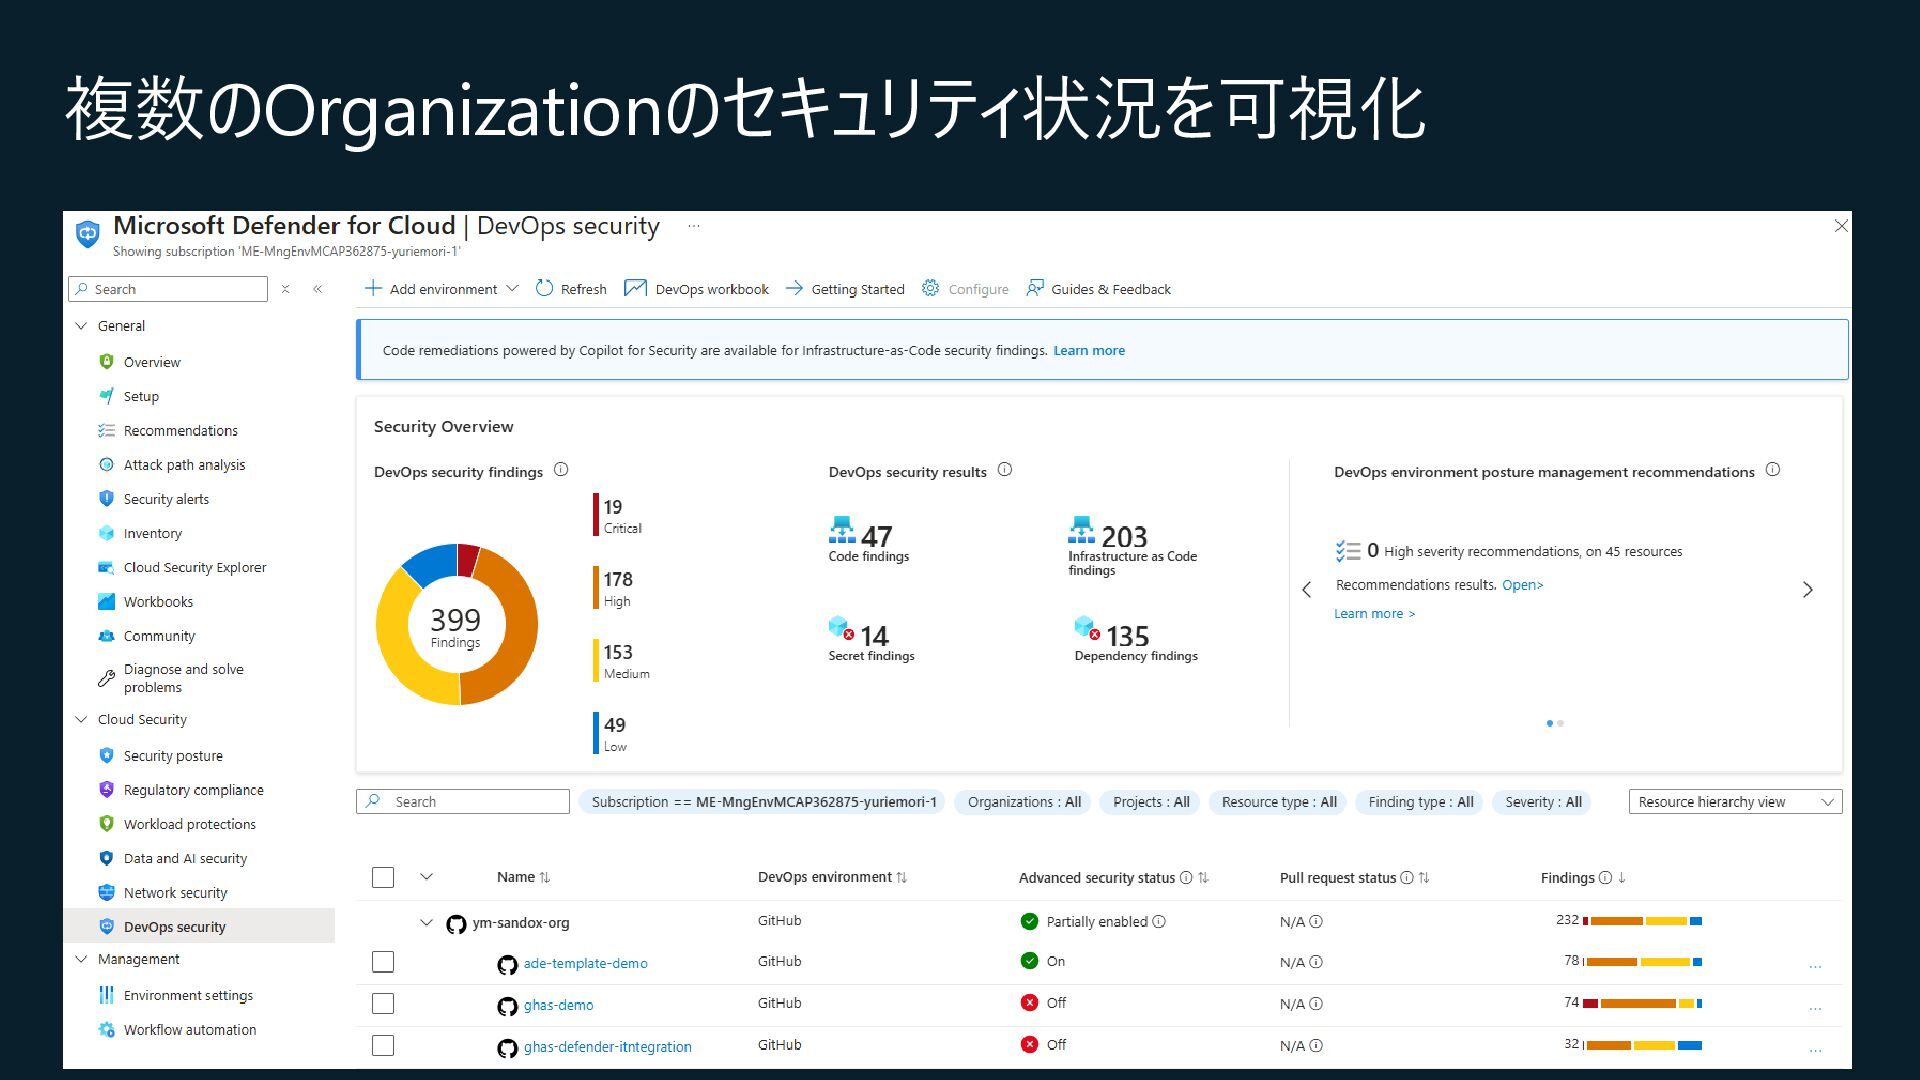
GHAS × Defender for Cloudできること(As of 2026/3) • DevOps Security
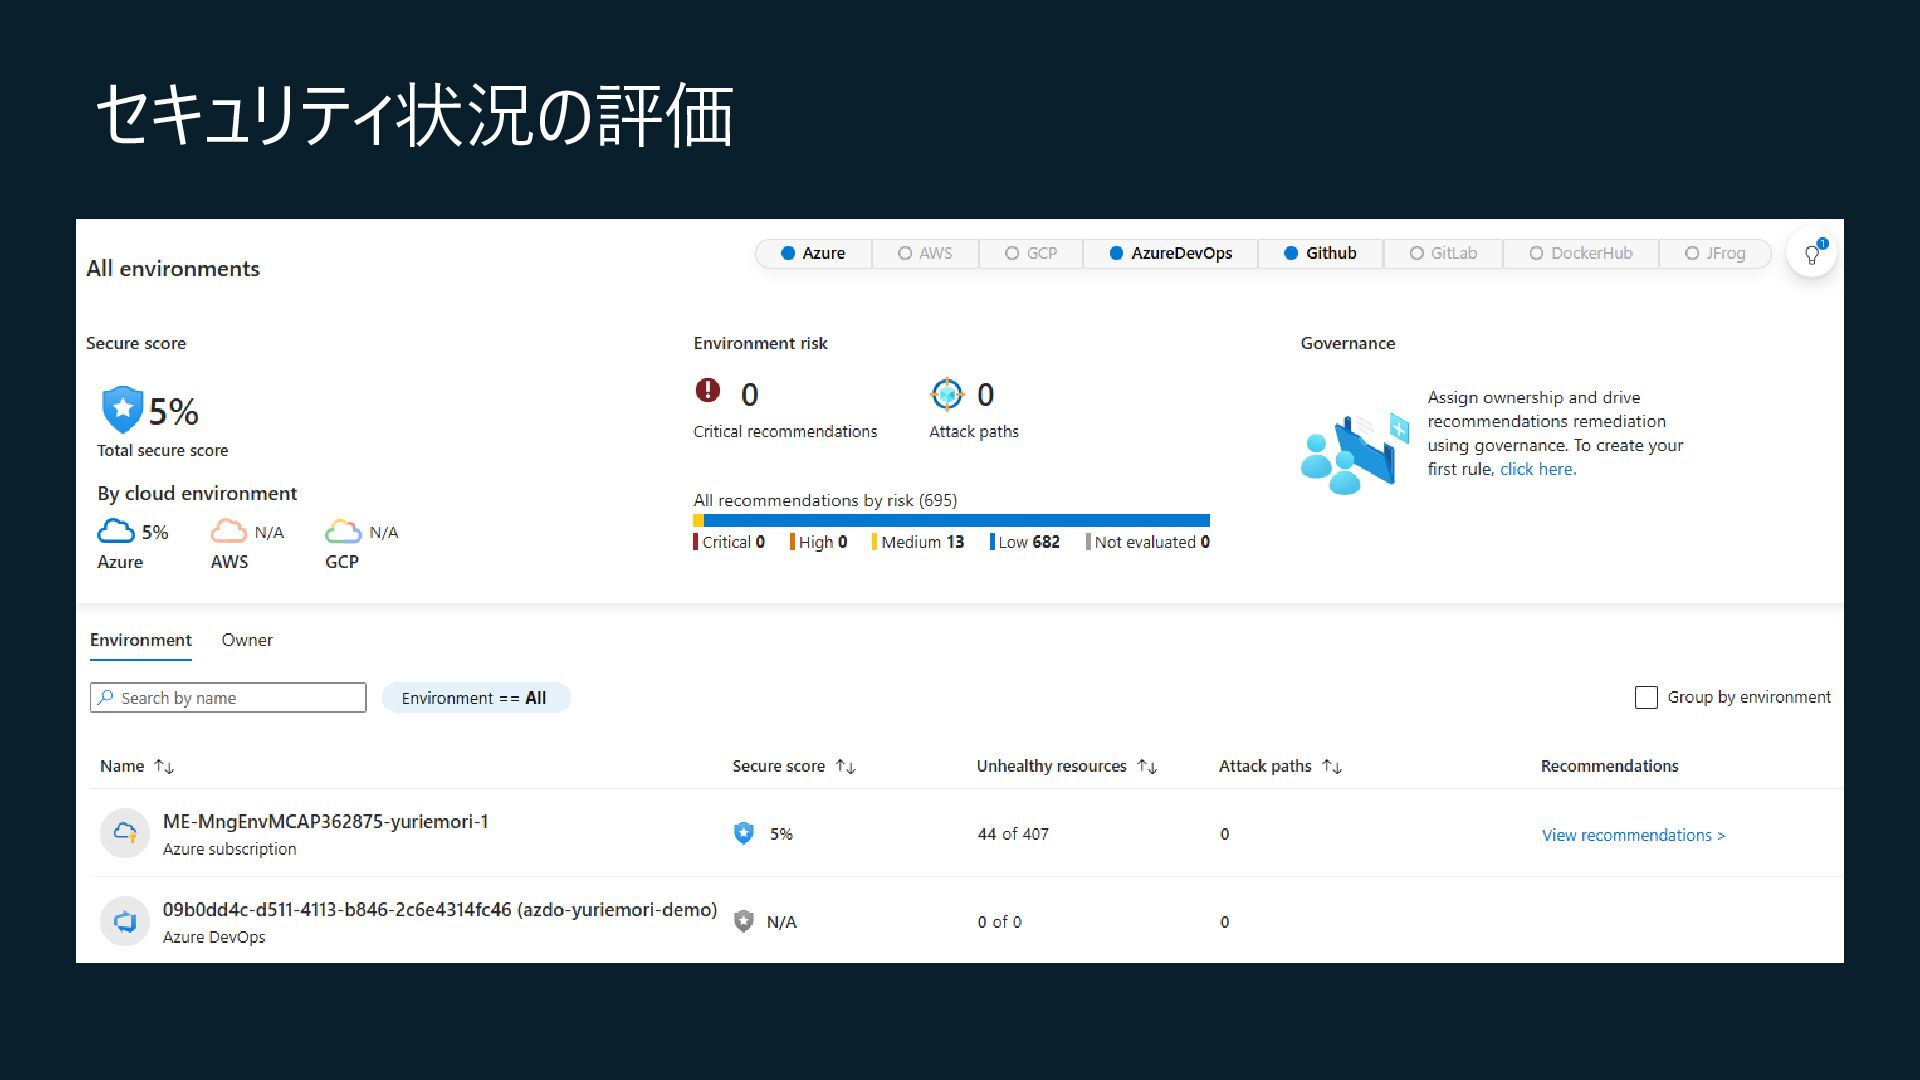
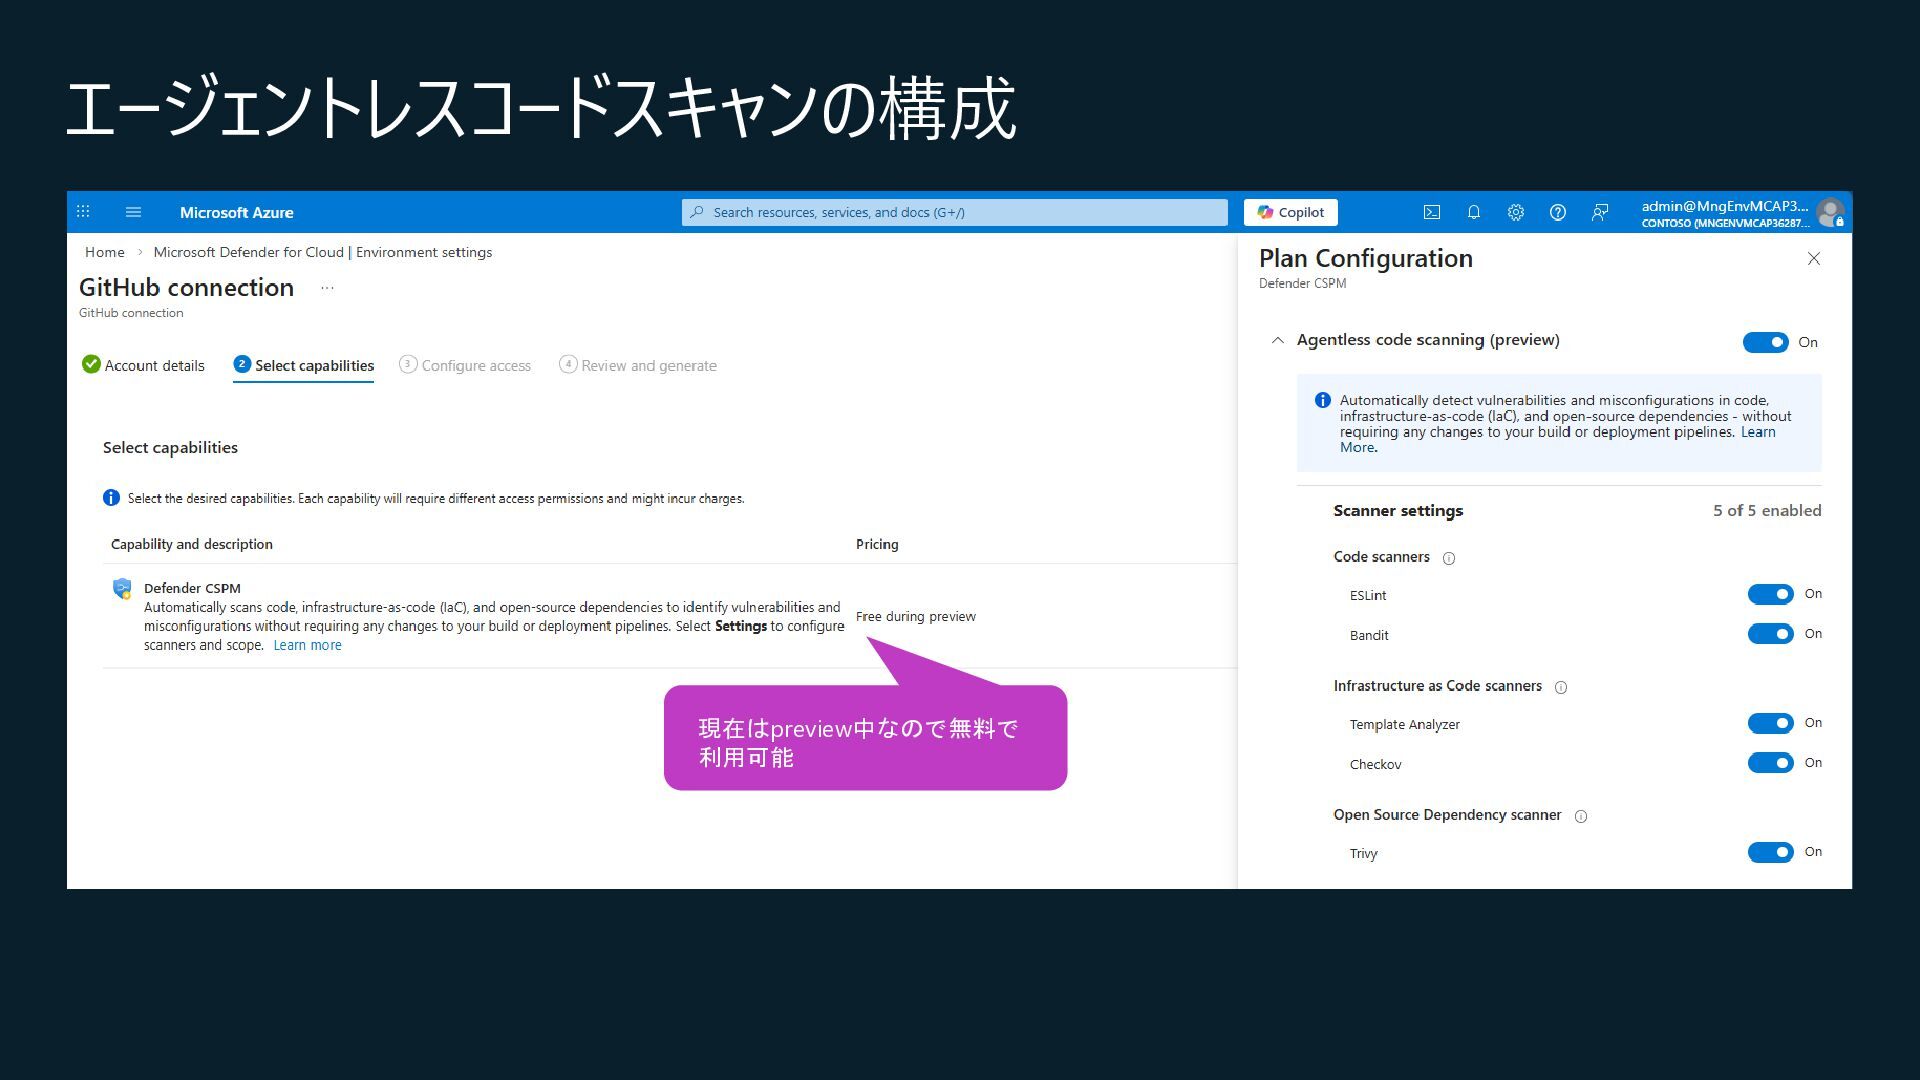
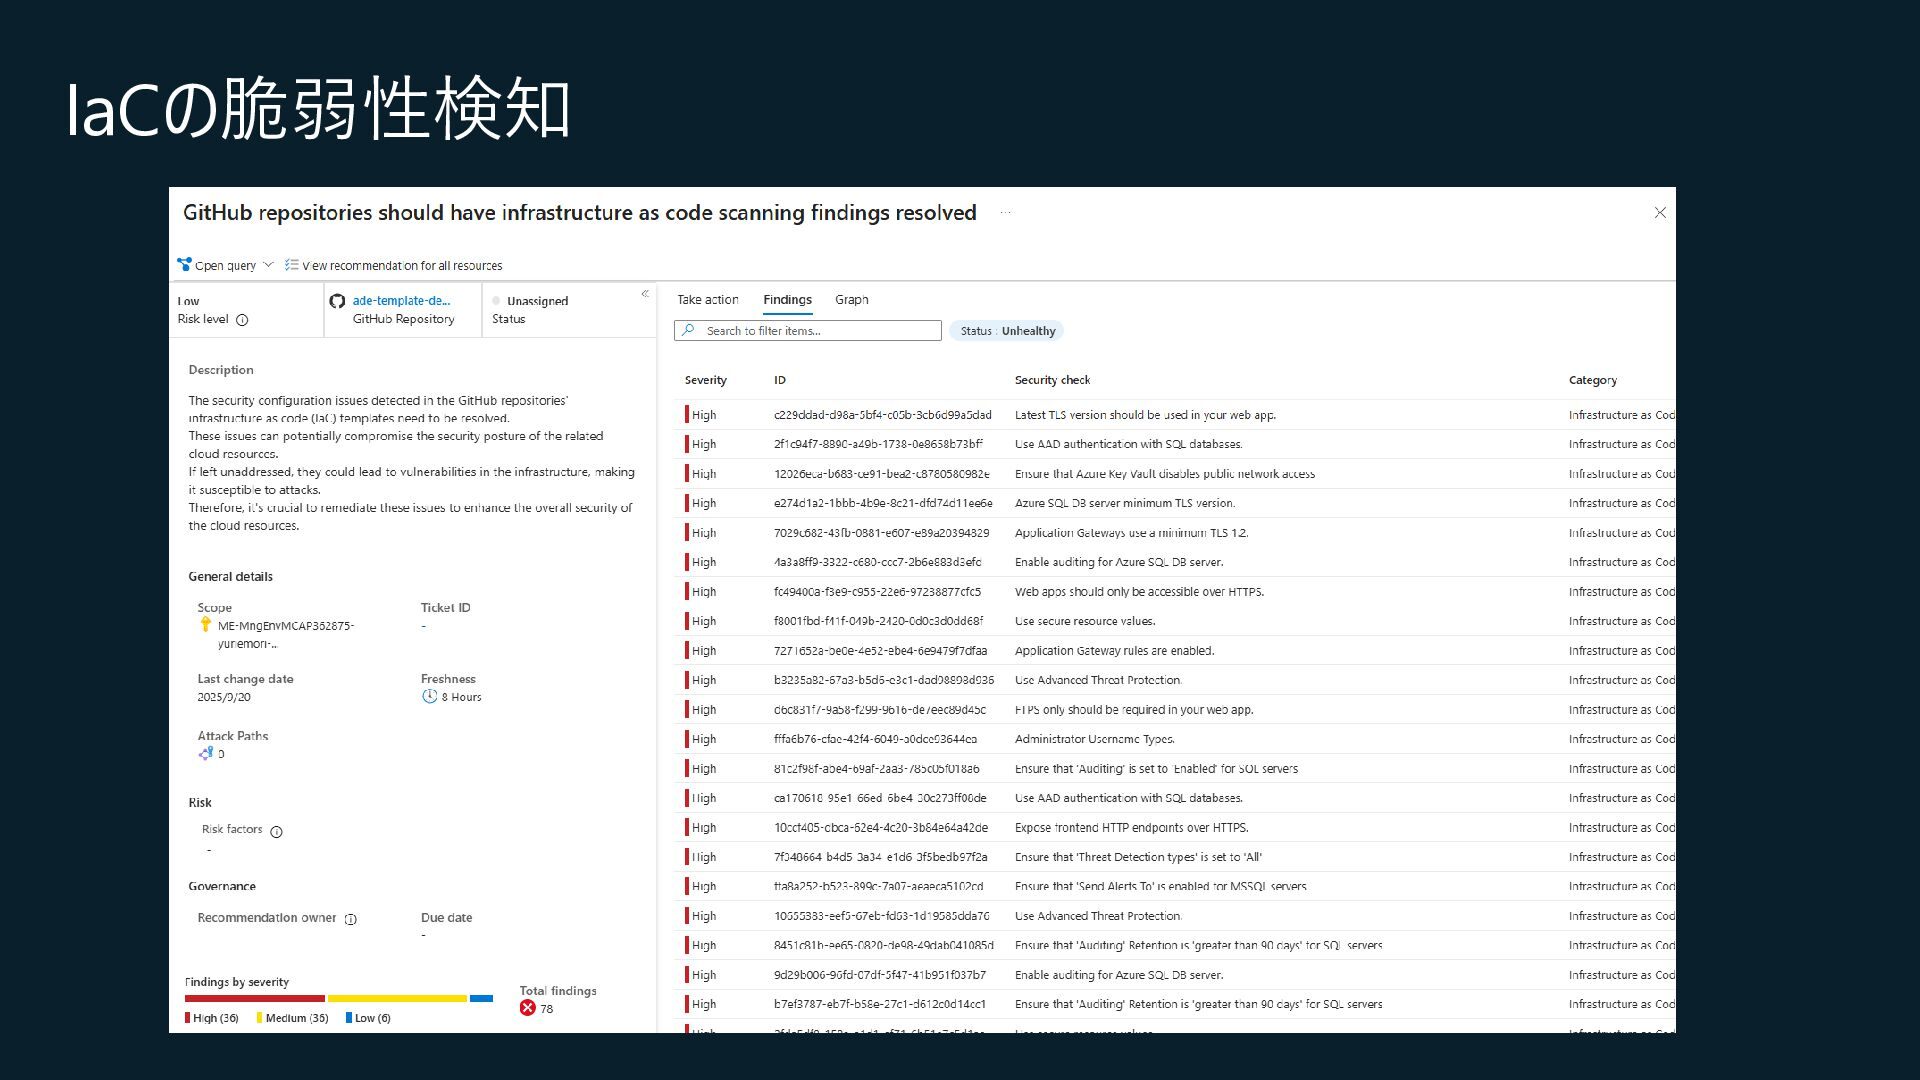
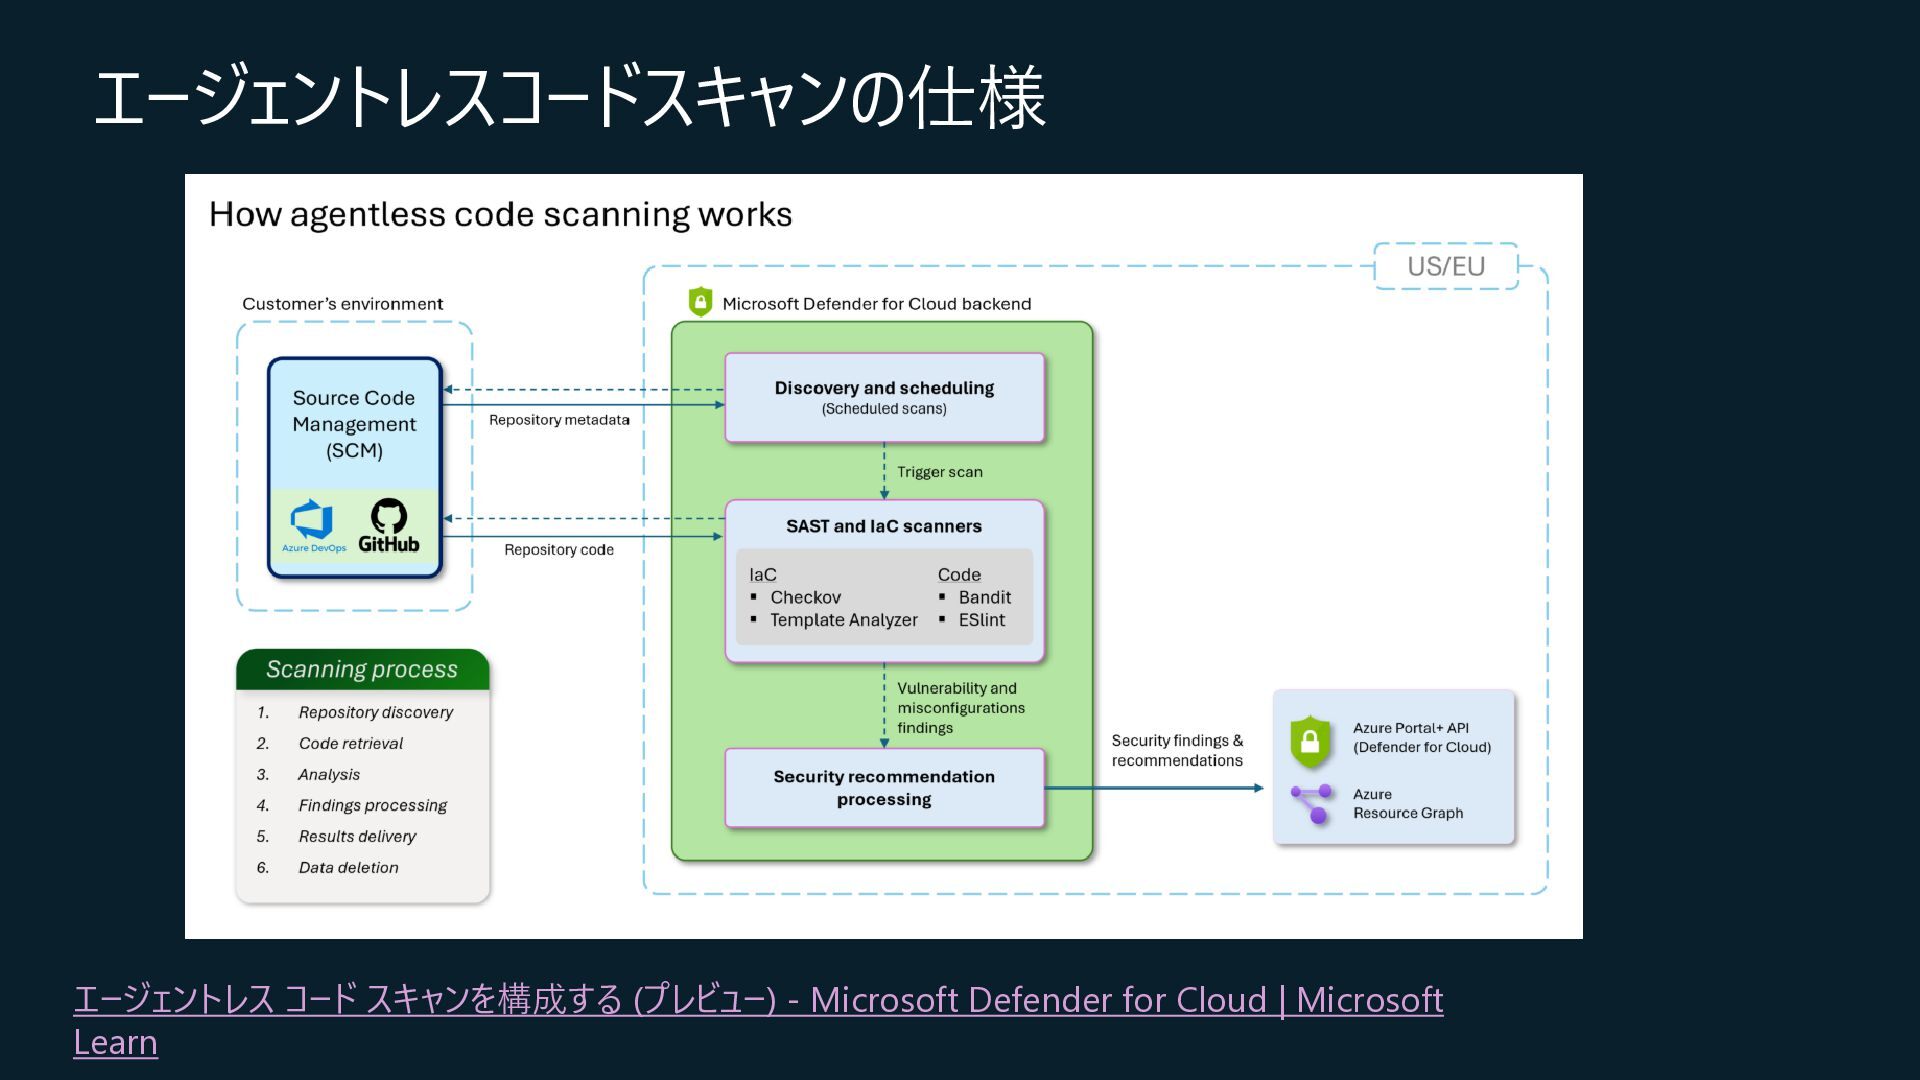
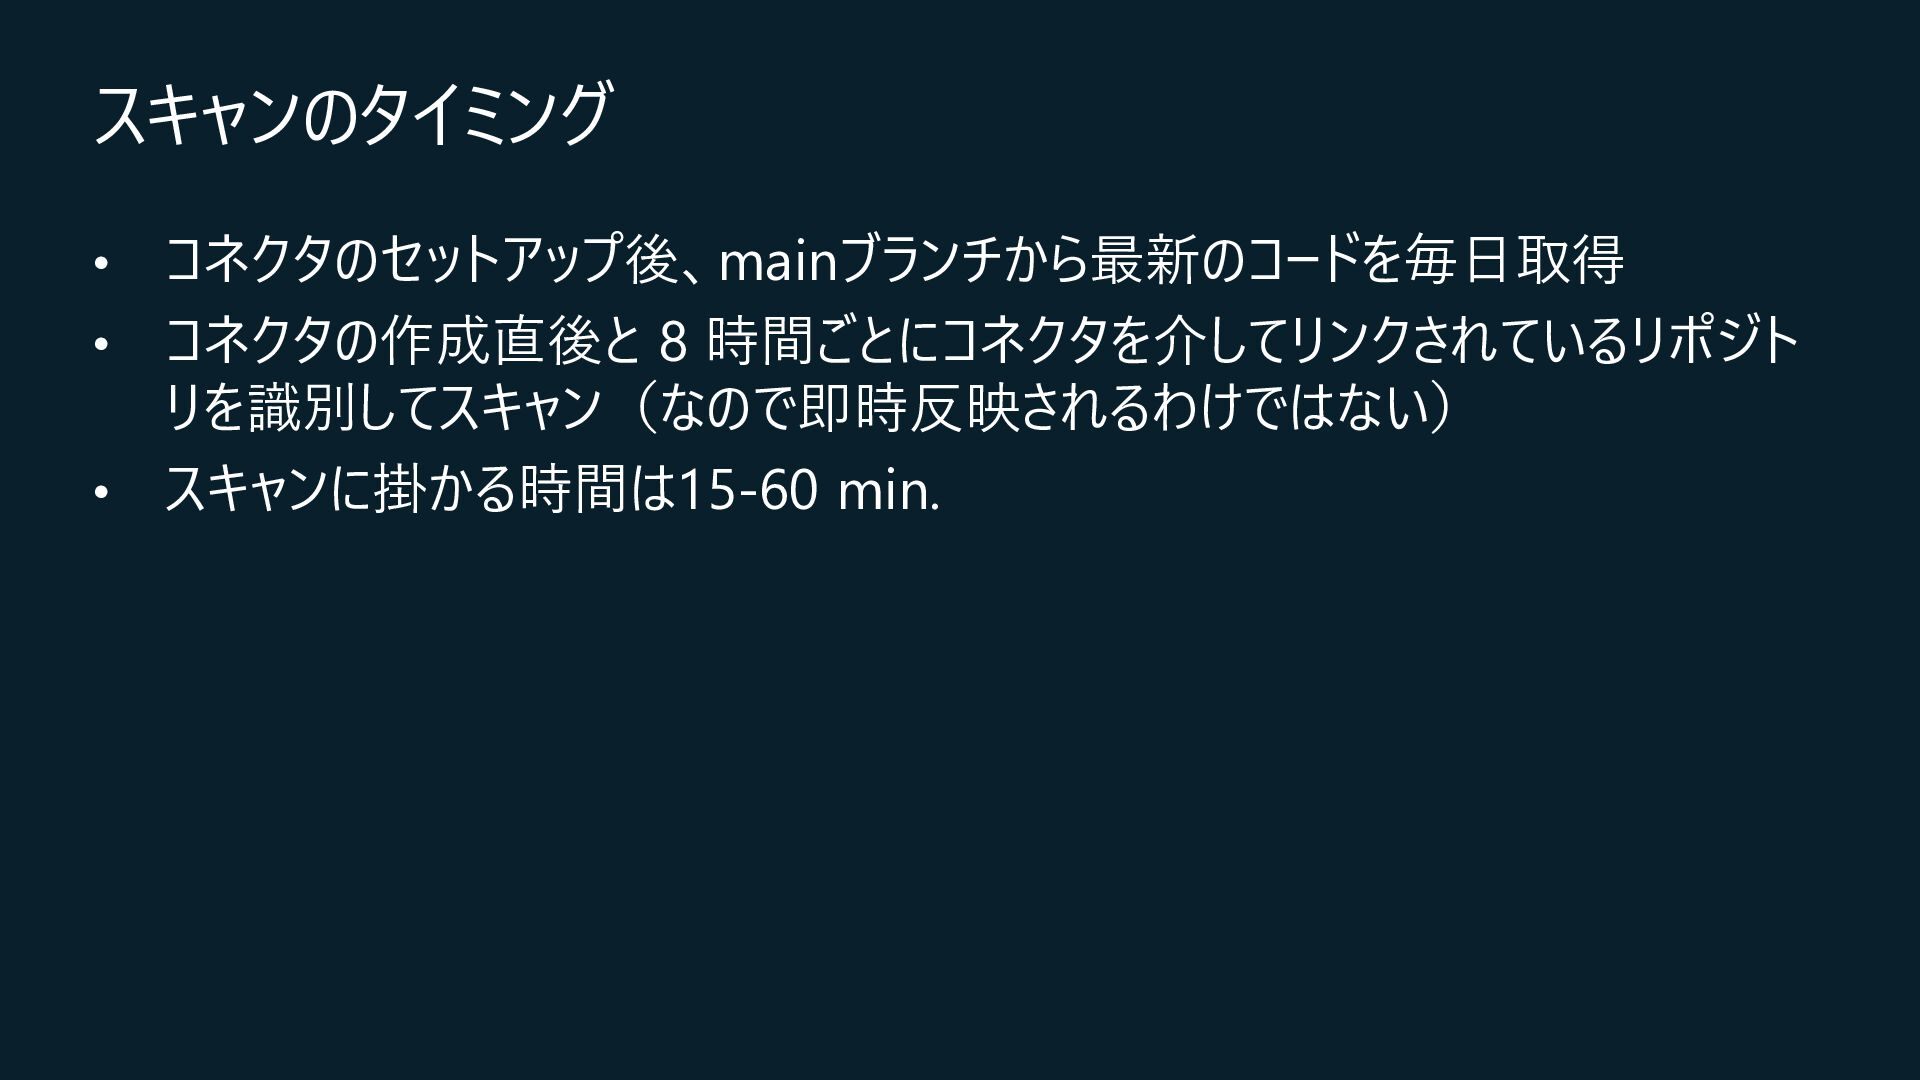
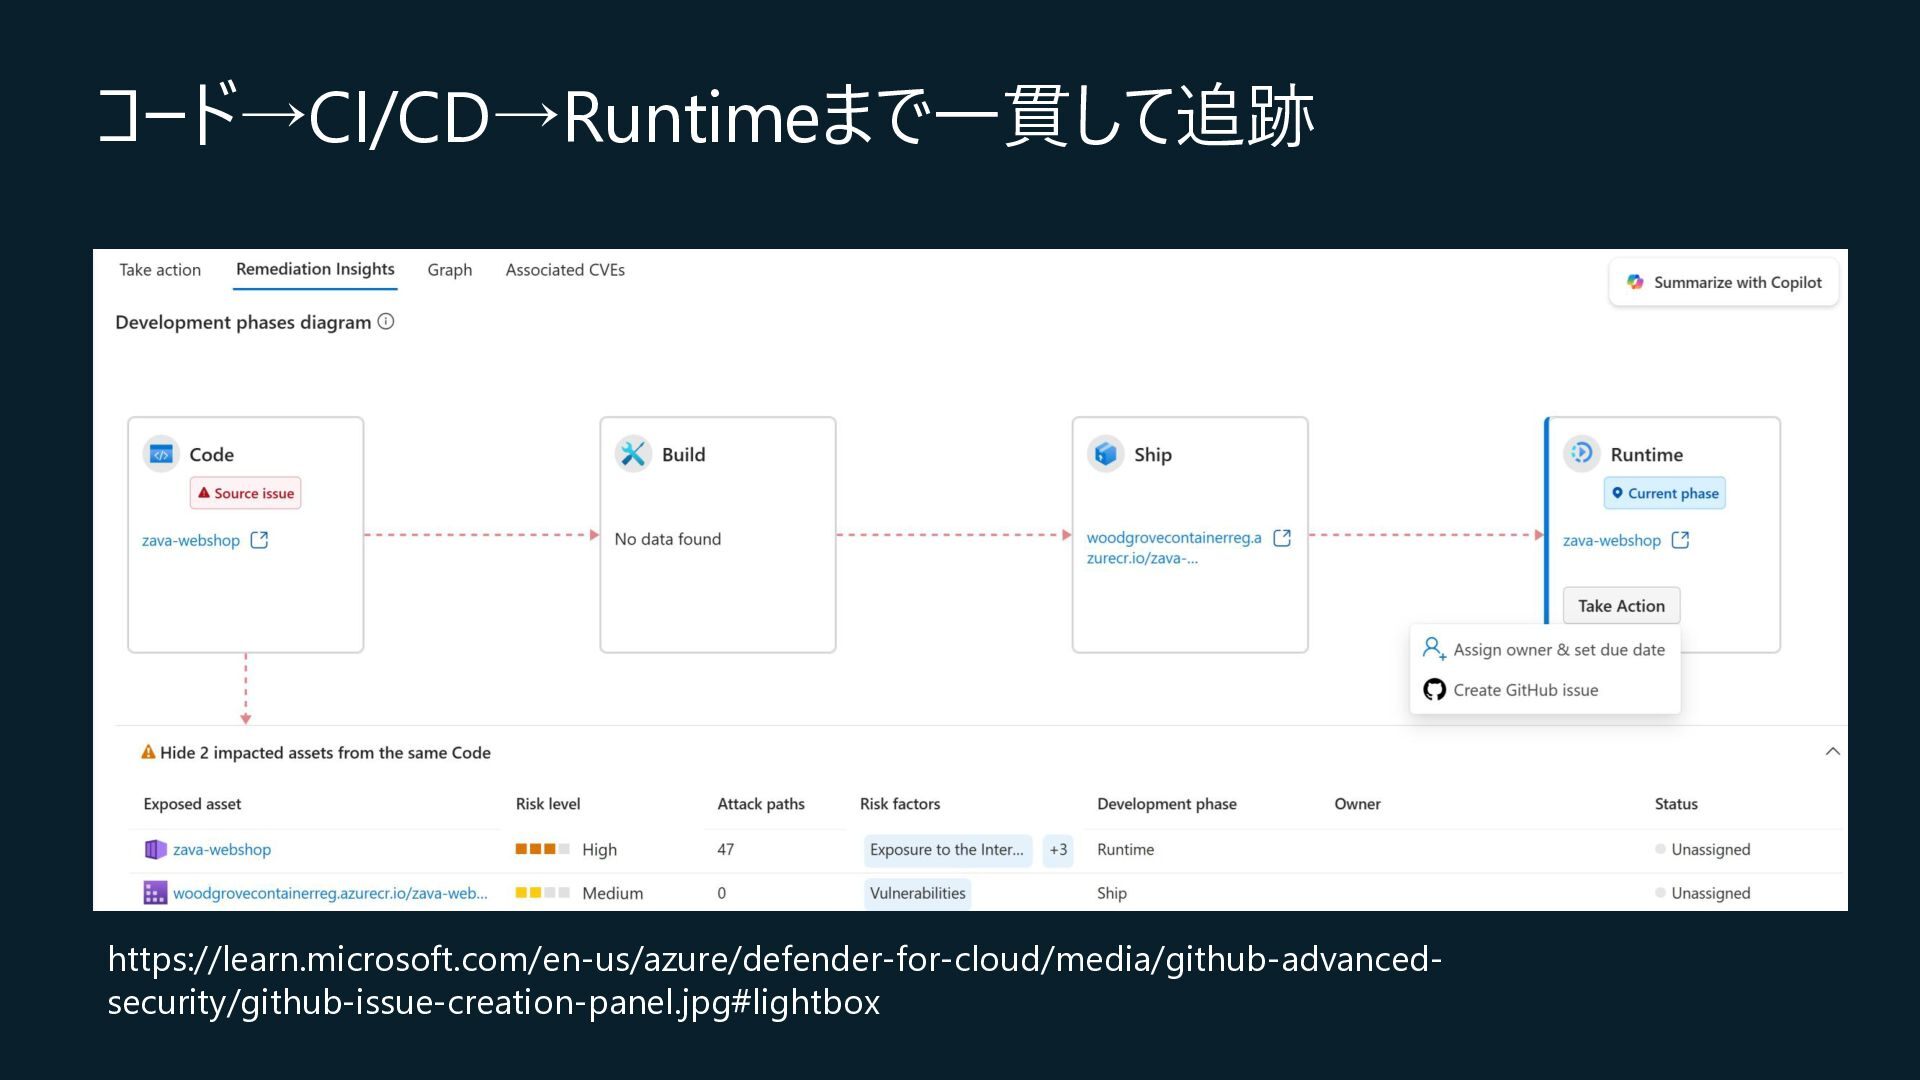
• 開発プラットフォームのセキュリティ状況の可視化(デフォルトブランチが保護されているか、GHASの有効 化状況) • GitHub Organization配下のリポジトリのセキュリティ状況の可視化と推奨事項の提示(GHASが有効 になっている必要がある) • エージェントレスコードスキャン(preview中) • Trivyによるコンテナイメージのスキャン • Template Analyzer, CheckovによるIaCのスキャン • Bandit, Eslintによるコードスキャン • コードからランタイムへのコンテナイメージのマッピング(preview中) • コンテナイメージに含まれる脆弱性を検知 • コード→Actions→実行環境まで一貫したセキュリティ状況の追跡 • Defender側でGitHub issue作成することでCoding Agentに修正を委任が可能 -
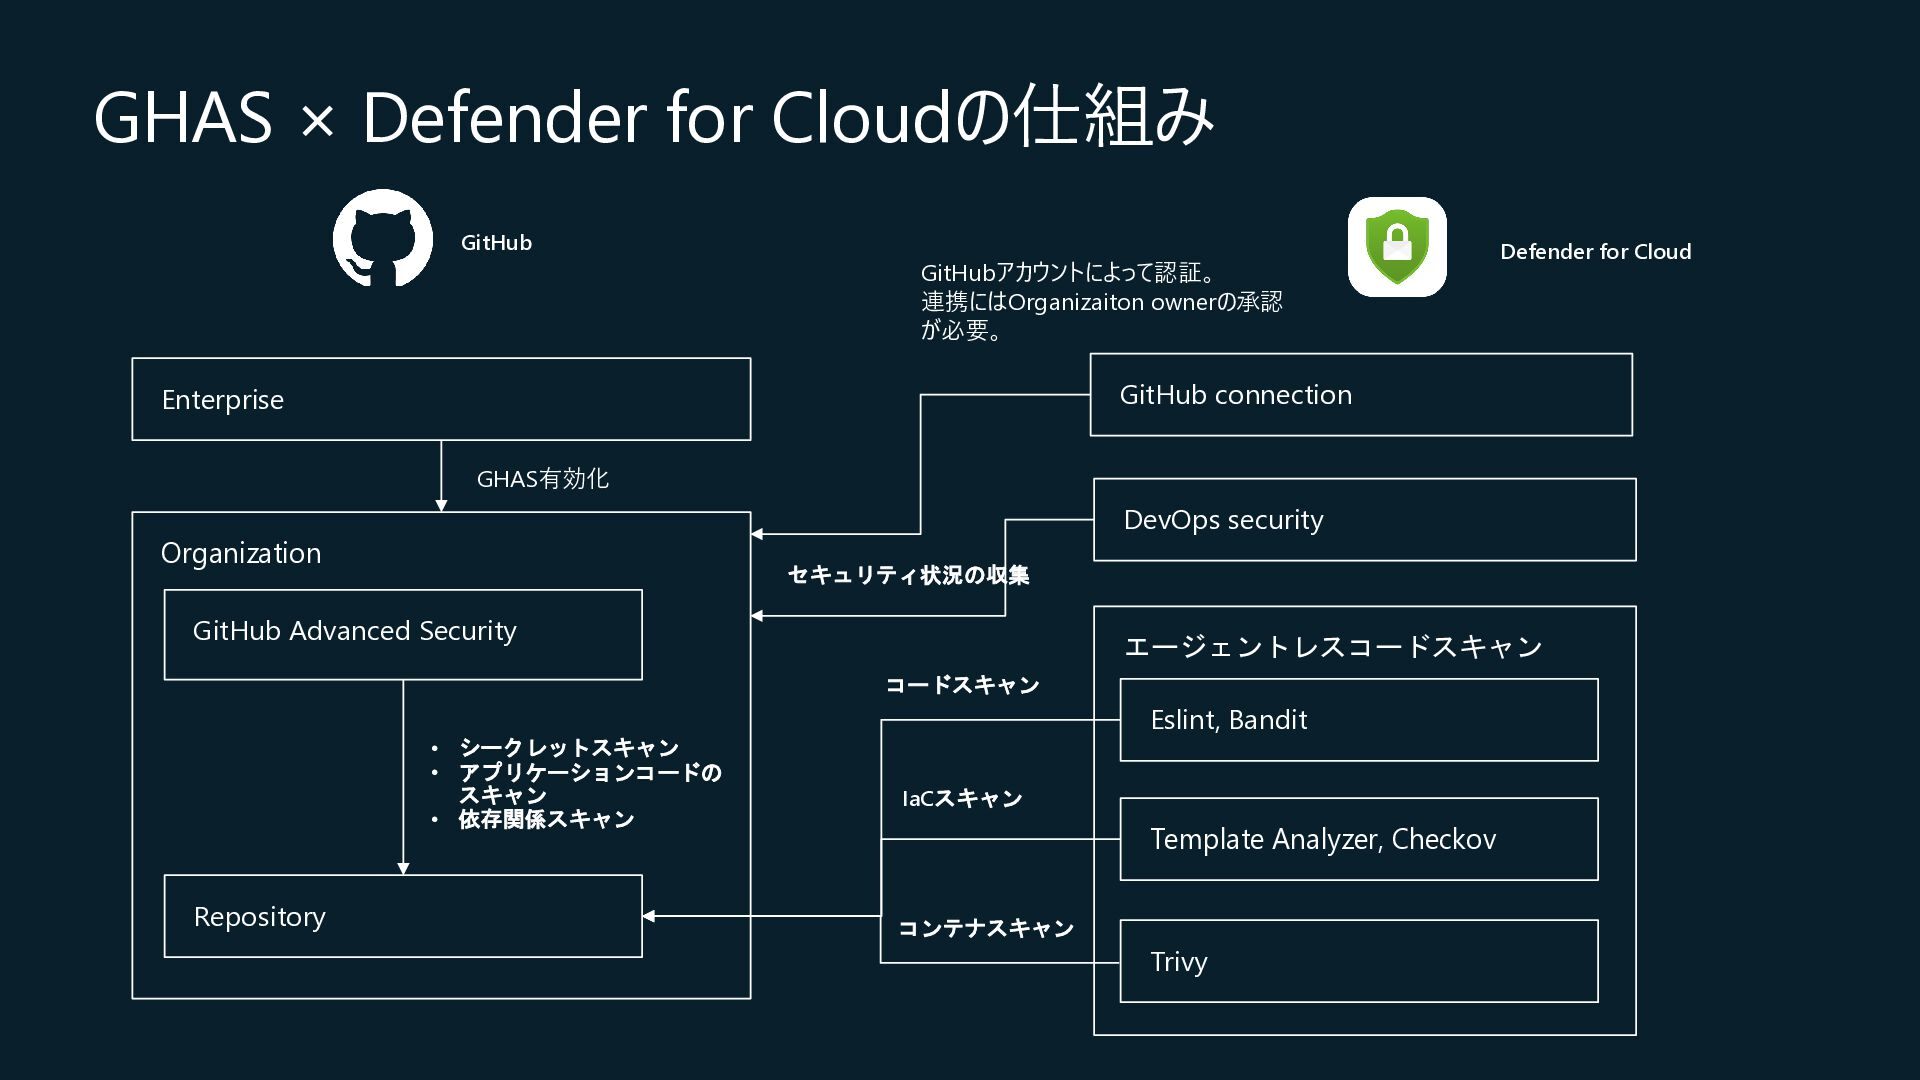
GHAS × Defender for Cloudの仕組み Defender for Cloud GitHub Enterprise
Organization GHAS有効化 GitHub Advanced Security Repository GitHub connection GitHubアカウントによって認証。 連携にはOrganizaiton ownerの承認 が必要。 エージェントレスコードスキャン Eslint, Bandit Template Analyzer, Checkov Trivy コードスキャン IaCスキャン コンテナスキャン • シークレットスキャン • アプリケーションコードの スキャン • 依存関係スキャン DevOps security セキュリティ状況の収集 -
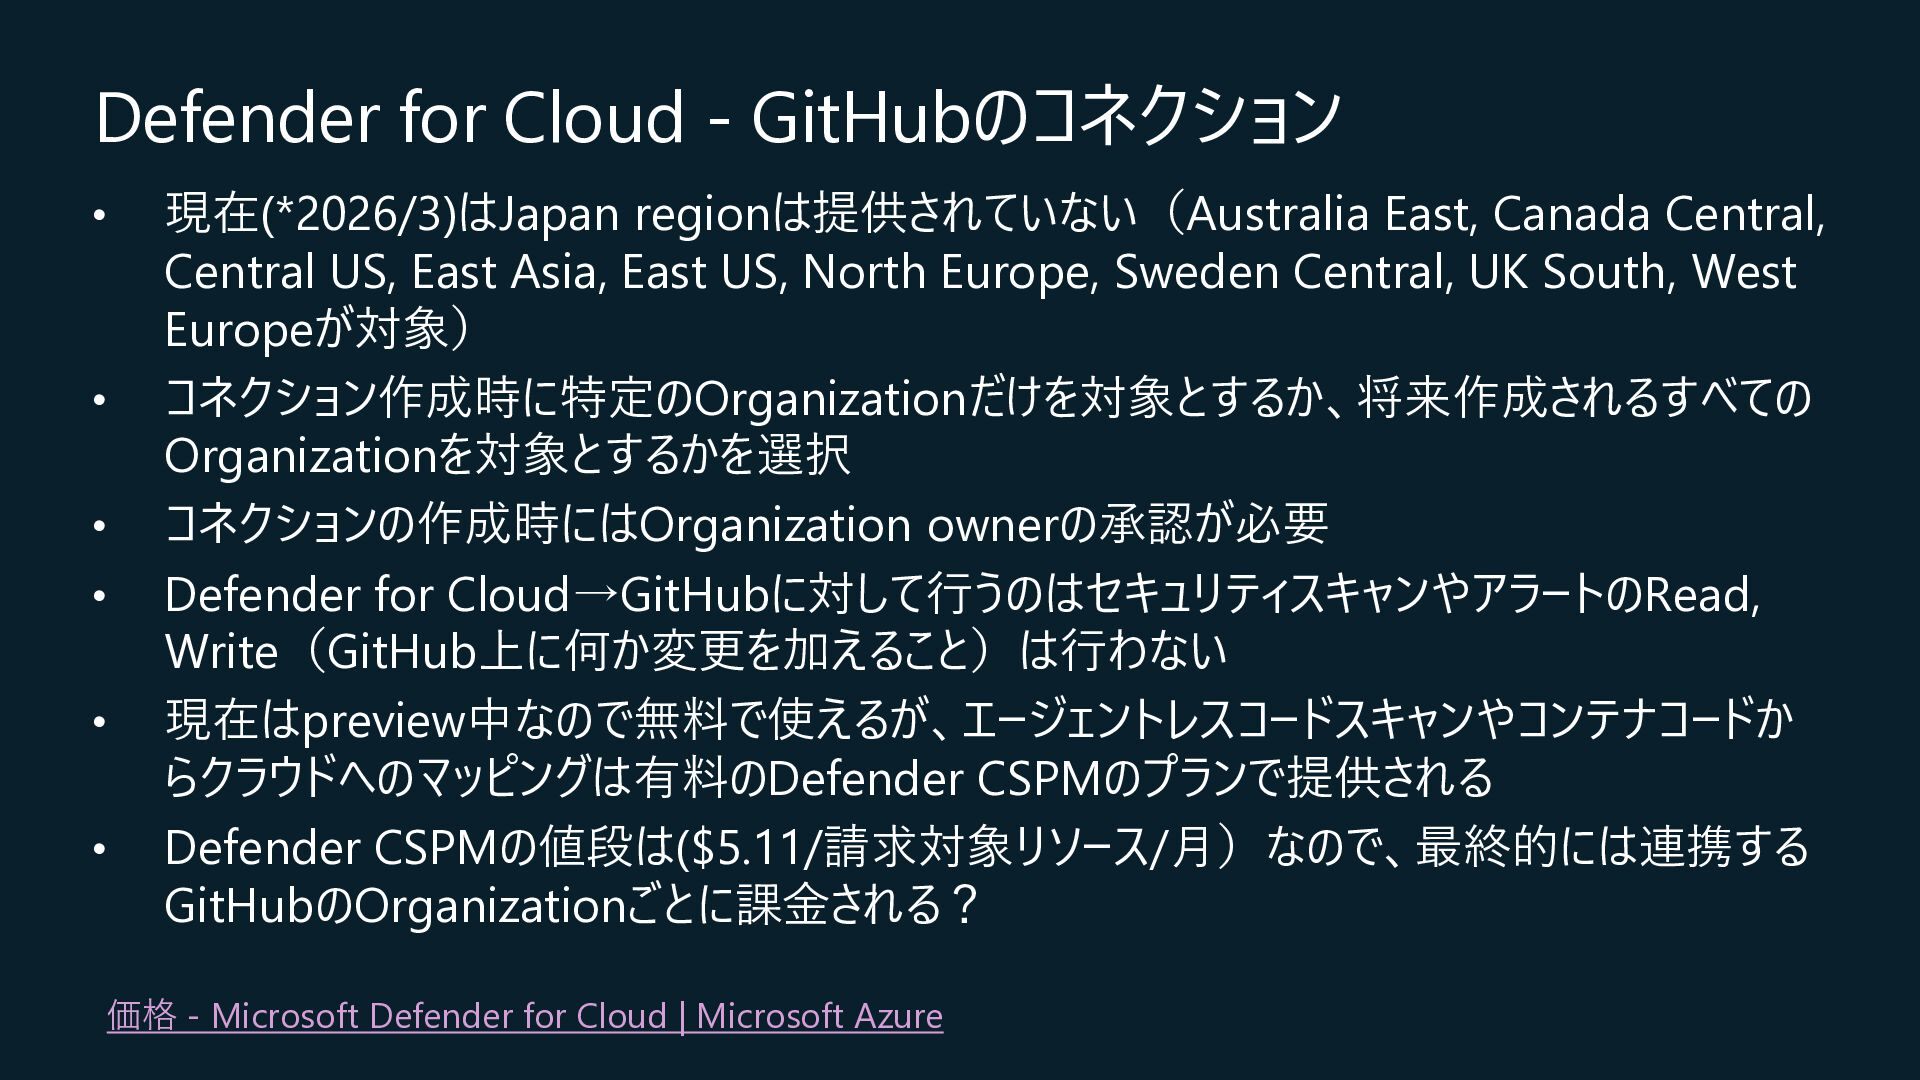
Defender for Cloud - GitHubのコネクション • 現在(*2026/3)はJapan regionは提供されていない(Australia East, Canada
Central, Central US, East Asia, East US, North Europe, Sweden Central, UK South, West Europeが対象) • コネクション作成時に特定のOrganizationだけを対象とするか、将来作成されるすべての Organizationを対象とするかを選択 • コネクションの作成時にはOrganization ownerの承認が必要 • Defender for Cloud→GitHubに対して行うのはセキュリティスキャンやアラートのRead, Write(GitHub上に何か変更を加えること)は行わない • 現在はpreview中なので無料で使えるが、エージェントレスコードスキャンやコンテナコードか らクラウドへのマッピングは有料のDefender CSPMのプランで提供される • Defender CSPMの値段は($5.11/請求対象リソース/月)なので、最終的には連携する GitHubのOrganizationごとに課金される? 価格 - Microsoft Defender for Cloud | Microsoft Azure -
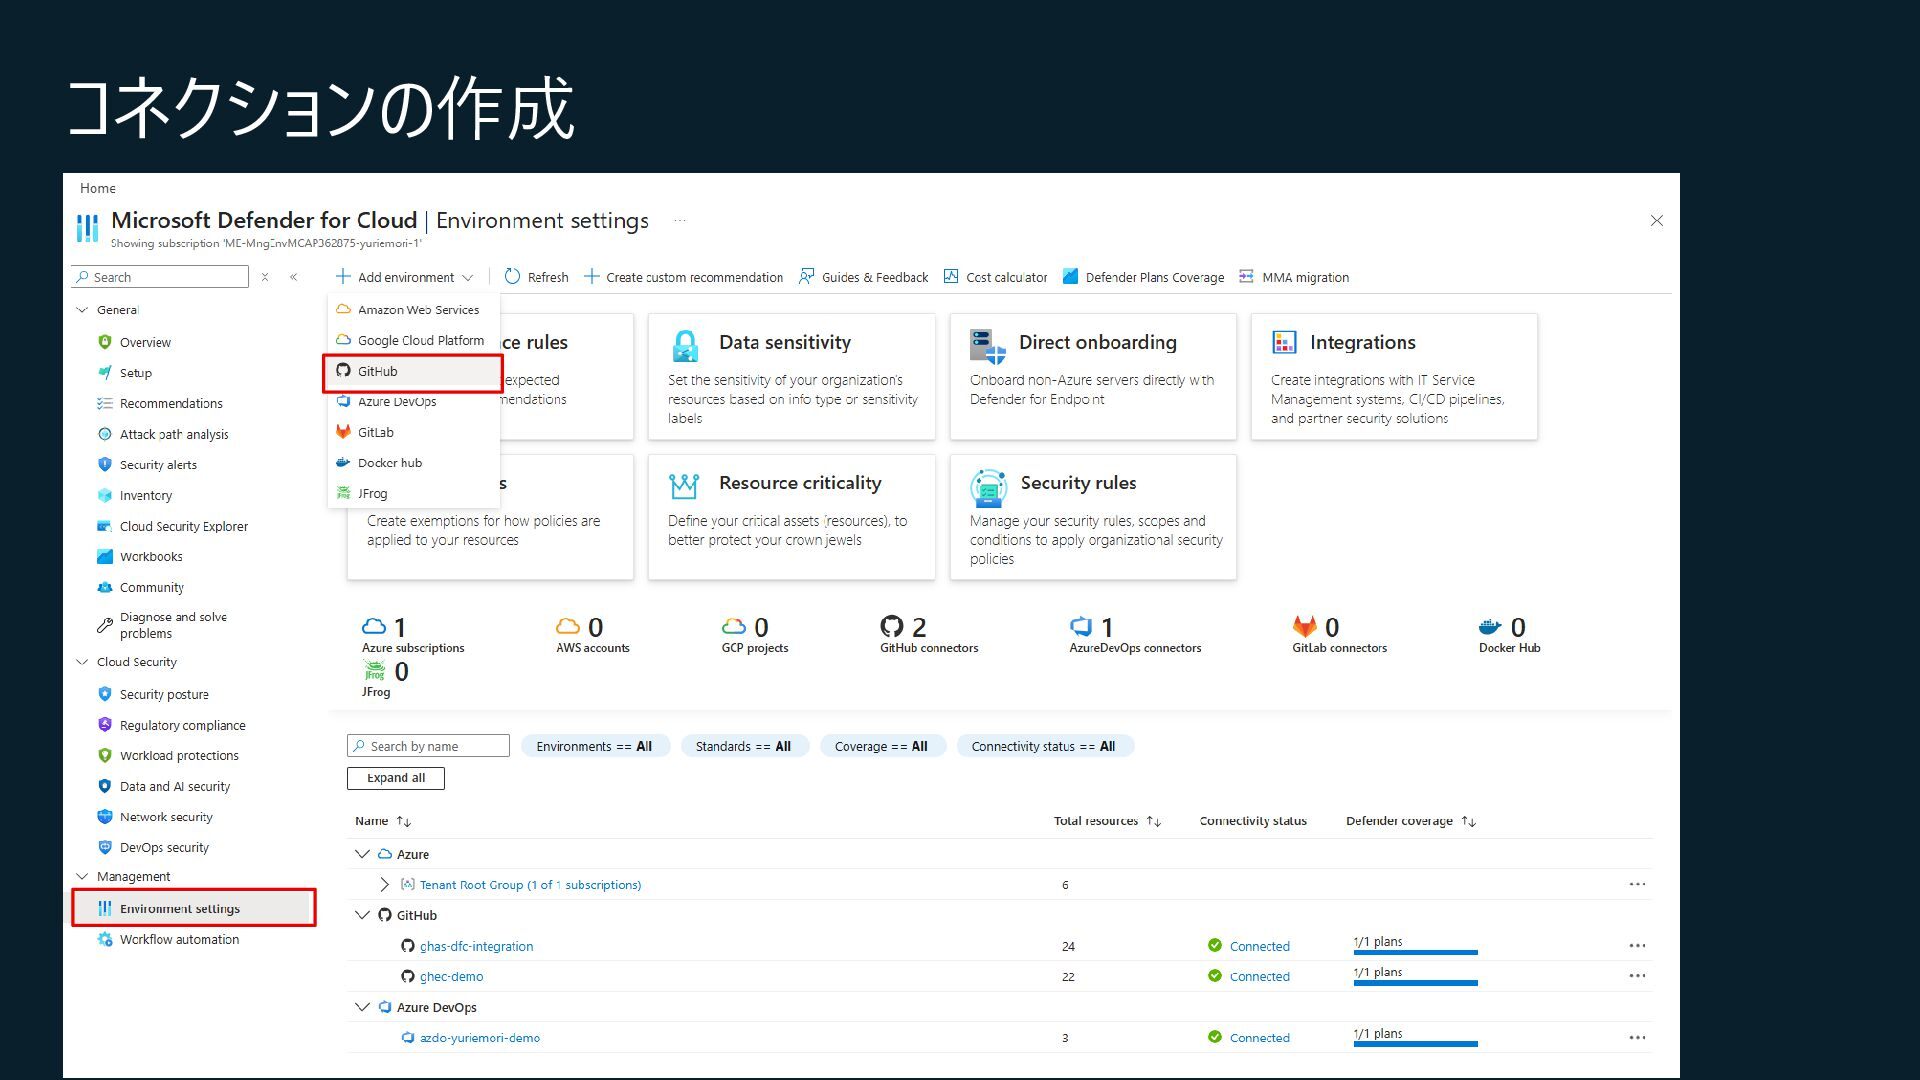
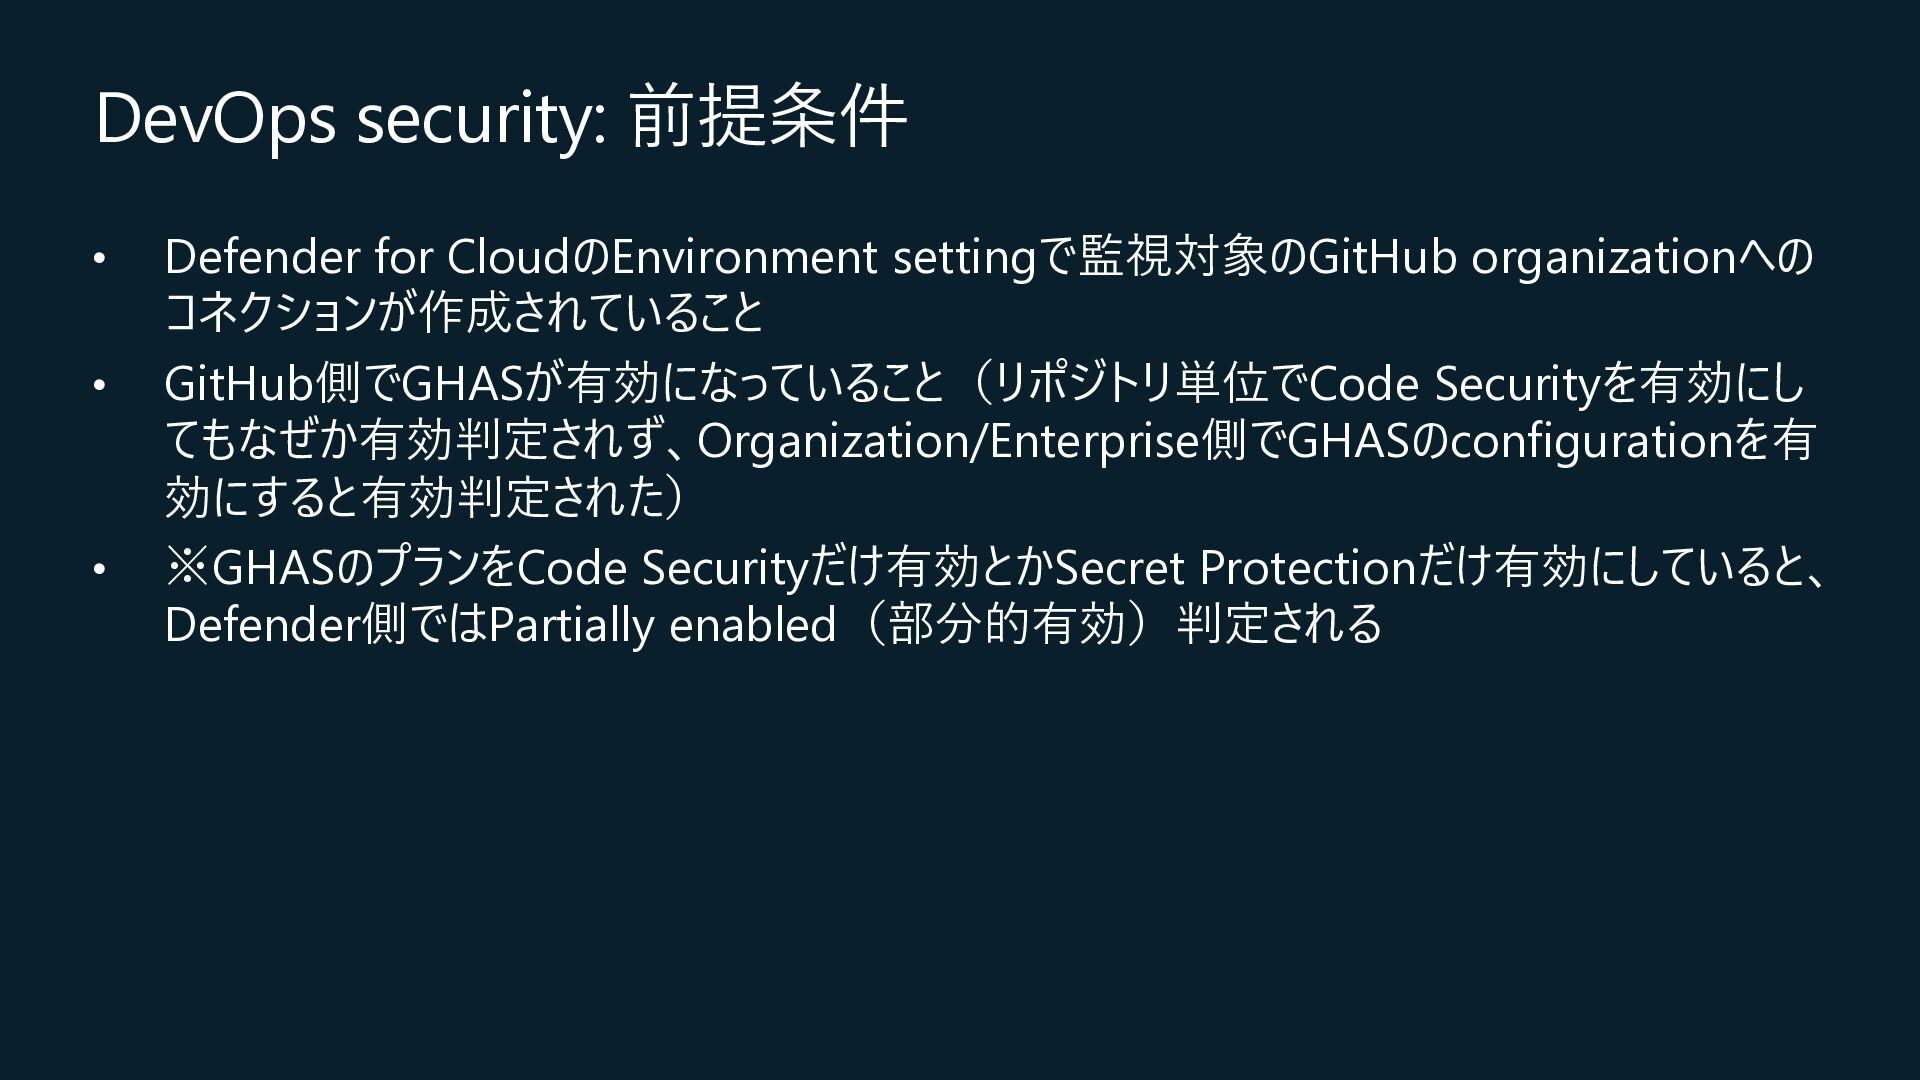
DevOps security: 前提条件 • Defender for CloudのEnvironment settingで監視対象のGitHub organizationへの コネクションが作成されていること
• GitHub側でGHASが有効になっていること(リポジトリ単位でCode Securityを有効にし てもなぜか有効判定されず、Organization/Enterprise側でGHASのconfigurationを有 効にすると有効判定された) • ※GHASのプランをCode Securityだけ有効とかSecret Protectionだけ有効にしていると、 Defender側ではPartially enabled(部分的有効)判定される -
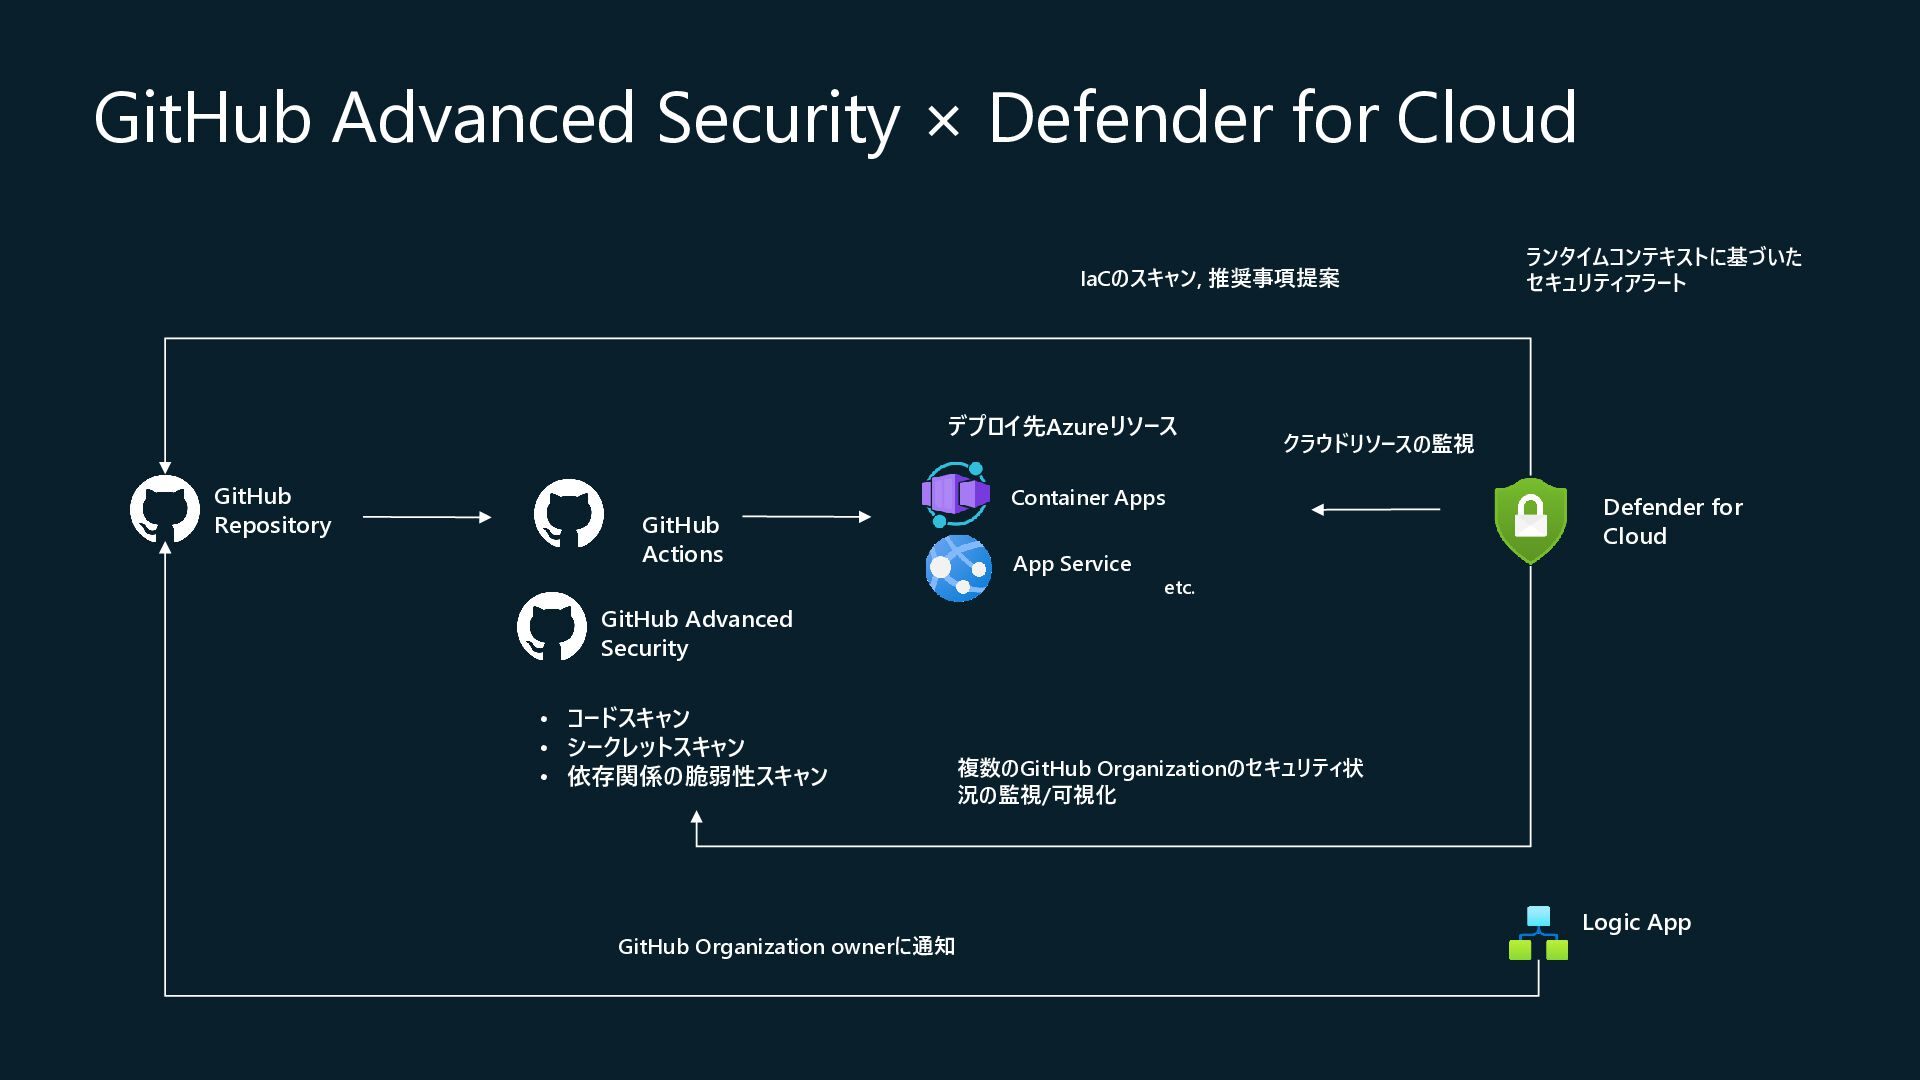
GitHub Advanced Security × Defender for Cloud GitHub Repository Defender
for Cloud GitHub Advanced Security • コードスキャン • シークレットスキャン • 依存関係の脆弱性スキャン App Service Container Apps デプロイ先Azureリソース etc. GitHub Actions IaCのスキャン, 推奨事項提案 ランタイムコンテキストに基づいた セキュリティアラート 複数のGitHub Organizationのセキュリティ状 況の監視/可視化 Logic App GitHub Organization ownerに通知 クラウドリソースの監視 -
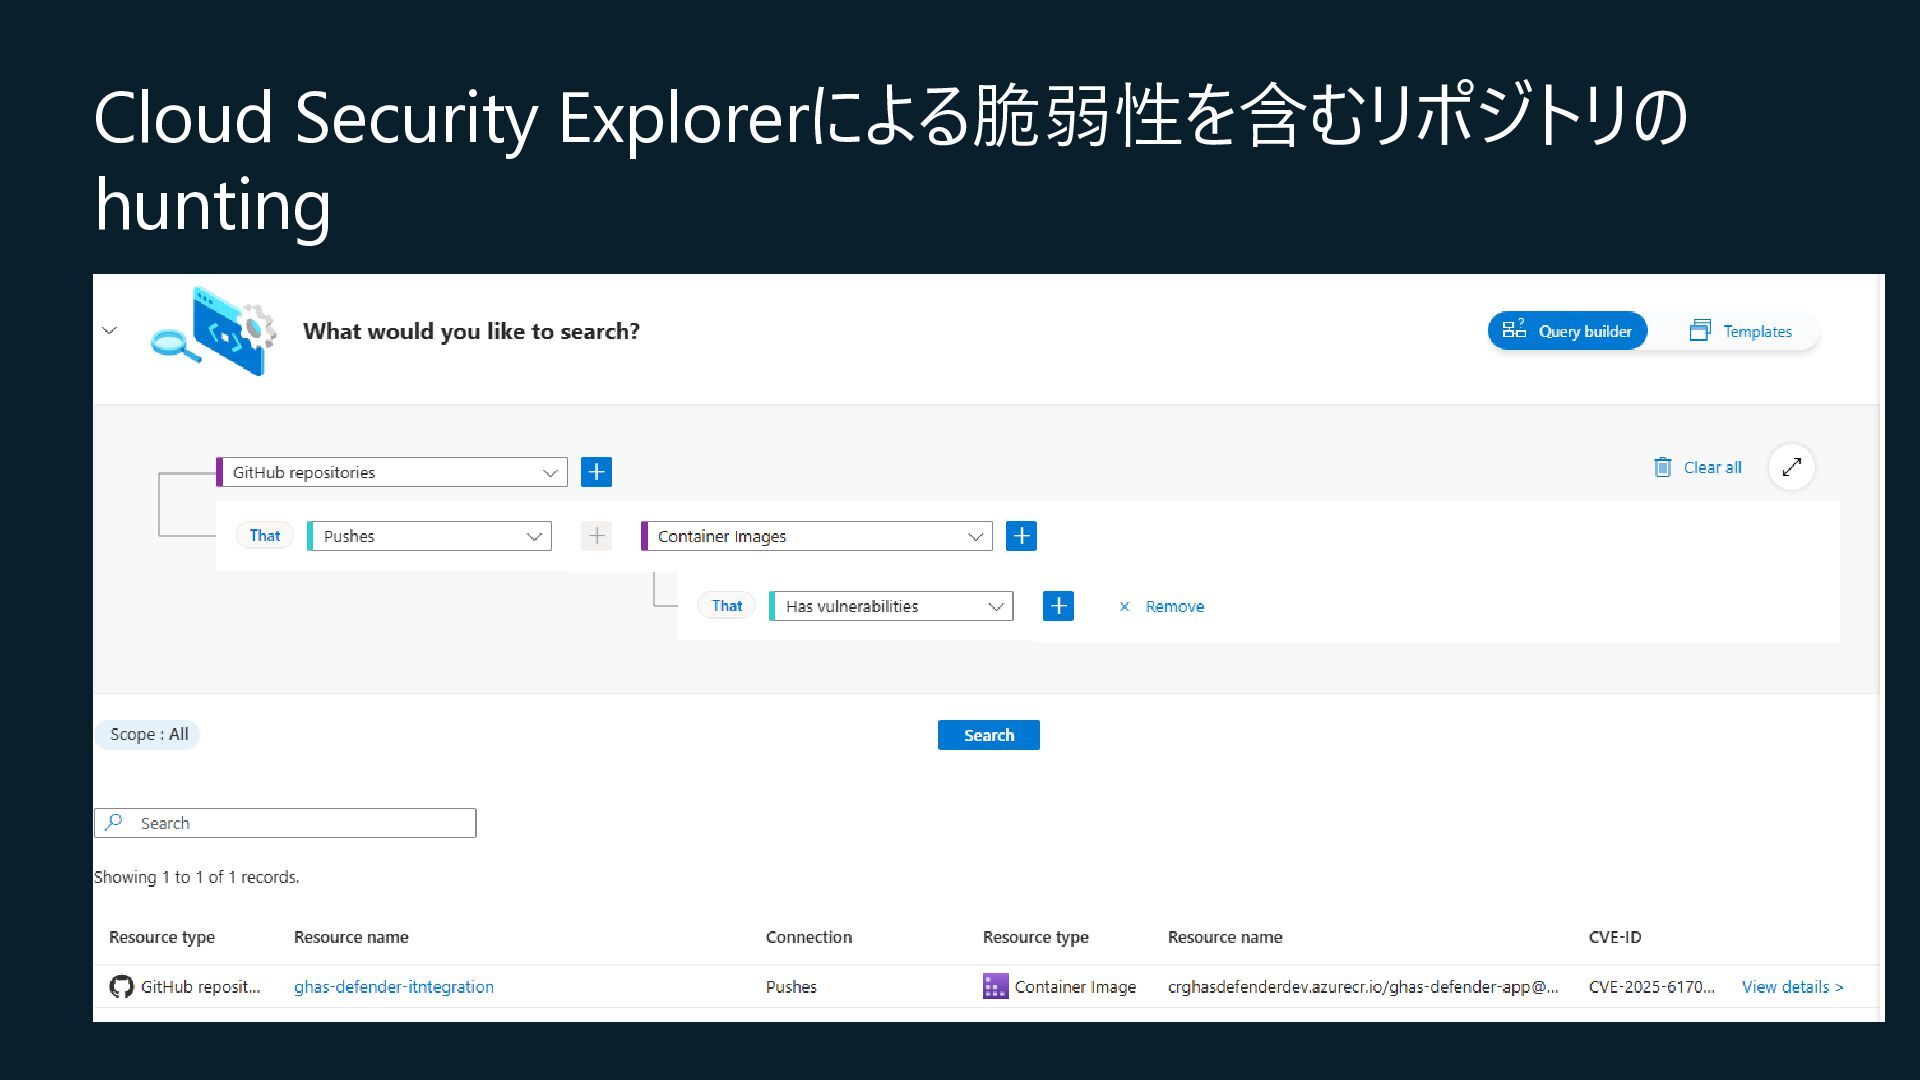
コードからランタイムへのコンテナイメージのマッピング • 前提条件 • Defender CSPMが有効になっていること(エージェントレスコードスキャンの Trivyをコンテナイメージのスキャンに使用するので) • GitHub側でGHASが有効になっていること •
コンテナイメージはCI/CDを介して構築されていること(手動pushだと検知さ れない) -
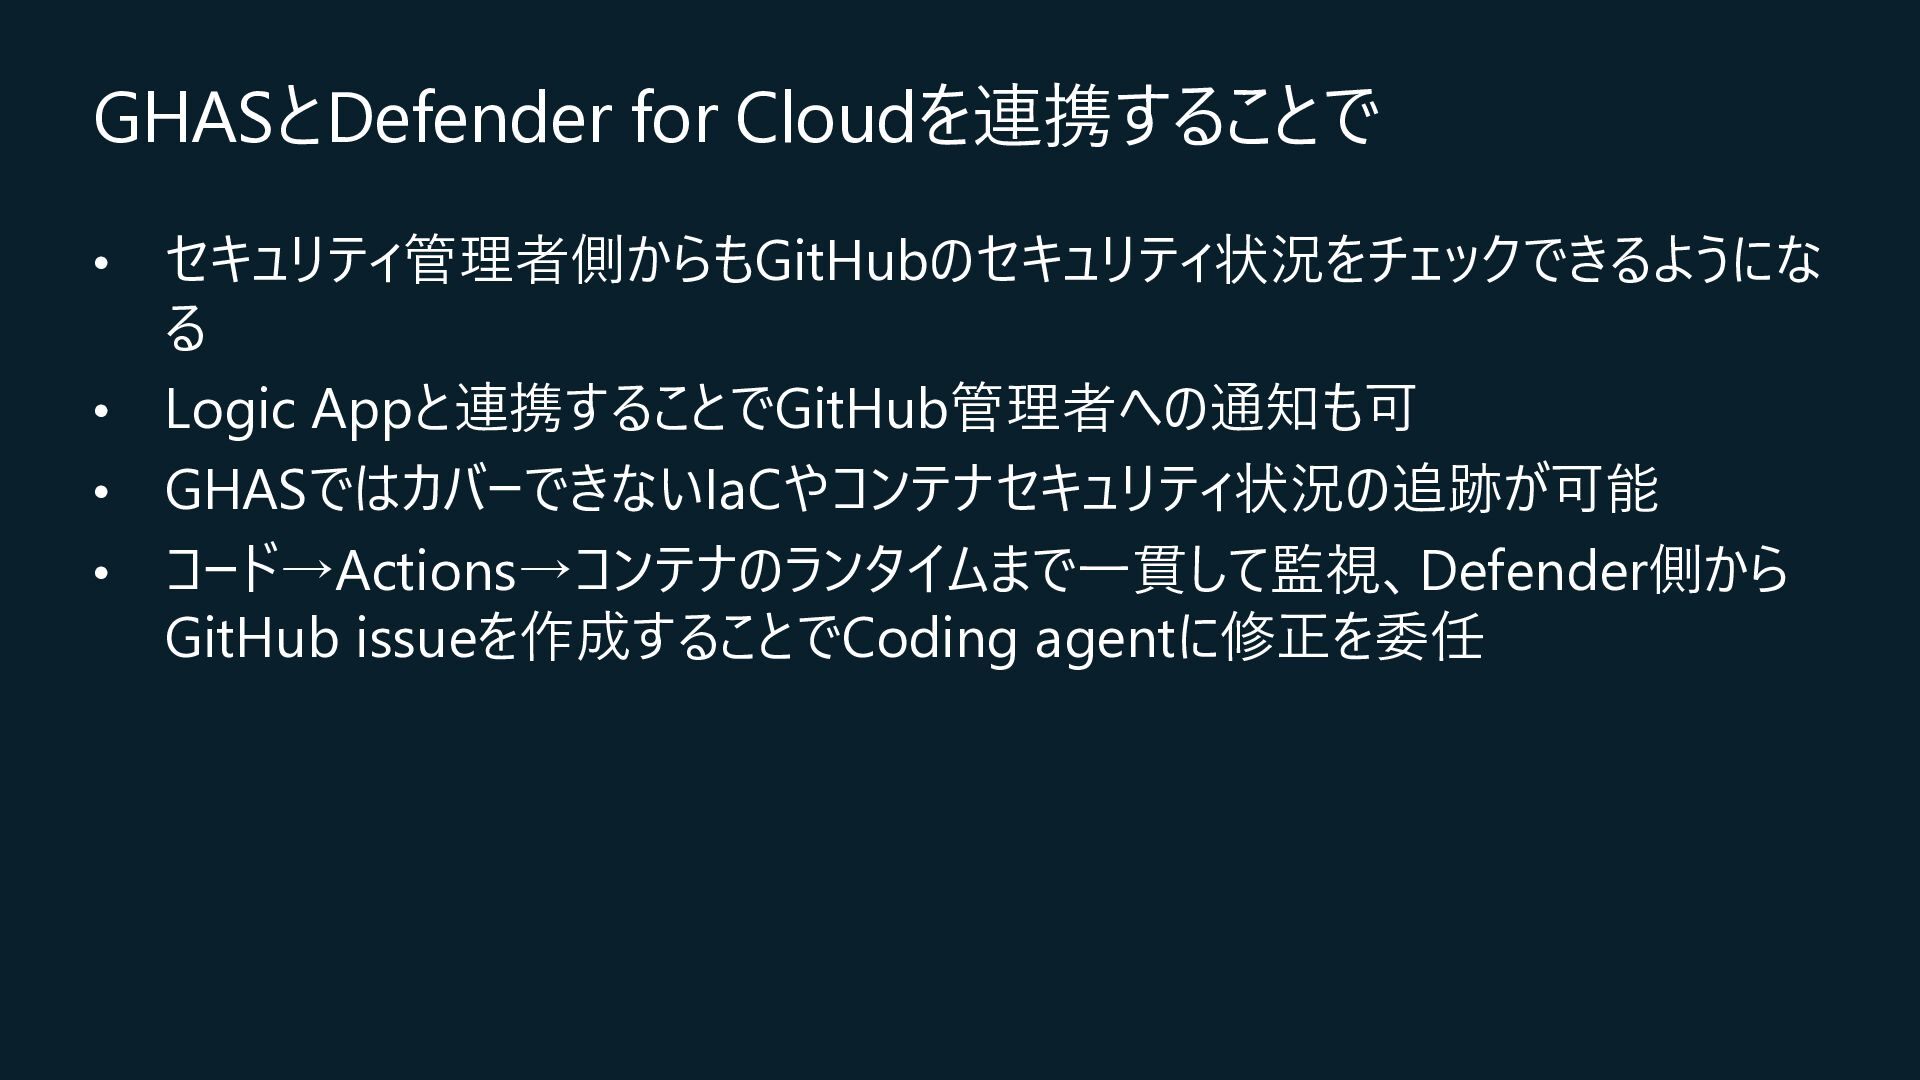
GHASとDefender for Cloudを連携することで • セキュリティ管理者側からもGitHubのセキュリティ状況をチェックできるようにな る • Logic Appと連携することでGitHub管理者への通知も可 •
GHASではカバーできないIaCやコンテナセキュリティ状況の追跡が可能 • コード→Actions→コンテナのランタイムまで一貫して監視、Defender側から GitHub issueを作成することでCoding agentに修正を委任