Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Bedrock PolicyでAmazon Bedrock Guardrails利用を強制してみた
Search
Yudai Jinno
February 04, 2026
Technology
1.1k
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Bedrock PolicyでAmazon Bedrock Guardrails利用を強制してみた
Yudai Jinno
February 04, 2026
Transcript
41 slides
Bedrock Policyで Amazon Bedrock Guardrails利用を 強制してみた 神野 雄大(Jinno Yudai /@yjinn448208
) クラメソおおさか IT 勉強会 Midosuji Tech #8 2/4(水)
自己紹介
名前 神野 雄大(Jinno Yudai)/@yjinn448208 最近X始めました! 所属 クラスメソッド株式会社 クラウド事業本部 コンサルティング部 AIソリューションアーキテクト
最近は、生成AIを中心にやっています 資格 Japan All AWS Top Engineers 2025 推しのサービス Amazon Bedrock AgentCore 自己紹介 ラ・ムーとチーズナンが大好きです。 でもラ・ムーは実は1年ぐらい行ってい ません・・・ ブログはこのアイコン で書いています!
Amazon Bedrock Guardrailsを みなさん使っていますか??
Amazon Bedrock Guardrailsって何? 概要 生成AIアプリケーションに安全対策を実装する ためのAWSマネージドサービス 主な機能 有害コンテンツのフィルタリング 機密情報(PII)のマスキング トピック制限によるオフトピック防止
ハルシネーション検出・防止 Amazon Bedrock Guardrails
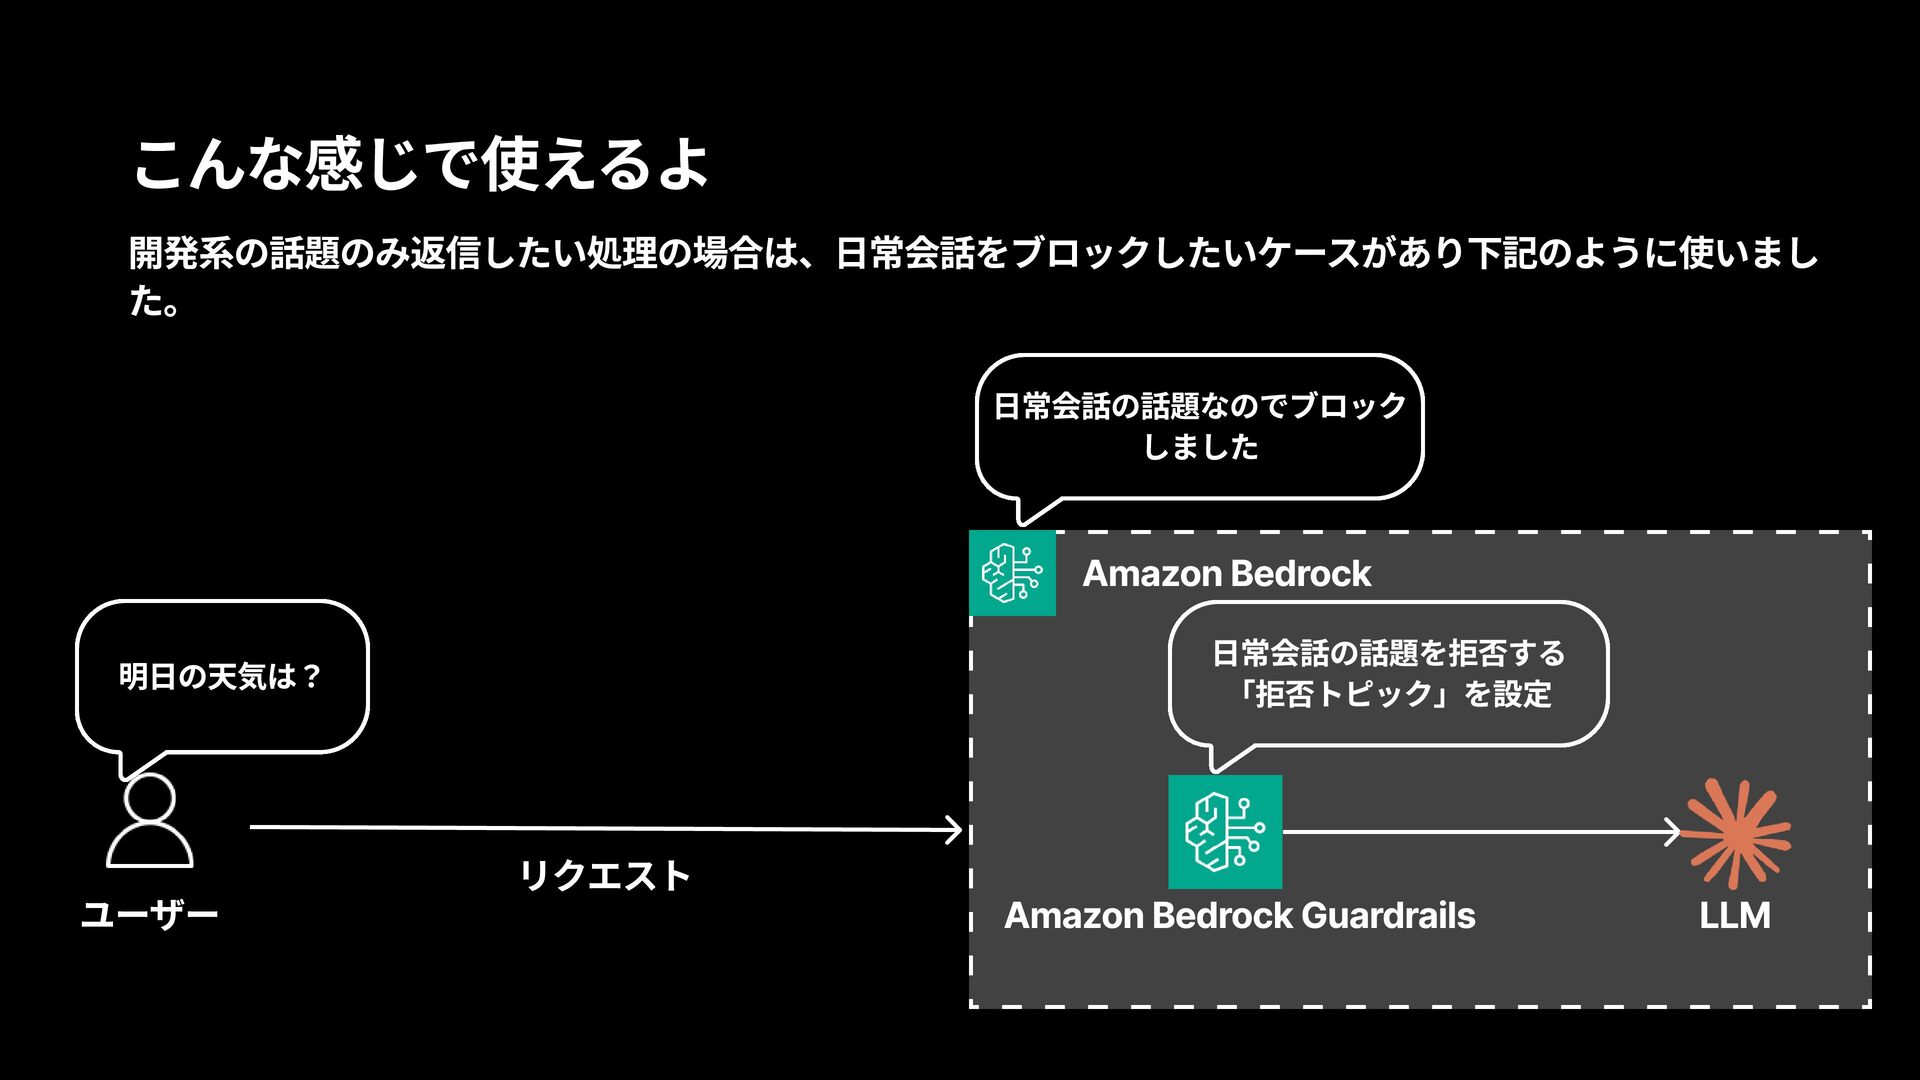
こんな感じで使えるよ Amazon Bedrock Amazon Bedrock Guardrails LLM リクエスト ユーザー 明日の天気は?
日常会話の話題を拒否する 「拒否トピック」を設定 日常会話の話題なのでブロック しました 開発系の話題のみ返信したい処理の場合は、日常会話をブロックしたいケースがあり下記のように使いまし た。
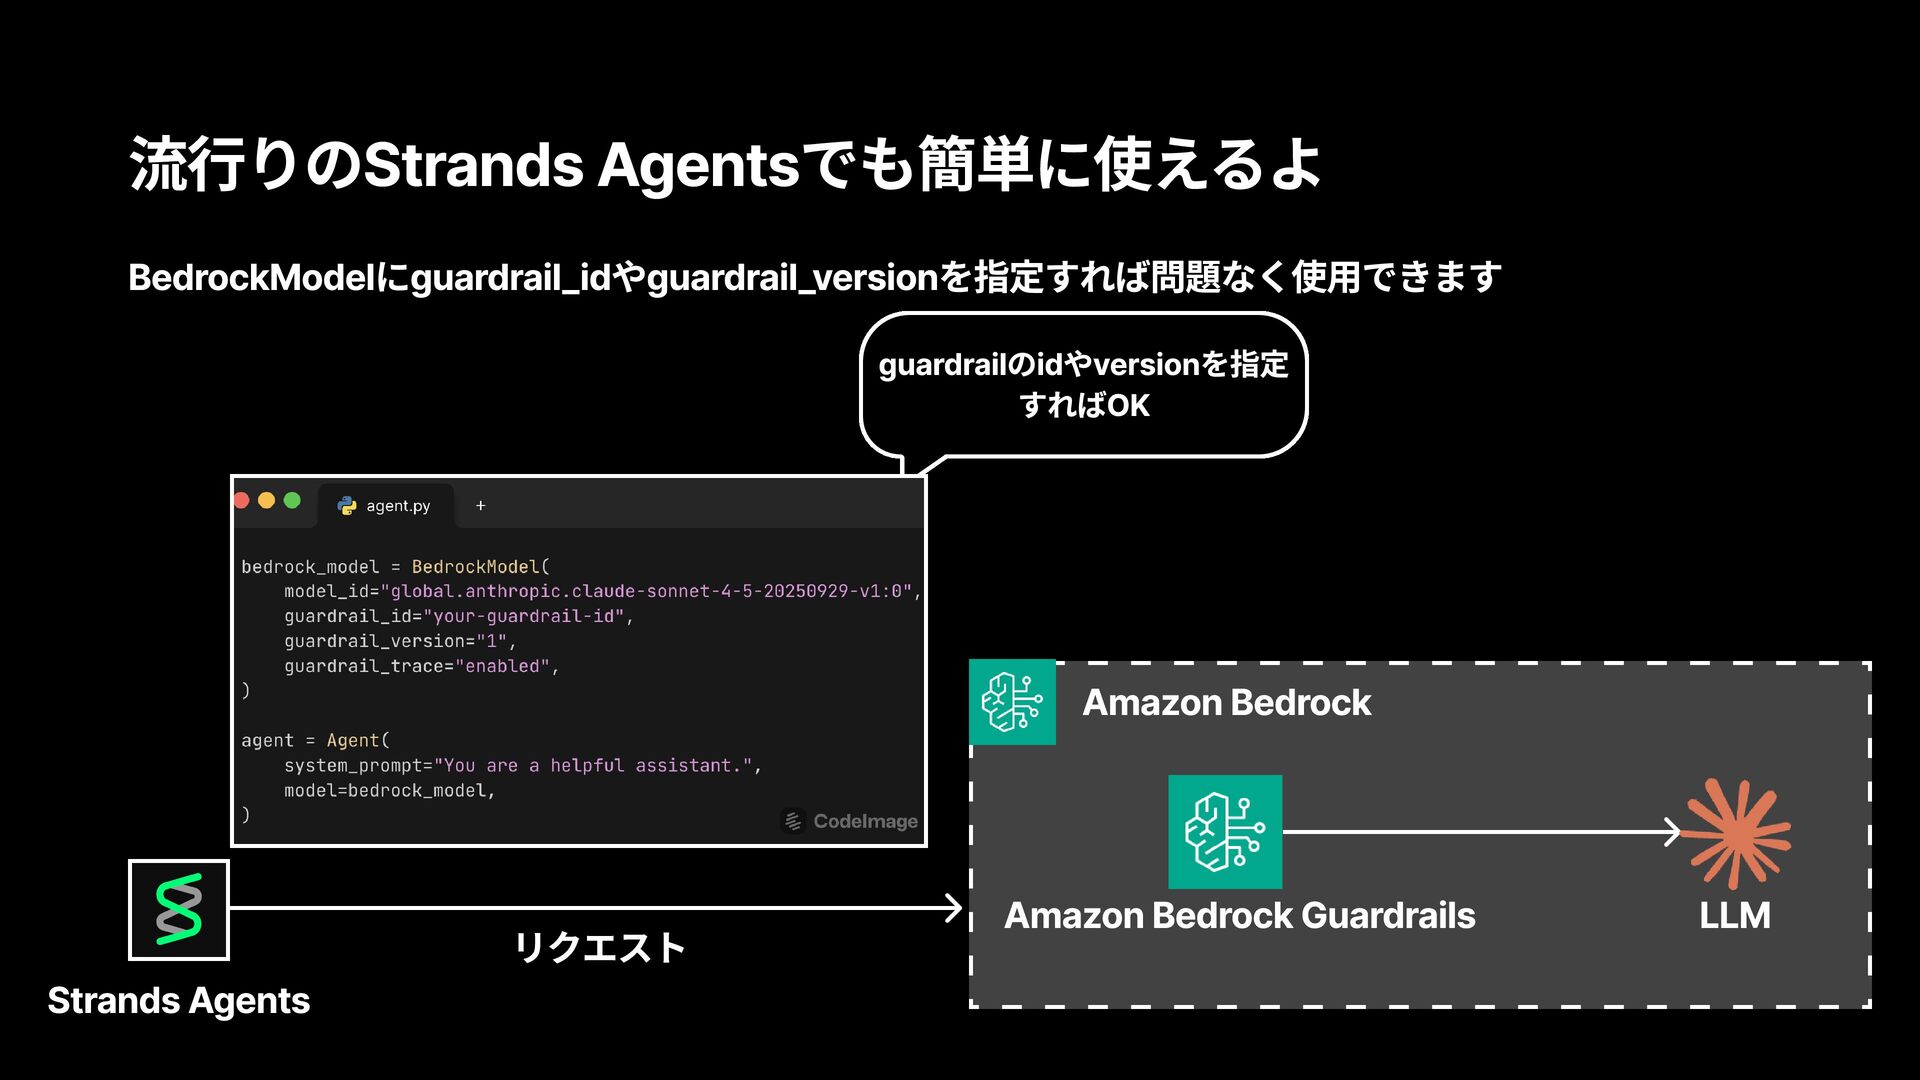
流行りのStrands Agentsでも簡単に使えるよ Amazon Bedrock Amazon Bedrock Guardrails LLM リクエスト Strands
Agents guardrailのidやversionを指定 すればOK BedrockModelにguardrail_idやguardrail_versionを指定すれば問題なく使用できます
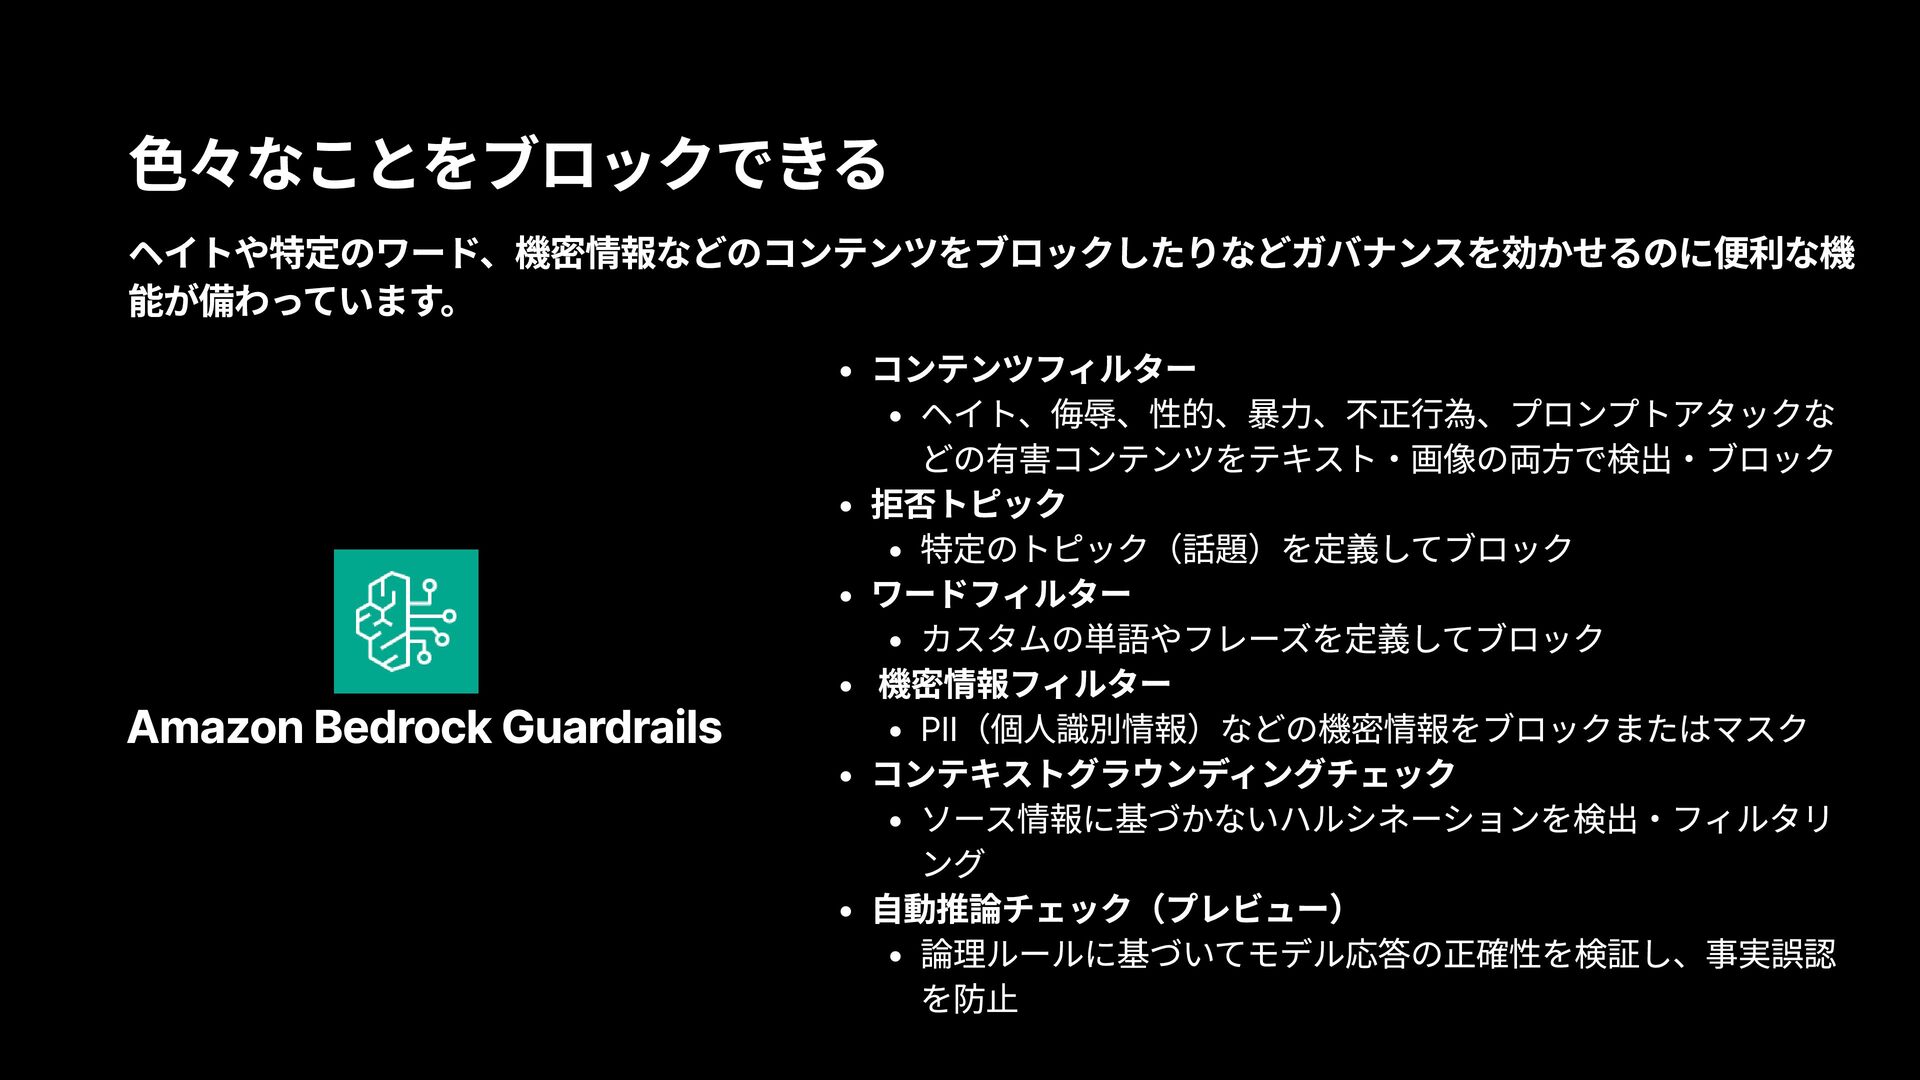
色々なことをブロックできる Amazon Bedrock Guardrails ヘイトや特定のワード、機密情報などのコンテンツをブロックしたりなどガバナンスを効かせるのに便利な機 能が備わっています。 コンテンツフィルター ヘイト、侮辱、性的、暴力、不正行為、プロンプトアタックな どの有害コンテンツをテキスト・画像の両方で検出・ブロック 拒否トピック
特定のトピック(話題)を定義してブロック ワードフィルター カスタムの単語やフレーズを定義してブロック 機密情報フィルター PII(個人識別情報)などの機密情報をブロックまたはマスク コンテキストグラウンディングチェック ソース情報に基づかないハルシネーションを検出・フィルタリ ング 自動推論チェック(プレビュー) 論理ルールに基づいてモデル応答の正確性を検証し、事実誤認 を防止
生成AIのガバナンスを効かせる のに便利ですね!!
ここで1つ疑問が・・・
組織として複数アカウントで同じ Guardrailsを共有できるのか・・・?
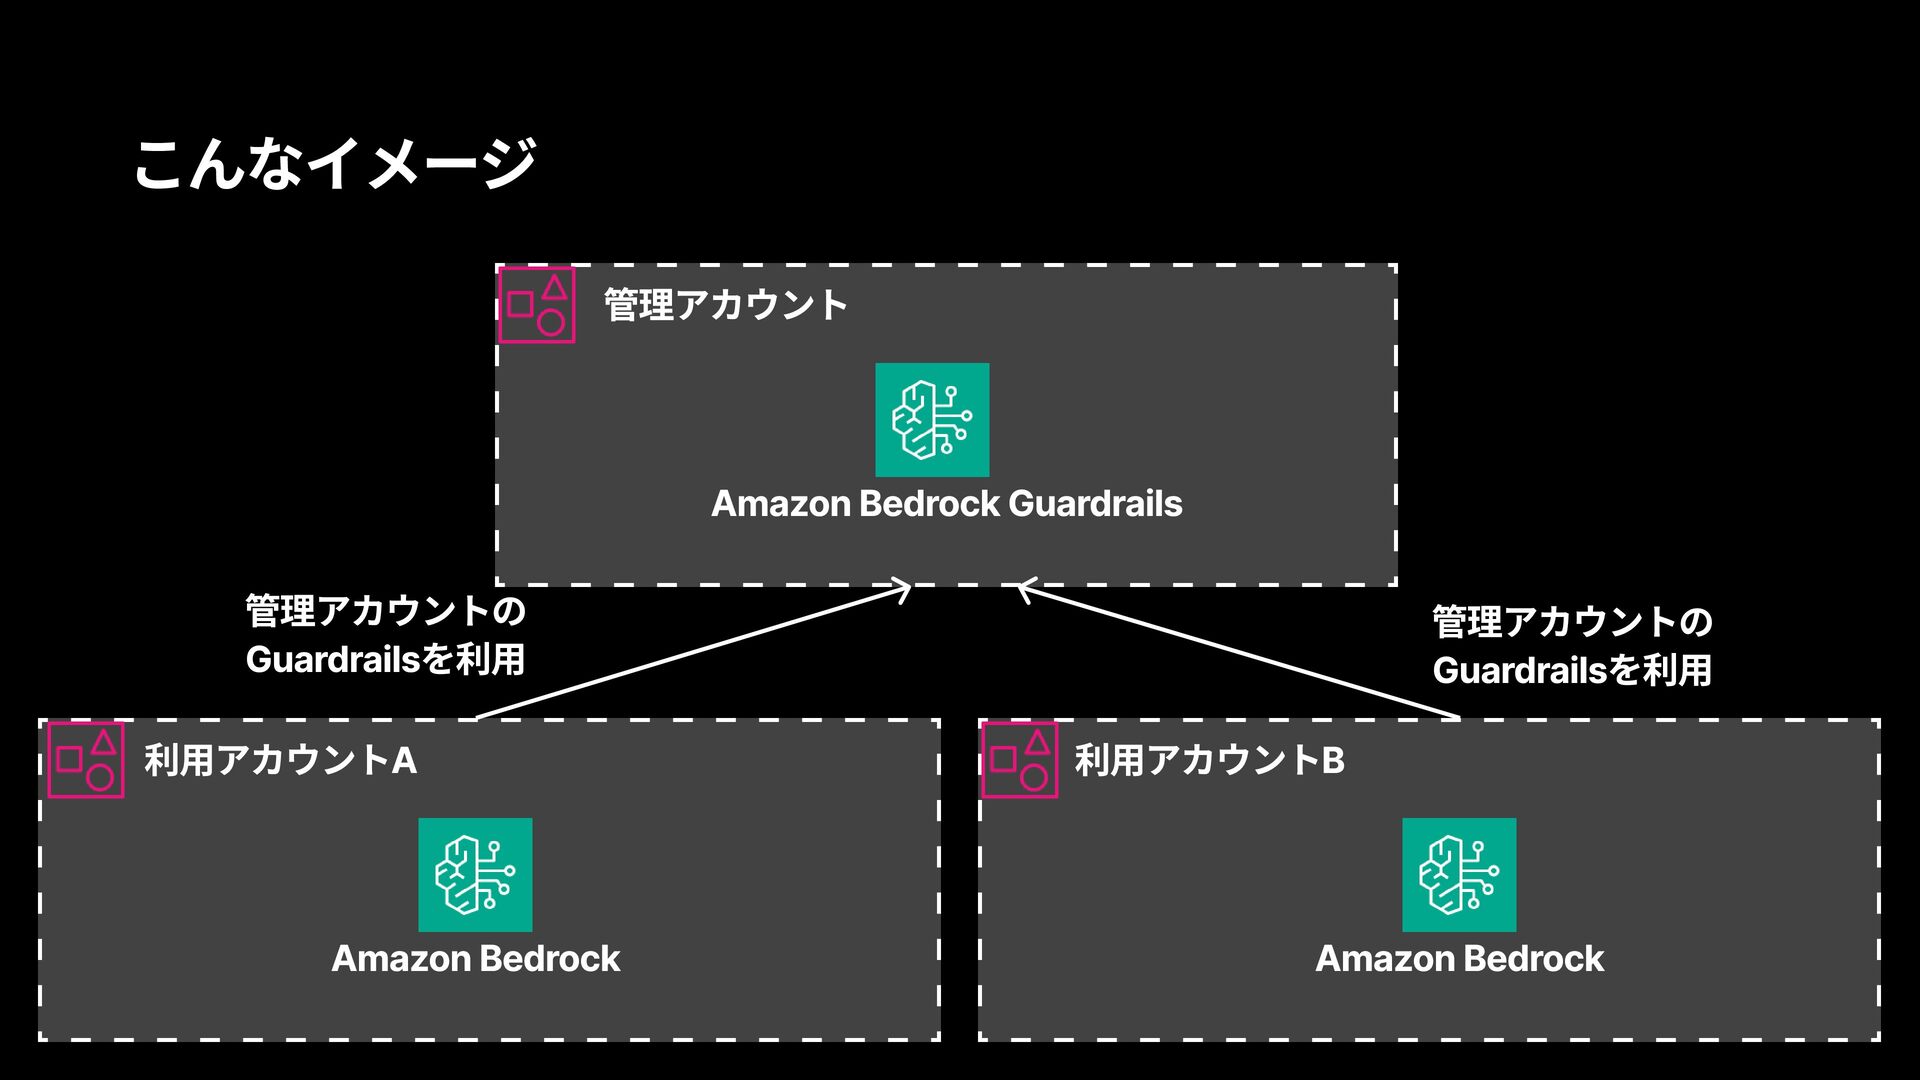
こんなイメージ Amazon Bedrock Guardrails 管理アカウント Amazon Bedrock 利用アカウントA Amazon Bedrock
利用アカウントB 管理アカウントの Guardrailsを利用 管理アカウントの Guardrailsを利用
ちょくちょく聞かれます ユーザー ワイ 組織として共通基盤を作りたいからガバナンス を効かせたいんだよね。 Guardrailsってアカウント間で共有できる?? そんなことできるのか・・・!? できたらエージェント作る時に統制 取れて良いかも・・・?
Bedrock Policy(Preview) ならできます・・・!!
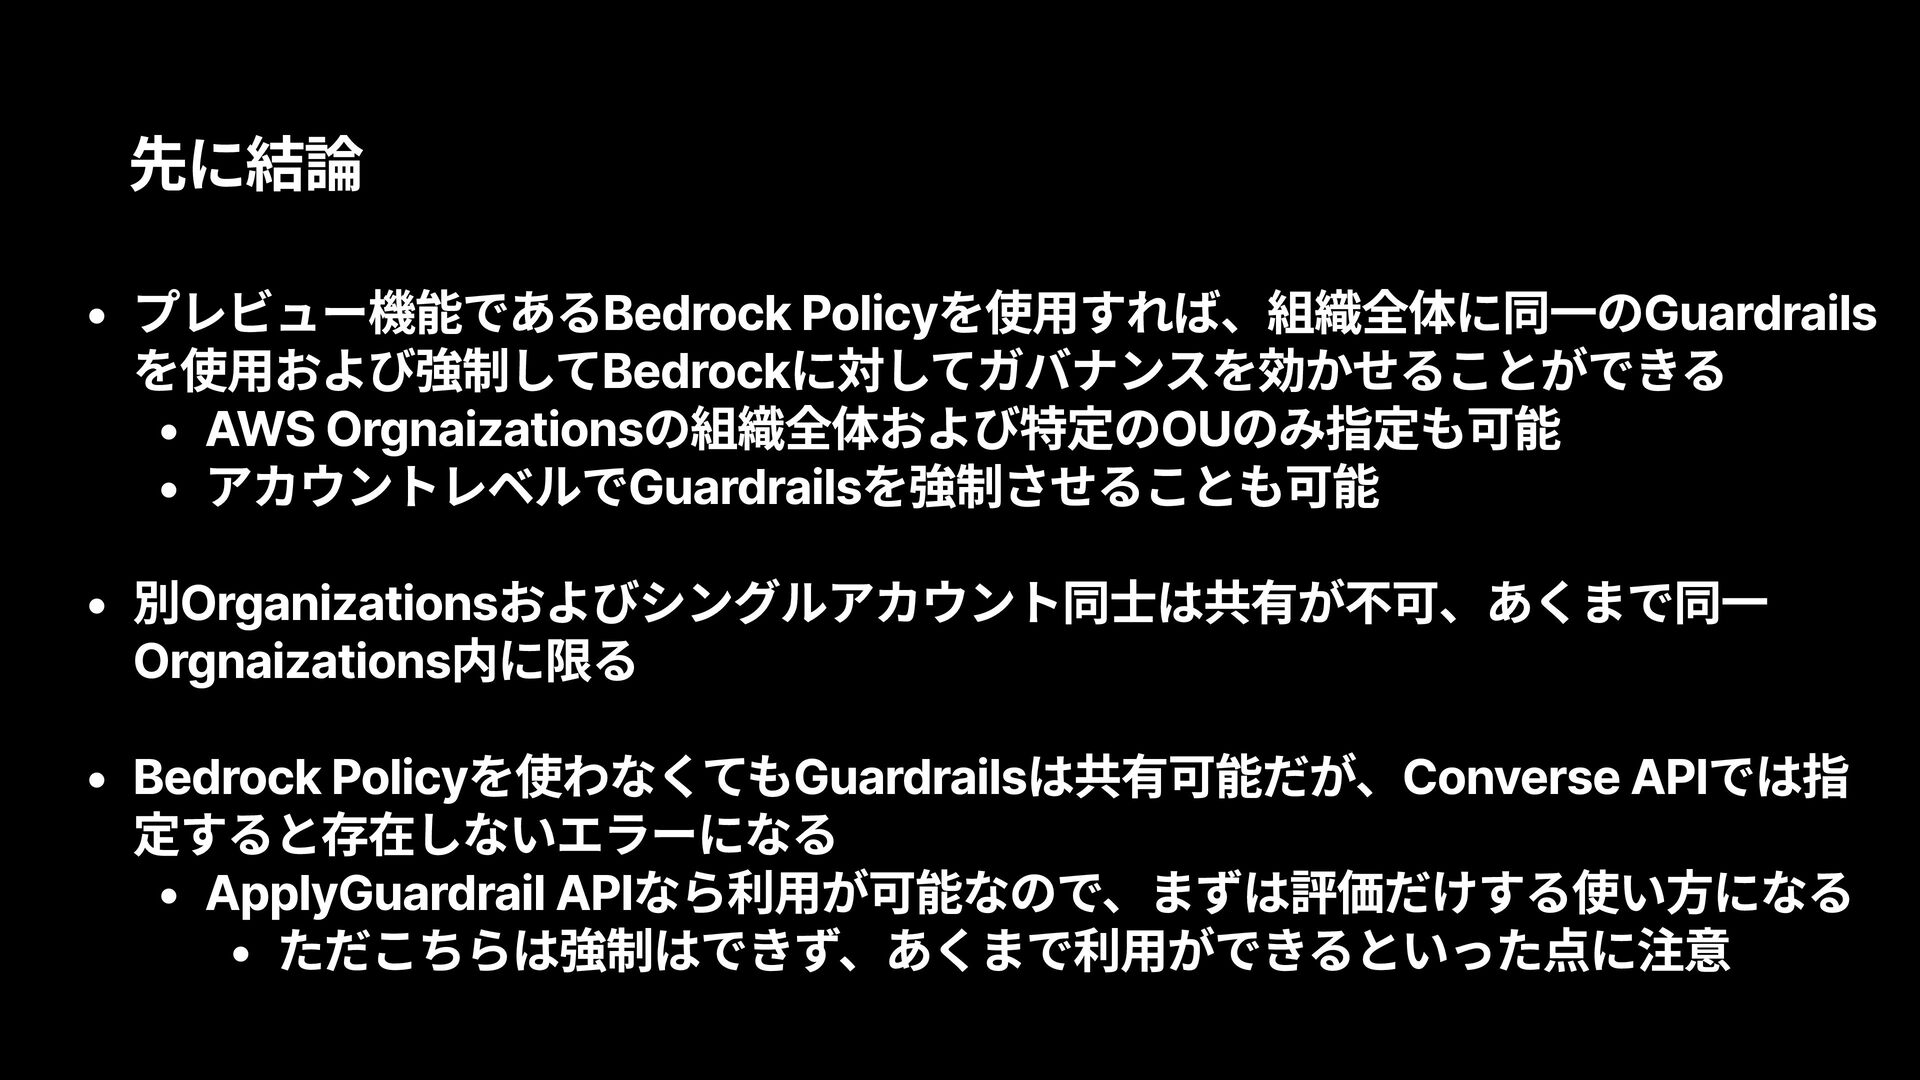
先に結論 プレビュー機能であるBedrock Policyを使用すれば、組織全体に同一のGuardrails を使用および強制してBedrockに対してガバナンスを効かせることができる AWS Orgnaizationsの組織全体および特定のOUのみ指定も可能 アカウントレベルでGuardrailsを強制させることも可能 別Organizationsおよびシングルアカウント同士は共有が不可、あくまで同一 Orgnaizations内に限る Bedrock
Policyを使わなくてもGuardrailsは共有可能だが、Converse APIでは指 定すると存在しないエラーになる ApplyGuardrail APIなら利用が可能なので、まずは評価だけする使い方になる ただこちらは強制はできず、あくまで利用ができるといった点に注意
Bedrock Policyを実際に適用してみる
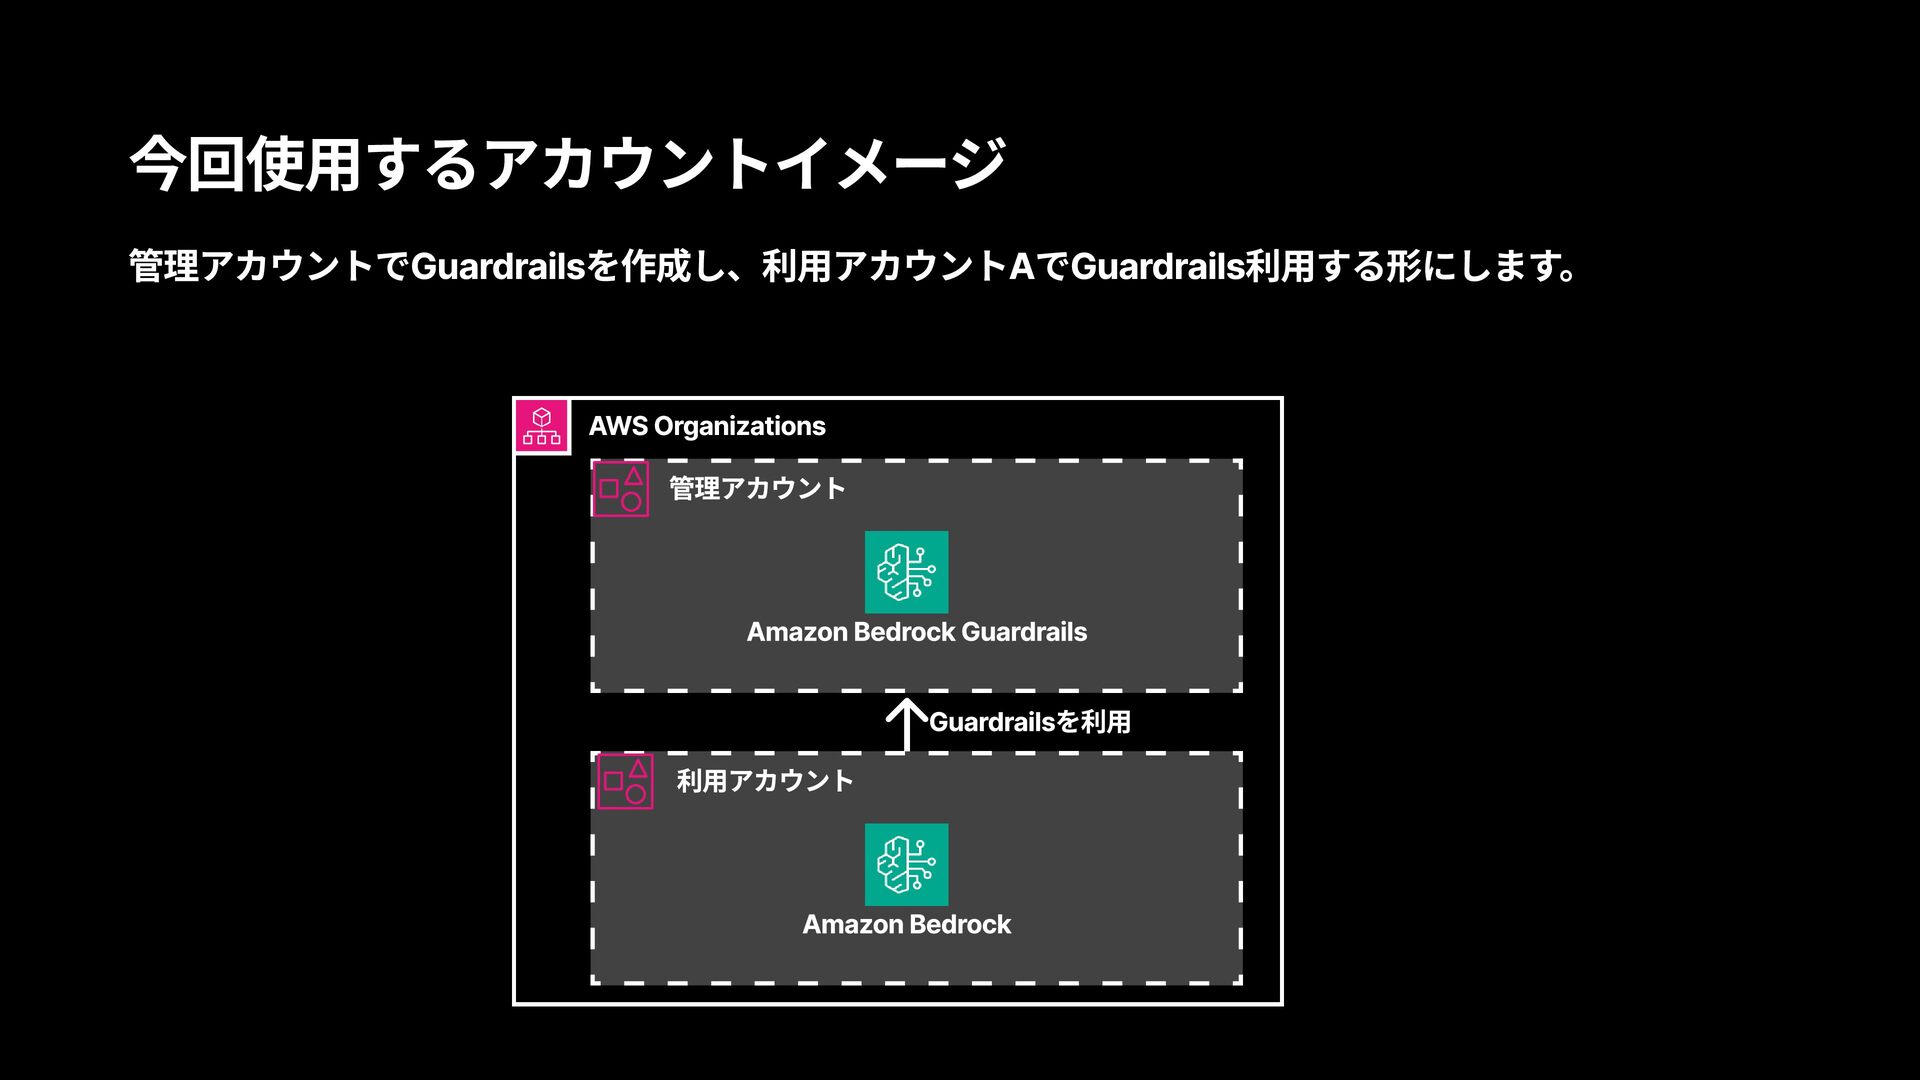
今回使用するアカウントイメージ Amazon Bedrock Guardrails 管理アカウント AWS Organizations Amazon Bedrock 利用アカウント
Guardrailsを利用 管理アカウントでGuardrailsを作成し、利用アカウントAでGuardrails利用する形にします。
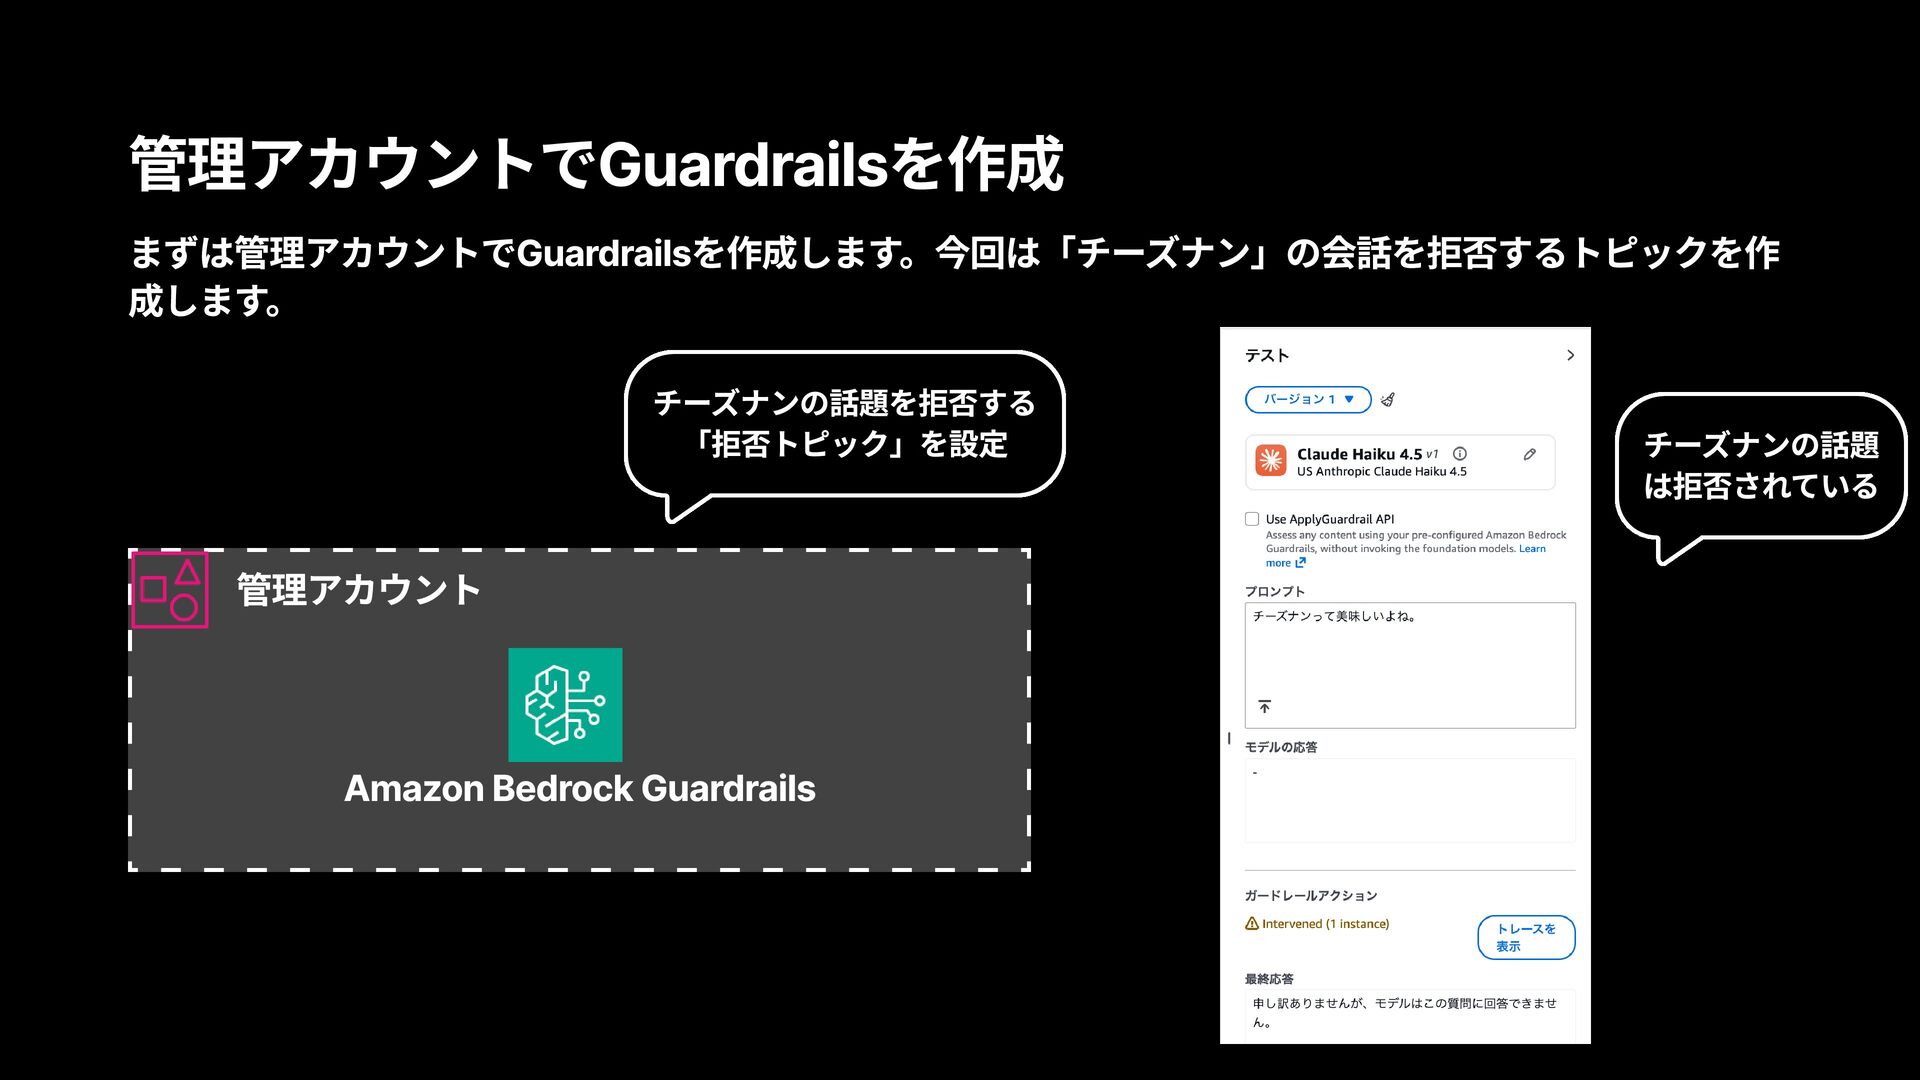
管理アカウントでGuardrailsを作成 まずは管理アカウントでGuardrailsを作成します。今回は「チーズナン」の会話を拒否するトピックを作 成します。 Amazon Bedrock Guardrails 管理アカウント チーズナンの話題を拒否する 「拒否トピック」を設定 チーズナンの話題
は拒否されている
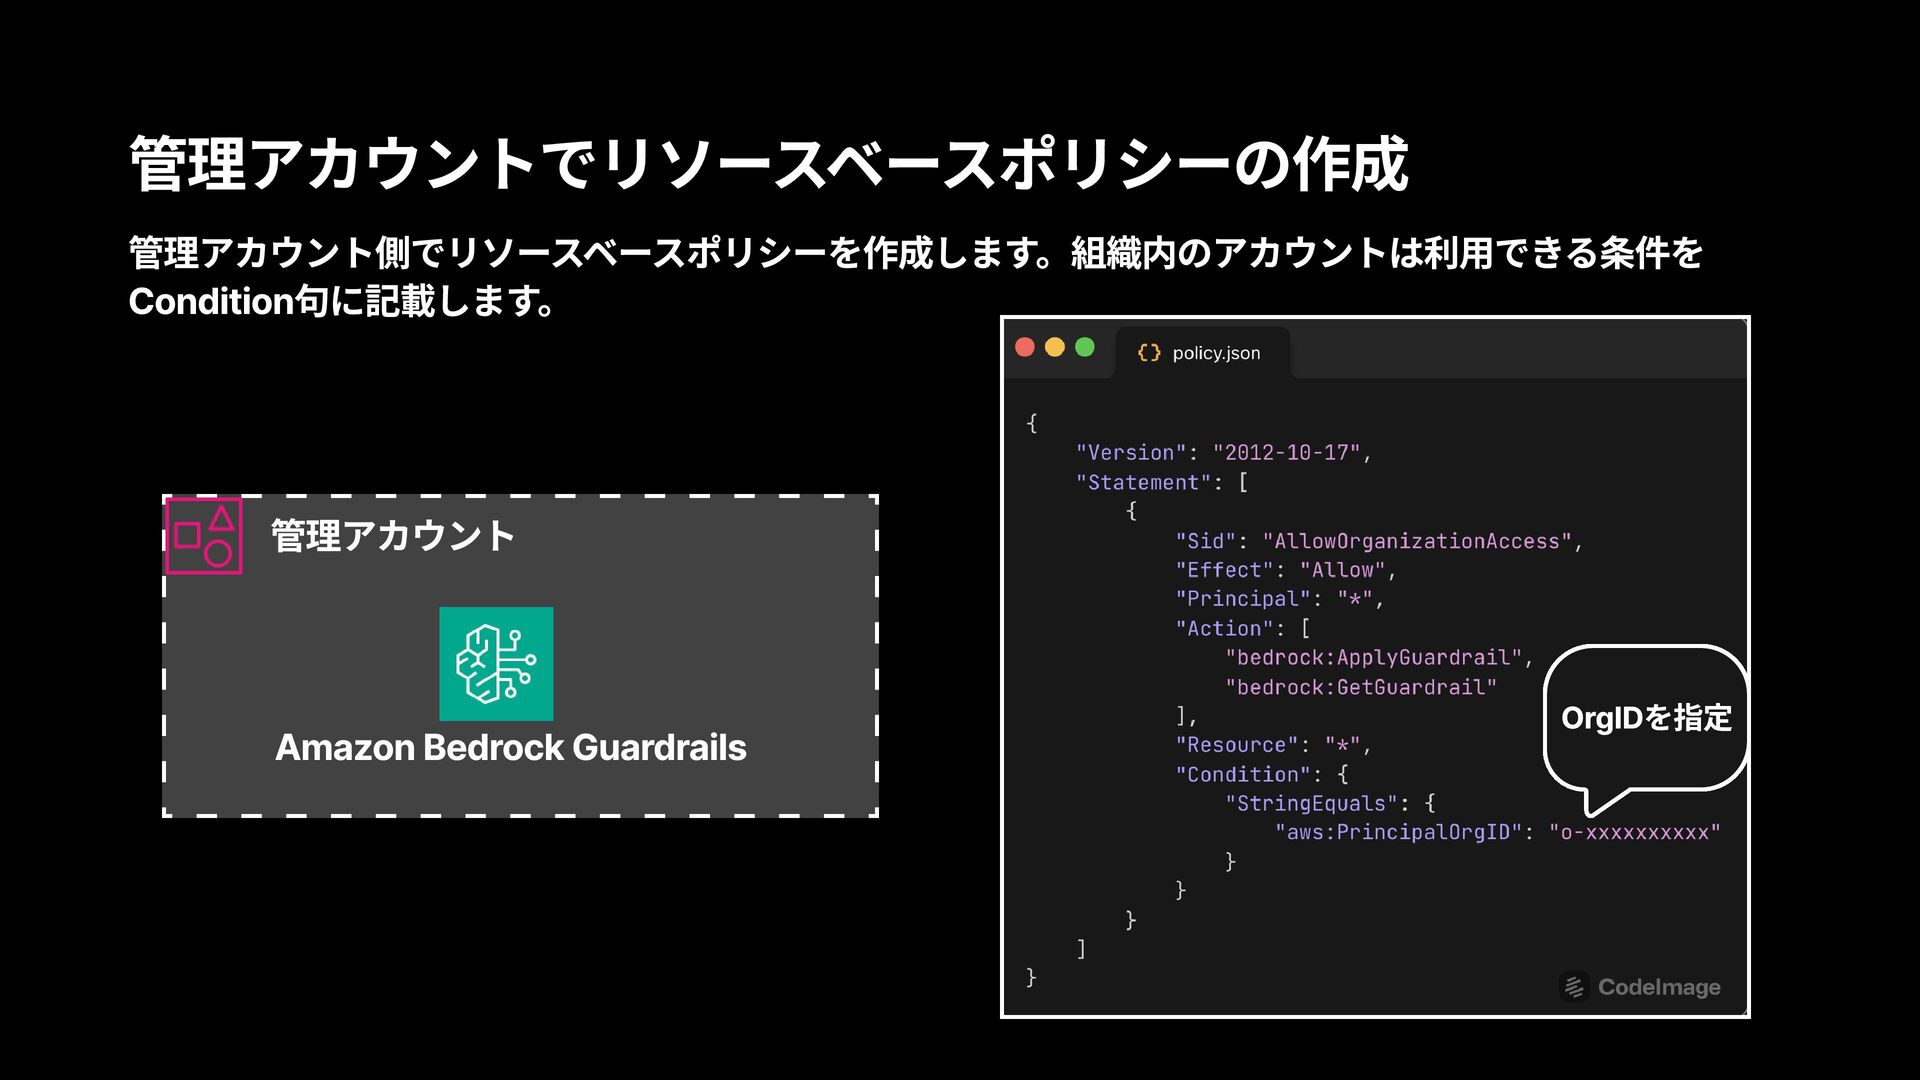
管理アカウントでリソースベースポリシーの作成 管理アカウント側でリソースベースポリシーを作成します。組織内のアカウントは利用できる条件を Condition句に記載します。 Amazon Bedrock Guardrails 管理アカウント OrgIDを指定
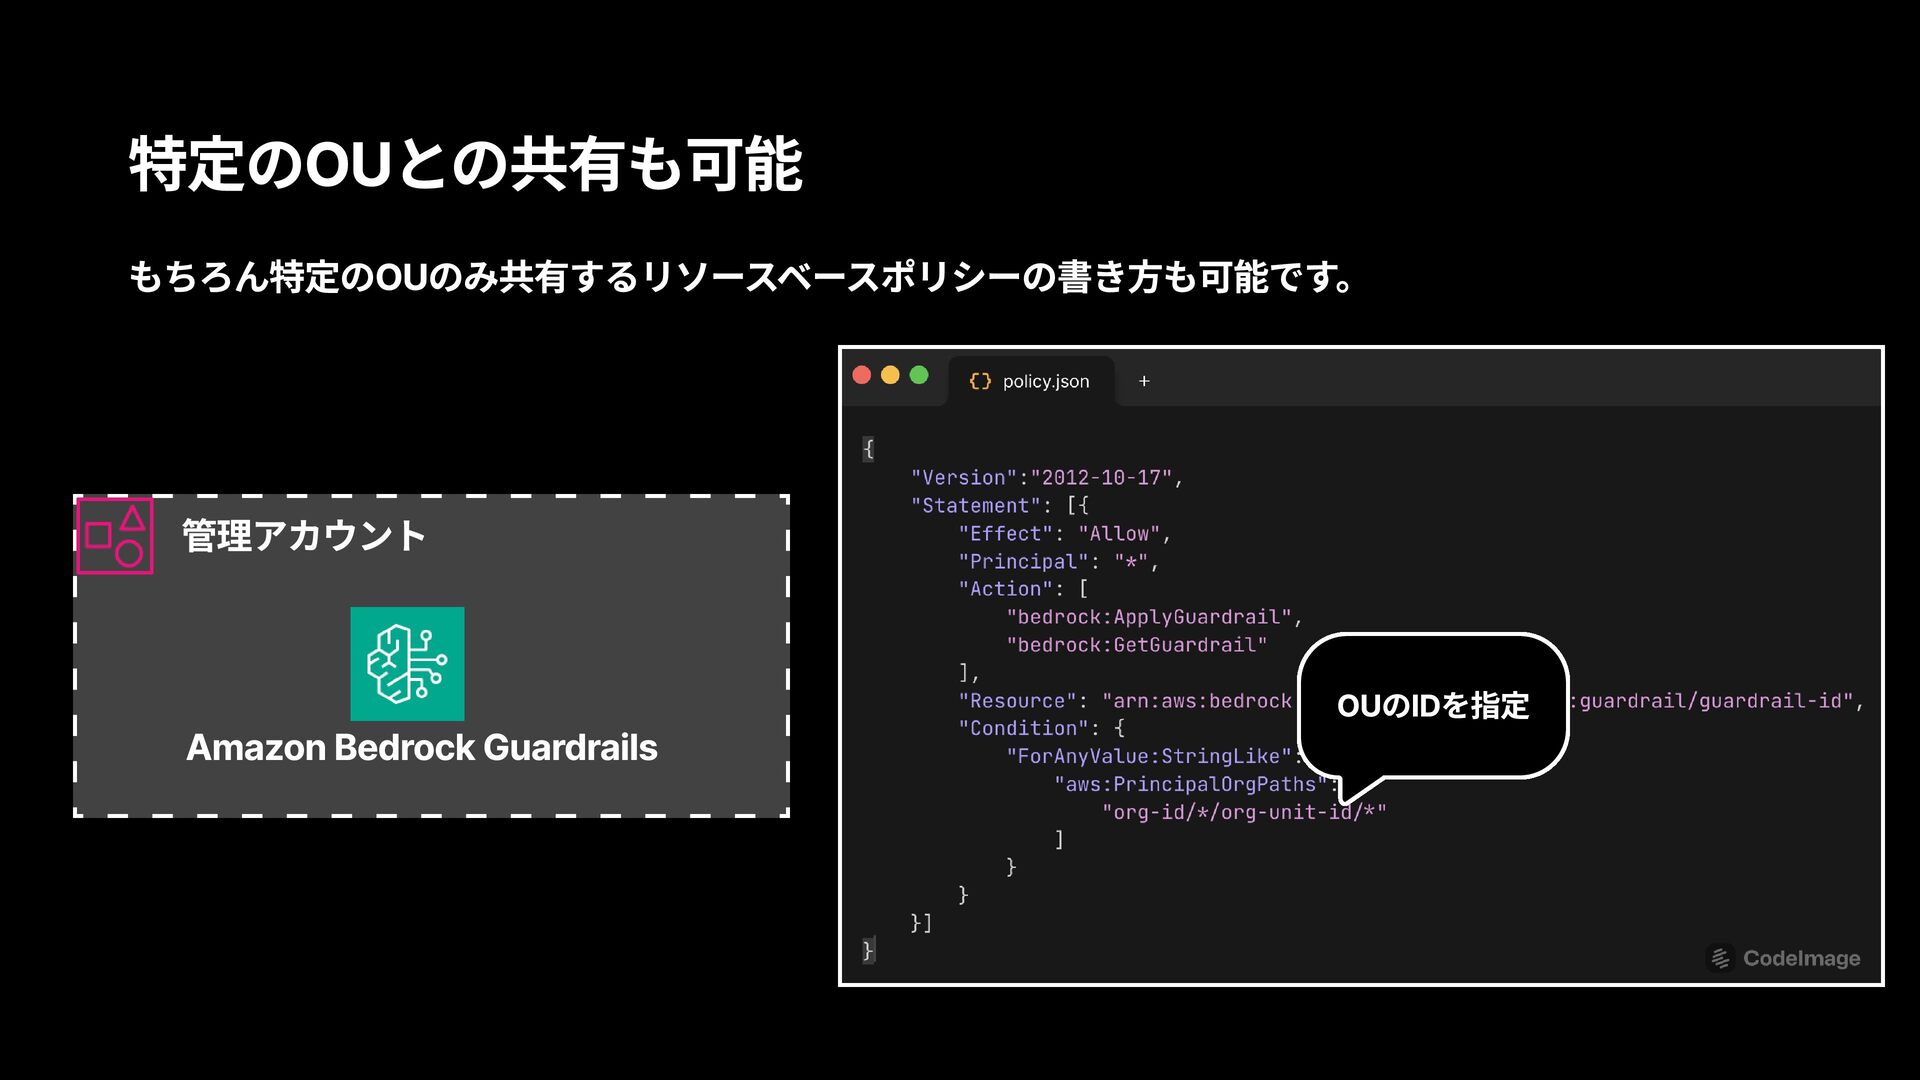
特定のOUとの共有も可能 もちろん特定のOUのみ共有するリソースベースポリシーの書き方も可能です。 Amazon Bedrock Guardrails 管理アカウント OUのIDを指定
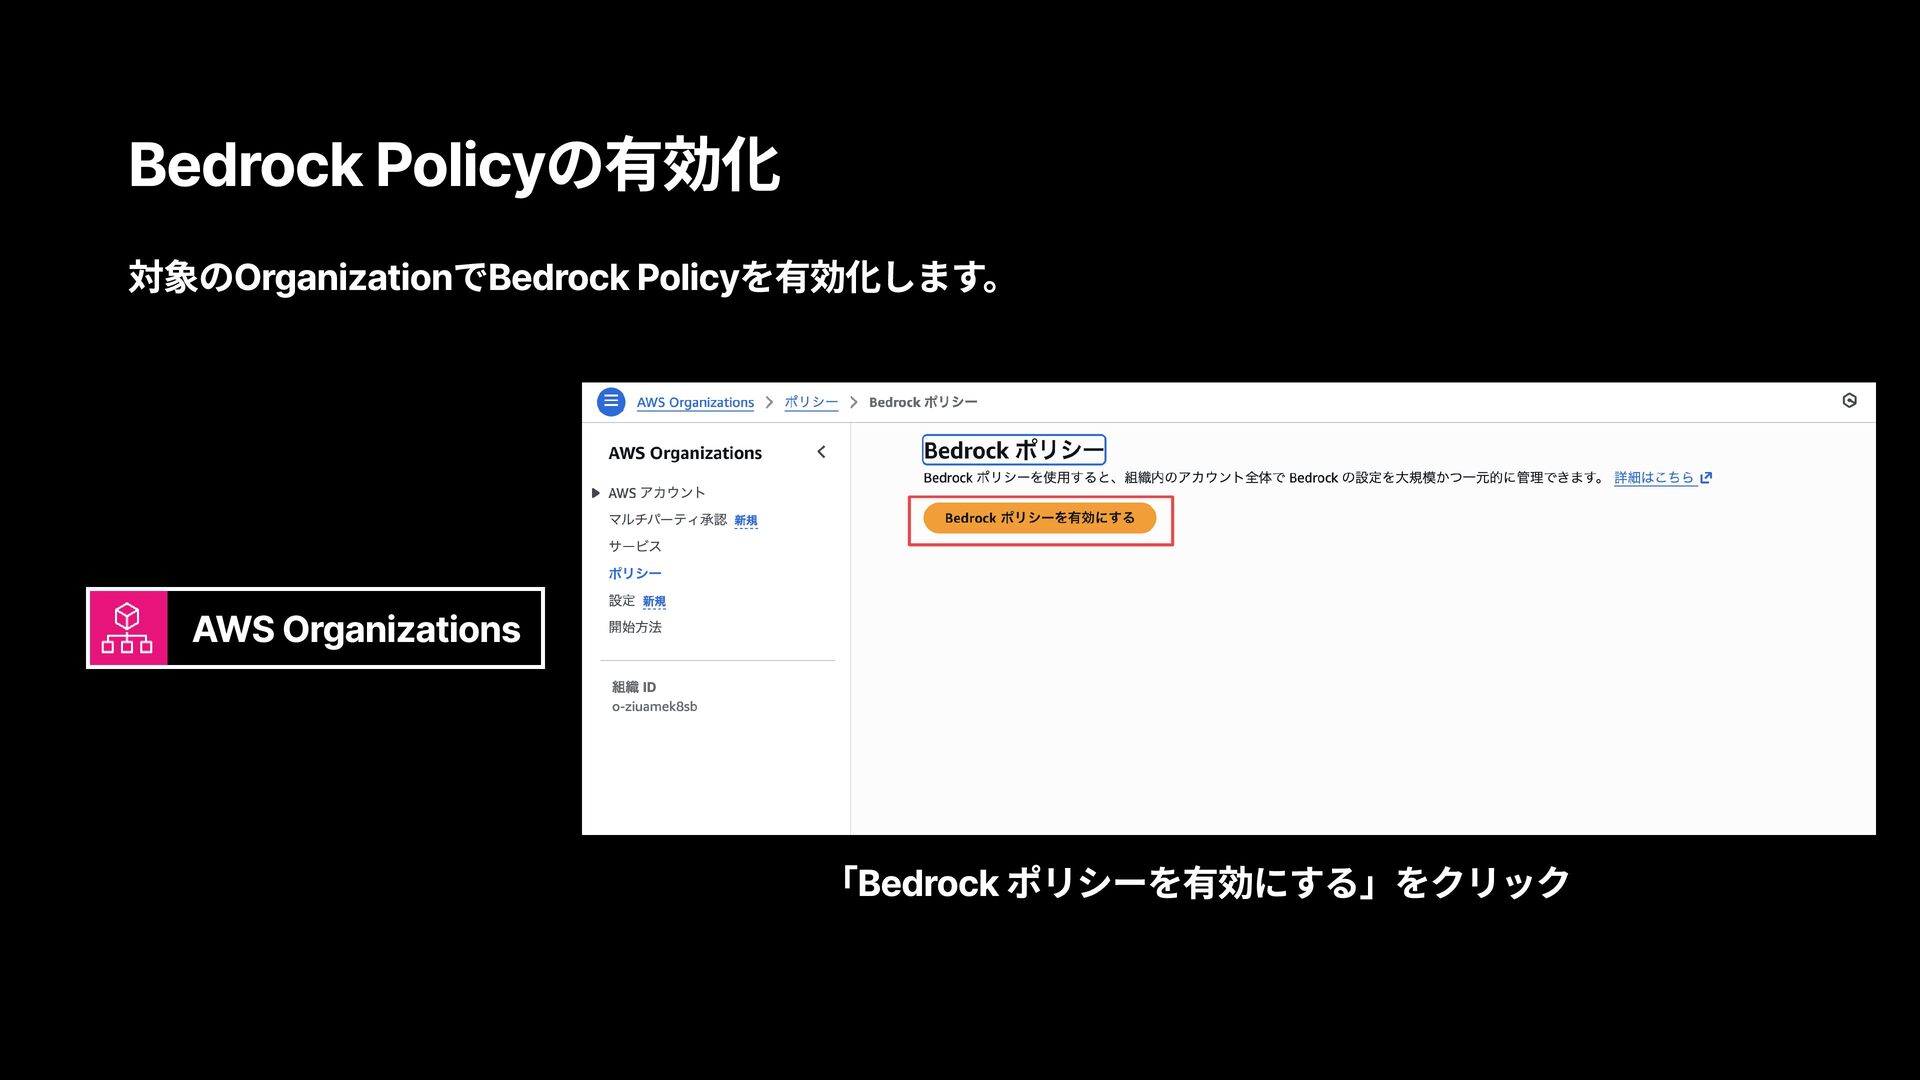
Bedrock Policyの有効化 対象のOrganizationでBedrock Policyを有効化します。 AWS Organizations 「Bedrock ポリシーを有効にする」をクリック
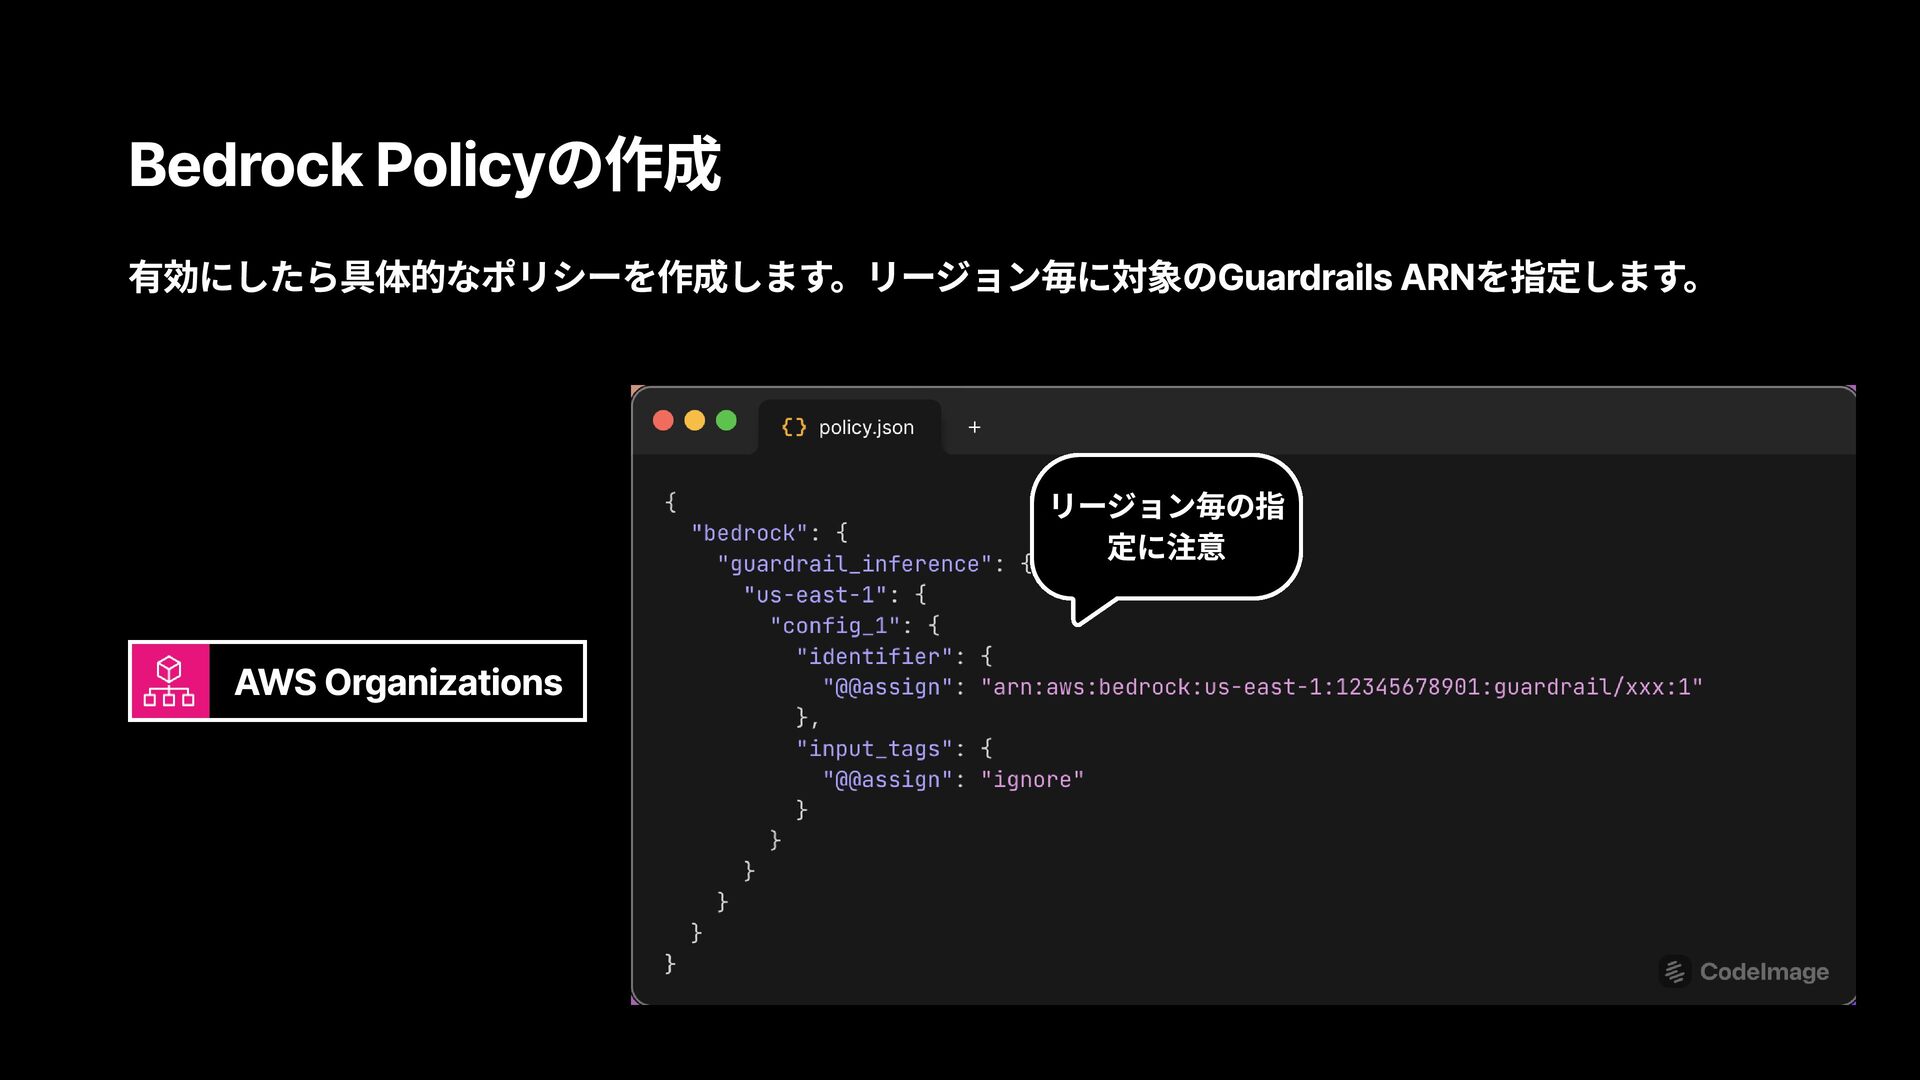
Bedrock Policyの作成 有効にしたら具体的なポリシーを作成します。リージョン毎に対象のGuardrails ARNを指定します。 AWS Organizations リージョン毎の指 定に注意
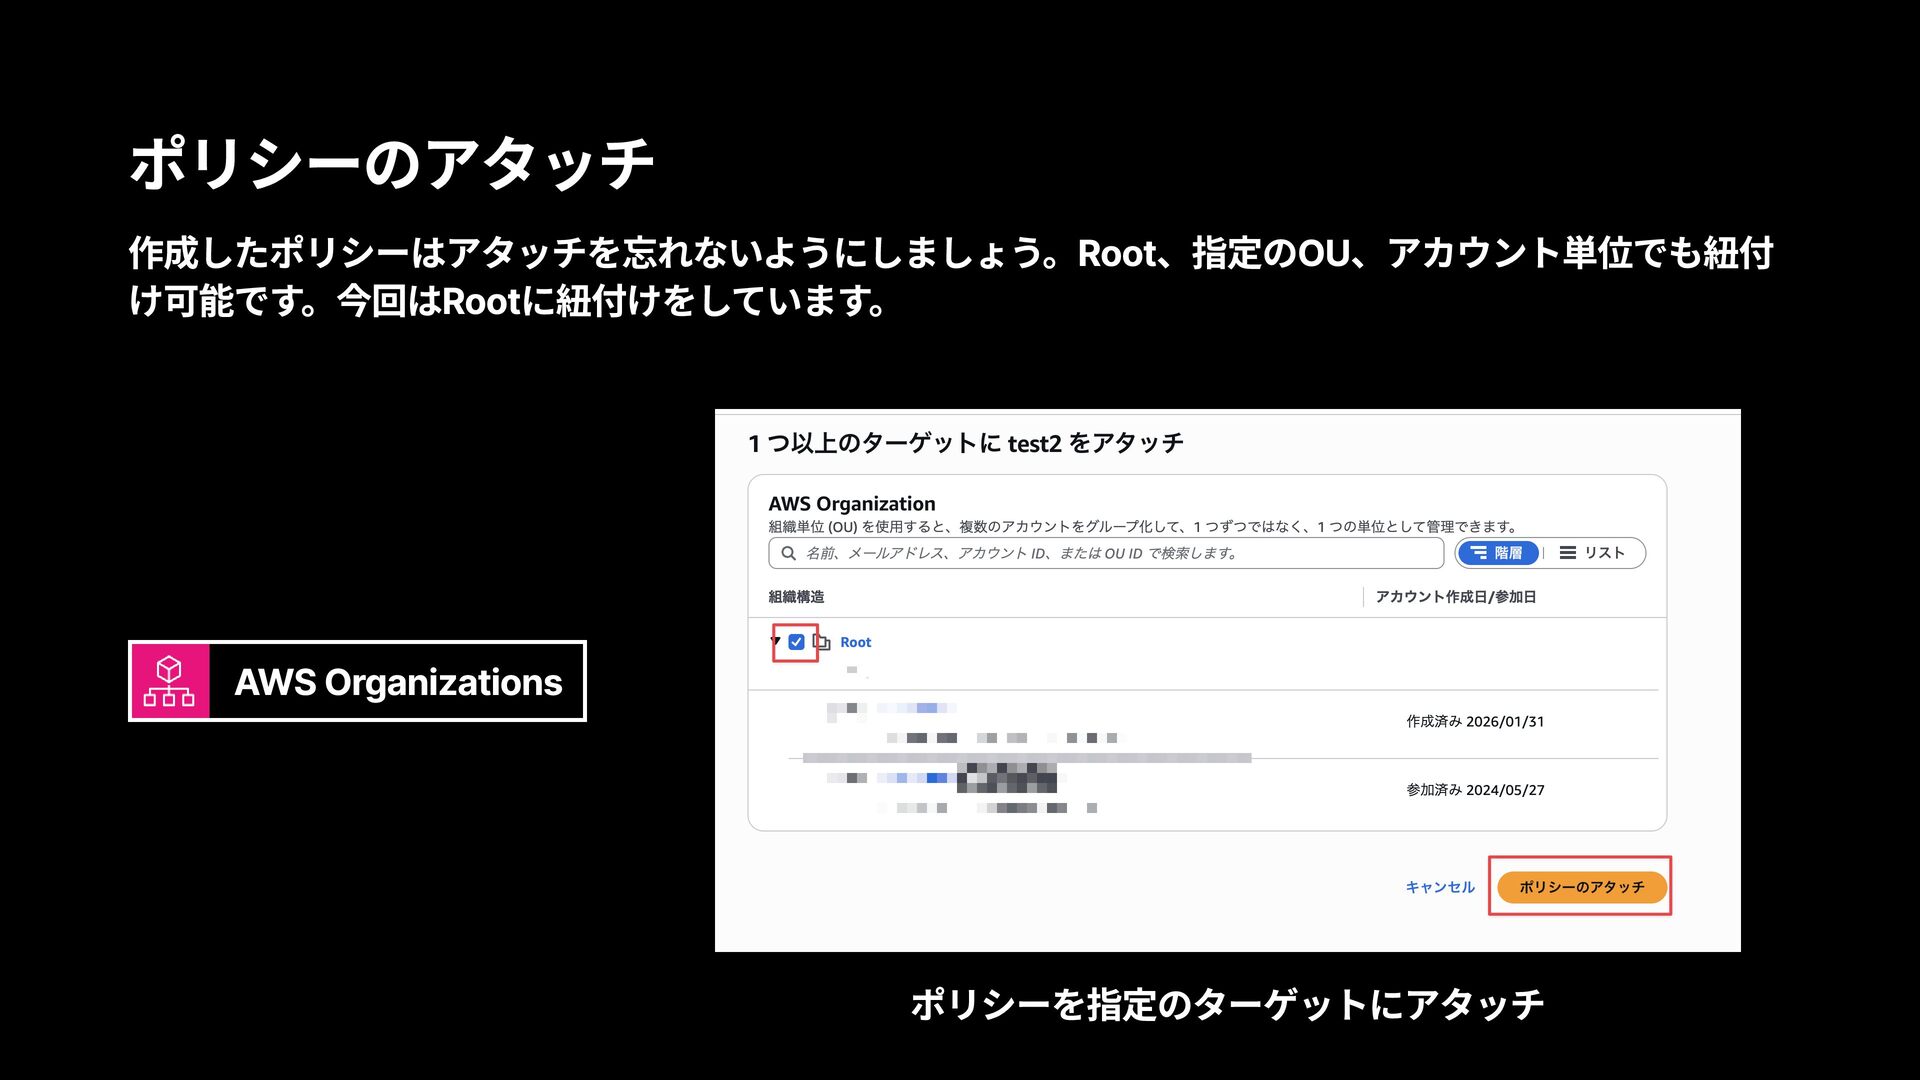
ポリシーのアタッチ 作成したポリシーはアタッチを忘れないようにしましょう。Root、指定のOU、アカウント単位でも紐付 け可能です。今回はRootに紐付けをしています。 AWS Organizations ポリシーを指定のターゲットにアタッチ
準備完了!! この状態で利用アカウントでBedrock を使ってみる!
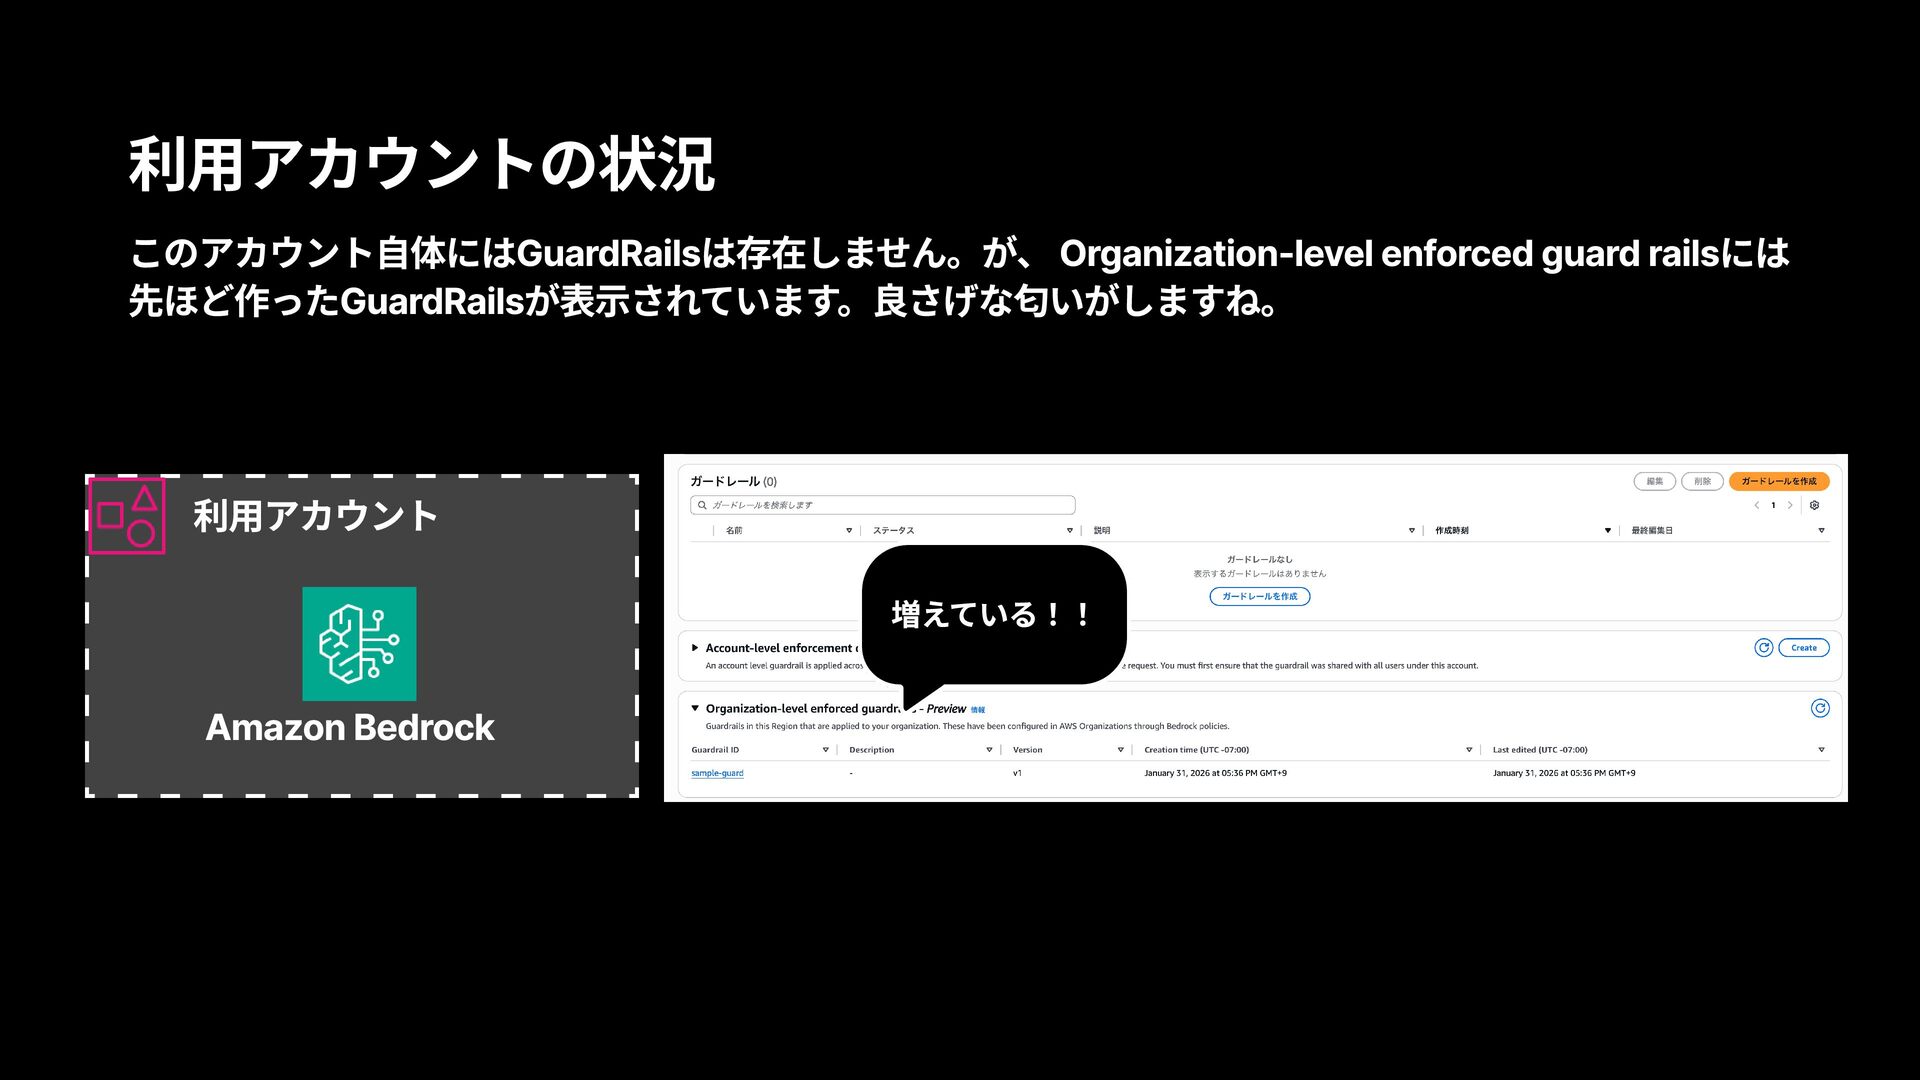
利用アカウントの状況 このアカウント自体にはGuardRailsは存在しません。が、 Organization-level enforced guard railsには 先ほど作ったGuardRailsが表示されています。良さげな匂いがしますね。 Amazon Bedrock 利用アカウント
増えている!!
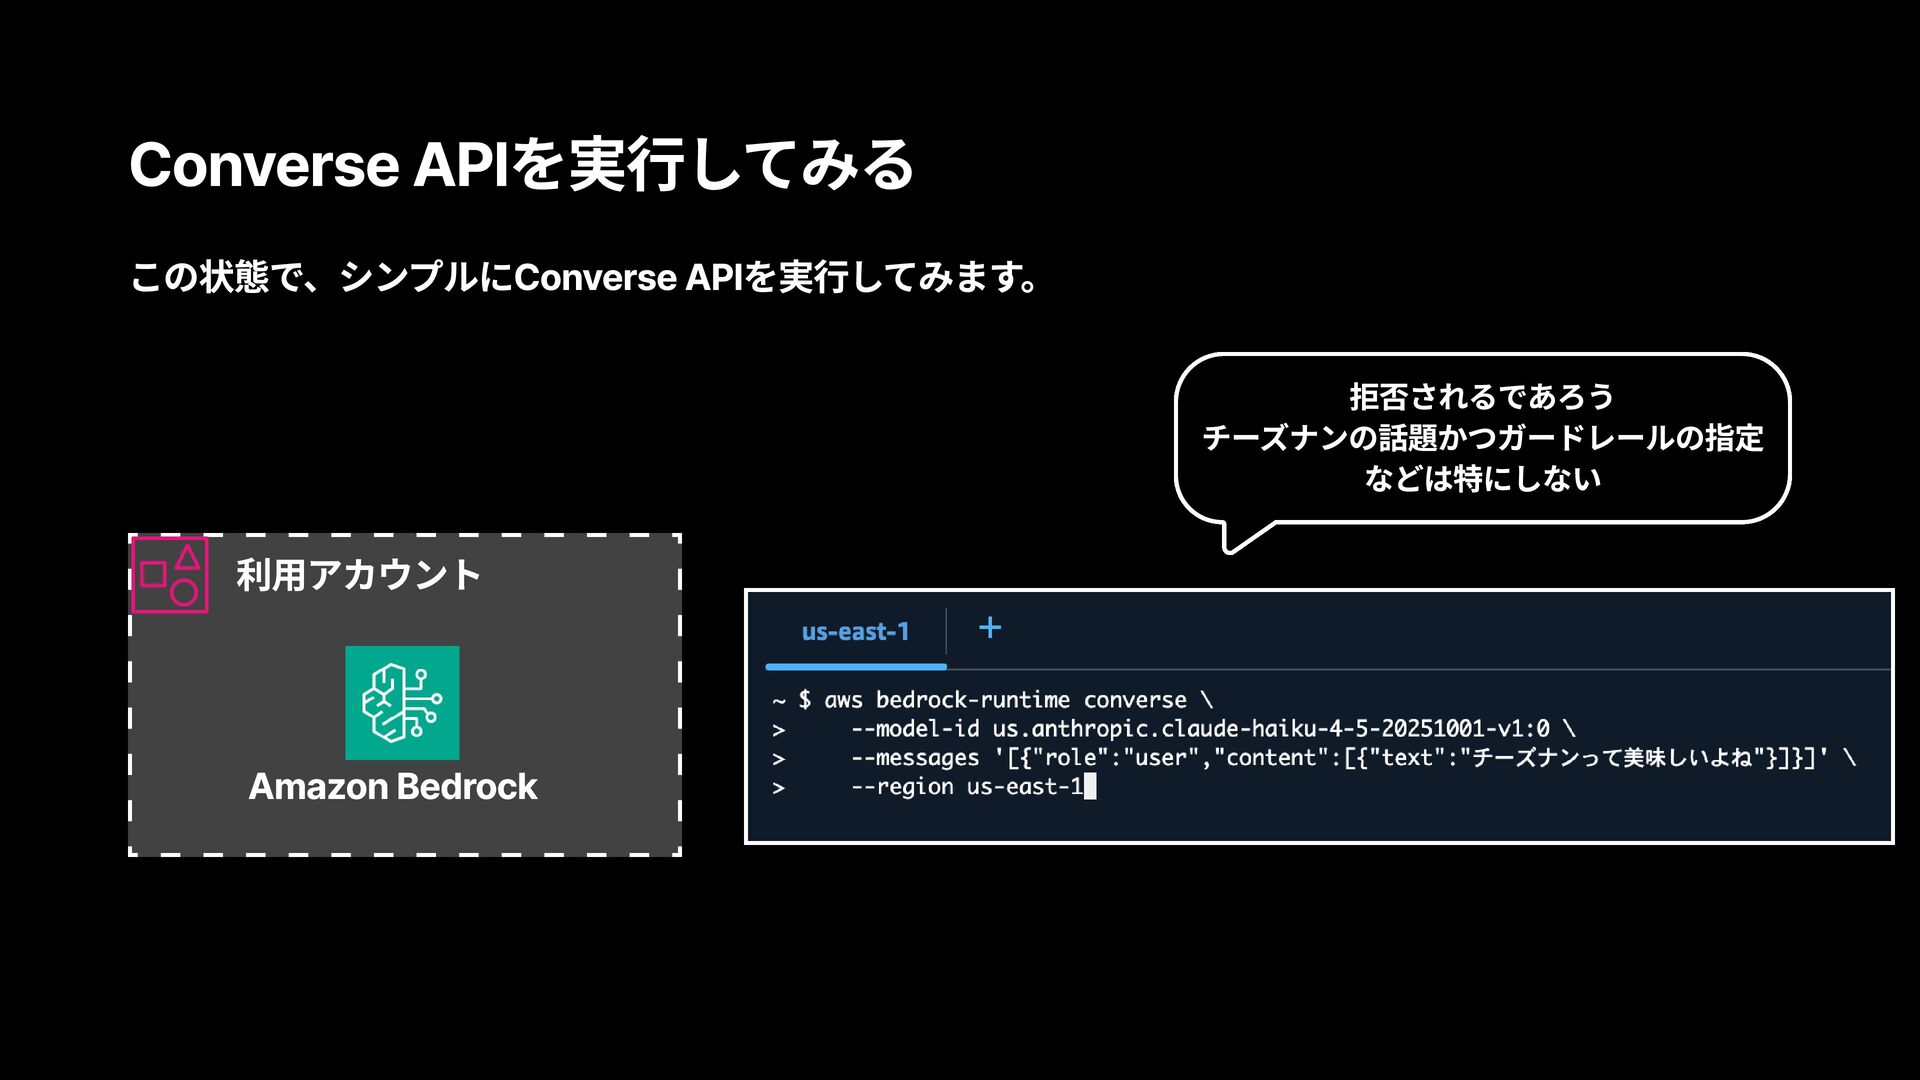
Converse APIを実行してみる この状態で、シンプルにConverse APIを実行してみます。 Amazon Bedrock 利用アカウント 拒否されるであろう チーズナンの話題かつガードレールの指定 などは特にしない
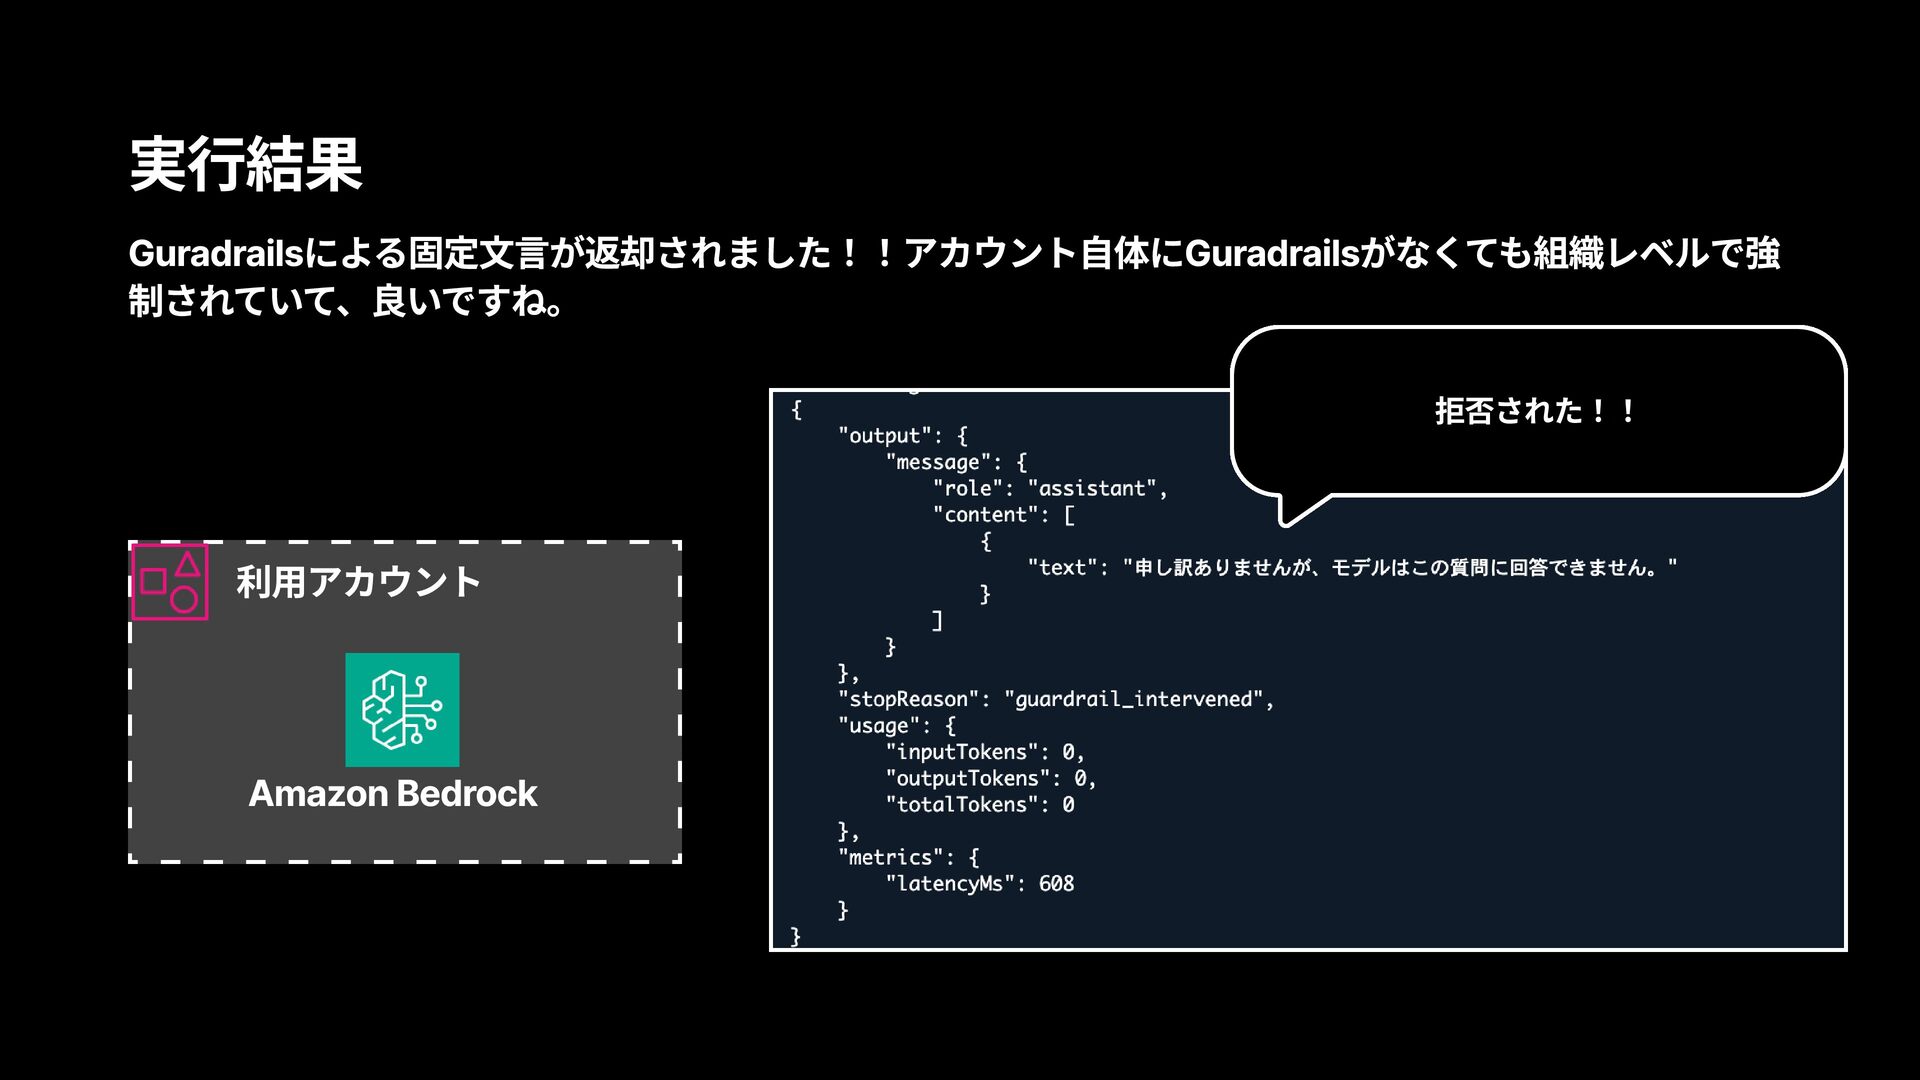
実行結果 Guradrailsによる固定文言が返却されました!!アカウント自体にGuradrailsがなくても組織レベルで強 制されていて、良いですね。 Amazon Bedrock 利用アカウント 拒否された!!
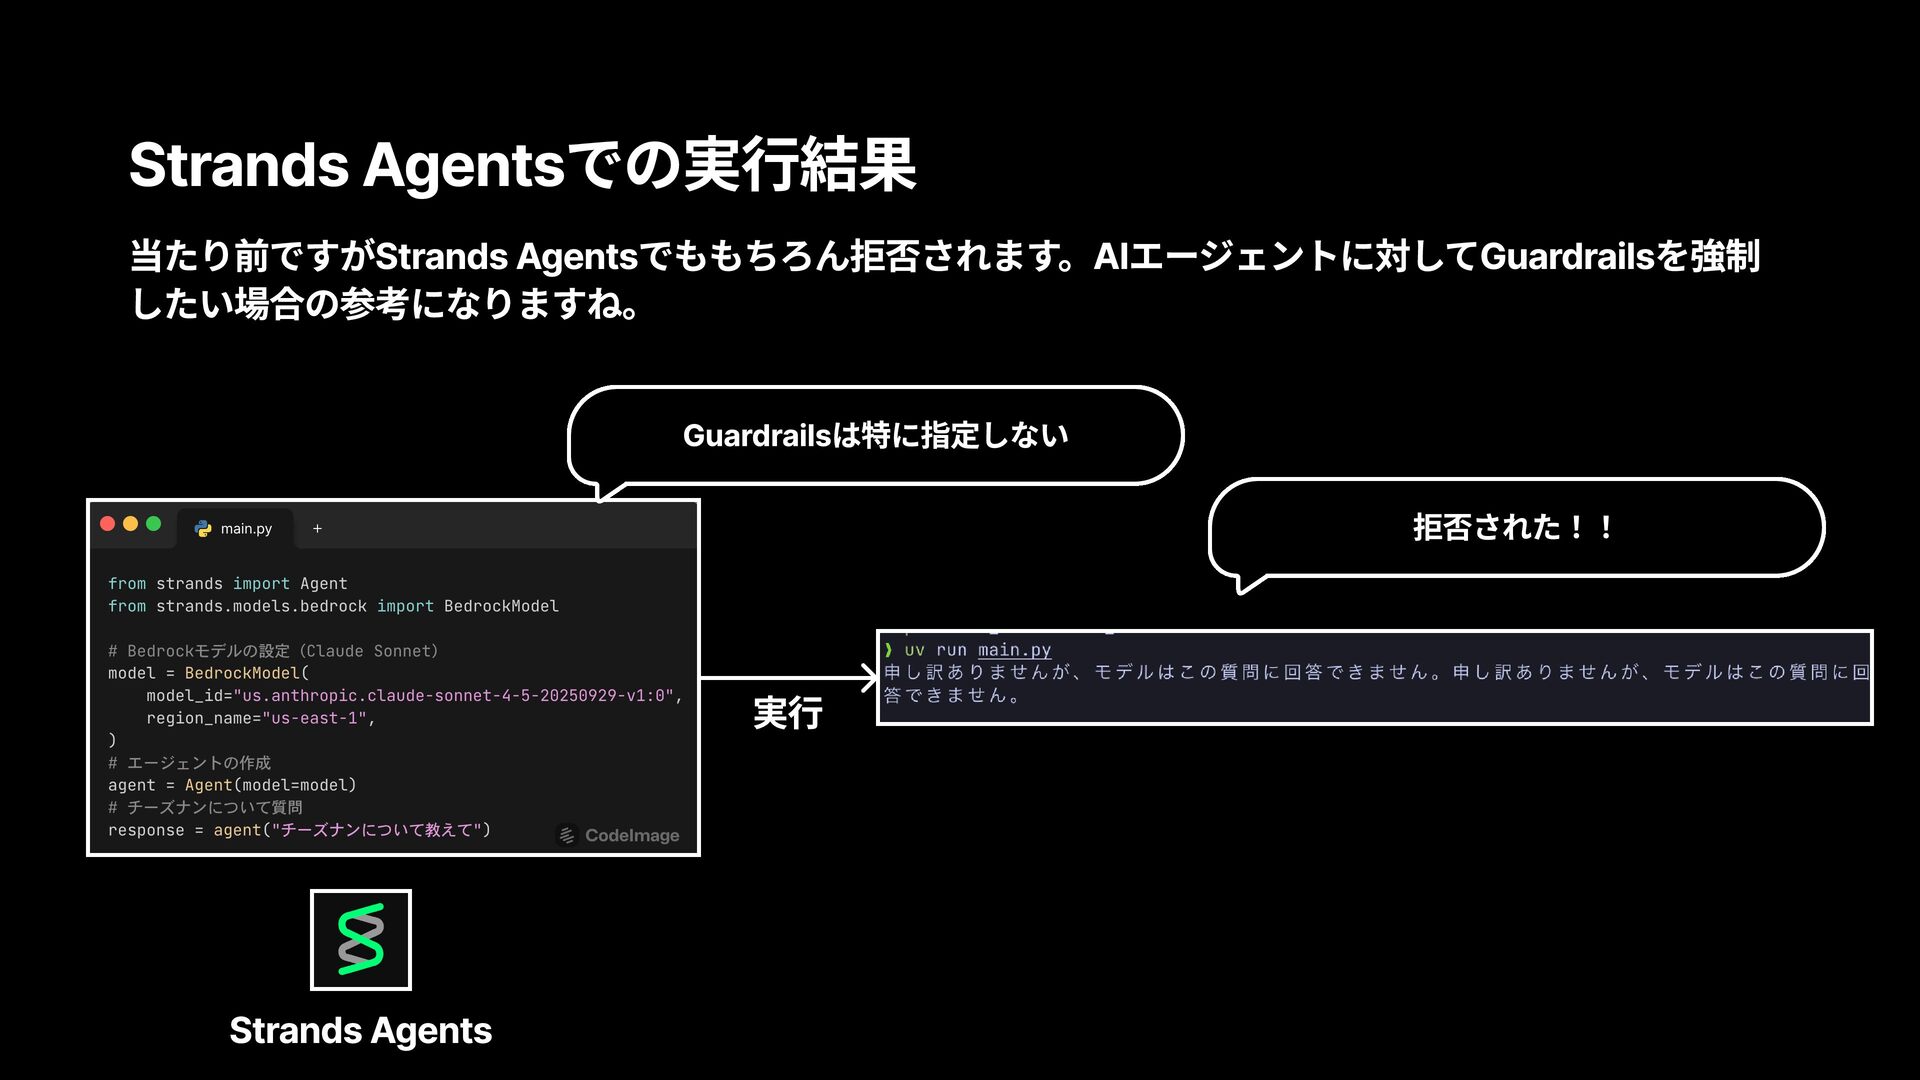
Strands Agentsでの実行結果 当たり前ですがStrands Agentsでももちろん拒否されます。AIエージェントに対してGuardrailsを強制 したい場合の参考になりますね。 拒否された!! Guardrailsは特に指定しない Strands Agents 実行
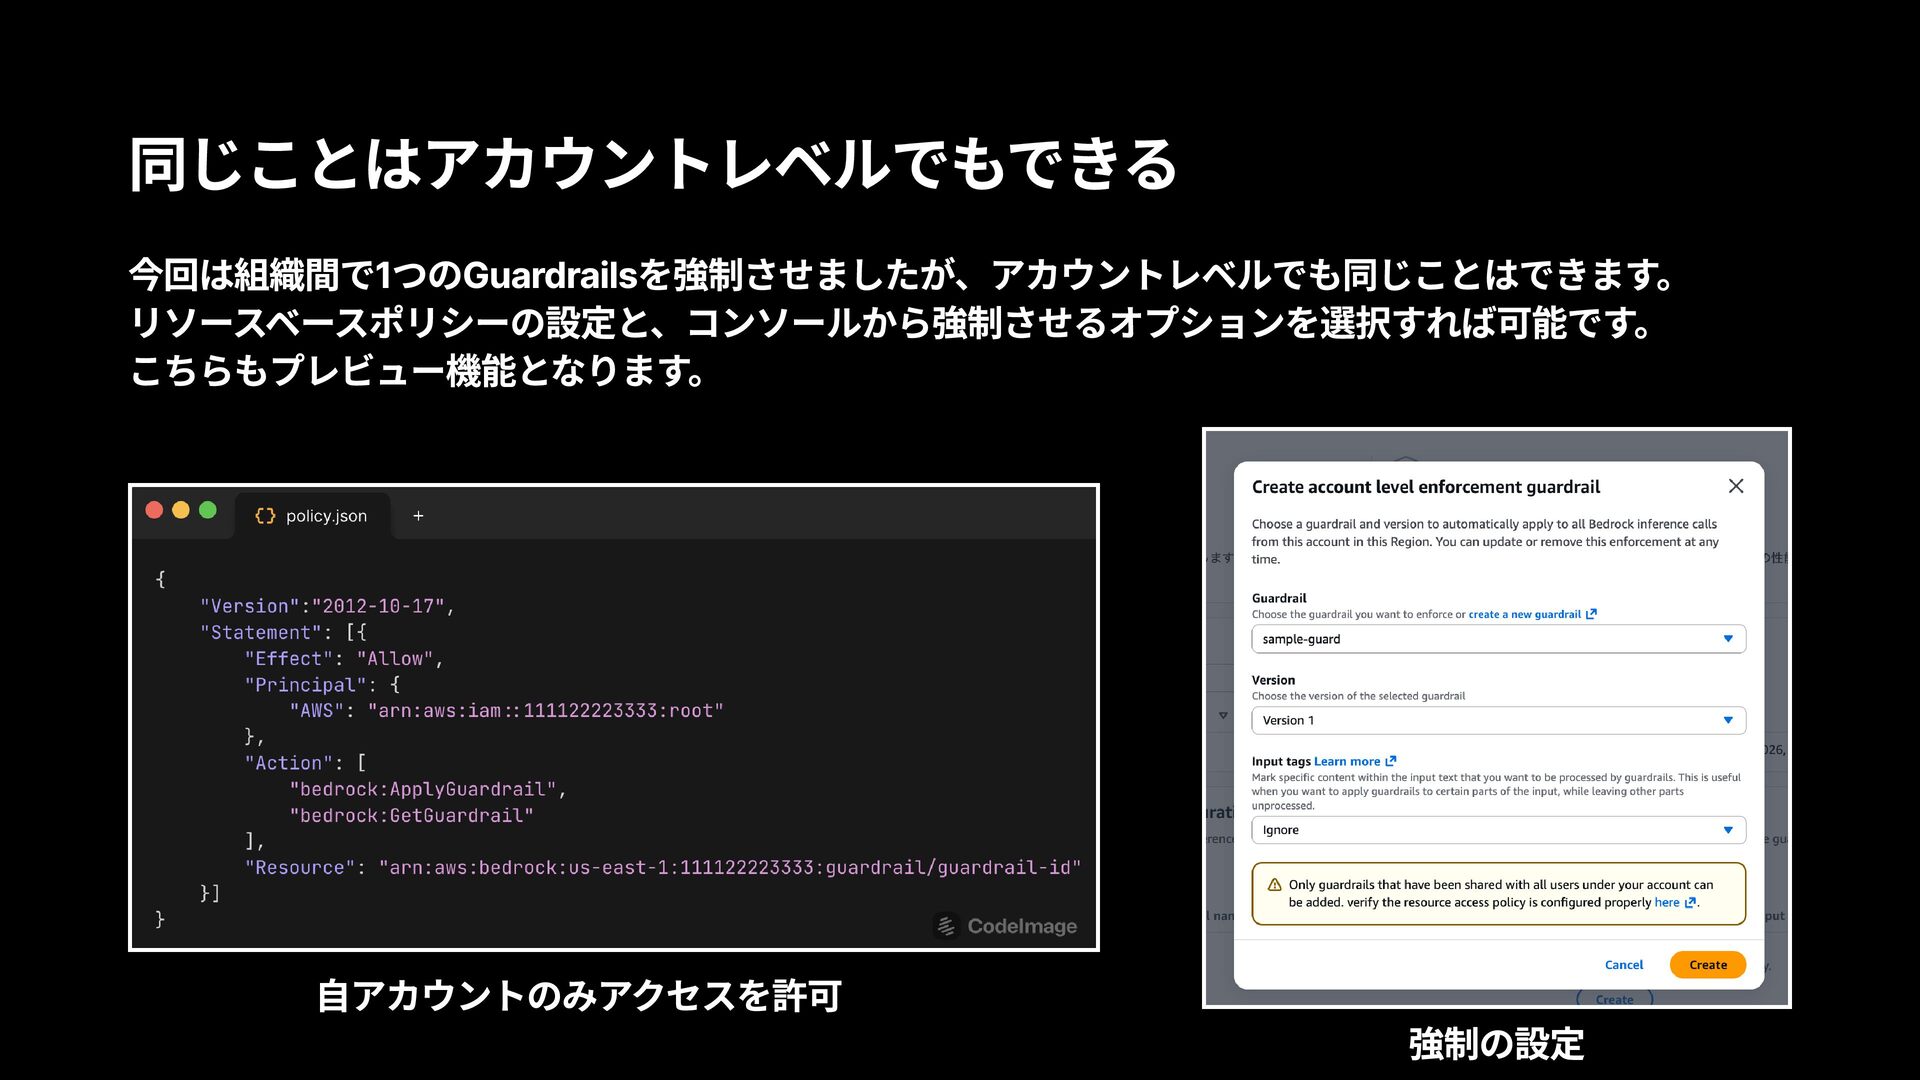
同じことはアカウントレベルでもできる 今回は組織間で1つのGuardrailsを強制させましたが、アカウントレベルでも同じことはできます。 リソースベースポリシーの設定と、コンソールから強制させるオプションを選択すれば可能です。 こちらもプレビュー機能となります。 自アカウントのみアクセスを許可 強制の設定
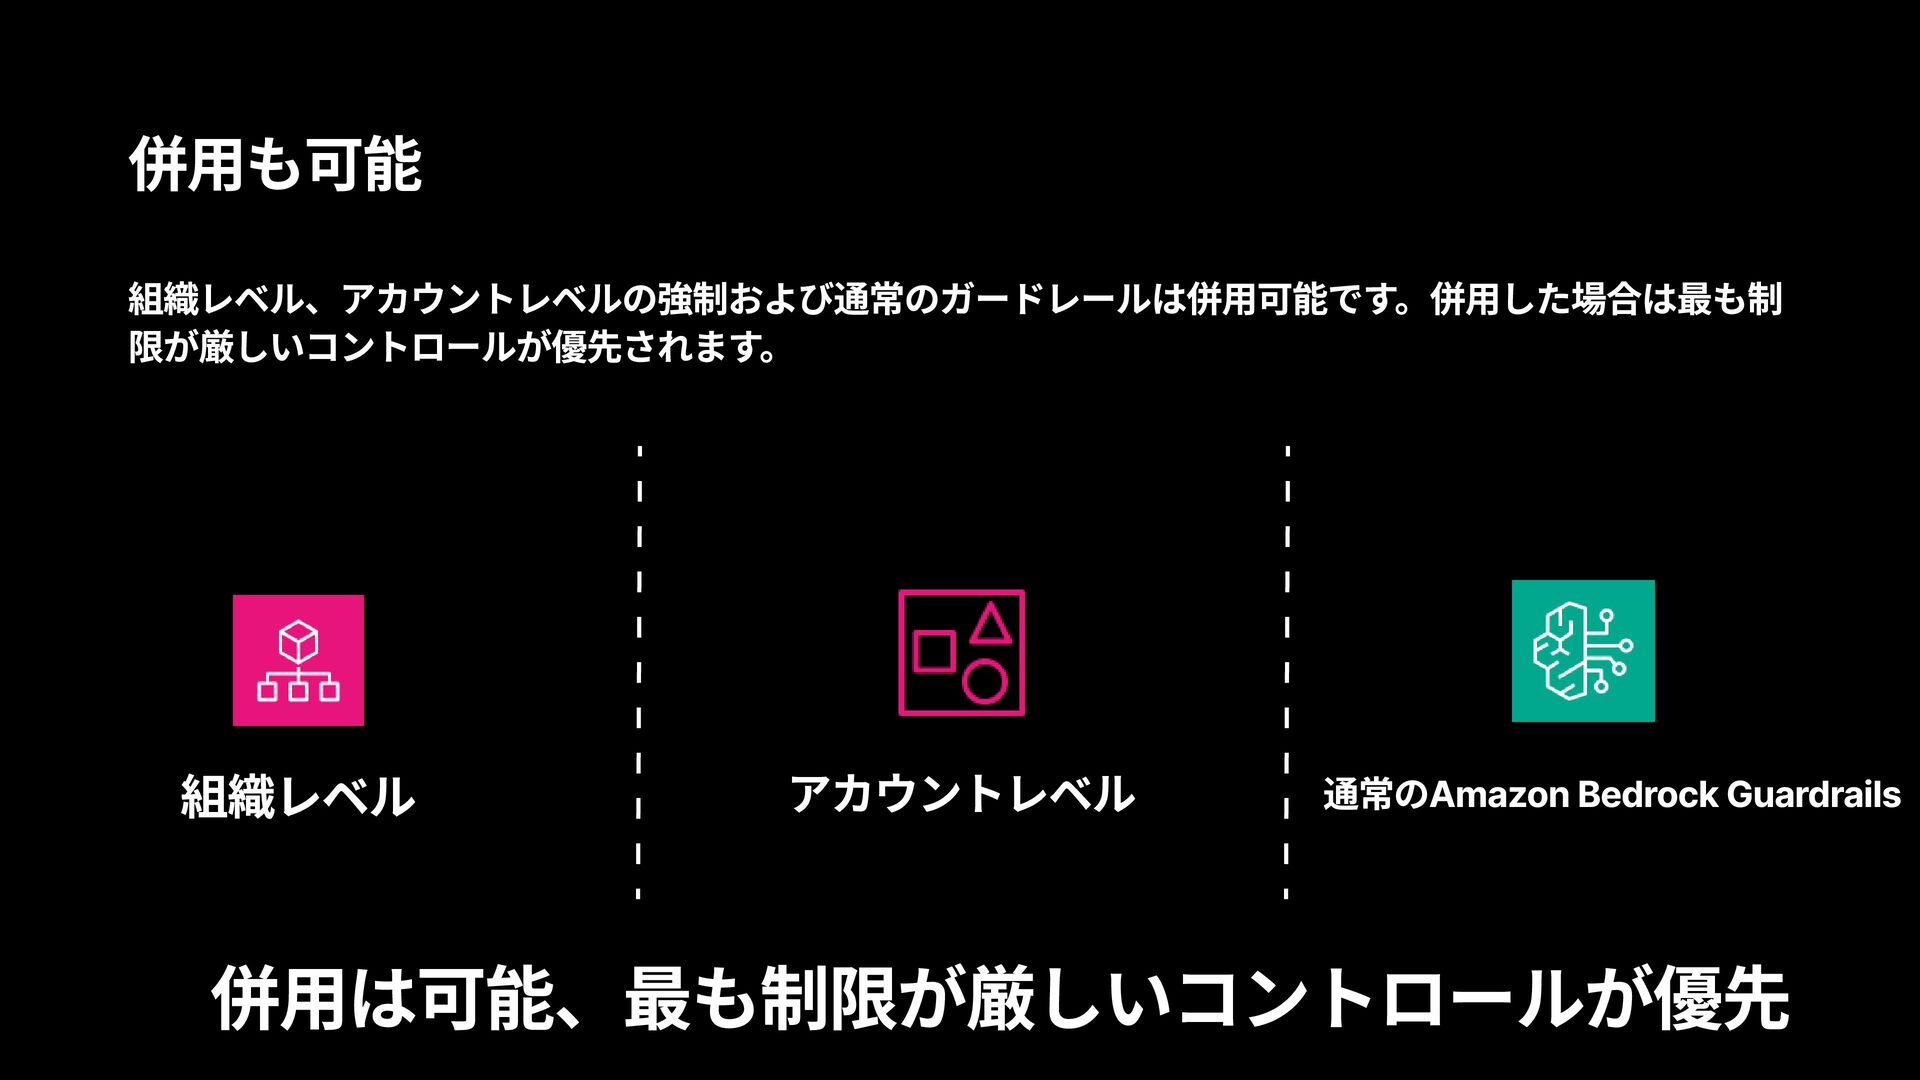
併用も可能 組織レベル、アカウントレベルの強制および通常のガードレールは併用可能です。併用した場合は最も制 限が厳しいコントロールが優先されます。 組織レベル 併用は可能、最も制限が厳しいコントロールが優先 アカウントレベル 通常のAmazon Bedrock Guardrails
組織全体、または特定のOUやアカウントに 対してGuardrailsを適応できるの便利です ね・・・!!!
あれ、リソースベースポリシーが使えるなら Organizationsを使わなくても対象のアカウ ントだけを許可するポリシーを書けば共有で きる・・・?
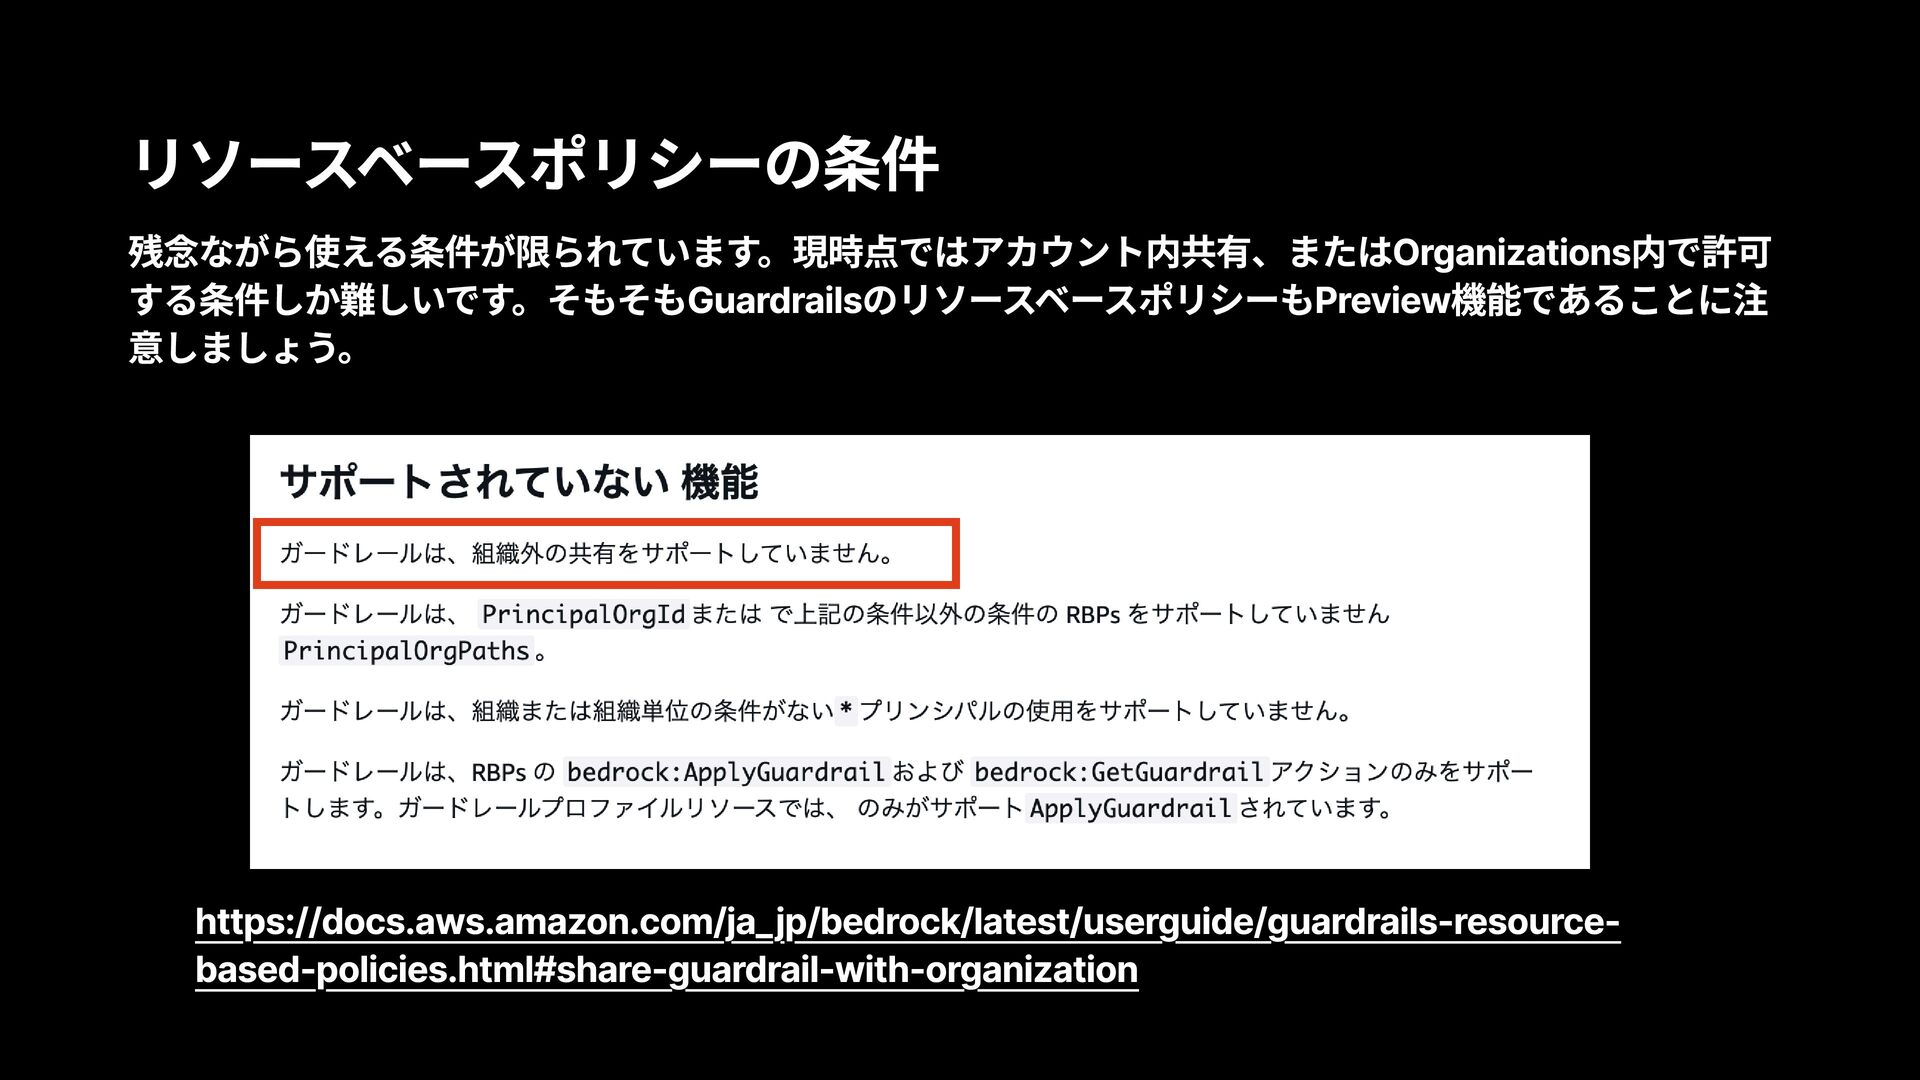
リソースベースポリシーの条件 残念ながら使える条件が限られています。現時点ではアカウント内共有、またはOrganizations内で許可 する条件しか難しいです。そもそもGuardrailsのリソースベースポリシーもPreview機能であることに注 意しましょう。 https://docs.aws.amazon.com/ja_jp/bedrock/latest/userguide/guardrails-resource- based-policies.html#share-guardrail-with-organization
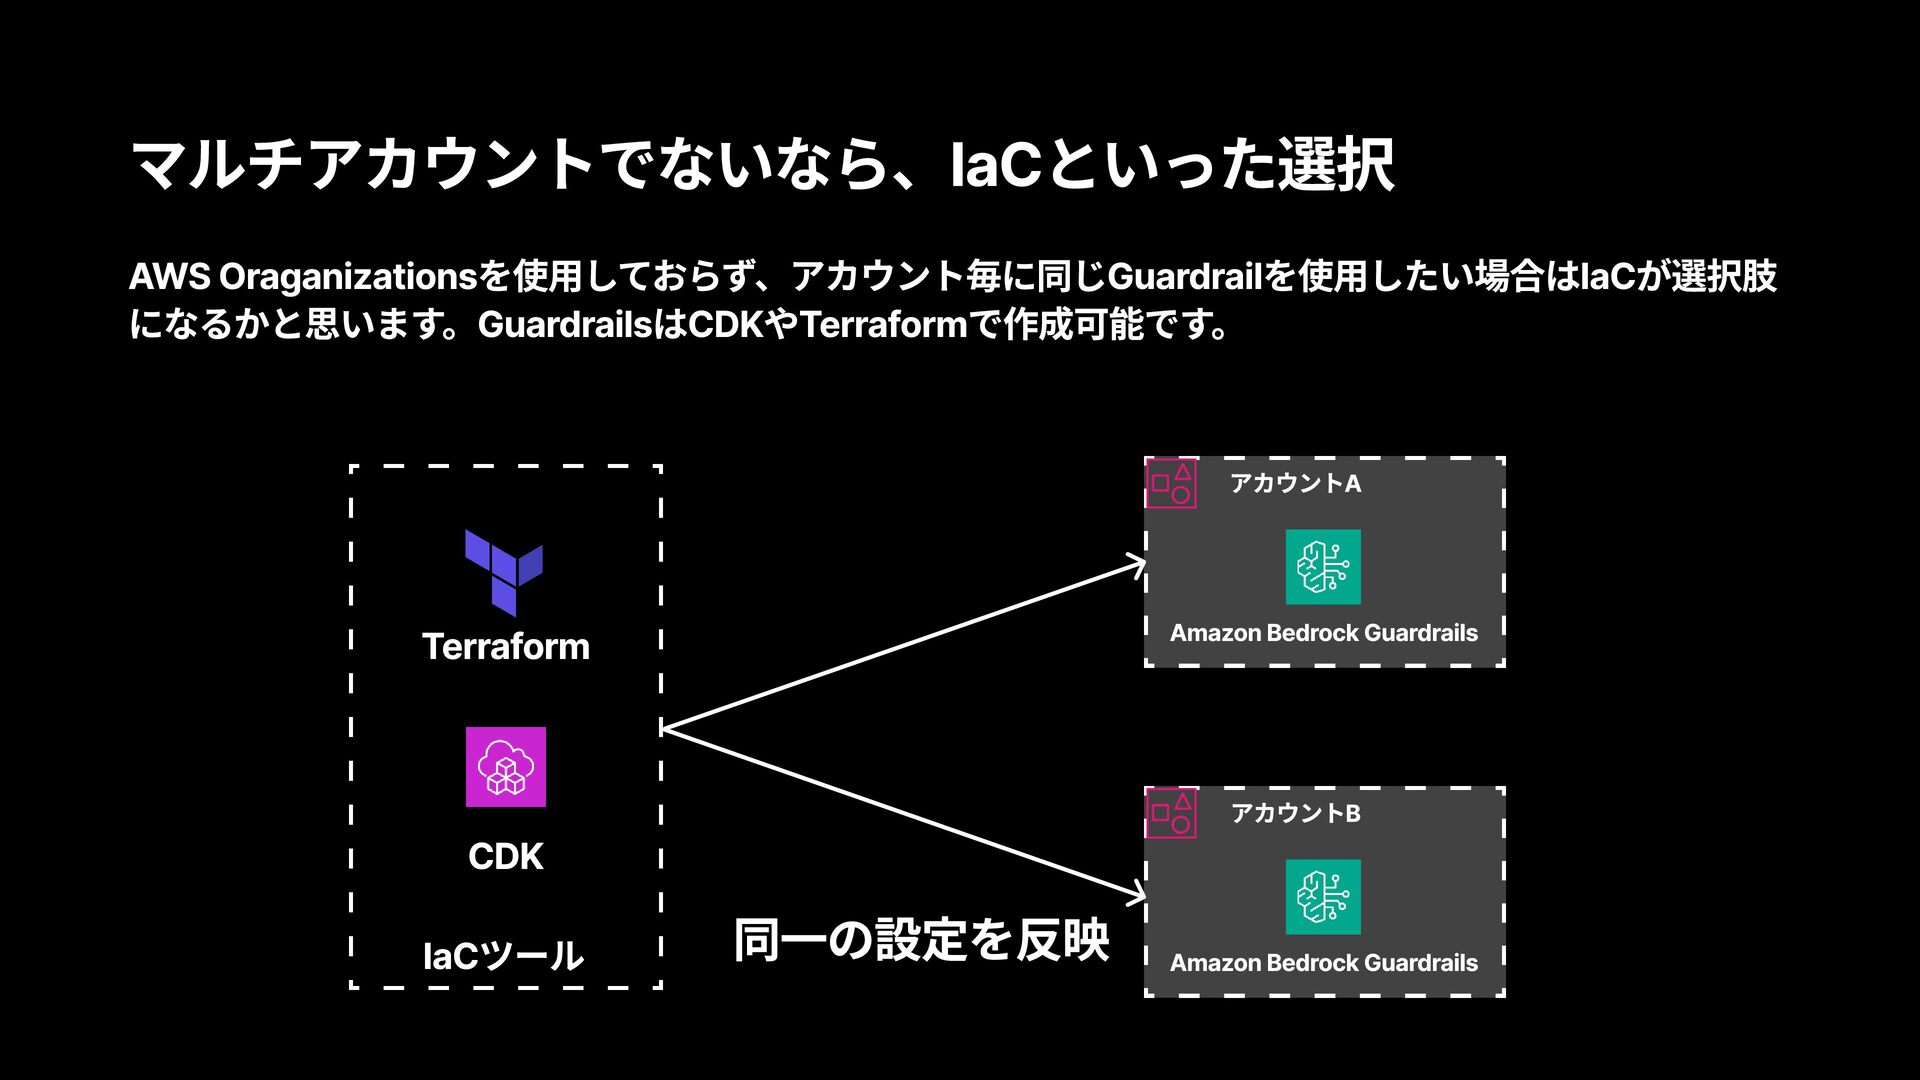
マルチアカウントでないなら、IaCといった選択 AWS Oraganizationsを使用しておらず、アカウント毎に同じGuardrailを使用したい場合はIaCが選択肢 になるかと思います。GuardrailsはCDKやTerraformで作成可能です。 Terraform CDK IaCツール Amazon Bedrock Guardrails
アカウントA Amazon Bedrock Guardrails アカウントB 同一の設定を反映
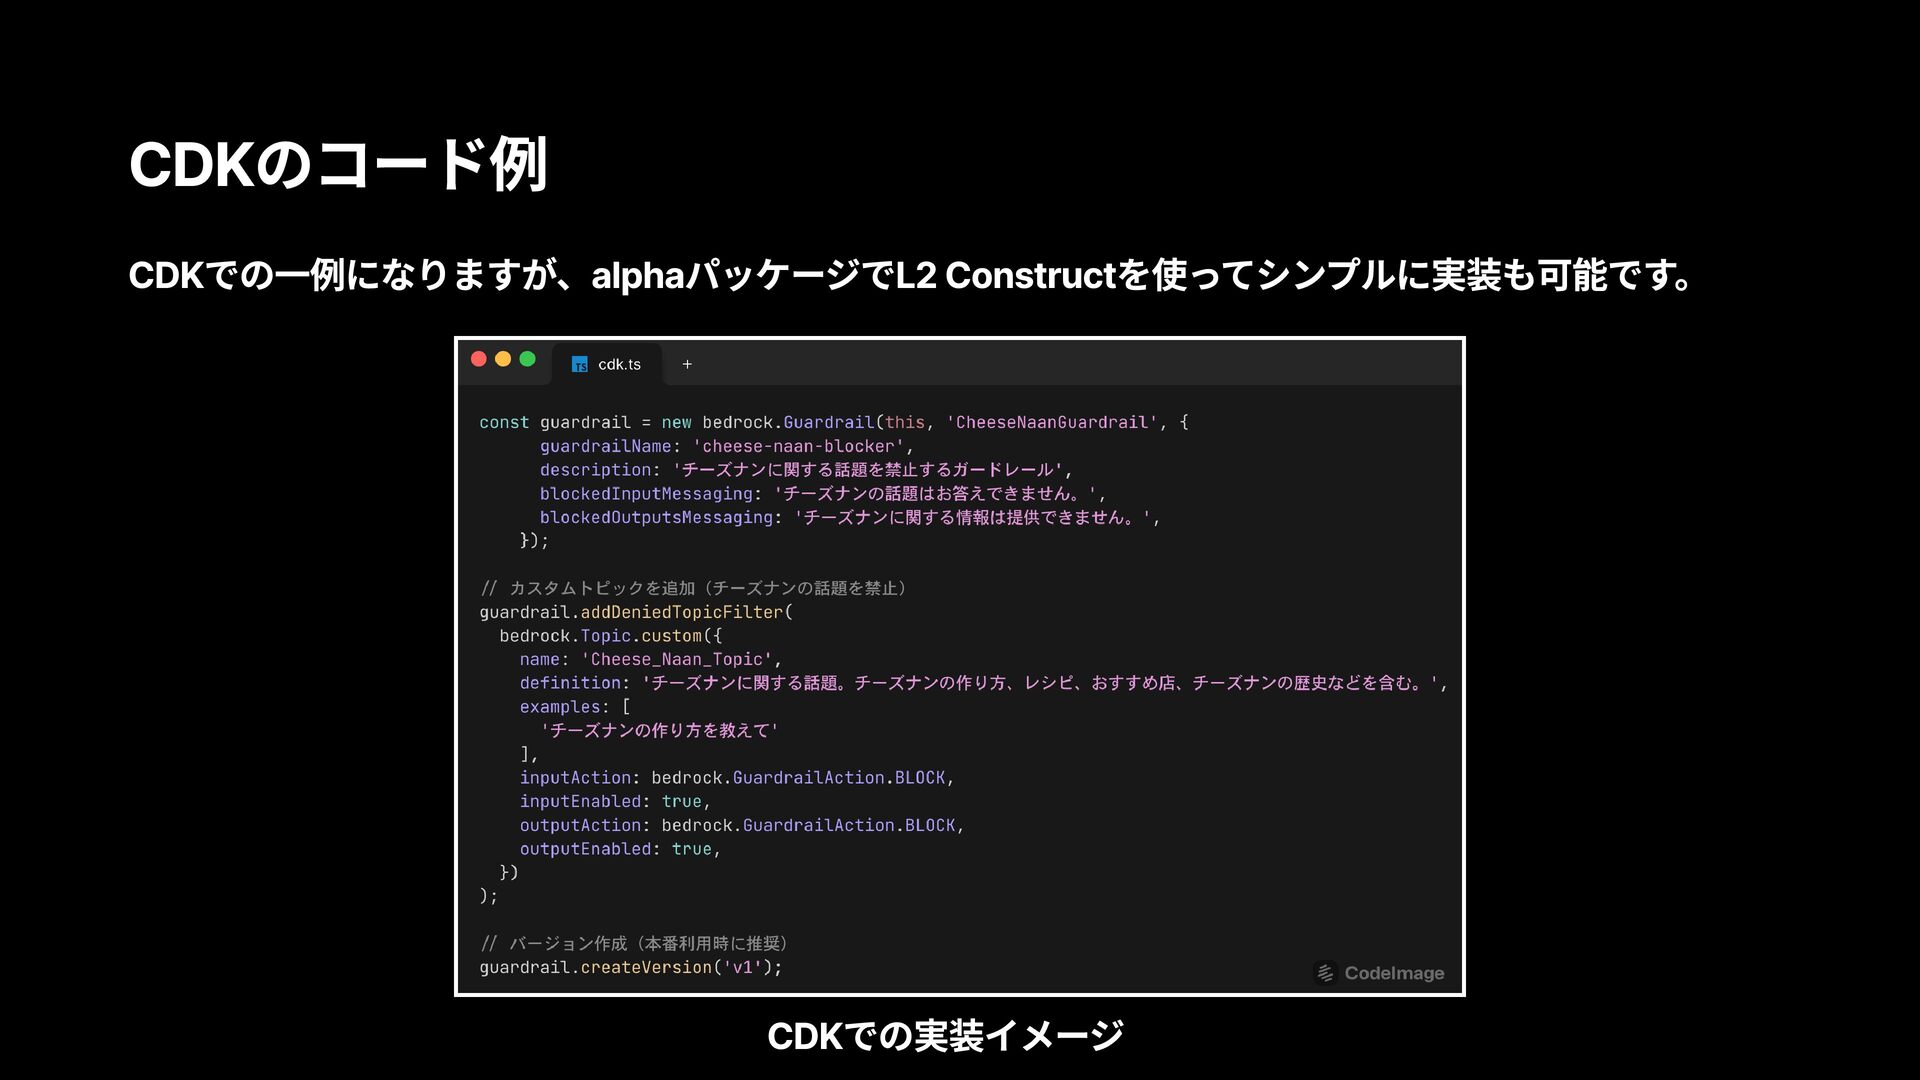
CDKのコード例 CDKでの一例になりますが、alphaパッケージでL2 Constructを使ってシンプルに実装も可能です。 CDKでの実装イメージ
ポリシーを使わなくても同一Orgなら Guardrailsを使えるって理解でOK?
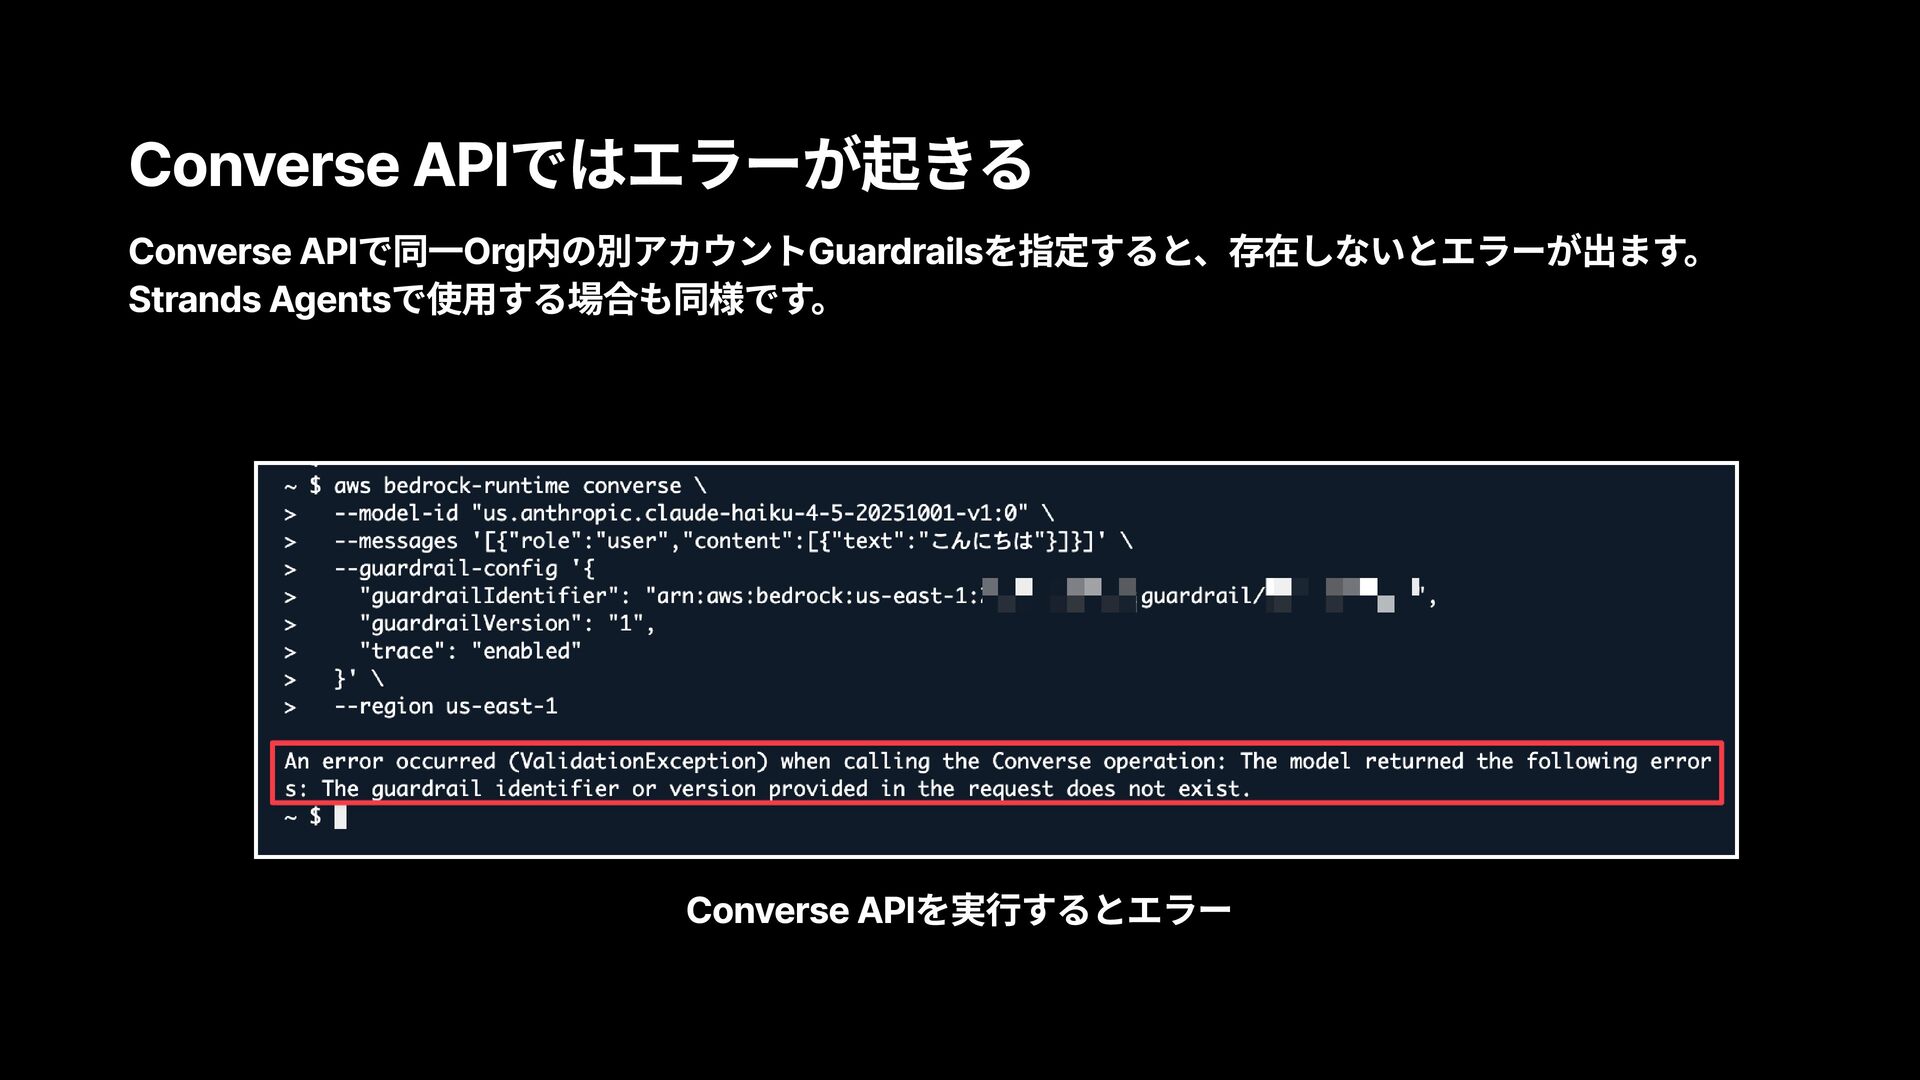
Converse APIではエラーが起きる Converse APIで同一Org内の別アカウントGuardrailsを指定すると、存在しないとエラーが出ます。 Strands Agentsで使用する場合も同様です。 Converse APIを実行するとエラー
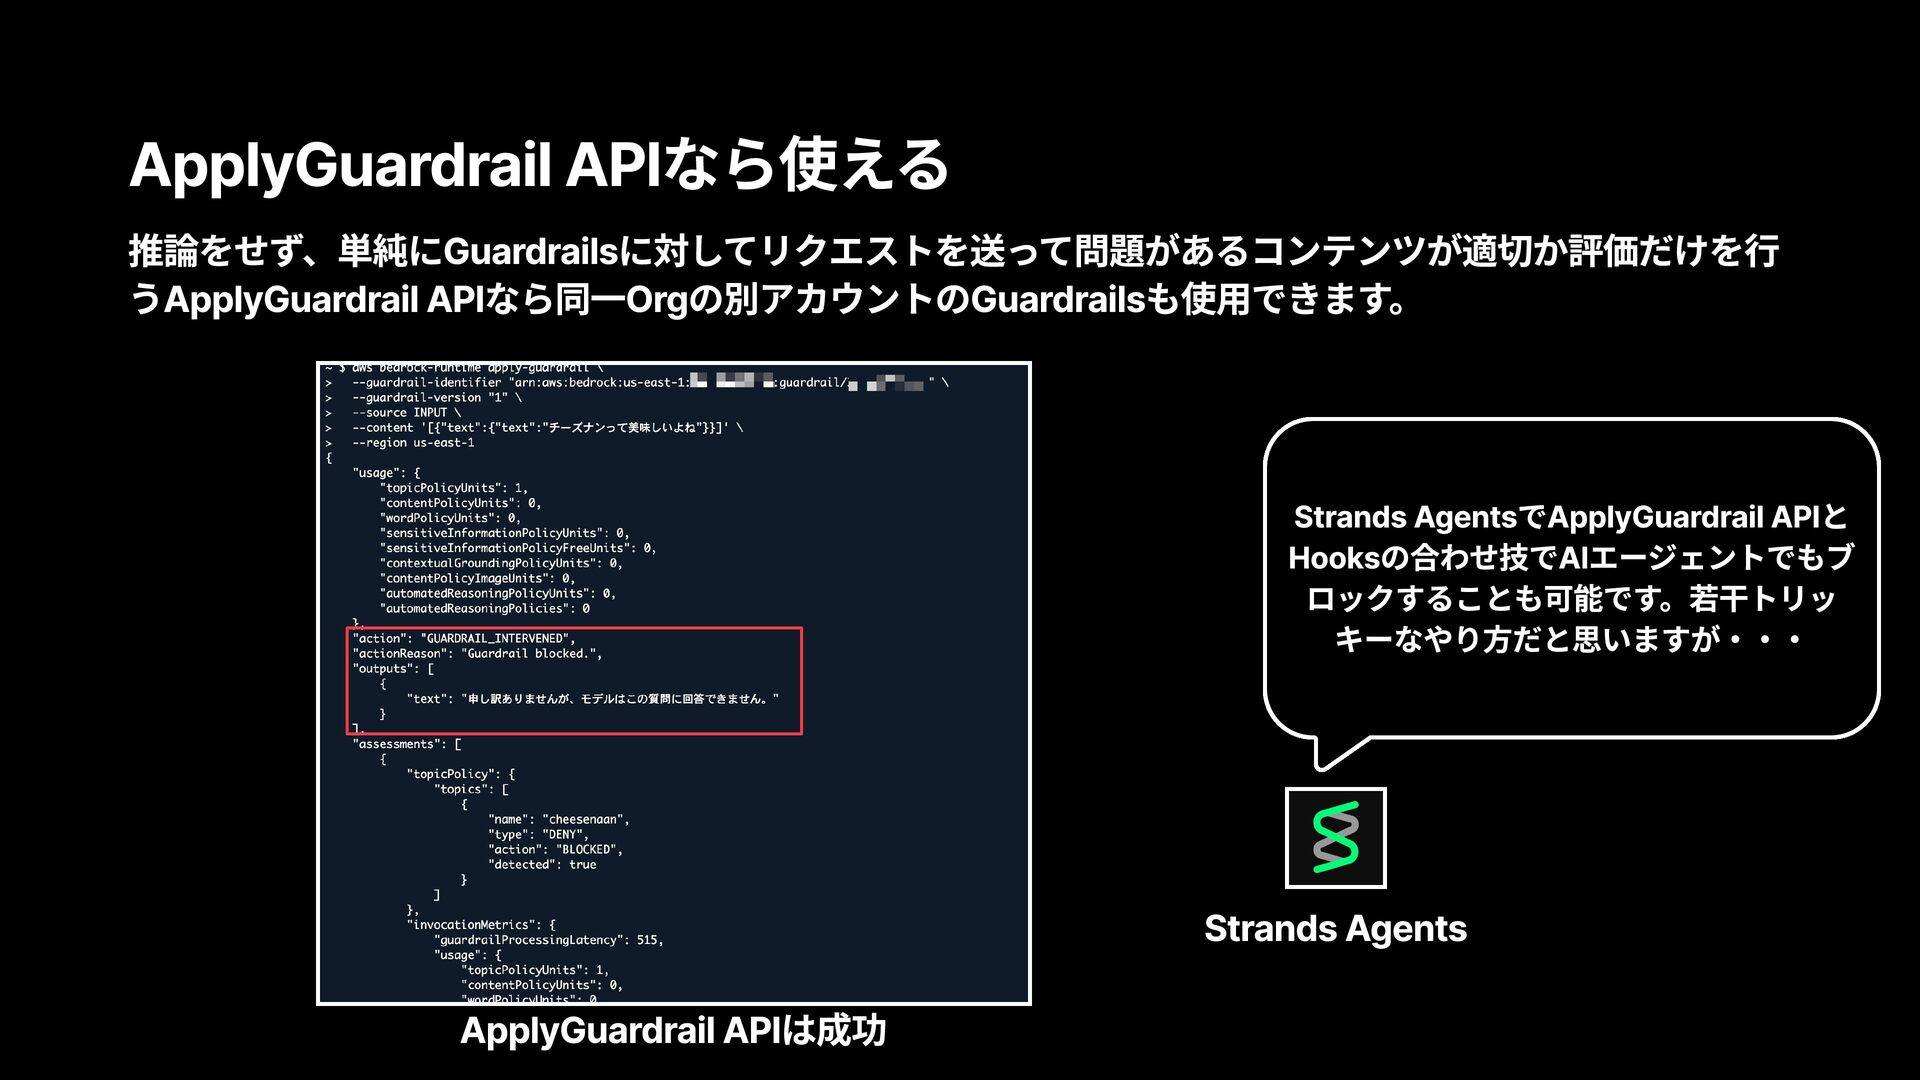
ApplyGuardrail APIなら使える 推論をせず、単純にGuardrailsに対してリクエストを送って問題があるコンテンツが適切か評価だけを行 うApplyGuardrail APIなら同一Orgの別アカウントのGuardrailsも使用できます。 ApplyGuardrail APIは成功 Strands AgentsでApplyGuardrail APIと
Hooksの合わせ技でAIエージェントでもブ ロックすることも可能です。若干トリッ キーなやり方だと思いますが・・・ Strands Agents
使ってみて思ったのですが、Bedrock Policy を使わずにあえて、このやり方をするのはメ リットが薄いように感じますね・・・!
改めて結論(再掲) プレビュー機能であるBedrock Policyを使用すれば、組織全体に同一のGuardrails を使用および強制してBedrockに対してガバナンスを効かせることができる AWS Orgnaizationsの組織全体および特定のOUのみ指定も可能 アカウントレベルでGuardrailsを強制させることも可能 別Organizationsおよびシングルアカウント同士は共有が不可、あくまで同一 Orgnaizations内に限る Bedrock
Policyを使わなくてもGuardrailsは共有可能だが、Converse APIでは指 定すると存在しないエラーになる ApplyGuardrail APIなら利用が可能なので、まずは評価だけする使い方になる ただこちらは強制はできず、あくまで利用ができるといった点に注意
おわりに 現時点ではプレビュー機能ですが、Bedrock Policyが組 織間で統制を取りたい場合に便利ですね!! Guardrailsでガバナンスを利かせたい場合はぜひ利用を検 討してみましょう!!! 最後までご清聴ありがとうございましたー!!
More Decks by Yudai Jinno
See All by Yudai Jinno
LiteLLMのガードレールにJevを入れてみた
yuu551
0
230
AgentCore Gatewayを使ってみよう!
yuu551
5
1.3k
AgentCore Gatewayを使ってみよう!(補足資料)
yuu551
4
590
はじめてのre:Inventを120%充実させよう! 〜初参加の経験を添えて〜
yuu551
1
750
AgentCoreの機能、全部要る? ユースケース別にAWSサービスとの組み合わせ方を一緒に整理しよう
yuu551
5
3k
Amazon Bedrock AgentCore Managed Harness 座学資料
yuu551
1
4k
AWS Agent Registryへの期待
yuu551
1
180
Amazon Bedrockで始めるRAG入門
yuu551
1
1.3k
アーキテクチャ選定から実装Tipsまで! AgentCore / Strands AgentsでAIエージェントを実際に作ってわかったことN選
yuu551
4
1.3k
Other Decks in Technology
See All in Technology
cdkdがどんだけ早いか、実際に動かして見てみよう
smt7174
1
130
飯から始まるデータエンジニア
sansantech
PRO
0
120
AIネイティブ組織の作り方。1人のPOとAIから始める、自社での実験
ama_ch
2
1.2k
gradle-best-practices 使ってみた
mikanichinose
0
180
Linuxネットワークスタック進化の軌跡: 過去10年の歩みと最新トレンド
orimanabu
4
770
3文字略語に騙されない! 世界一わかりやすい『EDR』超入門
kamadamakoto
1
280
異夢同船〜異なる夢でも同じ船でなんとかする〜
fortegp05
1
560
Why start a new company, on Rails and AI, today. SF Ruby Conf 2026, Irina Nazarova
irinanazarova
0
190
メール到達性を支える、リンク先URLのドメイン評価の扱い方
wind111
0
180
認知の質も文化醸成も。数年取り組んで見えてきた技術広報のKPI設計 / Tech PR KPIs: Lessons on Awareness Quality and Culture After Several Years
bitkey
PRO
0
110
そのイメージ、どのCIが作った? Artifact Attestationsで来歴を固定する / Which CI system created that image? Pinning provenance with Artifact Attestations
chmikata
0
130
信頼性を犠牲にせず、PR マージからデプロイまで人の介入を完全にゼロにするまでの道のり
knwoop
2
1.5k
Featured
See All Featured
What does AI have to do with Human Rights?
axbom
PRO
1
2.5k
Design in an AI World
tapps
1
390
How Fast Is Fast Enough? [PerfNow 2025]
tammyeverts
3
980
brightonSEO & MeasureFest 2025 - Winning Strategies for Black Friday CRO & PPC - Christian Goodrich
cargoodrich
3
900
Connecting the Dots Between Site Speed, User Experience & Your Business [WebExpo 2025]
tammyeverts
11
1.1k
Evolving SEO for Evolving Search Engines
ryanjones
0
370
Optimising Largest Contentful Paint
csswizardry
37
4k
Side Projects
sachag
456
43k
Ten Tips & Tricks for a 🌱 transition
stuffmc
1
290
A better future with KSS
kneath
240
18k
Navigating the moral maze — ethical principles for Al-driven product design
skipperchong
2
690
SEO for Brand Visibility & Recognition
aleyda
0
4.9k


 yuu551
 smt7174
 sansantech
 ama_ch
 mikanichinose
 orimanabu
 kamadamakoto
 fortegp05
 irinanazarova
 wind111
 bitkey
 chmikata
 knwoop
 axbom
 tapps
 tammyeverts
 cargoodrich
 ryanjones
 csswizardry
 sachag
 stuffmc
 kneath
 skipperchong
 aleyda