Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
DoS/DDoS攻撃
Search
hiro
December 22, 2018
Technology
2.5k
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
DoS/DDoS攻撃
hiro
December 22, 2018
Transcript
21 slides
DoS/DDoS攻撃 第20回セキュリティ共有勉強会@コワーキングスペース茅場町 Co-Edo 2018/12/22 hiro(@ctrl_z3r0) a.k.a ねこさん⚡(@catnap707)
アジェンダ 1 DoS攻撃とは 2 DoS攻撃の手法 3 TCPの攻撃、UDPの攻撃 4 Ramson DDoS
5 DoS攻撃の確認方法 6 被害に遭った場合 2 ▪参考情報 ・DDoS攻撃・DoS攻撃のやり方 | フラッド型と脆弱性型の攻撃手法(2018-03-29) https://blogs.mcafee.jp/dos-ddos-attack-type ・TCP/IPに係る既知の脆弱性に関する調査報告書(2010年11月) https://www.ipa.go.jp/security/vuln/documents/vuln_TCPIP.pdf ・wizSafe Security Signal 2018年9月観測レポート(2018-10-31) https://wizsafe.iij.ad.jp/2018/10/470/ ・知っているようで意外と知らない、DDoSの基礎知識(2018-08-01) https://qiita.com/ueyasu/items/064839f9289c3db63c26
3 DoS攻撃(管理者側のイメージ)
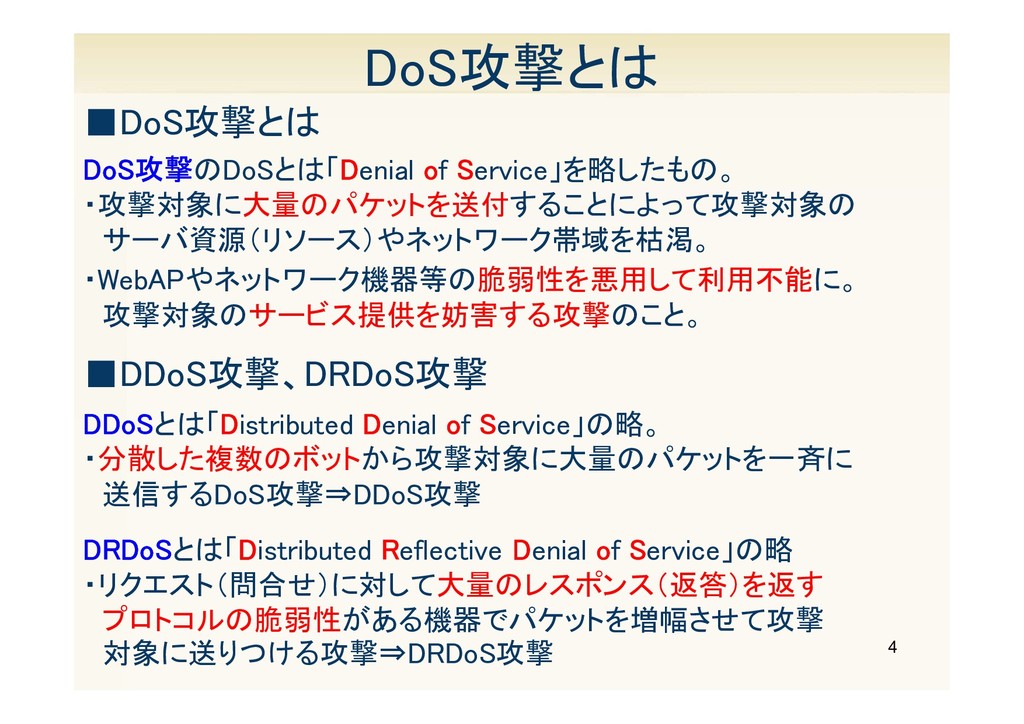
4 DoS攻撃とは ▪DoS攻撃とは DoS攻撃のDoSとは「Denial of Service」を略したもの。 ・攻撃対象に大量のパケットを送付することによって攻撃対象の サーバ資源(リソース)やネットワーク帯域を枯渇。 ・WebAPやネットワーク機器等の脆弱性を悪用して利用不能に。 攻撃対象のサービス提供を妨害する攻撃のこと。
▪DDoS攻撃、DRDoS攻撃 DDoSとは「Distributed Denial of Service」の略。 ・分散した複数のボットから攻撃対象に大量のパケットを一斉に 送信するDoS攻撃⇒DDoS攻撃 DRDoSとは「Distributed Reflective Denial of Service」の略 ・リクエスト(問合せ)に対して大量のレスポンス(返答)を返す プロトコルの脆弱性がある機器でパケットを増幅させて攻撃 対象に送りつける攻撃⇒DRDoS攻撃
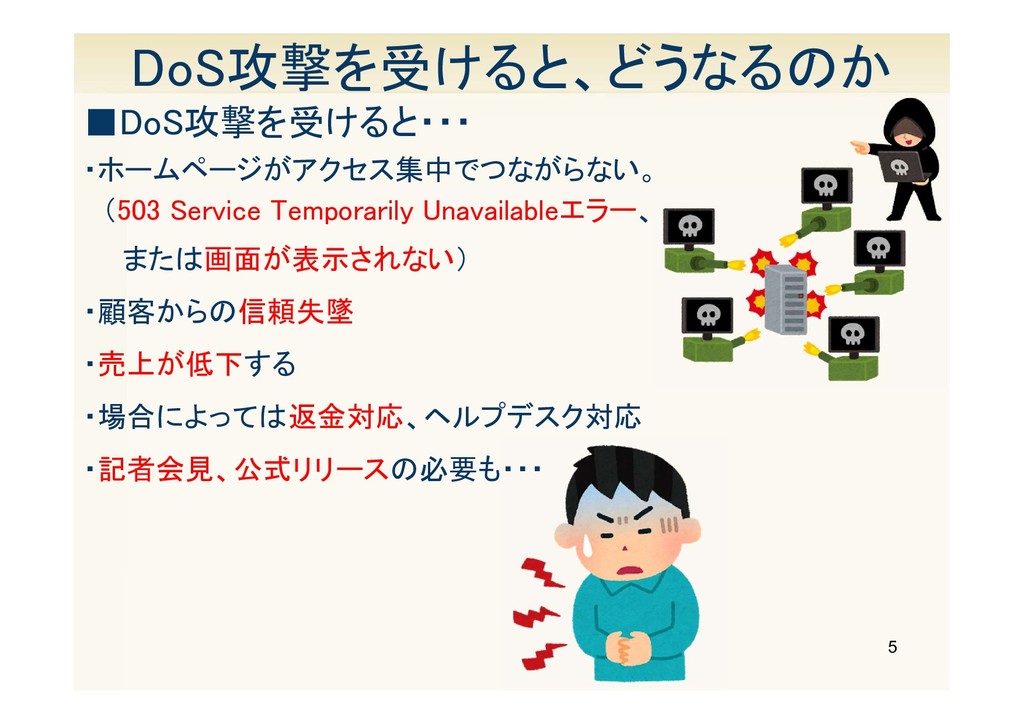
5 DoS攻撃を受けると、どうなるのか ▪DoS攻撃を受けると・・・ ・ホームページがアクセス集中でつながらない。 (503 Service Temporarily Unavailableエラー、 または画面が表示されない) ・顧客からの信頼失墜
・売上が低下する ・場合によっては返金対応、ヘルプデスク対応 ・記者会見、公式リリースの必要も・・・
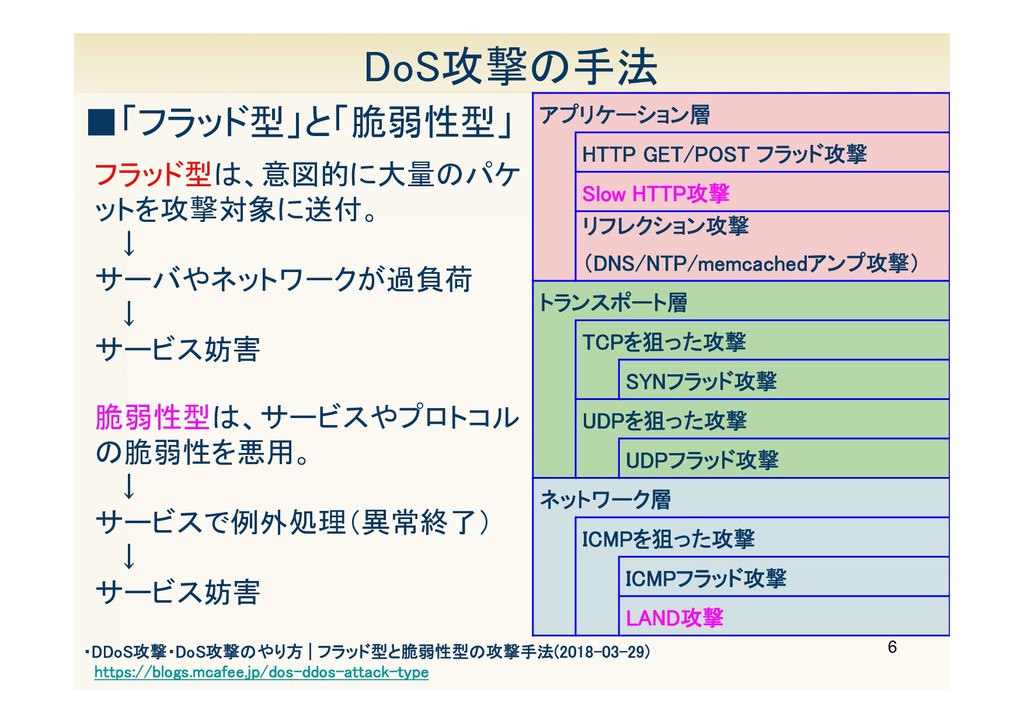
6 DoS攻撃の手法 アプリケーション層 HTTP GET/POST フラッド攻撃 Slow HTTP攻撃 リフレクション攻撃 (DNS/NTP/memcachedアンプ攻撃)
トランスポート層 TCPを狙った攻撃 SYNフラッド攻撃 UDPを狙った攻撃 UDPフラッド攻撃 ネットワーク層 ICMPを狙った攻撃 ICMPフラッド攻撃 LAND攻撃 ▪「フラッド型」と「脆弱性型」 フラッド型は、意図的に大量のパケ ットを攻撃対象に送付。 ↓ サーバやネットワークが過負荷 ↓ サービス妨害 脆弱性型は、サービスやプロトコル の脆弱性を悪用。 ↓ サービスで例外処理(異常終了) ↓ サービス妨害 ・DDoS攻撃・DoS攻撃のやり方 | フラッド型と脆弱性型の攻撃手法(2018-03-29) https://blogs.mcafee.jp/dos-ddos-attack-type
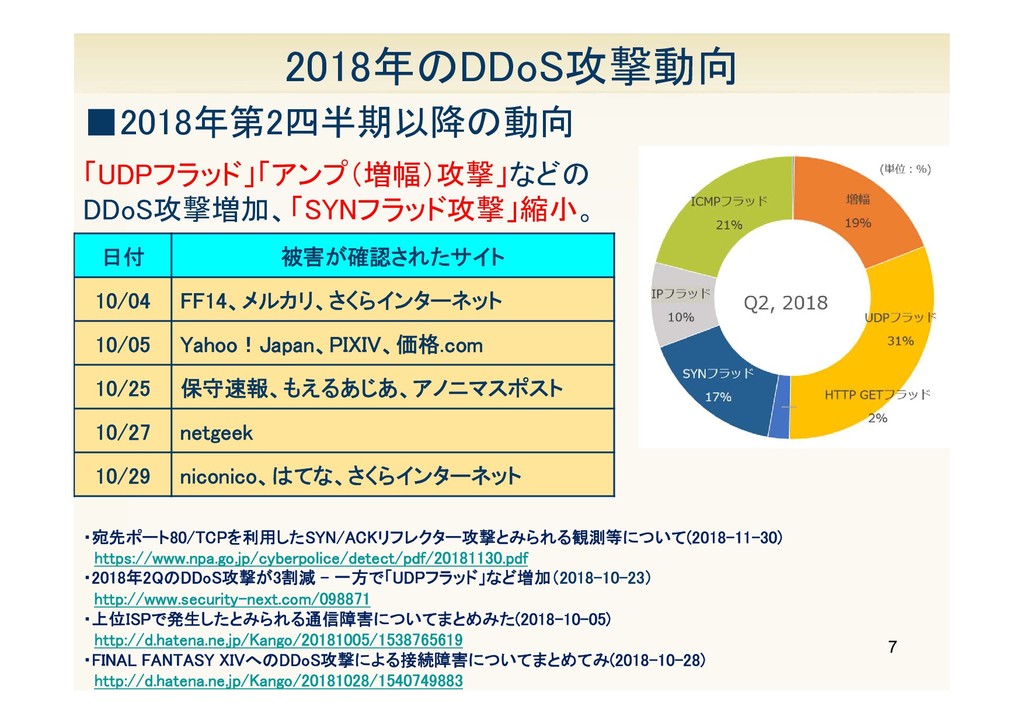
7 2018年のDDoS攻撃動向 ▪2018年第2四半期以降の動向 「UDPフラッド」「アンプ(増幅)攻撃」などの DDoS攻撃増加、「SYNフラッド攻撃」縮小。 ・宛先ポート80/TCPを利用したSYN/ACKリフレクター攻撃とみられる観測等について(2018-11-30) https://www.npa.go.jp/cyberpolice/detect/pdf/20181130.pdf ・2018年2QのDDoS攻撃が3割減 - 一方で「UDPフラッド」など増加(2018-10-23)
http://www.security-next.com/098871 ・上位ISPで発生したとみられる通信障害についてまとめみた(2018-10-05) http://d.hatena.ne.jp/Kango/20181005/1538765619 ・FINAL FANTASY XIVへのDDoS攻撃による接続障害についてまとめてみ(2018-10-28) http://d.hatena.ne.jp/Kango/20181028/1540749883 日付 被害が確認されたサイト 10/04 FF14、メルカリ、さくらインターネット 10/05 Yahoo!Japan、PIXIV、価格.com 10/25 保守速報、もえるあじあ、アノニマスポスト 10/27 netgeek 10/29 niconico、はてな、さくらインターネット
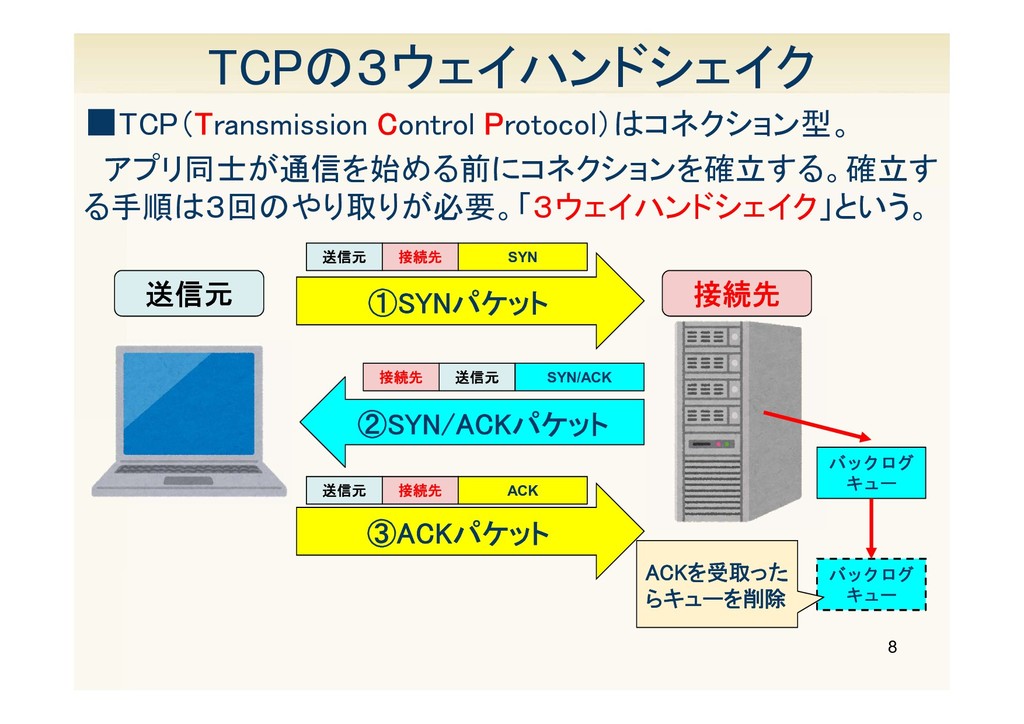
8 TCPの3ウェイハンドシェイク ▪TCP(Transmission Control Protocol)はコネクション型。 アプリ同士が通信を始める前にコネクションを確立する。確立す る手順は3回のやり取りが必要。「3ウェイハンドシェイク」という。 接続先 送信元 ①SYNパケット
②SYN/ACKパケット ③ACKパケット バックログ キュー バックログ キュー ACKを受取った らキューを削除 送信元 接続先 SYN 送信元 接続先 SYN/ACK 送信元 接続先 ACK
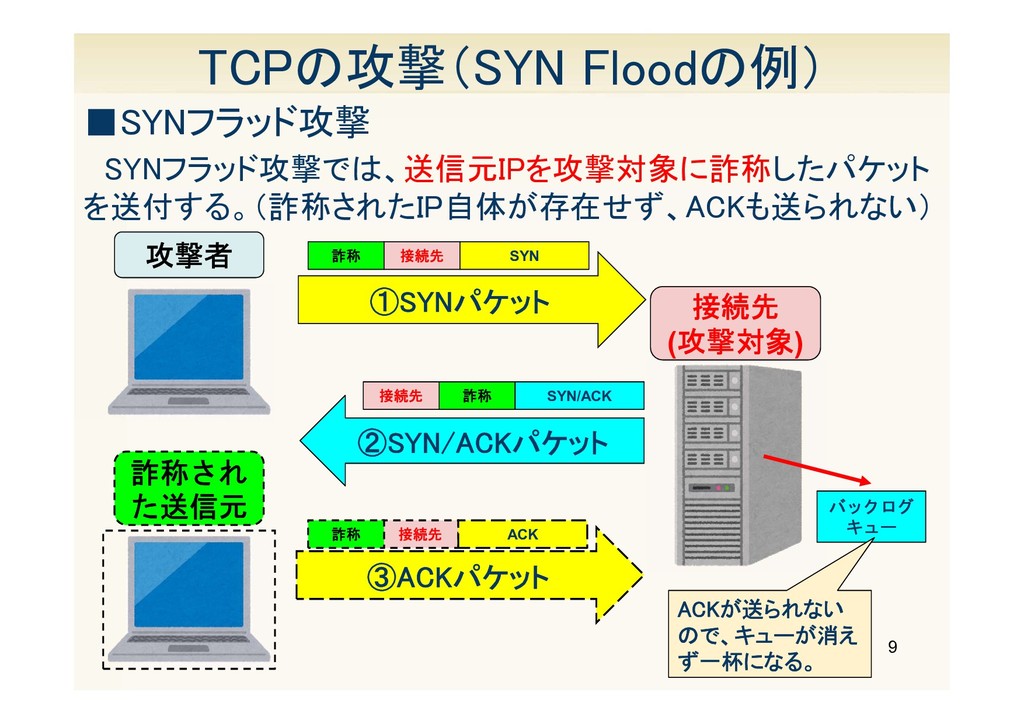
9 TCPの攻撃(SYN Floodの例) ▪SYNフラッド攻撃 SYNフラッド攻撃では、送信元IPを攻撃対象に詐称したパケット を送付する。(詐称されたIP自体が存在せず、ACKも送られない) 接続先 (攻撃対象) 攻撃者 ①SYNパケット
②SYN/ACKパケット ③ACKパケット バックログ キュー ACKが送られない ので、キューが消え ず一杯になる。 詐称 接続先 SYN 詐称 接続先 SYN/ACK 接続先 ACK 詐称され た送信元 詐称
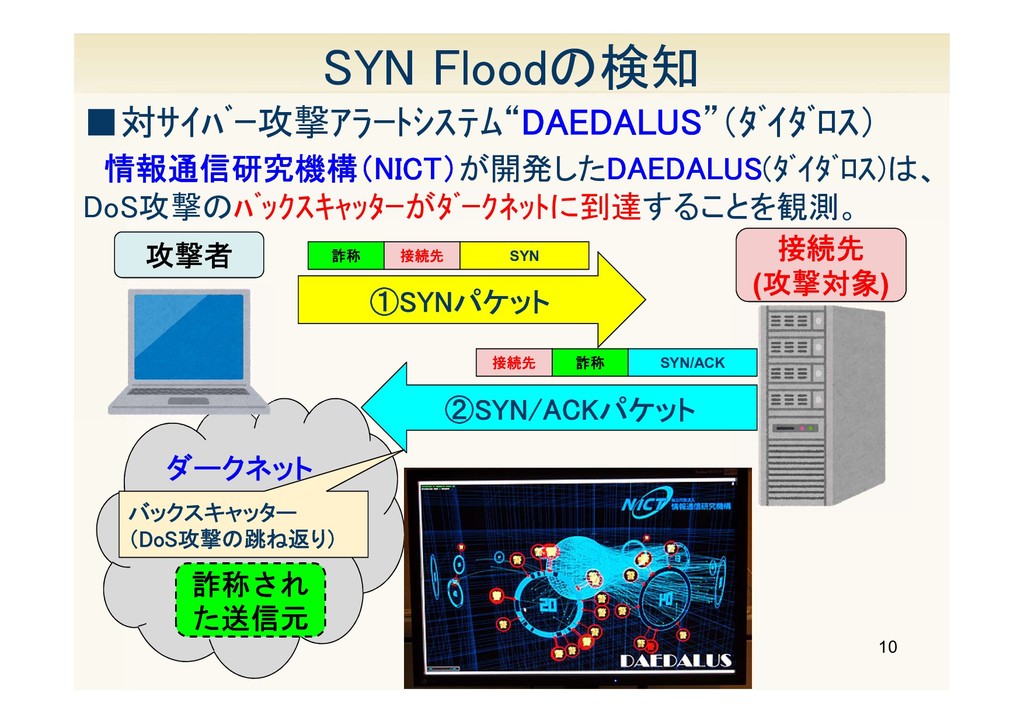
ダークネット 10 SYN Floodの検知 ▪対サイバー攻撃アラートシステム“DAEDALUS”(ダイダロス) 情報通信研究機構(NICT)が開発したDAEDALUS(ダイダロス)は、 DoS攻撃のバックスキャッターがダークネットに到達することを観測。 接続先 (攻撃対象) 攻撃者
①SYNパケット ②SYN/ACKパケット 詐称 接続先 SYN 詐称 接続先 SYN/ACK 詐称され た送信元 バックスキャッター (DoS攻撃の跳ね返り)
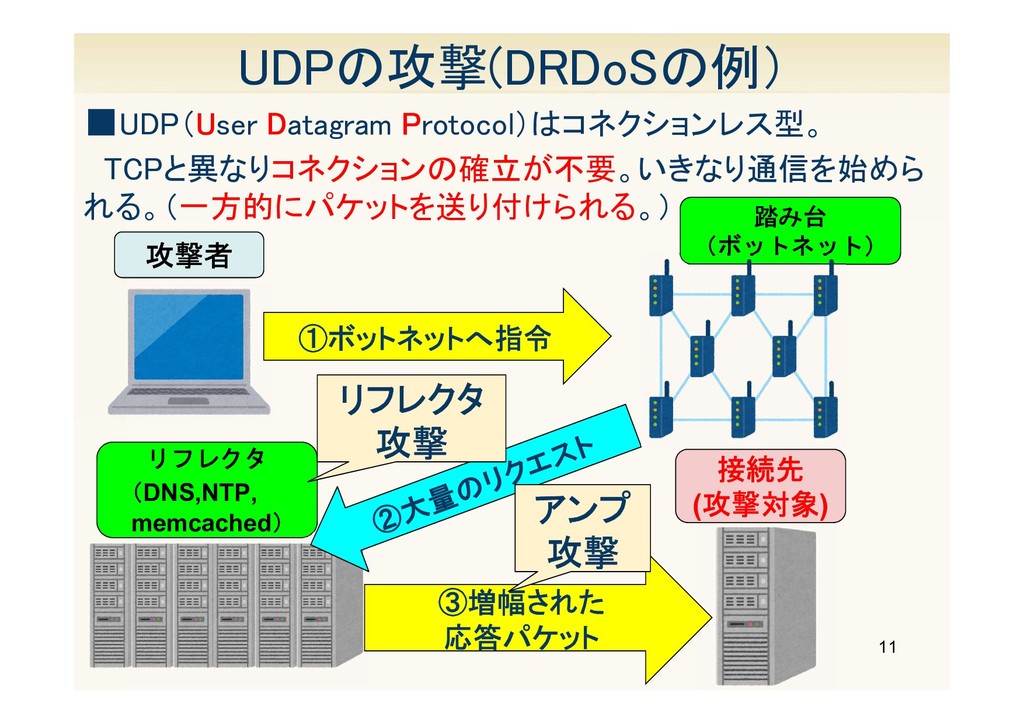
11 UDPの攻撃(DRDoSの例) ▪UDP(User Datagram Protocol)はコネクションレス型。 TCPと異なりコネクションの確立が不要。いきなり通信を始めら れる。(一方的にパケットを送り付けられる。) 攻撃者 踏み台 (ボットネット)
①ボットネットへ指令 リフレクタ (DNS,NTP, memcached) 接続先 (攻撃対象) ③増幅された 応答パケット リフレクタ 攻撃 アンプ 攻撃
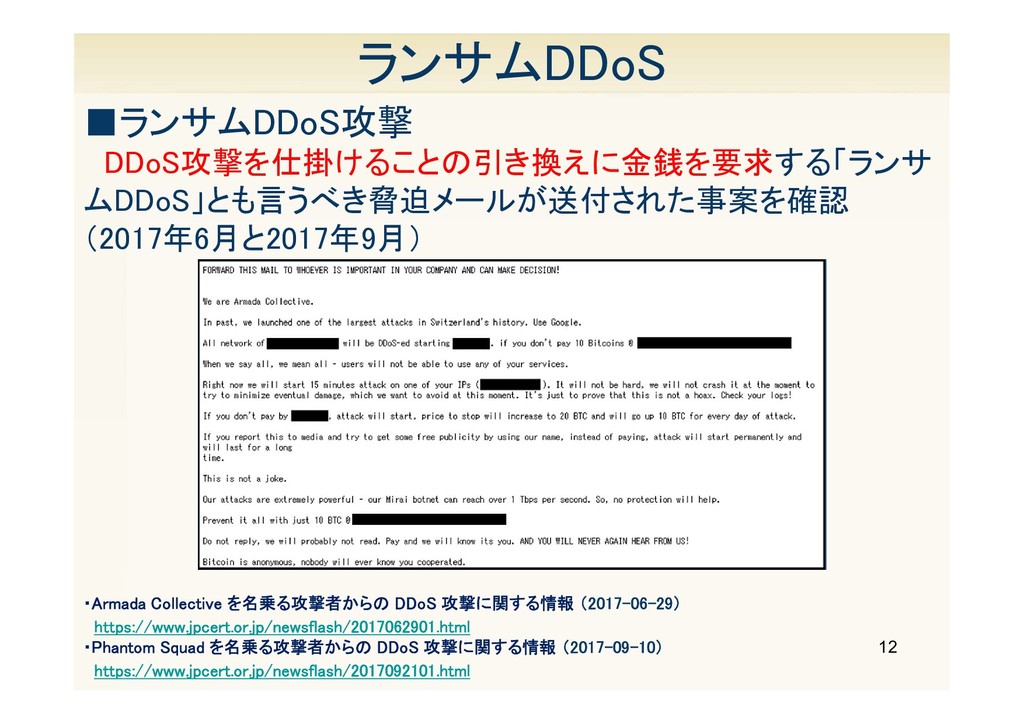
12 ランサムDDoS DDoS攻撃を仕掛けることの引き換えに金銭を要求する「ランサ ムDDoS」とも言うべき脅迫メールが送付された事案を確認 (2017年6月と2017年9月) ▪ランサムDDoS攻撃 ・Armada Collective を名乗る攻撃者からの DDoS
攻撃に関する情報 (2017-06-29) https://www.jpcert.or.jp/newsflash/2017062901.html ・Phantom Squad を名乗る攻撃者からの DDoS 攻撃に関する情報 (2017-09-10) https://www.jpcert.or.jp/newsflash/2017092101.html
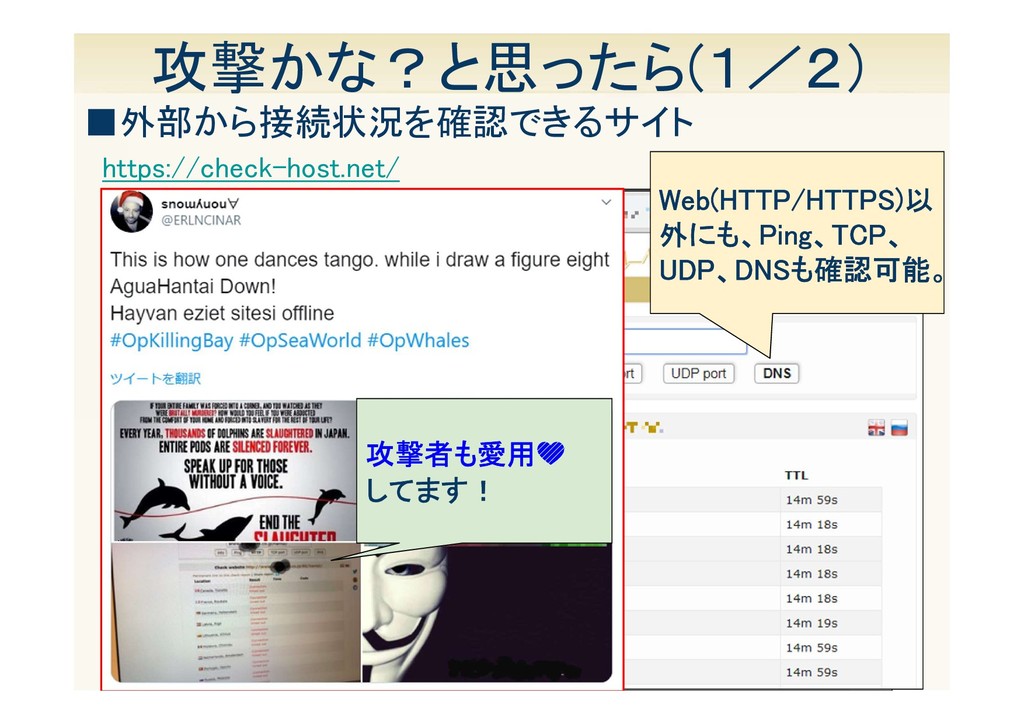
13 攻撃かな?と思ったら(1/2) https://check-host.net/ ▪外部から接続状況を確認できるサイト Web(HTTP/HTTPS)以 外にも、Ping、TCP、 UDP、DNSも確認可能。 攻撃者も愛用 してます!
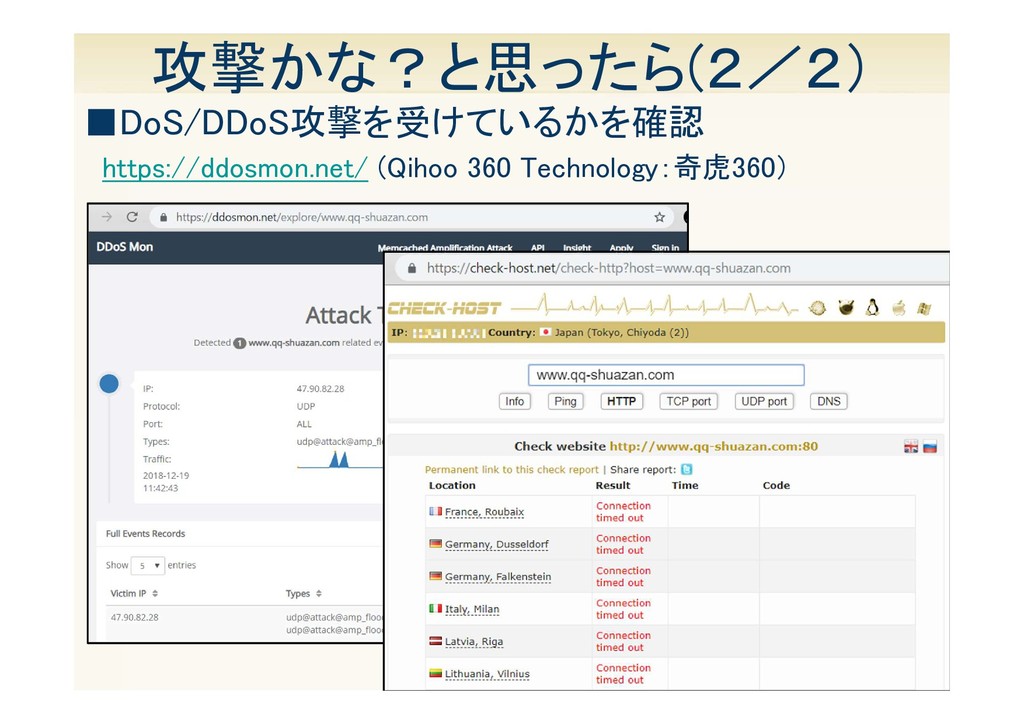
14 攻撃かな?と思ったら(2/2) ▪DoS/DDoS攻撃を受けているかを確認 https://ddosmon.net/ (Qihoo 360 Technology:奇虎360)
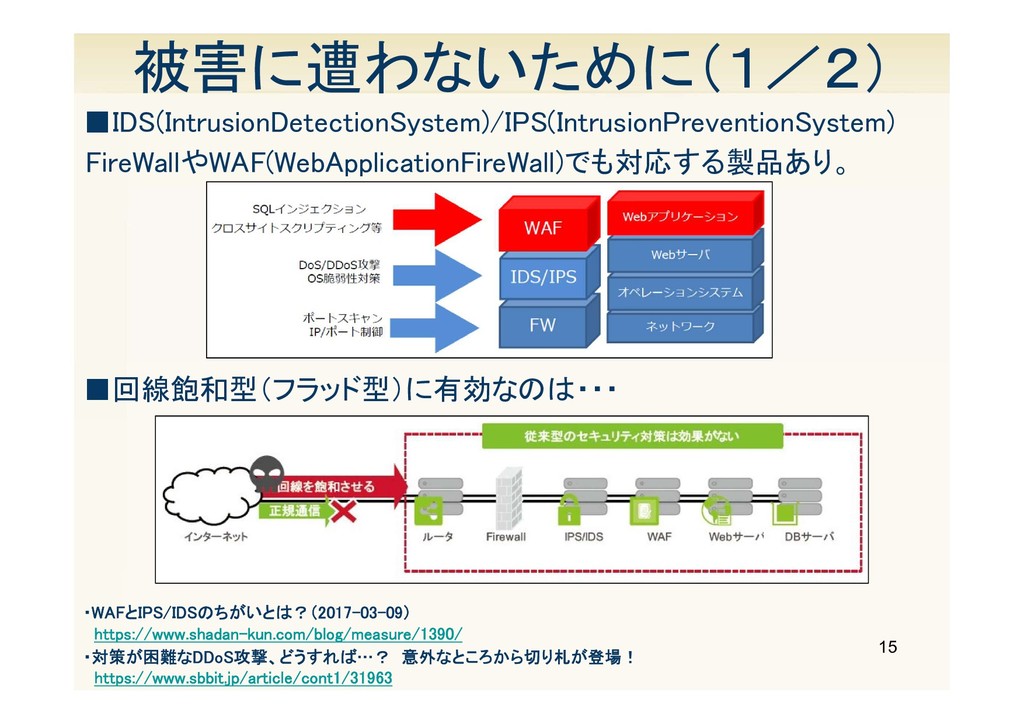
15 ▪IDS(IntrusionDetectionSystem)/IPS(IntrusionPreventionSystem) 被害に遭わないために(1/2) ・WAFとIPS/IDSのちがいとは?(2017-03-09) https://www.shadan-kun.com/blog/measure/1390/ ・対策が困難なDDoS攻撃、どうすれば…? 意外なところから切り札が登場! https://www.sbbit.jp/article/cont1/31963 FireWallやWAF(WebApplicationFireWall)でも対応する製品あり。 ▪回線飽和型(フラッド型)に有効なのは・・・
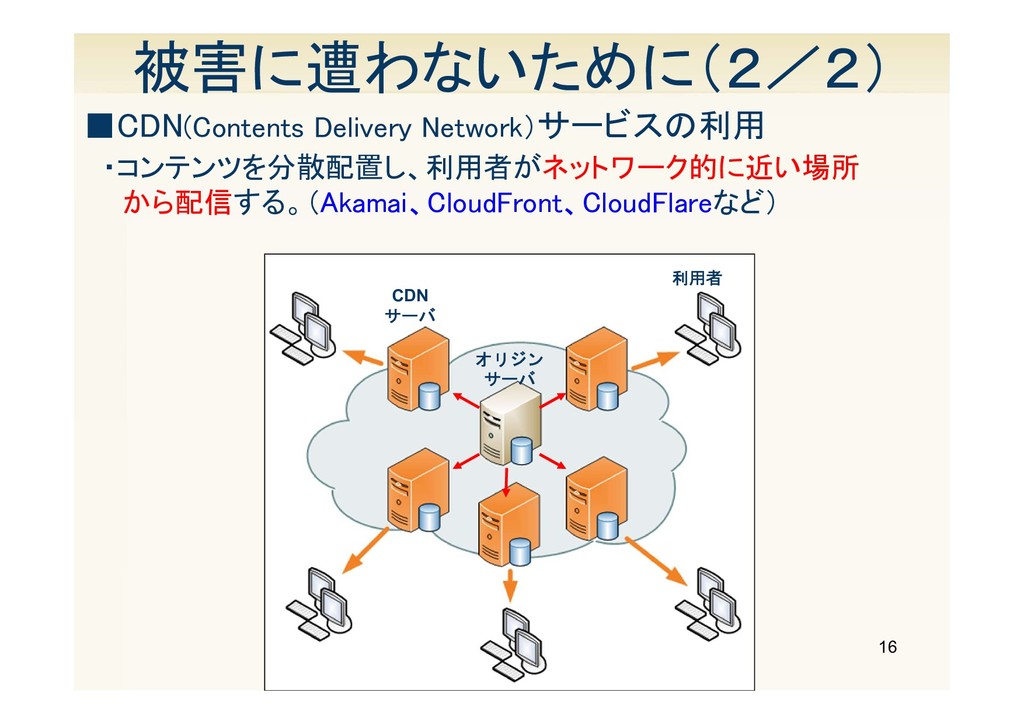
16 被害に遭わないために(2/2) ▪CDN(Contents Delivery Network)サービスの利用 ・コンテンツを分散配置し、利用者がネットワーク的に近い場所 から配信する。(Akamai、CloudFront、CloudFlareなど) オリジン サーバ CDN
サーバ 利用者
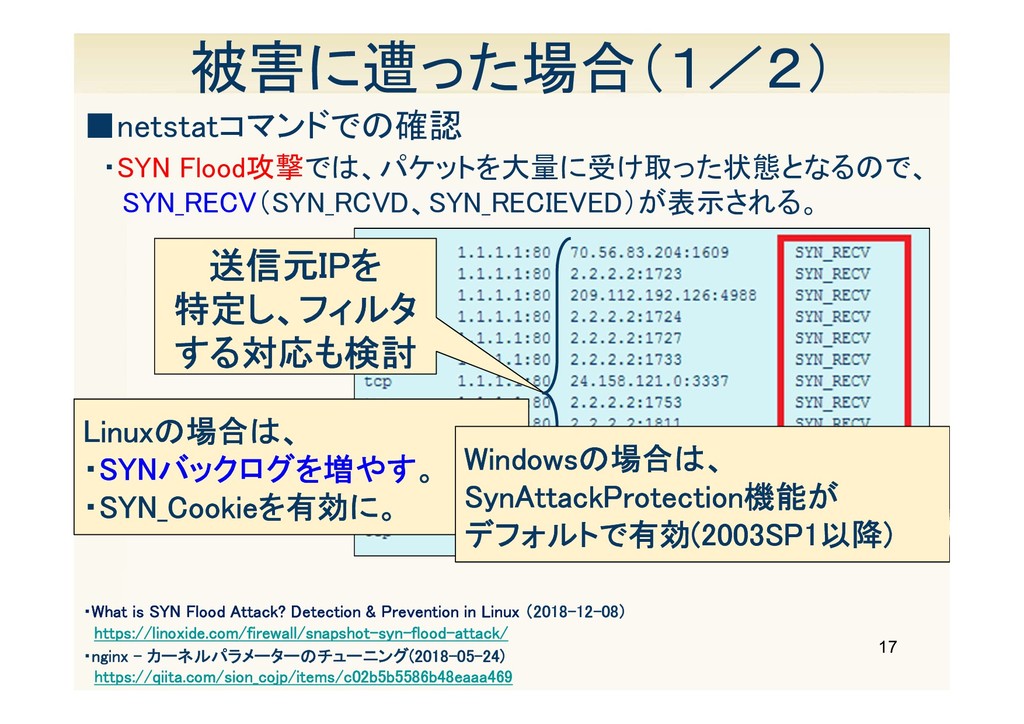
17 ▪netstatコマンドでの確認 被害に遭った場合(1/2) ・SYN Flood攻撃では、パケットを大量に受け取った状態となるので、 SYN_RECV(SYN_RCVD、SYN_RECIEVED)が表示される。 送信元IPを 特定し、フィルタ する対応も検討 ・What
is SYN Flood Attack? Detection & Prevention in Linux (2018-12-08) https://linoxide.com/firewall/snapshot-syn-flood-attack/ ・nginx - カーネルパラメーターのチューニング(2018-05-24) https://qiita.com/sion_cojp/items/c02b5b5586b48eaaa469 Linuxの場合は、 ・SYNバックログを増やす。 ・SYN_Cookieを有効に。 Windowsの場合は、 SynAttackProtection機能が デフォルトで有効(2003SP1以降)
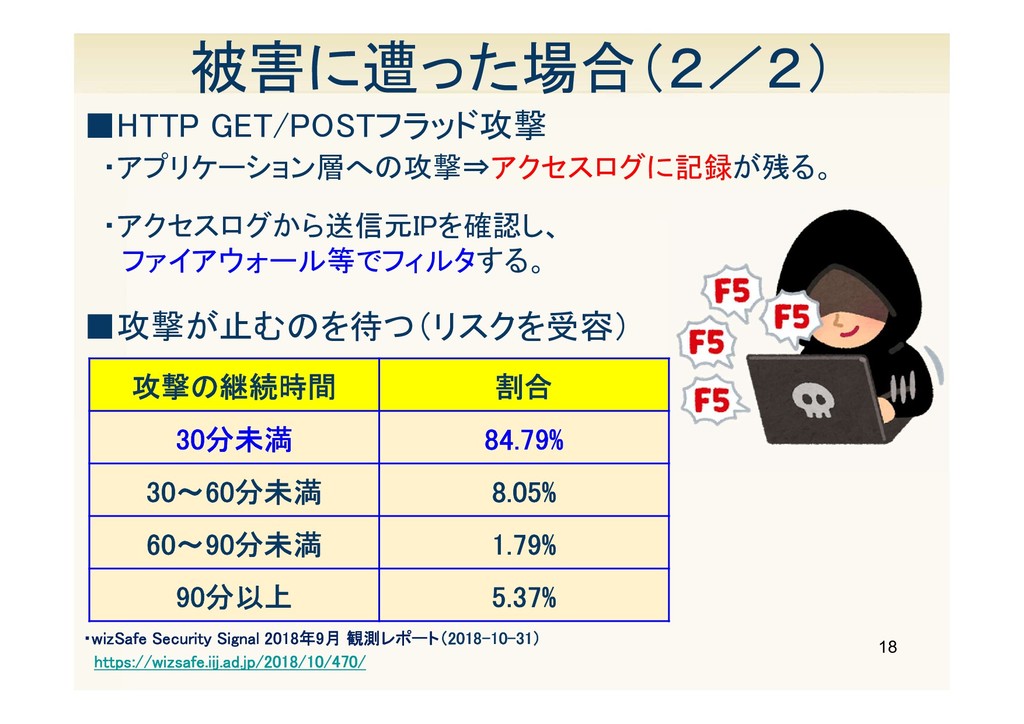
18 ▪HTTP GET/POSTフラッド攻撃 被害に遭った場合(2/2) ・アプリケーション層への攻撃⇒アクセスログに記録が残る。 ・アクセスログから送信元IPを確認し、 ファイアウォール等でフィルタする。 ▪攻撃が止むのを待つ(リスクを受容) ・wizSafe Security
Signal 2018年9月 観測レポート(2018-10-31) https://wizsafe.iij.ad.jp/2018/10/470/ 攻撃の継続時間 割合 30分未満 84.79% 30~60分未満 8.05% 60~90分未満 1.79% 90分以上 5.37%
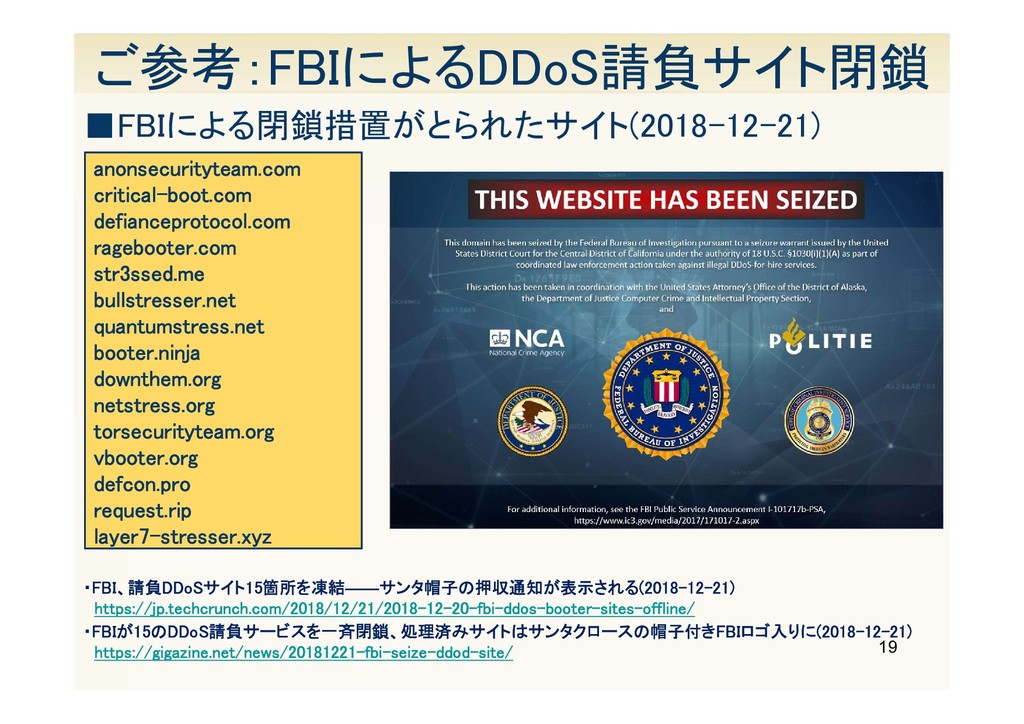
19 ご参考:FBIによるDDoS請負サイト閉鎖 ・FBI、請負DDoSサイト15箇所を凍結――サンタ帽子の押収通知が表示される(2018-12-21) https://jp.techcrunch.com/2018/12/21/2018-12-20-fbi-ddos-booter-sites-offline/ ・FBIが15のDDoS請負サービスを一斉閉鎖、処理済みサイトはサンタクロースの帽子付きFBIロゴ入りに(2018-12-21) https://gigazine.net/news/20181221-fbi-seize-ddod-site/ anonsecurityteam.com critical-boot.com defianceprotocol.com ragebooter.com
str3ssed.me bullstresser.net quantumstress.net booter.ninja downthem.org netstress.org torsecurityteam.org vbooter.org defcon.pro request.rip layer7-stresser.xyz ▪FBIによる閉鎖措置がとられたサイト(2018-12-21)
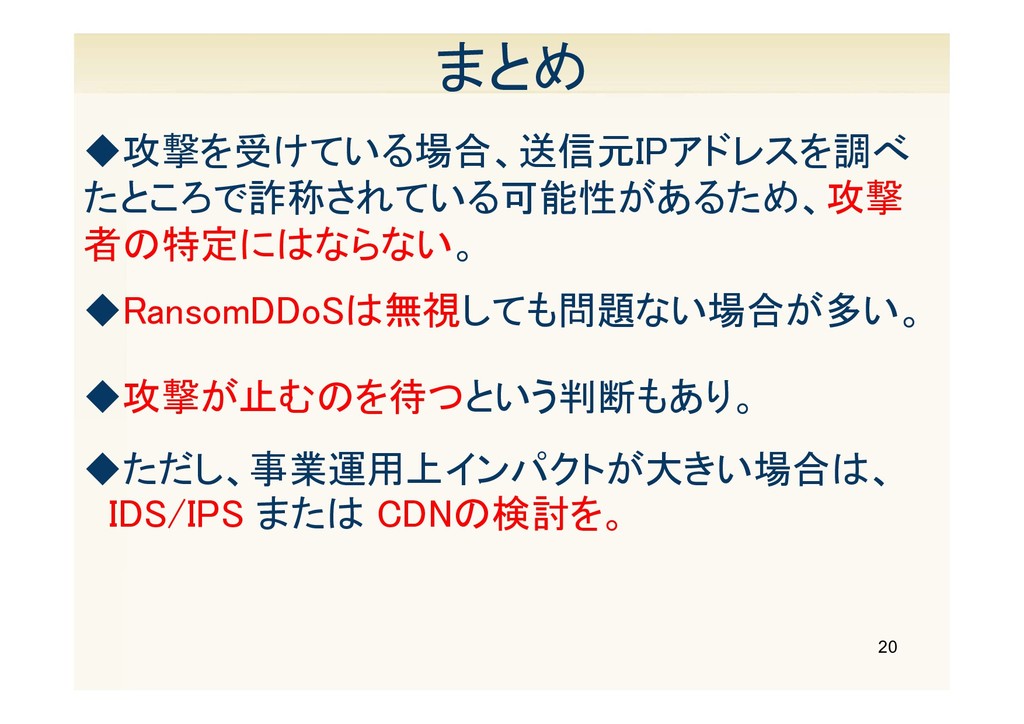
20 まとめ ◆攻撃を受けている場合、送信元IPアドレスを調べ たところで詐称されている可能性があるため、攻撃 者の特定にはならない。 ◆RansomDDoSは無視しても問題ない場合が多い。 ◆攻撃が止むのを待つという判断もあり。 ◆ただし、事業運用上インパクトが大きい場合は、 IDS/IPS または
CDNの検討を。
ご清聴ありがとうございました。 21
More Decks by hiro
See All by hiro
Observe_C2Servers_Phorpiex_Avaddon_-20200630.pdf
ctrl_z3r0
1
1.6k
Observe_C2Servers_via_MonitoringService-20200330.pdf
ctrl_z3r0
2
1.2k
Remove_obfuscation_in_Emotet_PowershellScript-20200129.pdf
ctrl_z3r0
2
2.7k
Honeypot-on-GCP-20191201.pdf
ctrl_z3r0
0
940
HackingDojo_De-Ice_1.110_-20191203.pdf
ctrl_z3r0
5
1.5k
Investigating-Malware-20191030
ctrl_z3r0
4
1.6k
Honeypot_on_GCP-20191006.pdf
ctrl_z3r0
4
1.6k
AntiPortscan-20190925
ctrl_z3r0
2
1.3k
Honeypot on GCE (Google Compute Engine)
ctrl_z3r0
1
1.1k
Other Decks in Technology
See All in Technology
Amazon Bedrock AgentCore の基礎とセキュリティ・ガバナンス
ren8k
0
210
OCI Artifact による自動運転タクシーに向けた OTA 基盤の構築
biwashi
1
170
AIネイティブ組織の作り方。1人のPOとAIから始める、自社での実験
ama_ch
2
1.2k
クラウドでも使えるNetApp -現場目線での設計とクラウドバックアップの活用
ryutakondo
1
190
「個社」ではなく「業界」の課題を解く AI 対話開発 ー 価値を広げる設計と、価値を守るエンジニアリング ー
ivry_presentationmaterials
3
790
kubellの最新データ分析環境
kubell_hr
2
200
SORACOM × AWS IoT Core でSREする
butadora
0
120
みん強Lightning! データ基盤ひとりでできるかな
endonanana
0
120
メルカリの小規模チーム「Pod」で、 エンジニアがデータアナリストなしで、 AIを使ってデータ分析の自走を目指す取り組み
jackojacko_
0
290
社内アプリ基盤「Quartz」による、 非エンジニアとAIに本番デプロイを 任せても壊れないプラットフォームの設計
staka121
PRO
1
120
設計手法を「道具」として使いこなすために
a_suenami
7
1.5k
文書画像からの情報抽出を行うエージェントを、軌跡の正解データ無しで作れるか
sansantech
PRO
2
220
Featured
See All Featured
How GitHub (no longer) Works
holman
316
150k
A Soul's Torment
seathinner
9
3.9k
First, design no harm
axbom
PRO
2
1.4k
Designing Experiences People Love
moore
143
24k
ピンチをチャンスに:未来をつくるプロダクトロードマップ #pmconf2020
aki_iinuma
128
56k
Reality Check: Gamification 10 Years Later
codingconduct
0
2.4k
Building AI with AI
inesmontani
PRO
1
1.4k
SEO for Brand Visibility & Recognition
aleyda
0
4.9k
Navigating Team Friction
lara
192
16k
Become a Pro
speakerdeck
PRO
31
6.4k
Exploring the relationship between traditional SERPs and Gen AI search
raygrieselhuber
PRO
4
4.4k
Ruling the World: When Life Gets Gamed
codingconduct
0
450


 ctrl_z3r0
 ren8k
 biwashi
 ama_ch
 ryutakondo
 ivry_presentationmaterials
 kubell_hr
 butadora
 endonanana
 jackojacko_
 staka121
 a_suenami
 sansantech
 holman
 seathinner
 axbom
 moore
 aki_iinuma
 codingconduct
 inesmontani
 aleyda
 lara
 speakerdeck
 raygrieselhuber