Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
まるクラ勉強会#2_CloudTrail管理戦略
Search
h-ashisan
May 15, 2024
Technology
1.2k
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
まるクラ勉強会#2_CloudTrail管理戦略
h-ashisan
May 15, 2024
More Decks by h-ashisan
See All by h-ashisan
regrowth_tokyo_2025_securityagent
hiashisan
0
780
Tokyo_reInforce_2025_recap_iam_access_analyzer
hiashisan
0
550
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1k
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
hiashisan
0
1.8k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
910
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
930
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
940
20240724_cm_odyssey_hibiyatech
hiashisan
0
700
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
hiashisan
0
1.6k
Other Decks in Technology
See All in Technology
Issue 駆動でスペシャリストの意図を届ける、AI 実装のアクセシビリティ向上
thkt
0
120
Genieを崇めよ
kameitomohiro
0
160
Claude Code本って、 読む必要あるの?
oikon48
2
470
アプリをもっと"iOSアプリっぽく"する小さな工夫 / Small Touches That Make Your App Feel More Like an iOS App
matsuji
2
940
AI 時代のスタートアップエコシステ厶から考究する技術的負債との向き合い方
m3m0r7
PRO
3
2.2k
DEFCON34-Write-up_HYCu-MYCu
daikiokazaki
0
160
すぐできる衛星通信対応 あとは山奥に行くだけ
tatetate55
0
130
AIによるクリエイティブ生成を行う上での試行錯誤
plaidtech
PRO
0
160
安心して変更できるWebフロントエンドの作り方
pirosikick
5
2.7k
SREは、MCPとAutopilotをこう使え!
kazumax55
3
860
LTのテーマ どうきめてる?〜5つの型と私のやり方〜
yama3133
1
110
Railsのように考える: See through the Master
snoozer05
PRO
4
980
Featured
See All Featured
Lightning Talk: Beautiful Slides for Beginners
inesmontani
PRO
2
690
Statistics for Hackers
jakevdp
799
230k
Java REST API Framework Comparison - PWX 2021
mraible
34
9.7k
Testing 201, or: Great Expectations
jmmastey
46
8.3k
Save Time (by Creating Custom Rails Generators)
garrettdimon
PRO
32
4.8k
Leadership Guide Workshop - DevTernity 2021
reverentgeek
1
370
Making Projects Easy
brettharned
120
6.8k
A designer walks into a library…
pauljervisheath
211
25k
The State of eCommerce SEO: How to Win in Today's Products SERPs - #SEOweek
aleyda
2
12k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
670
Efficient Content Optimization with Google Search Console & Apps Script
katarinadahlin
PRO
1
850
個人開発の失敗を避けるイケてる考え方 / tips for indie hackers
panda_program
123
22k
Transcript
AWSマルチアカウント環境における AWS CloudTrailの管理戦略 AWS事業本部コンサルティング部 あしさん 1
2 自己紹介 あしさん / 芦沢 広昭 (ASHIZAWA Hiroaki) ❖ 所属
AWS事業本部 コンサルティング部 / ソリューションアーキテクト ❖ 担当業務 AWS設計構築・コンサルティング ★ 好きなAWSサービス AWS Control Tower、Amazon Security Lake
3 ちょっとだけ宣伝 Hibiya.Techという技術コミュニティを運営しています! • 東京@日比谷オフィスでオフライン定期開催 • 聞くだけじゃなく QA・議論が盛り上がって楽しいLT会 • 次回は5/24開催
(connpassで検索してね!)
4 本日のテーマは「環境分離戦略」ということで... よっしゃ!環境分離した! 運用しやすいなぁ〜!セキュアだなぁ〜!OK!
5 よっしゃ!環境分離した! 運用しやすいなぁ〜!セキュアだなぁ〜!OK! とはならないですよね
6 私たちが求めること 全体の統制をかけつつ 運用上必要な権限を保ちつつ セキュアに環境分離したい
7 今回のセッションでは 「AWS CloudTrail」にフォーカスして以下の知見を紹介します 全体統制を掛けつつ • どのように統制をかけるのか? ◦ (前半パートでお話しします) 運用上必要な権限を保ちつつ
• 運用しやすいの管理構成は? ◦ (後半パートでお話しします) セキュアに環境分離する
8 アジェンダ 1. AWS CloudTrailとは ◦ サービスの概要 2. CloudTrail管理について ◦
CloudTrailの管理とは ◦ 3つの代表的な手法 3. CloudTrail管理戦略 ◦ CloudTrail設計パターンの紹介
9 本日のゴール • CloudTrailの機能・仕様について詳しくなる(8割) • CloudTrail管理・運用のノウハウが身につく(2割)
10 CloudTrailとは?
11 AWS CloudTrailとは? AWSアカウント内のAPIアクティビティを イベントログとして記録・保存できるサービス → AWSの業務監査・リスク監査の実現、ガバナンスの基本となるサービス
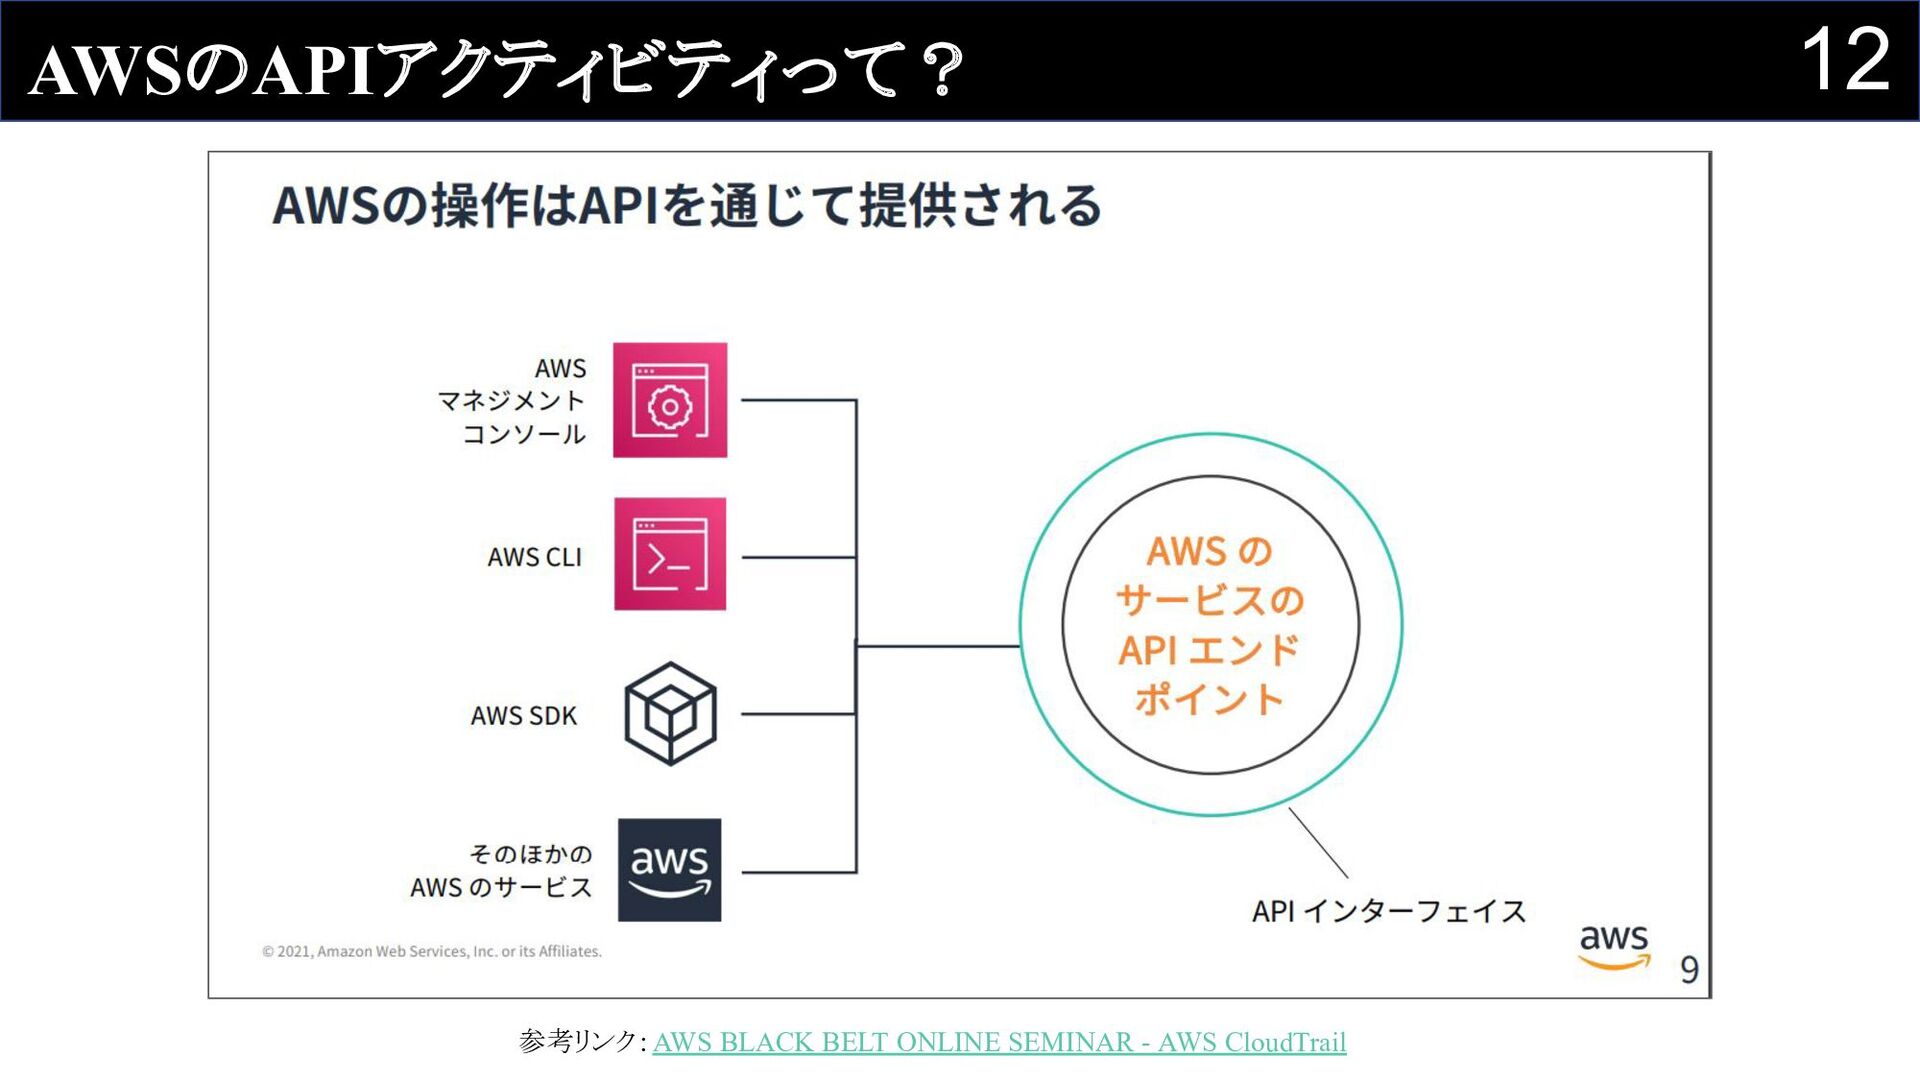
12 AWSのAPIアクティビティって? 参考リンク:AWS BLACK BELT ONLINE SEMINAR - AWS CloudTrail
13 だいたいこの認識でOK CloudTrail ≒ AWSアカウントの操作ログ
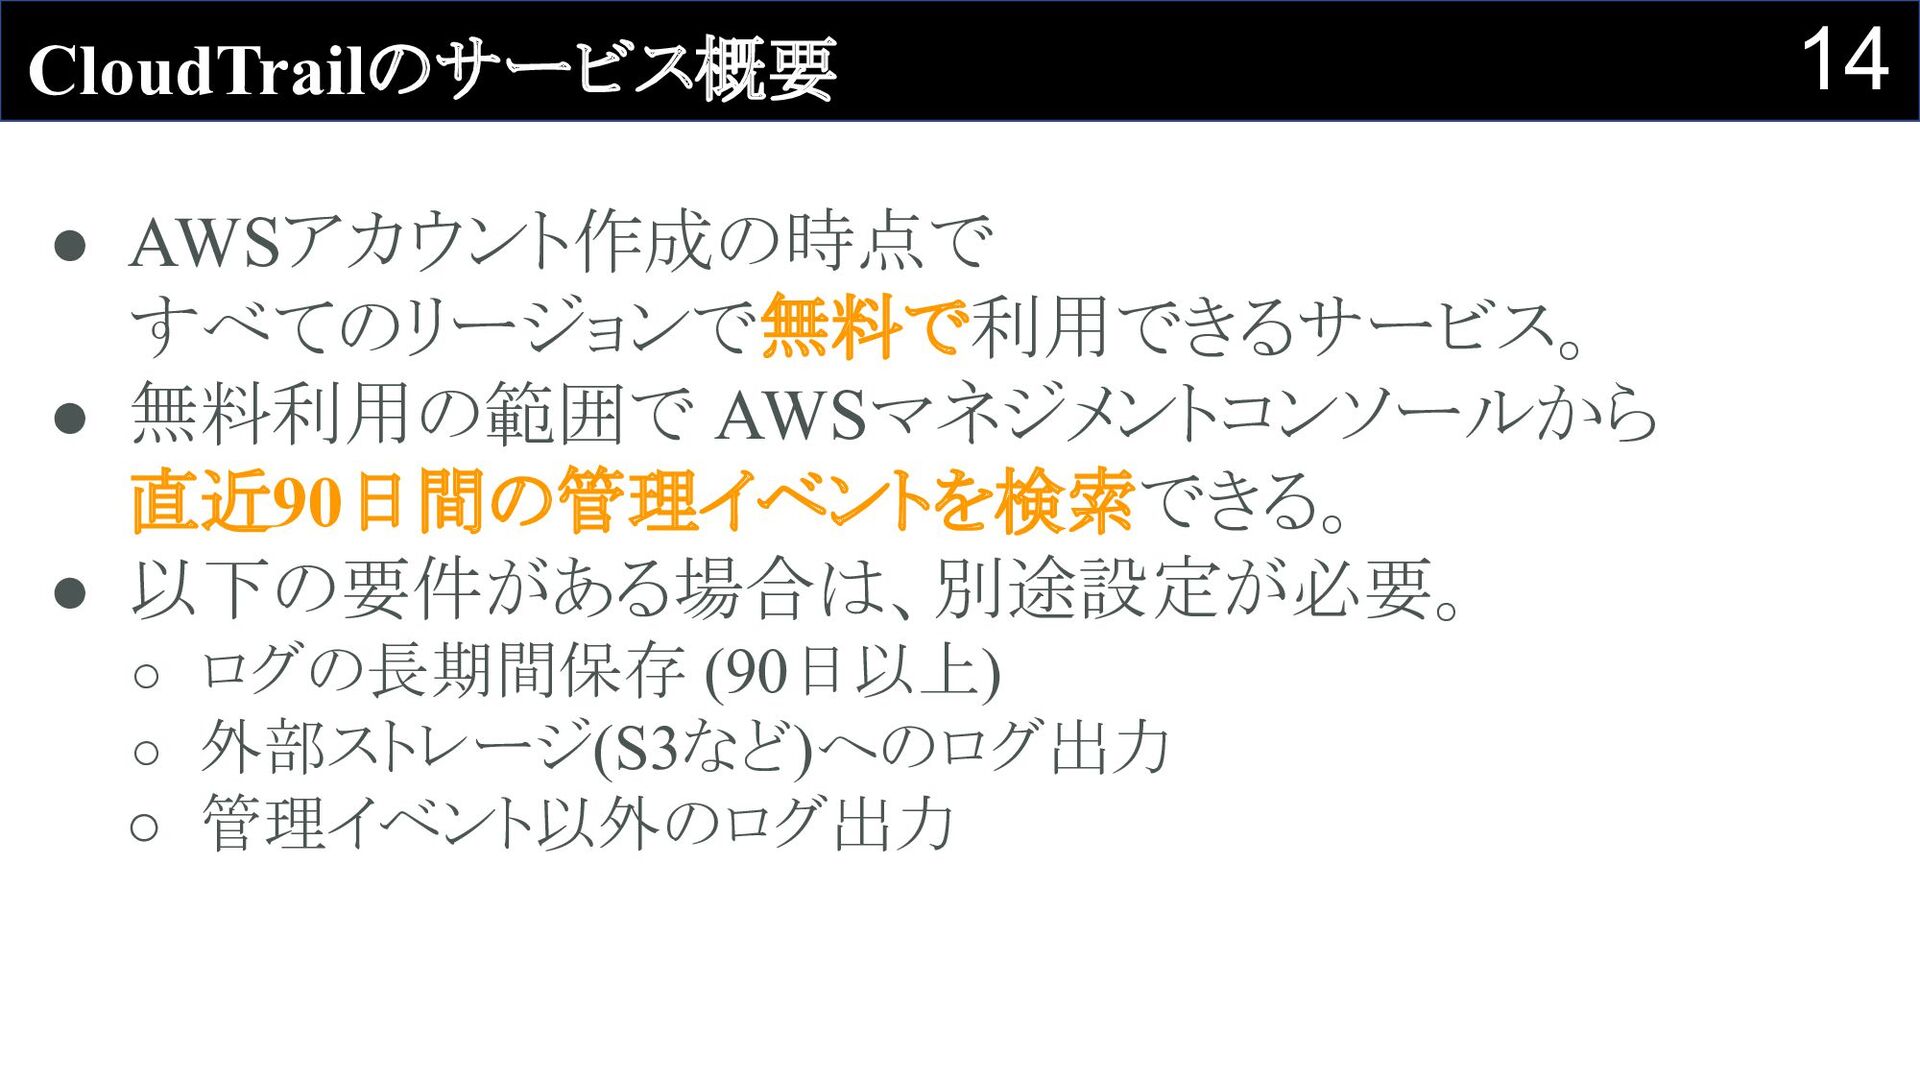
14 CloudTrailのサービス概要 • AWSアカウント作成の時点で すべてのリージョンで無料で利用できるサービス。 • 無料利用の範囲で AWSマネジメントコンソールから 直近90日間の管理イベントを検索できる。 •
以下の要件がある場合は、別途設定が必要。 ◦ ログの長期間保存 (90日以上) ◦ 外部ストレージ(S3など)へのログ出力 ◦ 管理イベント以外のログ出力
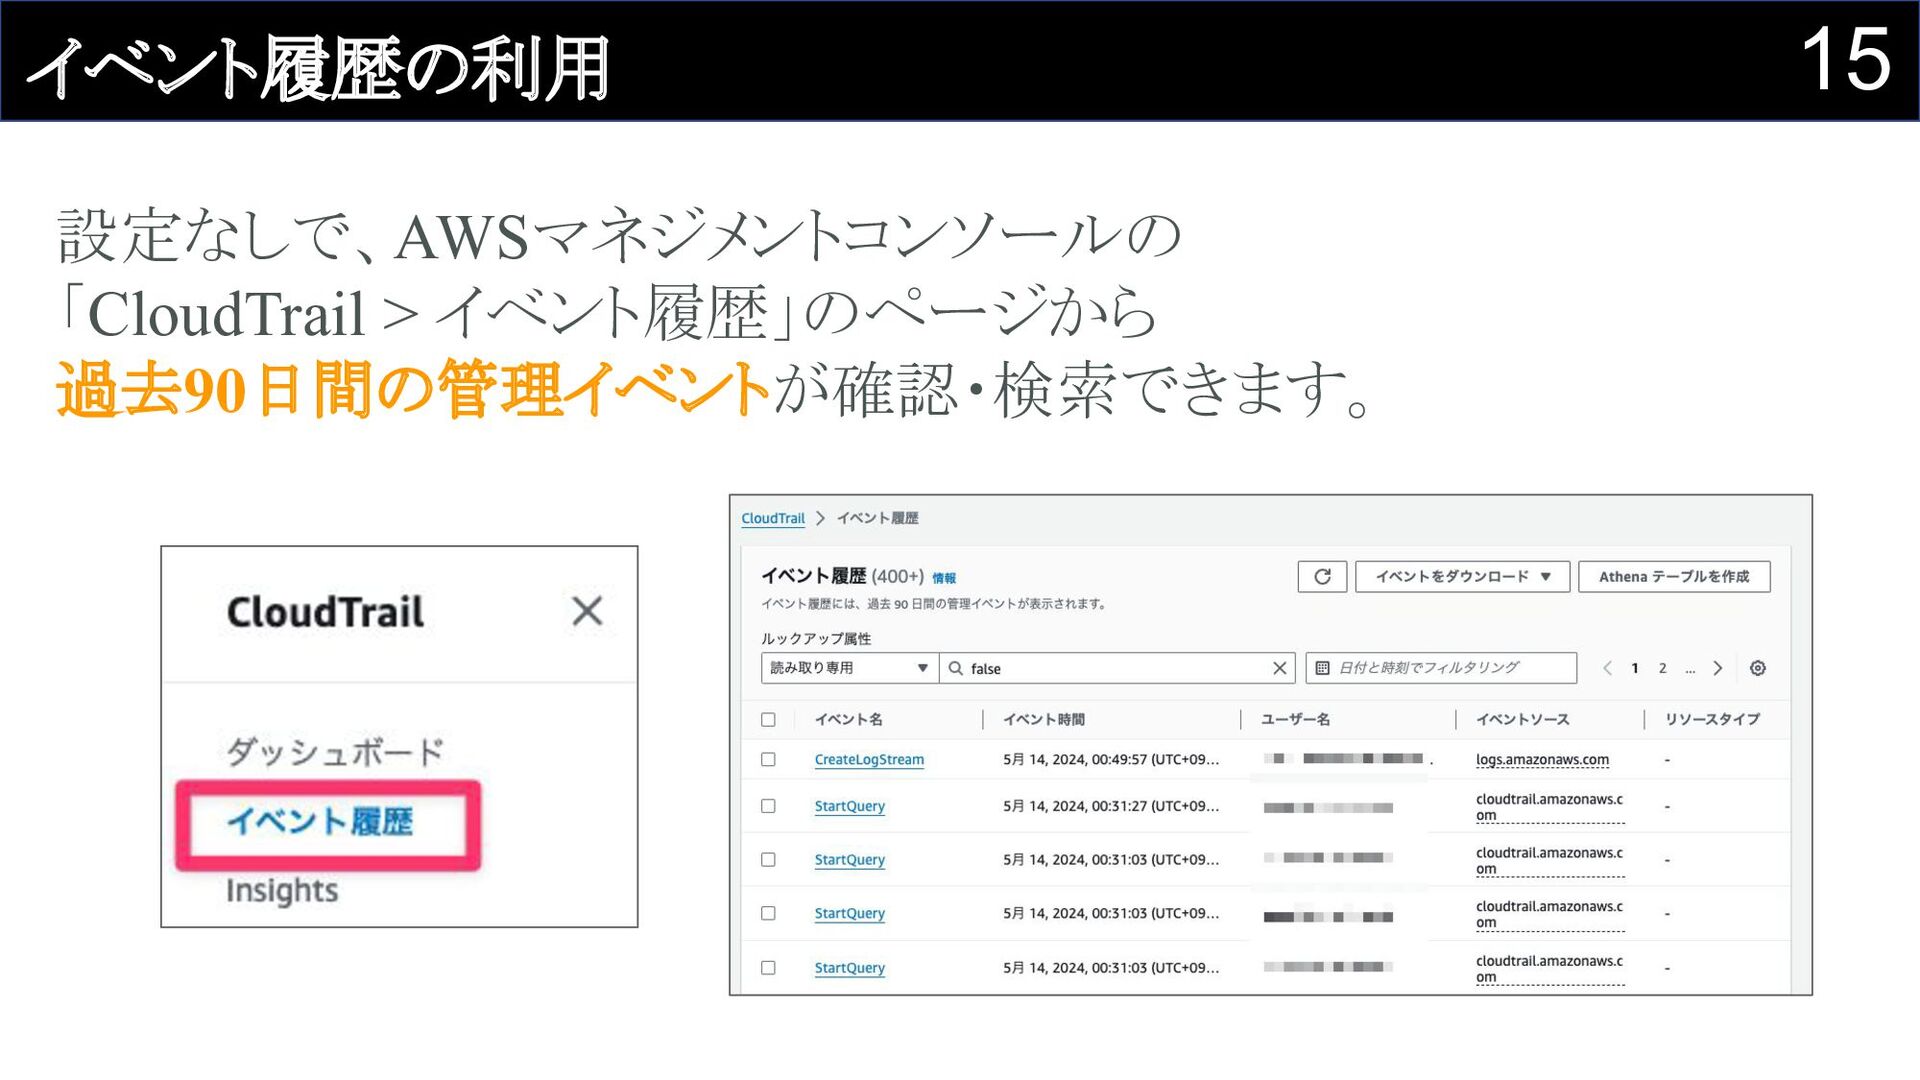
15 イベント履歴の利用 設定なしで、AWSマネジメントコンソールの 「CloudTrail > イベント履歴」のページから 過去90日間の管理イベントが確認・検索できます。
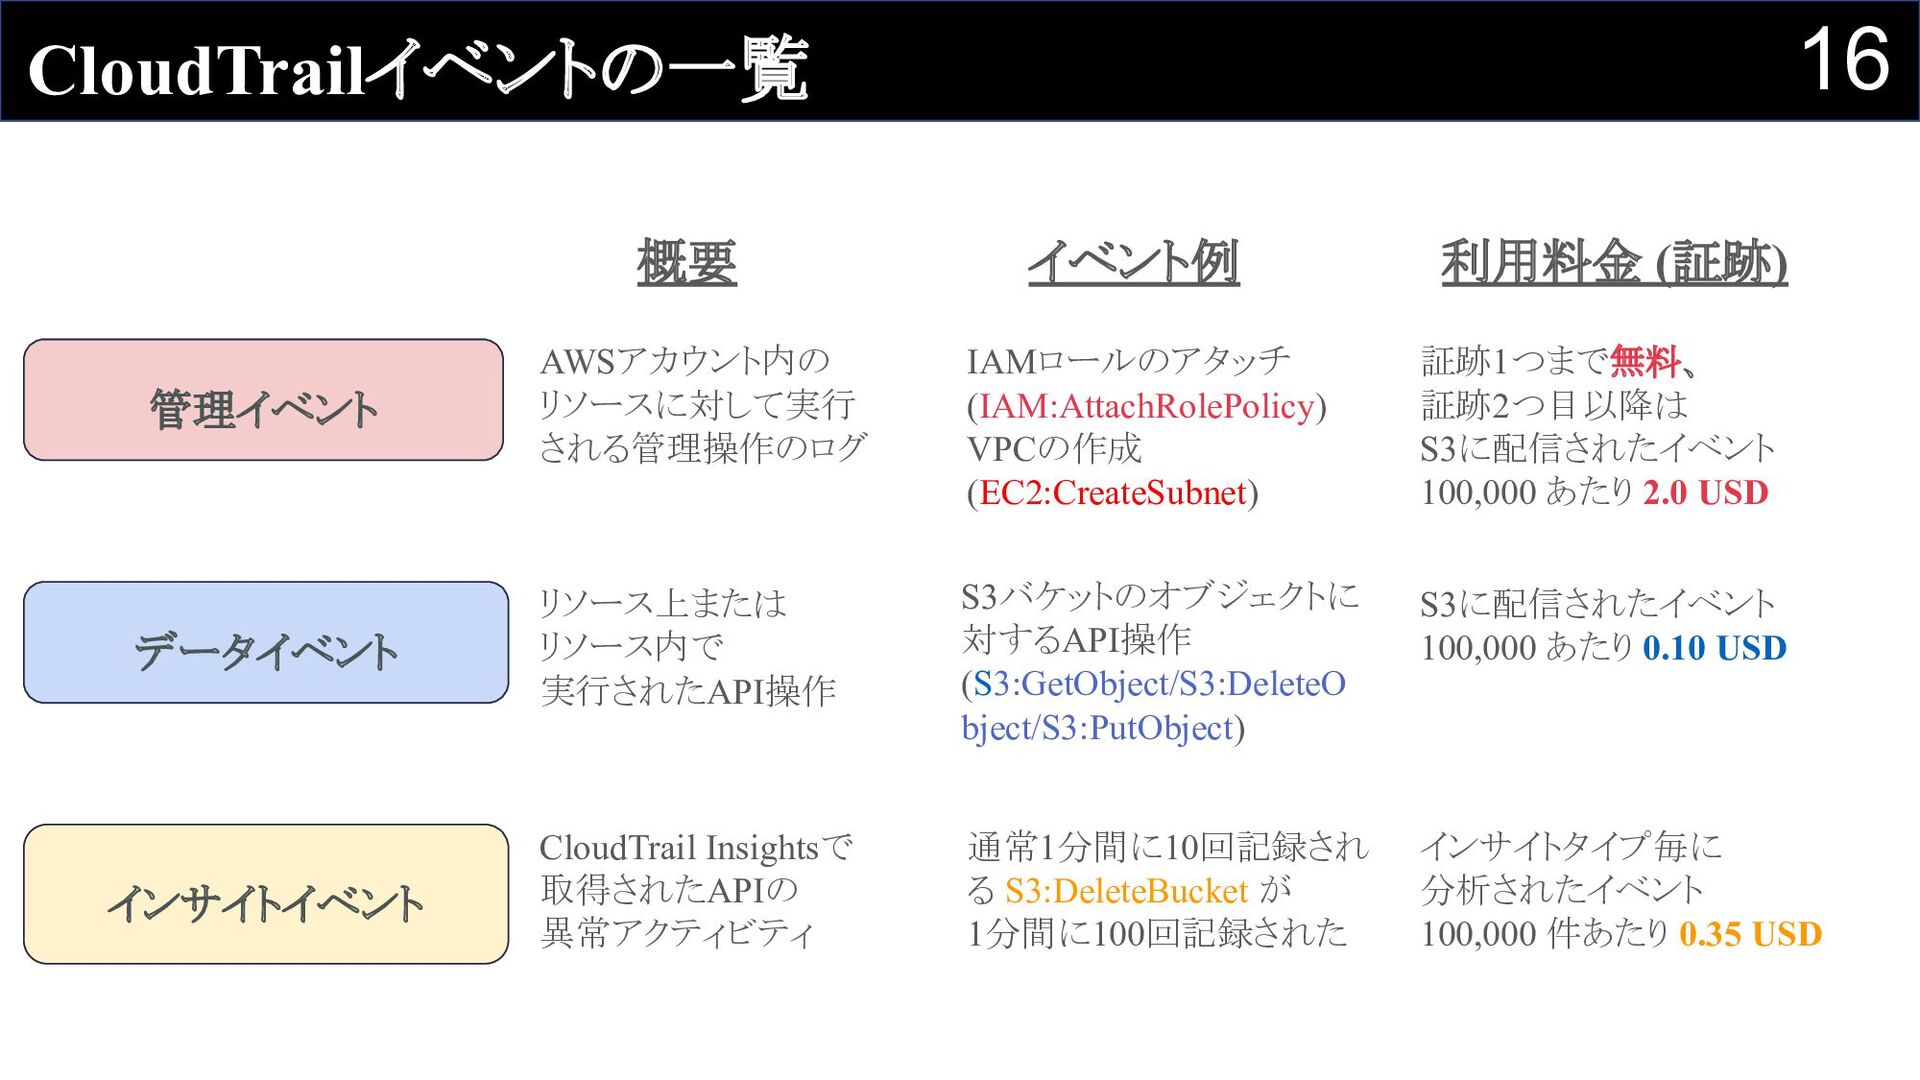
16 CloudTrailイベントの一覧 管理イベント データイベント インサイトイベント 概要 AWSアカウント内の リソースに対して実行 される管理操作のログ リソース上または
リソース内で 実行されたAPI操作 CloudTrail Insightsで 取得されたAPIの 異常アクティビティ 利用料金 (証跡) イベント例 IAMロールのアタッチ (IAM:AttachRolePolicy) VPCの作成 (EC2:CreateSubnet) 証跡1つまで無料、 証跡2つ目以降は S3に配信されたイベント 100,000 あたり 2.0 USD S3バケットのオブジェクトに 対するAPI操作 (S3:GetObject/S3:DeleteO bject/S3:PutObject) 通常1分間に10回記録され る S3:DeleteBucket が 1分間に100回記録された S3に配信されたイベント 100,000 あたり 0.10 USD インサイトタイプ毎に 分析されたイベント 100,000 件あたり 0.35 USD
17 CloudTrail管理とは?
18 CloudTrail管理とは? CloudTrailの設定をどのように統一するか?
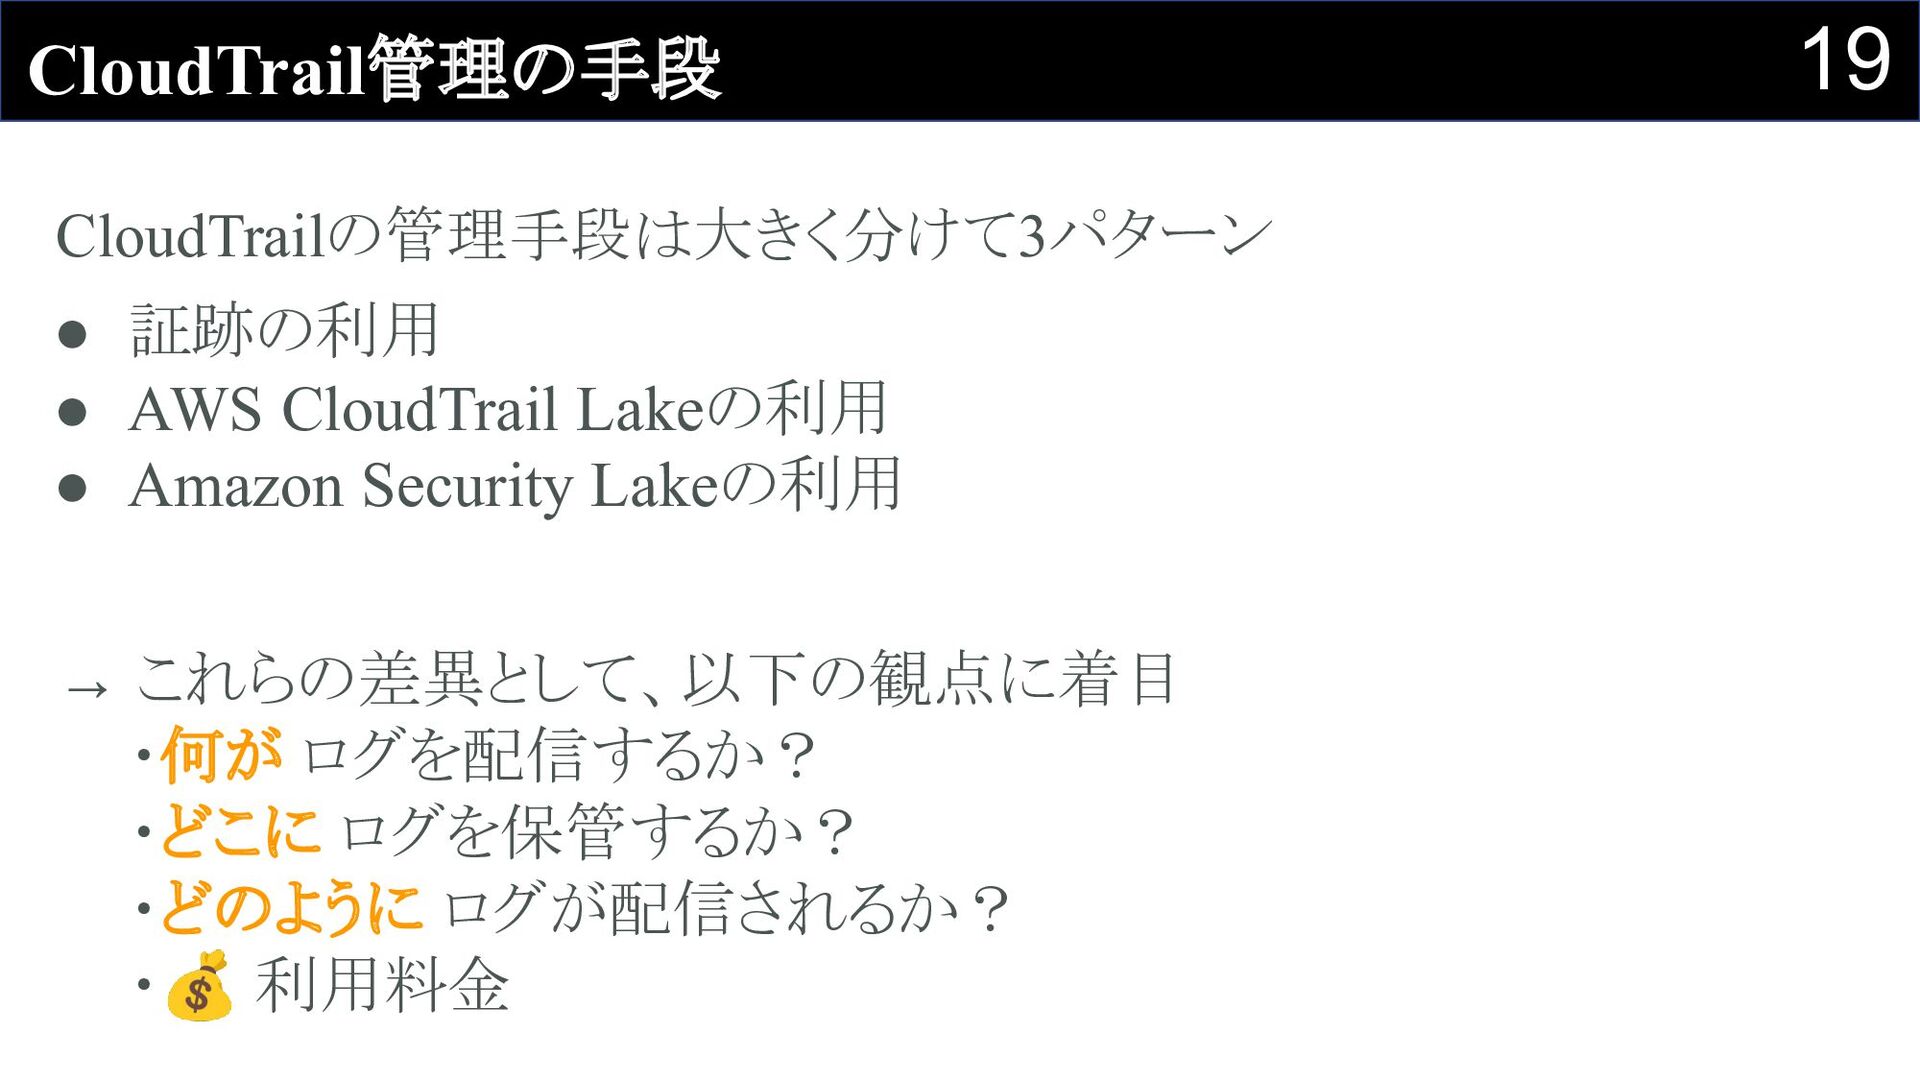
19 CloudTrail管理の手段 CloudTrailの管理手段は大きく分けて3パターン • 証跡の利用 • AWS CloudTrail Lakeの利用 •
Amazon Security Lakeの利用 → これらの差異として、以下の観点に着目 ・何が ログを配信するか? ・どこに ログを保管するか? ・どのように ログが配信されるか? ・💰 利用料金
20 • 証跡の利用 • AWS CloudTrail Lakeの利用 • Amazon Security
Lakeの利用
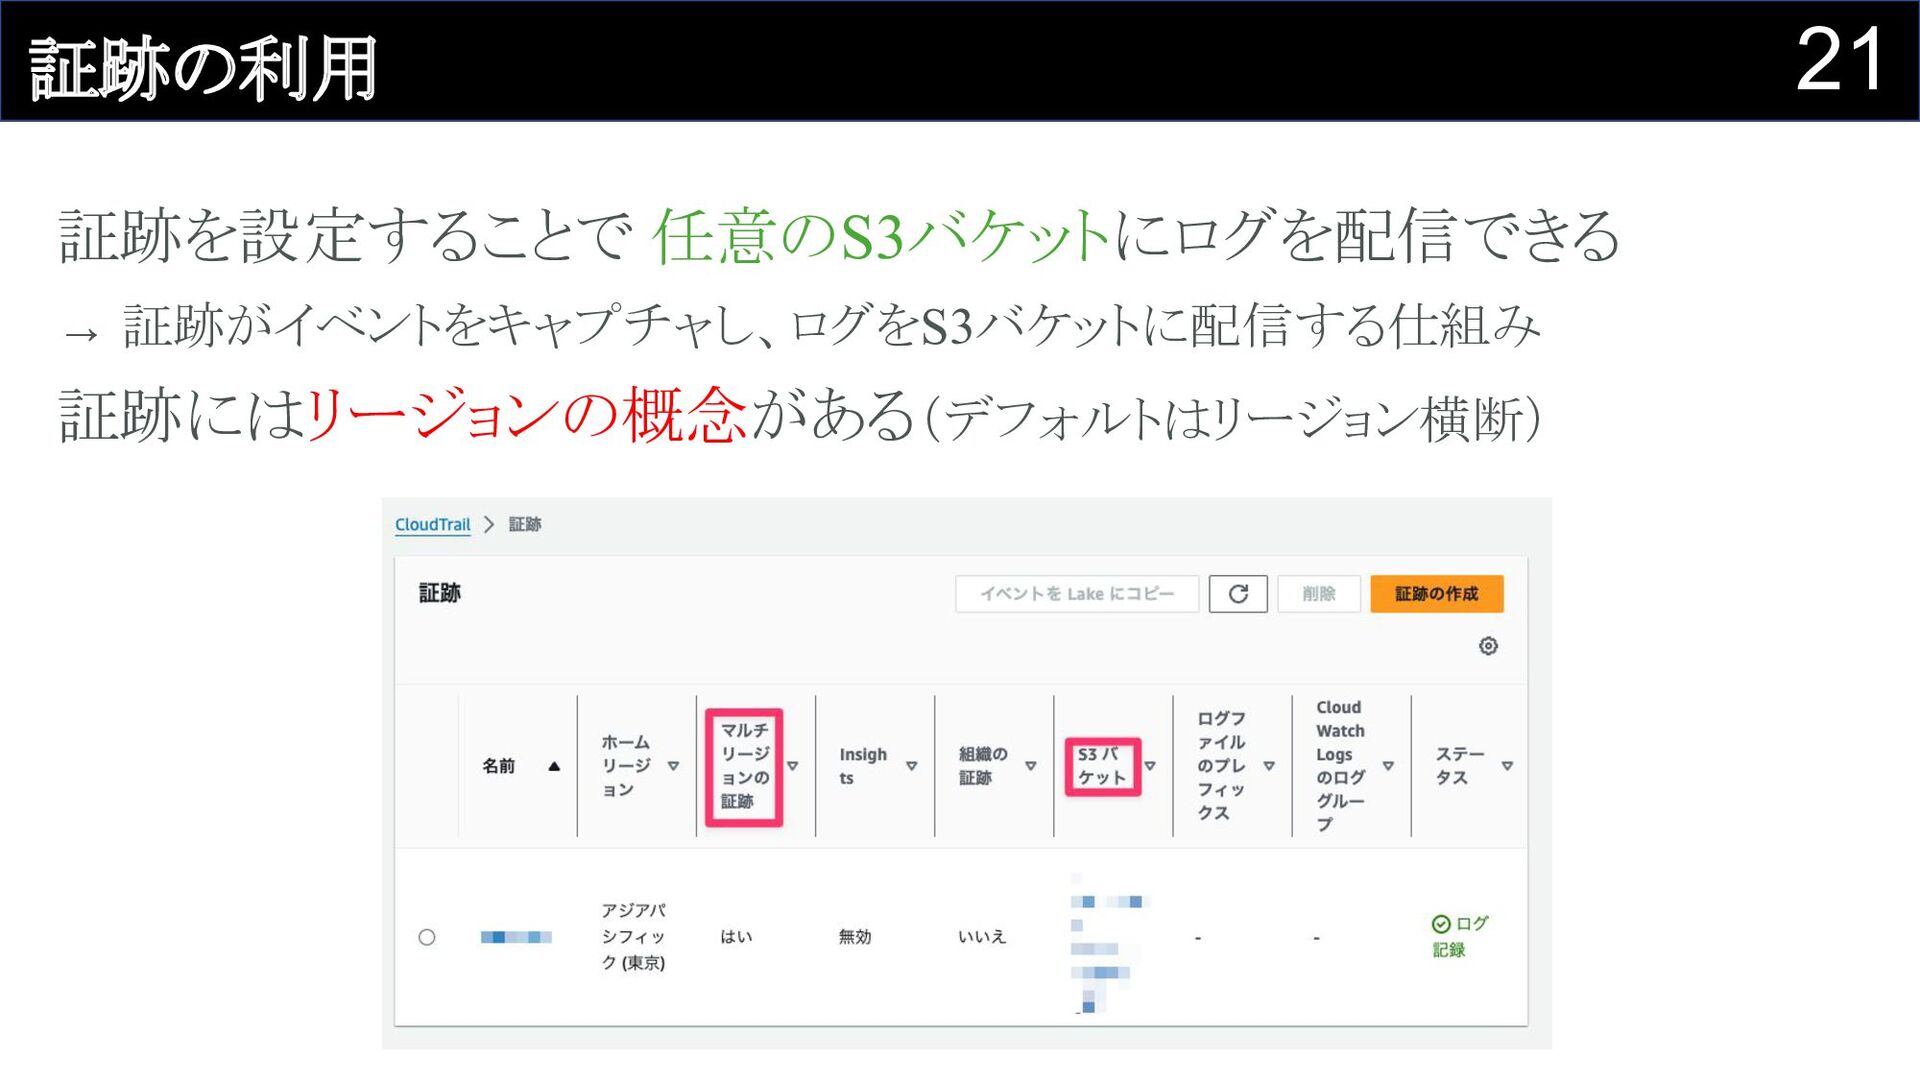
21 証跡の利用 証跡を設定することで 任意のS3バケットにログを配信できる → 証跡がイベントをキャプチャし、ログをS3バケットに配信する仕組み 証跡にはリージョンの概念がある(デフォルトはリージョン横断)
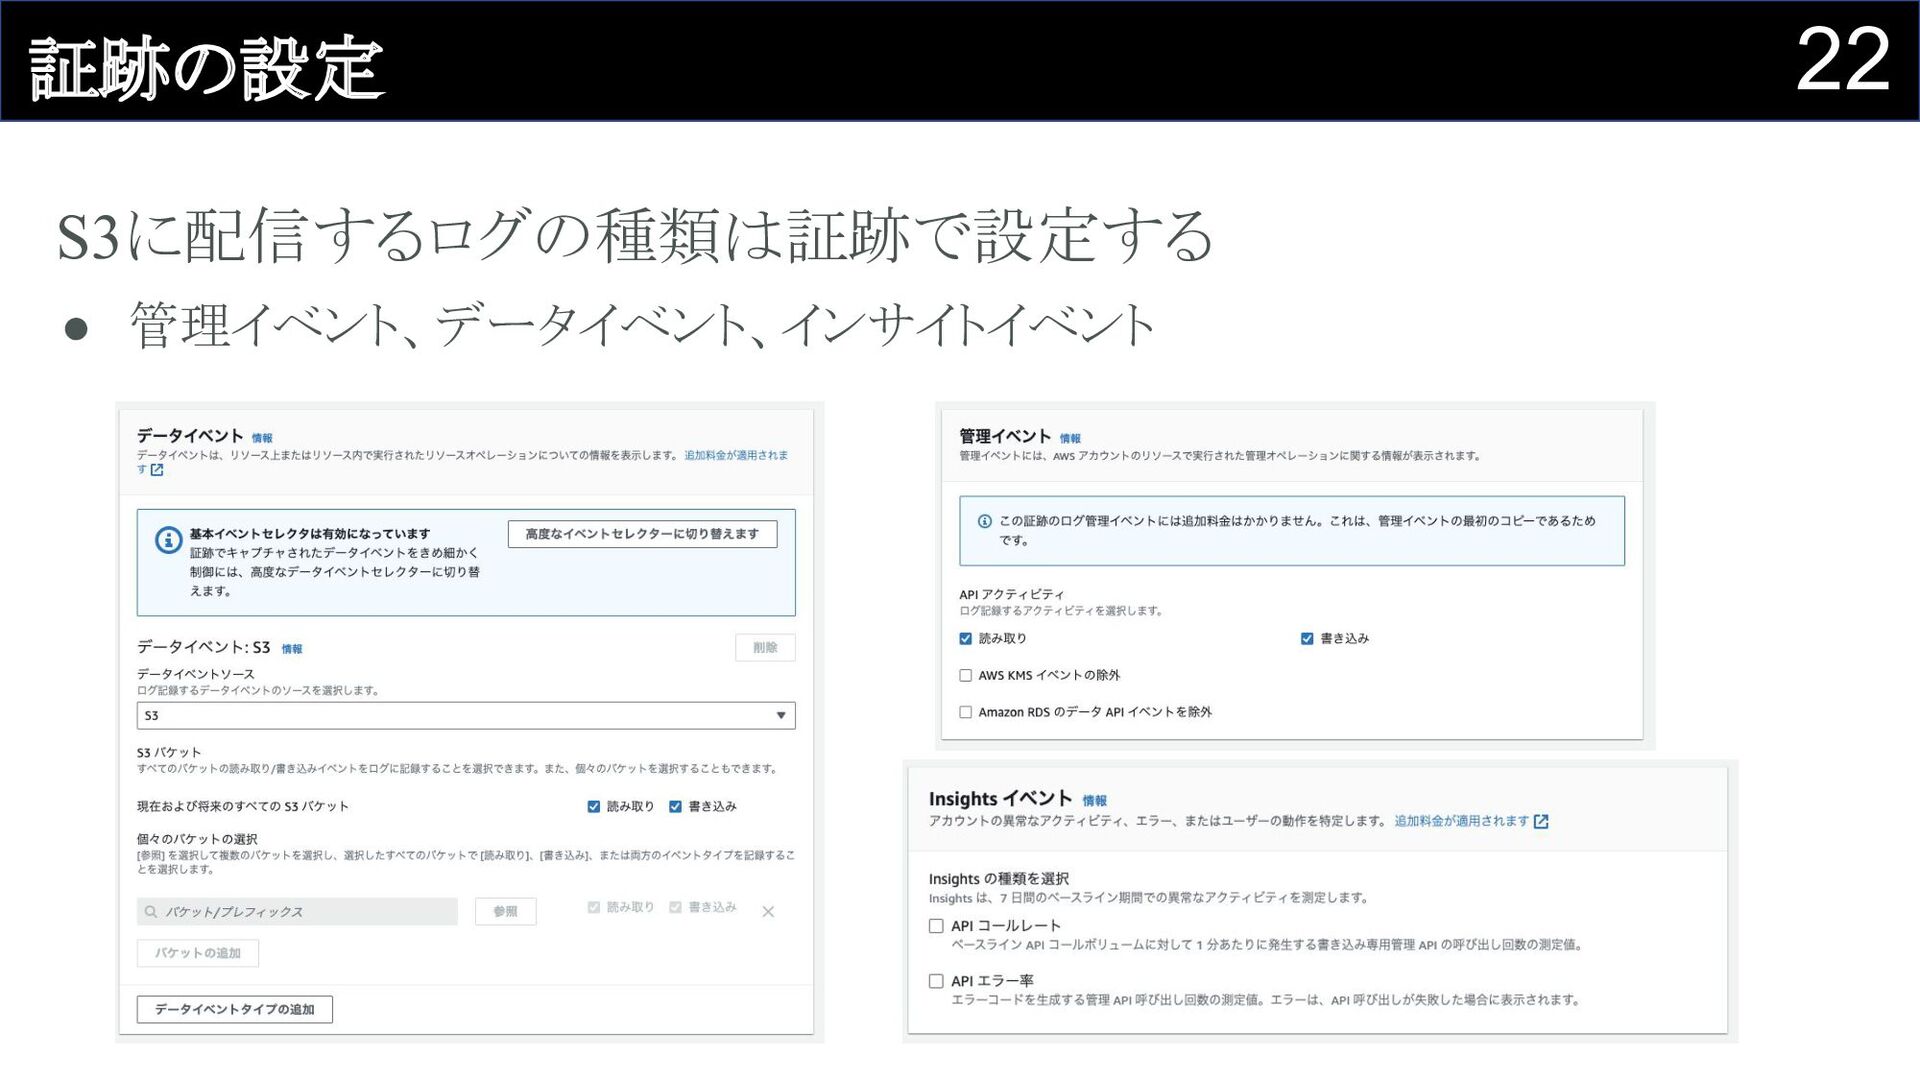
22 証跡の設定 S3に配信するログの種類は証跡で設定する • 管理イベント、データイベント、インサイトイベント
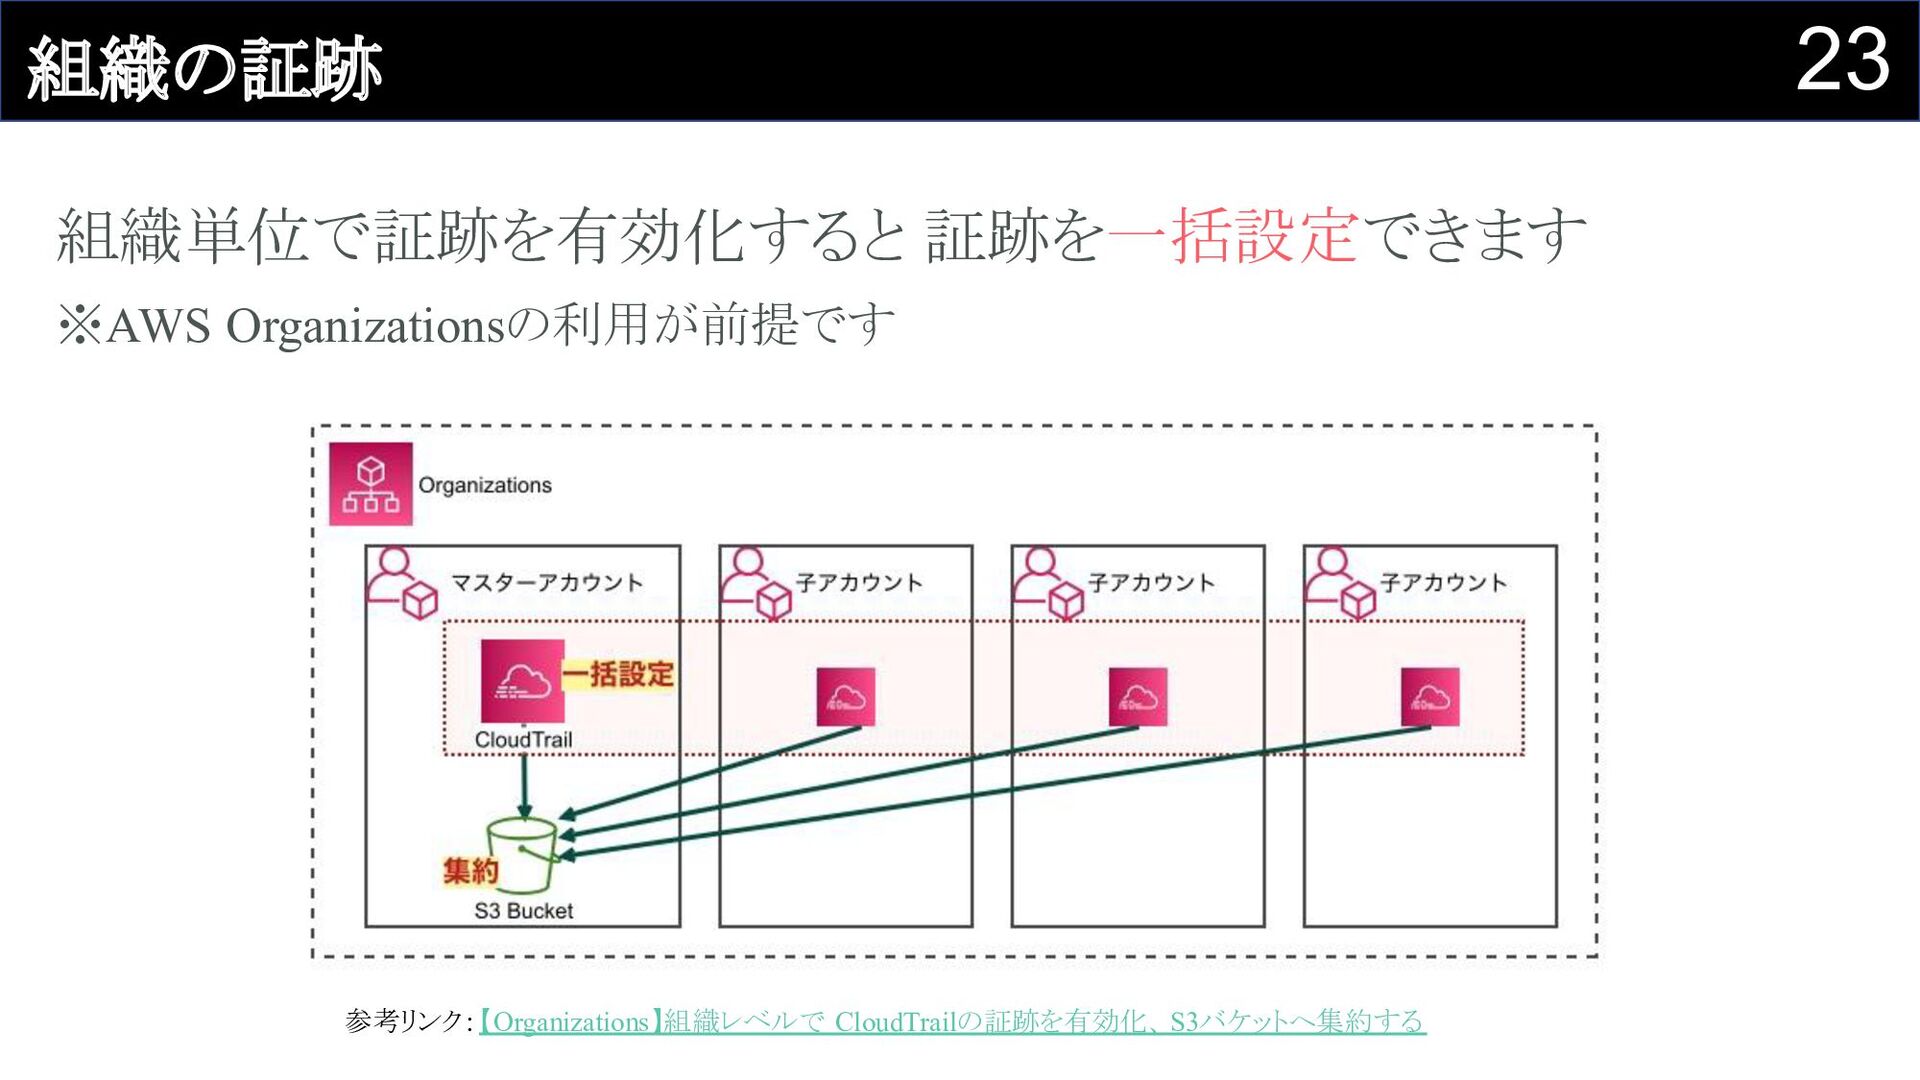
23 組織の証跡 組織単位で証跡を有効化すると 証跡を一括設定できます ※AWS Organizationsの利用が前提です 参考リンク:【Organizations】組織レベルで CloudTrailの証跡を有効化、S3バケットへ集約する
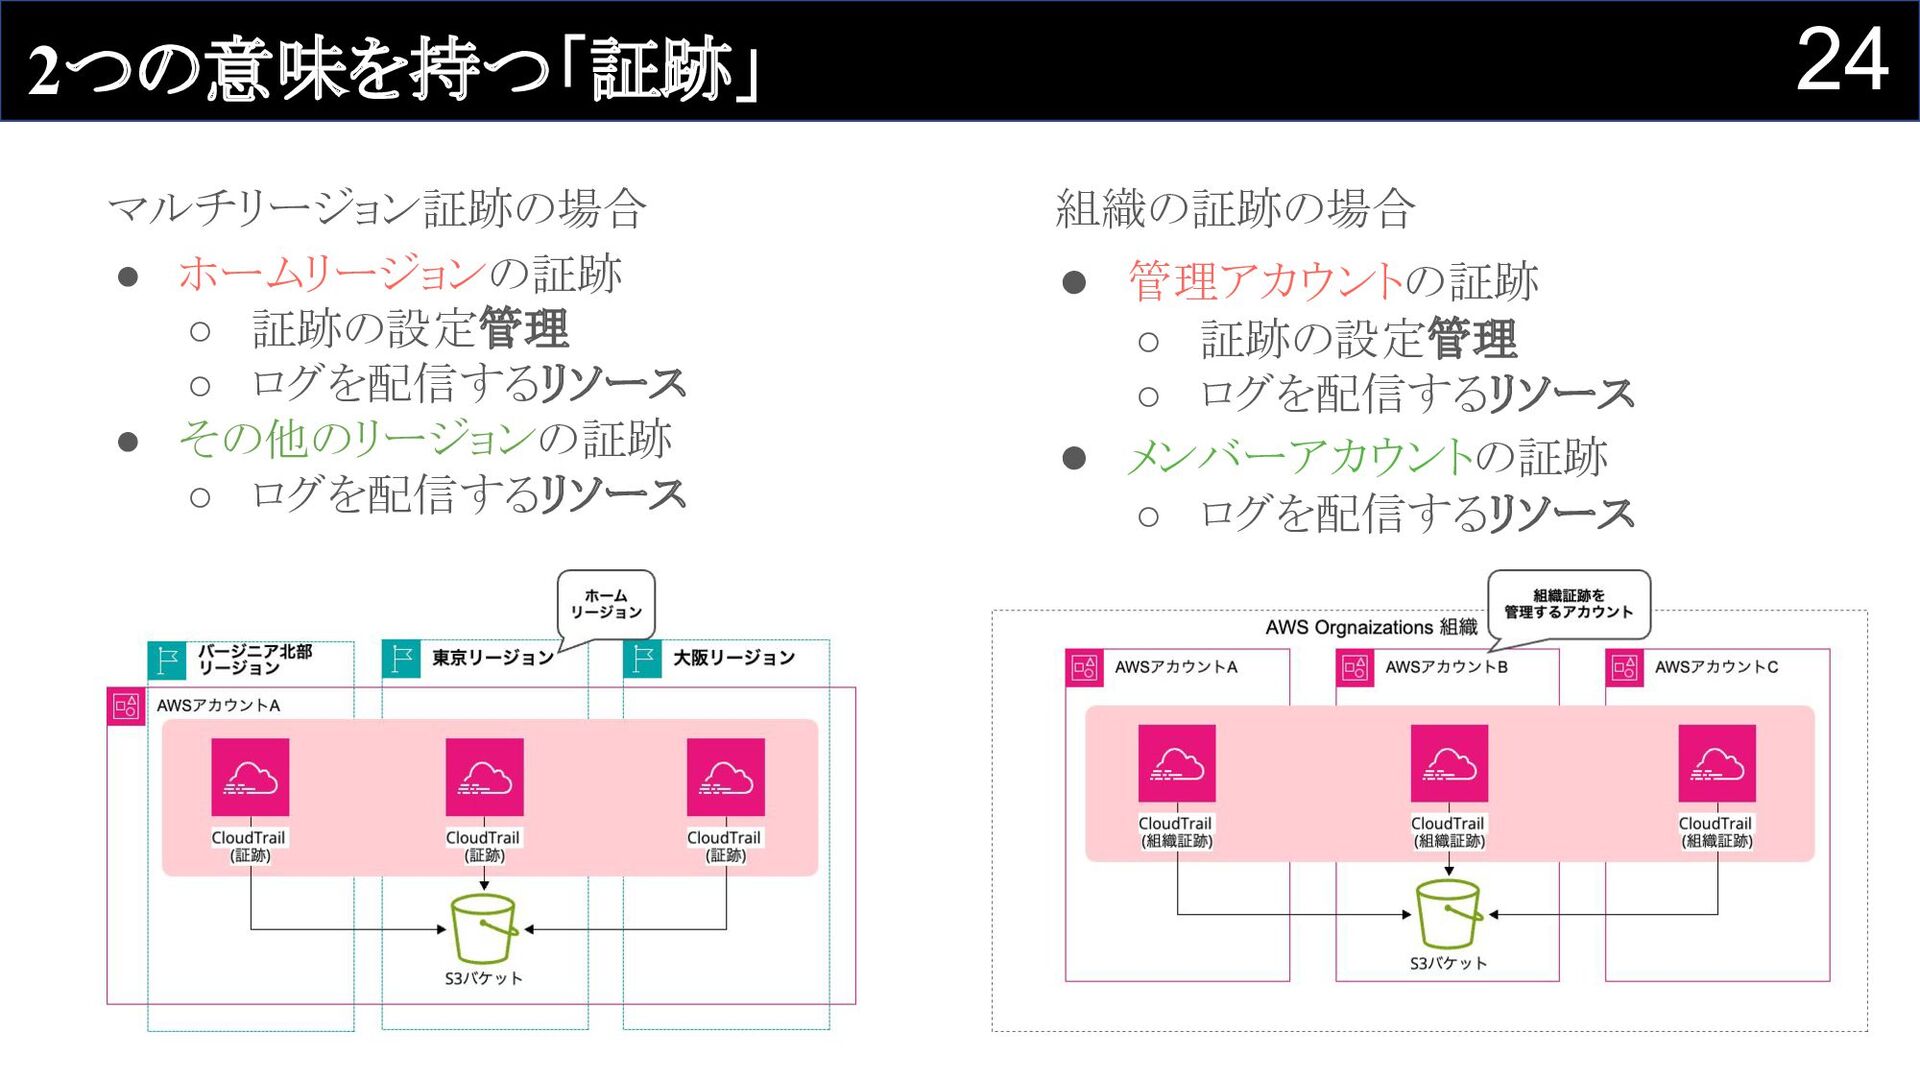
24 2つの意味を持つ「証跡」 マルチリージョン証跡の場合 • ホームリージョンの証跡 ◦ 証跡の設定管理 ◦ ログを配信するリソース •
その他のリージョンの証跡 ◦ ログを配信するリソース 組織の証跡の場合 • 管理アカウントの証跡 ◦ 証跡の設定管理 ◦ ログを配信するリソース • メンバーアカウントの証跡 ◦ ログを配信するリソース
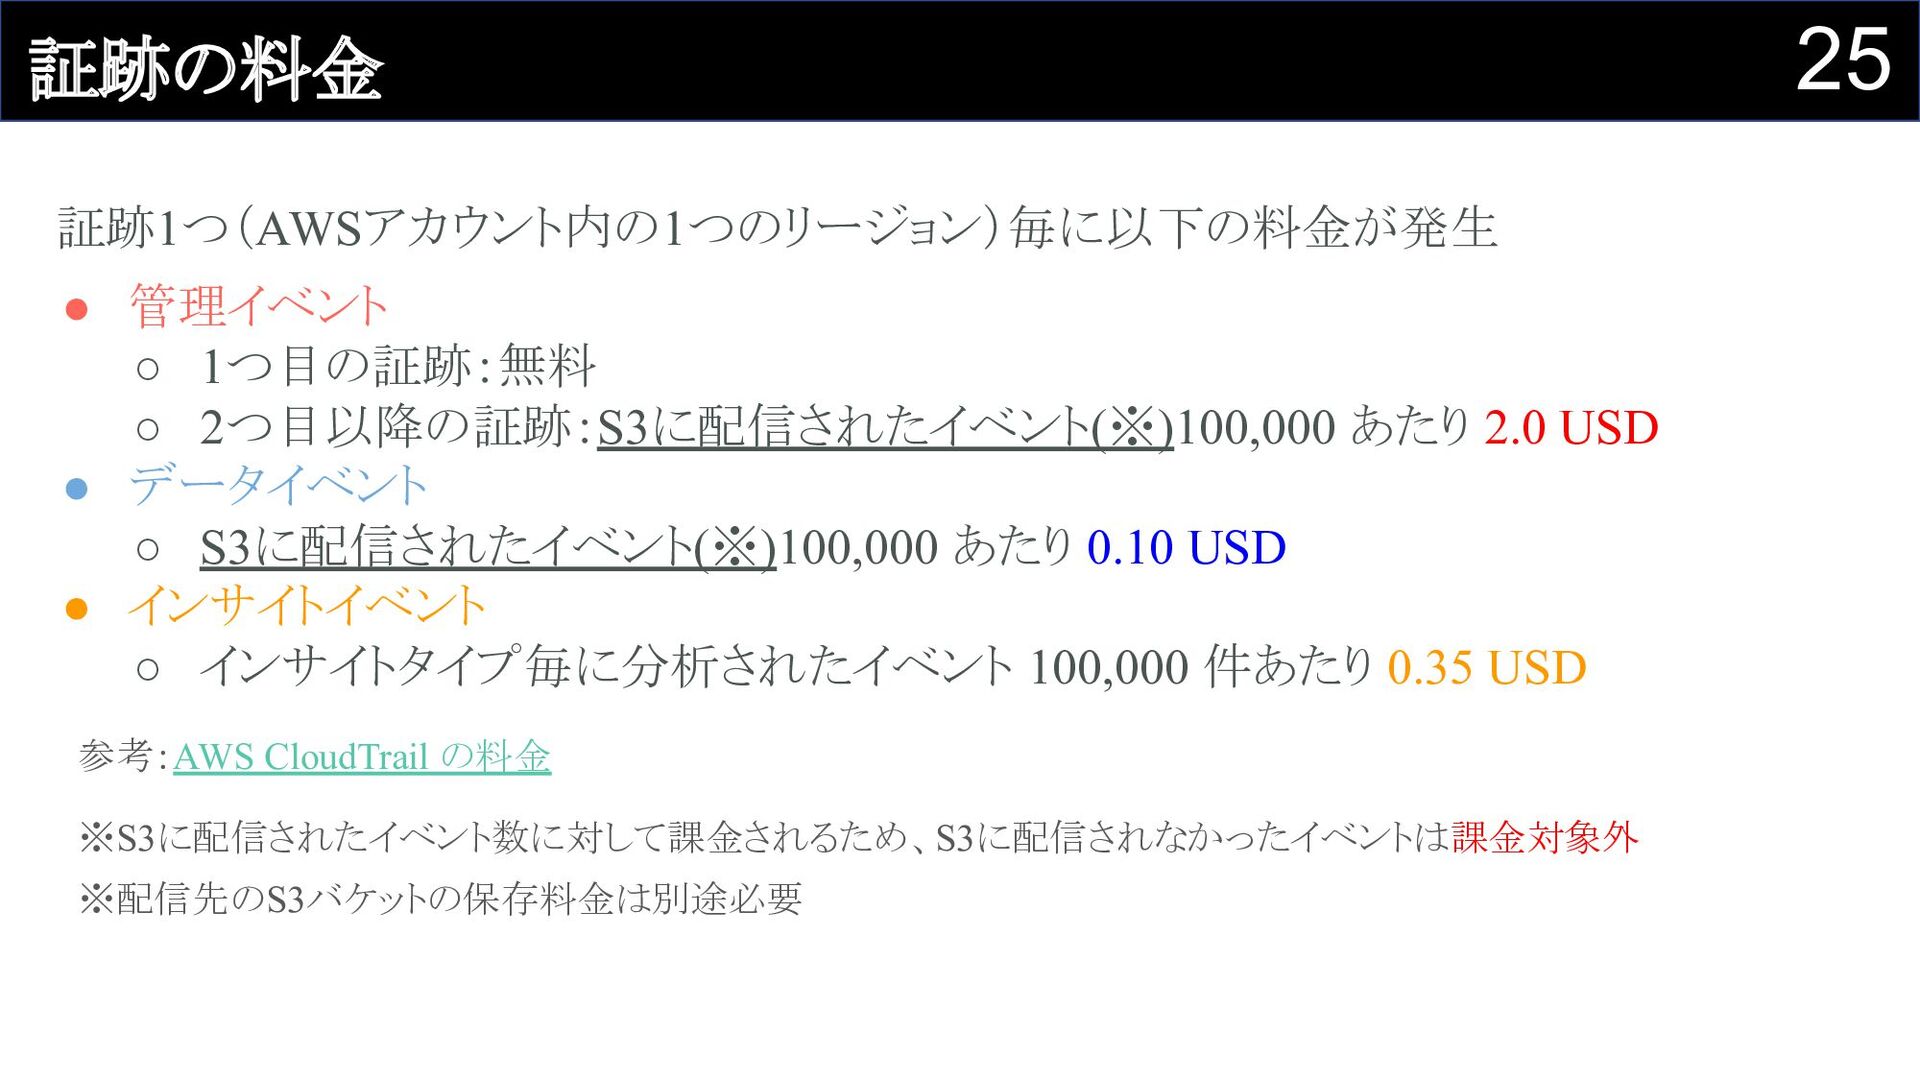
25 証跡の料金 証跡1つ(AWSアカウント内の1つのリージョン)毎に以下の料金が発生 • 管理イベント ◦ 1つ目の証跡:無料 ◦ 2つ目以降の証跡:S3に配信されたイベント(※)100,000 あたり
2.0 USD • データイベント ◦ S3に配信されたイベント(※)100,000 あたり 0.10 USD • インサイトイベント ◦ インサイトタイプ毎に分析されたイベント 100,000 件あたり 0.35 USD ※配信先のS3バケットの保存料金は別途必要 参考:AWS CloudTrail の料金 ※S3に配信されたイベント数に対して課金されるため、S3に配信されなかったイベントは課金対象外
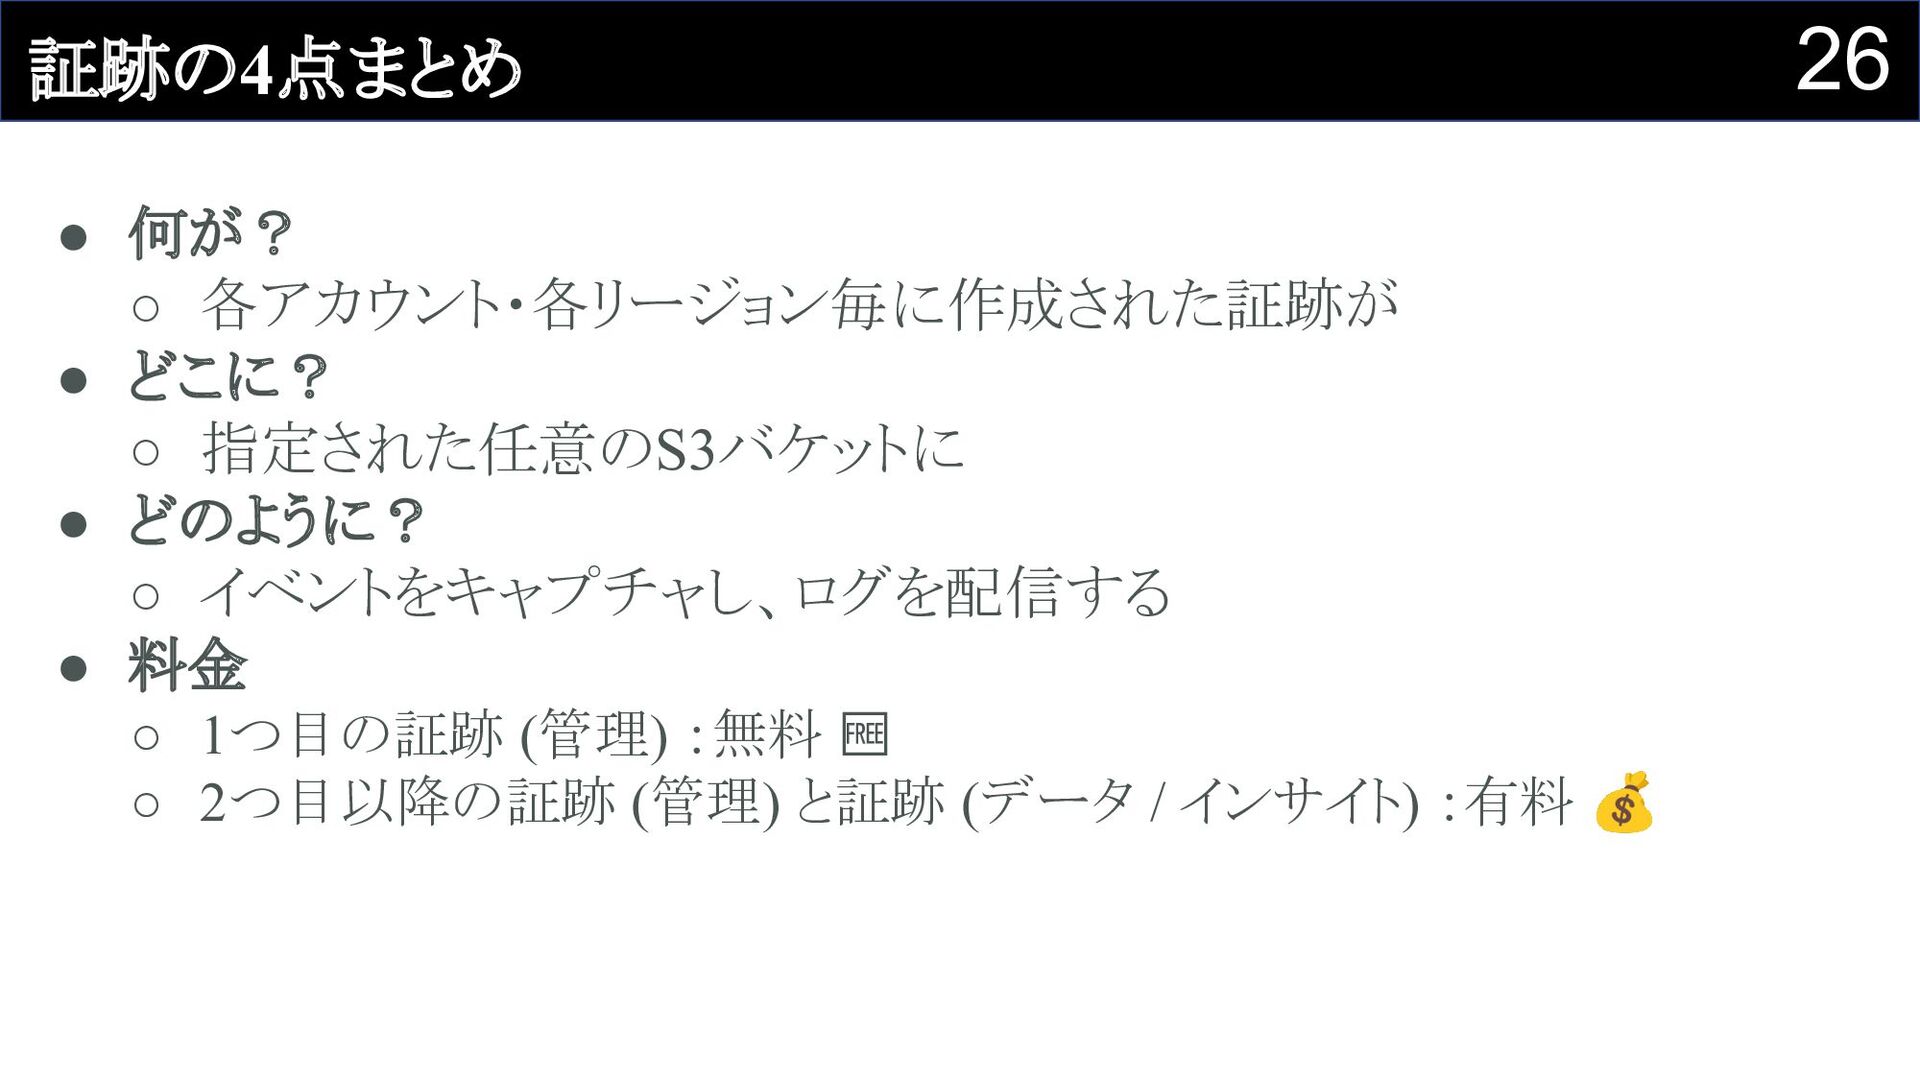
26 証跡の4点まとめ • 何が? ◦ 各アカウント・各リージョン毎に作成された証跡が • どこに? ◦ 指定された任意のS3バケットに
• どのように? ◦ イベントをキャプチャし、ログを配信する • 料金 ◦ 1つ目の証跡 (管理) :無料 🆓 ◦ 2つ目以降の証跡 (管理) と証跡 (データ / インサイト) :有料 💰
27 • 証跡の利用 • AWS CloudTrail Lakeの利用 • Amazon Security
Lakeの利用
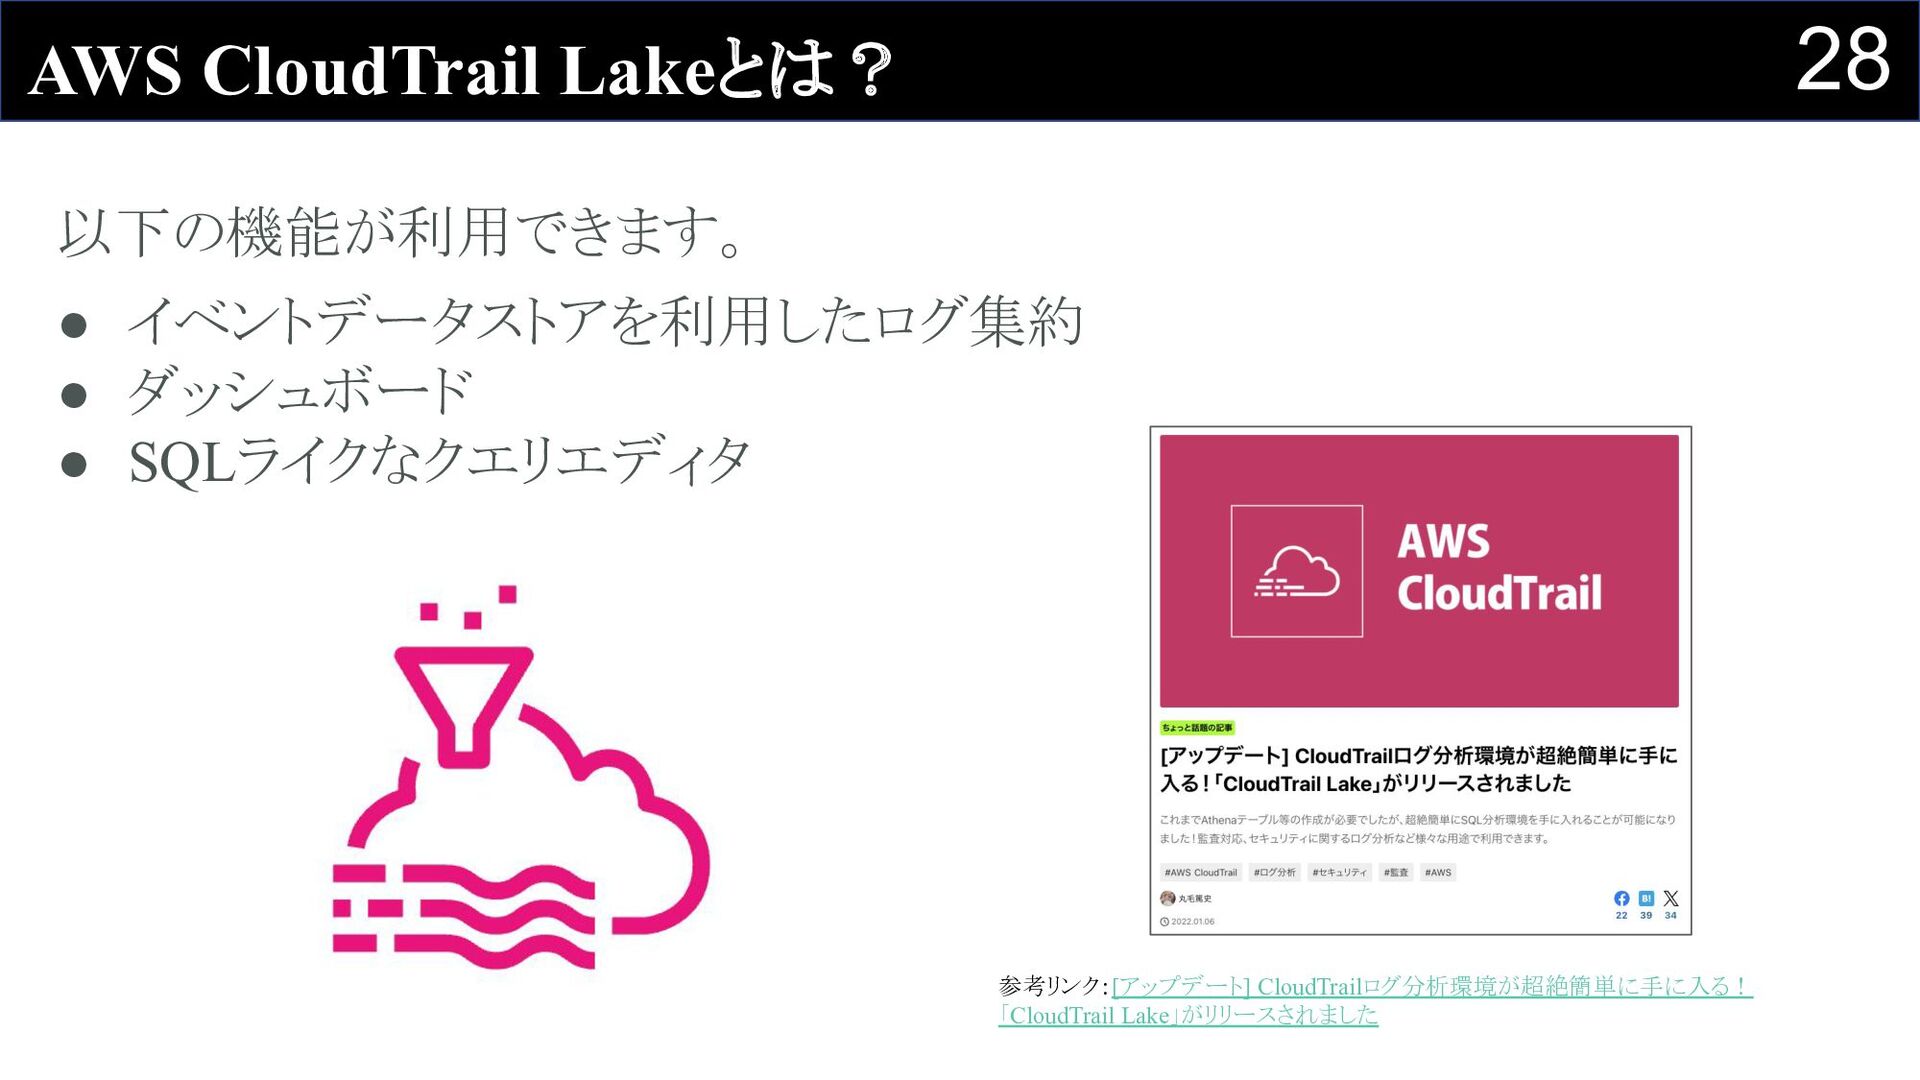
28 AWS CloudTrail Lakeとは? 以下の機能が利用できます。 • イベントデータストアを利用したログ集約 • ダッシュボード •
SQLライクなクエリエディタ 参考リンク:[アップデート] CloudTrailログ分析環境が超絶簡単に手に入る! 「CloudTrail Lake」がリリースされました
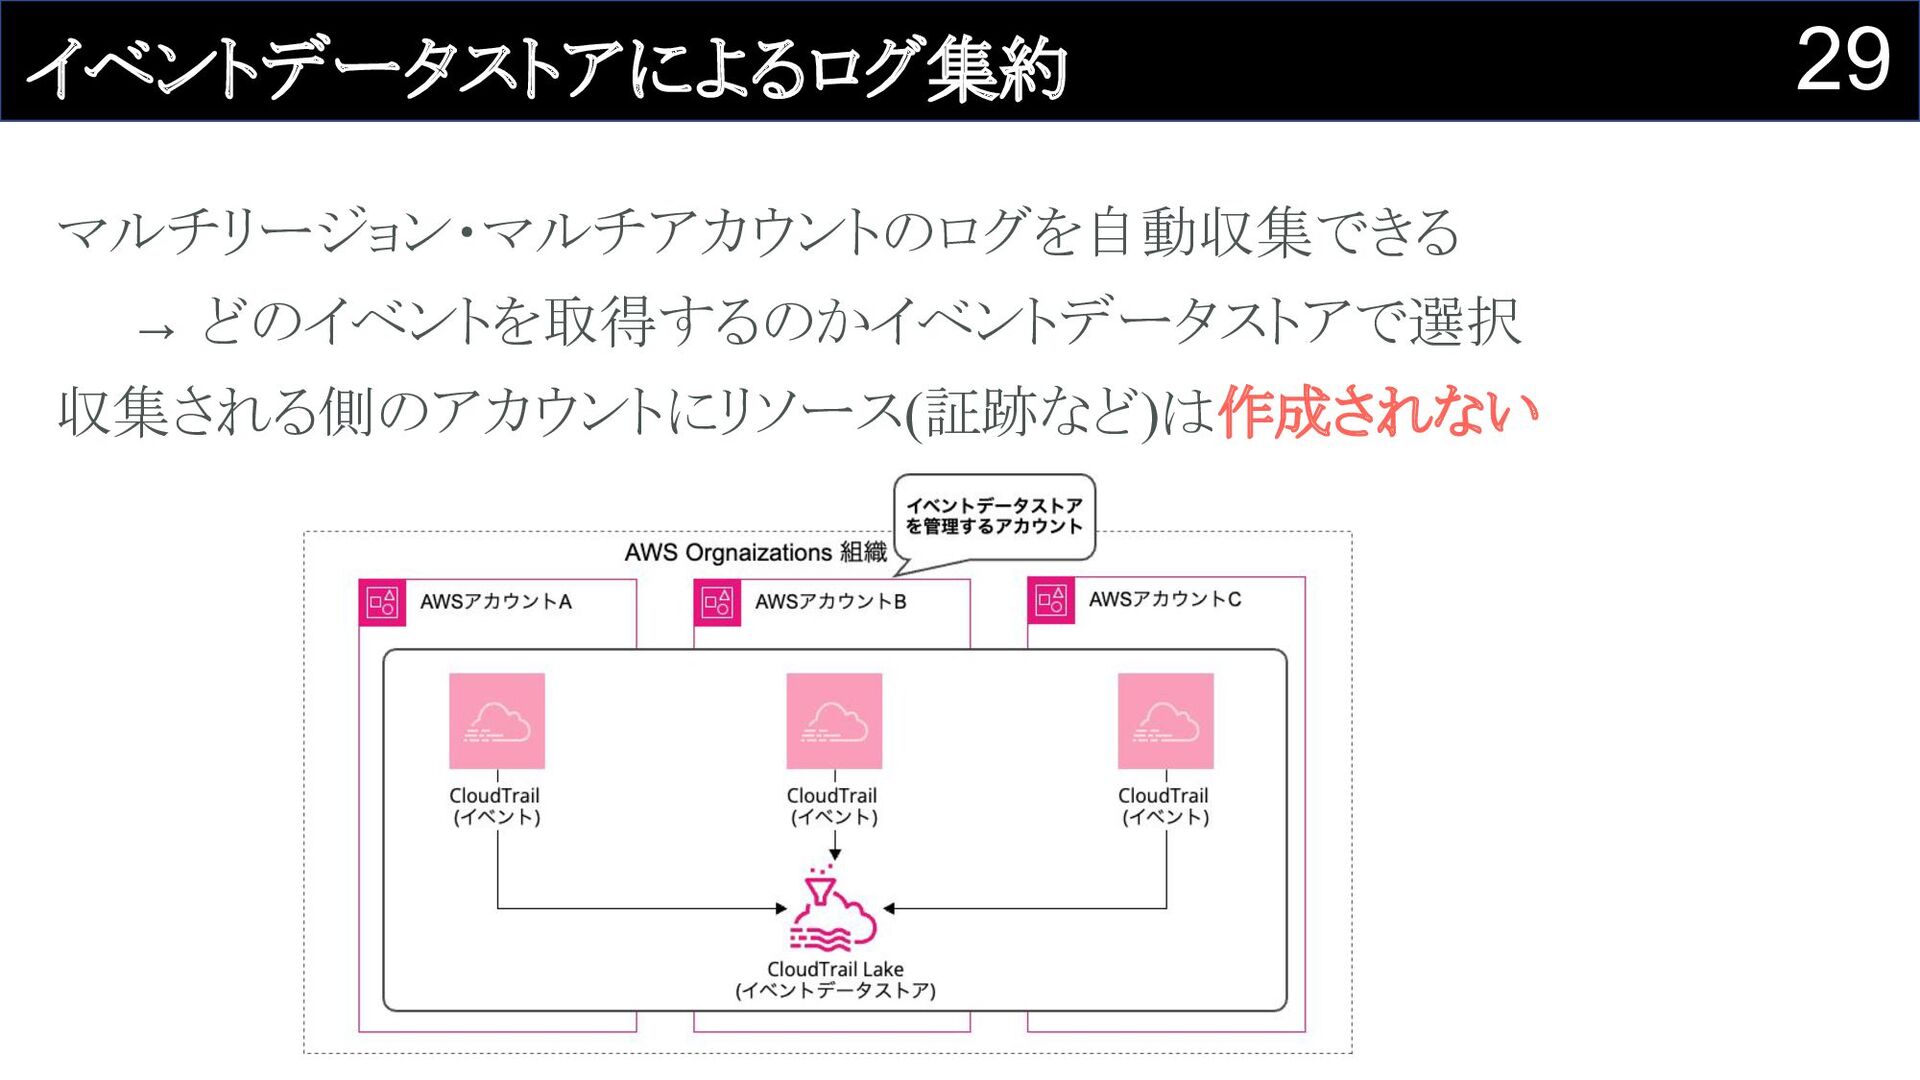
29 イベントデータストアによるログ集約 マルチリージョン・マルチアカウントのログを自動収集できる → どのイベントを取得するのかイベントデータストアで選択 収集される側のアカウントにリソース(証跡など)は作成されない
30 ダッシュボード 数クリックで利用できるダッシュボードが利用可能に 期間を指定してクエリを実行するだけで利用できる 参考リンク:[アップデート] AWS CloudTrail Lake にダッシュボード機能が追加されました
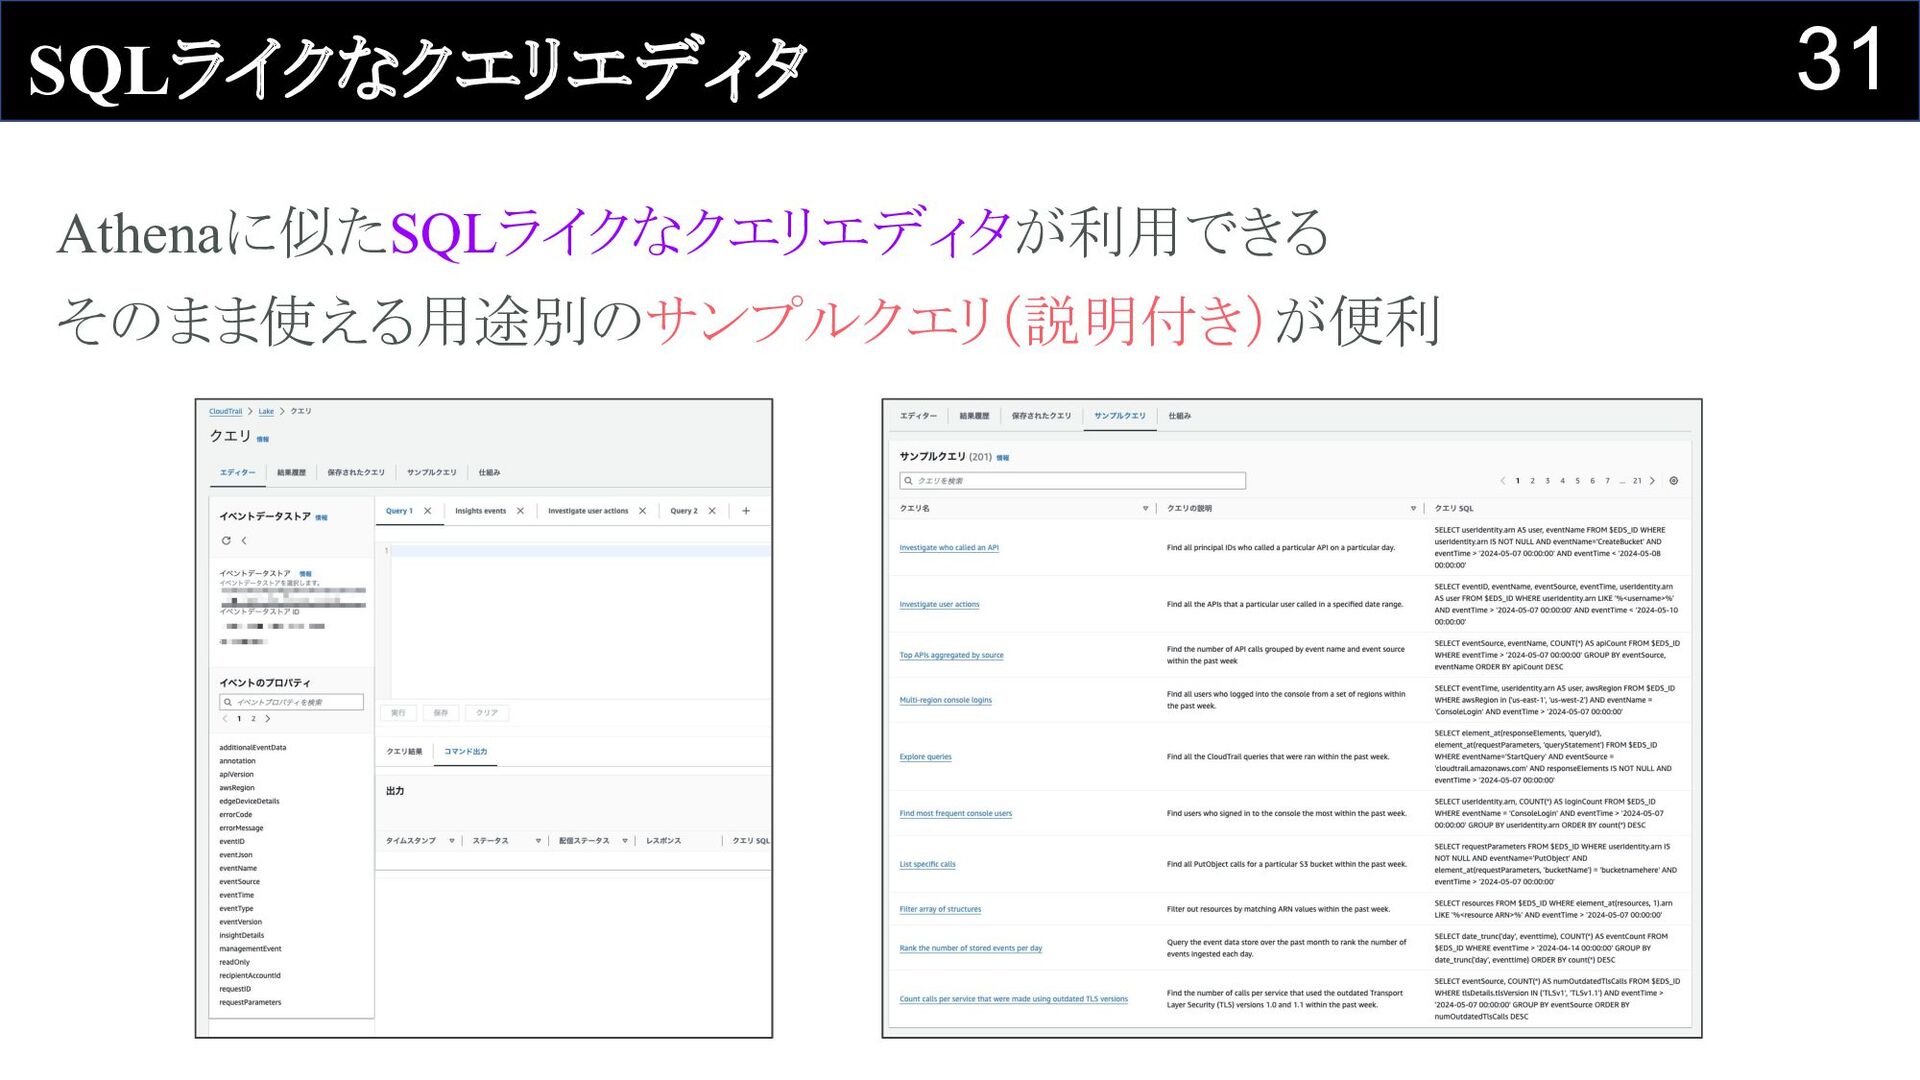
31 SQLライクなクエリエディタ Athenaに似たSQLライクなクエリエディタが利用できる そのまま使える用途別のサンプルクエリ(説明付き)が便利
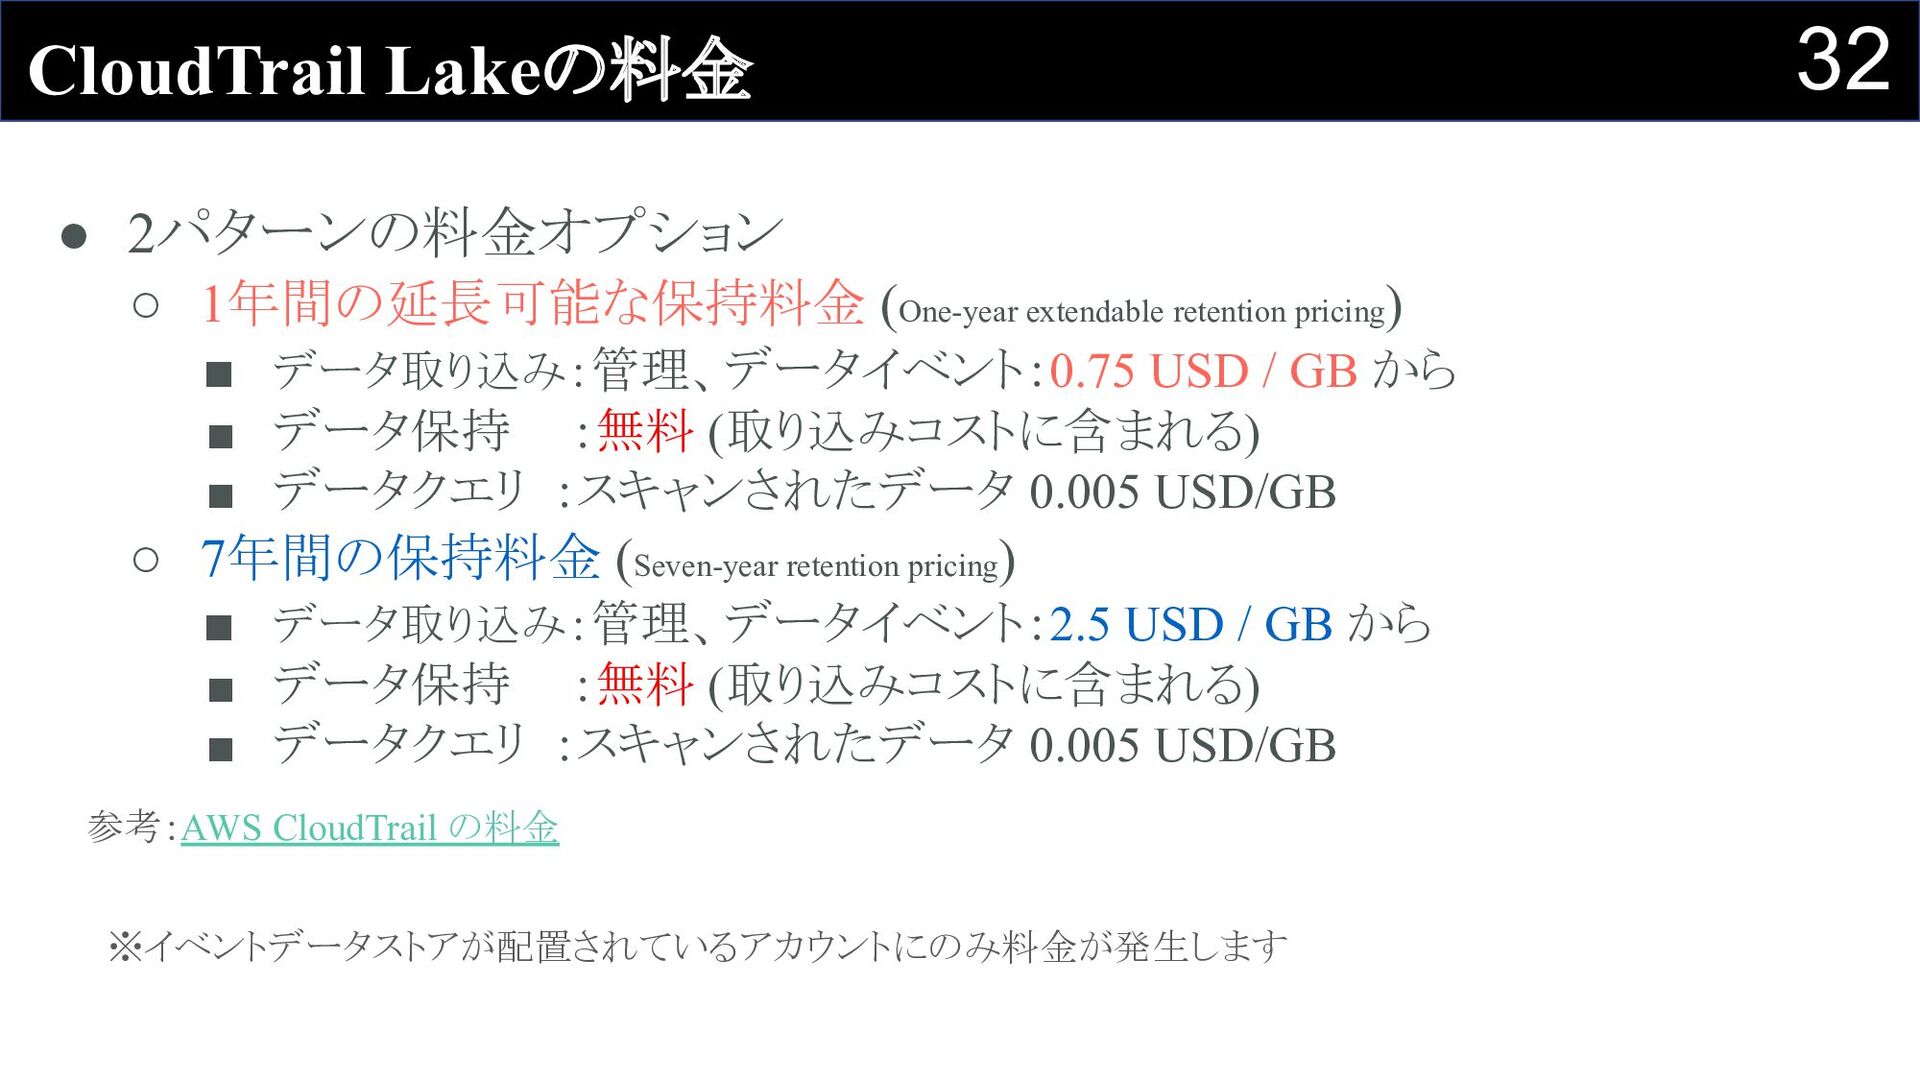
32 CloudTrail Lakeの料金 • 2パターンの料金オプション ◦ 1年間の延長可能な保持料金 (One-year extendable retention
pricing) ▪ データ取り込み:管理、データイベント:0.75 USD / GB から ▪ データ保持 :無料 (取り込みコストに含まれる) ▪ データクエリ :スキャンされたデータ 0.005 USD/GB ◦ 7年間の保持料金 (Seven-year retention pricing) ▪ データ取り込み:管理、データイベント:2.5 USD / GB から ▪ データ保持 :無料 (取り込みコストに含まれる) ▪ データクエリ :スキャンされたデータ 0.005 USD/GB 参考:AWS CloudTrail の料金 ※イベントデータストアが配置されているアカウントにのみ料金が発生します
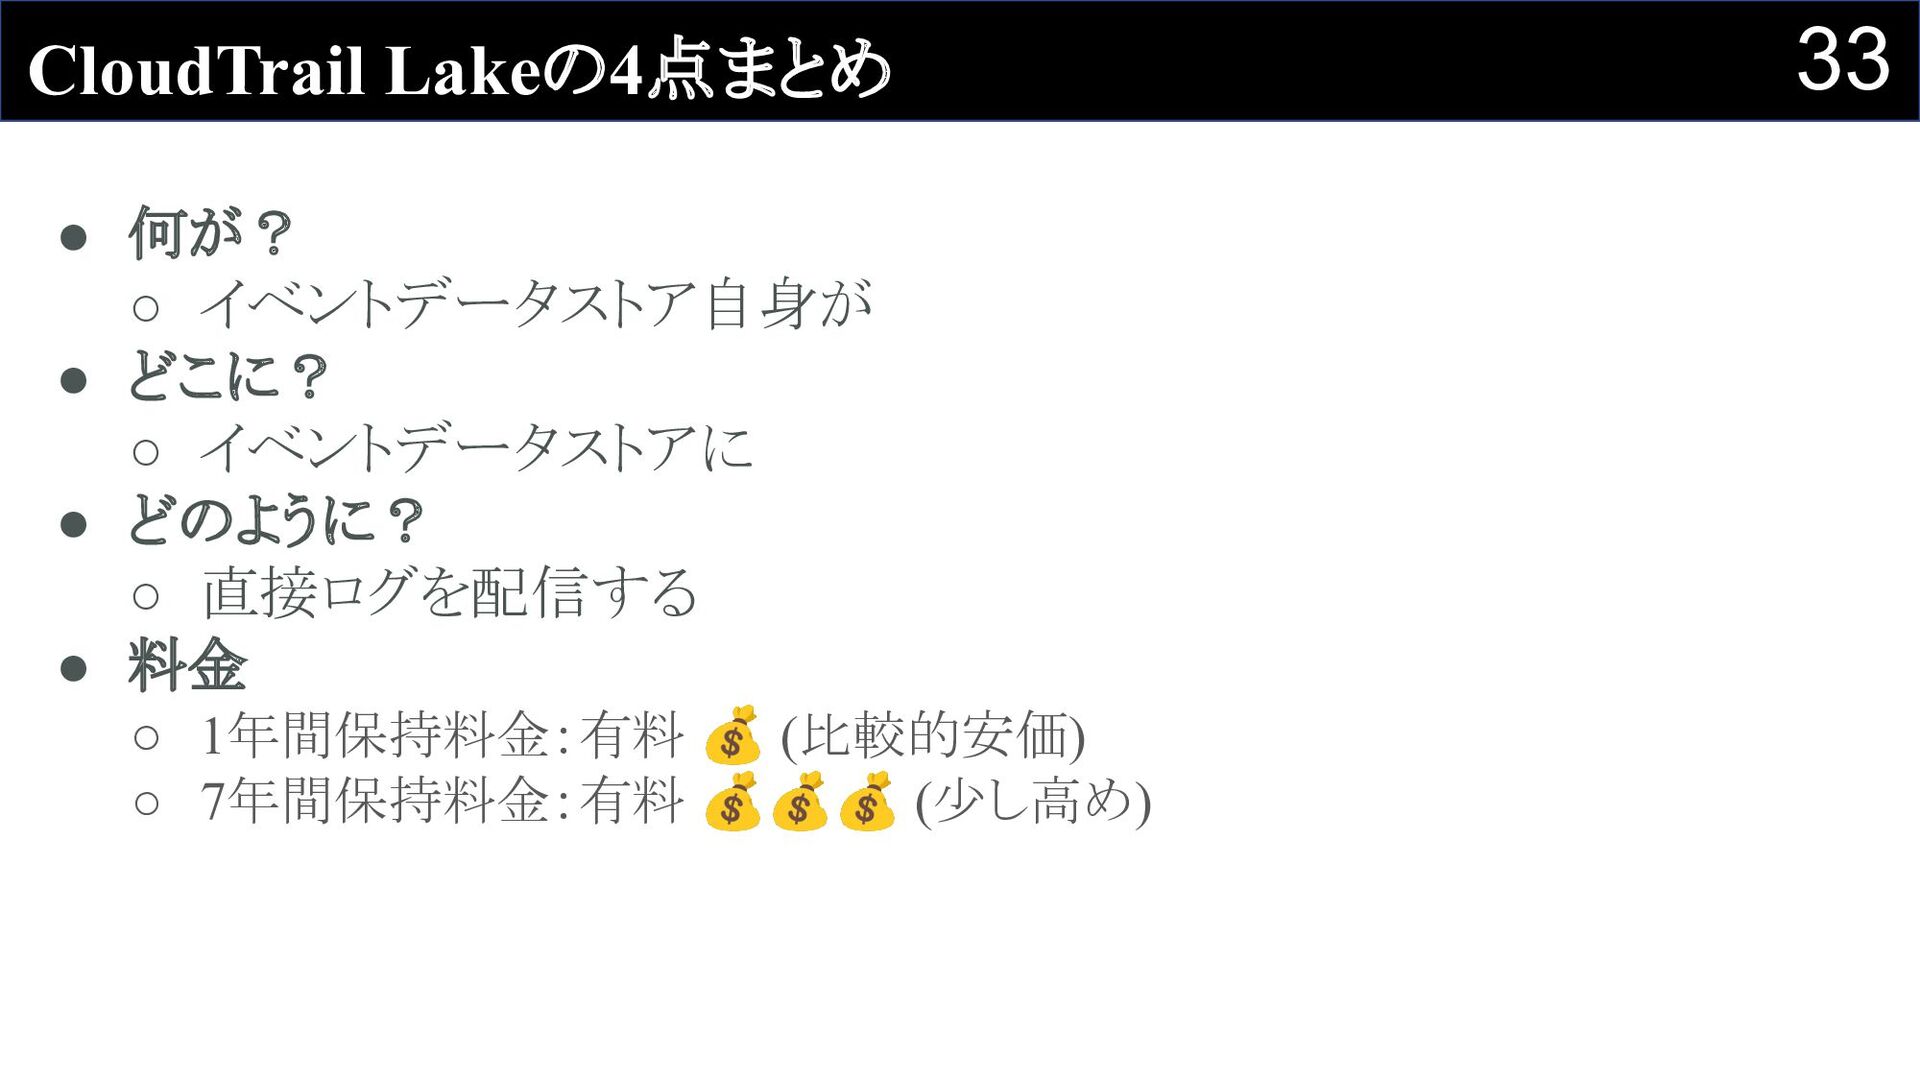
33 CloudTrail Lakeの4点まとめ • 何が? ◦ イベントデータストア自身が • どこに? ◦
イベントデータストアに • どのように? ◦ 直接ログを配信する • 料金 ◦ 1年間保持料金:有料 💰 (比較的安価) ◦ 7年間保持料金:有料 💰💰💰 (少し高め)
34 • 証跡の利用 • AWS CloudTrail Lakeの利用 • Amazon Security
Lakeの利用
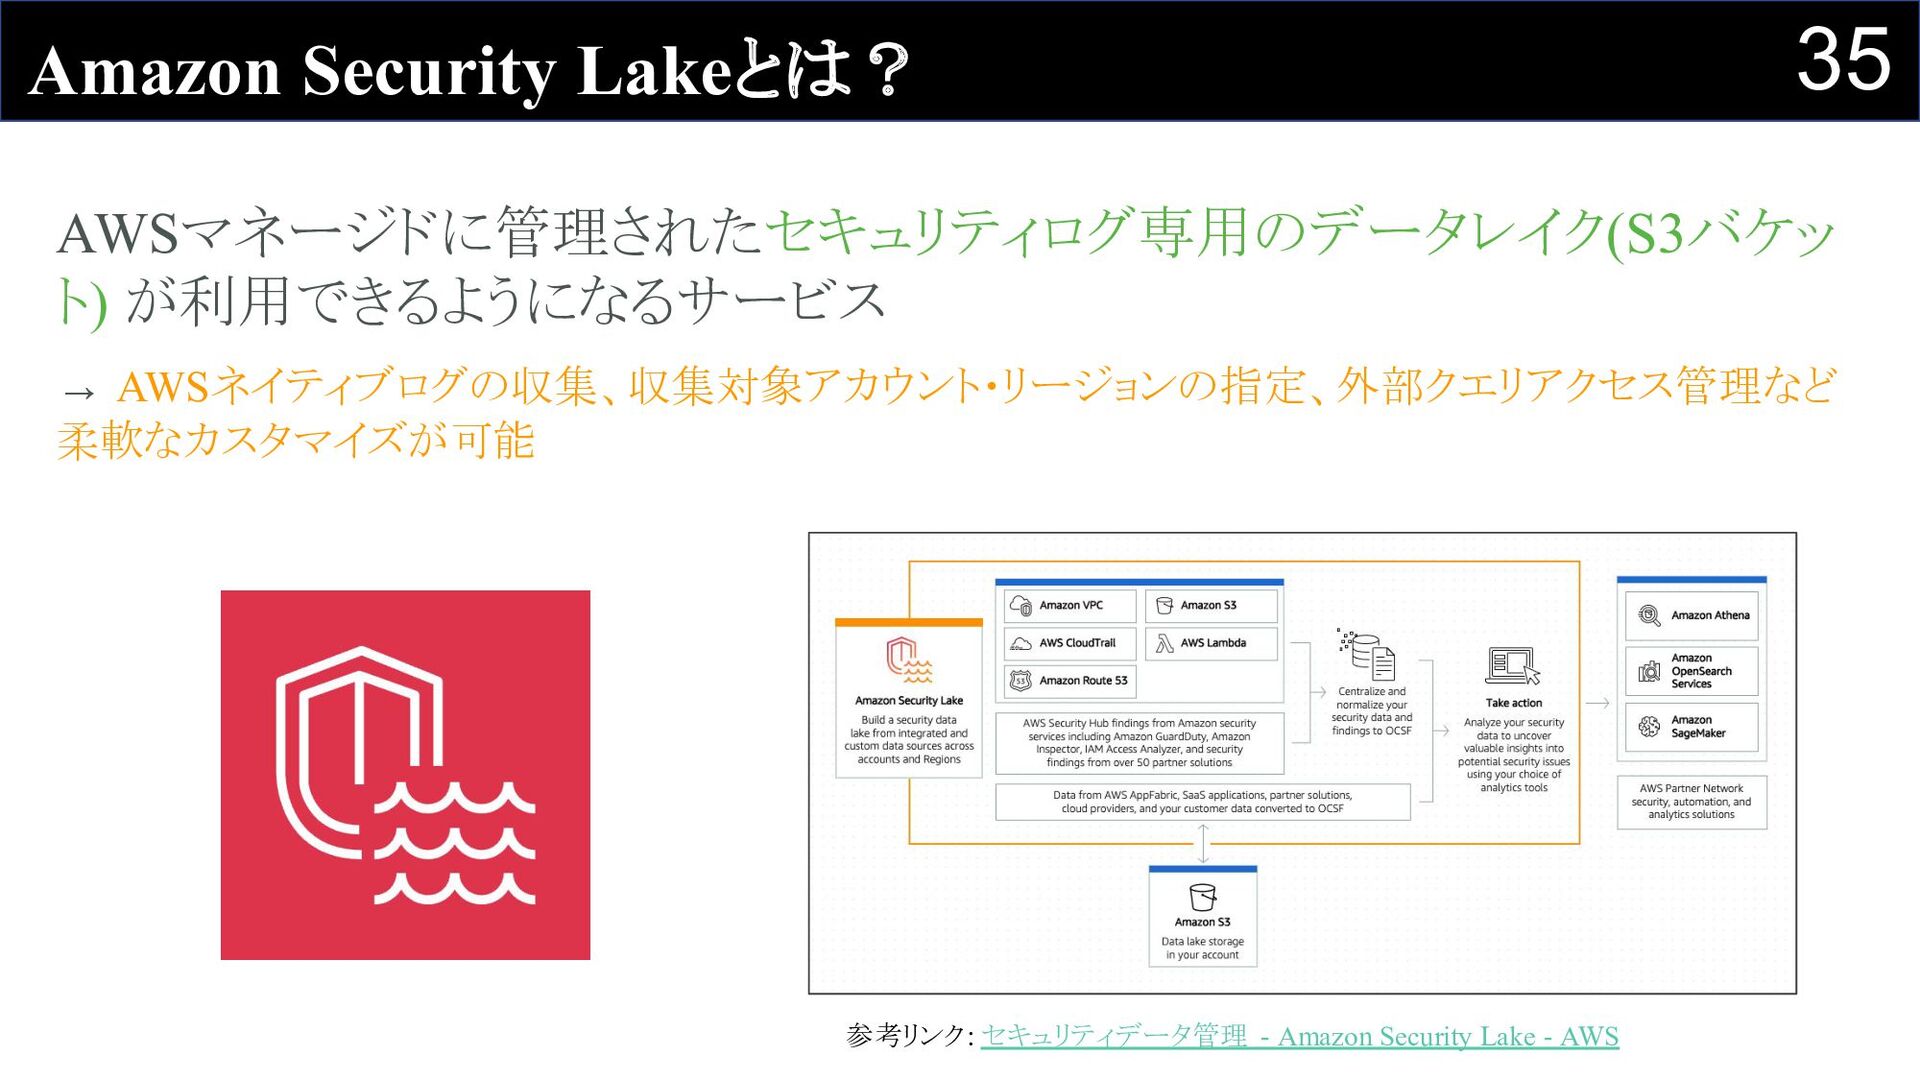
35 Amazon Security Lakeとは? AWSマネージドに管理されたセキュリティログ専用のデータレイク(S3バケッ ト) が利用できるようになるサービス → AWSネイティブログの収集、収集対象アカウント・リージョンの指定、外部クエリアクセス管理など 柔軟なカスタマイズが可能
参考リンク:セキュリティデータ管理 - Amazon Security Lake - AWS
36 AWSネイティブログの収集 2024年5月時点で以下のログの自動収集 ※ & 正規化 が可能 • CloudTrailイベント (管理、データ)
※ • Security Hub Findings (検出結果) • Route 53 DNS クエリログ • VPCフローログ • EKS監査ログ ※CloudTrailイベントを除き、サービス側での明示的なロギング設定は不要 CloudTrailイベントを収集するためにマルチリージョン証跡の作成が前提となる (収集の仕組みは証跡と同じ)
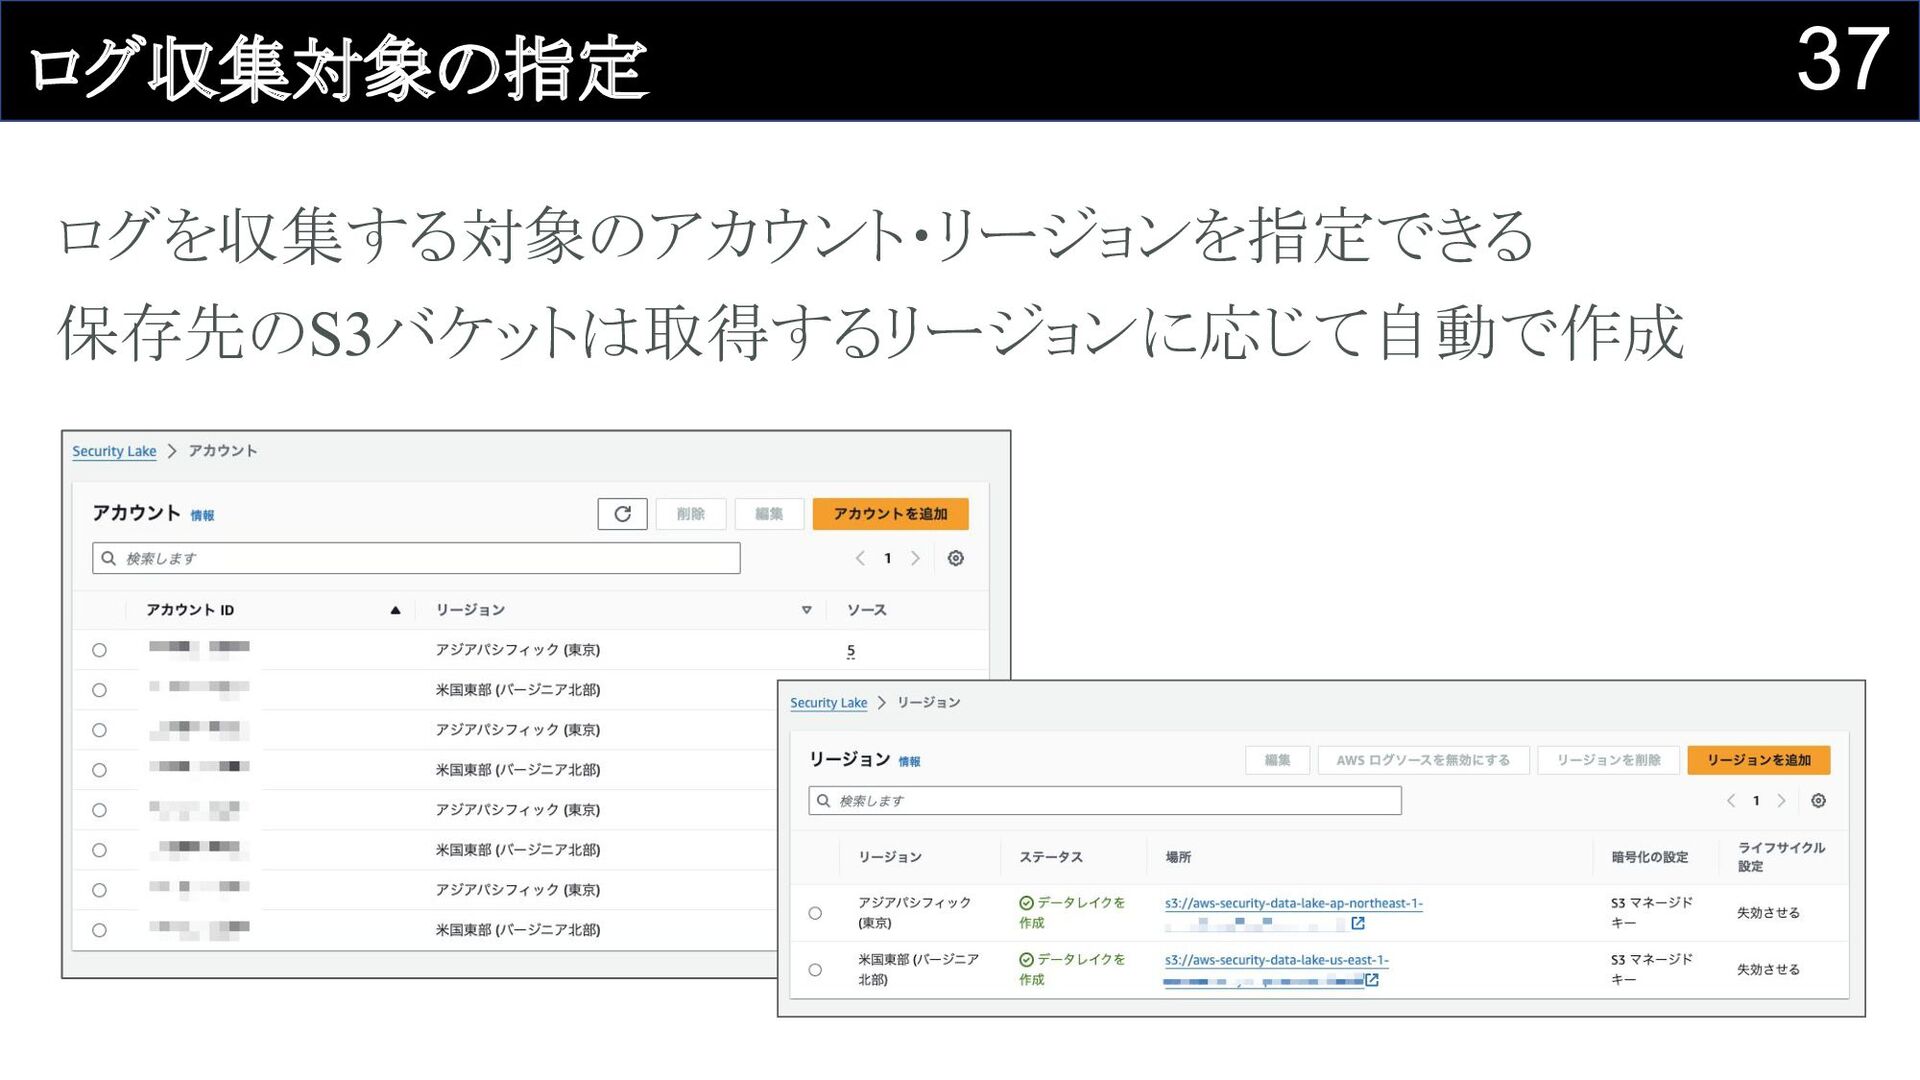
37 ログ収集対象の指定 ログを収集する対象のアカウント・リージョンを指定できる 保存先のS3バケットは取得するリージョンに応じて自動で作成
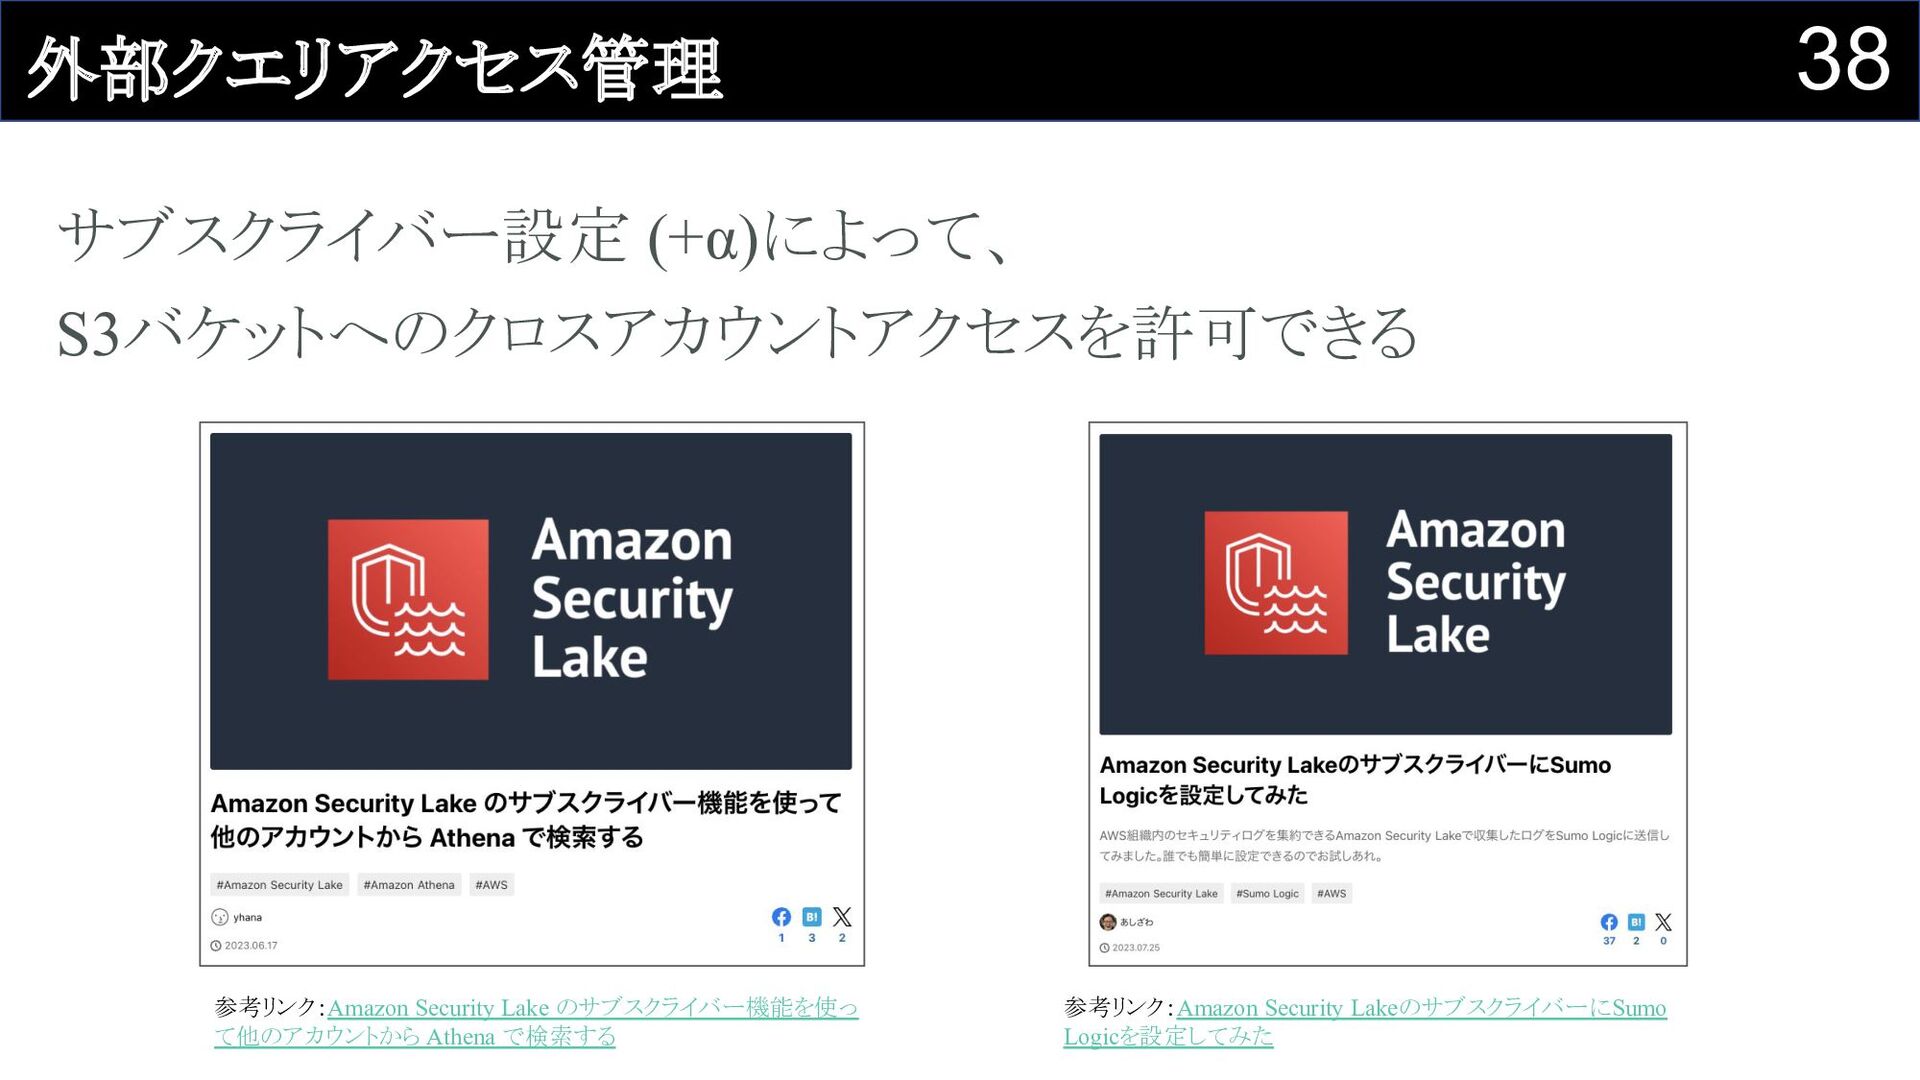
38 外部クエリアクセス管理 サブスクライバー設定 (+α)によって、 S3バケットへのクロスアカウントアクセスを許可できる 参考リンク:Amazon Security LakeのサブスクライバーにSumo Logicを設定してみた 参考リンク:Amazon
Security Lake のサブスクライバー機能を使っ て他のアカウントから Athena で検索する
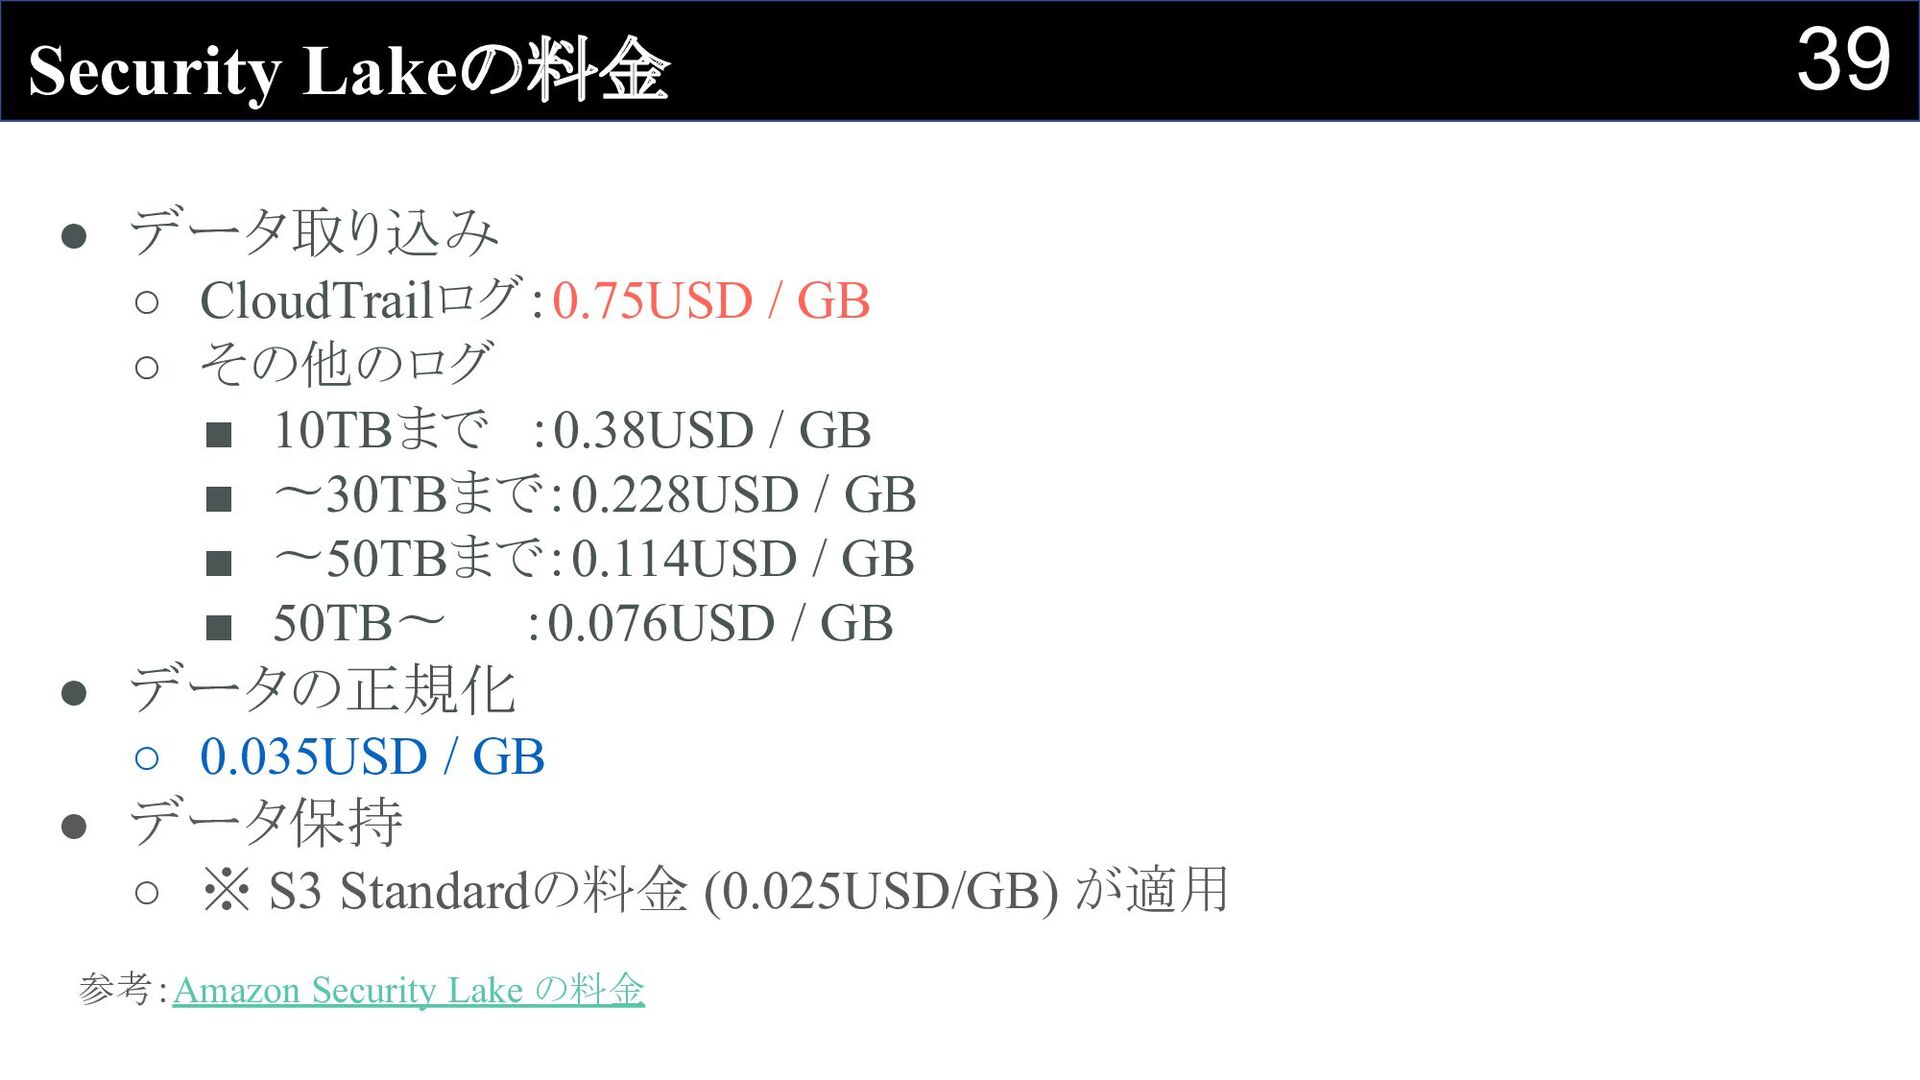
39 Security Lakeの料金 • データ取り込み ◦ CloudTrailログ:0.75USD / GB ◦
その他のログ ▪ 10TBまで :0.38USD / GB ▪ 〜30TBまで:0.228USD / GB ▪ 〜50TBまで:0.114USD / GB ▪ 50TB〜 :0.076USD / GB • データの正規化 ◦ 0.035USD / GB • データ保持 ◦ ※ S3 Standardの料金 (0.025USD/GB) が適用 参考:Amazon Security Lake の料金
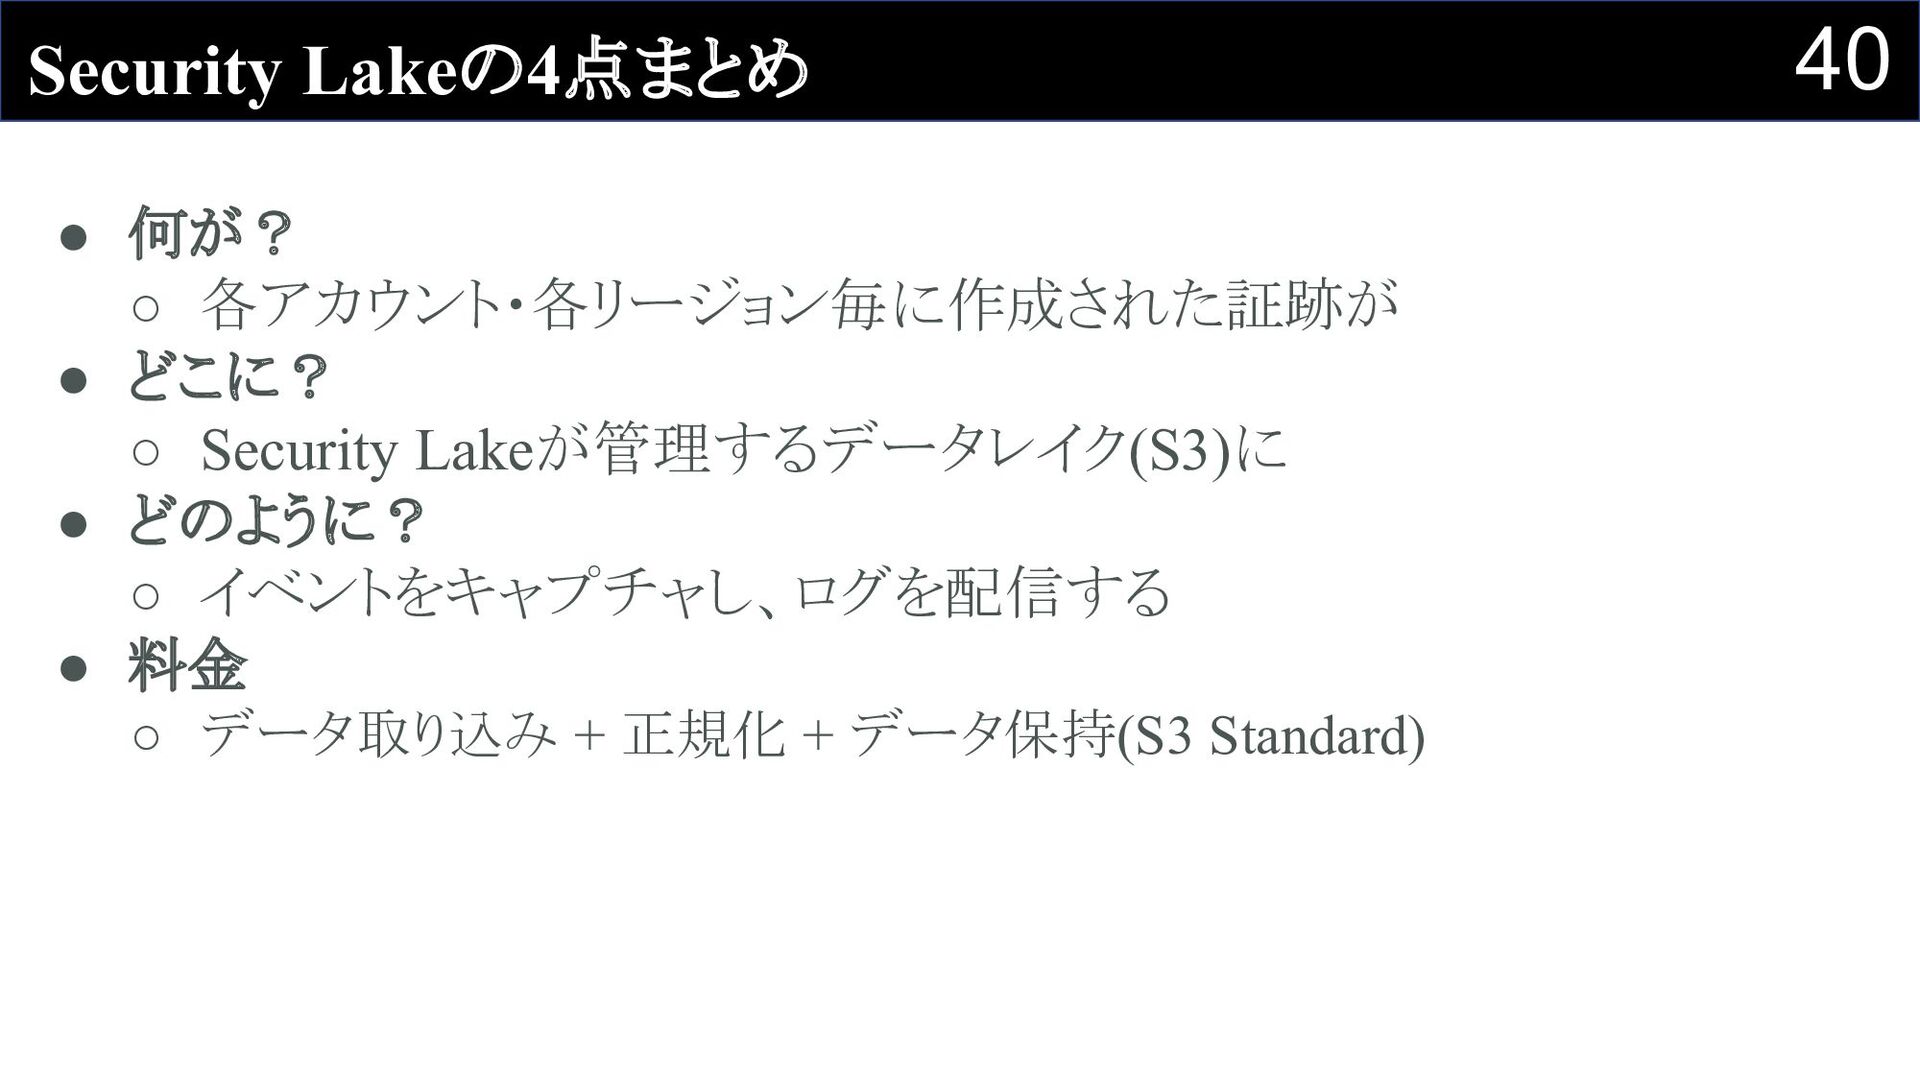
40 Security Lakeの4点まとめ • 何が? ◦ 各アカウント・各リージョン毎に作成された証跡が • どこに? ◦
Security Lakeが管理するデータレイク(S3)に • どのように? ◦ イベントをキャプチャし、ログを配信する • 料金 ◦ データ取り込み + 正規化 + データ保持(S3 Standard)
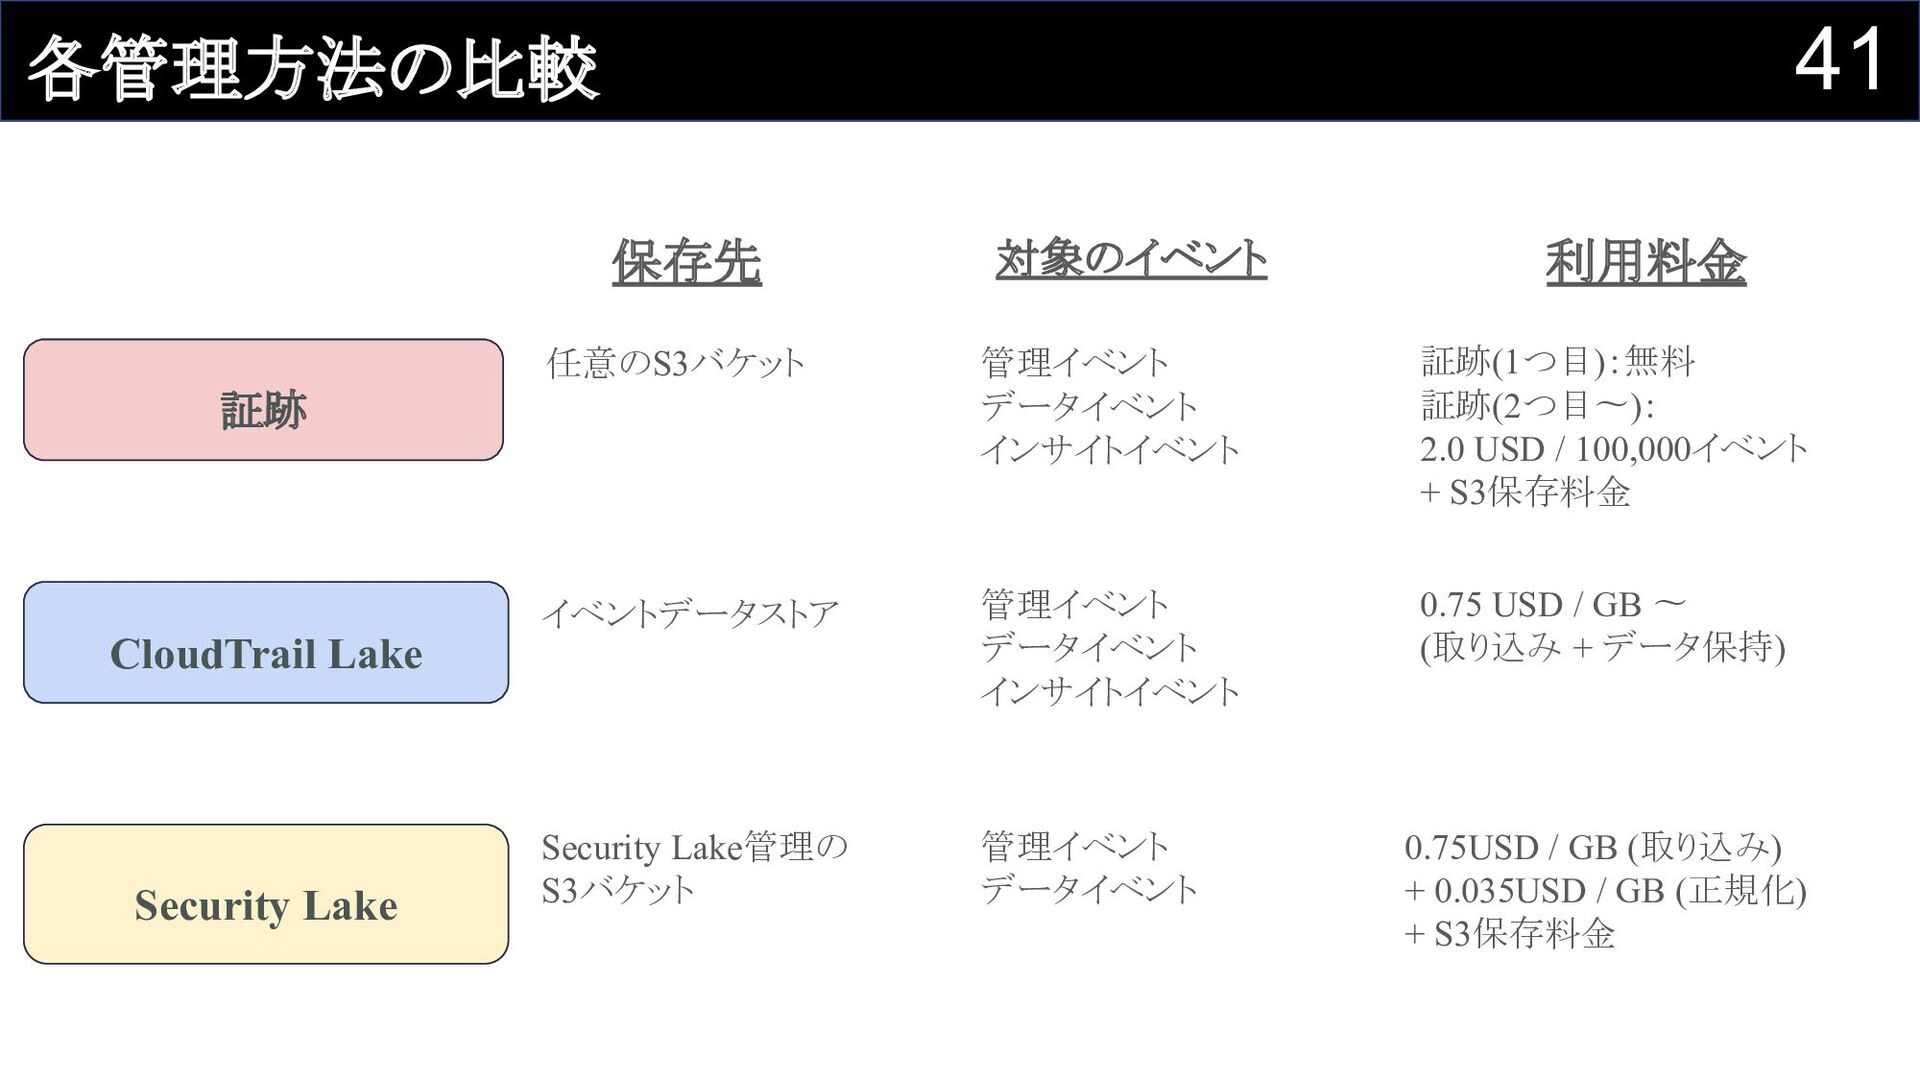
41 各管理方法の比較 証跡 CloudTrail Lake Security Lake 保存先 任意のS3バケット イベントデータストア
Security Lake管理の S3バケット 利用料金 対象のイベント 管理イベント データイベント インサイトイベント 証跡(1つ目):無料 証跡(2つ目〜): 2.0 USD / 100,000イベント + S3保存料金 0.75 USD / GB 〜 (取り込み + データ保持) 0.75USD / GB (取り込み) + 0.035USD / GB (正規化) + S3保存料金 管理イベント データイベント インサイトイベント 管理イベント データイベント
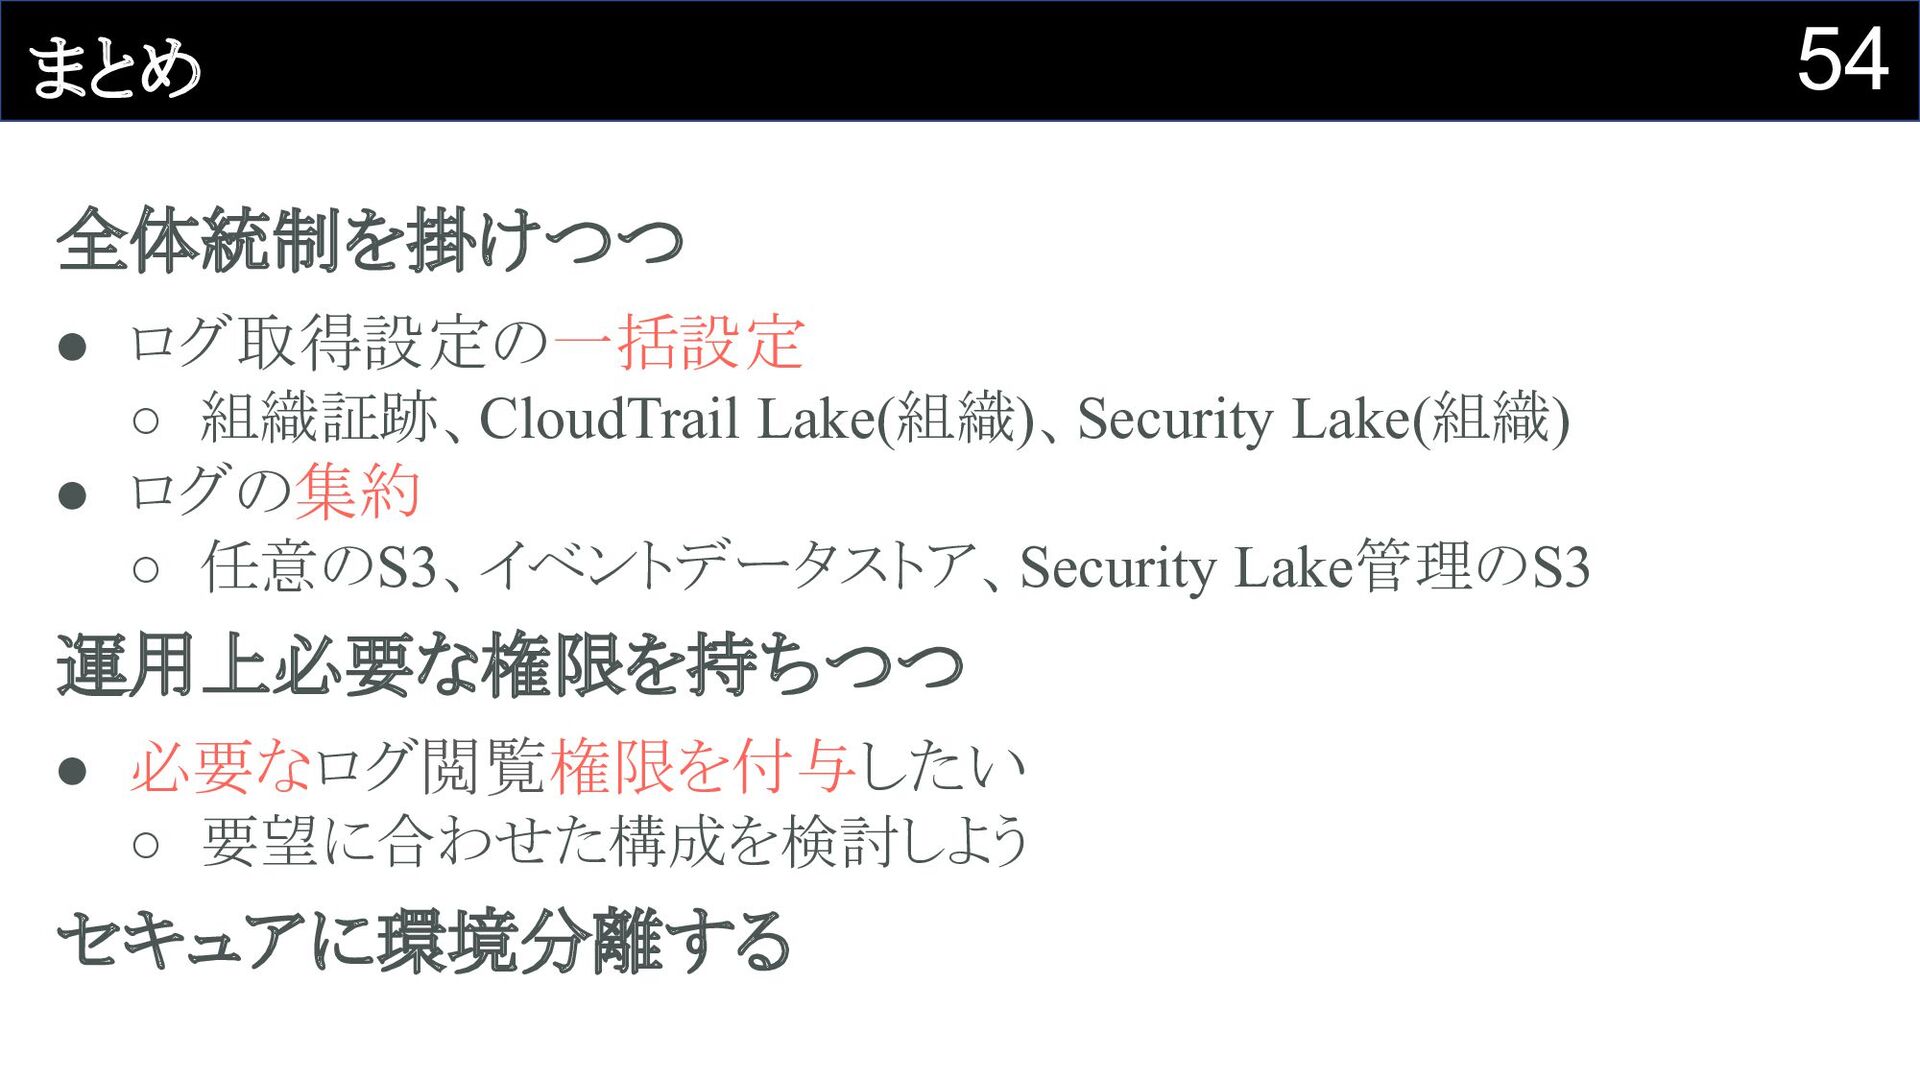
42 ここまで話したこと 全体統制を掛けつつ • ログ取得設定の一括設定 ▪ 組織証跡、CloudTrail Lake(組織)、Security Lake(組織) •
ログの集約 ▪ 任意のS3、イベントデータストア、Security Lake管理のS3 運用上必要な権限を持ちつつ • (後半パートでお話しします) セキュアに環境分離する
43 CloudTrailの管理戦略
44 CloudTrail管理戦略(造語)とは? CloudTrailを どのように統制するか? + どのように運用するか?
45 ログの運用といっても、さまざまあるけど... • 取得 • 分析 • 可視化 • 監視
→ 「取得 (閲覧) + 分析」にフォーカスして考えてみましょう :みんながログを確認できるようにするという一番基本の話
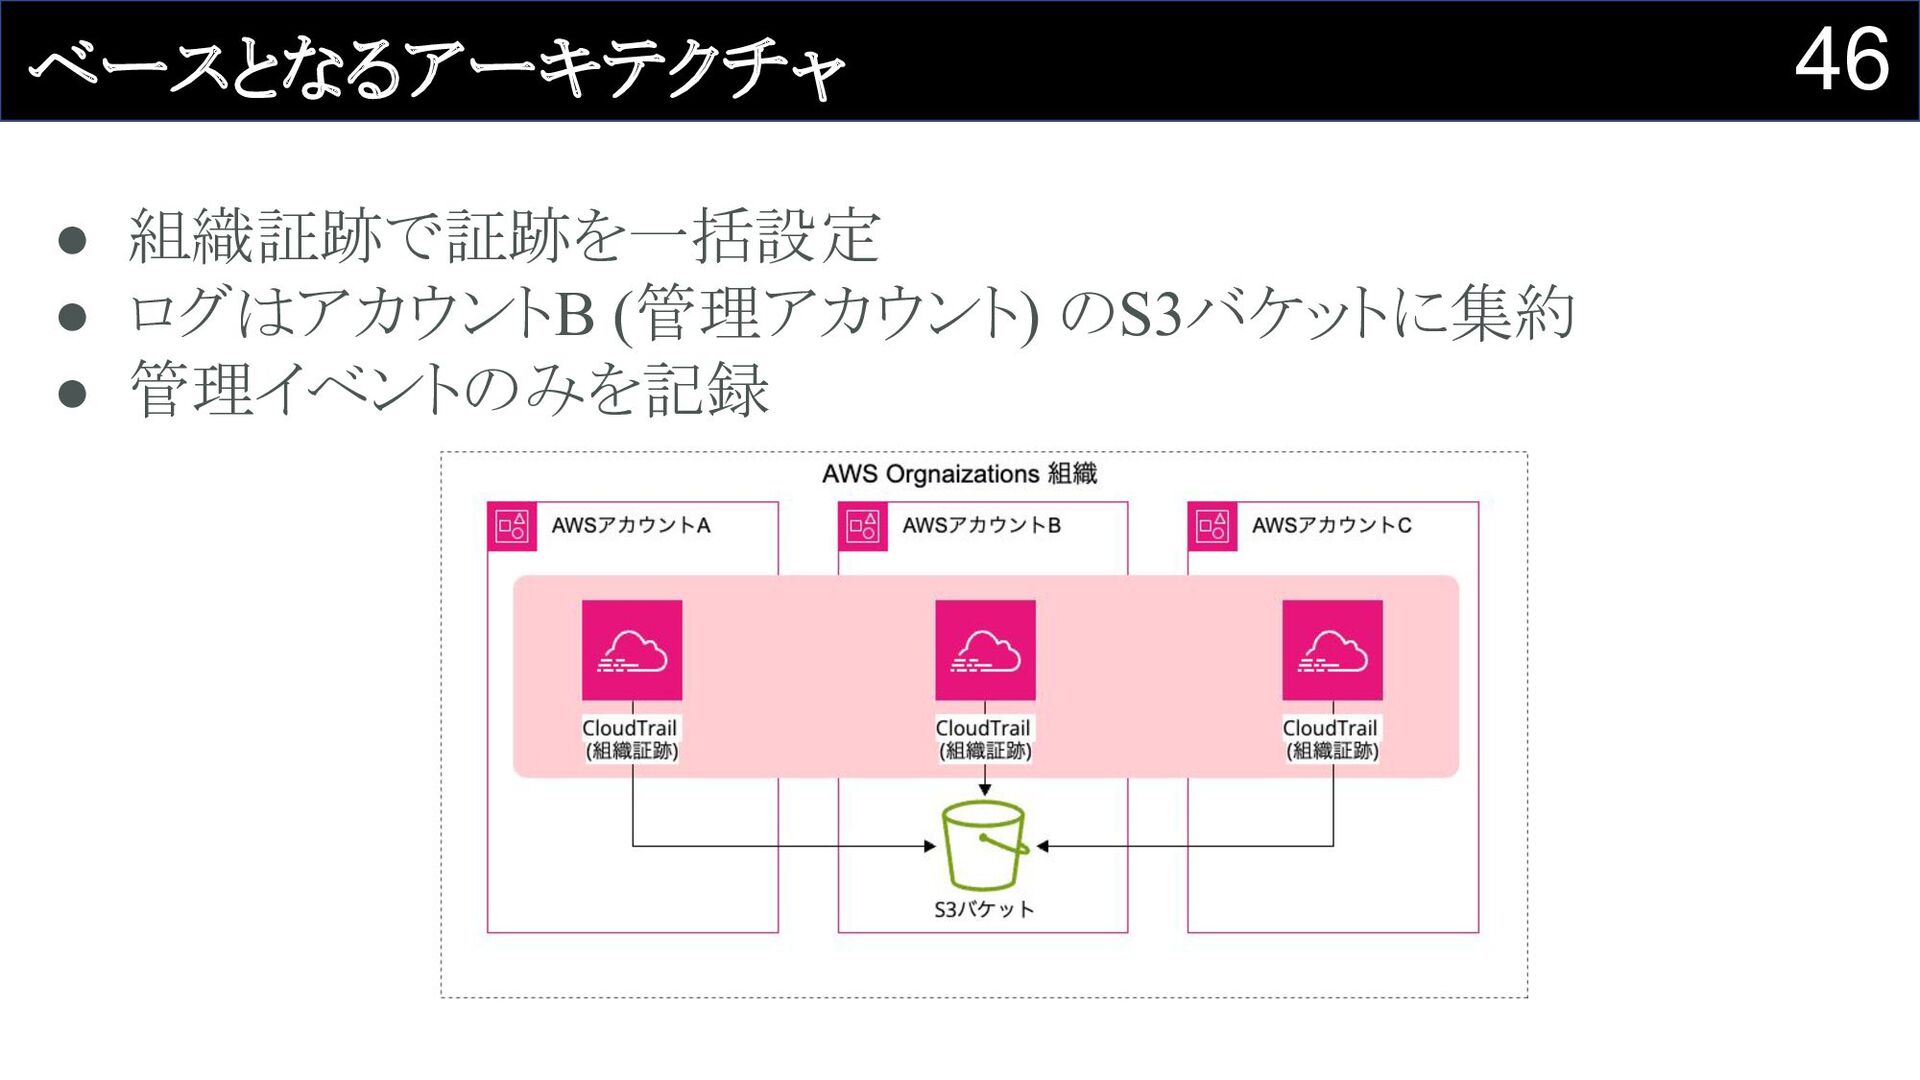
• 組織証跡で証跡を一括設定 • ログはアカウントB (管理アカウント) のS3バケットに集約 • 管理イベントのみを記録 46 ベースとなるアーキテクチャ
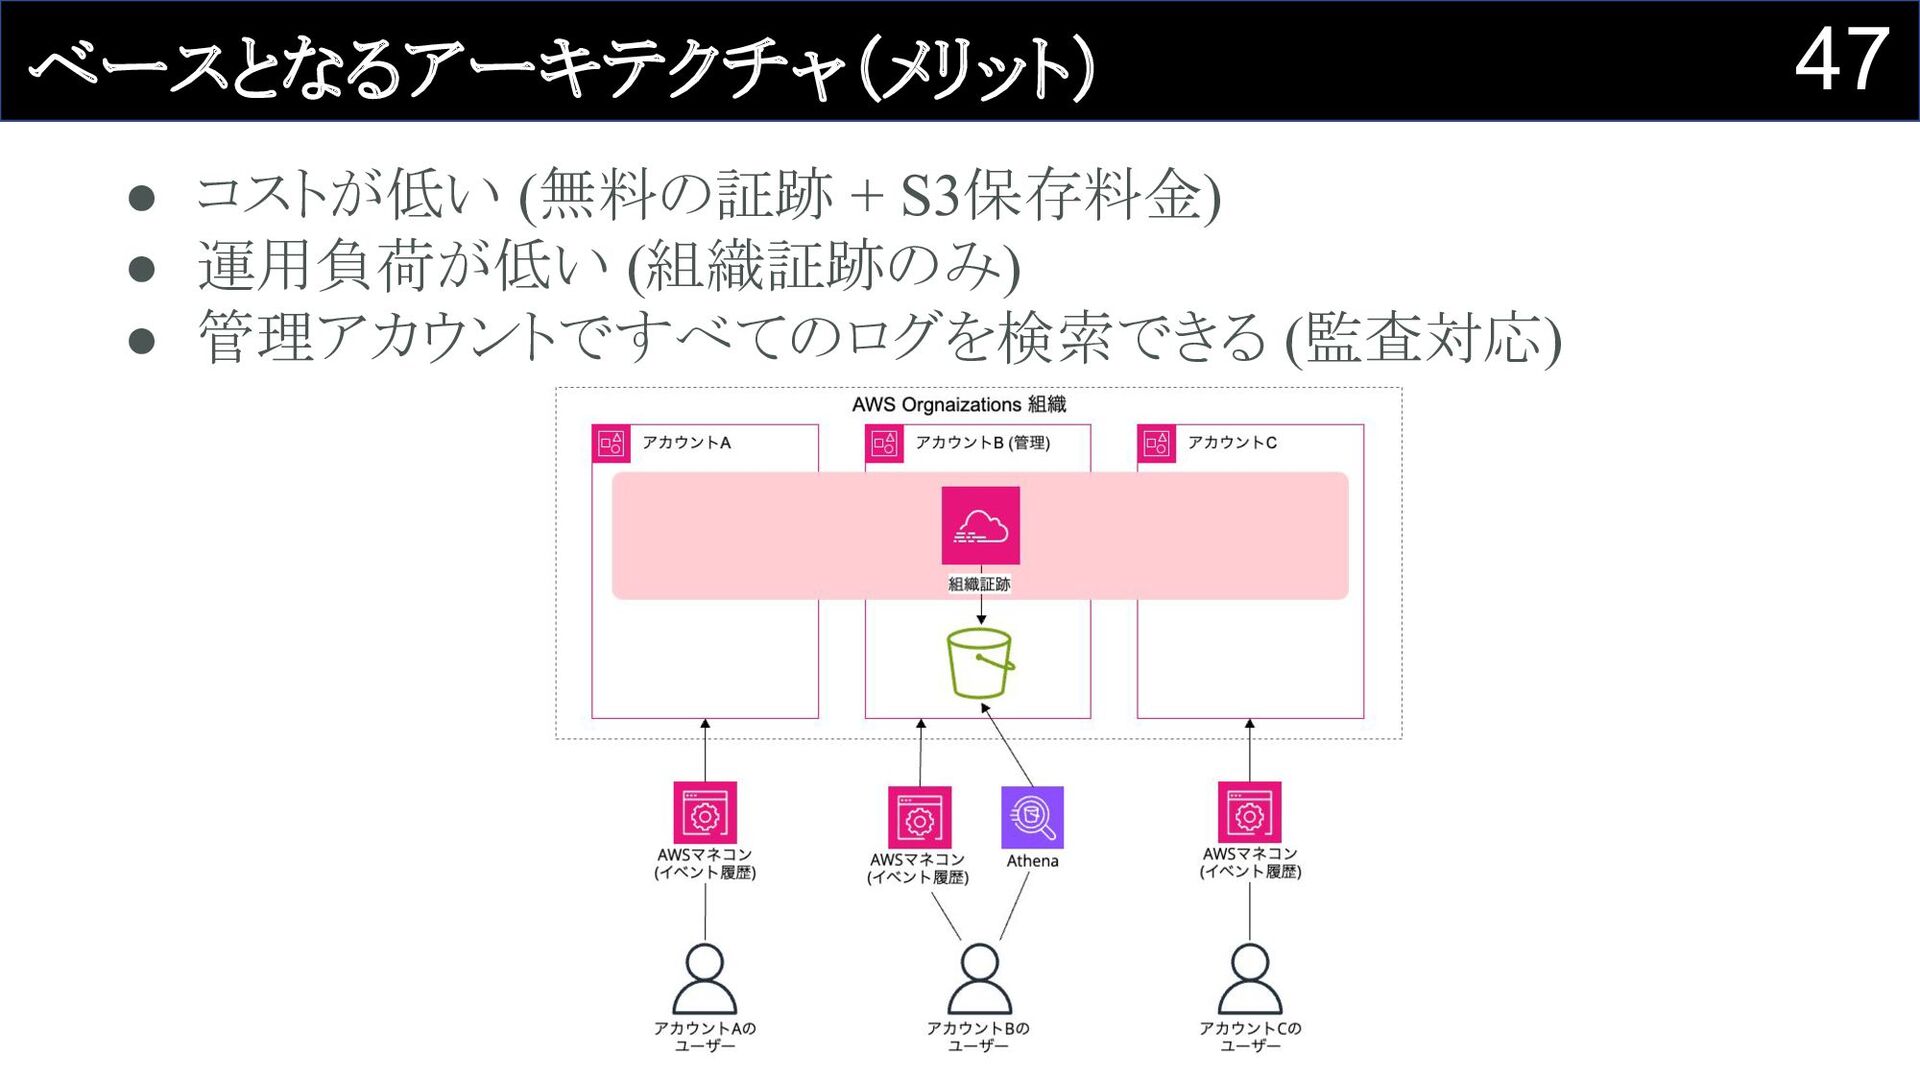
• コストが低い (無料の証跡 + S3保存料金) • 運用負荷が低い (組織証跡のみ) • 管理アカウントですべてのログを検索できる
(監査対応) 47 ベースとなるアーキテクチャ(メリット)
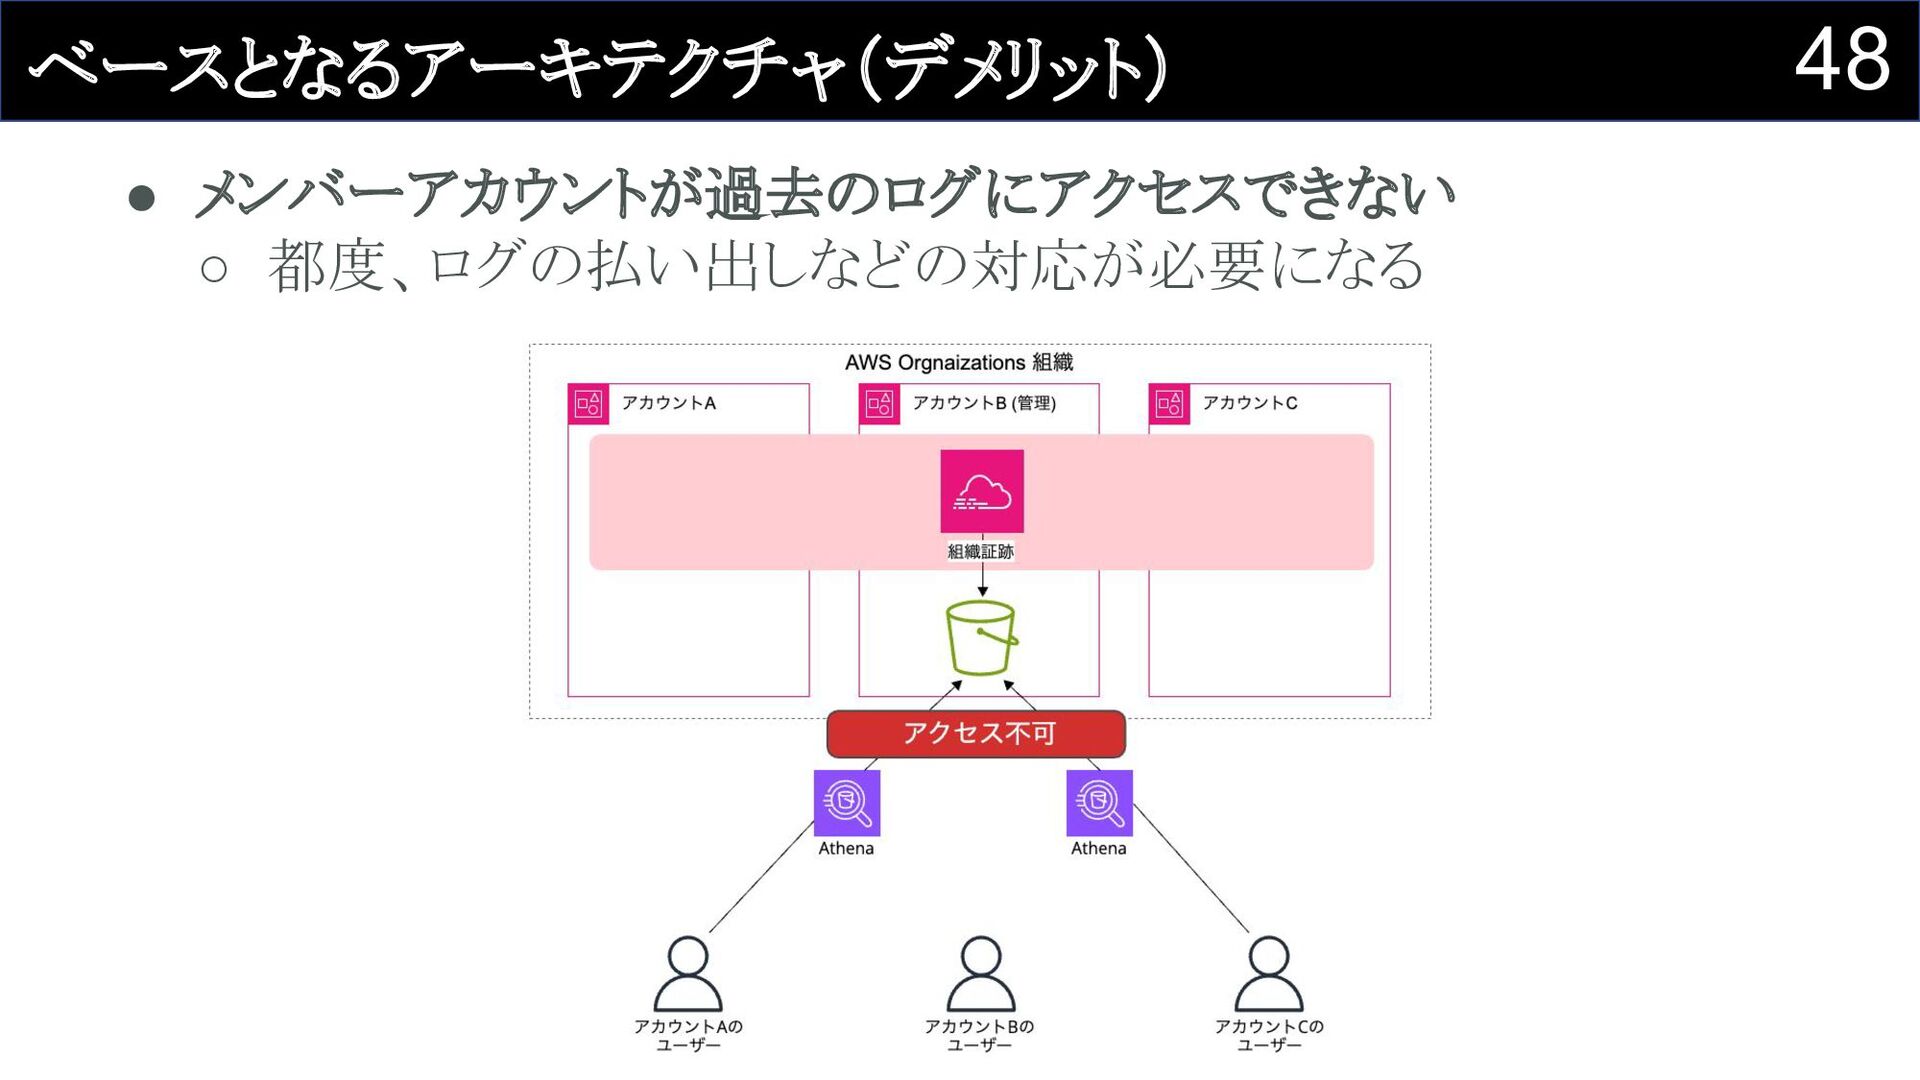
• メンバーアカウントが過去のログにアクセスできない ◦ 都度、ログの払い出しなどの対応が必要になる 48 ベースとなるアーキテクチャ(デメリット) Athena
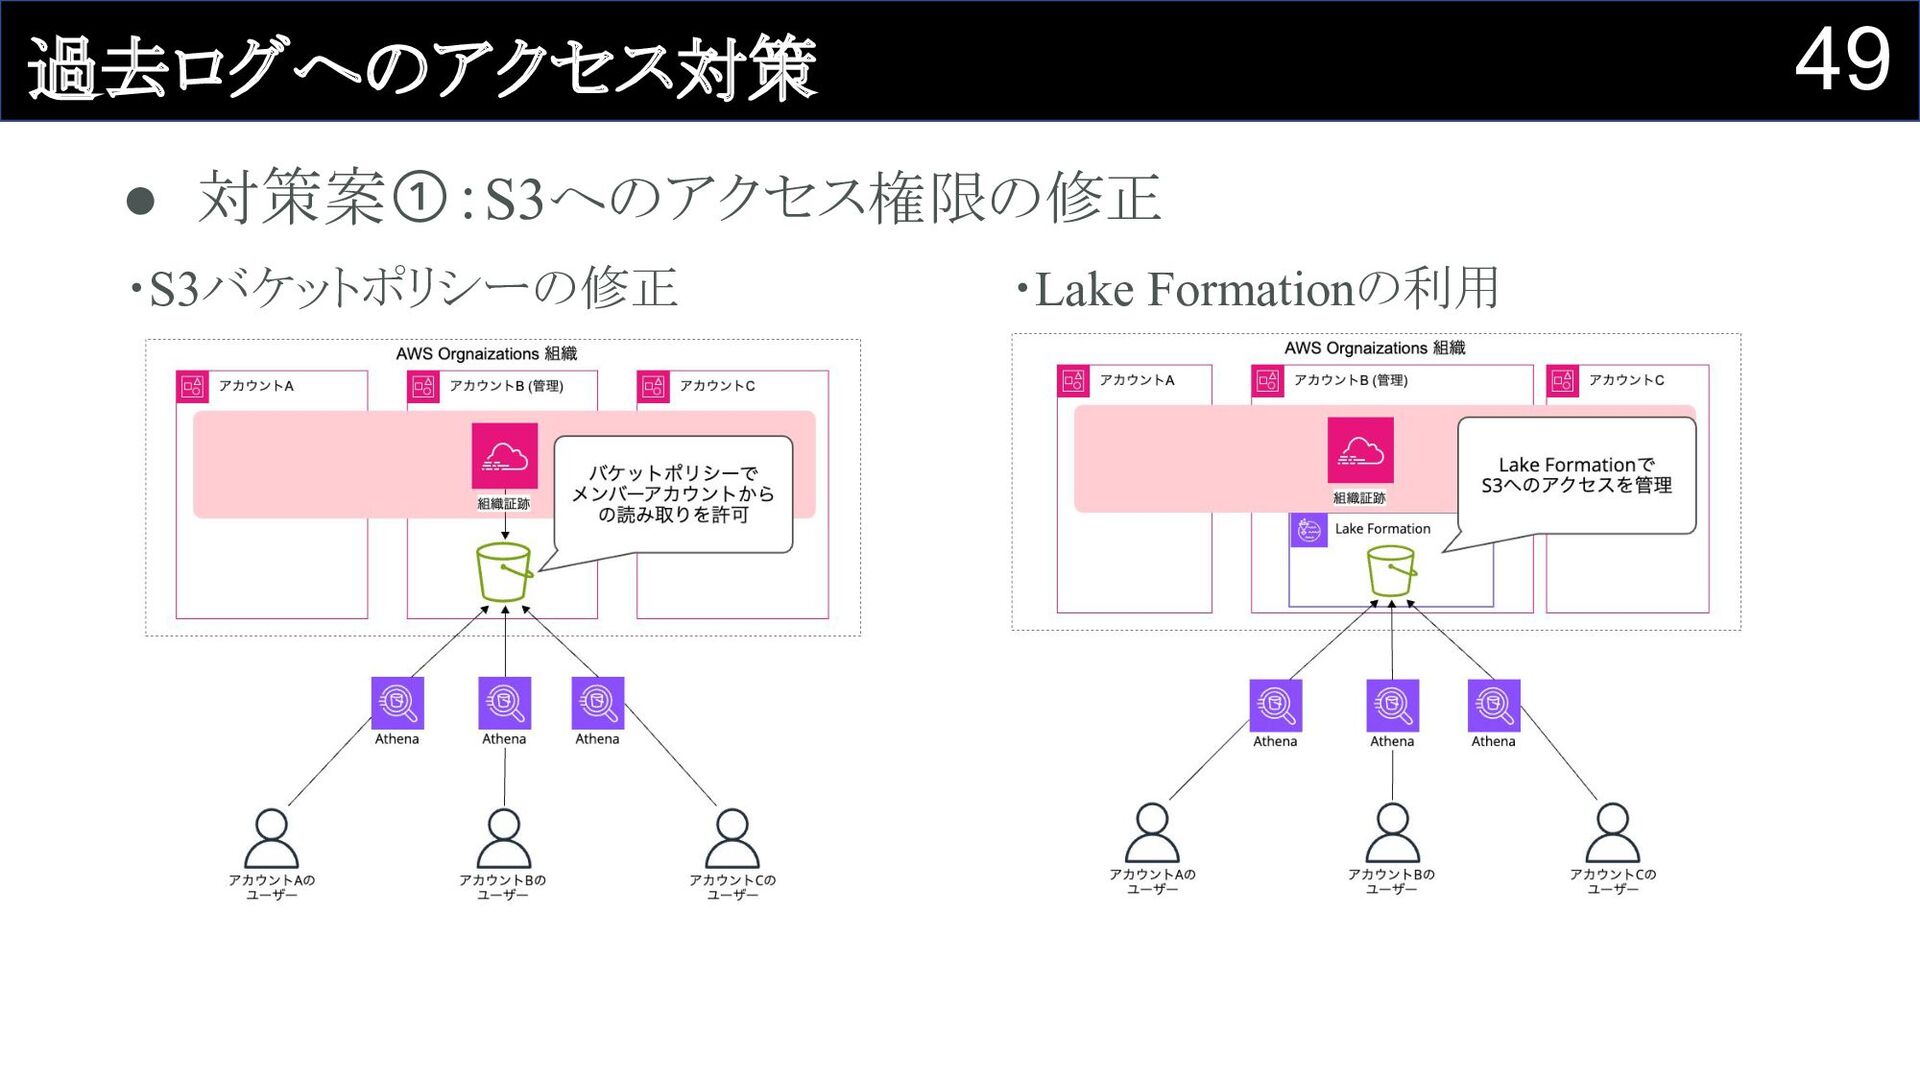
• 対策案①:S3へのアクセス権限の修正 49 過去ログへのアクセス対策 ・S3バケットポリシーの修正 ・Lake Formationの利用
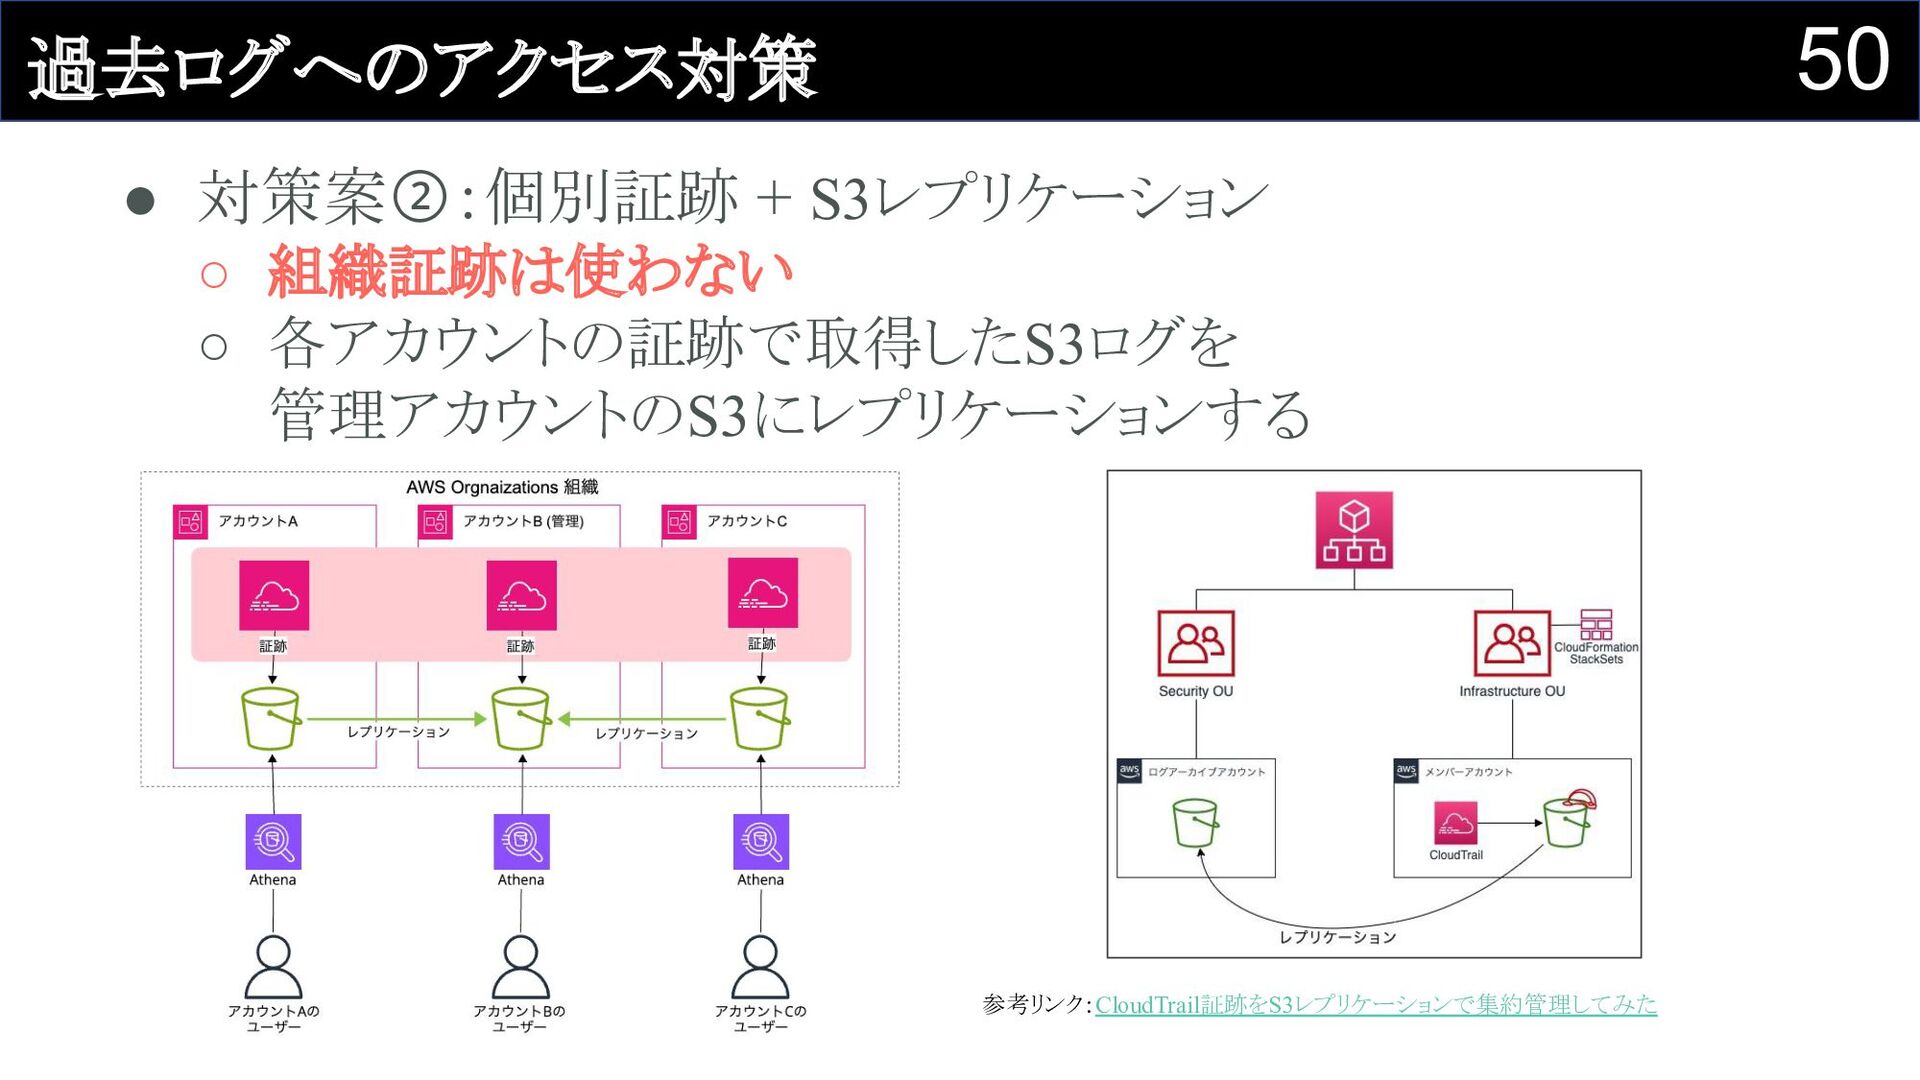
• 対策案②:個別証跡 + S3レプリケーション ◦ 組織証跡は使わない ◦ 各アカウントの証跡で取得したS3ログを 管理アカウントのS3にレプリケーションする 50
過去ログへのアクセス対策 参考リンク:CloudTrail証跡をS3レプリケーションで集約管理してみた
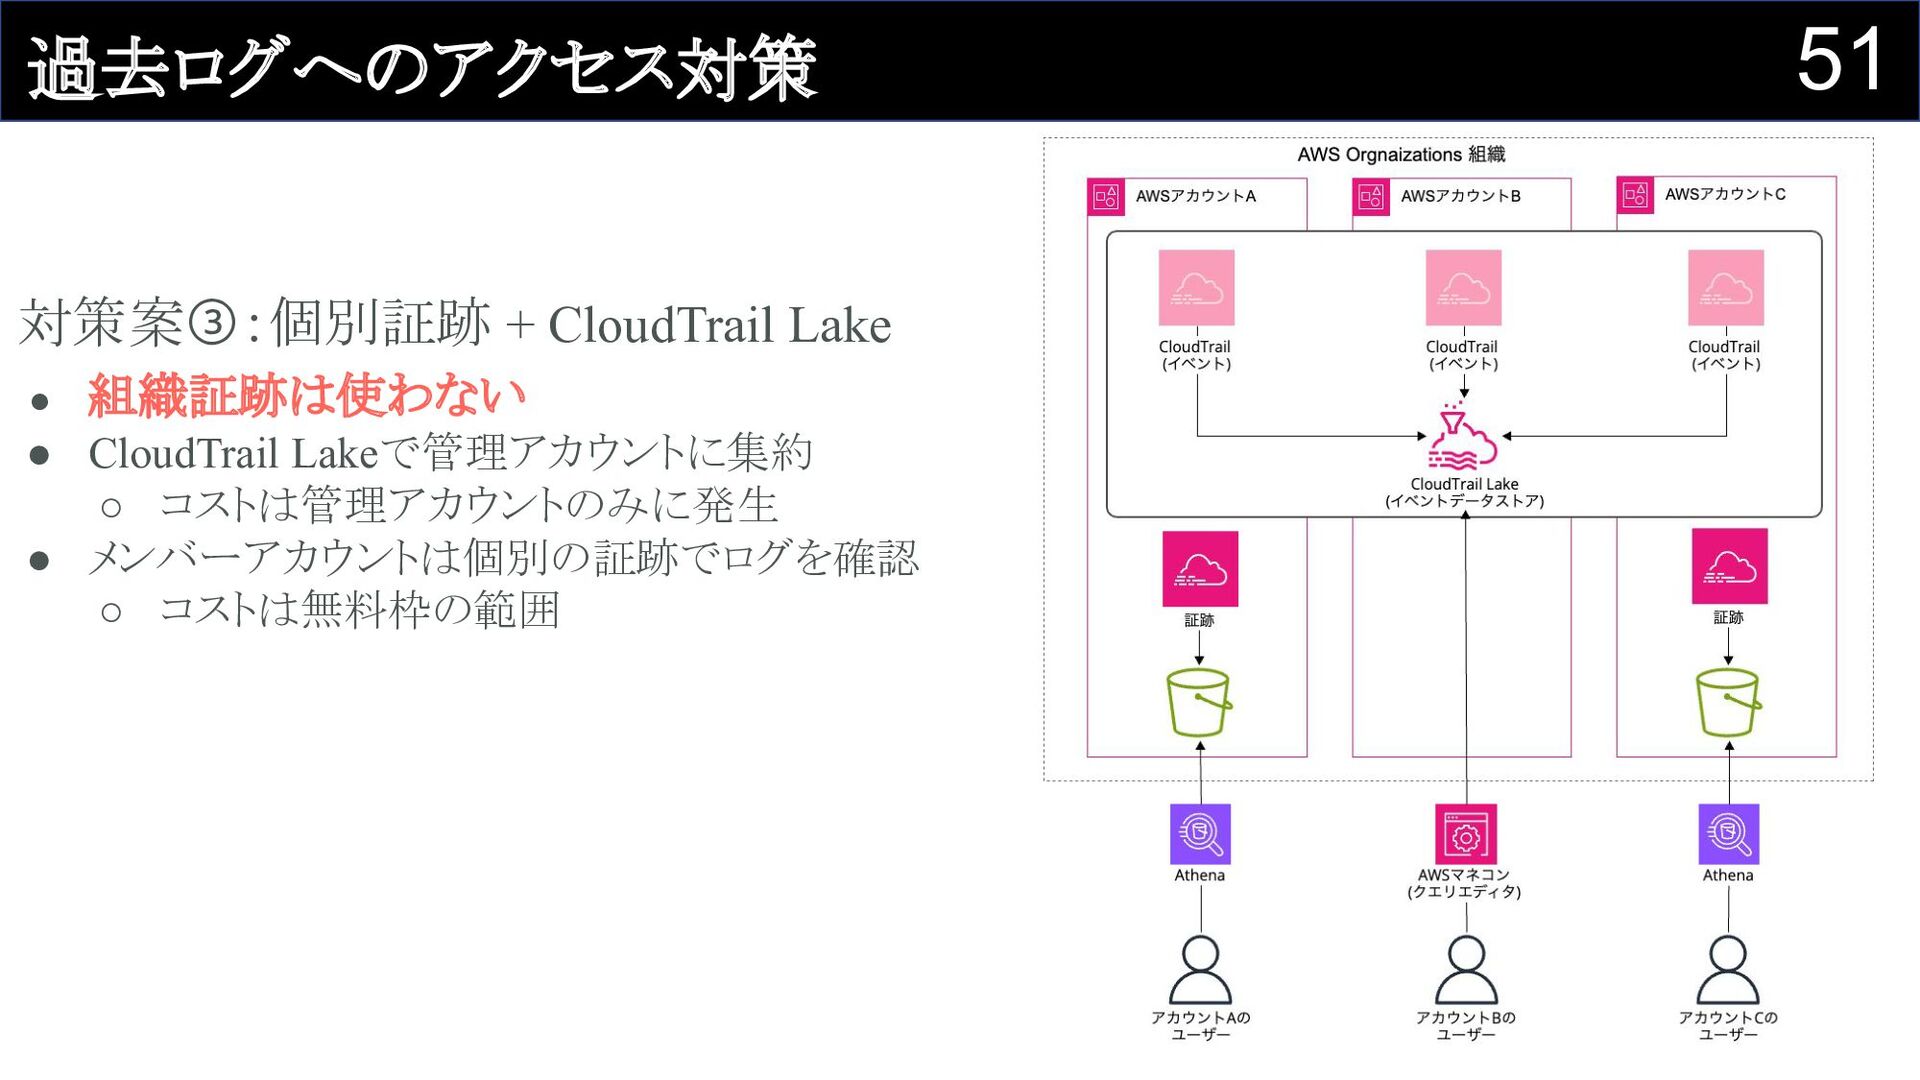
対策案③:個別証跡 + CloudTrail Lake • 組織証跡は使わない • CloudTrail Lakeで管理アカウントに集約 ◦
コストは管理アカウントのみに発生 • メンバーアカウントは個別の証跡でログを確認 ◦ コストは無料枠の範囲 51 過去ログへのアクセス対策
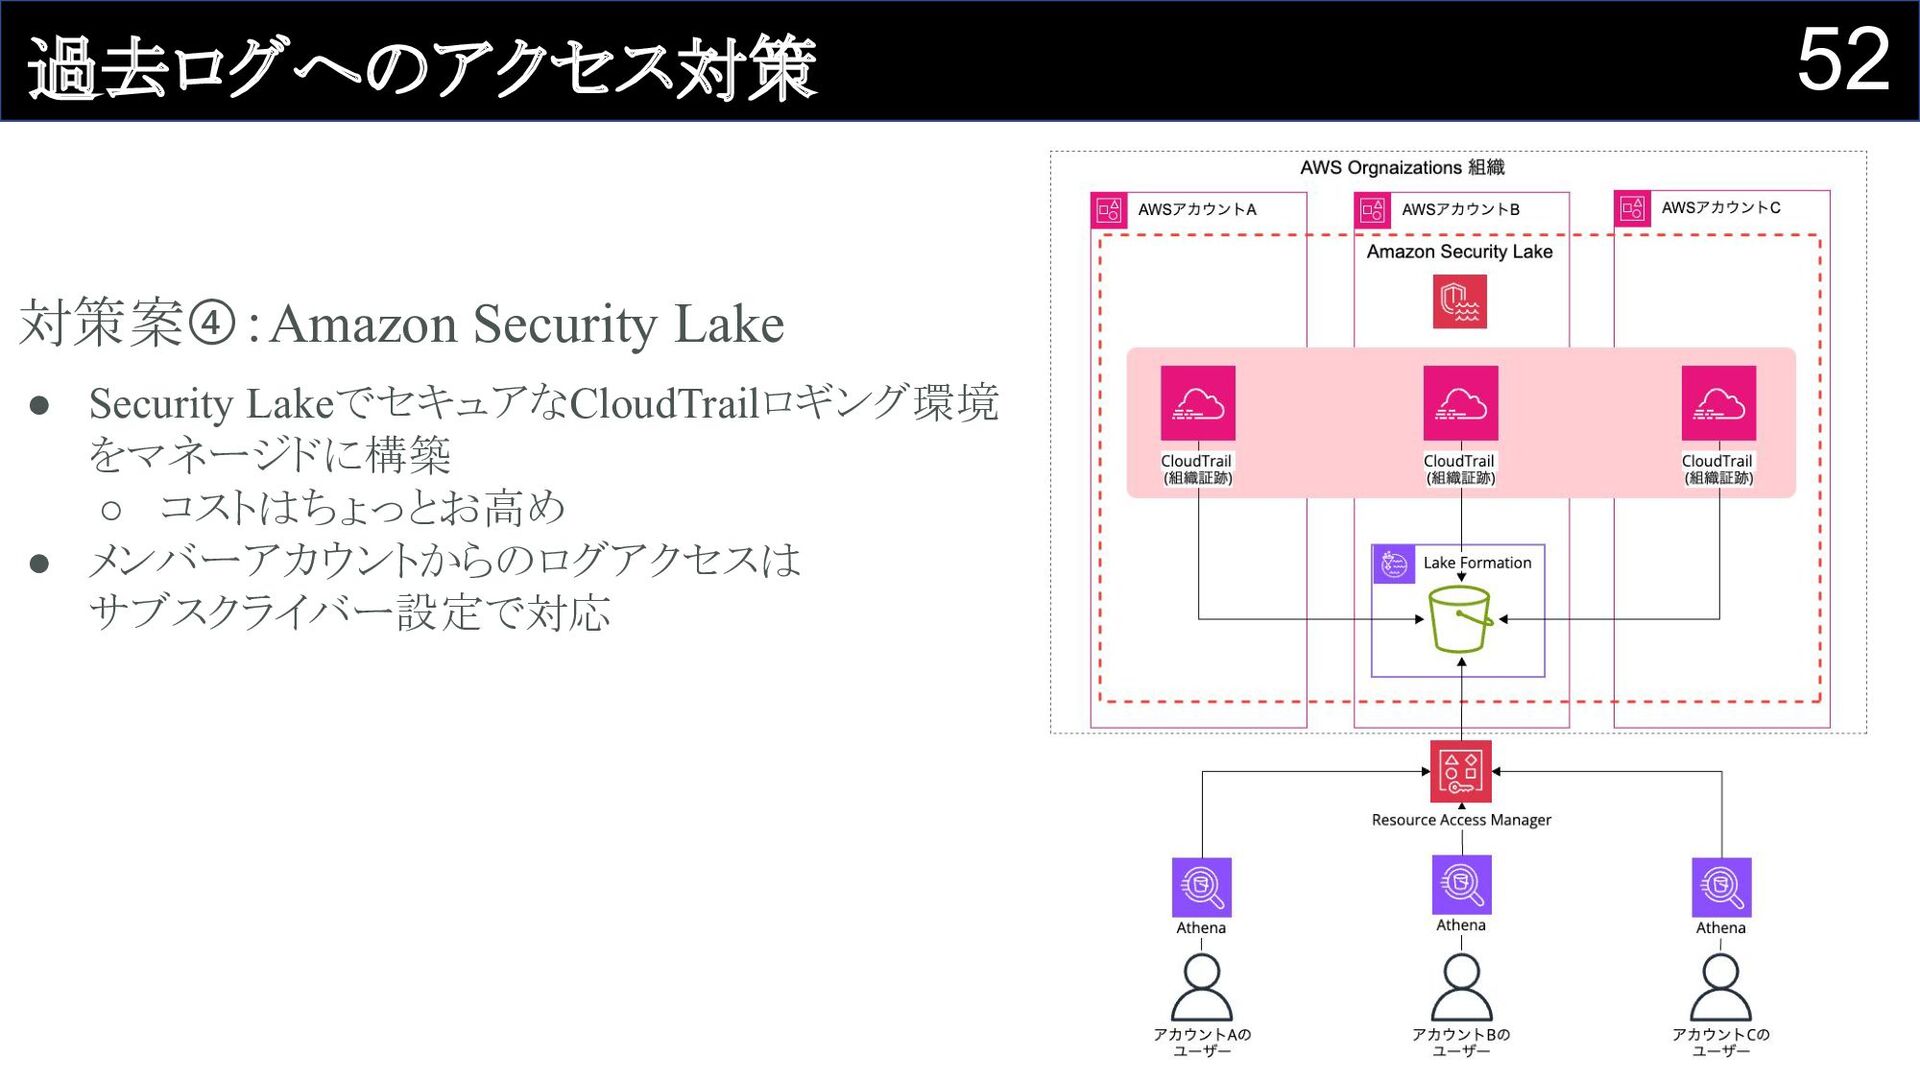
対策案④:Amazon Security Lake • Security LakeでセキュアなCloudTrailロギング環境 をマネージドに構築 ◦ コストはちょっとお高め •
メンバーアカウントからのログアクセスは サブスクライバー設定で対応 52 過去ログへのアクセス対策
53 その他話したかったこと • 管理イベント以外を取得したい場合 ◦ 組織全体で取得する場合 ◦ 個別のアカウントでだけ取得する場合 ◦ その他...
→ 後日、ブログでフォローします!!!!!!
54 まとめ 全体統制を掛けつつ • ログ取得設定の一括設定 ◦ 組織証跡、CloudTrail Lake(組織)、Security Lake(組織) •
ログの集約 ◦ 任意のS3、イベントデータストア、Security Lake管理のS3 運用上必要な権限を持ちつつ • 必要なログ閲覧権限を付与したい ◦ 要望に合わせた構成を検討しよう セキュアに環境分離する
55


 hiashisan
 thkt
 kameitomohiro
 oikon48
 matsuji
 m3m0r7
 daikiokazaki
 tatetate55
 plaidtech
 pirosikick
 kazumax55
 yama3133
 snoozer05
 inesmontani
 jakevdp
 mraible
 jmmastey
 garrettdimon
 reverentgeek
 brettharned
 pauljervisheath
 aleyda
 techseoconnect
 katarinadahlin
 panda_program