Share
Embed
Security基礎研修
パーソルキャリア株式会社 テクノロジー本部 エンジニアリング統括部 サービス開発部
※本資料は2023年3月時点の情報であり、当該部門における2023年新卒の研修教材です。
■ パーソルキャリア採用サイト
■ techtekt(テックテクト)
パーソルキャリアのエンジニアブログです。“みんなの「はたらく」をテックでつくる”をコンセプトに、技術、組織、学びなど、さまざまな情報を発信しています。
■ NUTION(ニューション)
パーソルキャリアのデザイン組織「NUTION」のブランドサイトです。「デザインの力で、はたらくを変え、社会を変えていく。」をステートメントとし、デザインの価値を広める活動をしています。
■TECH Street
パーソルキャリアが主催する各社の現場で活躍しているITエンジニアやテクノロジー人材から、ITテクノロジーに関するさまざまなテーマの事例や知見が学べる勉強会コミュニティです。

PERSOL CAREER Dev | techtekt PRO
August 23, 2023
Transcript
99 slides
-
Security Training for new graduates in 2023 パーソルキャリア株式会社 テクノロジー本部 エンジニアリング統括部
サービス開発部 ※本資料は2023年3月時点の情報であり、2023年新卒の研修教材です。 -
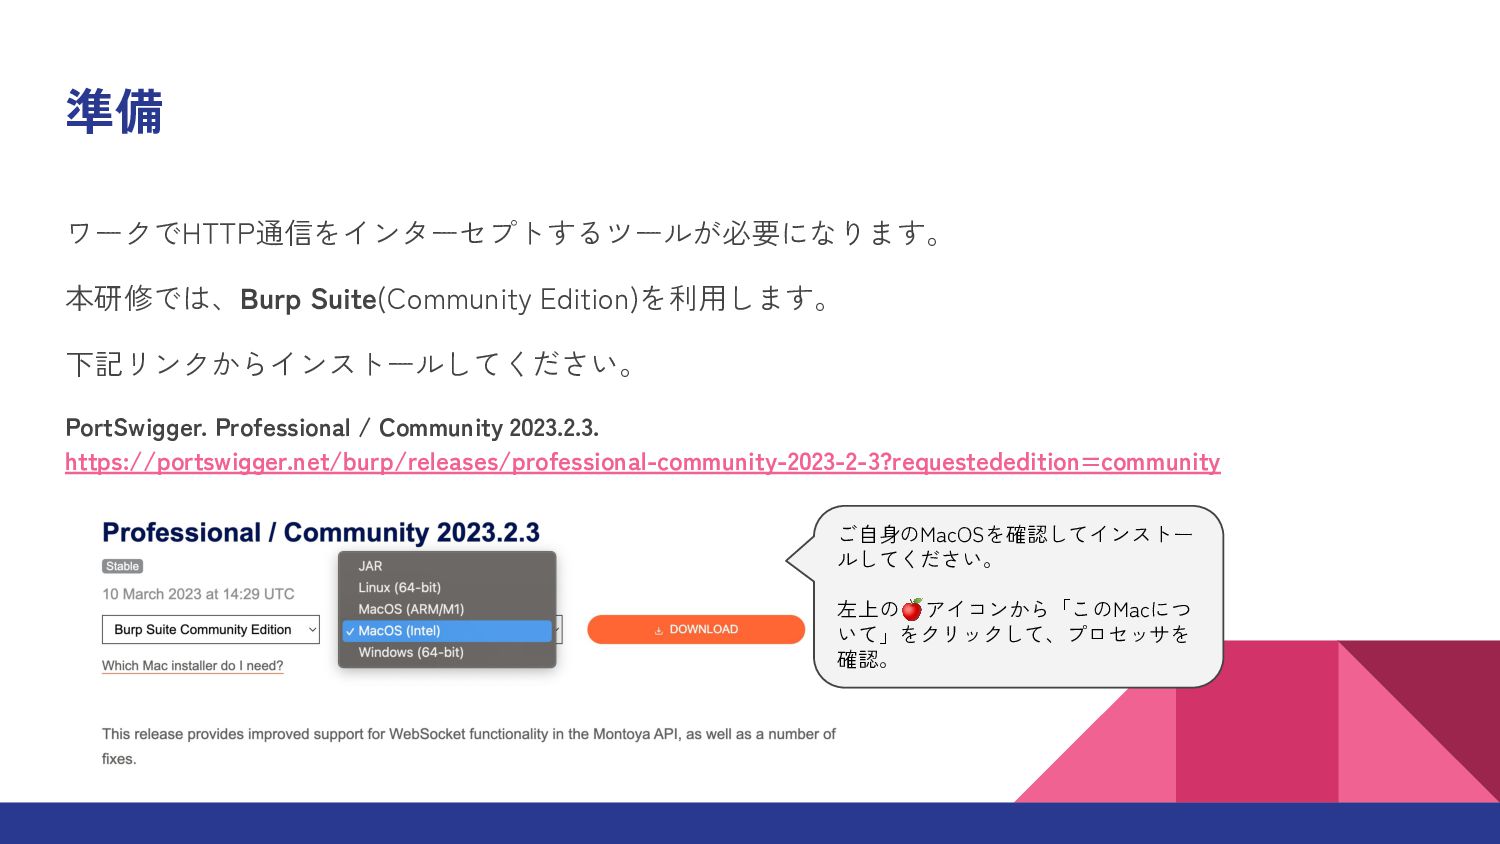
準備 ワークでHTTP通信をインターセプトするツールが必要になります。 本研修では、Burp Suite(Community Edition)を利用します。 下記リンクからインストールしてください。 PortSwigger. Professional / Community
2023.2.3. https://portswigger.net/burp/releases/professional-community-2023-2-3?requestededition=community ご自身のMacOSを確認してインストー ルしてください。 左上の🍎アイコンから「このMacにつ いて」をクリックして、プロセッサを 確認。 -
目次 • Mindset • Web basics ◦ Same-origin policy ◦
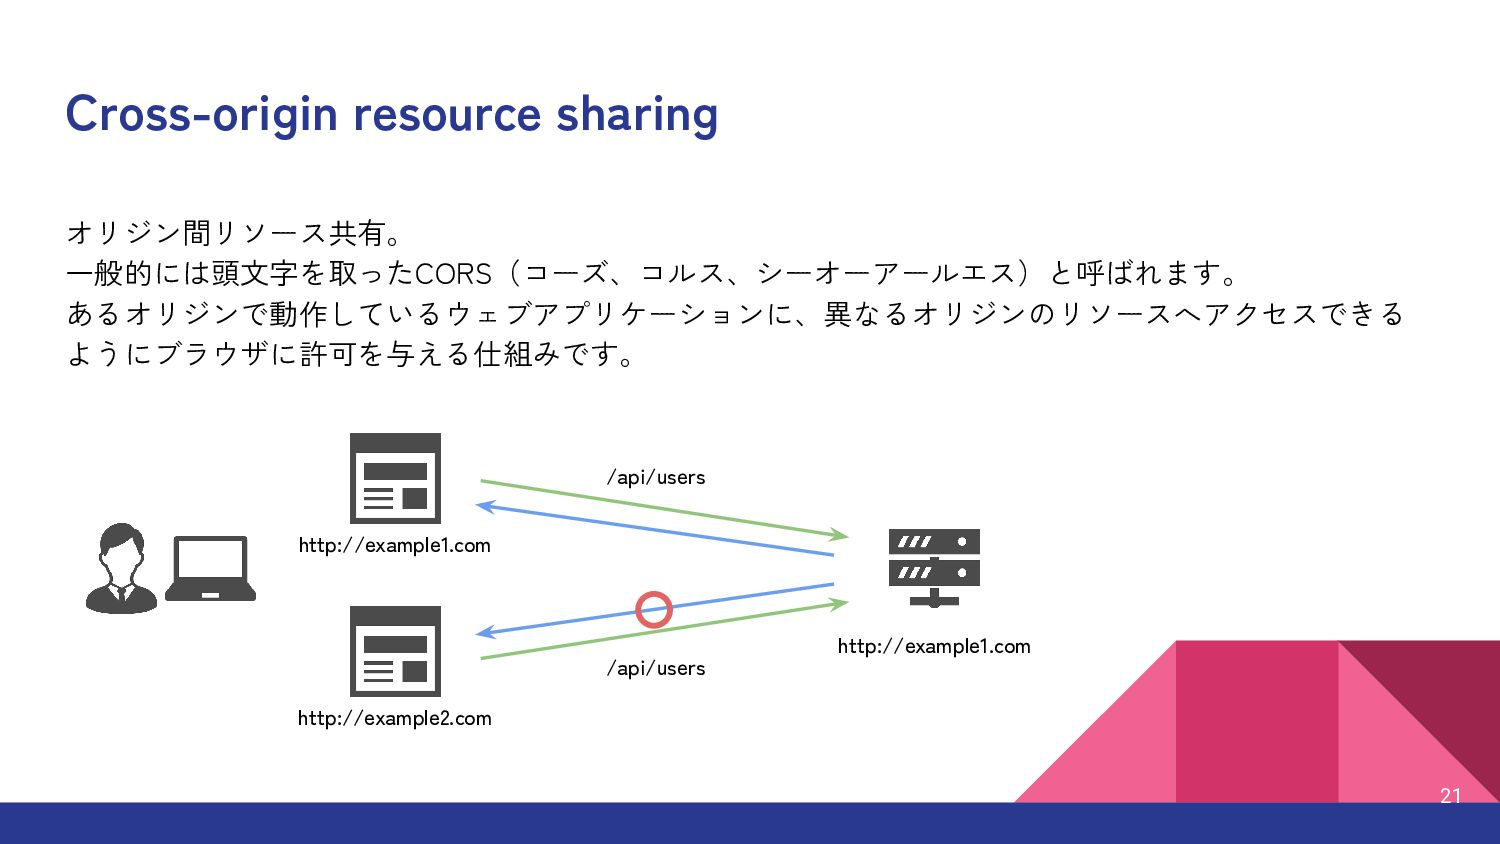
Cross-origin resource sharing(CORS) ◦ Cookie & Session • Web vulnerabilities ◦ Cross-site request forgeries(CSRF) ◦ Cross-site scripting(XSS) ◦ SQL injection ◦ OS command injection ◦ Directory traversal • Conclusion 6 -
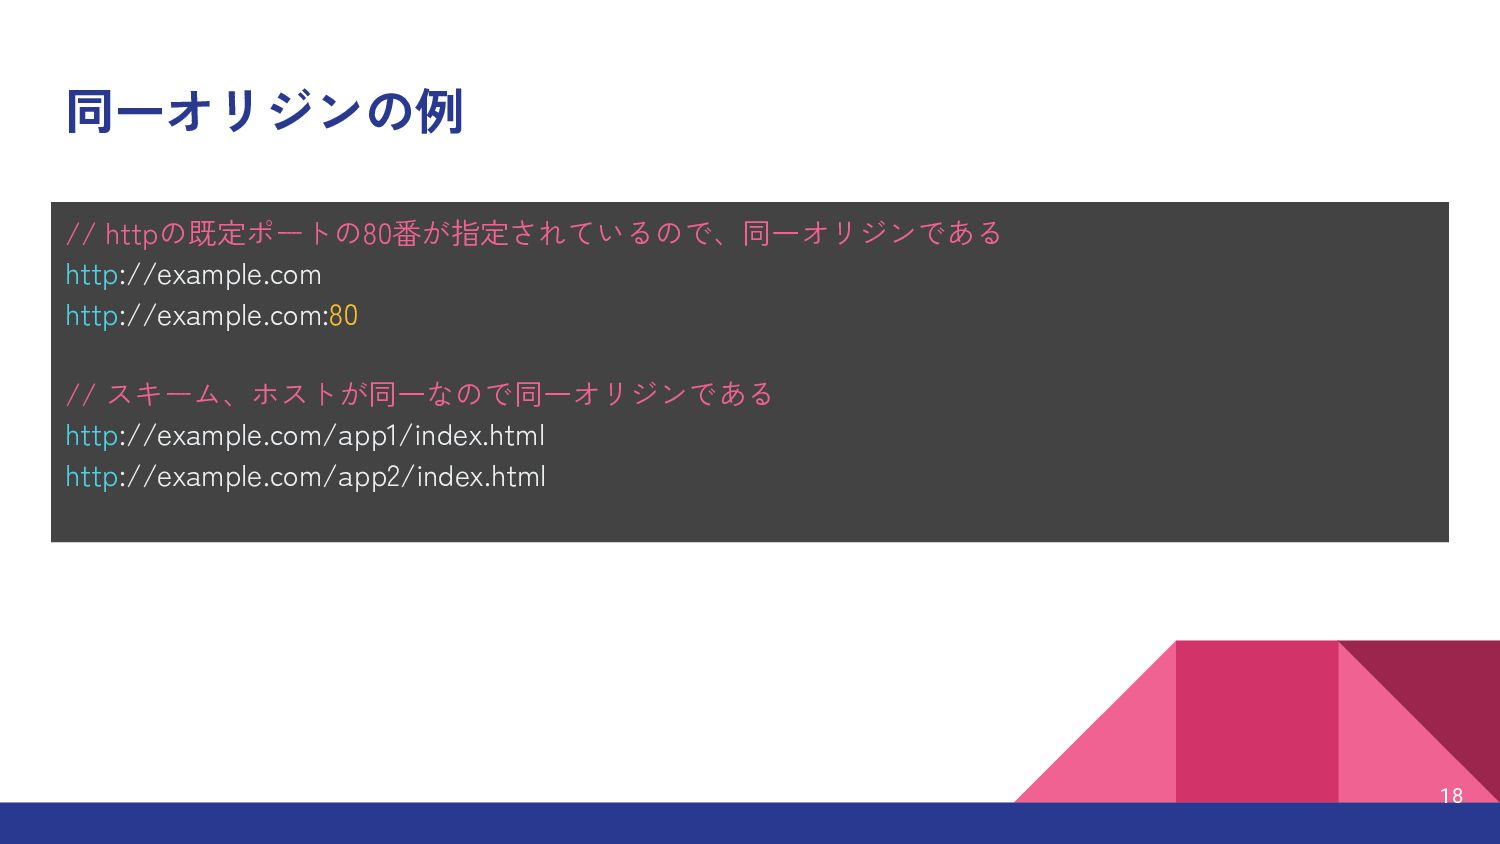
オリジン 16 オリジンとは URL のスキーム (プロトコル)、 ホスト (ドメイン)、 ポート で定義されま
す。 つまり、スキーム、ホスト、ポートがすべて一致すると同一オリジンと言えます。 -
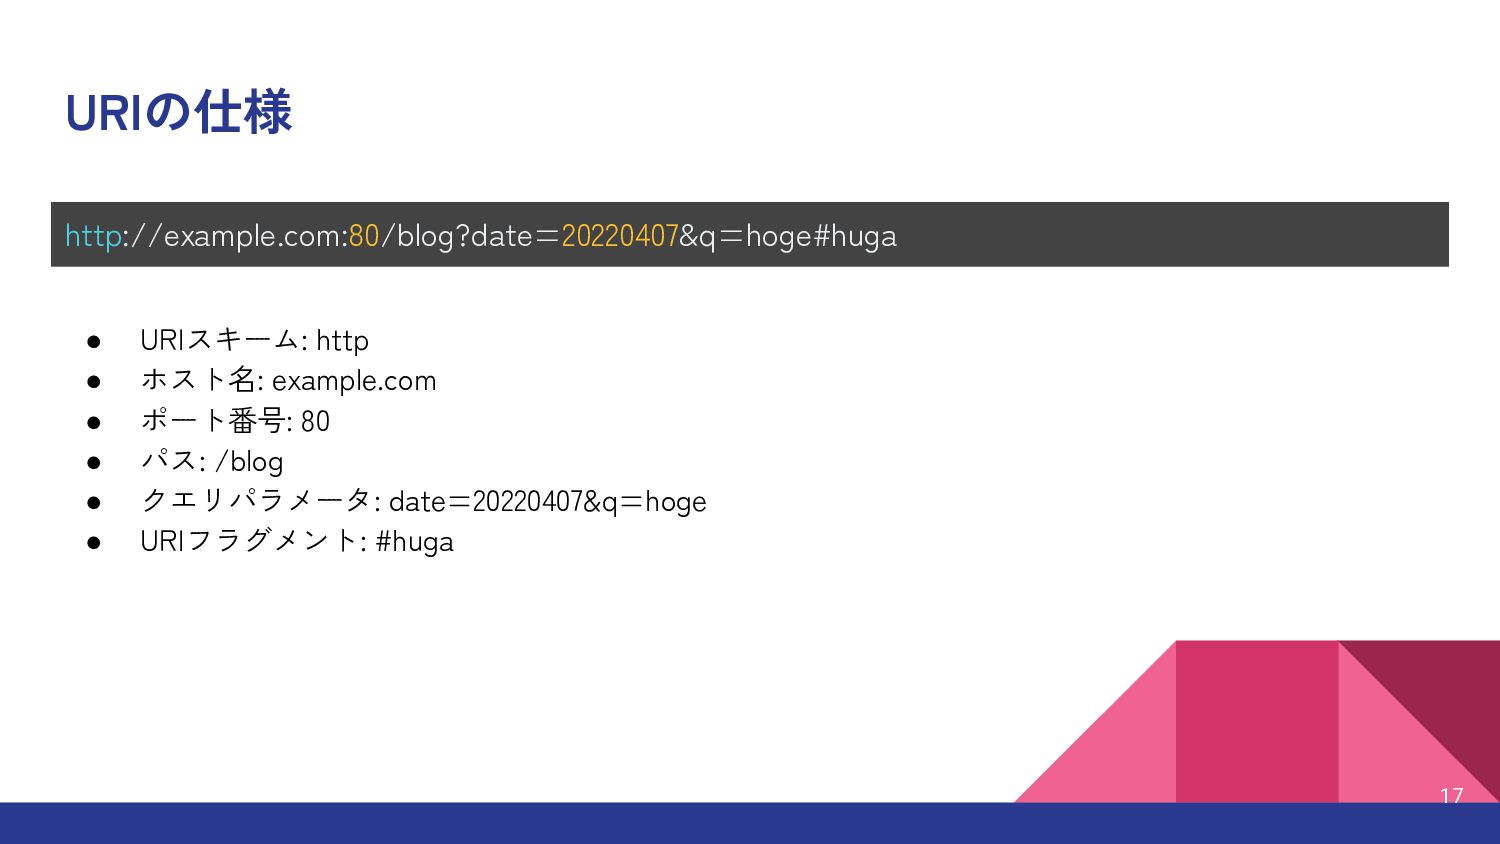
URIの仕様 17 http://example.com:80/blog?date=20220407&q=hoge#huga • URIスキーム: http • ホスト名: example.com •
ポート番号: 80 • パス: /blog • クエリパラメータ: date=20220407&q=hoge • URIフラグメント: #huga -
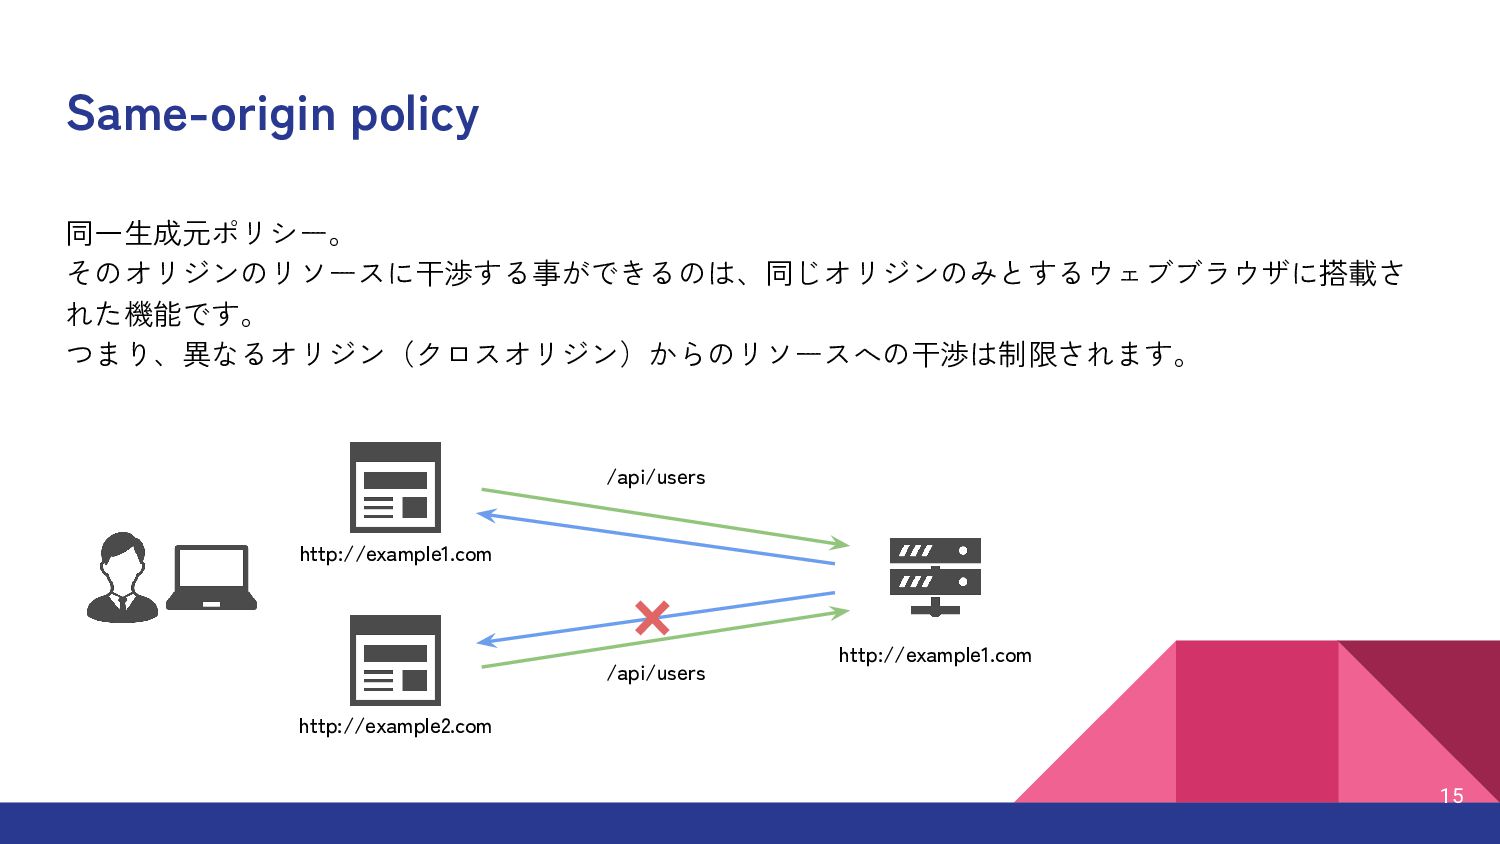
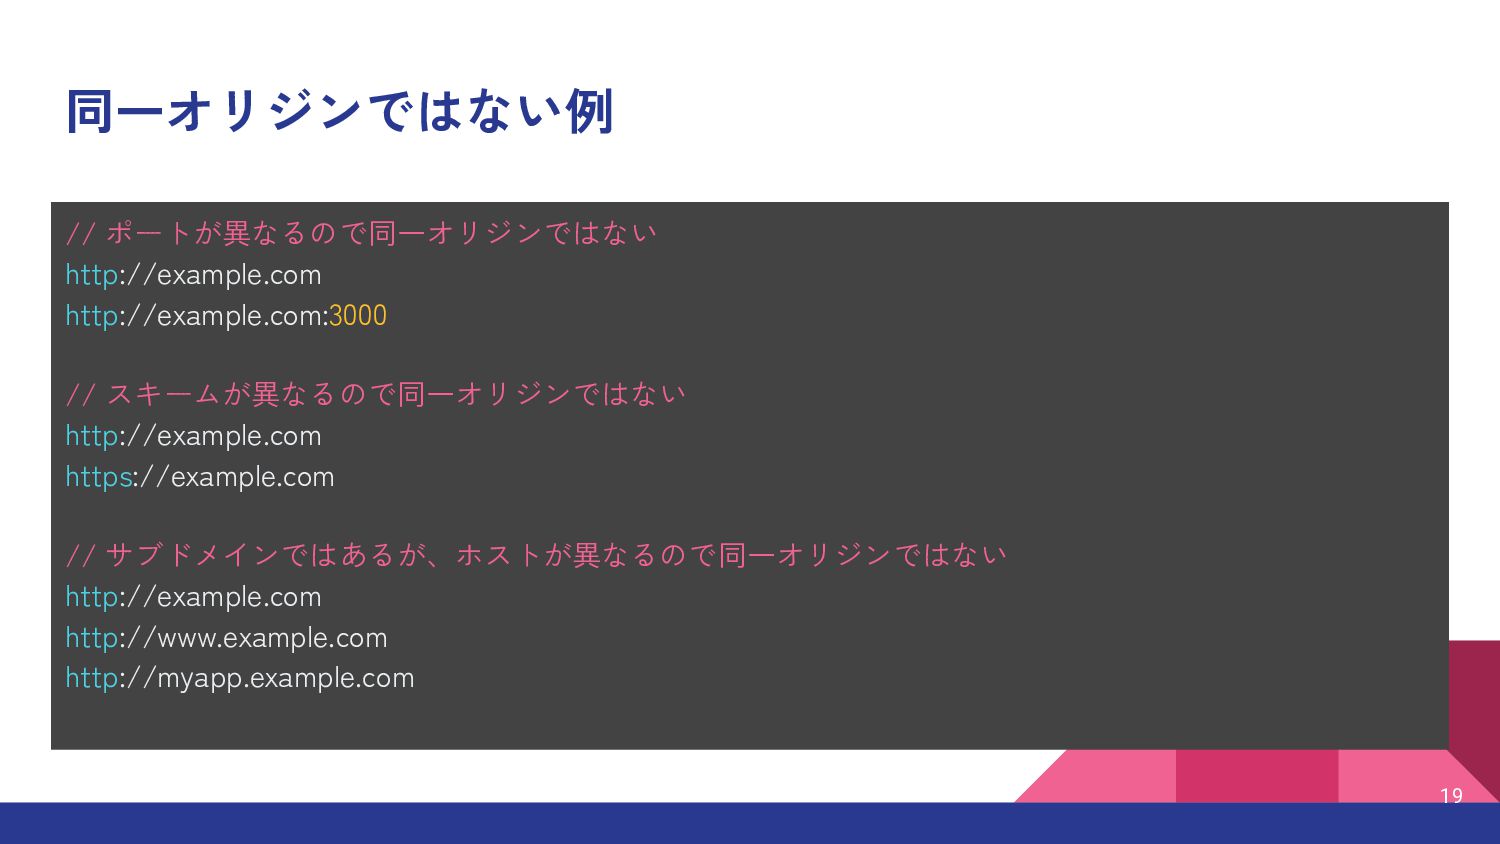
同一オリジンではない例 19 // ポートが異なるので同一オリジンではない http://example.com http://example.com:3000 // スキームが異なるので同一オリジンではない http://example.com https://example.com
// サブドメインではあるが、ホストが異なるので同一オリジンではない http://example.com http://www.example.com http://myapp.example.com -
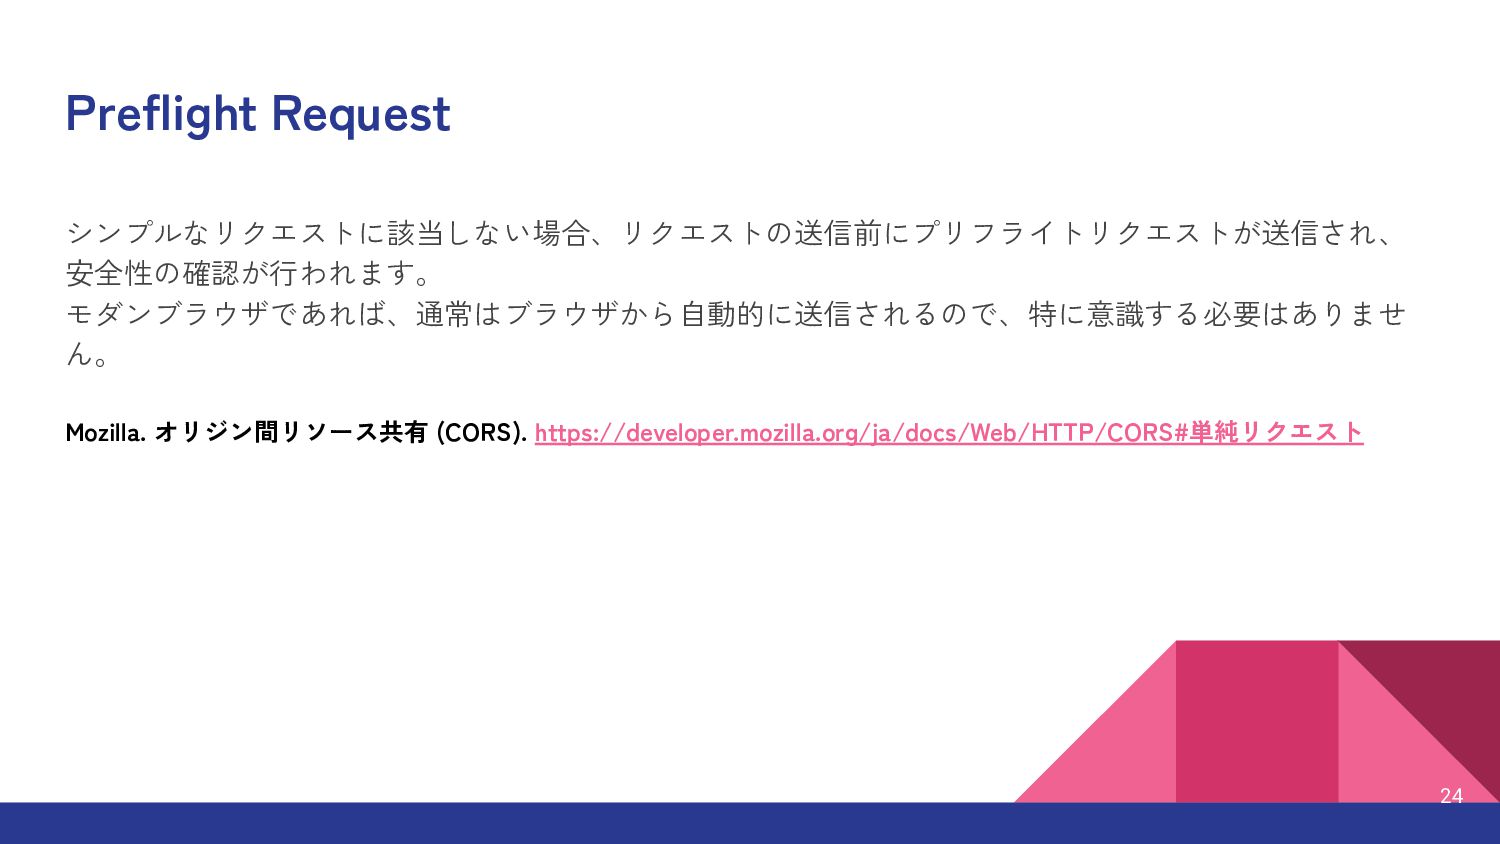
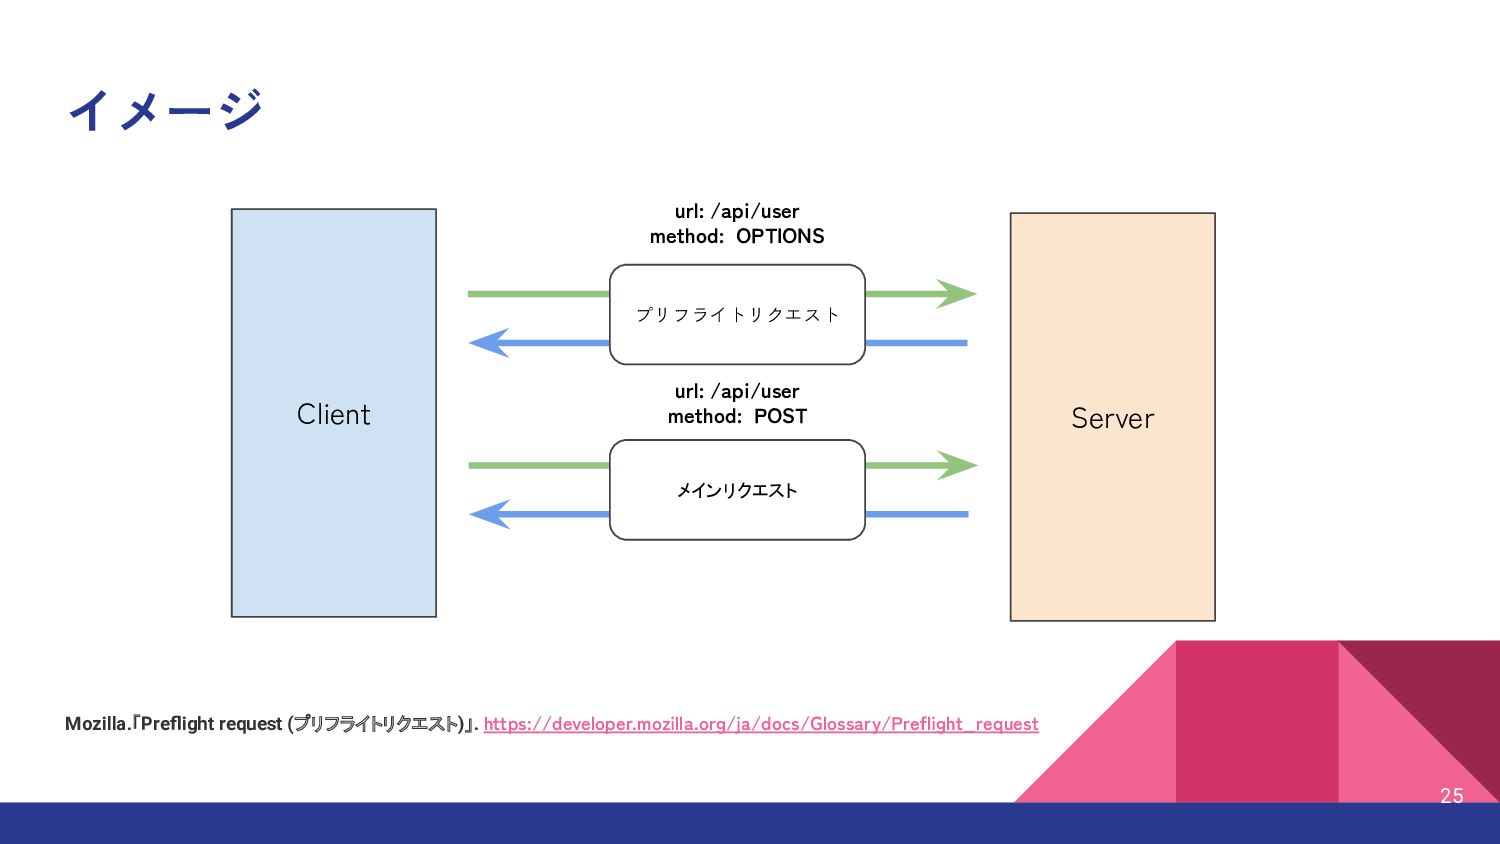
Preflight Request 24 シンプルなリクエストに該当しない場合、リクエストの送信前にプリフライトリクエストが送信され、 安全性の確認が行われます。 モダンブラウザであれば、通常はブラウザから自動的に送信されるので、特に意識する必要はありませ ん。 Mozilla. オリジン間リソース共有 (CORS).
https://developer.mozilla.org/ja/docs/Web/HTTP/CORS#単純リクエスト -
イメージ 25 url: /api/user method: OPTIONS Client Server プリフライトリクエスト Mozilla.「Preflight
request (プリフライトリクエスト)」. https://developer.mozilla.org/ja/docs/Glossary/Preflight_request メインリクエスト url: /api/user method: POST -
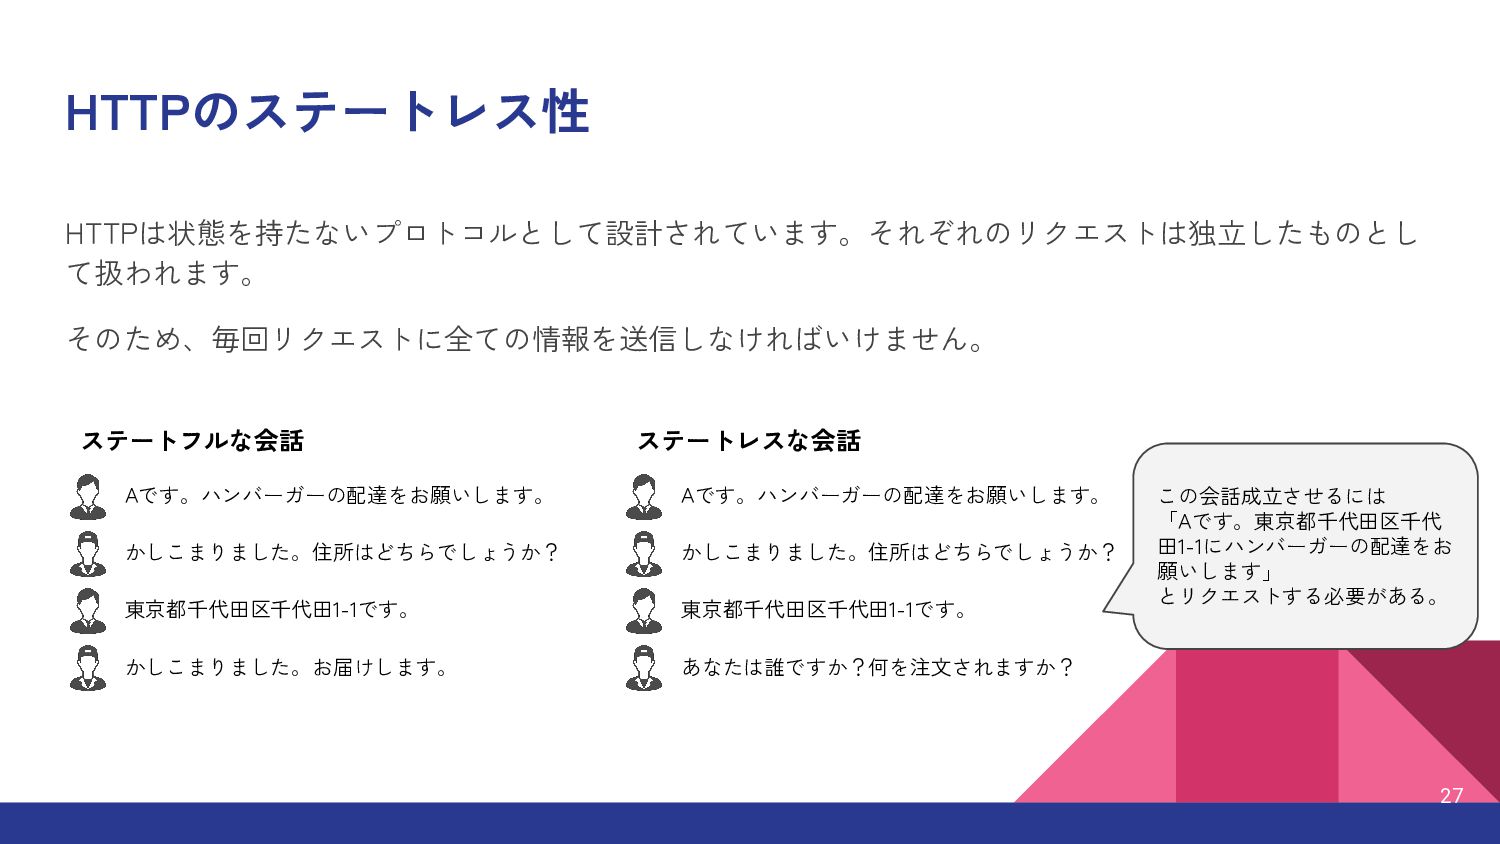
HTTPのステートレス性 HTTPは状態を持たないプロトコルとして設計されています。それぞれのリクエストは独立したものとし て扱われます。 そのため、毎回リクエストに全ての情報を送信しなければいけません。 27 Aです。ハンバーガーの配達をお願いします。 かしこまりました。住所はどちらでしょうか? 東京都千代田区千代田1-1です。 かしこまりました。お届けします。 ステートフルな会話
Aです。ハンバーガーの配達をお願いします。 かしこまりました。住所はどちらでしょうか? 東京都千代田区千代田1-1です。 あなたは誰ですか?何を注文されますか? ステートレスな会話 この会話成立させるには 「Aです。東京都千代田区千代 田1-1にハンバーガーの配達をお 願いします」 とリクエストする必要がある。 -
ステートレスによる課題 ステートフルなプロトコルと比べてスケーラビリティの高いプロトコルなので、Webアプリケーションへ の適正は高いですが、状態を保持できないと不都合があります。 例えば、Amazon等のECサイトでは 1. 商品を検索する 2. 商品を買い物カゴへ入れる 3. 買い物カゴに入っている商品を購入する
という操作を行いますが、これらのリクエストは独立しています。 買い物カゴに入れても、購入リクエストを送信する時には買い物カゴは空なので購入できません。 28 -
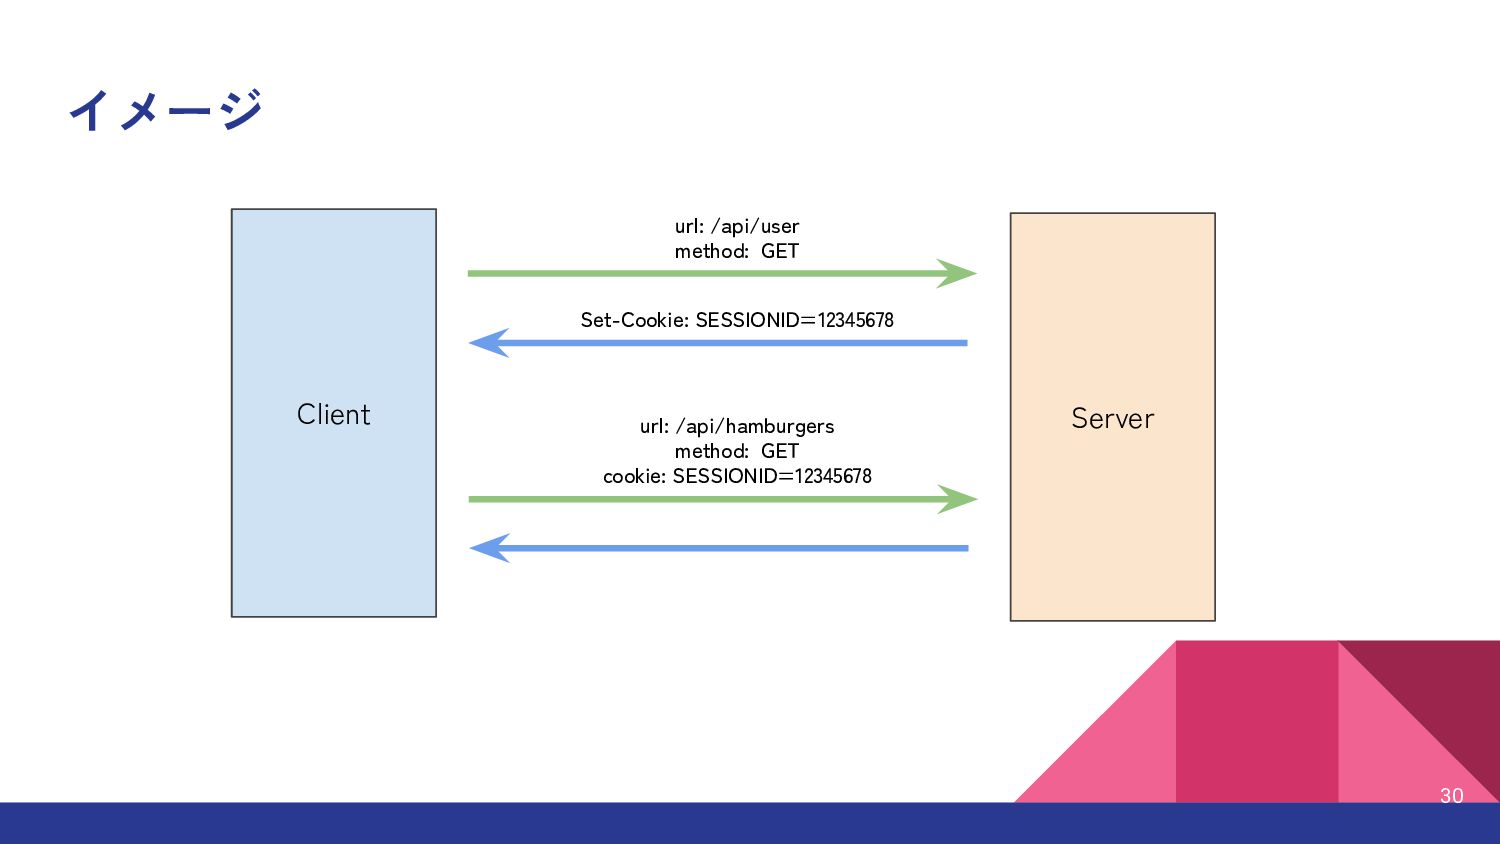
イメージ 30 url: /api/user method: GET Client Server Set-Cookie: SESSIONID=12345678
url: /api/hamburgers method: GET cookie: SESSIONID=12345678 -
Domain属性 理由がなければ設定しない。 • Cookie を受信することができるドメインを指定する属性 • 未設定の場合は、Cookieを生成したサーバーにのみ送信されるので、セキュリティ上ではこれが最 も安全 • 複数のドメインに対して有効なCookieを生成したい場合等が利用シーンにあげられる
◦ ただし、Windows7、Windows8.1のIEについてはeTLDに該当する一部のドメインが設定できて しまうクッキモンスターバグがある。(PSLを各ベンダ毎に管理していたのが根本原因)例え ばexample.tokyo.jpに対して指定する場合は、example.tokyo.jpですが、tokyo.jpのクッキーが 作れてしまう問題。モダンブラウザでは対策されていますが、セッション固定化攻撃のリス クが増加するため注意が必要です。 Jxck. 「Public Suffix List の用途と今起こっている問題について」. https://blog.jxck.io/entries/2021-04-21/public-suffix-list.html 32 -
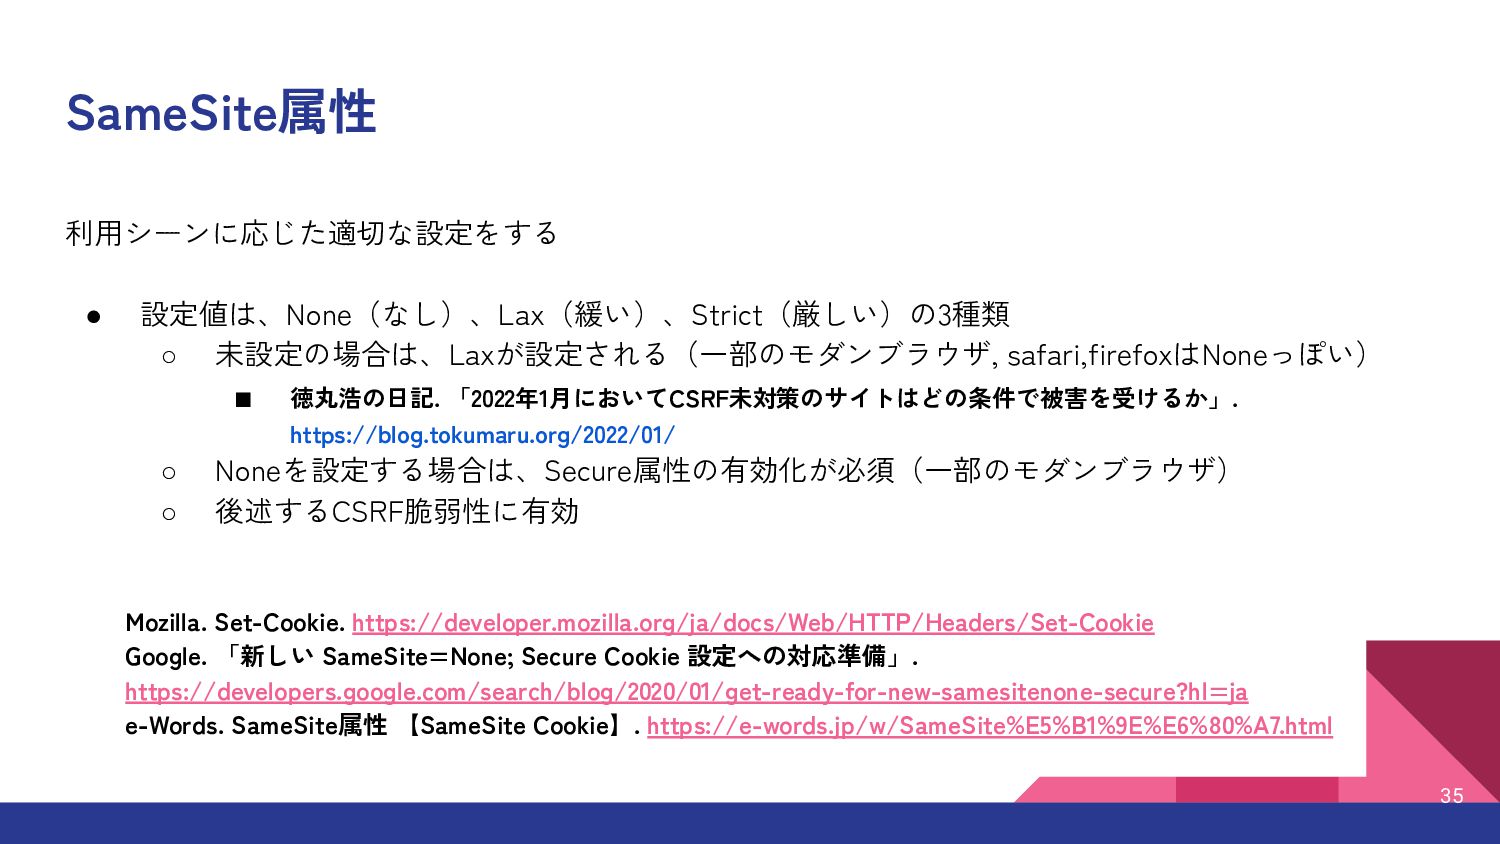
SameSite属性 利用シーンに応じた適切な設定をする • 設定値は、None(なし)、Lax(緩い)、Strict(厳しい)の3種類 ◦ 未設定の場合は、Laxが設定される(一部のモダンブラウザ, safari,firefoxはNoneっぽい) ▪ 徳丸浩の日記. 「2022年1月においてCSRF未対策のサイトはどの条件で被害を受けるか」.
https://blog.tokumaru.org/2022/01/ ◦ Noneを設定する場合は、Secure属性の有効化が必須(一部のモダンブラウザ) ◦ 後述するCSRF脆弱性に有効 35 Mozilla. Set-Cookie. https://developer.mozilla.org/ja/docs/Web/HTTP/Headers/Set-Cookie Google. 「新しい SameSite=None; Secure Cookie 設定への対応準備」. https://developers.google.com/search/blog/2020/01/get-ready-for-new-samesitenone-secure?hl=ja e-Words. SameSite属性 【SameSite Cookie】. https://e-words.jp/w/SameSite%E5%B1%9E%E6%80%A7.html -
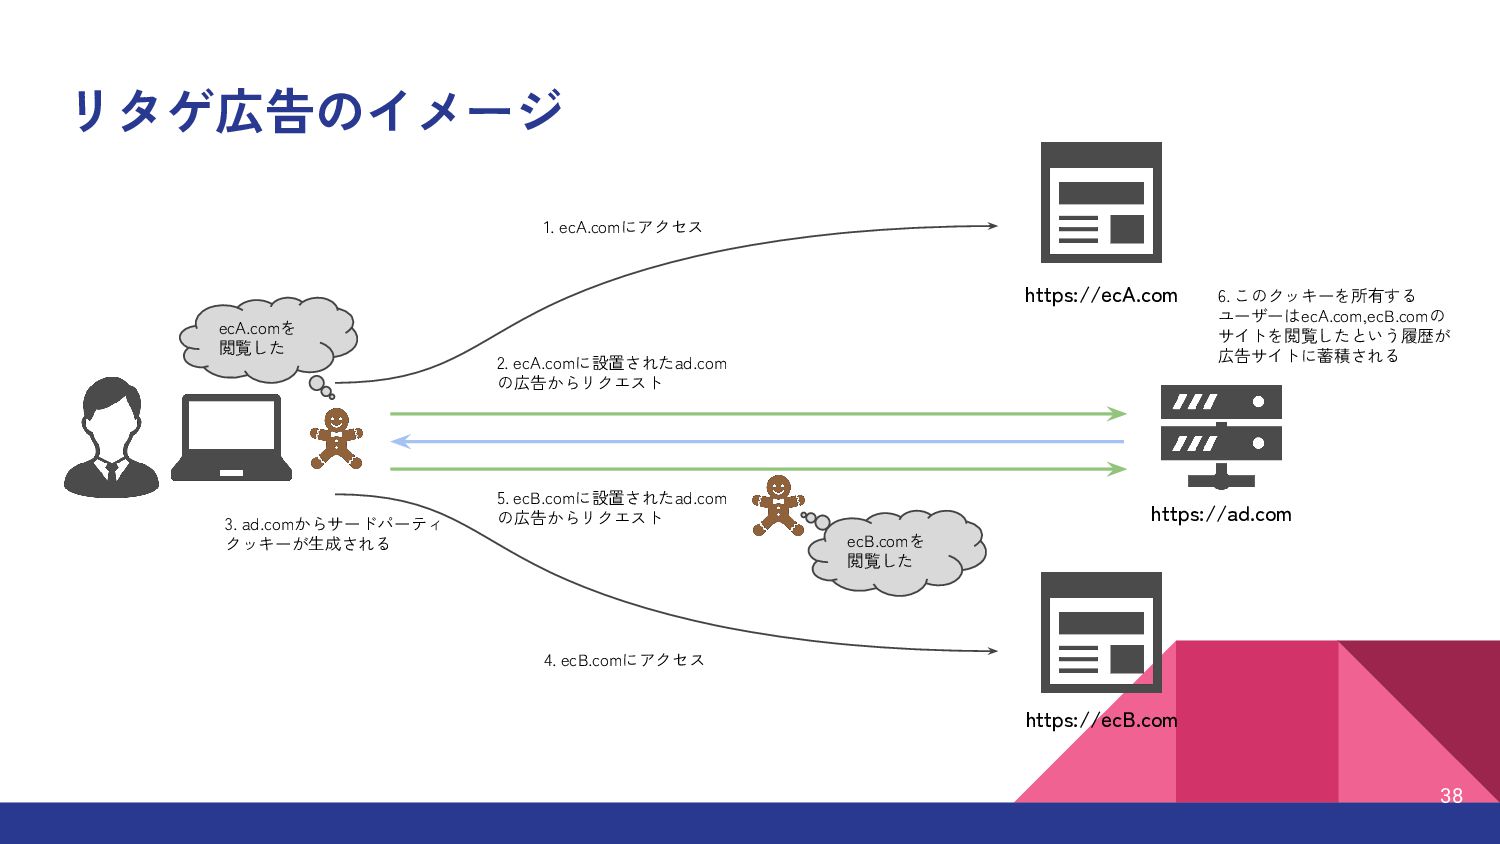
リタゲ広告のイメージ 38 https://ecA.com https://ecB.com ecA.comを 閲覧した ecB.comを 閲覧した 1. ecA.comにアクセス
https://ad.com 2. ecA.comに設置されたad.com の広告からリクエスト 3. ad.comからサードパーティ クッキーが生成される 5. ecB.comに設置されたad.com の広告からリクエスト 6. このクッキーを所有する ユーザーはecA.com,ecB.comの サイトを閲覧したという履歴が 広告サイトに蓄積される 4. ecB.comにアクセス -
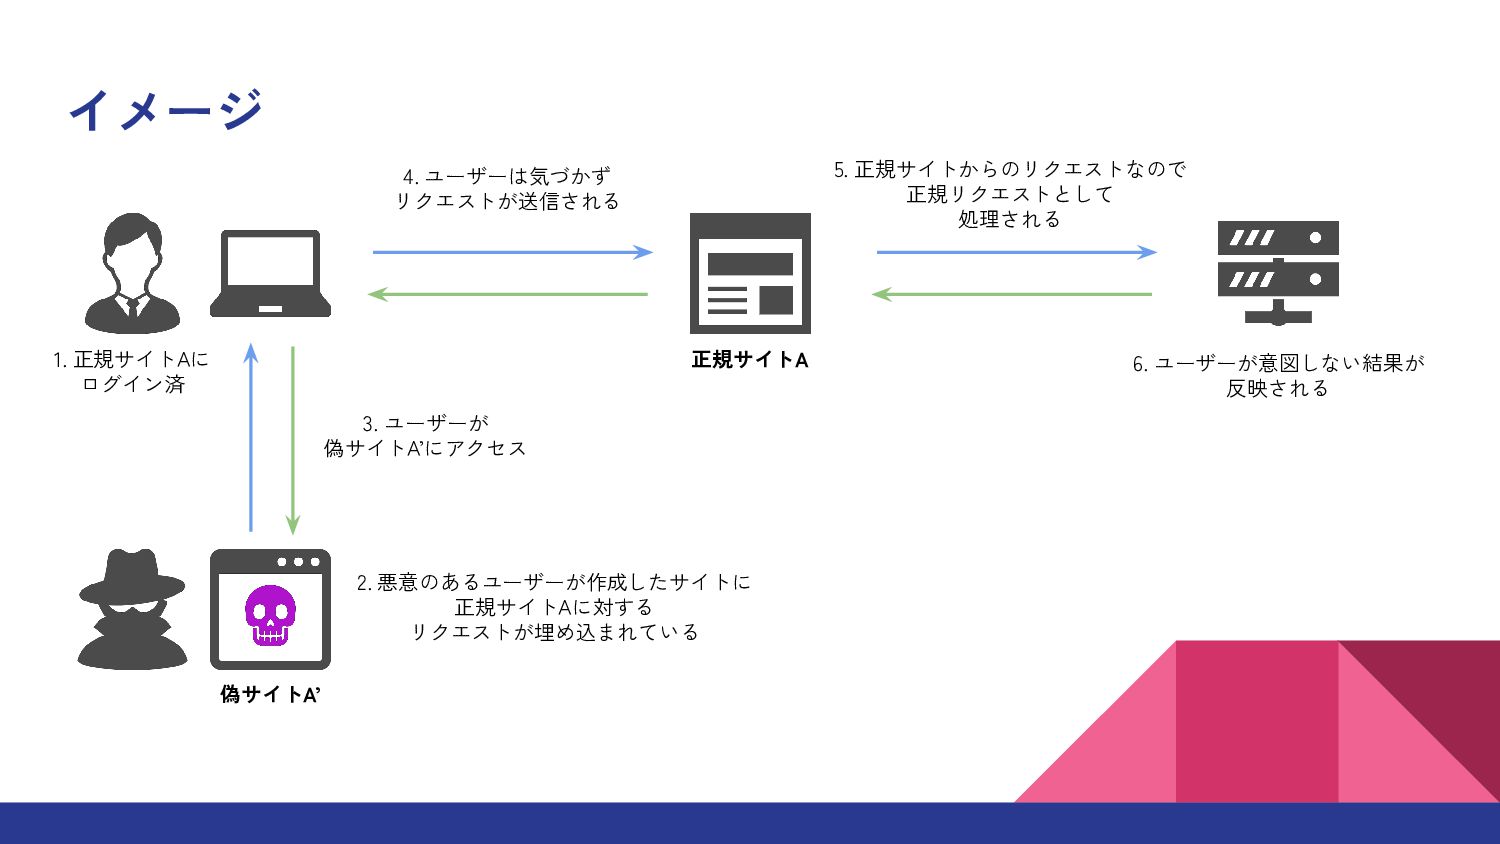
イメージ 正規サイトA 5. 正規サイトからのリクエストなので 正規リクエストとして 処理される 2. 悪意のあるユーザーが作成したサイトに 正規サイトAに対する リクエストが埋め込まれている
偽サイトA’ 4. ユーザーは気づかず リクエストが送信される 6. ユーザーが意図しない結果が 反映される 1. 正規サイトAに ログイン済 3. ユーザーが 偽サイトA’にアクセス -
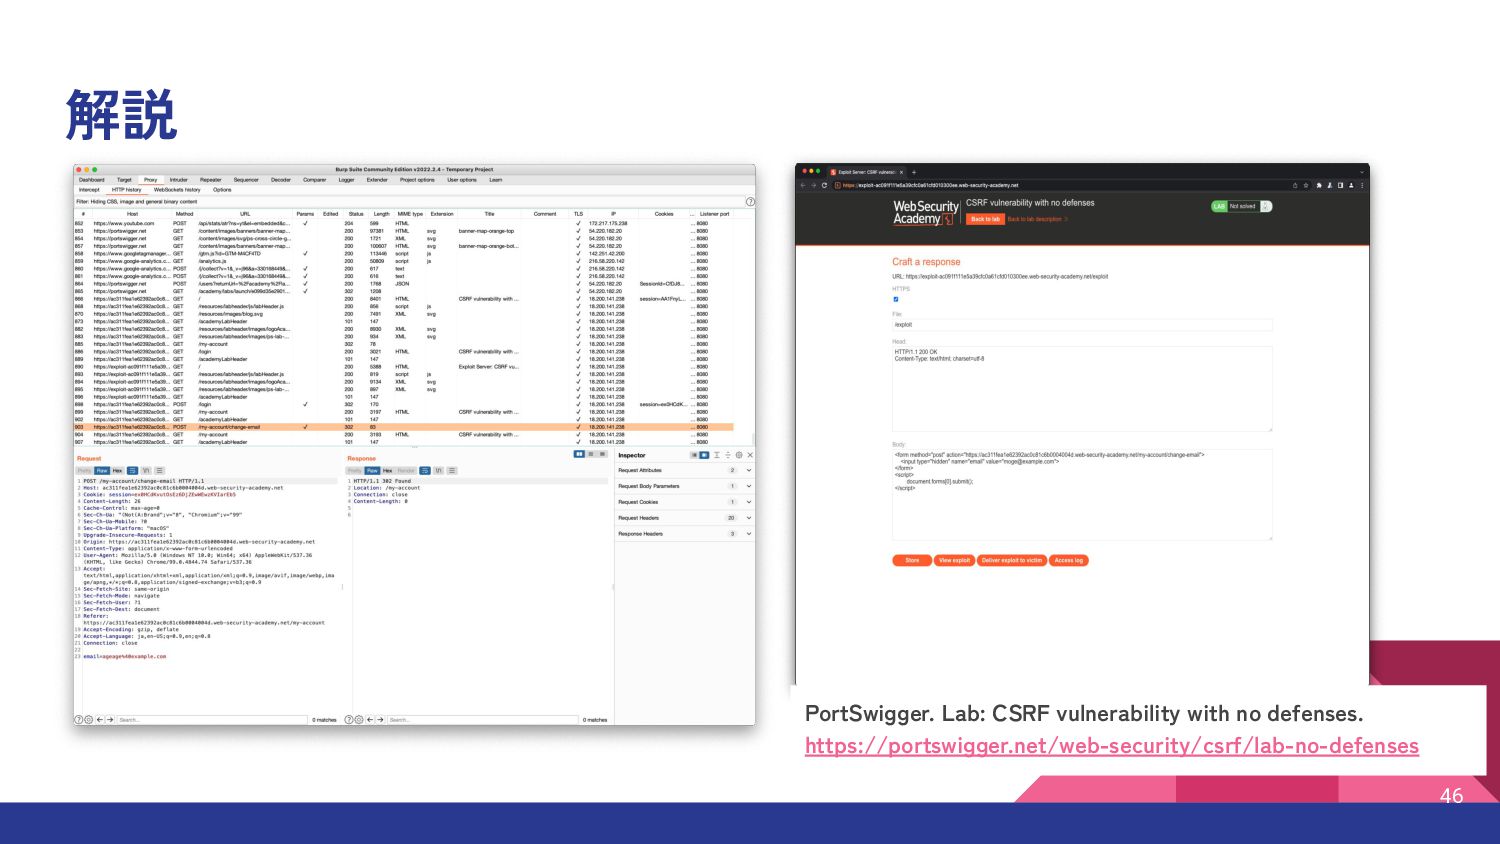
CSRF脆弱性を探してみよう🔍 CSRF 攻撃を使用してユーザーの電子メールアドレスを変更する HTML を作成し、それをエクスプロイト サーバーにアップロードしてください。 PortSwigger. Lab: CSRF vulnerability
with no defenses. https://portswigger.net/web-security/csrf/lab-no-defenses ※注意: Solution, Community solutionsは開かないようにしてください。 💡ヒント • まずはメールアドレス変更のリクエストを探してみましょう。 • 攻撃サイトでユーザーは操作を行いません。ユーザーがアクセスした瞬間にリクエストが送信され るようにしてください。 • スクリプトが完成したら「Deliver exploit to victim」をクリックするのを忘れずに・ 45 分かりにくいですが、画面上部のGo to exploit serverからHTMLが 作成できます。 -
本人確認をする 例えば、購入ページであれば購入の確定前にパスワードを再入力するページを挟む等の方法を指しま す。 Githubでもセキュリティ侵害が発生しうる重要な操作を行う箇所でこのような操作が求められるケースが あります。(sudoモード) ただし、重要なページに絞らないと煩雑な操作になってしまうことや、パスワード入力を求めるタイミ ングを誤ると脆弱性が混入することになるので注意が必要です。 GitHub. GitHub Docs.
Sudo モード. https://docs.github.com/ja/authentication/keeping-your-account-and-data-secure/sudo-mode -
Refererのチェック 手段としては考えられますが、推奨できない方法です。 • Refererの送信有無がクライアントの設定次第になる • 操作方法によってRefererが付かない(URLに直アクセス、新しいタブで開く等) • チェック漏れが起きやすい ※ 余談
正しくはReferrerですが、スペルミスでRefererとなっているようです。 Wikipedia. HTTPリファラ. https://ja.wikipedia.org/wiki/HTTP%E3%83%AA%E3%83%95%E3%82%A1%E3%83%A9#%E7%B6%B4%E3%82%8A -
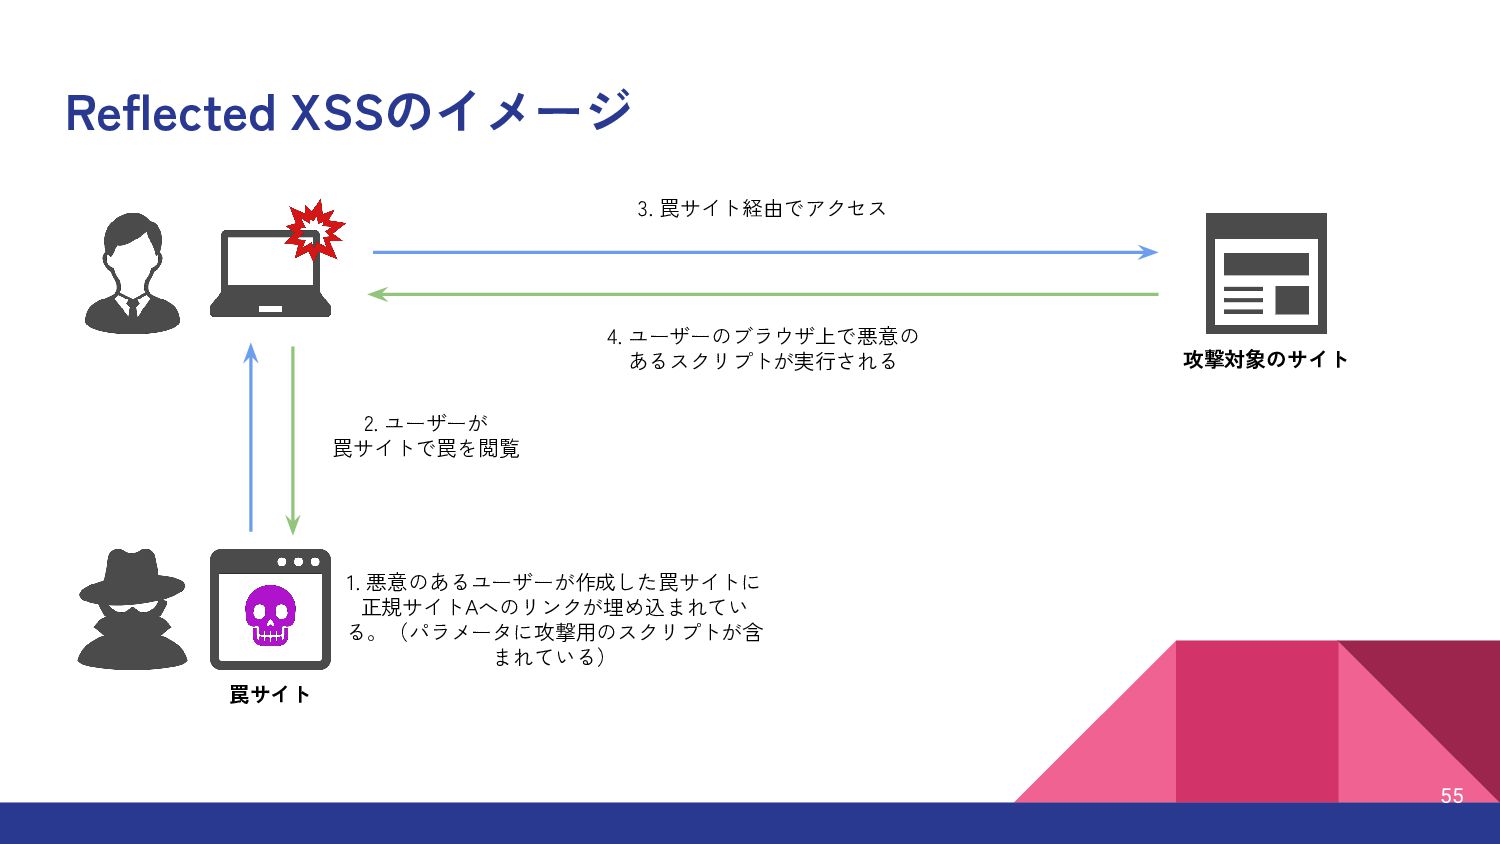
Reflected XSSのイメージ 55 攻撃対象のサイト 1. 悪意のあるユーザーが作成した罠サイトに 正規サイトAへのリンクが埋め込まれてい る。(パラメータに攻撃用のスクリプトが含 まれている) 罠サイト
3. 罠サイト経由でアクセス 4. ユーザーのブラウザ上で悪意の あるスクリプトが実行される 2. ユーザーが 罠サイトで罠を閲覧 -
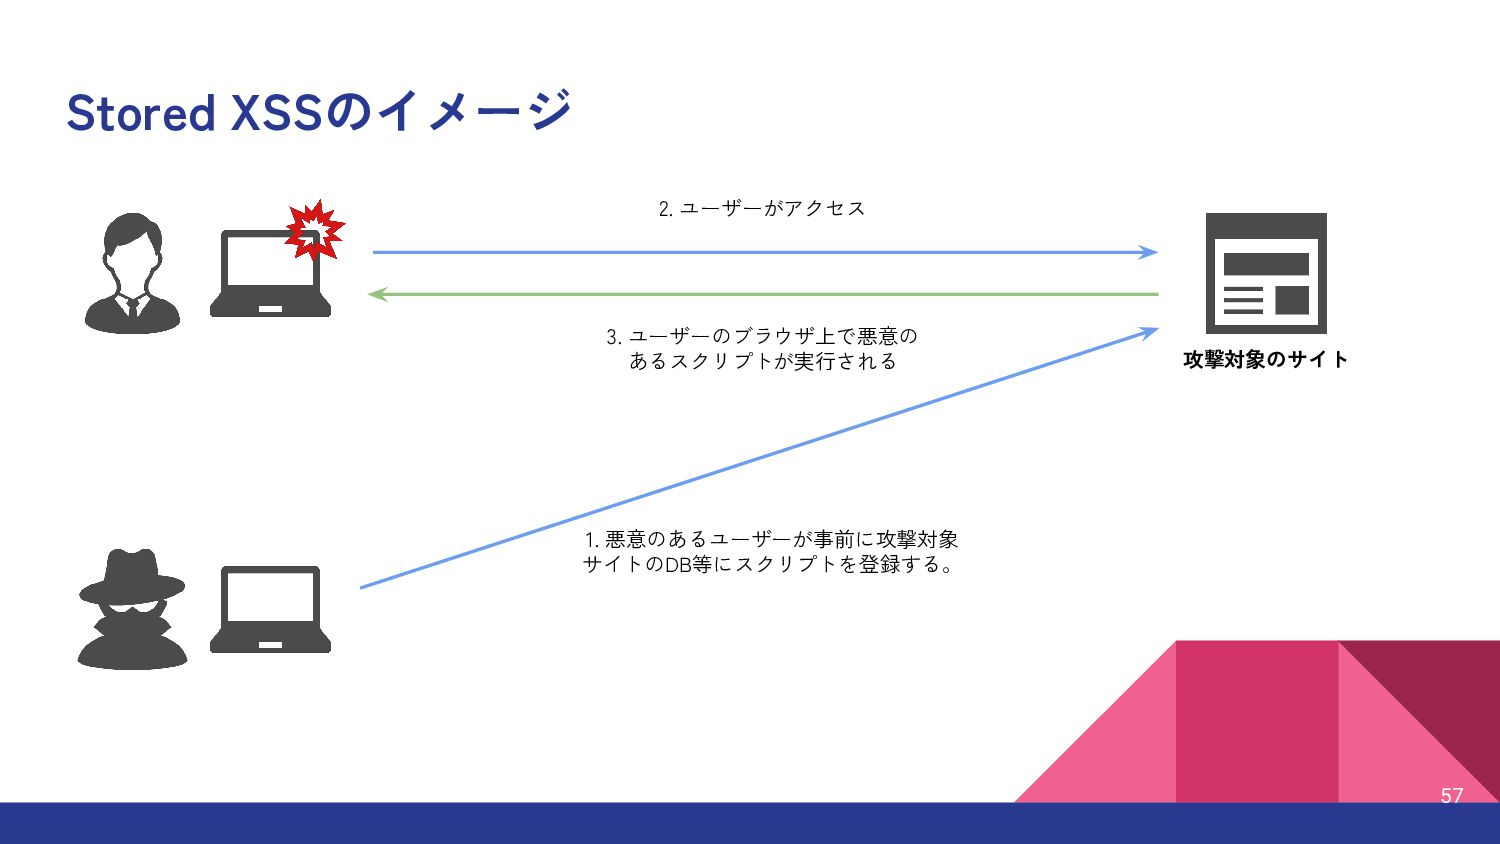
Stored XSSのイメージ 57 攻撃対象のサイト 1. 悪意のあるユーザーが事前に攻撃対象 サイトのDB等にスクリプトを登録する。 2. ユーザーがアクセス 3.
ユーザーのブラウザ上で悪意の あるスクリプトが実行される -
XSSを探してみよう🔍① ブログの検索機能にXSS脆弱性が隠されています。XSS攻撃を仕掛けてalert()を実行してください。 PortSwigger. Lab: Reflected XSS into HTML context with
nothing encoded. https://portswigger.net/web-security/cross-site-scripting/reflected/lab-html-context-nothing-encoded 💡ヒント • Reflected-XSS 59 -
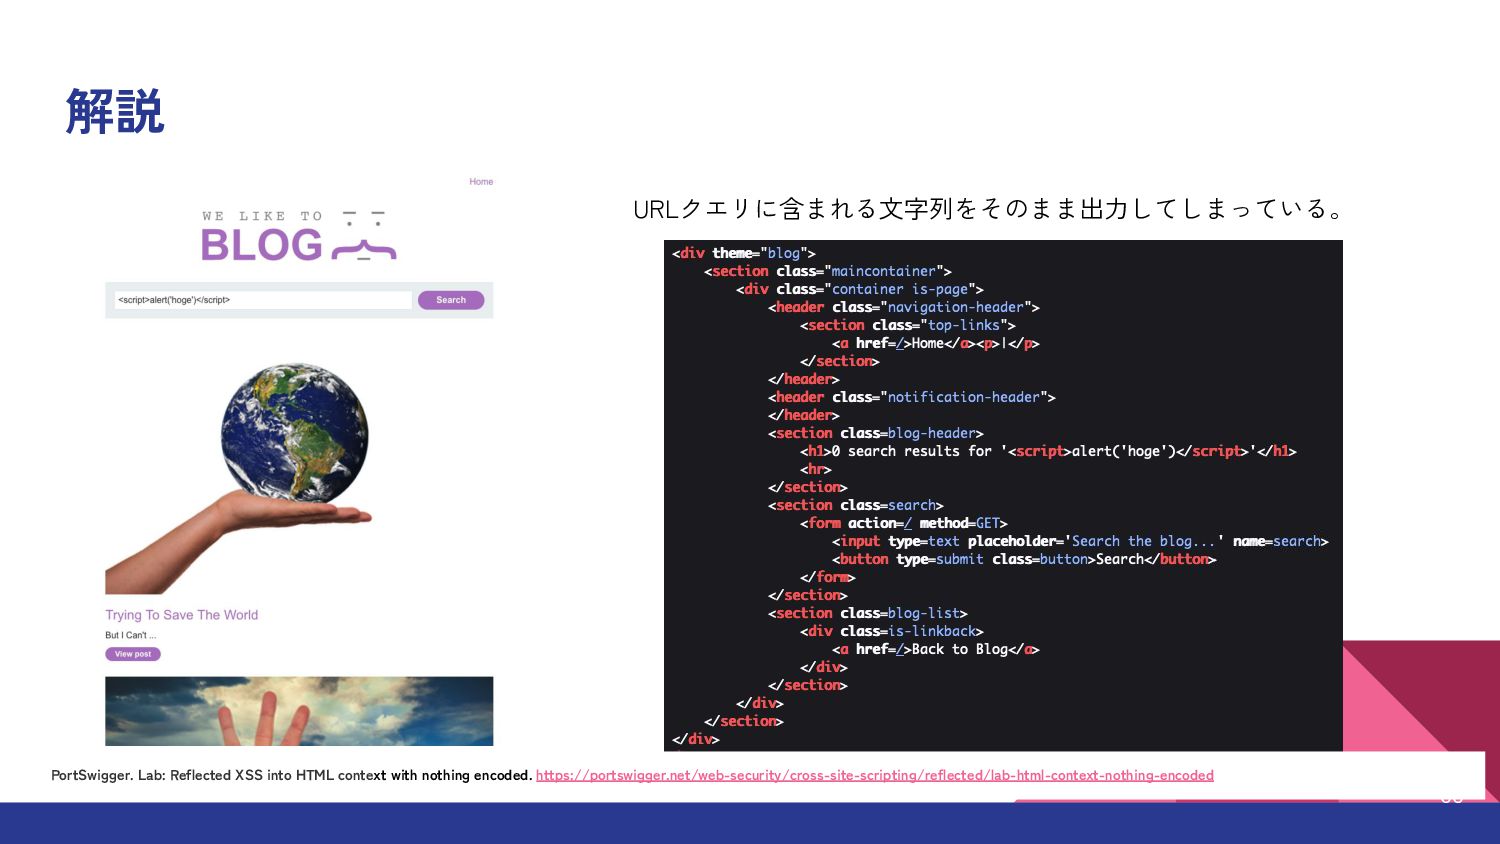
解説 60 URLクエリに含まれる文字列をそのまま出力してしまっている。 PortSwigger. Lab: Reflected XSS into HTML context
with nothing encoded. https://portswigger.net/web-security/cross-site-scripting/reflected/lab-html-context-nothing-encoded -
XSSを探してみよう🔍② ブログのコメント機能にXSS脆弱性が隠されています。XSS攻撃を仕掛けてalert()` を実行してください。 PortSwigger. Lab: Stored XSS into HTML context
with nothing encoded. https://portswigger.net/web-security/cross-site-scripting/stored/lab-html-context-nothing-encoded 💡ヒント • Stored-XSS 61 -
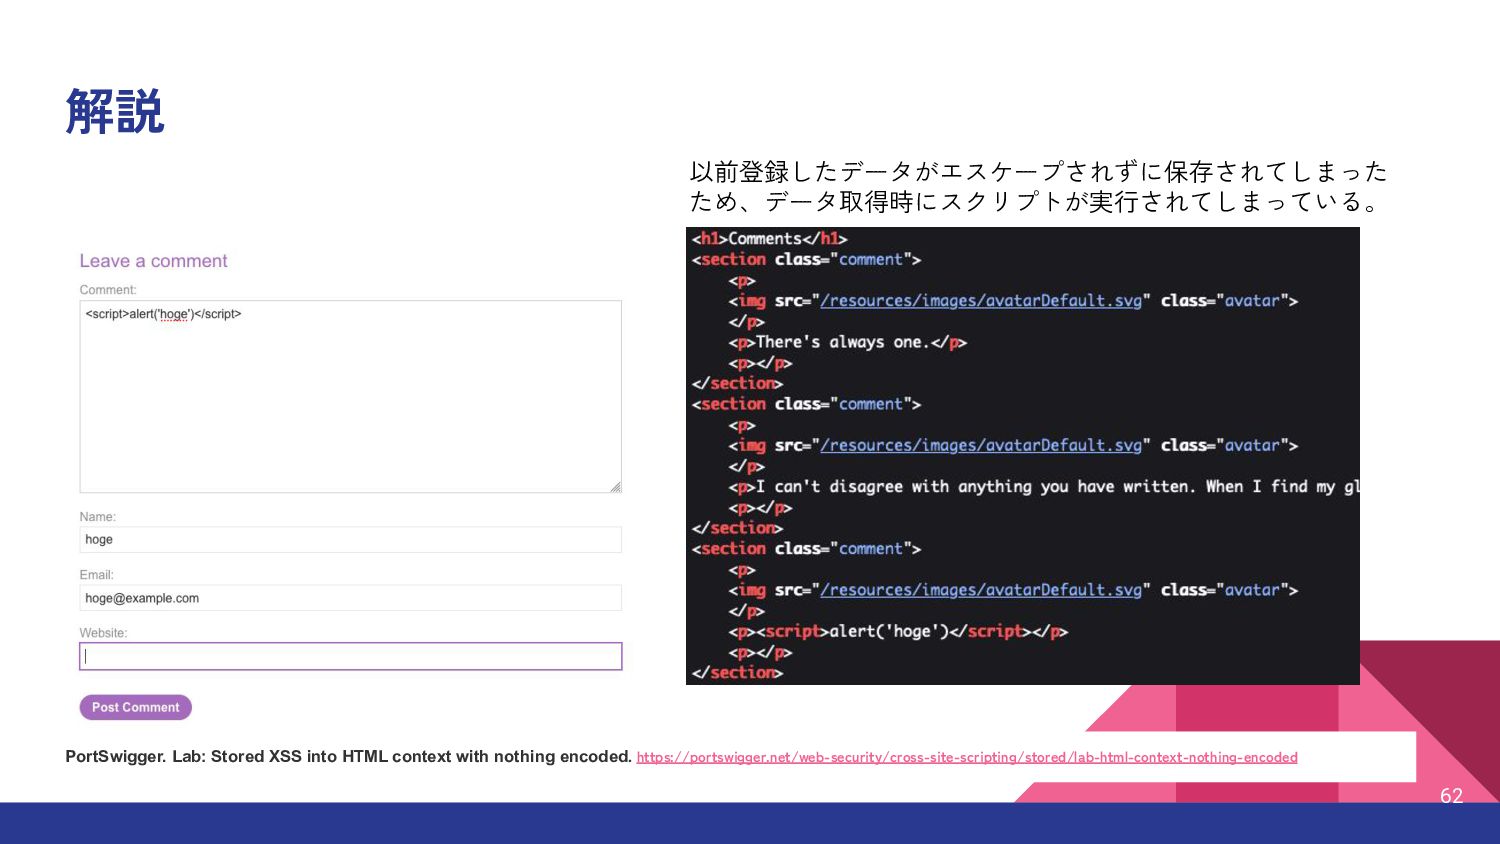
解説 62 以前登録したデータがエスケープされずに保存されてしまった ため、データ取得時にスクリプトが実行されてしまっている。 PortSwigger. Lab: Stored XSS into HTML
context with nothing encoded. https://portswigger.net/web-security/cross-site-scripting/stored/lab-html-context-nothing-encoded -
XSSを探してみよう🔍③ ブログの検索機能にXSS脆弱性が隠されています。XSS攻撃を仕掛けてalert()` を実行してください。 PortSwigger. Lab: DOM XSS in document.write sink
using source location.search. https://portswigger.net/web-security/cross-site-scripting/dom-based/lab-document-write-sink 💡ヒント • DOM-Based XSS 63 -
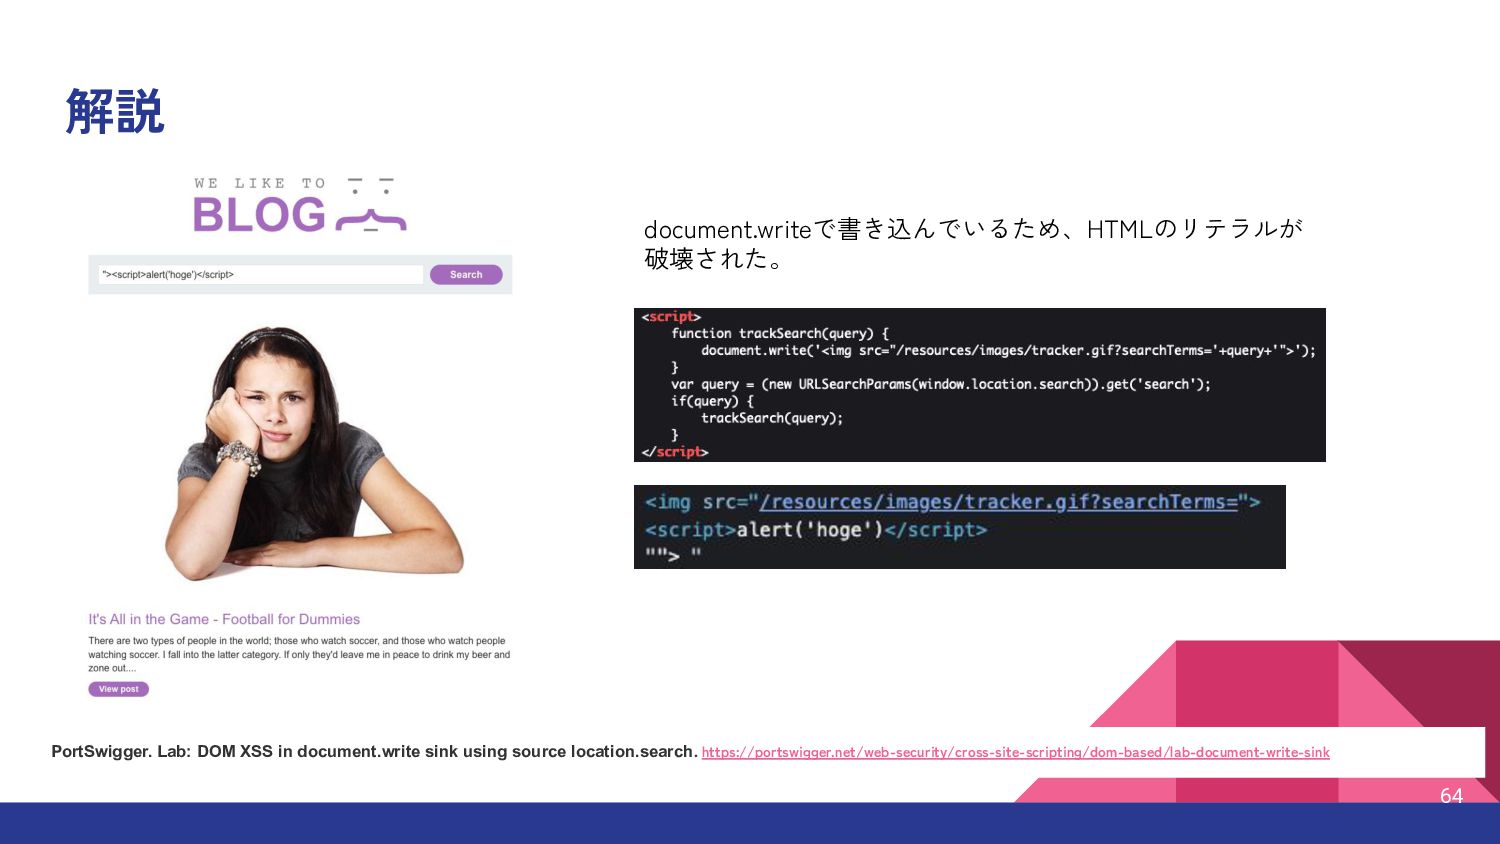
解説 64 document.writeで書き込んでいるため、HTMLのリテラルが 破壊された。 PortSwigger. Lab: DOM XSS in document.write
sink using source location.search. https://portswigger.net/web-security/cross-site-scripting/dom-based/lab-document-write-sink -
XSSを探してみよう🔍④ ブログの検索機能にXSS脆弱性が隠されています。XSS攻撃を仕掛けてalert()` を実行してください。 PortSwigger. Lab: DOM XSS in innerHTML sink
using source location.search. https://portswigger.net/web-security/cross-site-scripting/dom-based/lab-innerhtml-sink 💡ヒント • scriptタグ以外の方法でJavaScriptを実行する方法を考えてみてください。 • DOM-Based XSS • ロード時にアラートが出ないとダメかも? 65 -
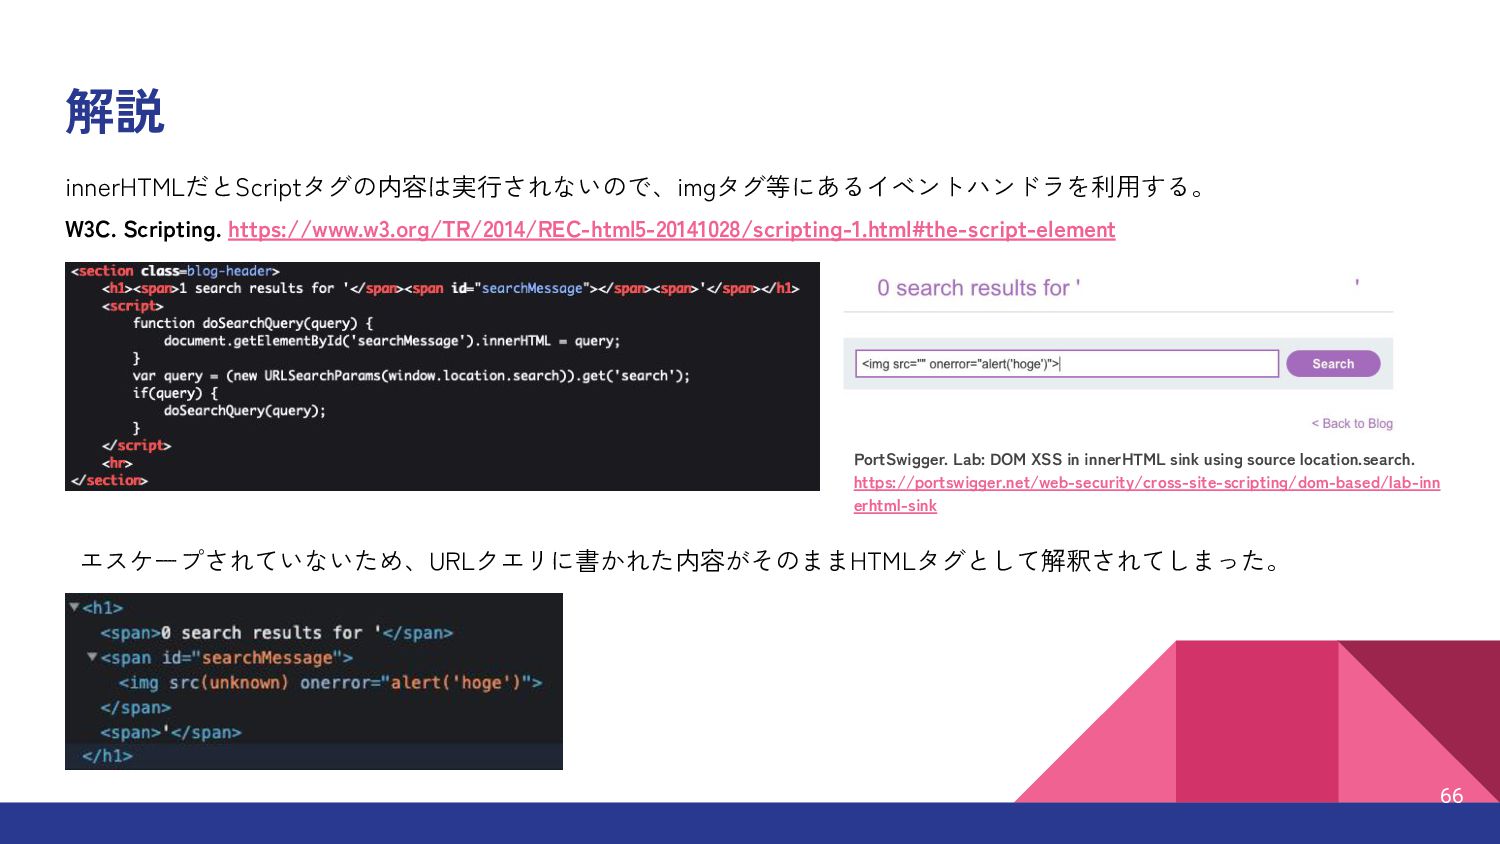
解説 66 W3C. Scripting. https://www.w3.org/TR/2014/REC-html5-20141028/scripting-1.html#the-script-element innerHTMLだとScriptタグの内容は実行されないので、imgタグ等にあるイベントハンドラを利用する。 エスケープされていないため、URLクエリに書かれた内容がそのままHTMLタグとして解釈されてしまった。 PortSwigger. Lab: DOM
XSS in innerHTML sink using source location.search. https://portswigger.net/web-security/cross-site-scripting/dom-based/lab-inn erhtml-sink -
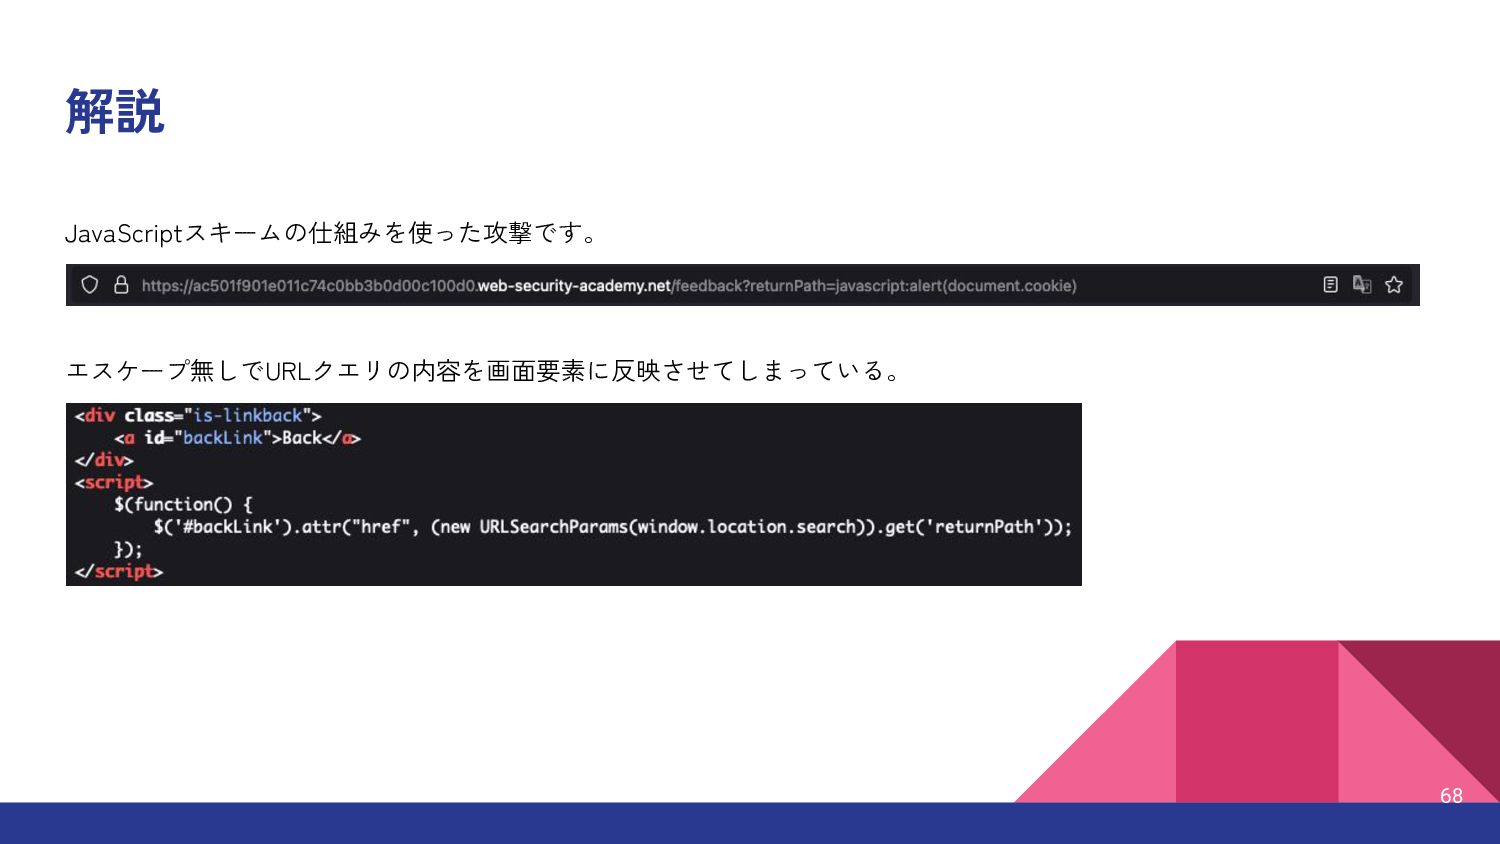
XSSを探してみよう🔍⑤ フィードバック送信ページにXSS脆弱性が含まれています。「Back」をクリックした時にクライアントに 保存されているCookieをalertしてください。 PortSwigger. Lab: DOM XSS in jQuery anchor
href attribute sink using location.search source. https://portswigger.net/web-security/cross-site-scripting/dom-based/lab-jquery-href-attribute-sink 💡ヒント • Anchorタグからjavascriptを発火させるにはどのようにしたら良いでしょうか。 • Reflected-XSS 67 -
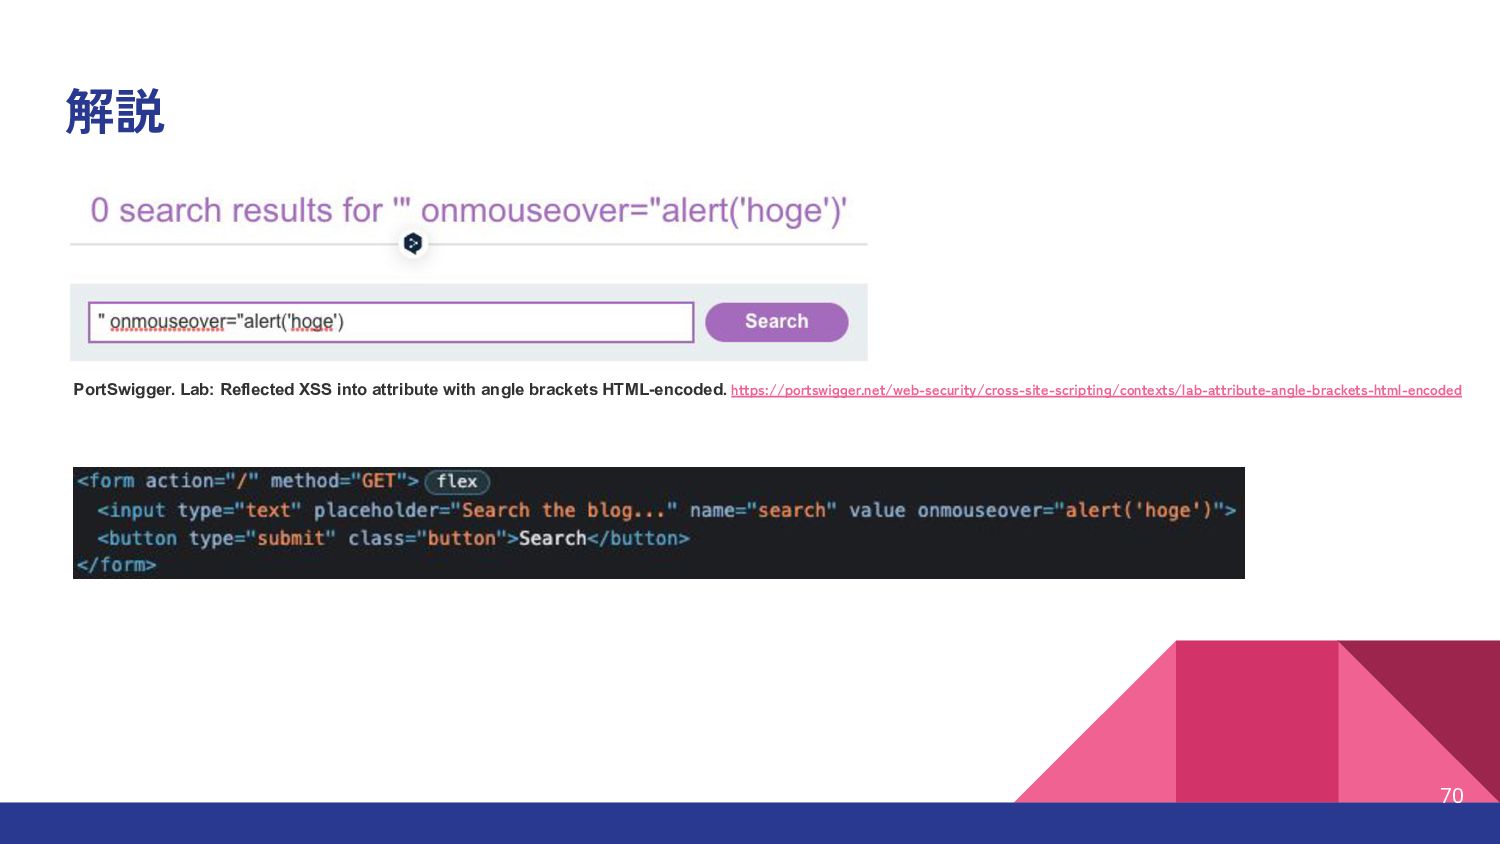
XSSを探してみよう🔍⑥ ブログの検索機能にXSS脆弱性が隠されています。検索ワード入力ボックスにマウスオーバーしたら alert()を実行するようにしてください。 PortSwigger. Lab: Reflected XSS into attribute with
angle brackets HTML-encoded. https://portswigger.net/web-security/cross-site-scripting/contexts/lab-attribute-angle-brackets-html-encoded 💡ヒント • ここまで進んだ人達であれば自力で解けるはず。。。! 69 -
解説 70 PortSwigger. Lab: Reflected XSS into attribute with angle
brackets HTML-encoded. https://portswigger.net/web-security/cross-site-scripting/contexts/lab-attribute-angle-brackets-html-encoded -
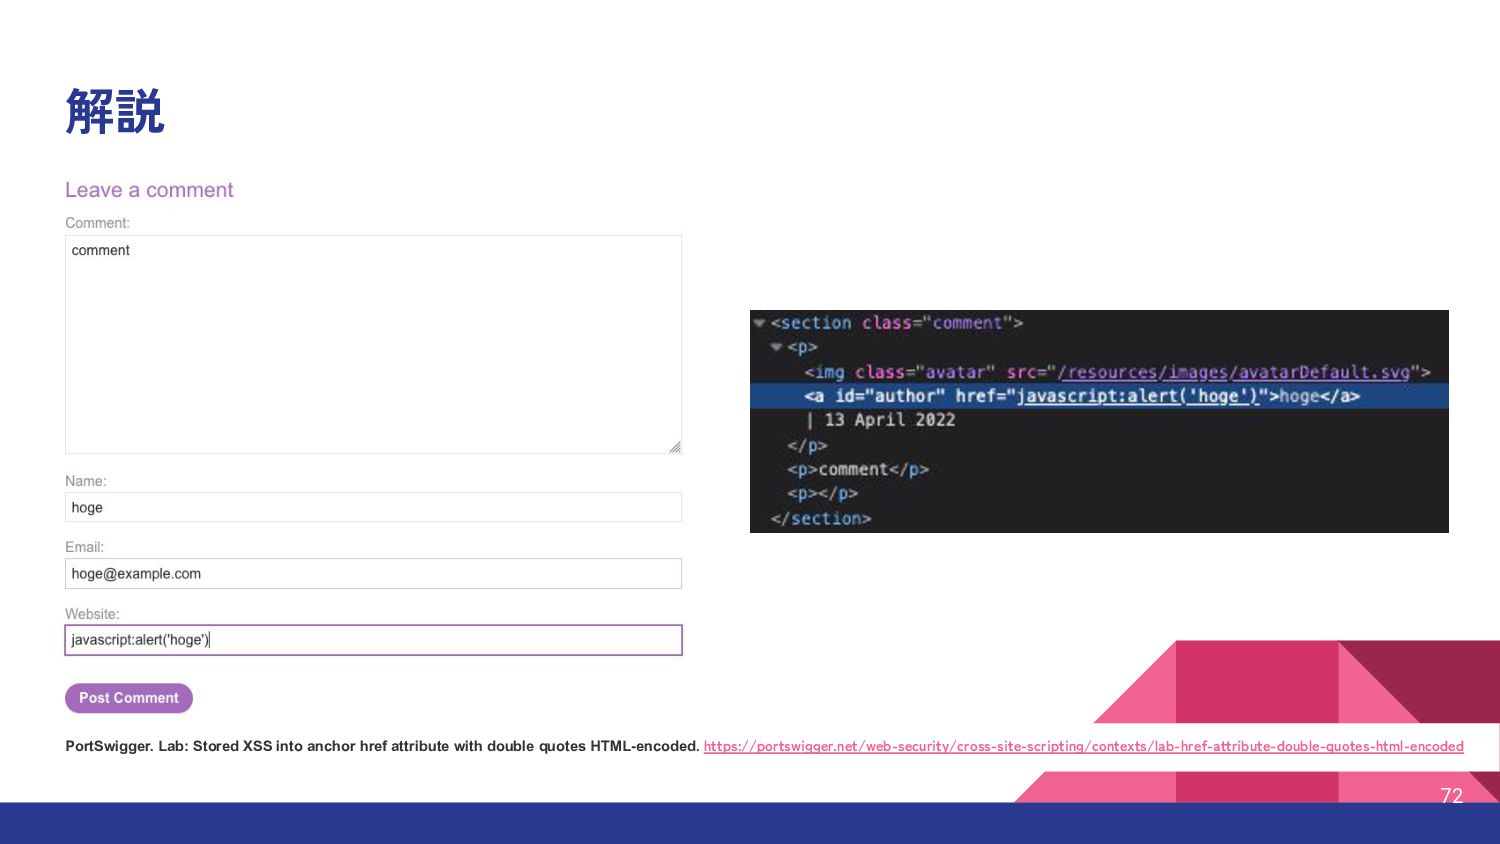
XSSを探してみよう🔍⑦ ブログのコメント機能にXSS脆弱性があります。コメント作成者名がクリックされた時にalert()が実行さ れるようにしてください。(コメントの「Website」を入力しないと作成者名がリンクにならないので注 意!) PortSwigger. Lab: Stored XSS into anchor
href attribute with double quotes HTML-encoded. https://portswigger.net/web-security/cross-site-scripting/contexts/lab-href-attribute-double-quotes-html-encoded 💡ヒント • ここまで進んだ人達であれば自力で解けるはず。。。! 71 -
解説 72 PortSwigger. Lab: Stored XSS into anchor href attribute
with double quotes HTML-encoded. https://portswigger.net/web-security/cross-site-scripting/contexts/lab-href-attribute-double-quotes-html-encoded -
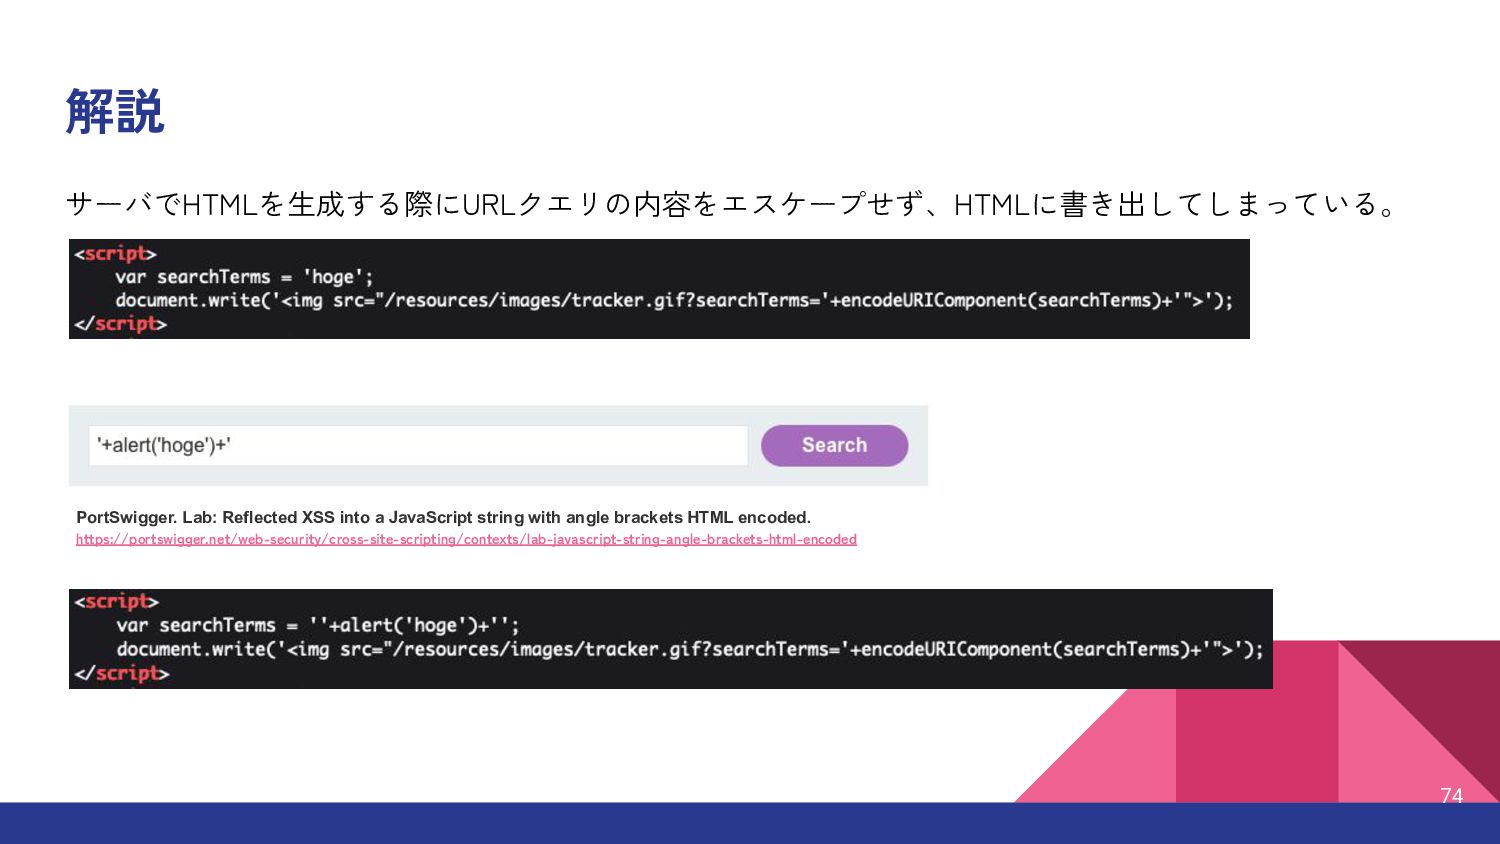
XSSを探してみよう🔍⑧ ブログの検索機能にXSS脆弱性が隠されています。検索を実行した時にalert()が実行されるようにしてく ださい。 PortSwigger. Lab: Reflected XSS into a JavaScript
string with angle brackets HTML encoded. https://portswigger.net/web-security/cross-site-scripting/contexts/lab-javascript-string-angle-brackets-html-encoded 💡ヒント • JavaScriptのコードリテラルを破壊してください。 73 -
解説 74 サーバでHTMLを生成する際にURLクエリの内容をエスケープせず、HTMLに書き出してしまっている。 PortSwigger. Lab: Reflected XSS into a JavaScript
string with angle brackets HTML encoded. https://portswigger.net/web-security/cross-site-scripting/contexts/lab-javascript-string-angle-brackets-html-encoded -
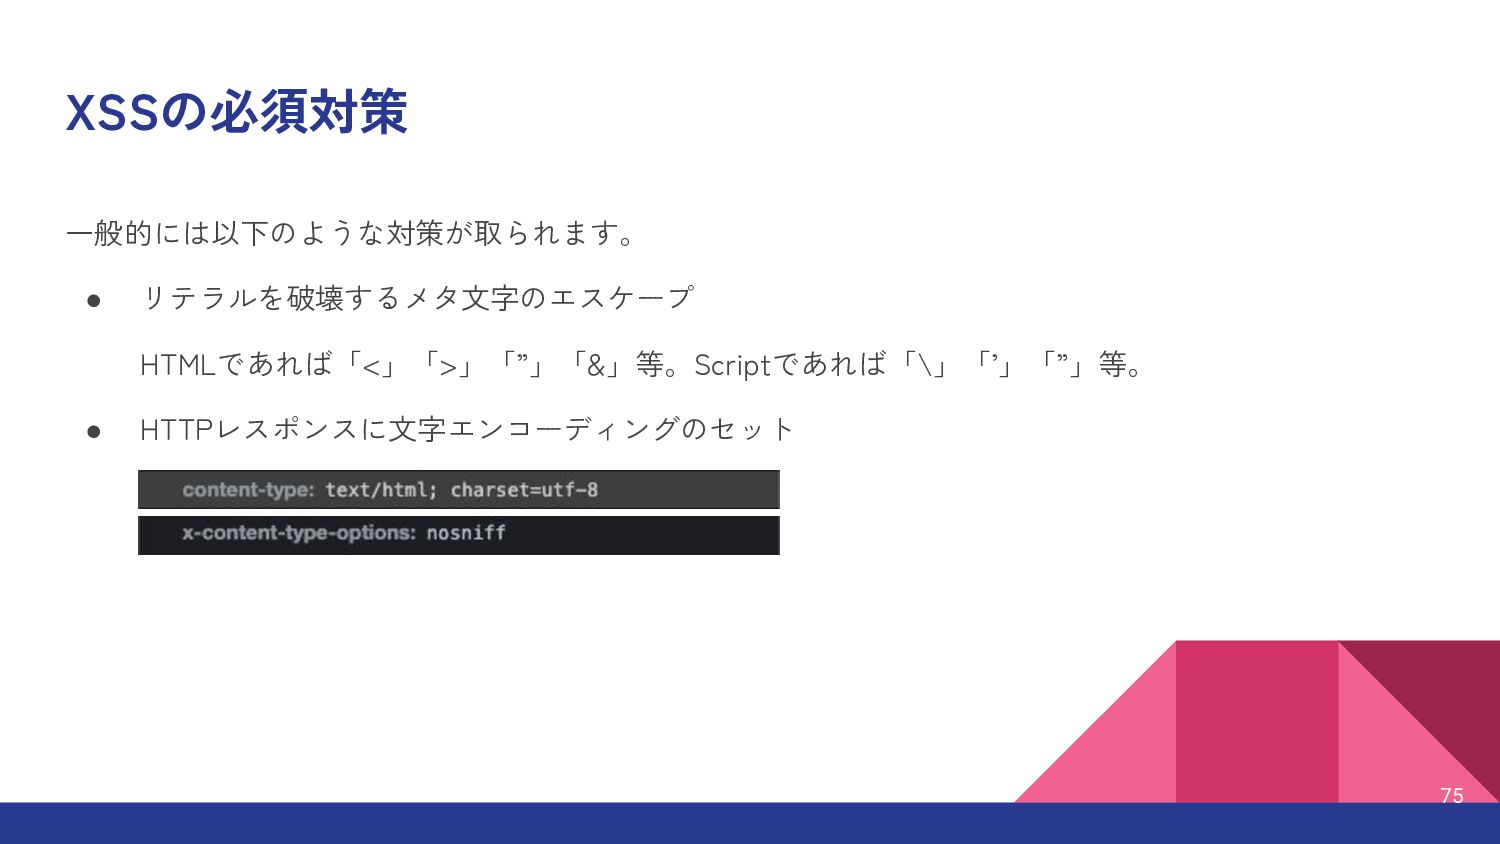
XSSの緩和対策 また、その他に緩和策として以下の方法が取られます。 • ユーザーからの入力値の検証 • Content-security Policyの設定 ※1 • X-XSS-Protectionの設定(レガシーブラウザのサポートが必要な場合のみ)
• CookieのHttpOnly属性の有効化(セッションハイジャックのみ) ※1 Mozilla. コンテンツセキュリティポリシー (CSP). https://developer.mozilla.org/ja/docs/Web/HTTP/CSP 76 -
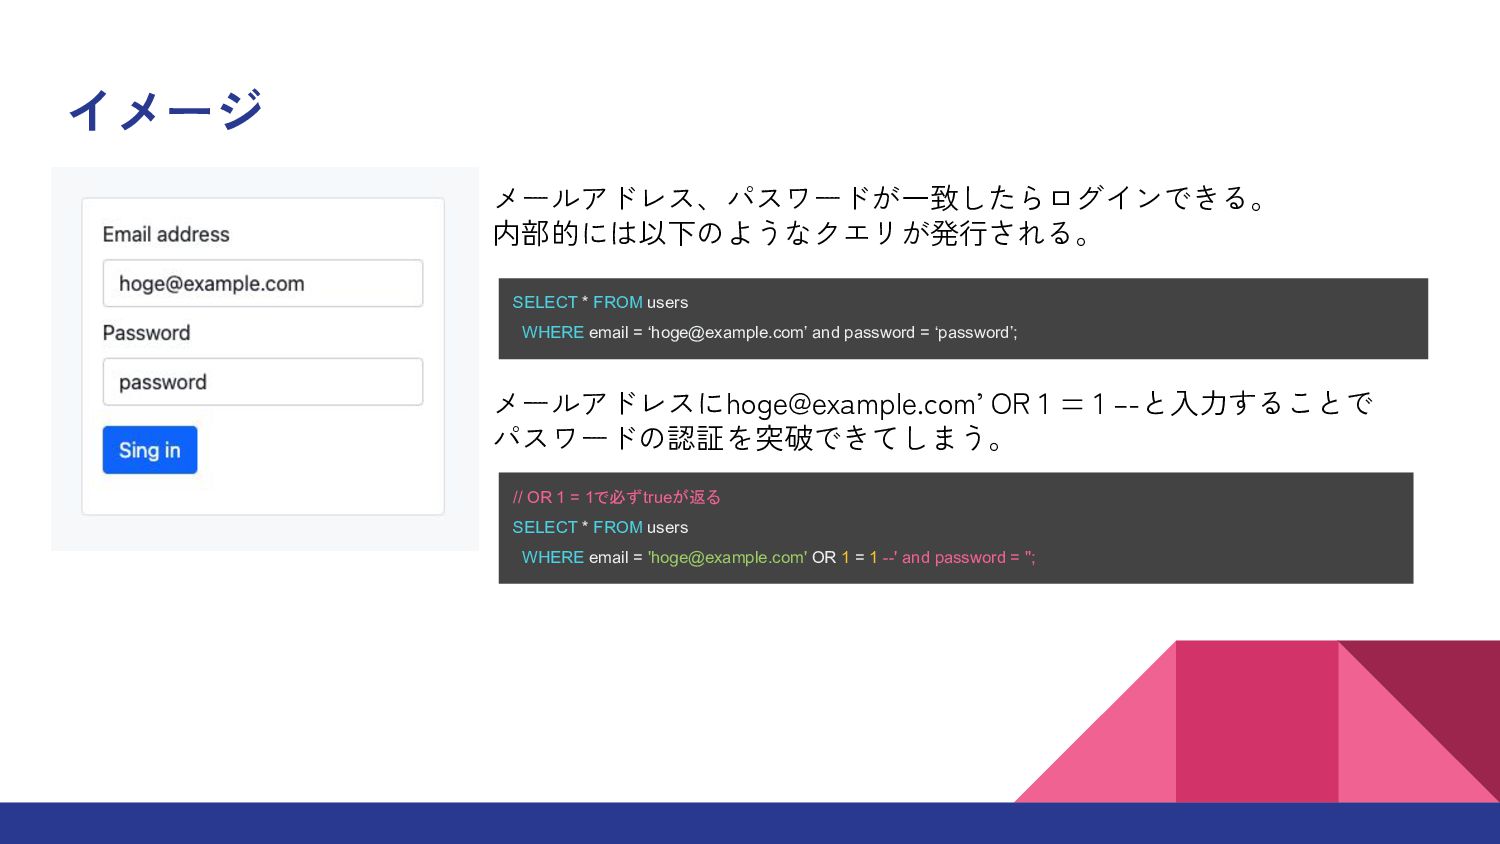
イメージ メールアドレス、パスワードが一致したらログインできる。 内部的には以下のようなクエリが発行される。 SELECT * FROM users WHERE email =
‘[email protected]’ and password = ‘password’; // OR 1 = 1で必ずtrueが返る SELECT * FROM users WHERE email = '[email protected]' OR 1 = 1 --' and password = ''; メールアドレスに[email protected]’ OR 1 = 1 –-と入力することで パスワードの認証を突破できてしまう。 -
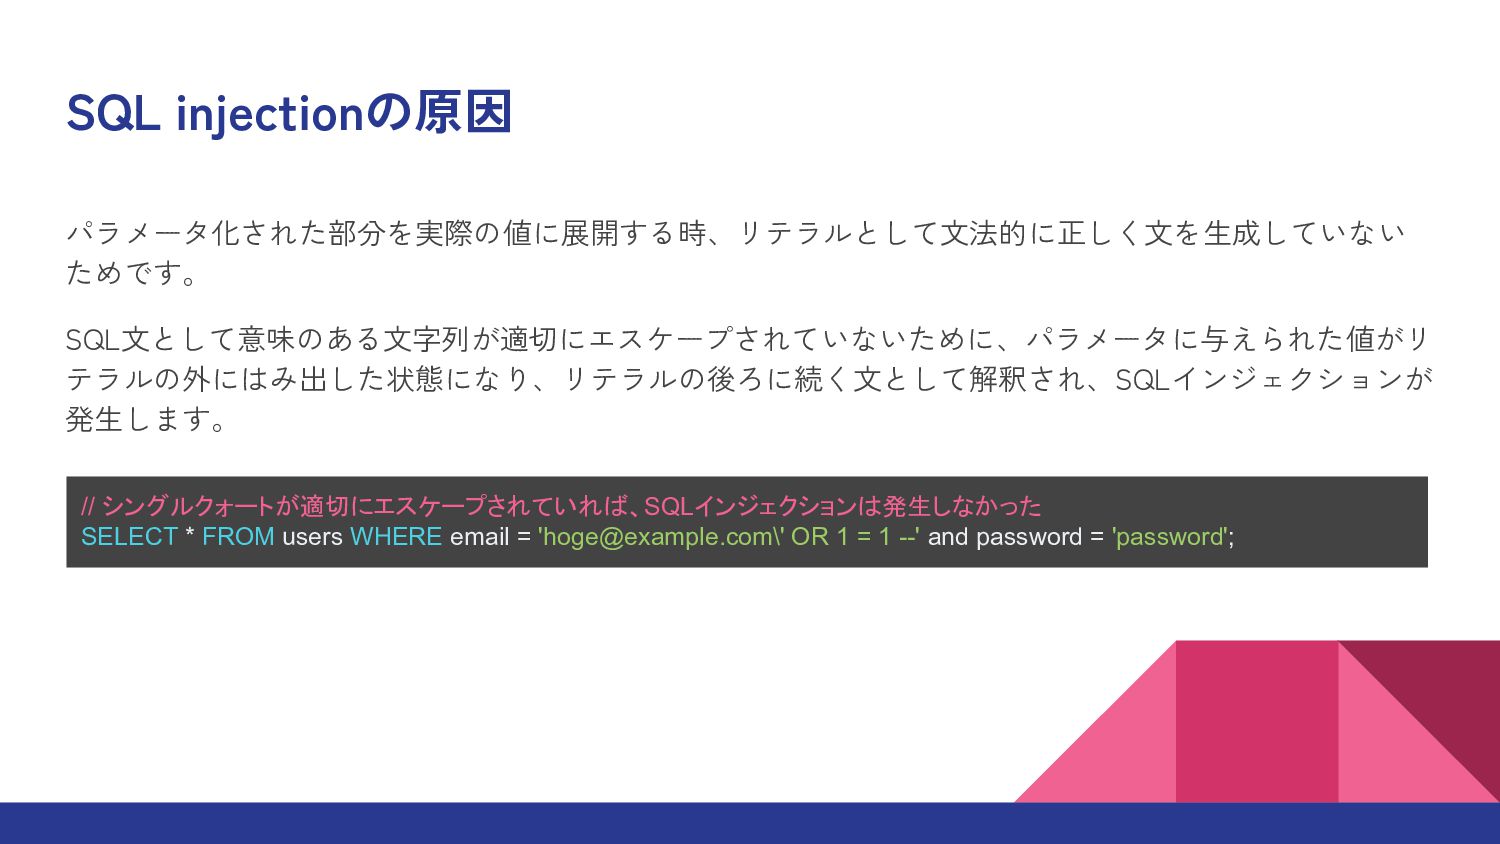
SQL injectionの原因 パラメータ化された部分を実際の値に展開する時、リテラルとして文法的に正しく文を生成していない ためです。 SQL文として意味のある文字列が適切にエスケープされていないために、パラメータに与えられた値がリ テラルの外にはみ出した状態になり、リテラルの後ろに続く文として解釈され、SQLインジェクションが 発生します。 // シングルクォートが適切にエスケープされていれば、SQLインジェクションは発生しなかった SELECT
* FROM users WHERE email = '[email protected]\' OR 1 = 1 --' and password = 'password'; -
SQL injectionを探してみよう①🔍 商品カテゴリの検索機能に SQL インジェクションの脆弱性があります。脆弱性を見つけ、未リリースも 含んだ全ての商品の一覧を表示してください。 PortSwigger. Lab: SQL injection
vulnerability in WHERE clause allowing retrieval of hidden data. https://portswigger.net/web-security/sql-injection/lab-retrieve-hidden-data 💡 ヒント • ソースコードの内部では受け取ったパラメータからどのようにクエリを作成するのか想像してみま しょう。 -
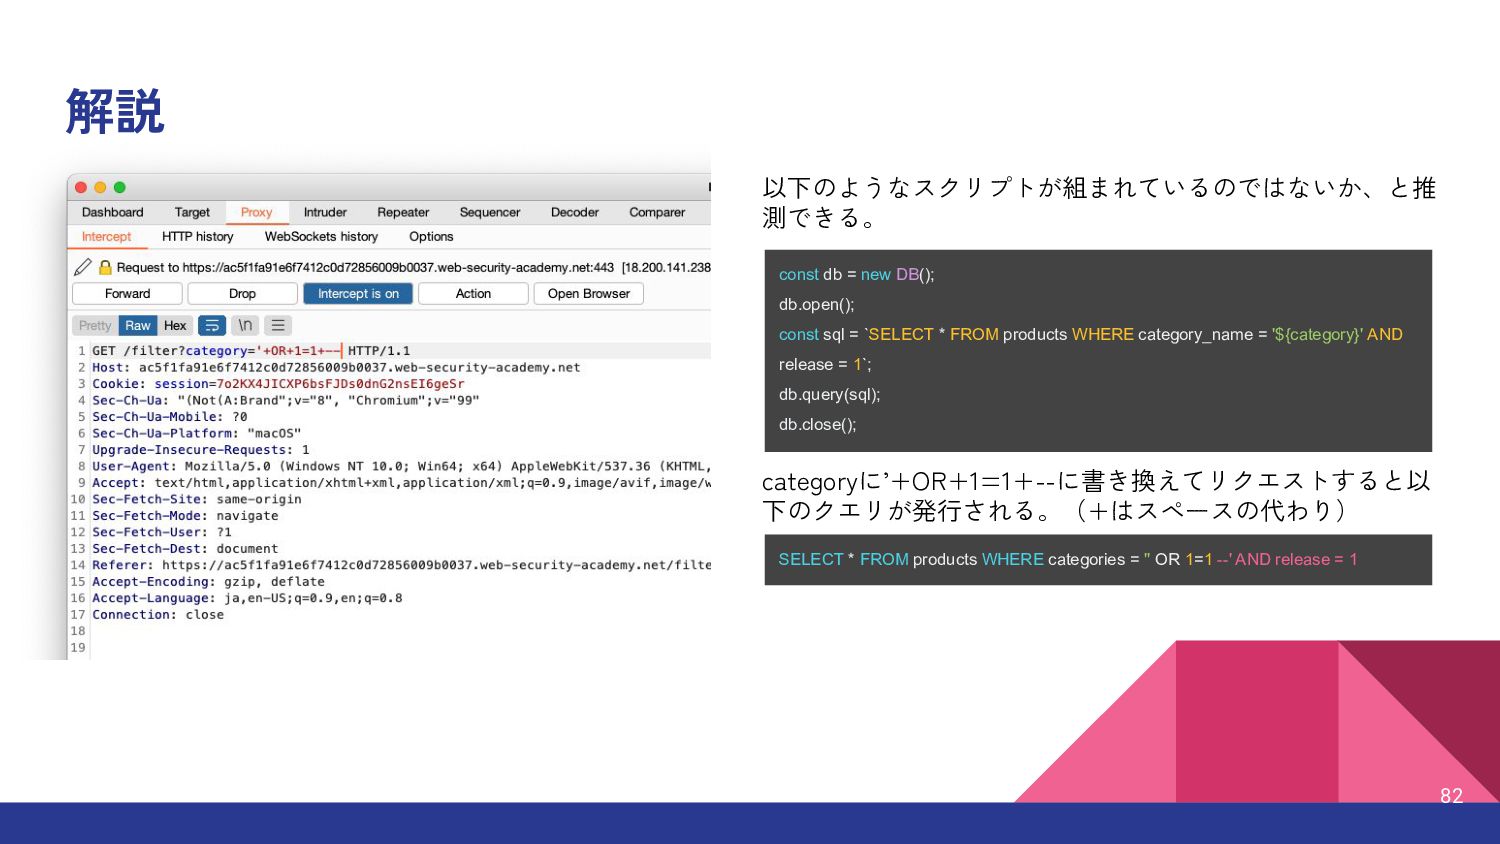
解説 82 const db = new DB(); db.open(); const sql
= `SELECT * FROM products WHERE category_name = '${category}' AND release = 1`; db.query(sql); db.close(); 以下のようなスクリプトが組まれているのではないか、と推 測できる。 categoryに’+OR+1=1+--に書き換えてリクエストすると以 下のクエリが発行される。(+はスペースの代わり) SELECT * FROM products WHERE categories = '' OR 1=1 --' AND release = 1 -
SQL injectionを探してみよう②🔍 商品カテゴリの検索機能に SQL インジェクションの脆弱性があります。 データベースにはusersという別のテーブルがあり、usernameとpasswordというカラムが存在します。すべての ユーザー名とパスワードを取得し、その情報を使用して管理者ユーザーとしてログインしてください。 PortSwigger. Lab: SQL
injection UNION attack, retrieving data from other tables. https://portswigger.net/web-security/sql-injection/union-attacks/lab-retrieve-data-from-other-tables 💡ヒント • まず、ユーザーから受け取った値でクエリを生成している箇所を見つけてください。 • そのクエリを利用してusersテーブルからデータを取得する方法を考えてください。(UNION) ◦ 脆弱性のあるクエリのカラム数を探索してみてください。 ◦ カラム数が特定できたらカラムのデータ型を探索してみてください。 ◦ カラム数とデータ型が特定できたらusersテーブルと結合してみてください。 -
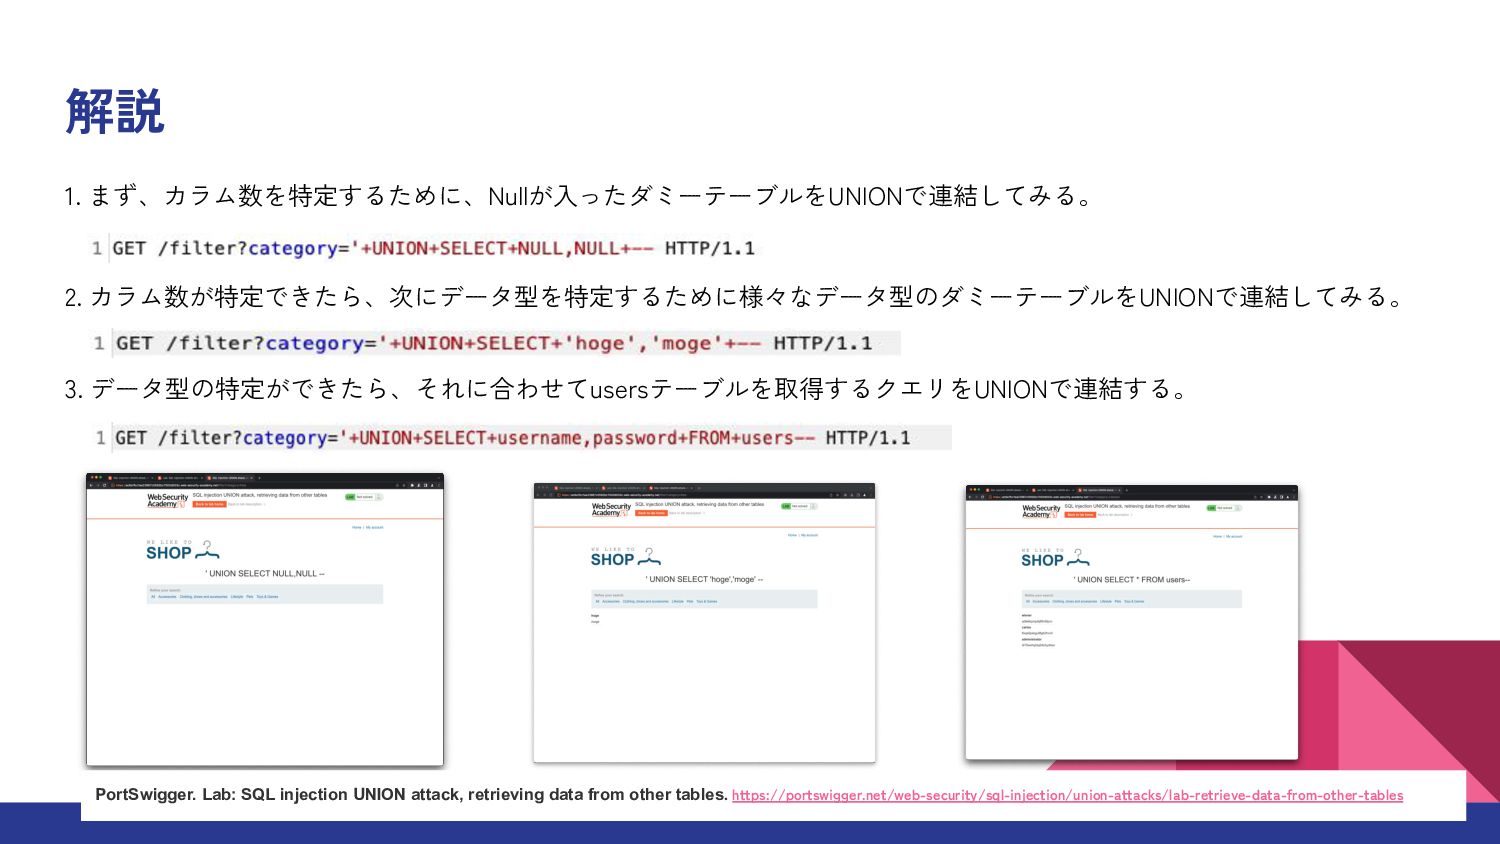
解説 84 1. まず、カラム数を特定するために、Nullが入ったダミーテーブルをUNIONで連結してみる。 2. カラム数が特定できたら、次にデータ型を特定するために様々なデータ型のダミーテーブルをUNIONで連結してみる。 3. データ型の特定ができたら、それに合わせてusersテーブルを取得するクエリをUNIONで連結する。 PortSwigger. Lab:
SQL injection UNION attack, retrieving data from other tables. https://portswigger.net/web-security/sql-injection/union-attacks/lab-retrieve-data-from-other-tables -
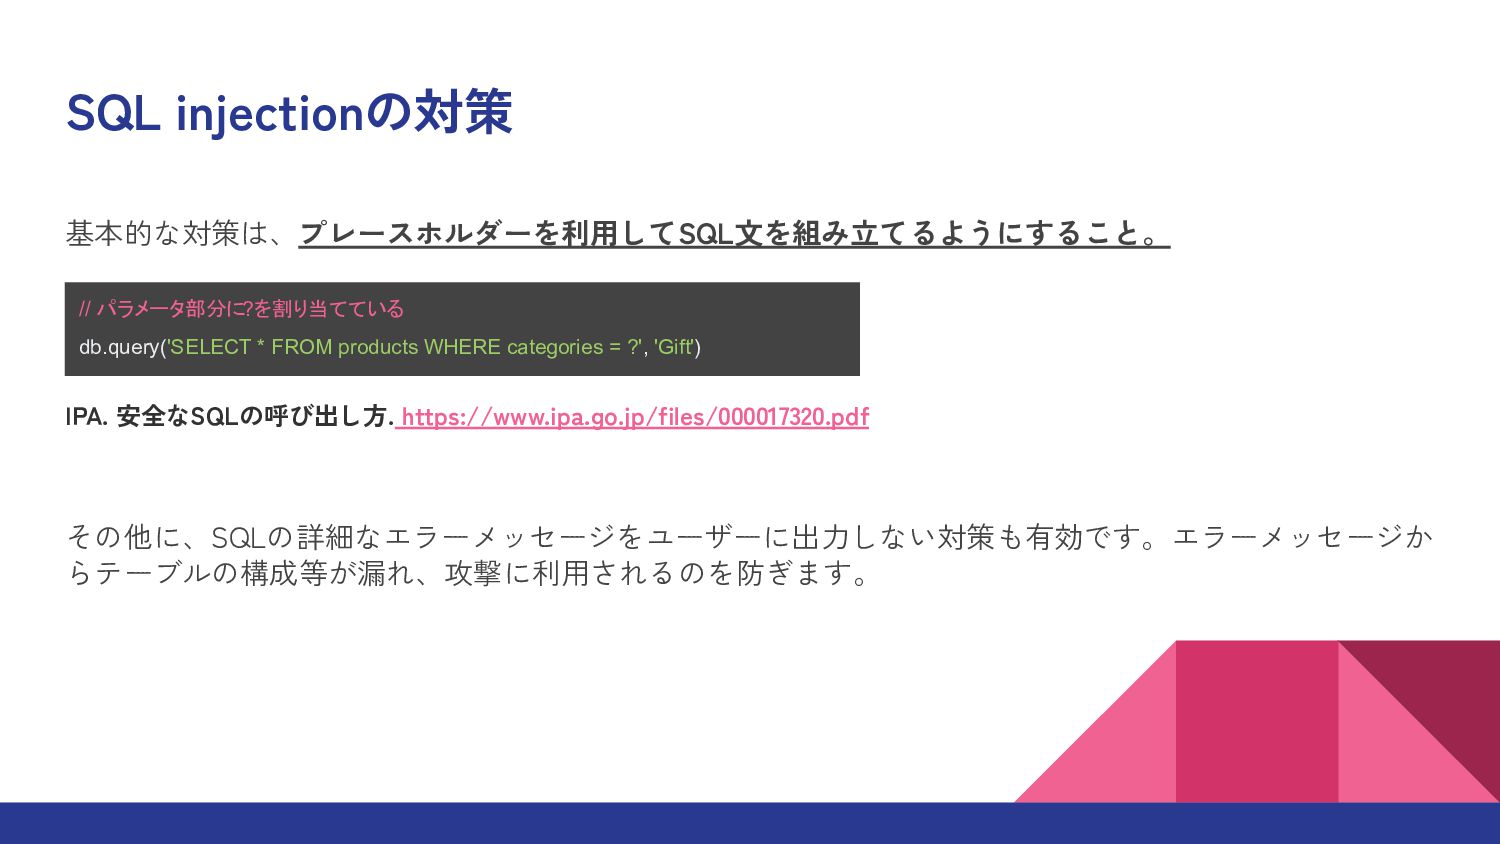
SQL injectionの対策 基本的な対策は、プレースホルダーを利用してSQL文を組み立てるようにすること。 IPA. 安全なSQLの呼び出し方. https://www.ipa.go.jp/files/000017320.pdf その他に、SQLの詳細なエラーメッセージをユーザーに出力しない対策も有効です。エラーメッセージか らテーブルの構成等が漏れ、攻撃に利用されるのを防ぎます。 // パラメータ部分に?を割り当てている
db.query('SELECT * FROM products WHERE categories = ?', 'Gift') -
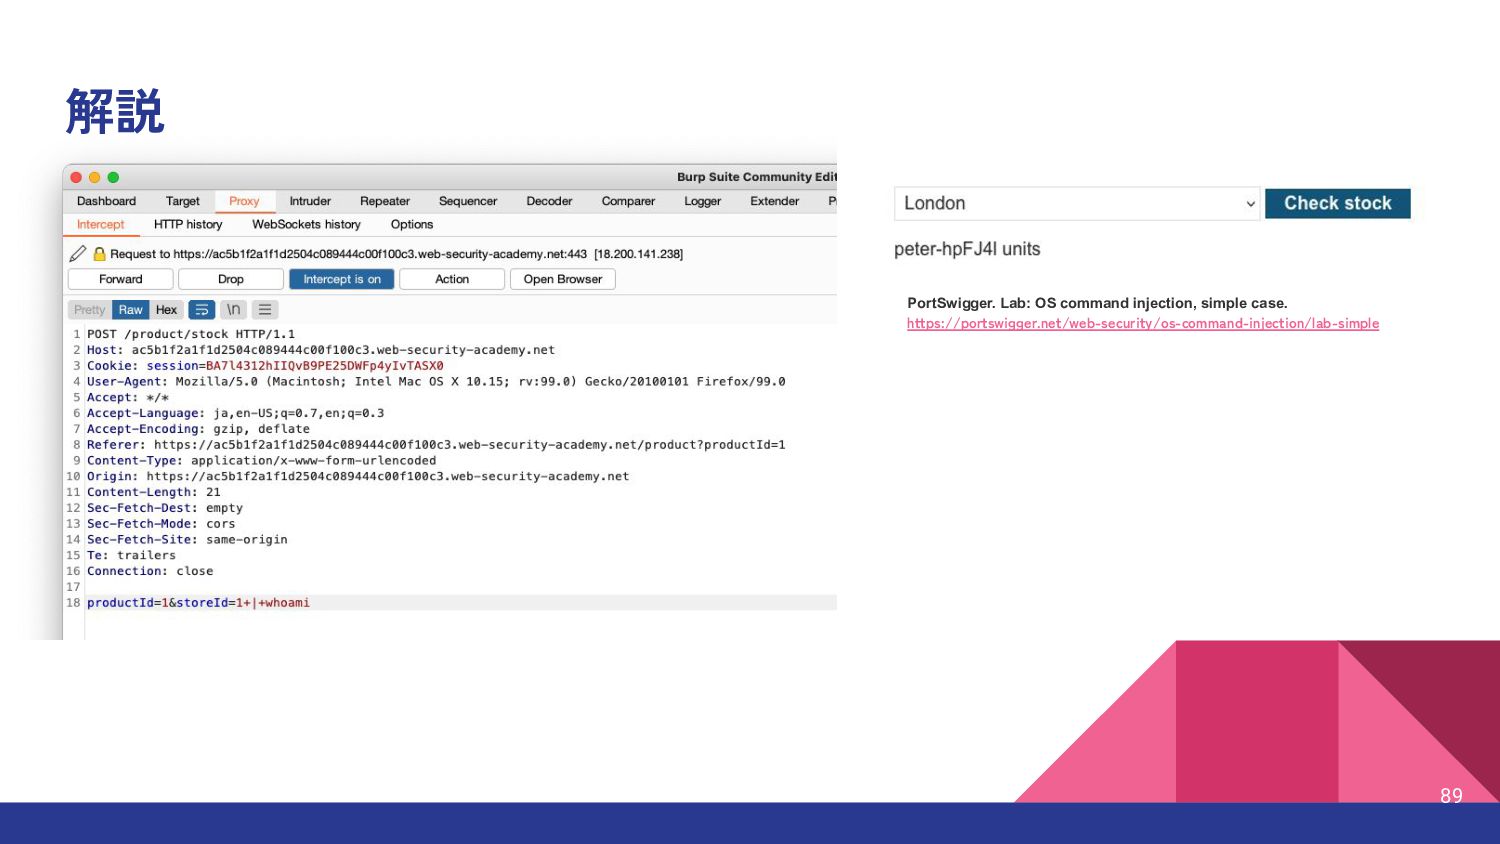
OS command injectionを探してみよう🔍 商品の在庫確認機能にOSコマンドインジェクションの脆弱性が存在します。パラメータで渡された商品 IDと店舗IDをもとにシェルスクリプトを実行して、標準出力された内容を返却します。 whoamiコマンドを実行して、現在のユーザ名を出力してください。 PortSwigger. Lab: OS command
injection, simple case. https://portswigger.net/web-security/os-command-injection/lab-simple 💡 ヒント • whoamiはunix系列の現在のユーザーを表示するコマンドです。 • リクエストのパラメータが直接シェルスクリプトに引数として渡されると想定してください。 • ディレクトリの中身の参照やファイルの追加、削除等も行ってみてください。 -
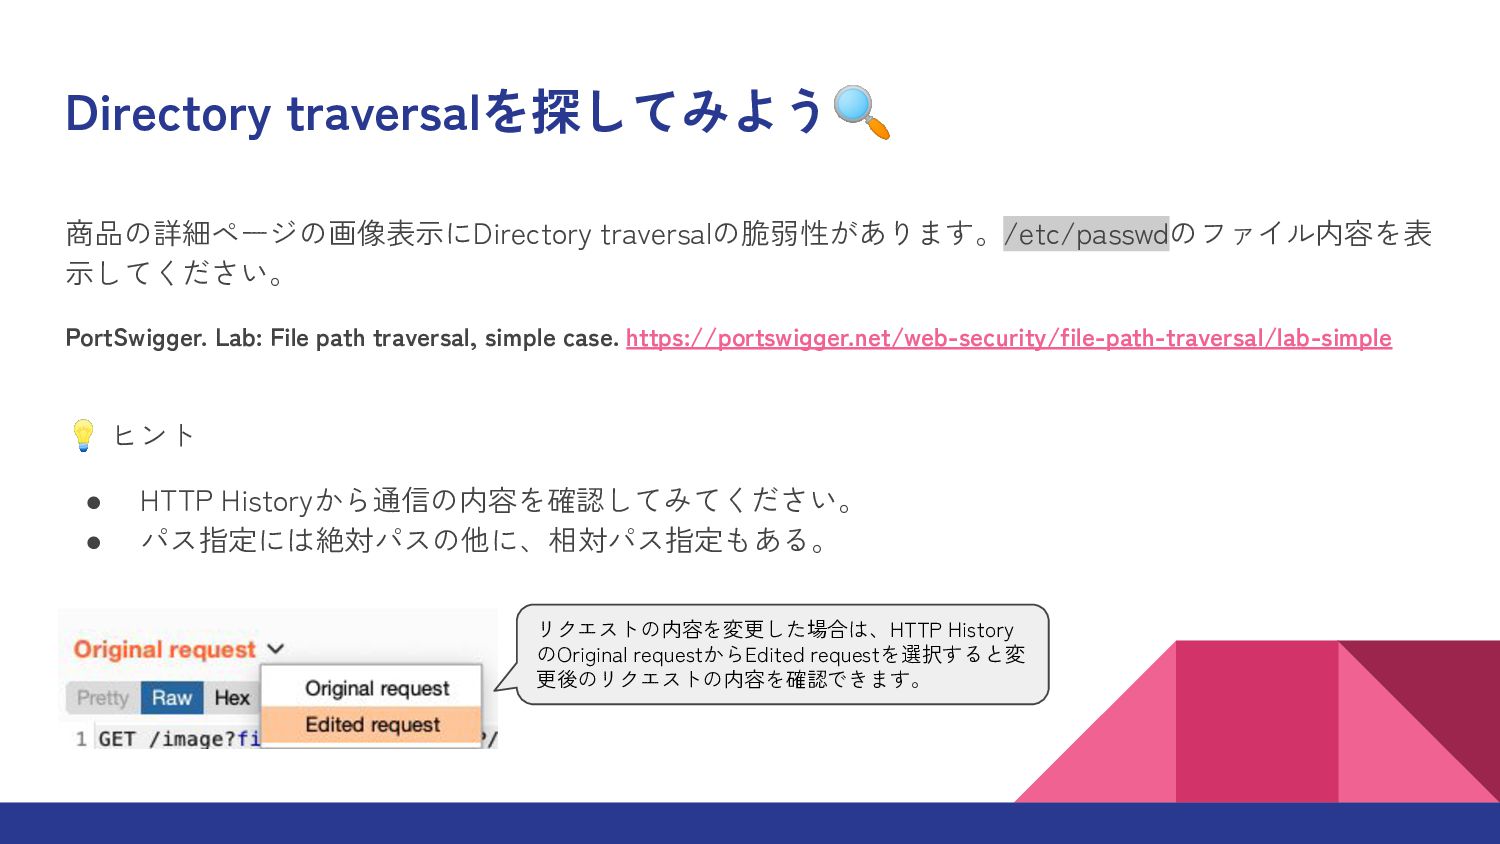
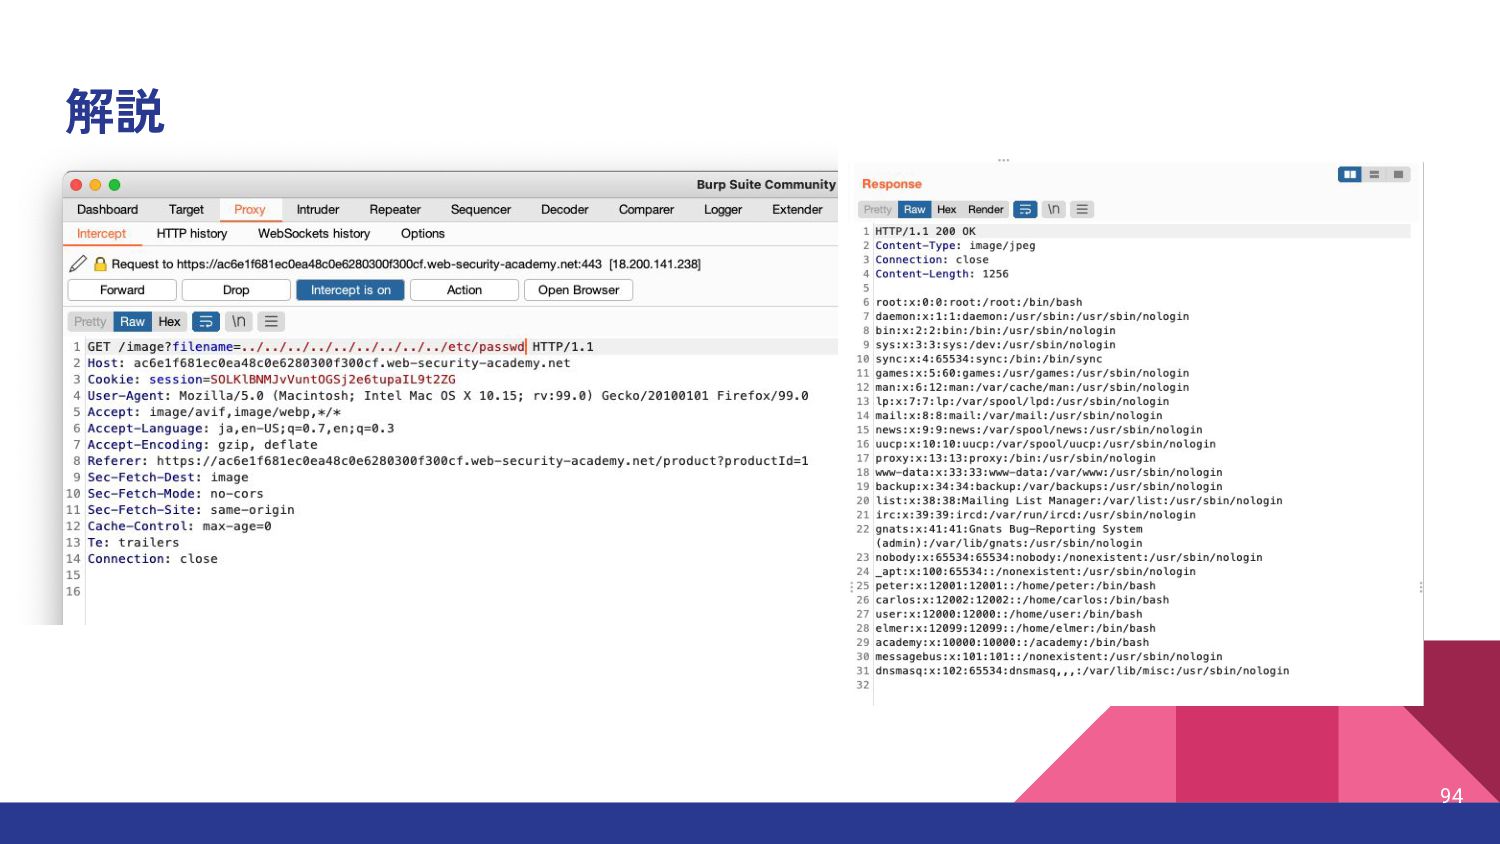
Directory traversalを探してみよう🔍 商品の詳細ページの画像表示にDirectory traversalの脆弱性があります。/etc/passwdのファイル内容を表 示してください。 PortSwigger. Lab: File path traversal,
simple case. https://portswigger.net/web-security/file-path-traversal/lab-simple 💡 ヒント • HTTP Historyから通信の内容を確認してみてください。 • パス指定には絶対パスの他に、相対パス指定もある。 リクエストの内容を変更した場合は、HTTP History のOriginal requestからEdited requestを選択すると変 更後のリクエストの内容を確認できます。 -
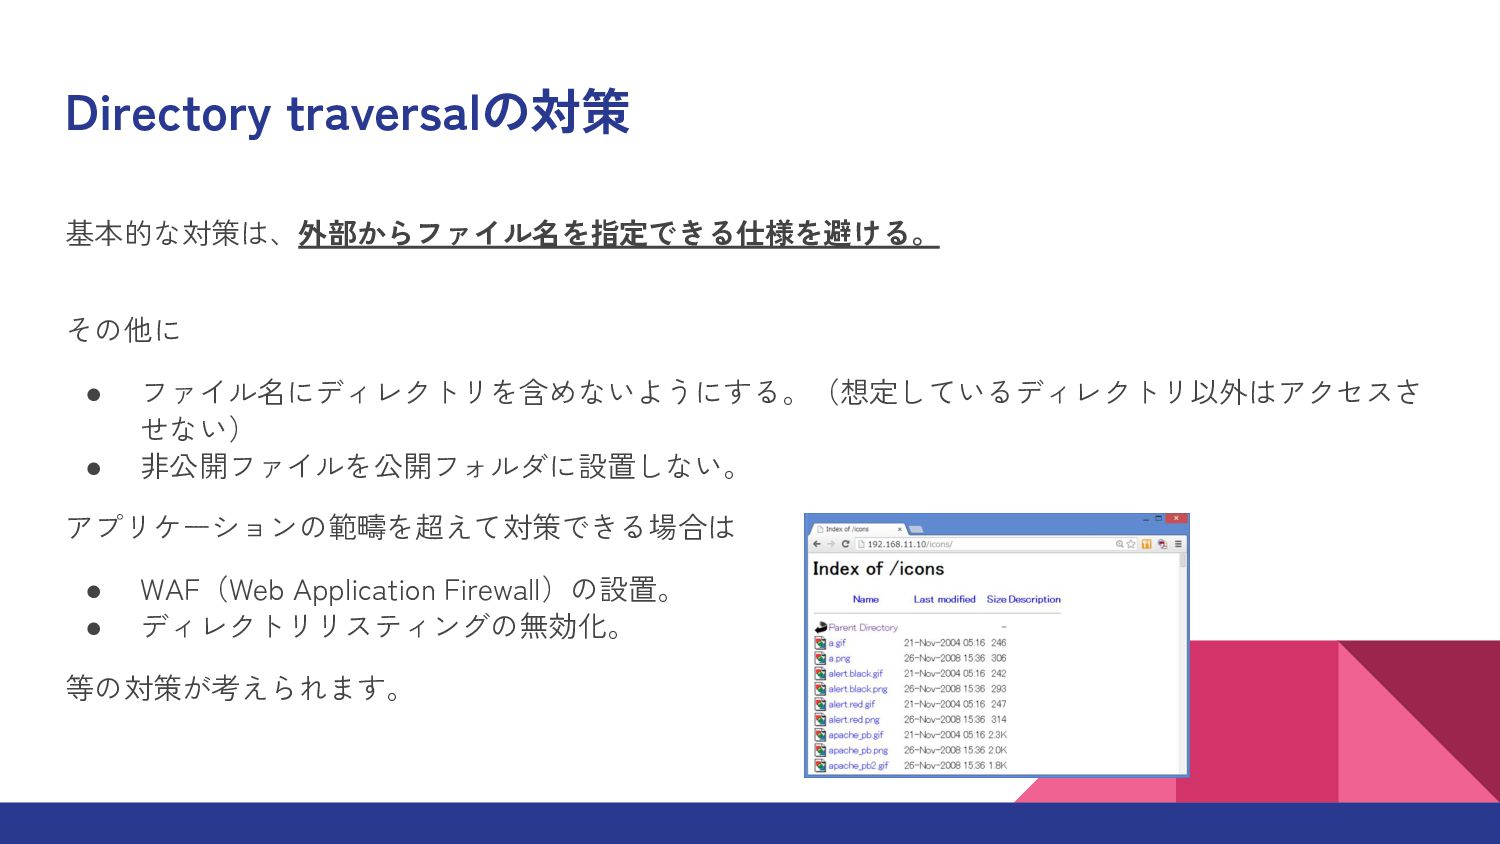
Directory traversalの対策 基本的な対策は、外部からファイル名を指定できる仕様を避ける。 その他に • ファイル名にディレクトリを含めないようにする。(想定しているディレクトリ以外はアクセスさ せない) • 非公開ファイルを公開フォルダに設置しない。 アプリケーションの範疇を超えて対策できる場合は
• WAF(Web Application Firewall)の設置。 • ディレクトリリスティングの無効化。 等の対策が考えられます。 -
最後に 今回紹介した脆弱性の殆どは、ユーザーから入力されるデータが原因です。どんなユーザーがそのサー ビスを利用するか分かりません。いつでもサービスは危険に晒されています。 入力されたデータは検証、サニタイズすることを忘れないでください。 今回触れた内容はごく一部です。まだまだ注意するべき点はたくさんあります。研修資料作成にあたっ て参考にした以下の書籍、サイトを見ることをオススメします。 • 徳丸 浩. 「体系的に学ぶ
安全なWebアプリケーションの作り方 第2版 脆弱性が生まれる原理と対策の実 践」. https://www.amazon.co.jp/dp/4797393165/ref=cm_sw_r_tw_dp_3HAS2XYB4CYVNE9TYWA6 • PortSwigger. Web Security Academy. https://portswigger.net/web-security
 techtekt
 ooga04
 seike460
 kazuki1023
 nokonoko1203
 hasutosasaki
 mitohato14
 richargh
 yosuke_furukawa
 3saito
 ivargrimstad
 youto
 ikura_hamu
 maltzj
 tammyeverts
 skipperchong
 seathinner
 sonatard
 honzajavorek
 kevinliebholz
 dugsong
 cassininazir
 rkaga
 62gerente
 jacobtomlinson