Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Auth0を使った認証基盤導入の取り組みとシングルログアウトの話 / ginzarails_v...
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
リンクアンドモチベーション
PRO
July 30, 2021
Technology
1.9k
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Auth0を使った認証基盤導入の取り組みとシングルログアウトの話 / ginzarails_vol35_presentation
銀座Rails#35 登壇資料
リンクアンドモチベーション
PRO
July 30, 2021
More Decks by リンクアンドモチベーション
See All by リンクアンドモチベーション
2年で50%しか進まなかった1,500ファイルの型付けを、3週間で片付けた話
lmi
PRO
0
83
「React でいいじゃん」と思ってた私が、「Vue 熱いじゃん」ってなった話
lmi
PRO
1
330
「AIがあれば越境できる」と思ったら、 AI Slopの山ができた
lmi
PRO
1
380
上司のダメ出しを全部AIに食わせ続けたら、 最強の相棒になってきた話
lmi
PRO
0
58
ペーペーのPdMがドペーペーの開発者になったら、見えた世界
lmi
PRO
0
67
AIに仕事を任せたら、レビューが増えた
lmi
PRO
0
67
AIが迷わず動ける環境をつくったら、 RPA開発が爆速になった話 / 20260819 田町.ai #2 LT大会
lmi
PRO
0
34
「作っても使われない」を防ぐための工夫
lmi
PRO
0
57
RPAを1000個作る前に、 1000パターンを減らして 40% の工数削減を実現した話
lmi
PRO
0
53
Other Decks in Technology
See All in Technology
俺の仕事は AIに奪われないし、たぶんその BIも要らない
hikaruri
0
510
AI時代の「技術的負債」の変質ー概念の終焉と再解釈、エージェントと共に向かう先
nwiizo
1
2.8k
synctest時代のhttptest Go 1.27で変わるHTTPサーバテストの裏側 / go conference2026 synctest and httptest
budougumi0617
1
3k
登壇の自信を奪う3匹のオバケ / 3 Ghosts That Rob You of Your Confidence in Public Speaking
pauli
9
990
研究開発部の紹介 / Sansan R&D Profile
sansan33
PRO
5
25k
ユーザー価値を届け続けるためにウォンテッドリーが大切にしている文化
kotaminato
0
170
今話題のAI「Jev」って何? 宇宙最速で学ぶ会
minorun365
PRO
27
16k
Azure Serverless 2026:Production-ready な AI エージェント基盤 / Azure Serverless 2026: Production-Ready AI Agent Platform
miyake
2
180
GoのInterface内部構造から学ぶ!最高パフォーマンスを出すコード設計
yappli_developers
0
140
Reactの設計論
uhyo
24
14k
安心して変更できるWebフロントエンドの作り方
pirosikick
5
2.7k
AIを活用するために決めた "やらないこと" - 価値に注目する / Not betting on AI
soudai
PRO
2
550
Featured
See All Featured
ピンチをチャンスに:未来をつくるプロダクトロードマップ #pmconf2020
aki_iinuma
128
56k
Dominate Local Search Results - an insider guide to GBP, reviews, and Local SEO
greggifford
PRO
0
330
Accessibility Awareness
sabderemane
1
210
Introduction to Domain-Driven Design and Collaborative software design
baasie
1
990
The SEO identity crisis: Don't let AI make you average
varn
0
560
YesSQL, Process and Tooling at Scale
rocio
174
15k
Being A Developer After 40
akosma
91
590k
DevOps and Value Stream Thinking: Enabling flow, efficiency and business value
helenjbeal
1
390
More Than Pixels: Becoming A User Experience Designer
marktimemedia
3
520
BBQ
matthewcrist
89
10k
Digital Ethics as a Driver of Design Innovation
axbom
PRO
1
420
Six Lessons from altMBA
skipperchong
29
4.5k
Transcript
Auth0を使った認証基盤導入の取り組みと シングルログアウトの話 株式会社リンクアンドモチベーション 菊池 修平
自己紹介 菊池 修平 株式会社リンクアンドモチベーション ソフトウェアエンジニア # 普段の業務 ・フロントエンド設計・開発 ・認証まわりの組み込み #
最近ハマってること ・ポケモンユナイト Link and Motivation Inc. 2
1. 認証基盤を開発して導入した話 2. シングルログアウト問題の話
1. 認証基盤を開発して導入した話
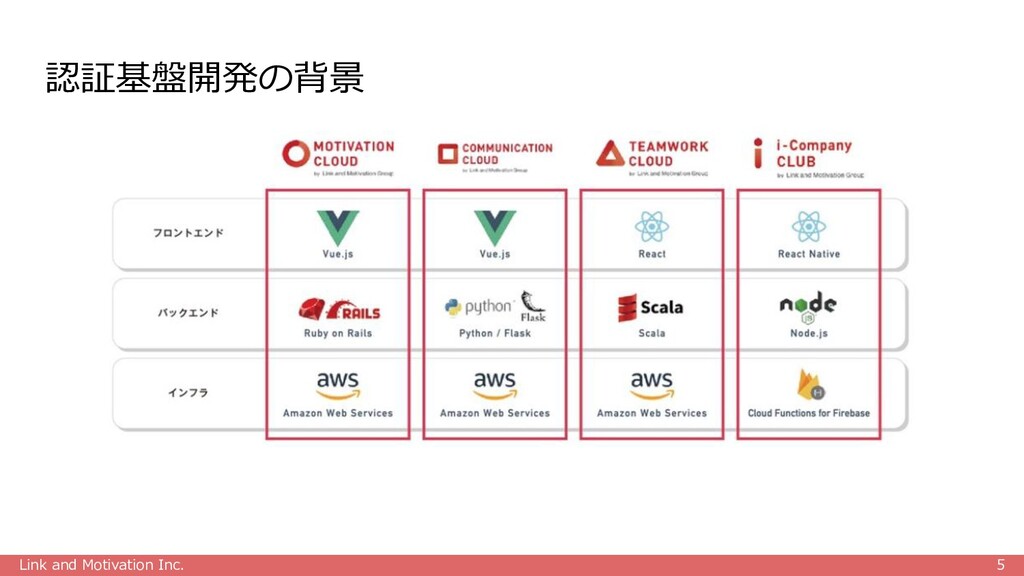
認証基盤開発の背景 Link and Motivation Inc. 5
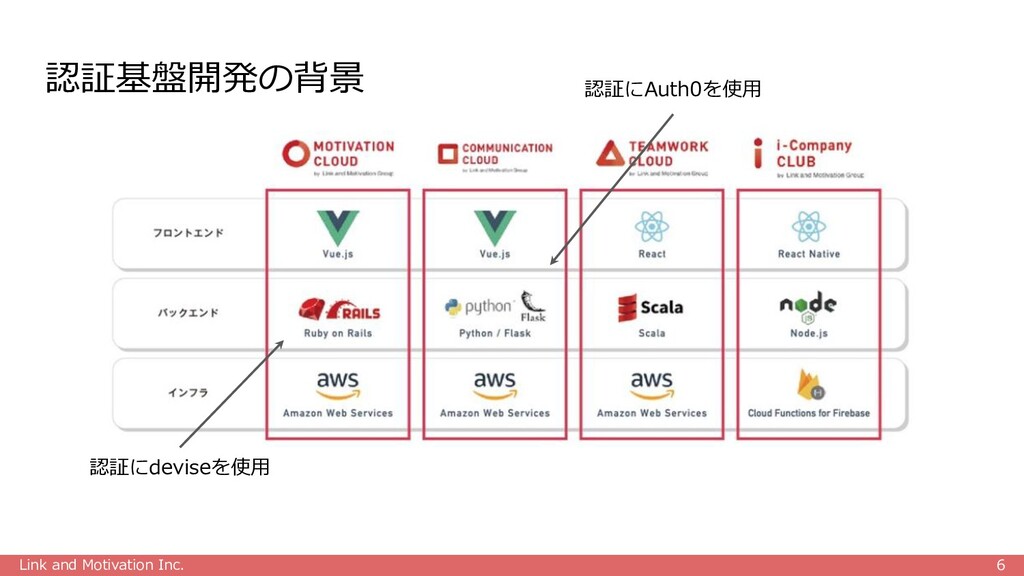
認証基盤開発の背景 認証にdeviseを使用 認証にAuth0を使用 Link and Motivation Inc. 6
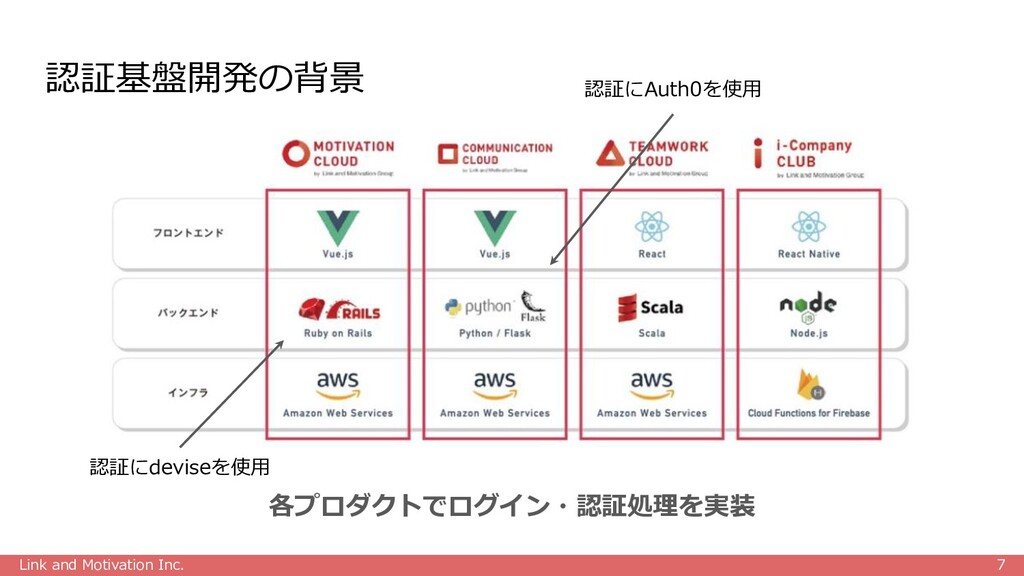
認証基盤開発の背景 認証にdeviseを使用 認証にAuth0を使用 Link and Motivation Inc. 7 各プロダクトでログイン・認証処理を実装
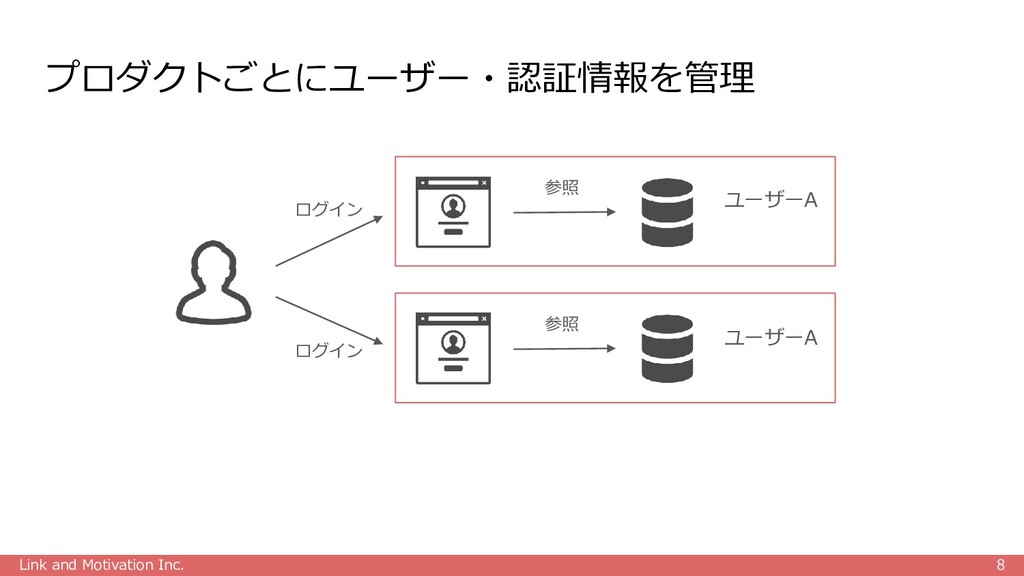
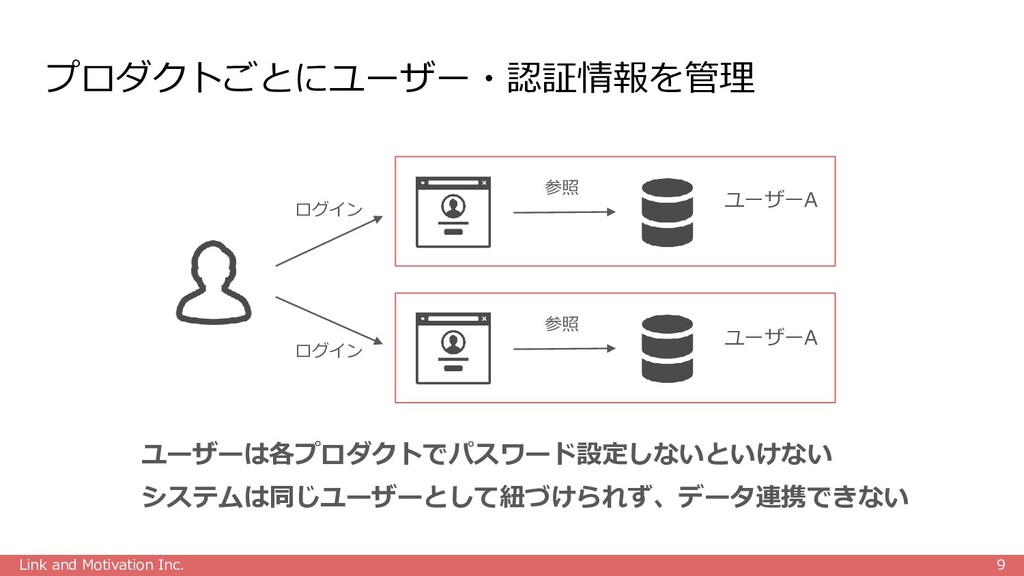
ログイン 参照 Link and Motivation Inc. 8 ログイン 参照 ユーザーA
ユーザーA プロダクトごとにユーザー・認証情報を管理
Link and Motivation Inc. 9 ユーザーは各プロダクトでパスワード設定しないといけない システムは同じユーザーとして紐づけられず、データ連携できない プロダクトごとにユーザー・認証情報を管理 ユーザーA ユーザーA
ログイン 参照 ログイン 参照
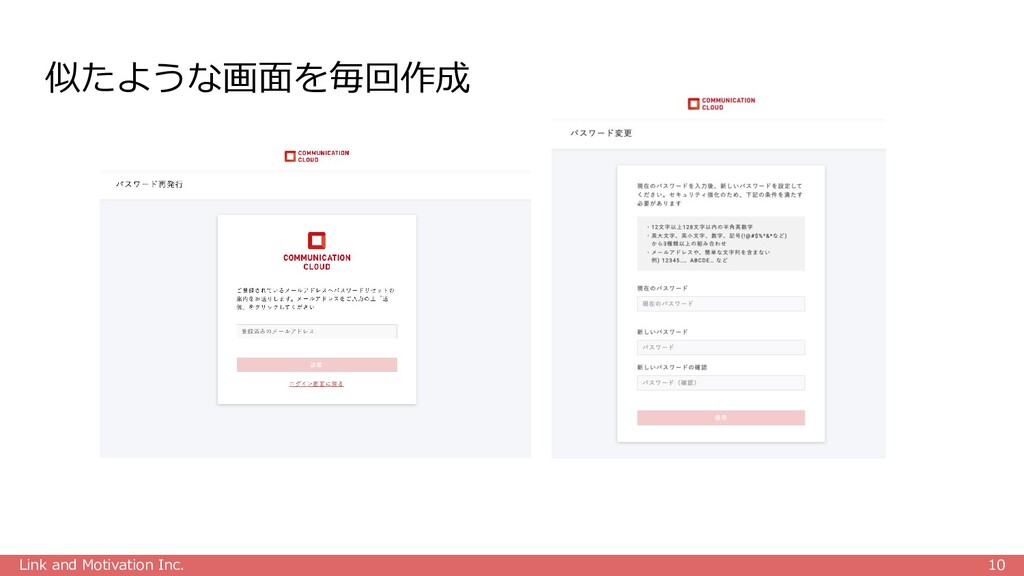
似たような画面を毎回作成 Link and Motivation Inc. 10
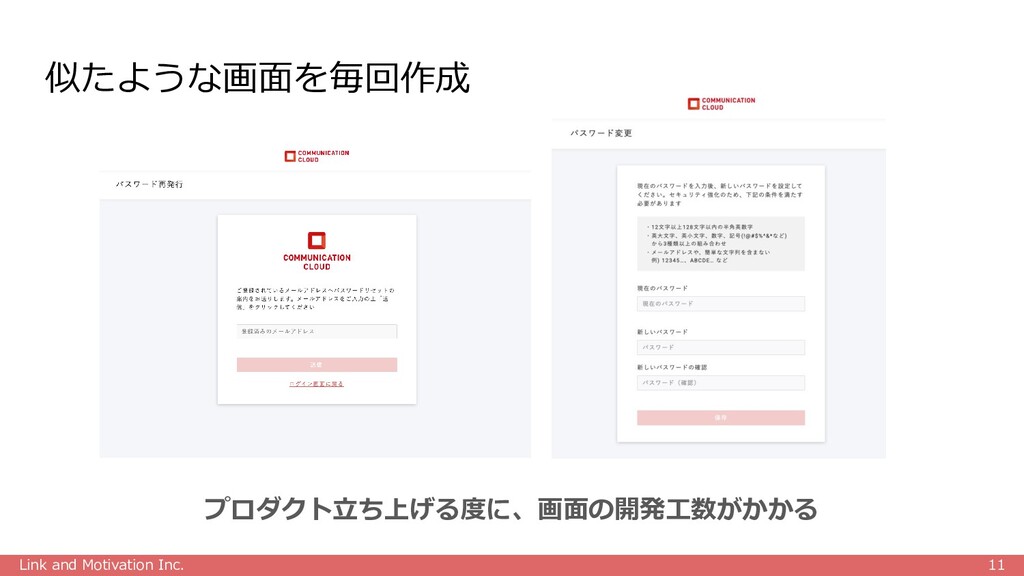
似たような画面を毎回作成 プロダクト立ち上げる度に、画面の開発工数がかかる Link and Motivation Inc. 11
共通して使える 認証の基盤を作ろう!
どうやって作る? 認証基盤クラウド(IDaaS):Okta, Azure AD, Auth0, … 認証を統一するだけであれば、各プロダクトに直接組み込むことで対応できる Link and Motivation
Inc. 13
どうやって作る? 認証基盤クラウド(IDaaS):Okta, Azure AD, Auth0, … 認証を統一するだけであれば、各プロダクトに直接組み込むことで対応できる Link and Motivation
Inc. 14 => 認証だけでなく、 認証まわりの機能(パスワード変更、再発行など)やその画面の共通化、 独自のユーザー処理を挟むため、別途ユーザー管理アプリケーションを開発
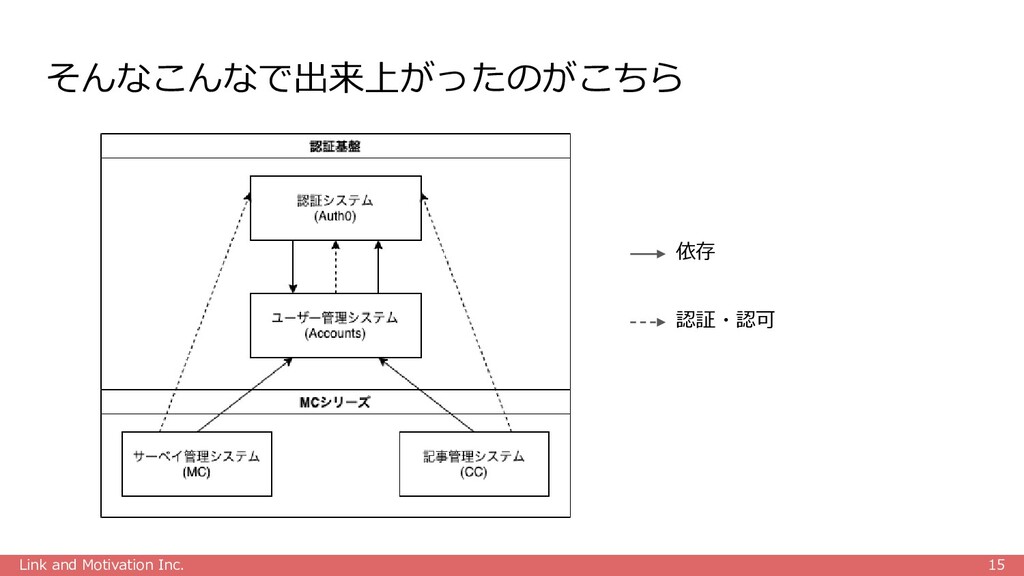
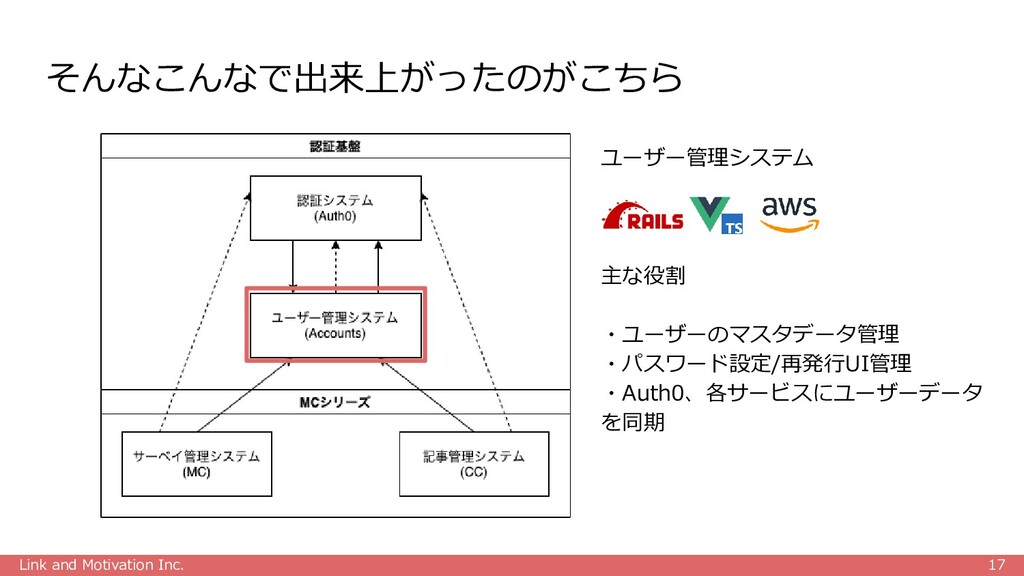
そんなこんなで出来上がったのがこちら Link and Motivation Inc. 15 依存 認証・認可
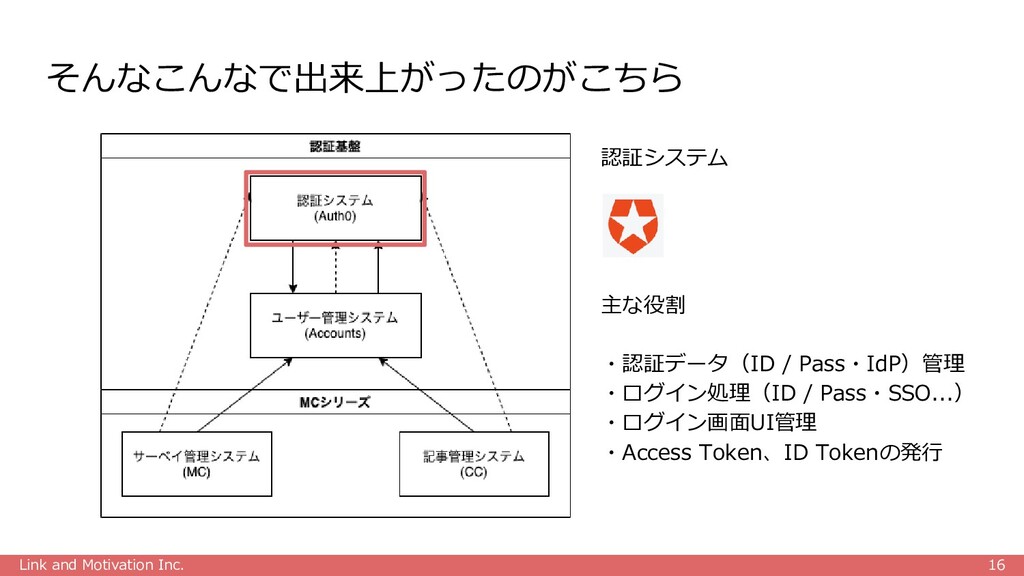
そんなこんなで出来上がったのがこちら Link and Motivation Inc. 16 認証システム 主な役割 ・認証データ(ID /
Pass・IdP)管理 ・ログイン処理(ID / Pass・SSO...) ・ログイン画面UI管理 ・Access Token、ID Tokenの発行
そんなこんなで出来上がったのがこちら Link and Motivation Inc. 17 ユーザー管理システム 主な役割 ・ユーザーのマスタデータ管理 ・パスワード設定/再発行UI管理
・Auth0、各サービスにユーザーデータ を同期
認証基盤の導入によって Link and Motivation Inc. 18 (将来的に) ・プロダクトの認証周りの工数削減 ・認証周りの保守・改善の一元化 ・シングルサインオンによるログイン体験の向上
認証基盤の開発で困ったこと Link and Motivation Inc. 19 ・認証の仕組み自体はAuth0を使ったが、組み込み等で難しいことはほとんどな かった ・Auth0はRailsはもちろんさまざまな言語・フレームワーク用のSDKが用意 されており、ドキュメントも豊富にある
・そんな中、一番困ったのがシングルログアウトへの対応
2. シングルログアウト問題の話
シングルログアウト
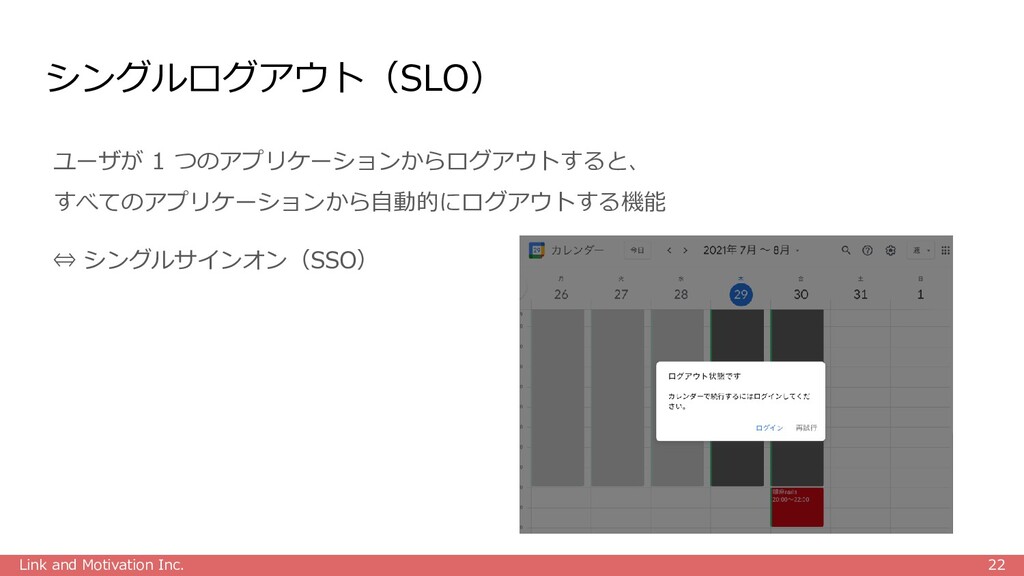
シングルログアウト(SLO) ユーザが 1 つのアプリケーションからログアウトすると、 すべてのアプリケーションから自動的にログアウトする機能 ⇔ シングルサインオン(SSO) Link and Motivation
Inc. 22
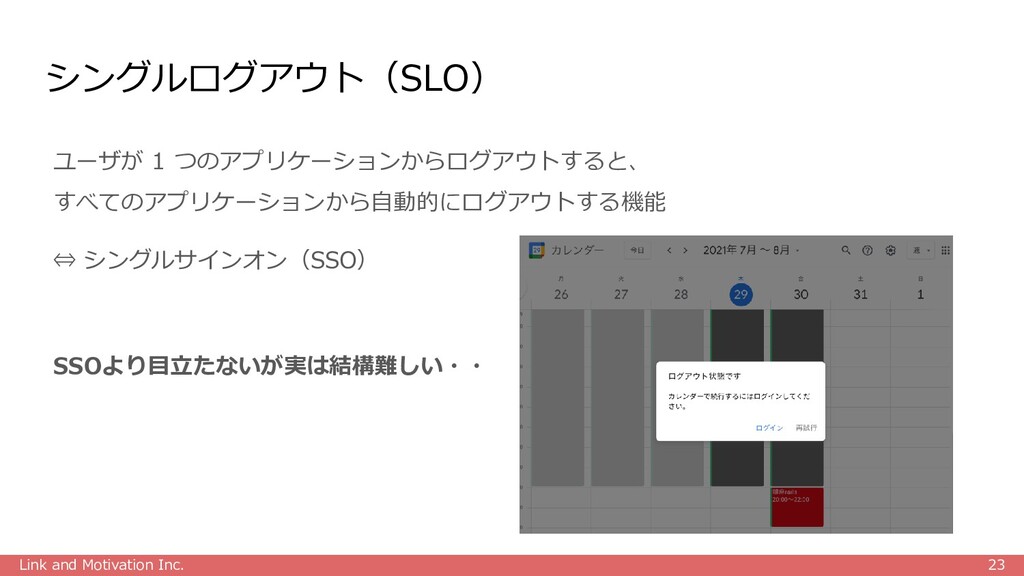
シングルログアウト(SLO) ユーザが 1 つのアプリケーションからログアウトすると、 すべてのアプリケーションから自動的にログアウトする機能 ⇔ シングルサインオン(SSO) Link and Motivation
Inc. 23 SSOより目立たないが実は結構難しい・・
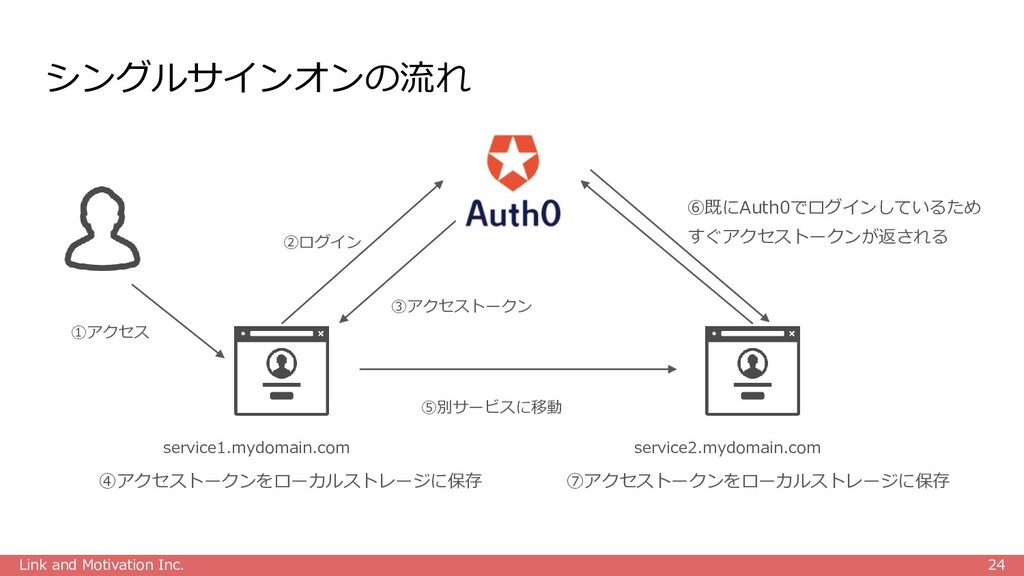
シングルサインオンの流れ Link and Motivation Inc. 24 service1.mydomain.com service2.mydomain.com ②ログイン ③アクセストークン
④アクセストークンをローカルストレージに保存 ⑤別サービスに移動 ⑥既にAuth0でログインしているため すぐアクセストークンが返される ⑦アクセストークンをローカルストレージに保存 ①アクセス
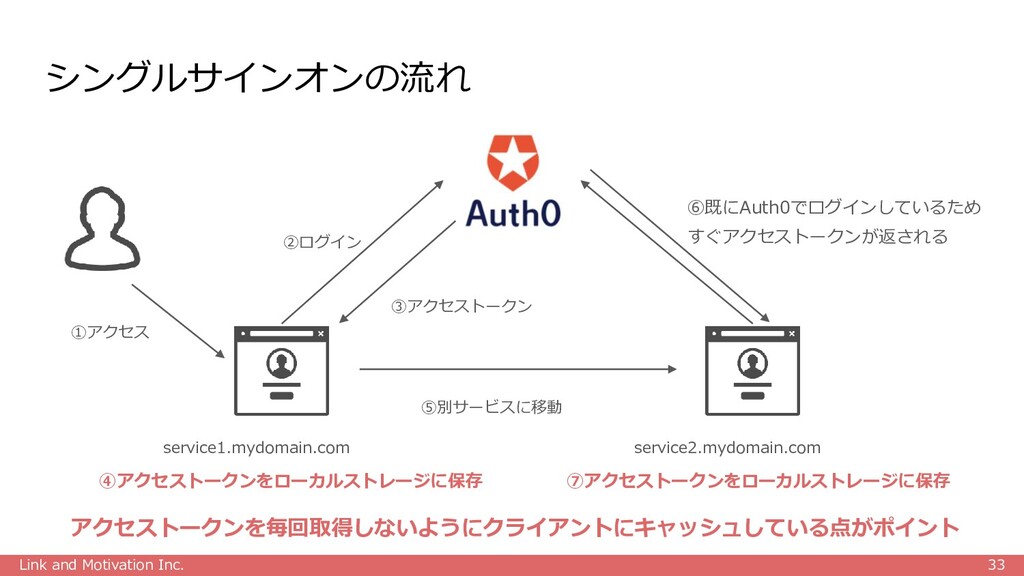
シングルサインオンの流れ Link and Motivation Inc. 33 service1.mydomain.com service2.mydomain.com ②ログイン ③アクセストークン
④アクセストークンをローカルストレージに保存 ⑤別サービスに移動 ⑥既にAuth0でログインしているため すぐアクセストークンが返される ⑦アクセストークンをローカルストレージに保存 ①アクセス アクセストークンを毎回取得しないようにクライアントにキャッシュしている点がポイント
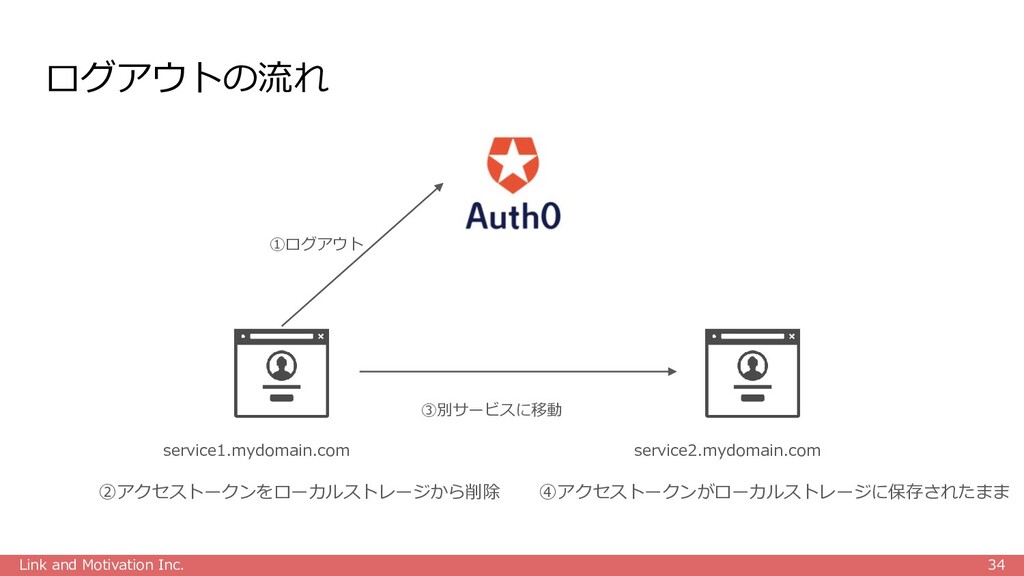
ログアウトの流れ Link and Motivation Inc. 34 service1.mydomain.com service2.mydomain.com ①ログアウト ②アクセストークンをローカルストレージから削除
③別サービスに移動 ④アクセストークンがローカルストレージに保存されたまま
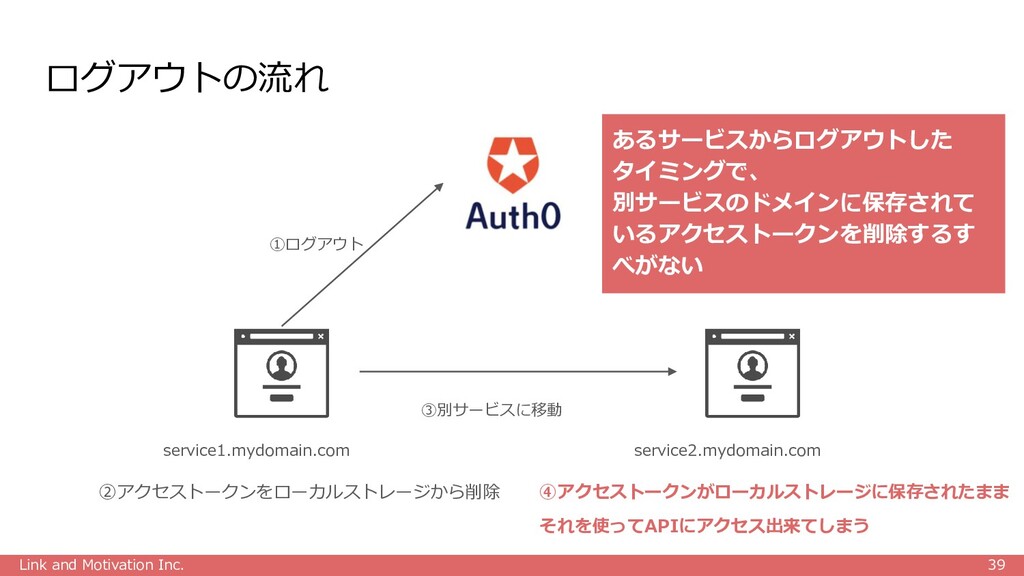
ログアウトの流れ Link and Motivation Inc. 39 service1.mydomain.com service2.mydomain.com ①ログアウト ②アクセストークンをローカルストレージから削除
③別サービスに移動 ④アクセストークンがローカルストレージに保存されたまま それを使ってAPIにアクセス出来てしまう あるサービスからログアウトした タイミングで、 別サービスのドメインに保存されて いるアクセストークンを削除するす べがない
他のサービスはどうやって対応しているのか Link and Motivation Inc. 40 ・サービスからログアウトされたら、クライアントに「ログアウトされた」とい うことを通知するような仕組みを作っていそう(AWSとかそんな挙動っぽい) ・Auth0公式も、ログアウトを追跡するサービスを作って対応する方法を提示し ている
https://auth0.com/docs/architecture-scenarios/b2b/logout#build-a- logout-service
他のサービスはどうやって対応しているのか Link and Motivation Inc. 41 ・サービスからログアウトされたら、クライアントに「ログアウトされた」とい うことを通知するような仕組みを作っていそう(AWSとかそんな挙動っぽい) ・Auth0公式も、ログアウトを追跡するサービスを作って対応する方法を提示し ている
https://auth0.com/docs/architecture-scenarios/b2b/logout#build-a- logout-service => 相当コストと時間がかかるため、別の方法を検討
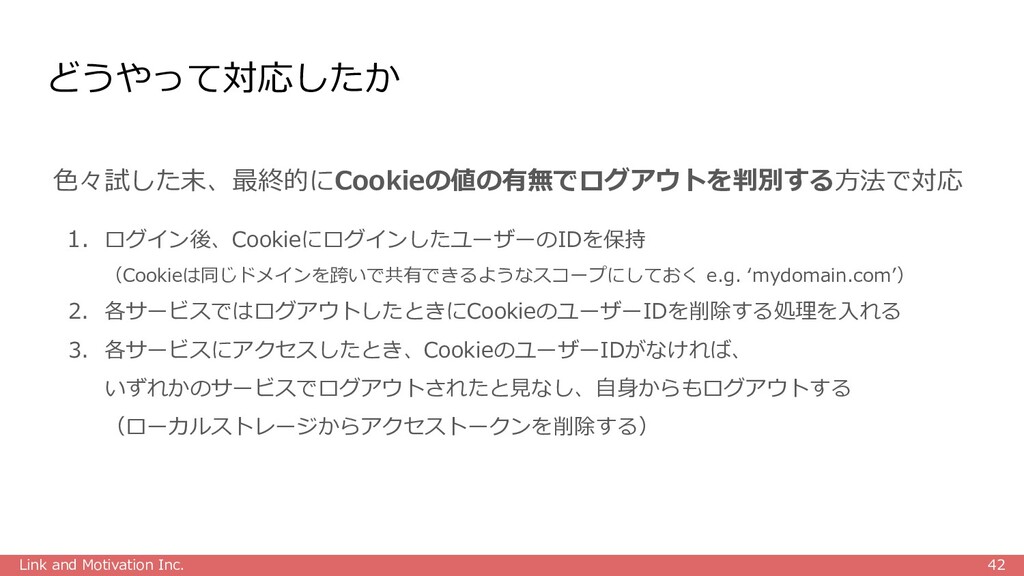
どうやって対応したか Link and Motivation Inc. 42 色々試した末、最終的にCookieの値の有無でログアウトを判別する方法で対応 1. ログイン後、CookieにログインしたユーザーのIDを保持 (Cookieは同じドメインを跨いで共有できるようなスコープにしておく
e.g. ‘mydomain.com’) 2. 各サービスではログアウトしたときにCookieのユーザーIDを削除する処理を入れる 3. 各サービスにアクセスしたとき、CookieのユーザーIDがなければ、 いずれかのサービスでログアウトされたと見なし、自身からもログアウトする (ローカルストレージからアクセストークンを削除する)
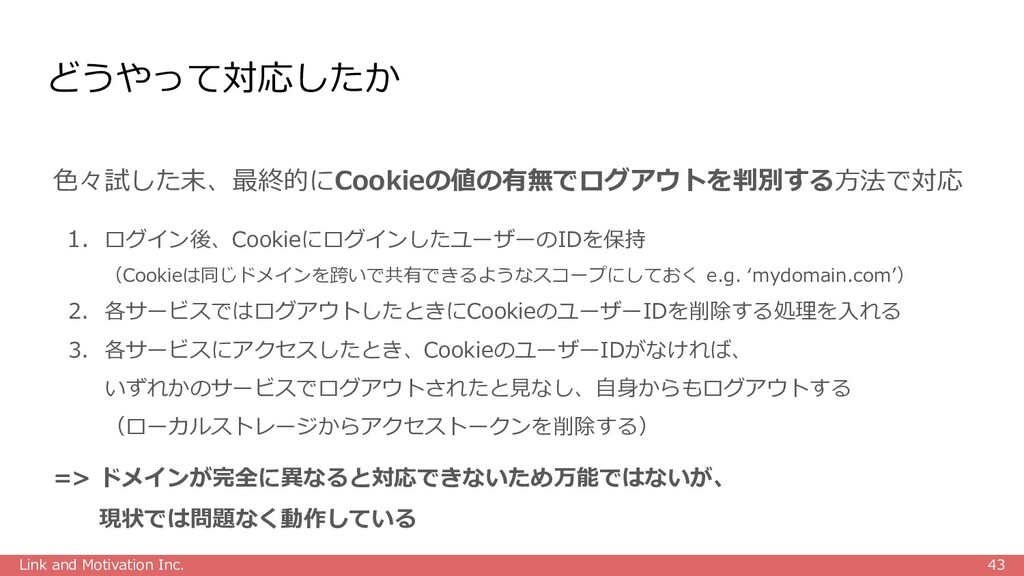
どうやって対応したか Link and Motivation Inc. 43 色々試した末、最終的にCookieの値の有無でログアウトを判別する方法で対応 1. ログイン後、CookieにログインしたユーザーのIDを保持 (Cookieは同じドメインを跨いで共有できるようなスコープにしておく
e.g. ‘mydomain.com’) 2. 各サービスではログアウトしたときにCookieのユーザーIDを削除する処理を入れる 3. 各サービスにアクセスしたとき、CookieのユーザーIDがなければ、 いずれかのサービスでログアウトされたと見なし、自身からもログアウトする (ローカルストレージからアクセストークンを削除する) => ドメインが完全に異なると対応できないため万能ではないが、 現状では問題なく動作している
まとめ Link and Motivation Inc. 44 ・複数プロダクトを抱える弊社の認証基盤導入の事例を紹介しました ・基盤として共通化することで、コスト削減だけでなく、ユーザー体験向上やデ ータ連携などサービス価値を向上する取り組みが出来た ・シングルログアウトという意外に難しい機能があるのでお気をつけを
以上です。 ありがとうございました。

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 lmi
 hikaruri
 nwiizo
 budougumi0617
 pauli
 sansan33
 kotaminato
 minorun365
 miyake
 yappli_developers
 uhyo
 pirosikick
 soudai
 aki_iinuma
 greggifford
 sabderemane
 baasie
 varn
 rocio
 akosma
 helenjbeal
 marktimemedia
 matthewcrist
 axbom
 skipperchong