Share
Embed
Transcript
90 slides
-
期末レポート • 期末レポート – 宛先:[email protected] – 学芸システムでの送付もOK – 複数の手段で送って(念のため •
レポートのテーマは、これからやる講義の中 で興味を持ったテーマor情報セキュリティに 関わる何か • 分量は問わない(!)。自分の意見が書かれ ていれば良いです。 2 -
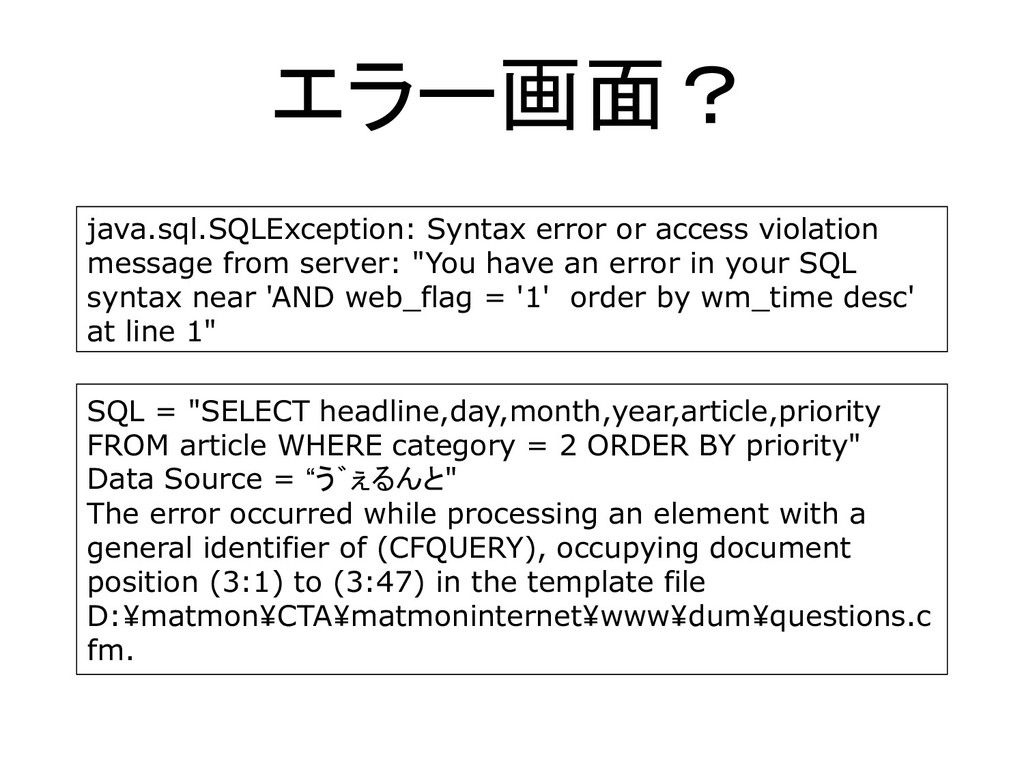
エラー画面? java.sql.SQLException: Syntax error or access violation message from server:
"You have an error in your SQL syntax near 'AND web_flag = '1' order by wm_time desc' at line 1" SQL = "SELECT headline,day,month,year,article,priority FROM article WHERE category = 2 ORDER BY priority" Data Source = “う゛ぇるんと" The error occurred while processing an element with a general identifier of (CFQUERY), occupying document position (3:1) to (3:47) in the template file D:¥matmon¥CTA¥matmoninternet¥www¥dum¥questions.c fm. -
とある会話 • 「お宅のWebサイト、どうもSQLインジェクション される可能性がありそうですよ」 • 「担当者に繋ぎますので」 • 「お宅のWebサイト、どうもSQLインジェクション される可能性がありそうですよ」 •
「社内で相談します」 • 「お宅のWebサイト、どうもSQLインジェクション される可能性がありそうですよ」 • 「間に合ってます!(ガチャ)」 7 -
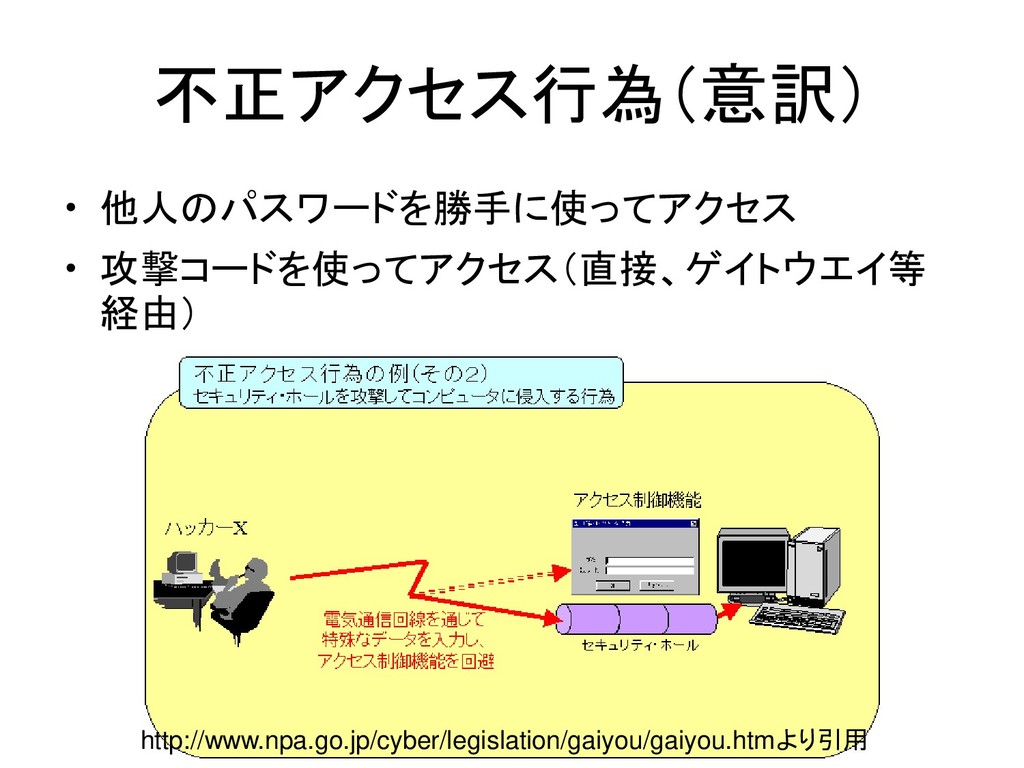
不正アクセス行為の禁止等 に関する法律 • ネットワークアクセスに関する法律 – この法律において「アクセス管理者」とは、電気通 信回線に接続している電子計算機(以下「特定電 子計算機」という。)の利用(当該電気通信回線を 通じて行うものに限る。以下「特定利用」という。) につき当該特定電子計算機の動作を管理する者
をいう。 • 「不正アクセス行為」と「不正アクセス行為を 助長する行為」の禁止 -
不正アクセス行為 • 一 アクセス制御機能を有する特定電子計算機に電気通信回線を通じて当 該アクセス制御機能に係る 他人の識別符号を入力して当該特定電子計算 機を作動させ、当該アクセス制御機能により制限されている特定利用をし得 る状態にさせる行為(当該アクセス制御 機能を付加したアクセス管理者がす るもの及び当該アクセス管理者又は当該識別符号に係る利用権者の承諾を
得てするものを除く。) • 二 アクセス制御機能を有する特定電子計算機に電気通信回線を通じて当 該アクセス制御機能による特定利用の制限を免れることができる情報(識別 符号である ものを除く。)又は指令を入力して当該特定電子計算機を作動さ せ、その制限されている特定利用をし得る状態にさせる行為(当該アクセス制 御機能を付加した アクセス管理者がするもの及び当該アクセス管理者の承 諾を得てするものを除く。次号において同じ。) • 三 電気通信回線を介して接続された他の特定電子計算機が有するアクセス 制御機能によりその特定利用を制限されている特定電子計算機に電気通信 回線を通じ てその制限を免れることができる情報又は指令を入力して当該 特定電子計算機を作動させ、その制限されている特定利用をし得る状態にさ せる行為 -
「不正アクセス」で捕まるとどうなる? • 最大三年以下の懲役又は百万円以下の罰金 • 学校は退学処分、会社は懲戒免職 • 賞罰記録は一生消えない • 相手サイトおよびその利用者に被害や損害が 生じた場合、民事訴訟→賠償金という可能性も
– 数千万円ともなると、35年ローンで家買うくらい重 荷になる -
「保護」 • (アクセス管理者による防御措置) • 第八条 アクセス制御機能を特定電子計算機 に付加したアクセス管理者は、当該アクセス制 御機能に係る識別符号又はこれを当該アクセス 制御機能により確認するために用いる符号の適 正な管理に努めるとともに、常に当該アクセス制
御機能の有効性を検証し、必要があると認める ときは速やかにその機能の高度化その他当該 特定電子計算機を不正アクセス行為から防御す るため必要な措置を講ずるよう努めるものとする 。 18 -
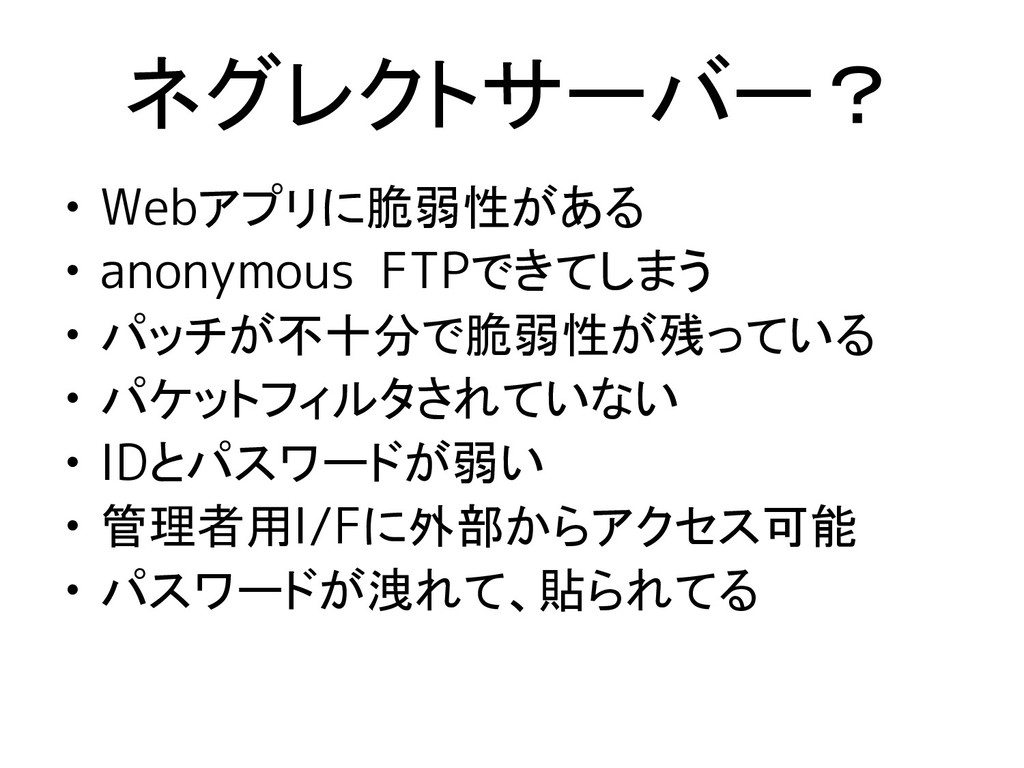
ネグレクトサーバー? • Webアプリに脆弱性がある • anonymous FTPできてしまう • パッチが不十分で脆弱性が残っている • パケットフィルタされていない
• IDとパスワードが弱い • 管理者用I/Fに外部からアクセス可能 • パスワードが洩れて、貼られてる -
管理運用側の理屈 • とはいえ、「安全」はたいへん • ファイアウォールを入れて管理する必要有り • パッチ適用を運用する必要有り • ファイアウォール、パッチだけでは回避できな い、Webアプリケーションの脆弱性
– むしろインパクトはデカい • 「大変なのでいっそノーガードで・・・。法律も守 ってくれるし」 -
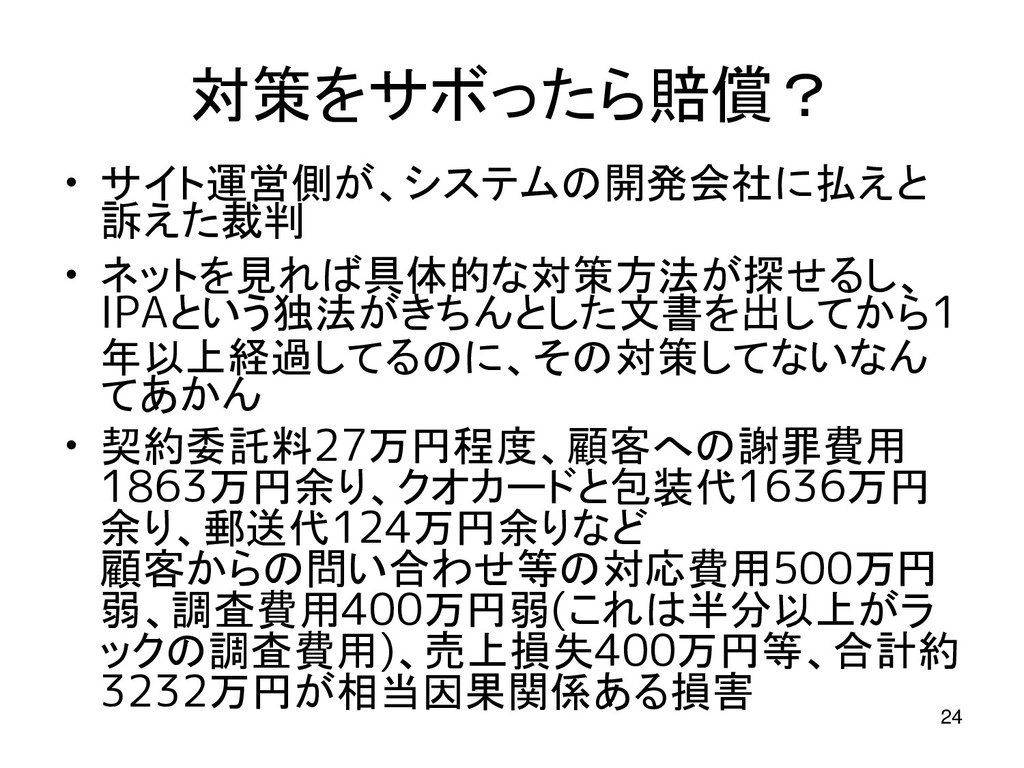
対策をサボったら賠償? • サイト運営側が、システムの開発会社に払えと 訴えた裁判 • ネットを見れば具体的な対策方法が探せるし、 IPAという独法がきちんとした文書を出してから1 年以上経過してるのに、その対策してないなん てあかん •
契約委託料27万円程度、顧客への謝罪費用 1863万円余り、クオカードと包装代1636万円 余り、郵送代124万円余りなど 顧客からの問い合わせ等の対応費用500万円 弱、調査費用400万円弱(これは半分以上がラ ックの調査費用)、売上損失400万円等、合計約 3232万円が相当因果関係ある損害 24 -
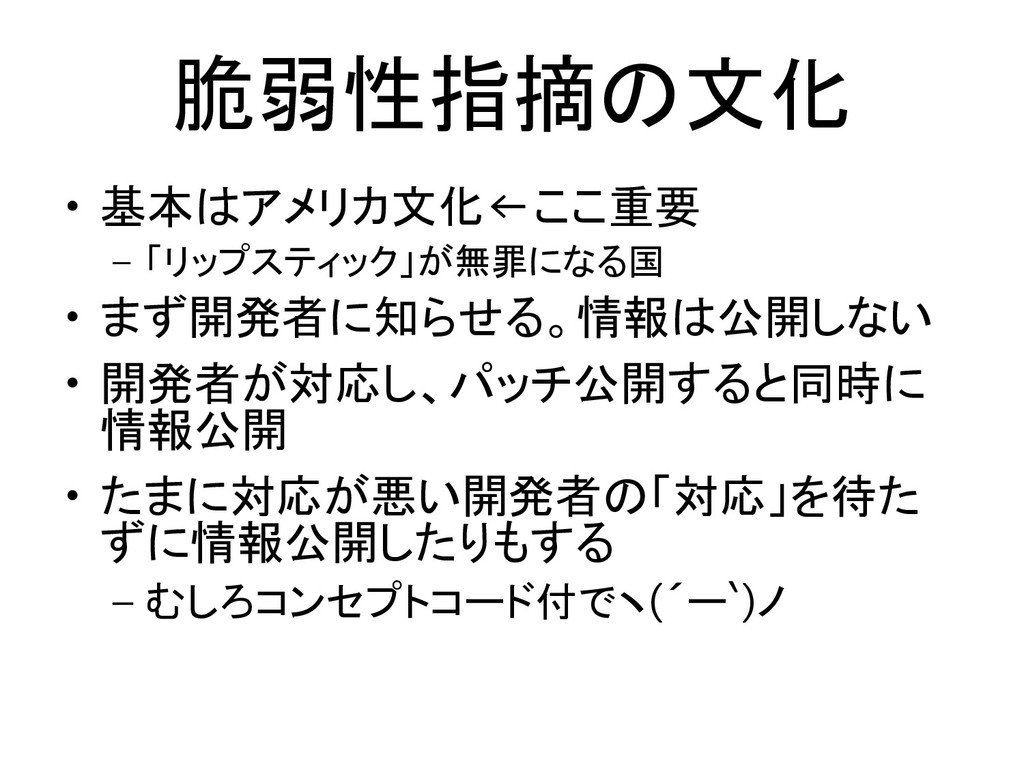
脆弱性指摘の文化 • 基本はアメリカ文化←ここ重要 – 「リップスティック」が無罪になる国 • まず開発者に知らせる。情報は公開しない • 開発者が対応し、パッチ公開すると同時に 情報公開
• たまに対応が悪い開発者の「対応」を待た ずに情報公開したりもする – むしろコンセプトコード付でヽ(´ー`)ノ -
予想されるディスコミュニケ ーションのリスク • 指摘して逆ギレされる • 怪しまれる • 無視される • 訴えられる
• 「間に合ってます」 • 功名心に逸って?いきなり公開→ 逮捕 -
ネットワーク攻撃の性質 • 条件が厳しいバッファオーバーフロー攻 撃 • 防御が難しいDoS(使用不能)攻撃 • 意外と簡単にできてしまうWebアプリケ ーションへの攻撃(例:SQLインジェクシ ョン攻撃)
29 攻撃成立へのハードルの数と性質= 難易度がそれぞれ違う -
なぜWebアプリケーションは 指摘トラブルが多いのか? • 探すのに技術も要らず、簡単だから – フリーのツールでもいろいろできてしまう – ちょっと勉強したらすぐ試せる • →見下す、全能感を得ることができる
– 作り手の大変さがわからない? – セキュリティ初期の陥穽(罠) 30 -
早期警戒パートナーシップの定義 • 1) ウェブアプリケーションの利用権者が、正規の手順でログインするな どして通常のアクセスをした際に、ブラウザとサーバとの通信の内容を観 察したところ、それだけで脆弱性の存在を推定できた場合。 • 2) ウェブページのデータ入力欄にHTML のタグを含む文字列を入力し
たところ、入力した文字列がそのまま表示された。この段階ではアクセス 制御機能の制限を回避するに至らなかったが、悪意ある者に別の文字 列を入力されれば、このサイトにセキュリティ上の問題が引き起こされか ねないと予想できた場合。 • 3) アクセス制御による制限を免れる目的ではなく、通常の自由なページ 閲覧を目的として、日付やページ番号等を表すと推察されるURL 中の 数字列を、別の数字に差し替えてアクセスしてみたところ、社会通念上、 本来は利用できてはならないはずと推定される結果が、偶発的に起きて しまった場合。(ただし、積極的に多数の数字列を変えて試す行為等は、 制限を免れる目的とみなされる可能性があります。) http://www.ipa.go.jp/security/ciadr/partnership_guide.pdfより引用 -
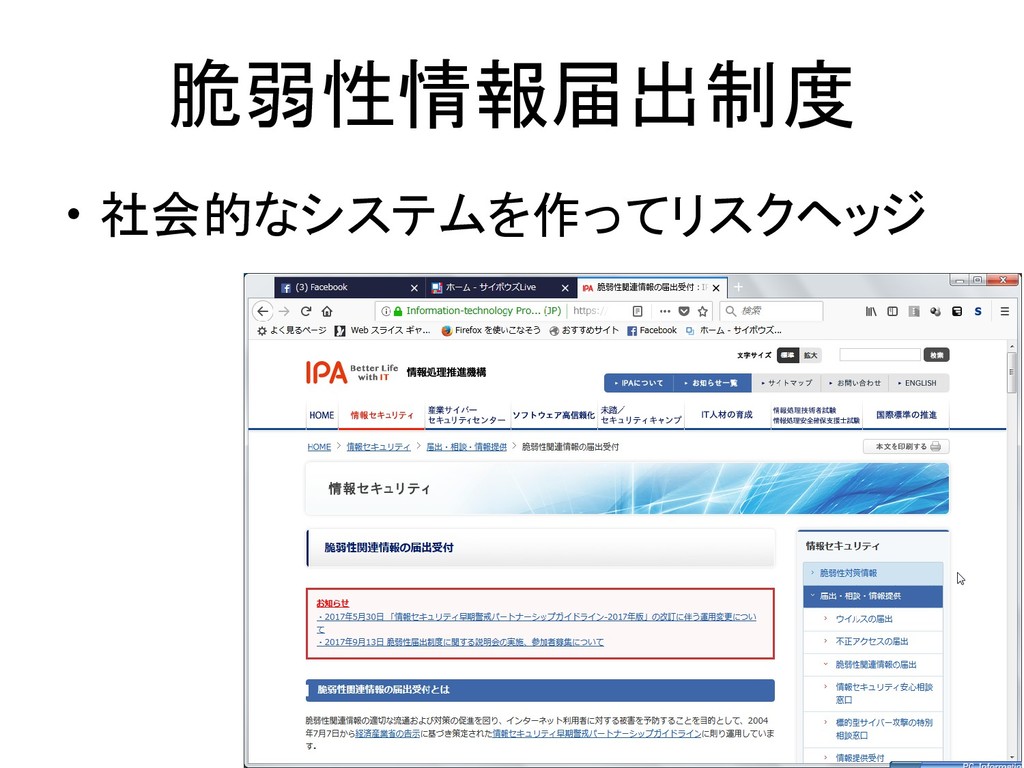
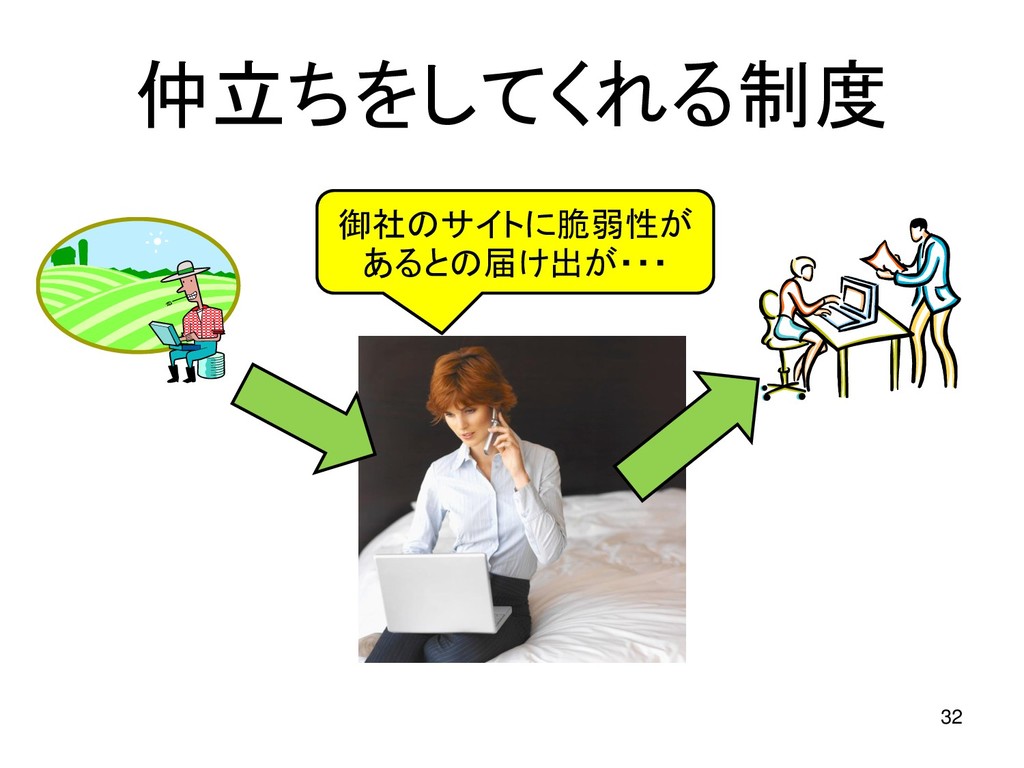
制度が行うこと • 届け出の一次的な動作検証(信憑性) • 連絡と調整 • すべて秘密の情報として扱う – 脆弱性情報の公開 –
届け出者の情報 • ただし、届け出で行為の違法性を回避できな い 35 -
関連法 • 不正アクセス禁止法は管理・運営側を保護 する法律 – ネットワークアクセスに限る • オフラインは電子計算機等損壊罪 • ネグレクト向け≒利用者保護には別な法律
がある – 個人情報保護法 – 電子商取引に関する法律、ガイドライン -
CTFの始まり • フルパッチOS入りボックスを渡されてよーいどん!で 脆弱性を探していた – 今はそんなに簡単には見つからない? • pwn2own@CanSecWest( http://cansecwest.com/)はガチのブラウザ脆弱 性探しコンテスト
– ガチのポリシーは難しい@google離脱事件 • 会津の医療系ソフトウエアハックコンテスト( http://health2con.jp/hackathon/) – ウチはガチでも良いよ!という対象を探すのが大変 -
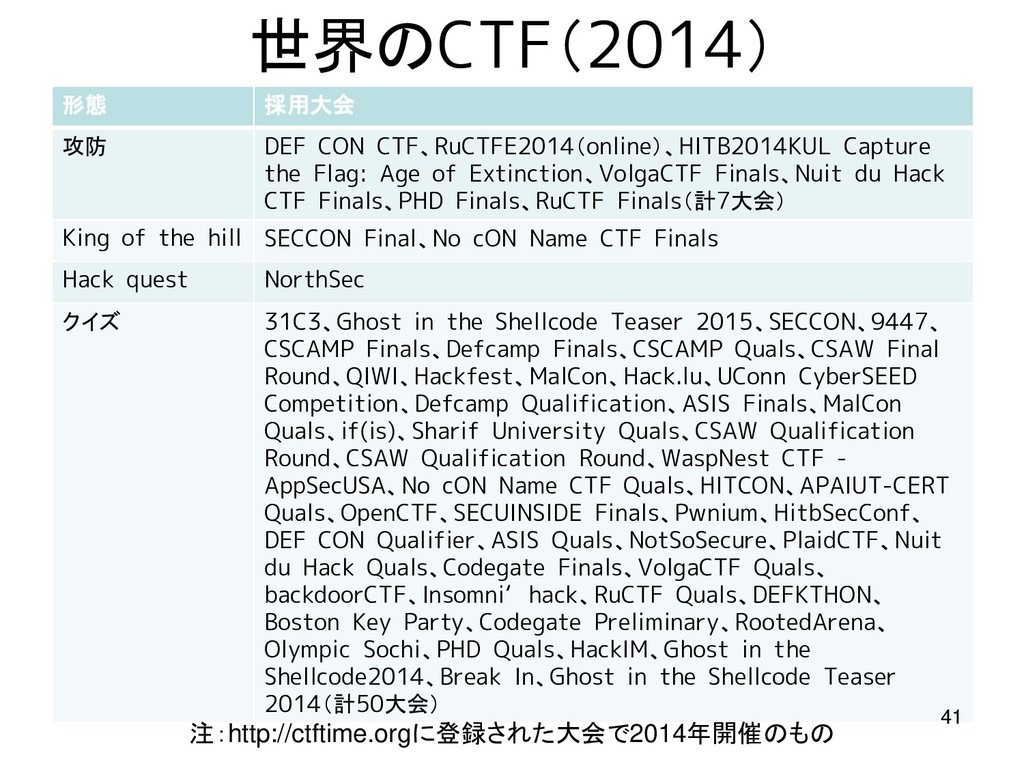
世界のCTF(2014) 形態 採用大会 攻防 DEF CON CTF、RuCTFE2014(online)、HITB2014KUL Capture the Flag:
Age of Extinction、VolgaCTF Finals、Nuit du Hack CTF Finals、PHD Finals、RuCTF Finals(計7大会) King of the hill SECCON Final、No cON Name CTF Finals Hack quest NorthSec クイズ 31C3、Ghost in the Shellcode Teaser 2015、SECCON、9447、 CSCAMP Finals、Defcamp Finals、CSCAMP Quals、CSAW Final Round、QIWI、Hackfest、MalCon、Hack.lu、UConn CyberSEED Competition、Defcamp Qualification、ASIS Finals、MalCon Quals、if(is)、Sharif University Quals、CSAW Qualification Round、CSAW Qualification Round、WaspNest CTF - AppSecUSA、No cON Name CTF Quals、HITCON、APAIUT-CERT Quals、OpenCTF、SECUINSIDE Finals、Pwnium、HitbSecConf、 DEF CON Qualifier、ASIS Quals、NotSoSecure、PlaidCTF、Nuit du Hack Quals、Codegate Finals、VolgaCTF Quals、 backdoorCTF、Insomni‘hack、RuCTF Quals、DEFKTHON、 Boston Key Party、Codegate Preliminary、RootedArena、 Olympic Sochi、PHD Quals、HackIM、Ghost in the Shellcode2014、Break In、Ghost in the Shellcode Teaser 2014(計50大会) 41 注:http://ctftime.orgに登録された大会で2014年開催のもの -
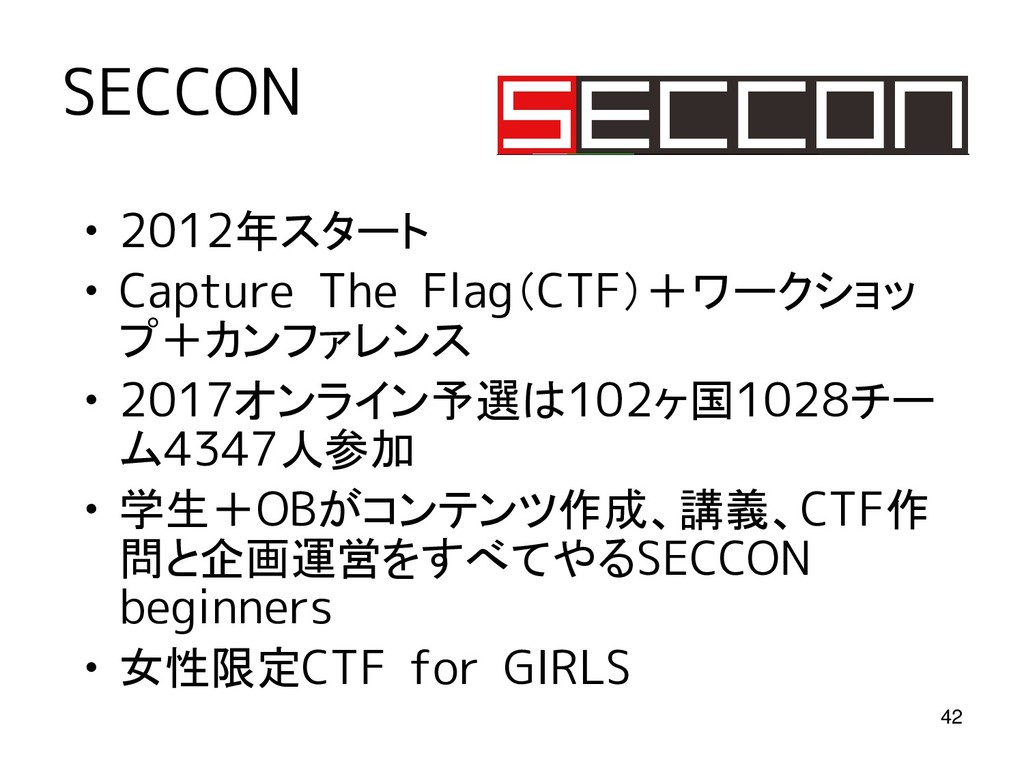
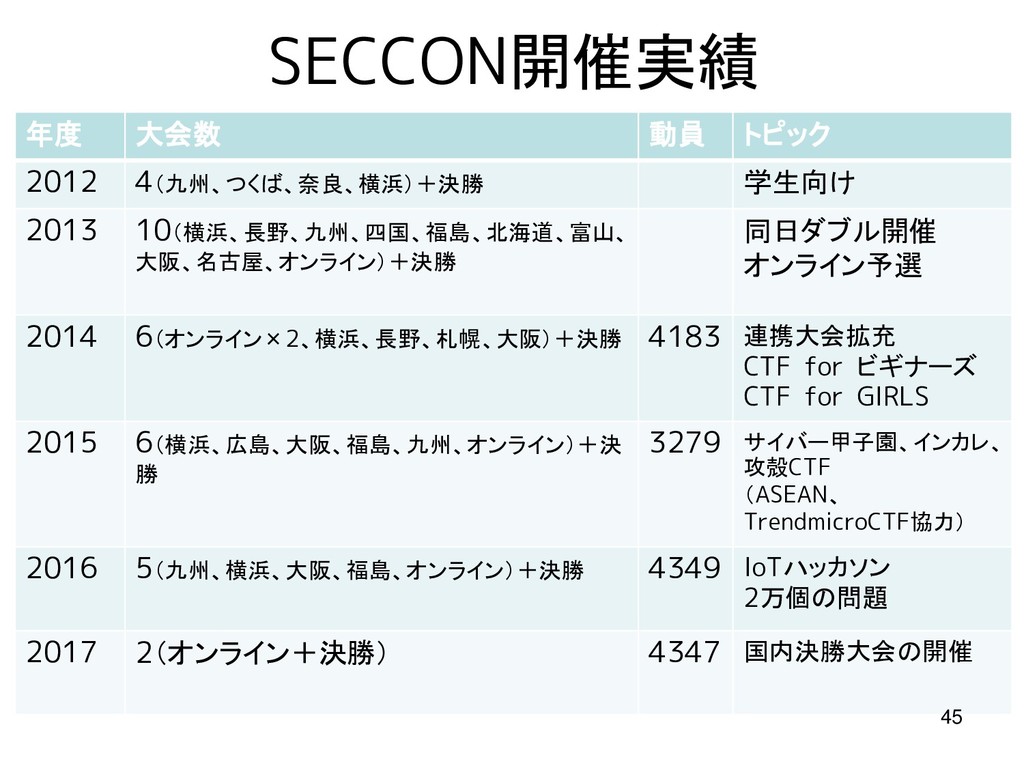
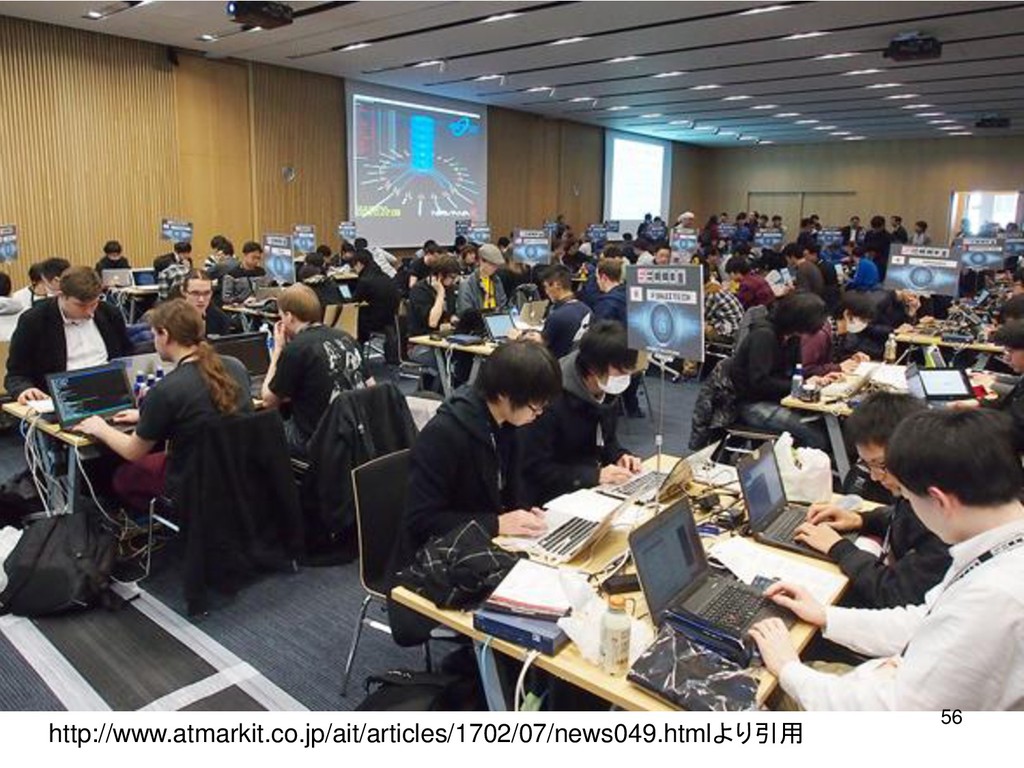
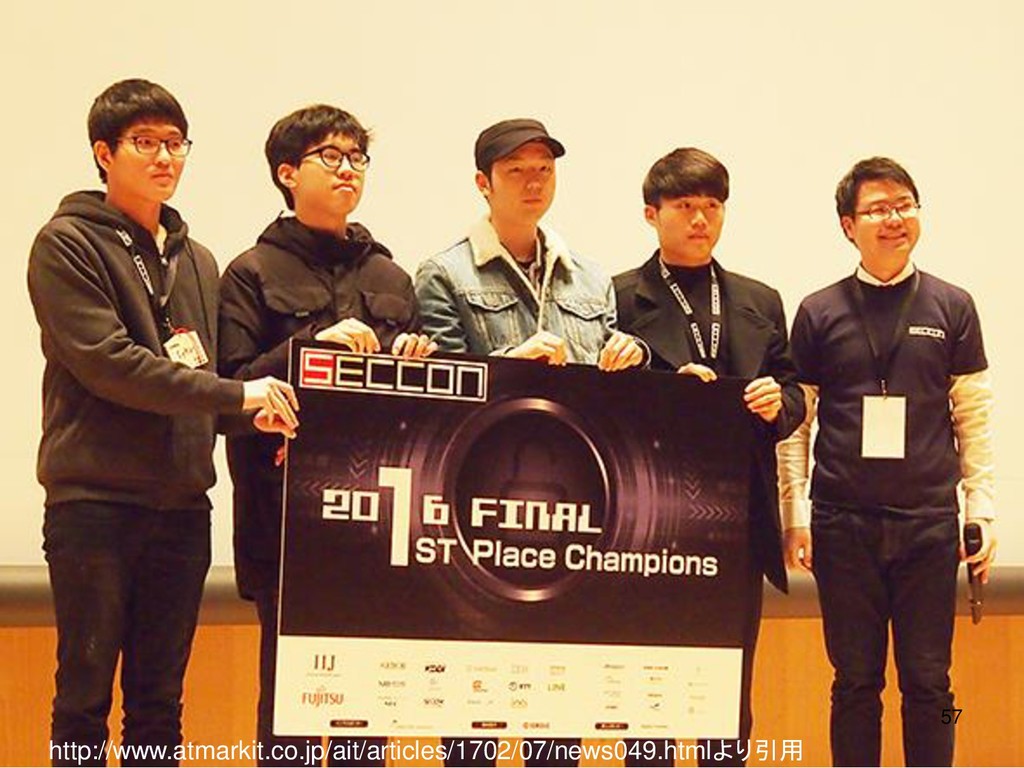
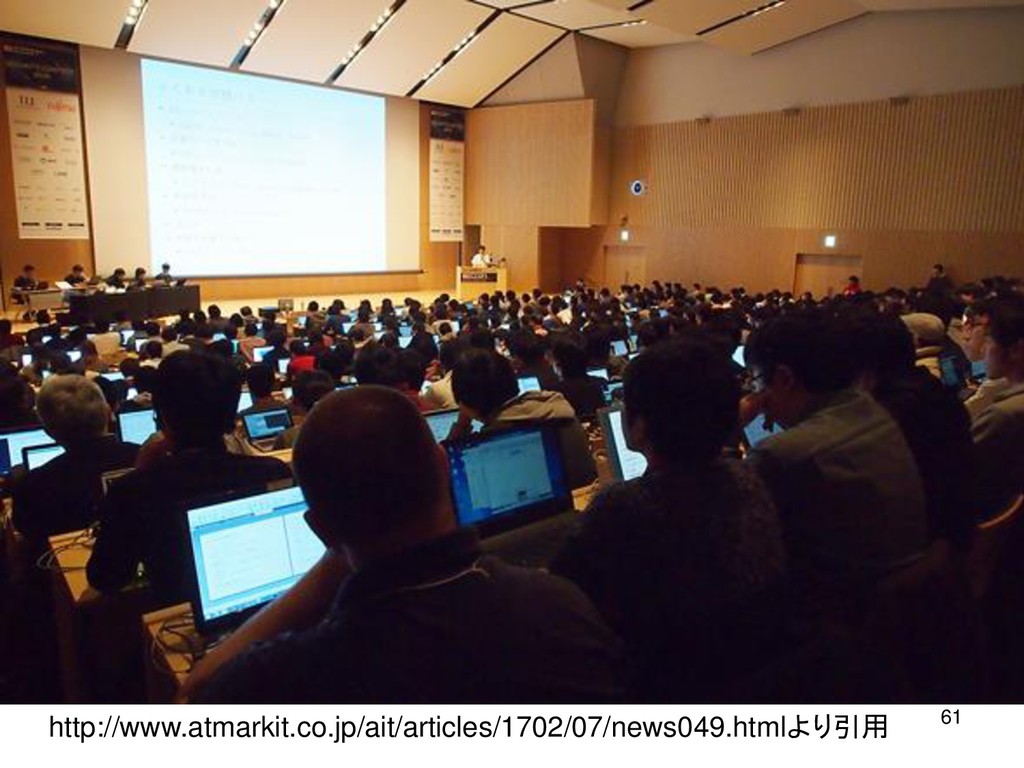
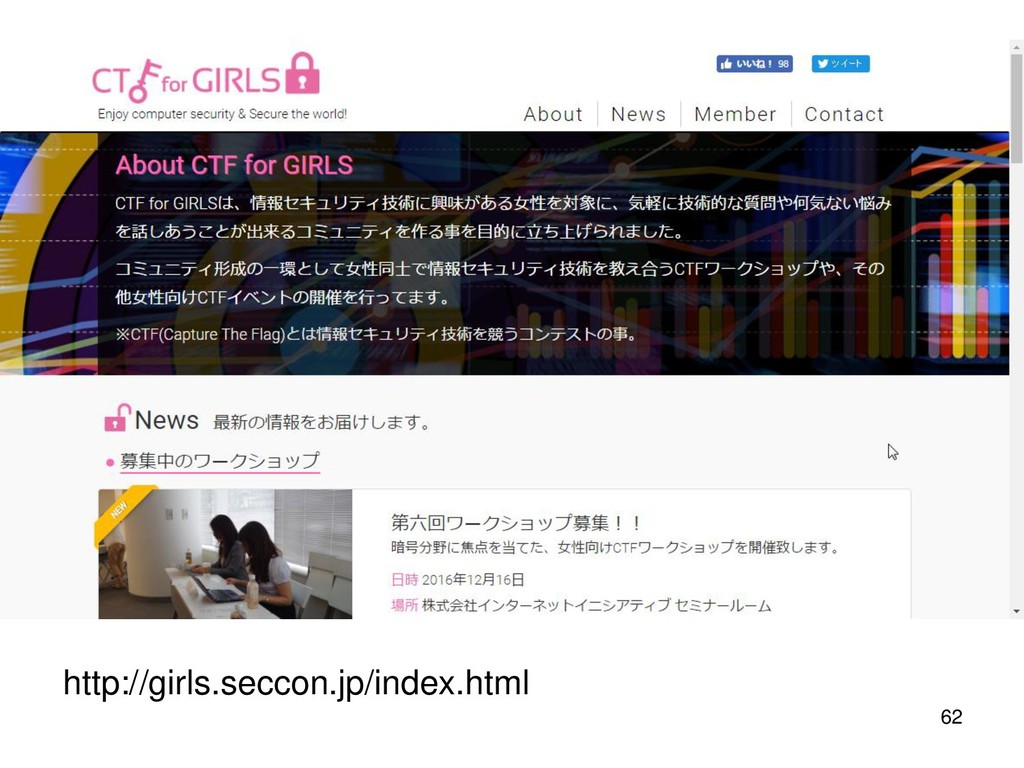
SECCON • 2012年スタート • Capture The Flag(CTF)+ワークショッ プ+カンファレンス • 2017オンライン予選は102ヶ国1028チー
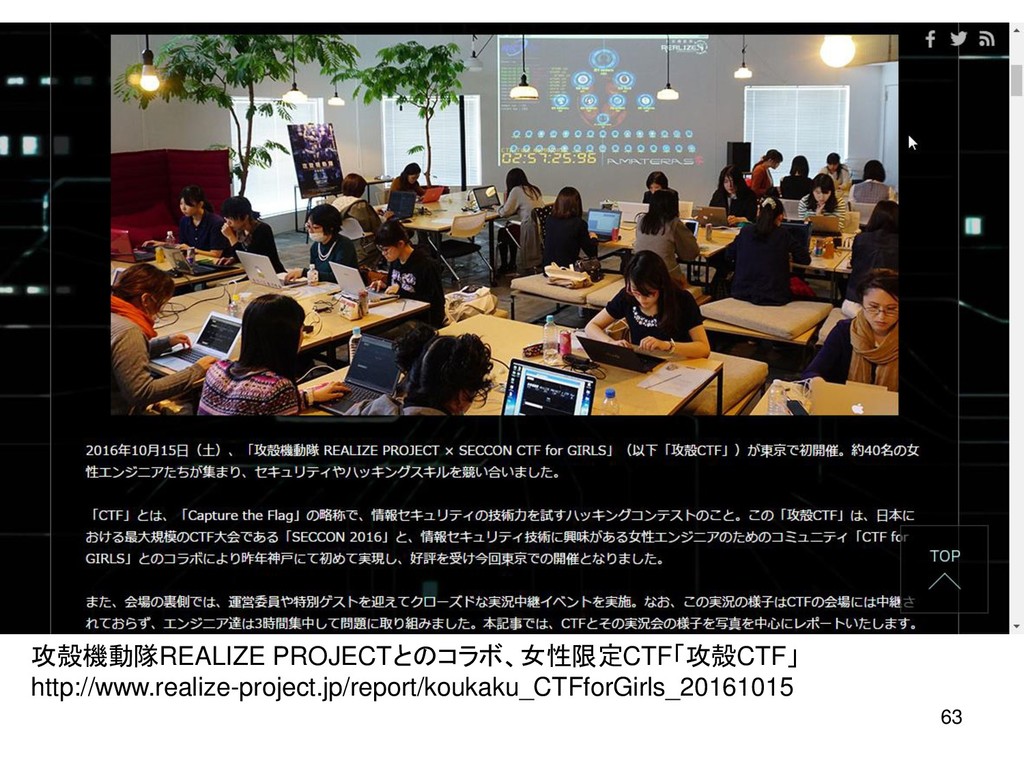
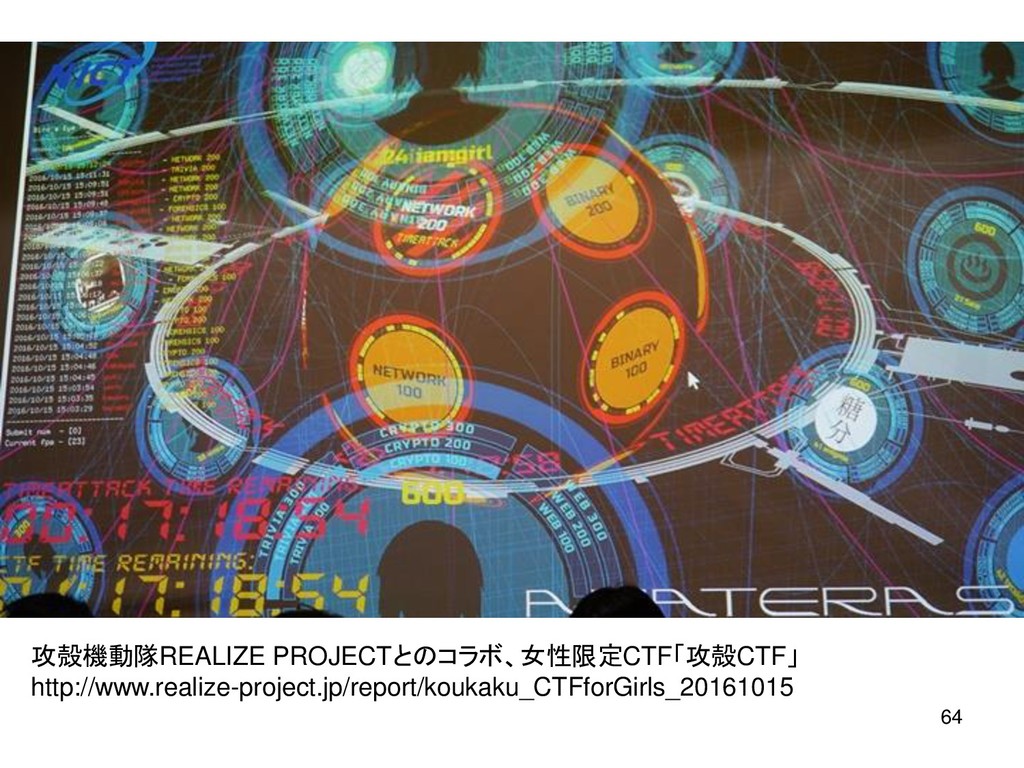
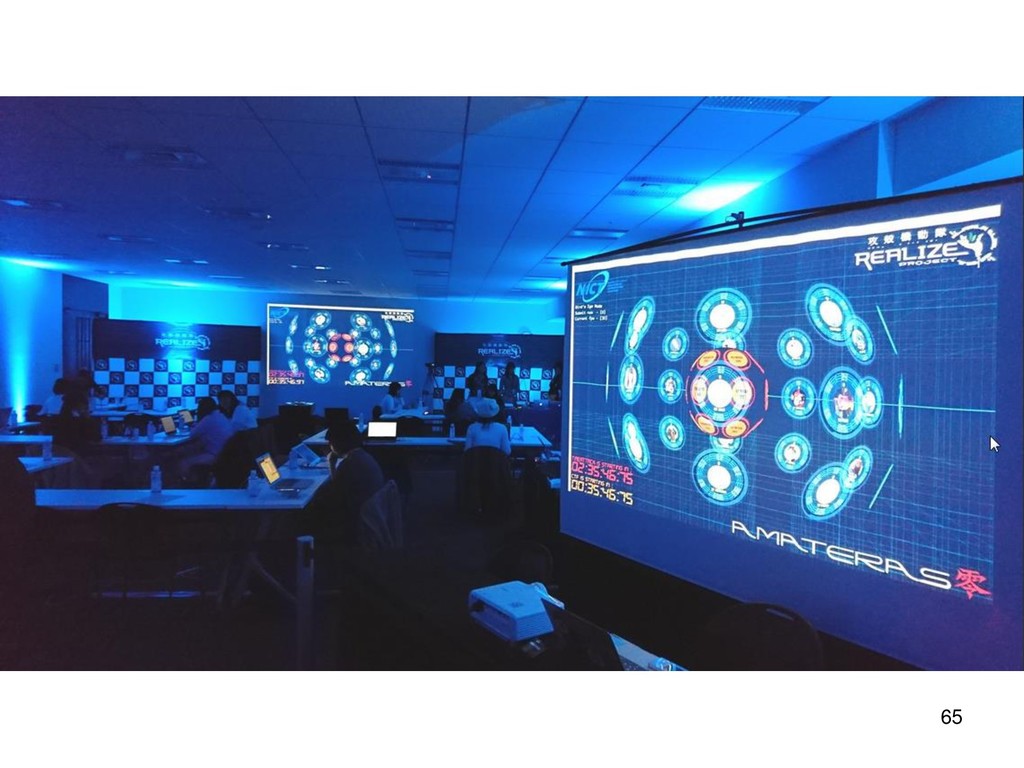
ム4347人参加 • 学生+OBがコンテンツ作成、講義、CTF作 問と企画運営をすべてやるSECCON beginners • 女性限定CTF for GIRLS 42 -
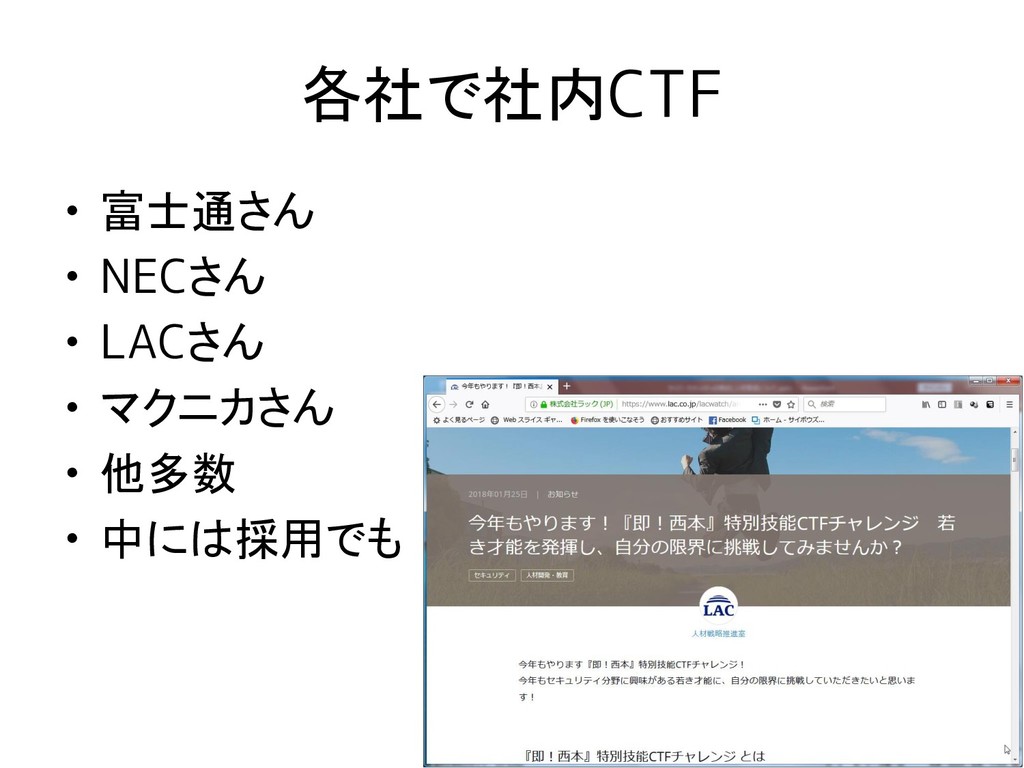
各社で社内CTF • 富士通さん • NECさん • LACさん • マクニカさん •
他多数 • 中には採用でも 43 -
CTF,コンテストの特長 • 学校に無い刺激(リアルタイム全国(全世界) 共通テスト) • リアルな学校に居ない仲間、ライバル • コミュニティ内の情報共有 • 「サイバー攻撃」を試す場所
– そのイージーさと難しさを体感 – 買おうとするとお高い 44 -
SECCON開催実績 年度 大会数 動員 トピック 2012 4(九州、つくば、奈良、横浜)+決勝 学生向け 2013 10(横浜、長野、九州、四国、福島、北海道、富山、
大阪、名古屋、オンライン)+決勝 同日ダブル開催 オンライン予選 2014 6(オンライン×2、横浜、長野、札幌、大阪)+決勝 4183 連携大会拡充 CTF for ビギナーズ CTF for GIRLS 2015 6(横浜、広島、大阪、福島、九州、オンライン)+決 勝 3279 サイバー甲子園、インカレ、 攻殻CTF (ASEAN、 TrendmicroCTF協力) 2016 5(九州、横浜、大阪、福島、オンライン)+決勝 4349 IoTハッカソン 2万個の問題 2017 2(オンライン+決勝) 4347 国内決勝大会の開催 45 -
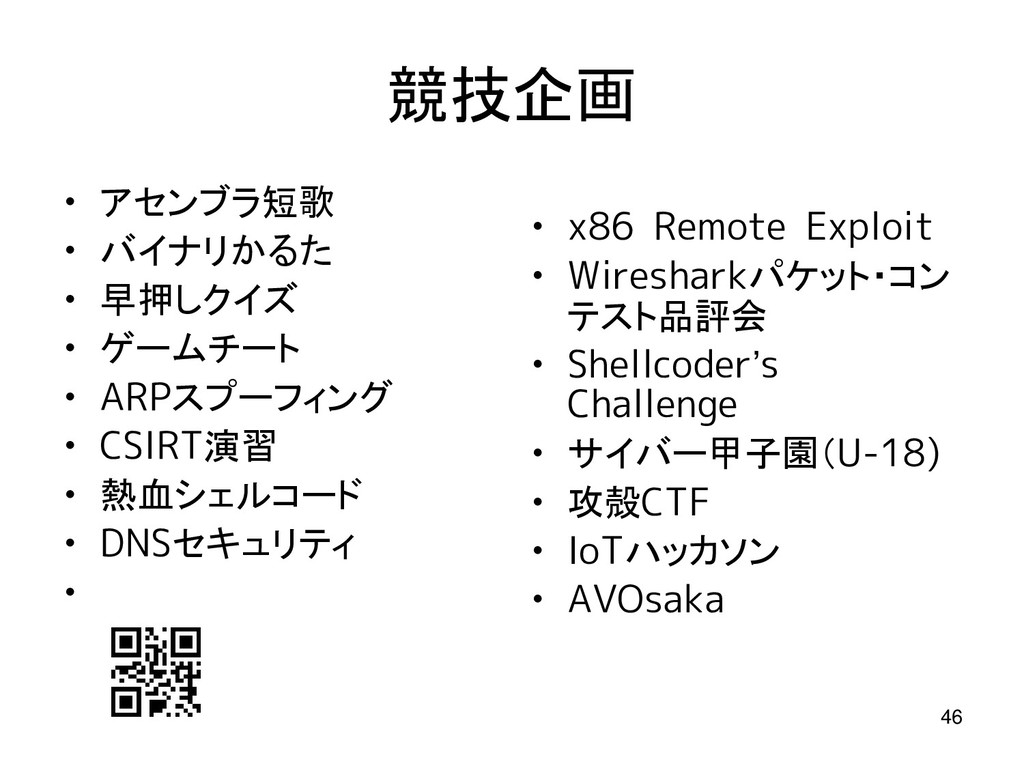
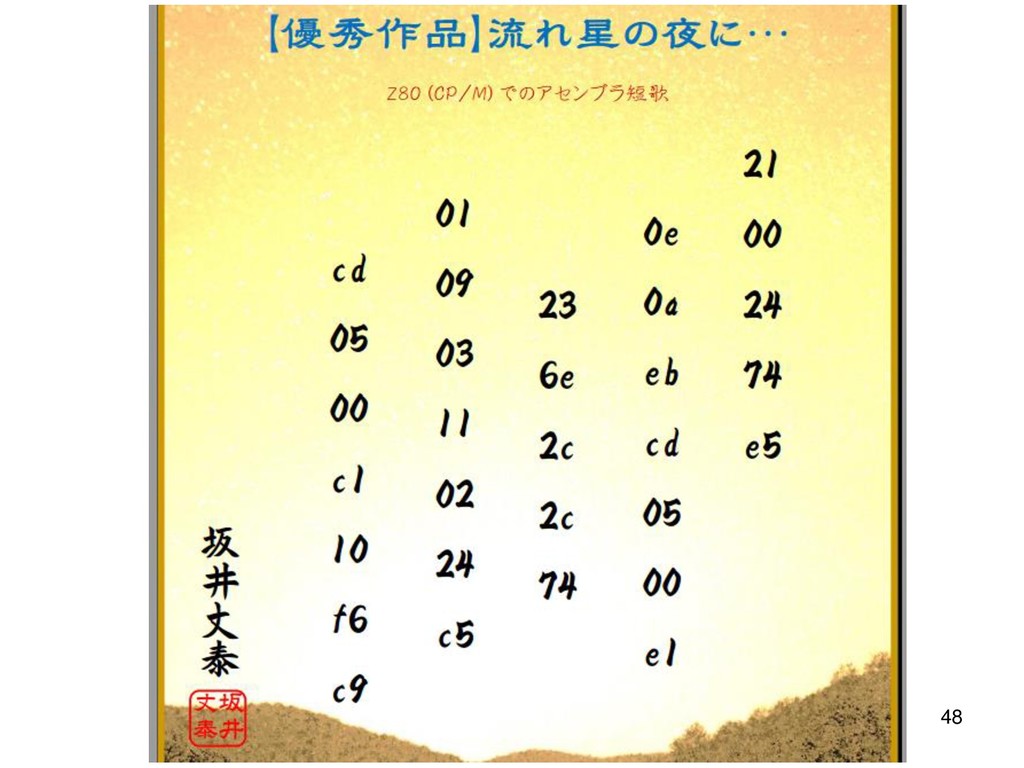
競技企画 • アセンブラ短歌 • バイナリかるた • 早押しクイズ • ゲームチート •
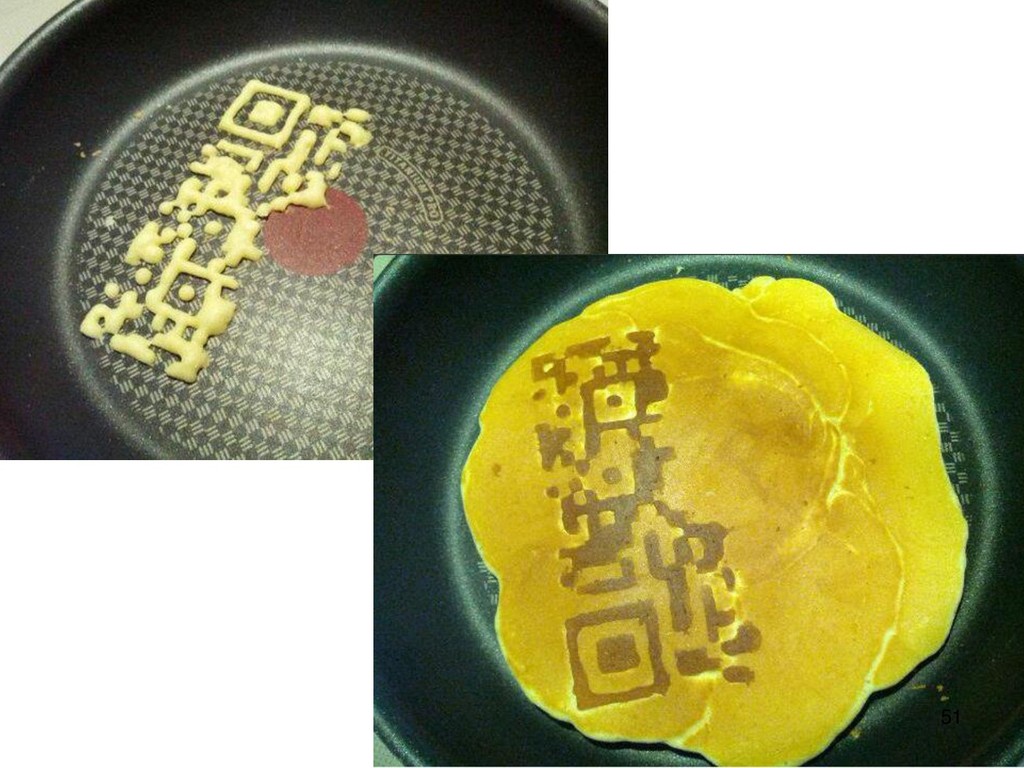
ARPスプーフィング • CSIRT演習 • 熱血シェルコード • DNSセキュリティ • • x86 Remote Exploit • Wiresharkパケット・コン テスト品評会 • Shellcoder’s Challenge • サイバー甲子園(U-18) • 攻殻CTF • IoTハッカソン • AVOsaka 46 -
SECCON2016決勝大会 &カンファレンス(1/27-29) • 世界各国から強豪チーム続々参戦 • マンガ「王様達のヴァイキング」コラボ企画 • そのセキュリティ要らなくね?パネル • 人工知能の敵:最終章
• 世代別!なぜセキュリティエンジニアはセキュリティを志す(した)のか?( セキュリティエンジニアの本音とキャリアパス) • やってみよう! NEC CTF 提供:NEC • JPRS杯・DNSセキュリティ早押しクイズ 提供:JPRS • 脆弱性報告珍プレー好プレー in "LINE Security Bug Bounty Program" 提供:LINE • SECCONスペシャルワークショップ "IoT CTF" • CLASSIC CTF Games 提供:日立システムズ • 学生・社会人のためのキャリア相談会 提供:富士通 59 -
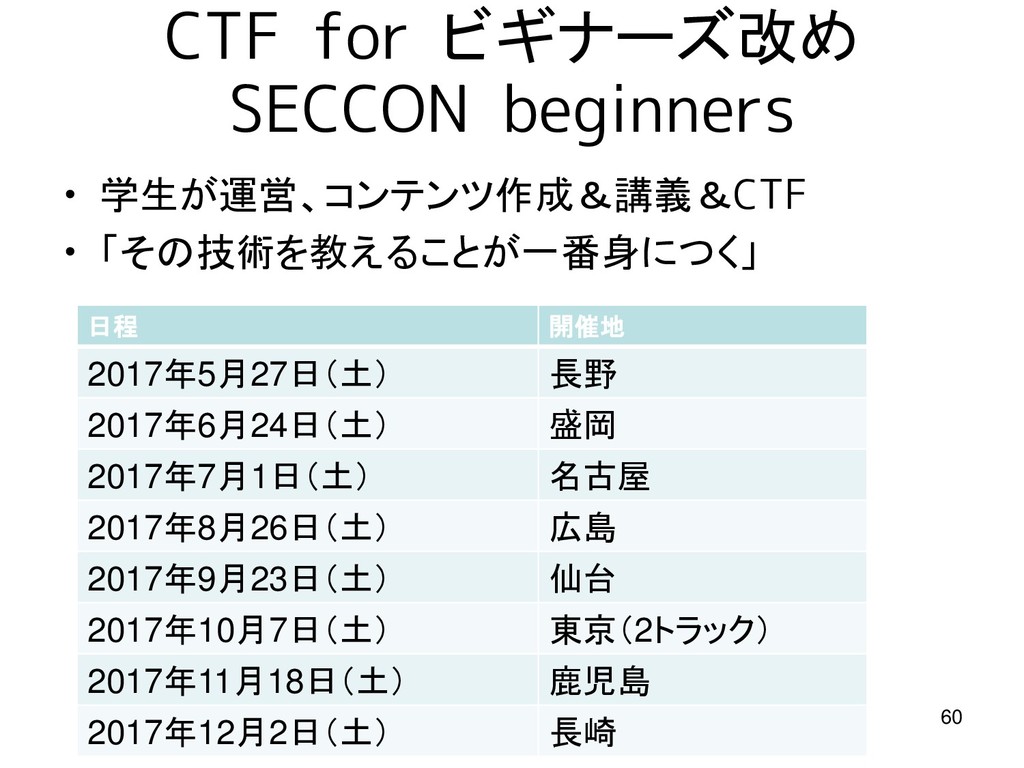
CTF for ビギナーズ改め SECCON beginners • 学生が運営、コンテンツ作成&講義&CTF • 「その技術を教えることが一番身につく」 日程
開催地 2017年5月27日(土) 長野 2017年6月24日(土) 盛岡 2017年7月1日(土) 名古屋 2017年8月26日(土) 広島 2017年9月23日(土) 仙台 2017年10月7日(土) 東京(2トラック) 2017年11月18日(土) 鹿児島 2017年12月2日(土) 長崎 60 -
世界のCTFの自動化トレンド • CTF(Capture The Flag)は人間の知識や経験による戦 いだけでなく、自動化の実験場であり、モデル化の戦いと いう側面も • Cyber Grand
Challenge→DEF CON24、SECCONなど – Angr(http://angr.io/) – AFL( American fuzzy lop )( http://lcamtuf.coredump.cx/afl/) – Driller(AFLの拡張)( https://github.com/shellphish/driller ) – MAYHEM(記事:CMU Spinoff Wins $2 Million in Cyber Attack Challenge( https://www.cmu.edu/news/stories/archives/2016/a ugust/cyber-attack-challenge-winner.html )) 67 -
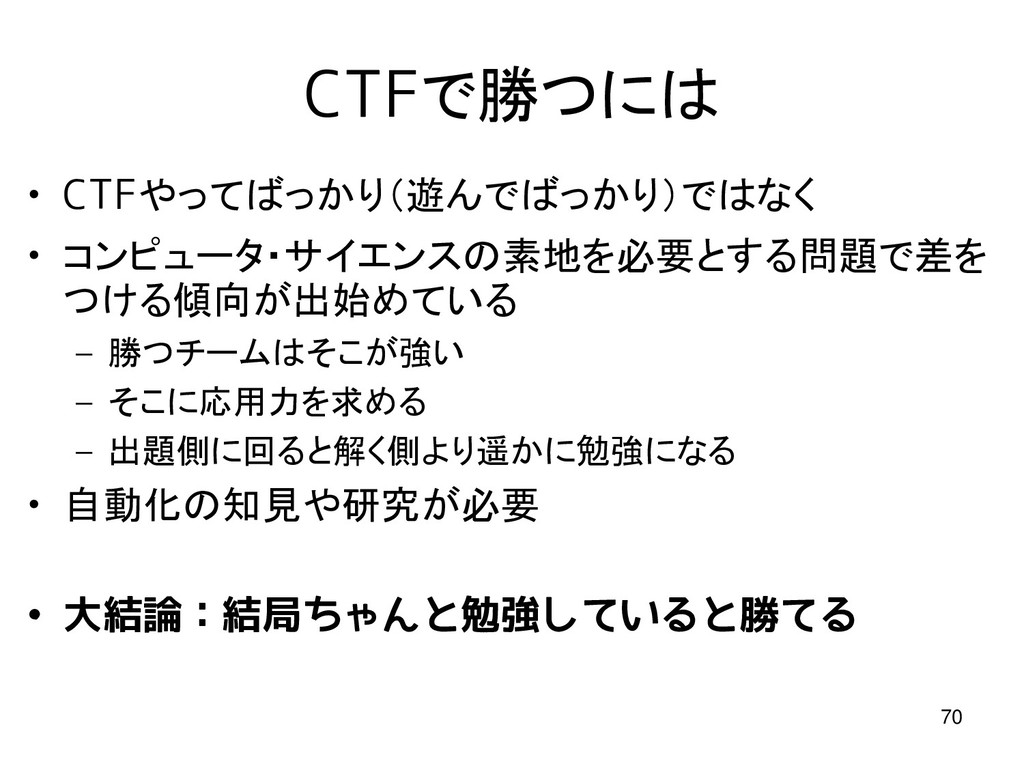
CTFで勝つには • CTFやってばっかり(遊んでばっかり)ではなく • コンピュータ・サイエンスの素地を必要とする問題で差を つける傾向が出始めている – 勝つチームはそこが強い – そこに応用力を求める
– 出題側に回ると解く側より遥かに勉強になる • 自動化の知見や研究が必要 • 大結論:結局ちゃんと勉強していると勝てる 70 -
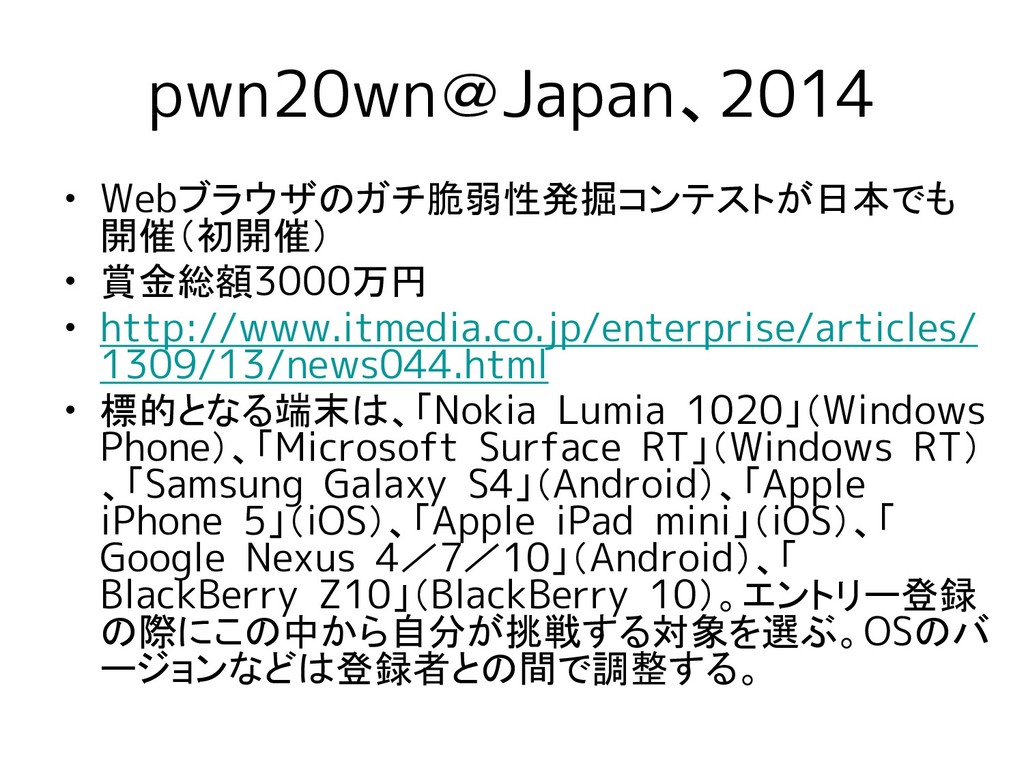
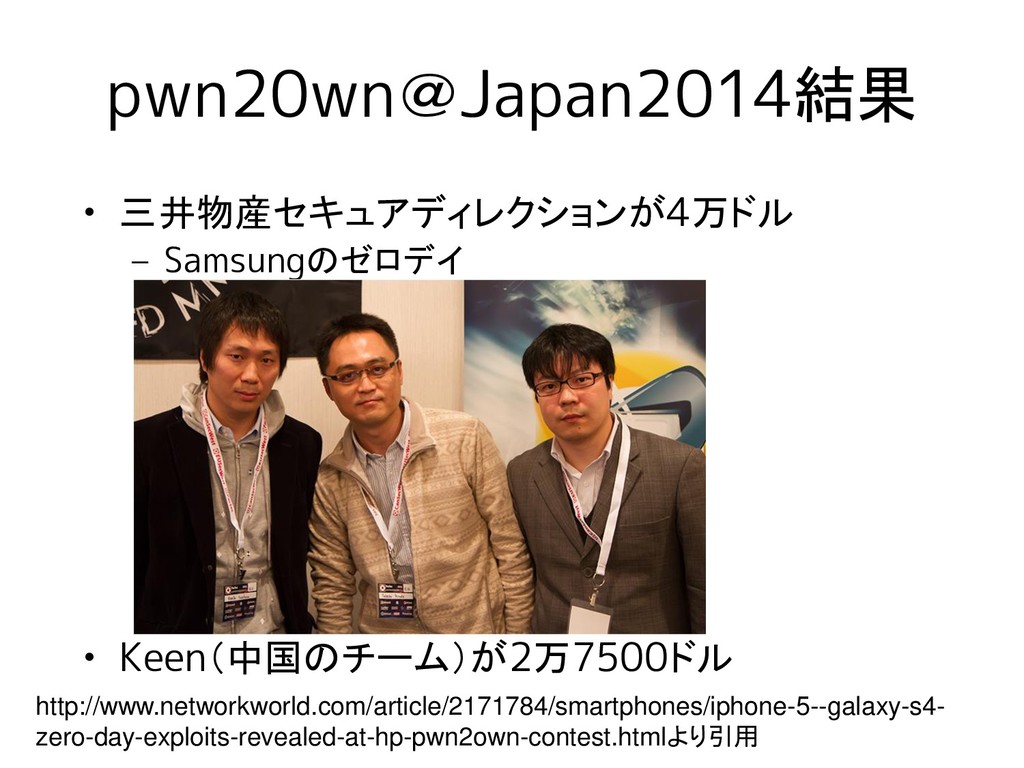
pwn20wn@Japan、2014 • Webブラウザのガチ脆弱性発掘コンテストが日本でも 開催(初開催) • 賞金総額3000万円 • http://www.itmedia.co.jp/enterprise/articles/ 1309/13/news044.html •
標的となる端末は、「Nokia Lumia 1020」(Windows Phone)、「Microsoft Surface RT」(Windows RT) 、「Samsung Galaxy S4」(Android)、「Apple iPhone 5」(iOS)、「Apple iPad mini」(iOS)、「 Google Nexus 4/7/10」(Android)、「 BlackBerry Z10」(BlackBerry 10)。エントリー登録 の際にこの中から自分が挑戦する対象を選ぶ。OSのバ ージョンなどは登録者との間で調整する。 -
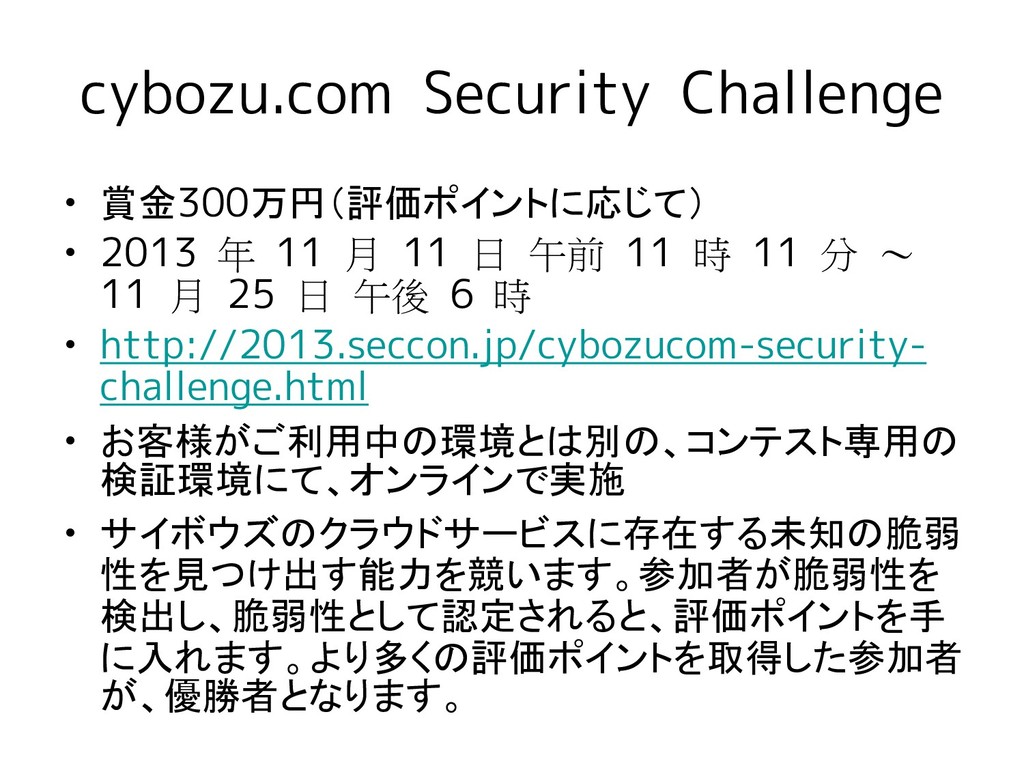
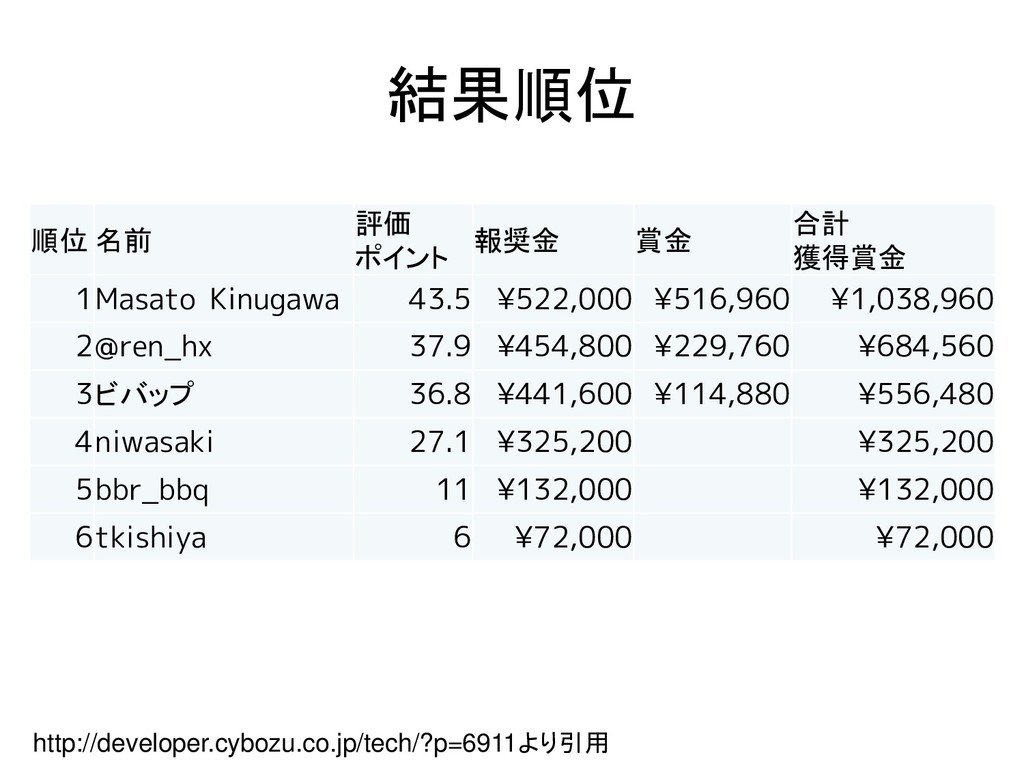
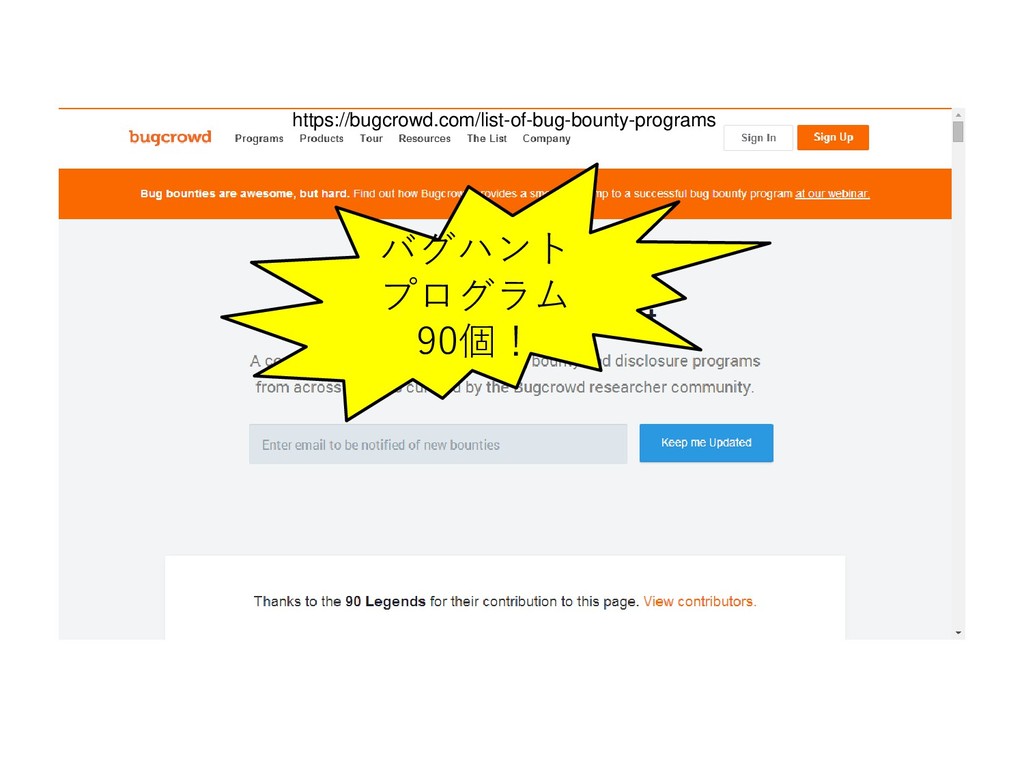
cybozu.com Security Challenge • 賞金300万円(評価ポイントに応じて) • 2013 年 11 月
11 日 午前 11 時 11 分 ~ 11 月 25 日 午後 6 時 • http://2013.seccon.jp/cybozucom-security- challenge.html • お客様がご利用中の環境とは別の、コンテスト専用の 検証環境にて、オンラインで実施 • サイボウズのクラウドサービスに存在する未知の脆弱 性を見つけ出す能力を競います。参加者が脆弱性を 検出し、脆弱性として認定されると、評価ポイントを手 に入れます。より多くの評価ポイントを取得した参加者 が、優勝者となります。 -
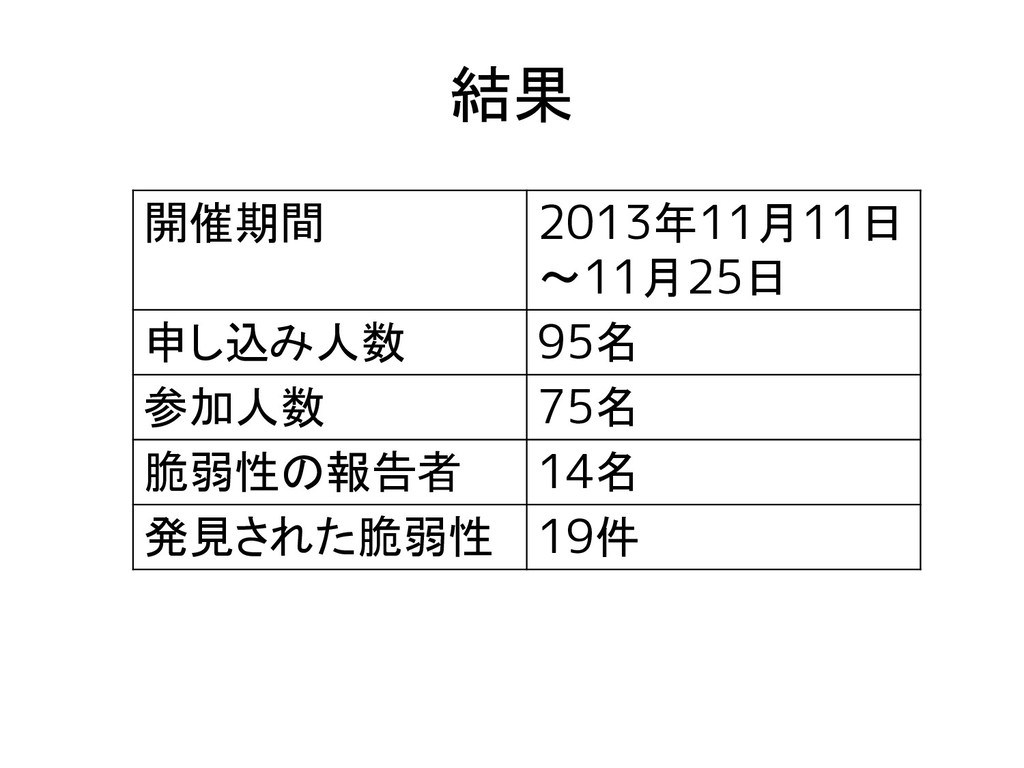
結果順位 順位 名前 評価 ポイント 報奨金 賞金 合計 獲得賞金 1Masato
Kinugawa 43.5 ¥522,000 ¥516,960 ¥1,038,960 2@ren_hx 37.9 ¥454,800 ¥229,760 ¥684,560 3ビバップ 36.8 ¥441,600 ¥114,880 ¥556,480 4niwasaki 27.1 ¥325,200 ¥325,200 5bbr_bbq 11 ¥132,000 ¥132,000 6tkishiya 6 ¥72,000 ¥72,000 http://developer.cybozu.co.jp/tech/?p=6911より引用 -
cybozu.comバグハンター合宿 • http://togetter.com/li/704143 • 2日で53件見つかりました • 最初は牽制、最後は協力&和気藹々 • 技術や知見の共有 •
http://itpro.nikkeibp.co.jp/atcl/c olumn/14/346926/091700055/ -
ウイルス作成罪 • サイバー犯罪条約 • ウイルスを作ってはいかん、持ってはいか ん • 供用してはいかん • そもそも、ウイルスとはどのようなものなの
か – パッチ? – 情報保護用監視プログラム? – マーケティング? 80 注:昔のイメージ -
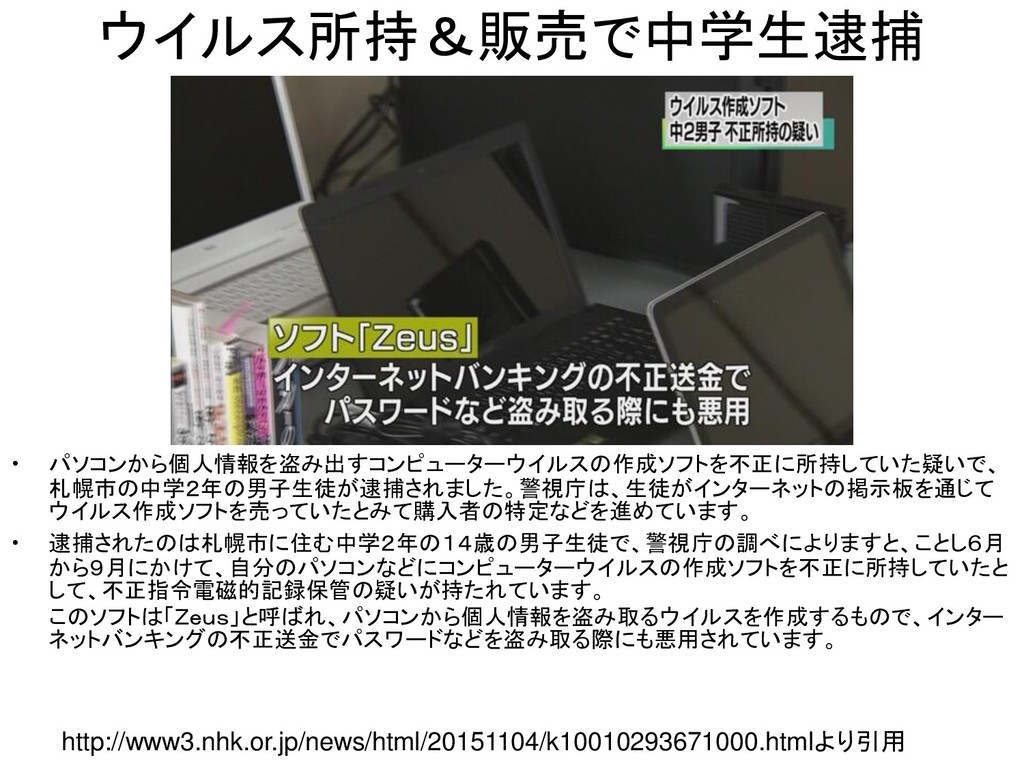
ウイルス所持&販売で中学生逮捕 • パソコンから個人情報を盗み出すコンピューターウイルスの作成ソフトを不正に所持していた疑いで、 札幌市の中学2年の男子生徒が逮捕されました。警視庁は、生徒がインターネットの掲示板を通じて ウイルス作成ソフトを売っていたとみて購入者の特定などを進めています。 • 逮捕されたのは札幌市に住む中学2年の14歳の男子生徒で、警視庁の調べによりますと、ことし6月 から9月にかけて、自分のパソコンなどにコンピューターウイルスの作成ソフトを不正に所持していたと して、不正指令電磁的記録保管の疑いが持たれています。 このソフトは「Zeus」と呼ばれ、パソコンから個人情報を盗み取るウイルスを作成するもので、インター
ネットバンキングの不正送金でパスワードなどを盗み取る際にも悪用されています。 http://www3.nhk.or.jp/news/html/20151104/k10010293671000.htmlより引用 -
セキュリティ会社社員逮捕 • 2017年10月、ファイル共有ソフトウエアShareの ネットワーク監視を業務としていた社員が京都府 警により逮捕 • ウイルスを「供用」していた? • 被害届が出ていたようだけど、監視サービスの「 供用」がもとになっていると特定できているわけで
はない? • ウイルス配布ノードが存在するのに、なぜ業務監 視の人が逮捕? • 「供用」にならないよう配慮していたのに? • →不起訴 88