Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
ランサムウェア時代に求められる AWS Backup活用術
Search
WHIsaiyo
February 15, 2026
Technology
380
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
ランサムウェア時代に求められる AWS Backup活用術
WHIsaiyo
February 15, 2026
Transcript
15 slides
ランサムウェア時代に求められる AWS Backup活用術 福島瑛介 ©2026 Works Human Intelligence co., Ltd.
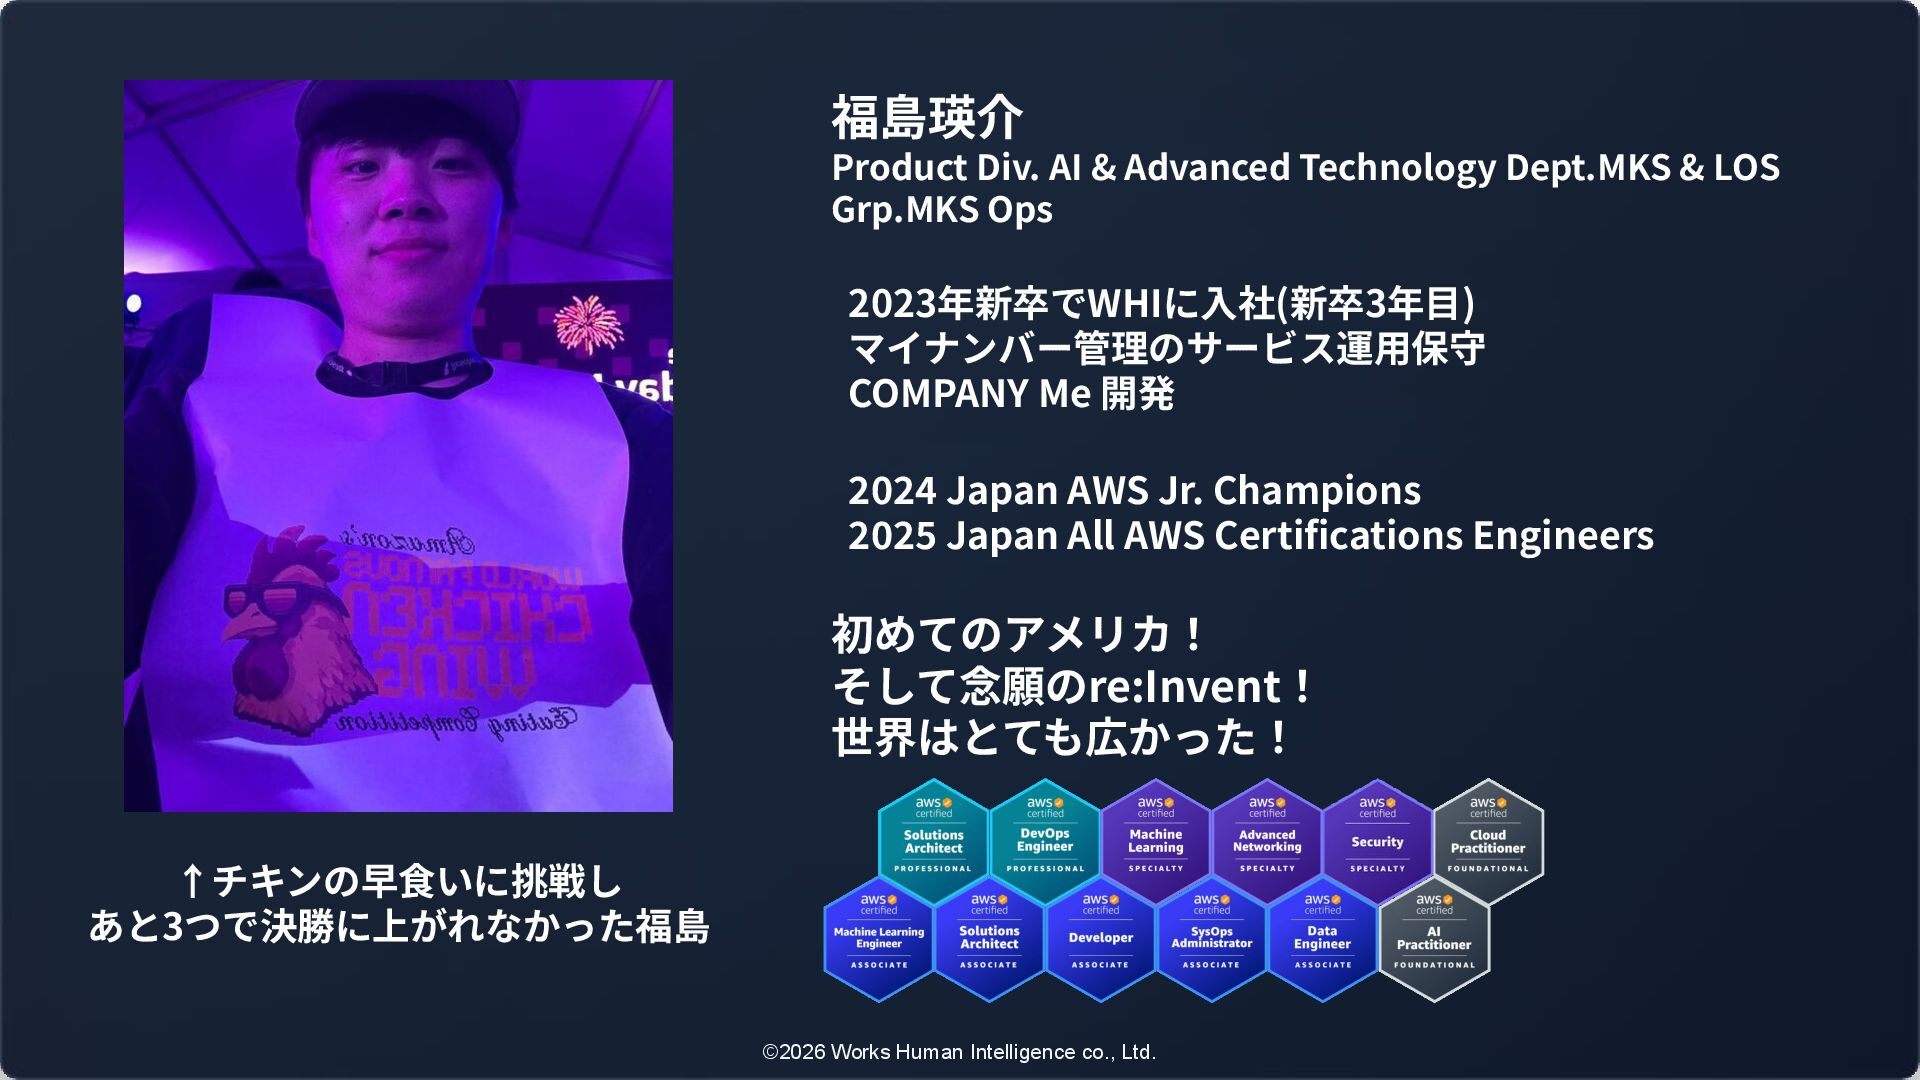
©2026 Works Human Intelligence co., Ltd. ↑チキンの早⾷いに挑戦し あと3つで決勝に上がれなかった福島 福島瑛介 Product
Div. AI & Advanced Technology Dept.MKS & LOS Grp.MKS Ops 2023年新卒でWHIに⼊社(新卒3年⽬) マイナンバー管理のサービス運⽤保守 COMPANY Me 開発 2024 Japan AWS Jr. Champions 2025 Japan All AWS Certifications Engineers 初めてのアメリカ! そして念願のre:Invent! 世界はとても広かった!
re:Inventで学んだランサムウェア対策 ©2026 Works Human Intelligence co., Ltd. Kiroをはじめとする AIとAI Agentが2025年のre:Invent
その裏で世界で話題になっていたのがランサムウェア攻撃の被害 re:Inventでもランサムウェア対策についてのセッションがあり学んできました! 自分なりの要約と解説、明日からできそうな対策についてお話しします!
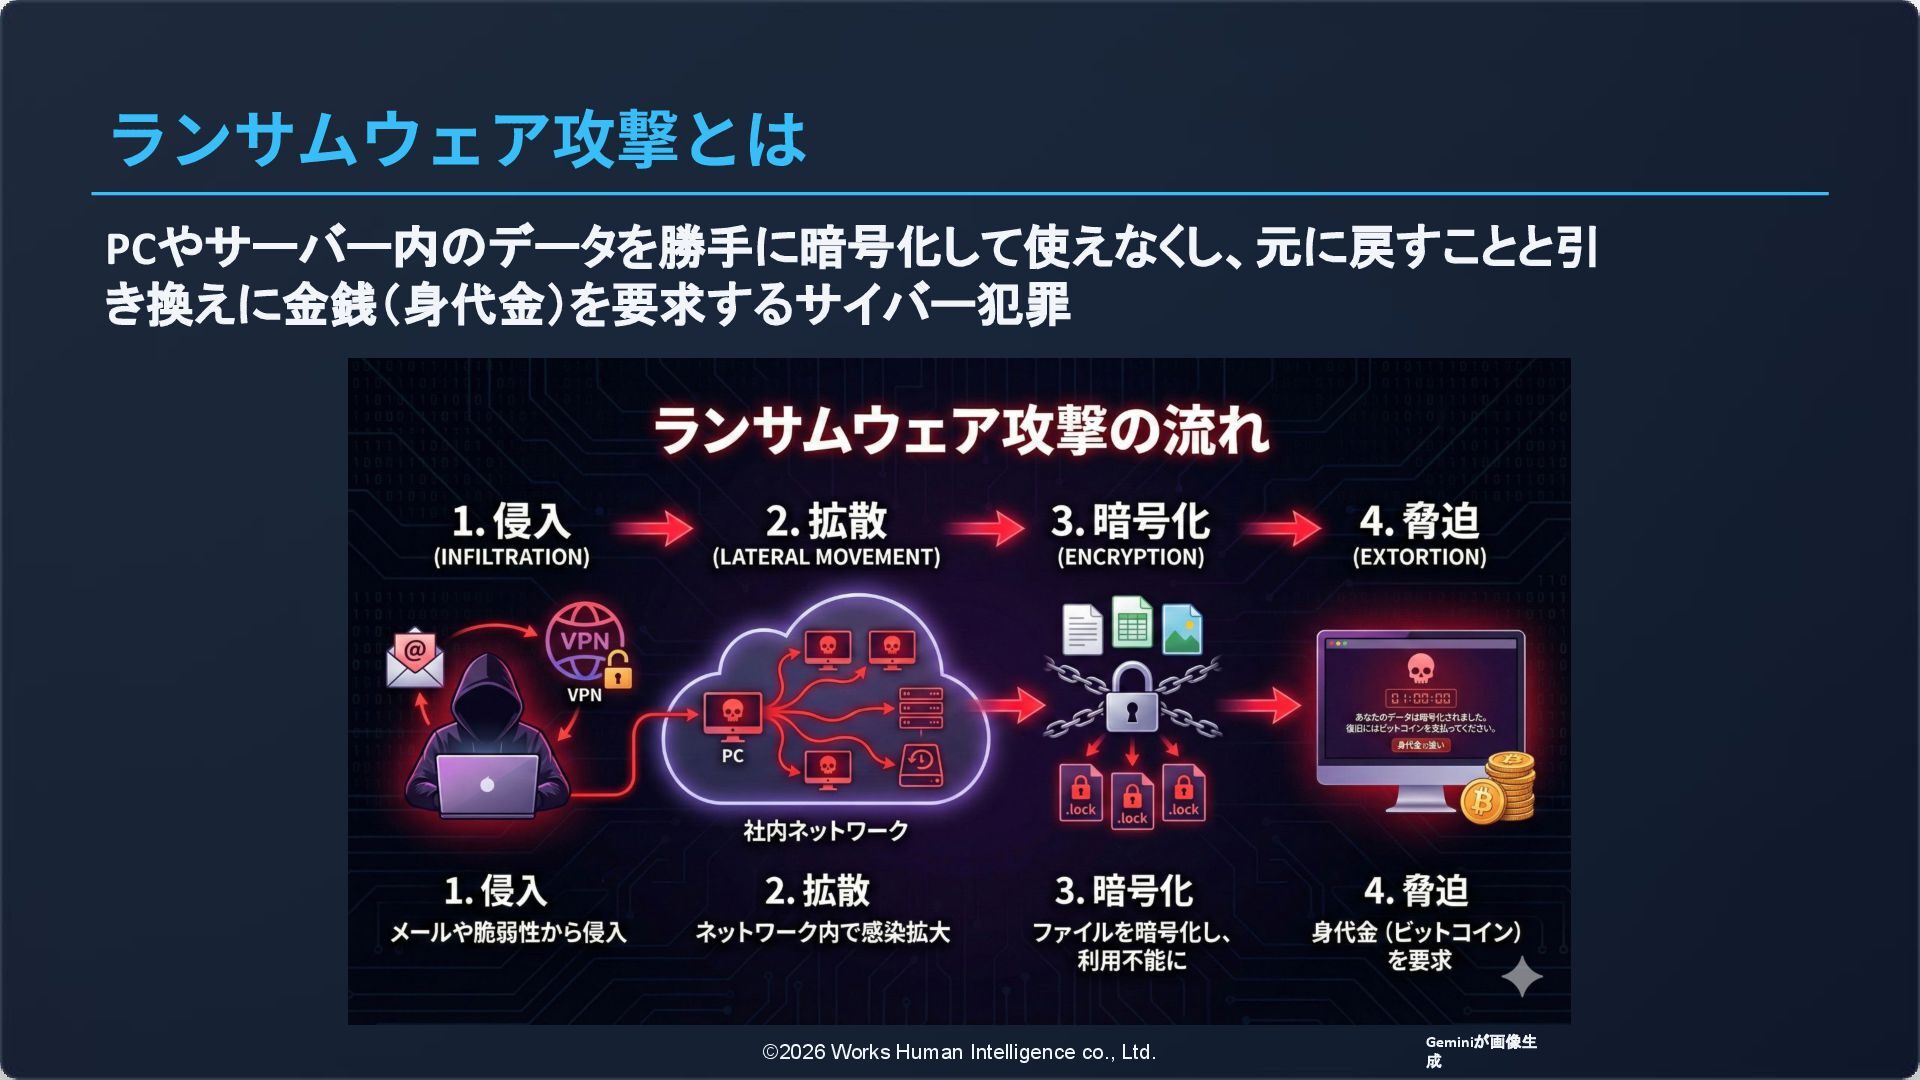
©2026 Works Human Intelligence co., Ltd. ランサムウェア攻撃とは PCやサーバー内のデータを勝手に暗号化して使えなくし、元に戻すことと引 き換えに金銭(身代金)を要求するサイバー犯罪 Geminiが画像生
成
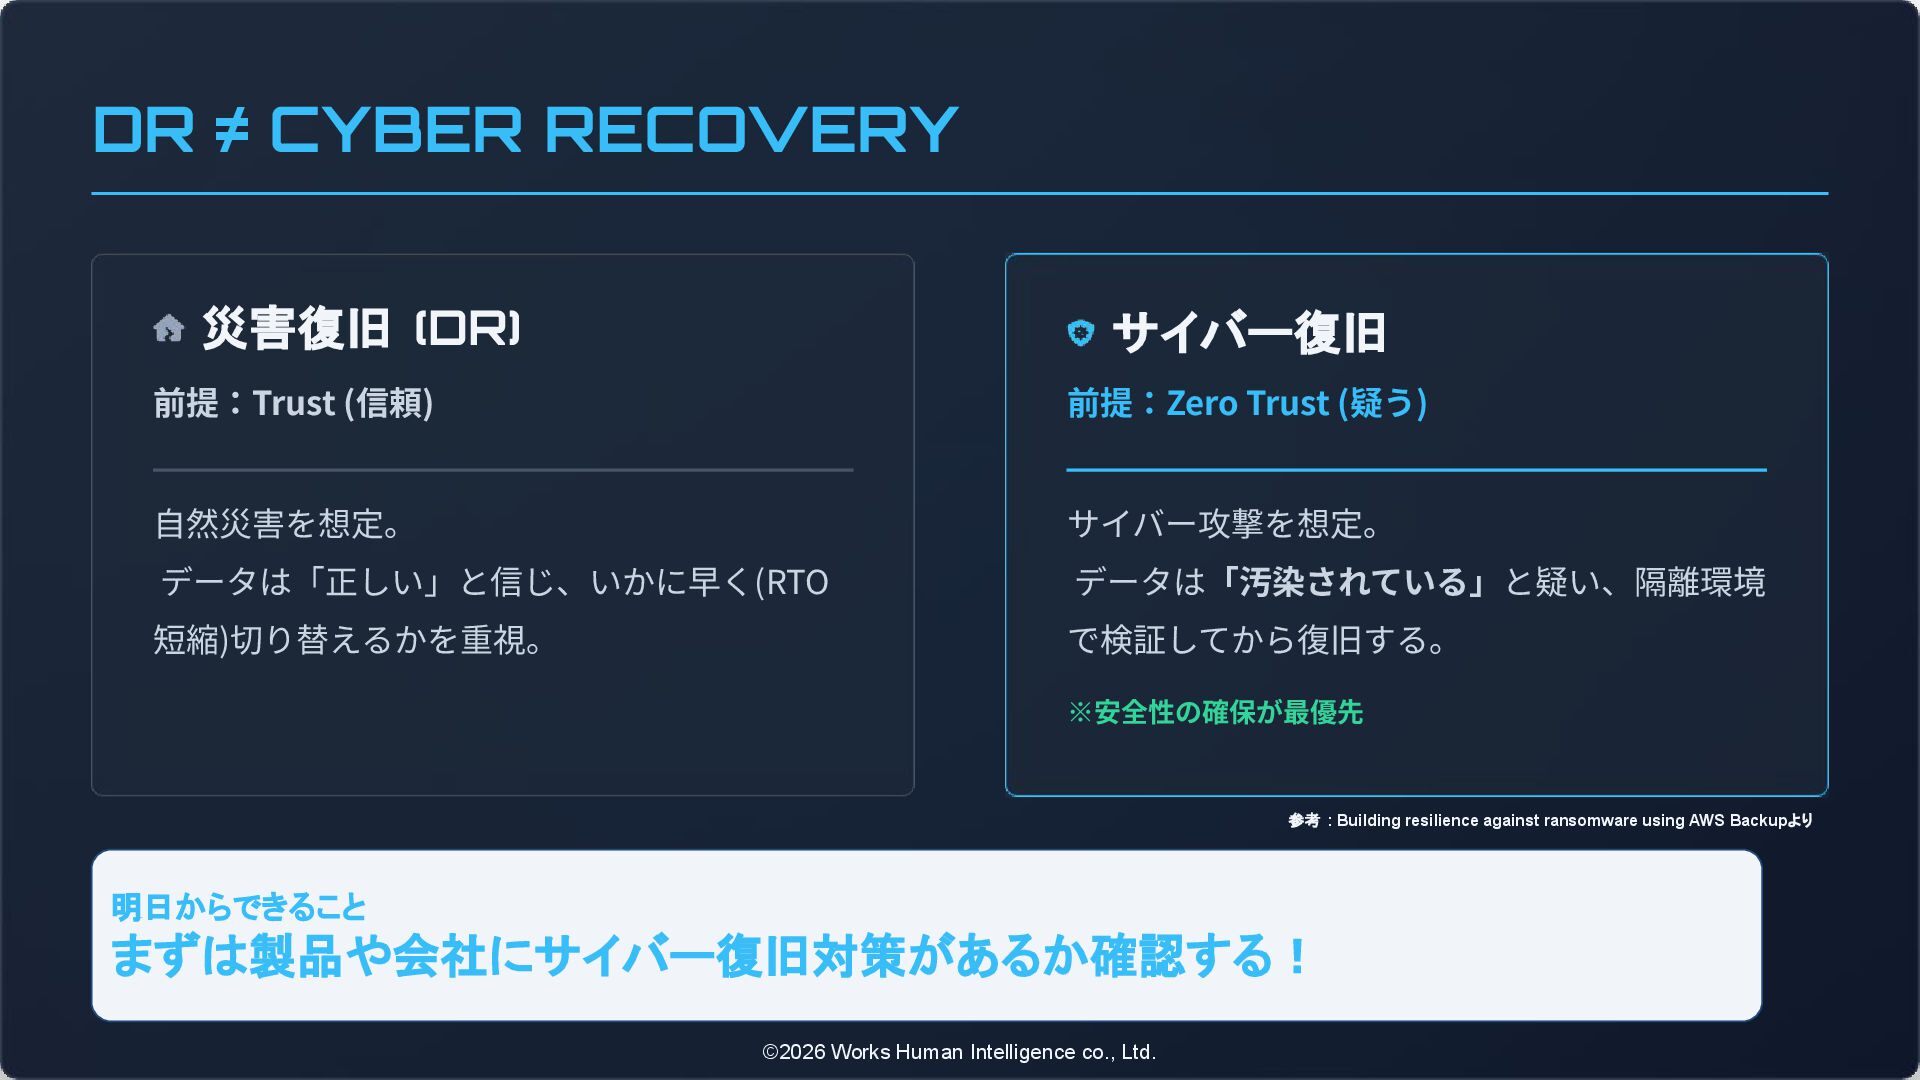
災害復旧 (DR) 前提:Trust (信頼) ⾃然災害を想定。 データは「正しい」と信じ、いかに早く(RTO 短縮)切り替えるかを重視。 サイバー復旧 前提:Zero Trust
(疑う) サイバー攻撃を想定。 データは「汚染されている」と疑い、隔離環境 で検証してから復旧する。 ※安全性の確保が最優先 DR ≠ CYBER RECOVERY ©2026 Works Human Intelligence co., Ltd. 明日からできること まずは製品や会社にサイバー復旧対策があるか確認する! 参考 : Building resilience against ransomware using AWS Backupより
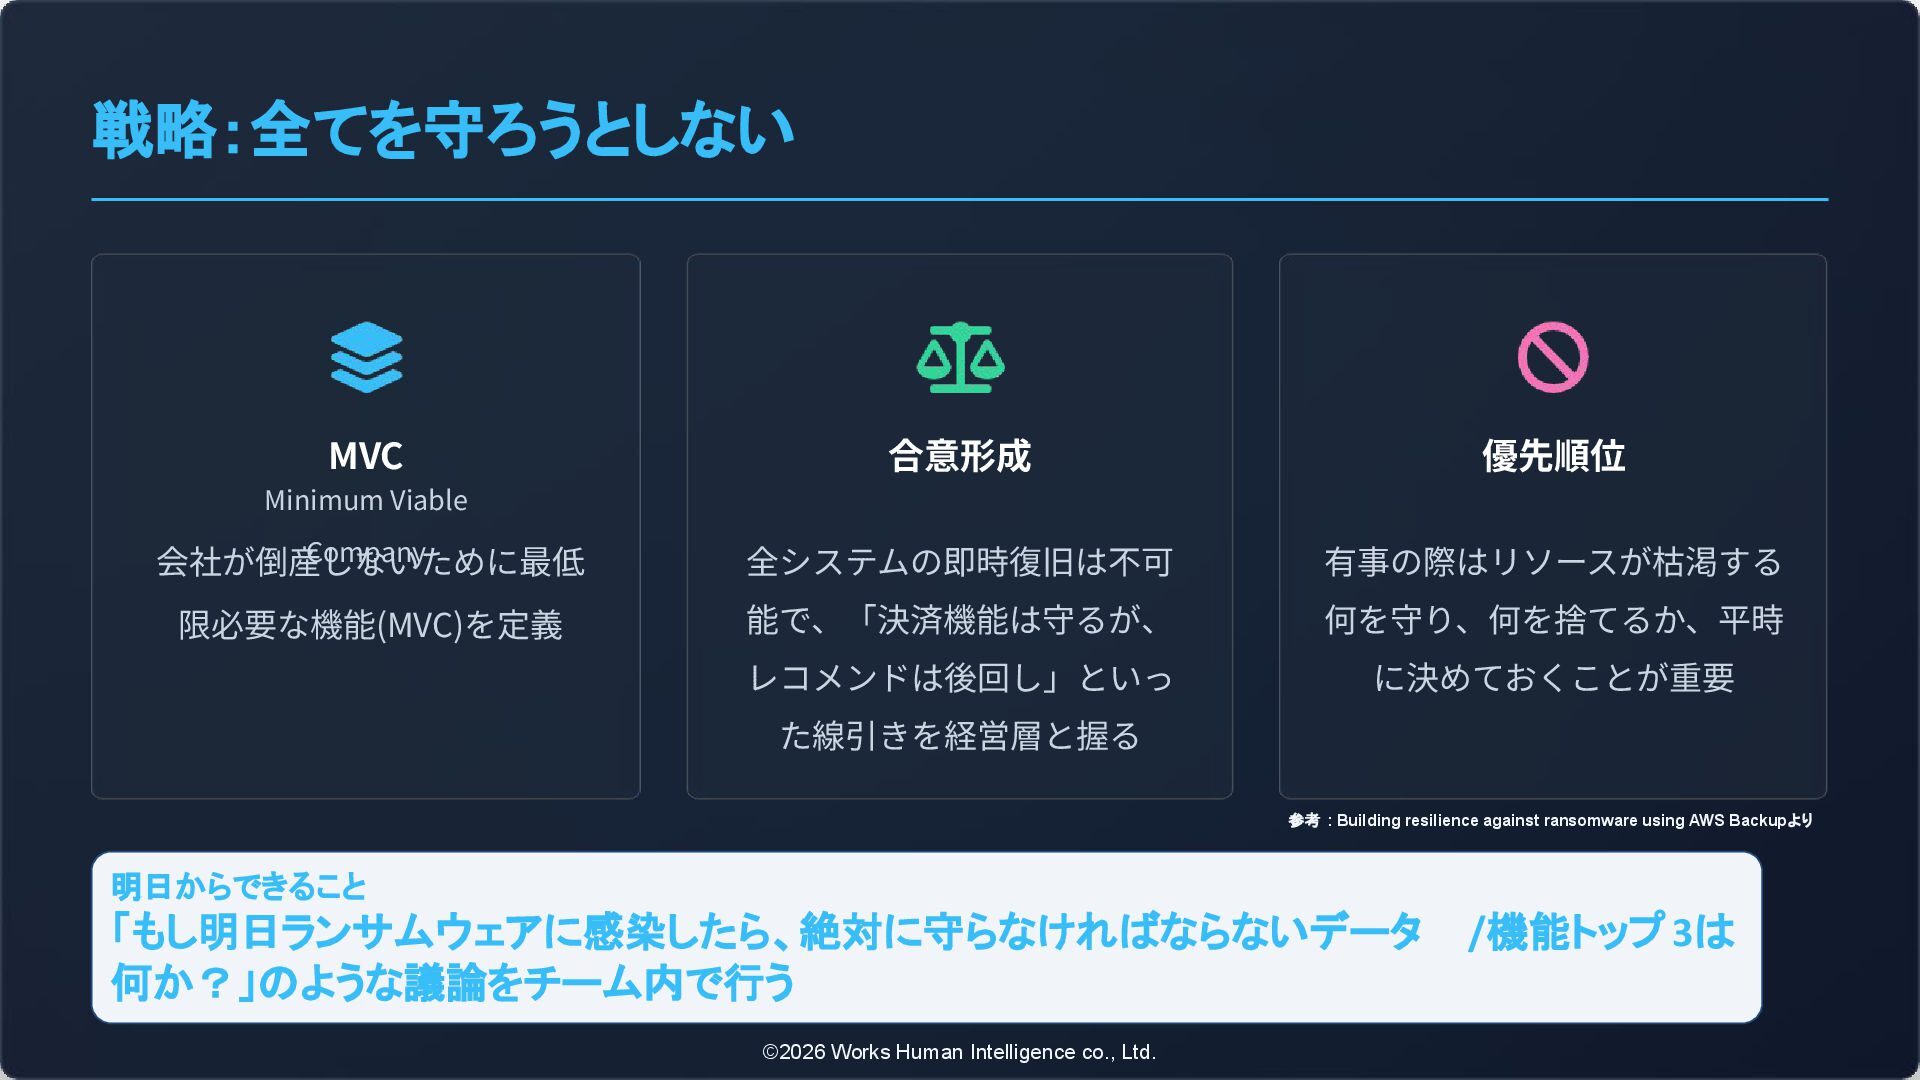
MVC Minimum Viable Company 会社が倒産しないために最低 限必要な機能(MVC)を定義 合意形成 全システムの即時復旧は不可 能で、「決済機能は守るが、 レコメンドは後回し」といっ
た線引きを経営層と握る 優先順位 有事の際はリソースが枯渇する 何を守り、何を捨てるか、平時 に決めておくことが重要 戦略:全てを守ろうとしない 明日からできること 「もし明日ランサムウェアに感染したら、絶対に守らなければならないデータ /機能トップ 3は 何か?」のような議論をチーム内で行う ©2026 Works Human Intelligence co., Ltd. 参考 : Building resilience against ransomware using AWS Backupより
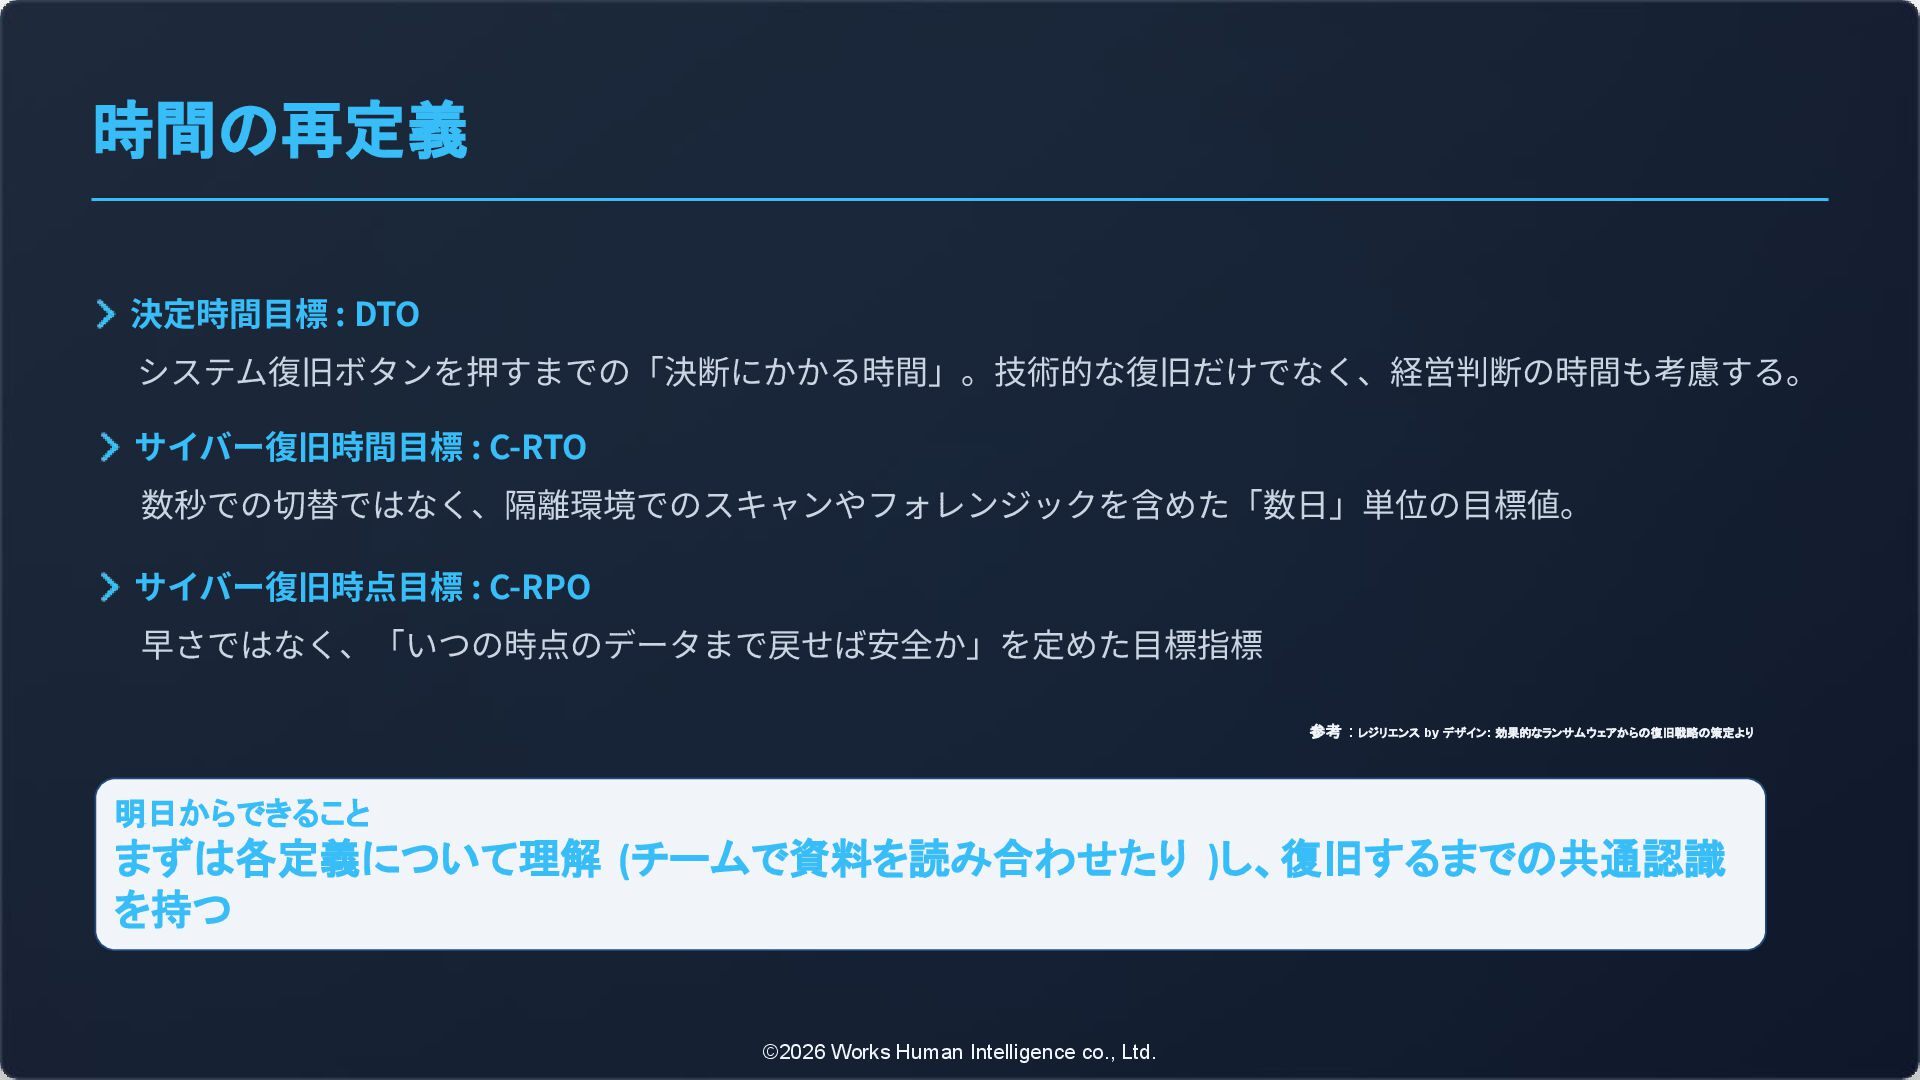
サイバー復旧時間⽬標 : C-RTO 数秒での切替ではなく、隔離環境でのスキャンやフォレンジックを含めた「数⽇」単位の⽬標値。 決定時間⽬標 : DTO システム復旧ボタンを押すまでの「決断にかかる時間」。技術的な復旧だけでなく、経営判断の時間も考慮する。 時間の再定義 サイバー復旧時点⽬標
: C-RPO 早さではなく、「いつの時点のデータまで戻せば安全か」を定めた⽬標指標 明日からできること まずは各定義について理解 (チームで資料を読み合わせたり )し、復旧するまでの共通認識 を持つ ©2026 Works Human Intelligence co., Ltd. 参考 : レジリエンス by デザイン: 効果的なランサムウェアからの復旧戦略の策定より
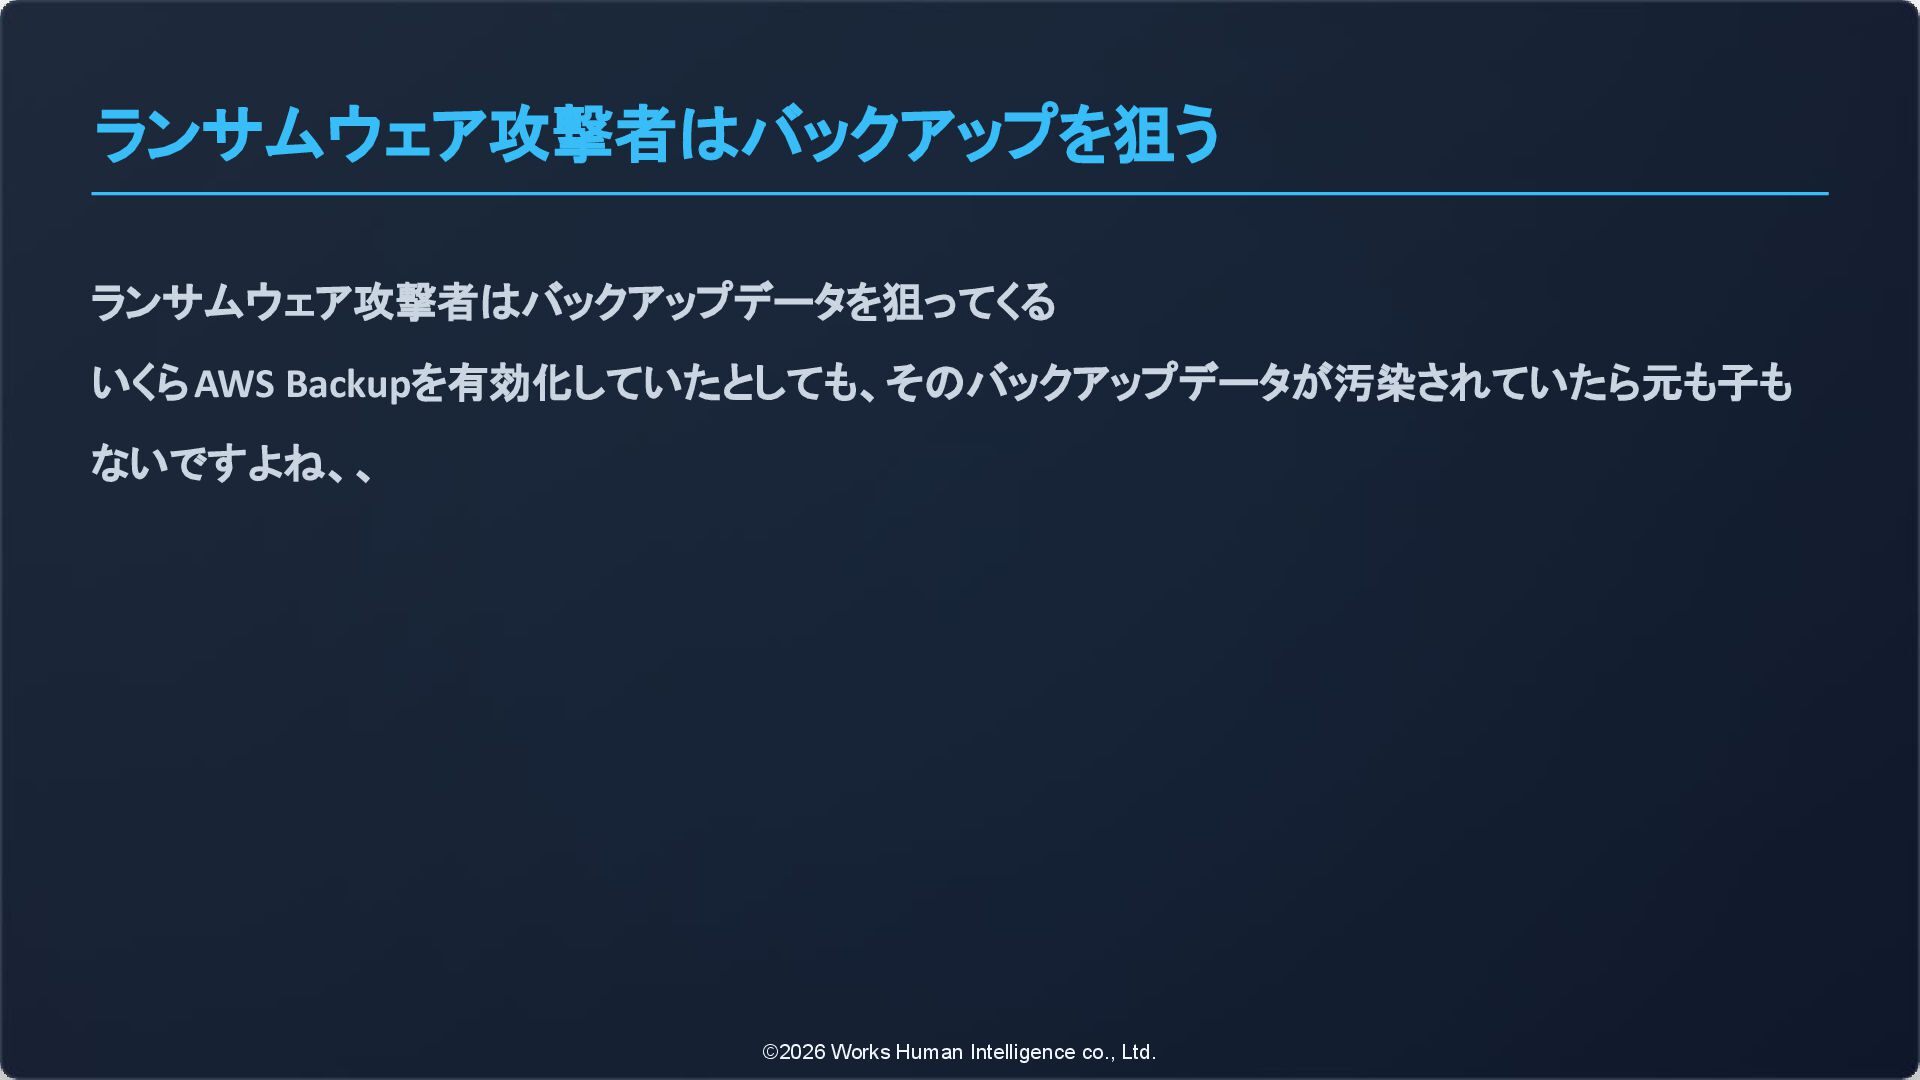
ランサムウェア攻撃者はバックアップを狙う ランサムウェア攻撃者はバックアップデータを狙ってくる いくらAWS Backupを有効化していたとしても、そのバックアップデータが汚染されていたら元も子も ないですよね、、 ©2026 Works Human Intelligence co.,
Ltd.
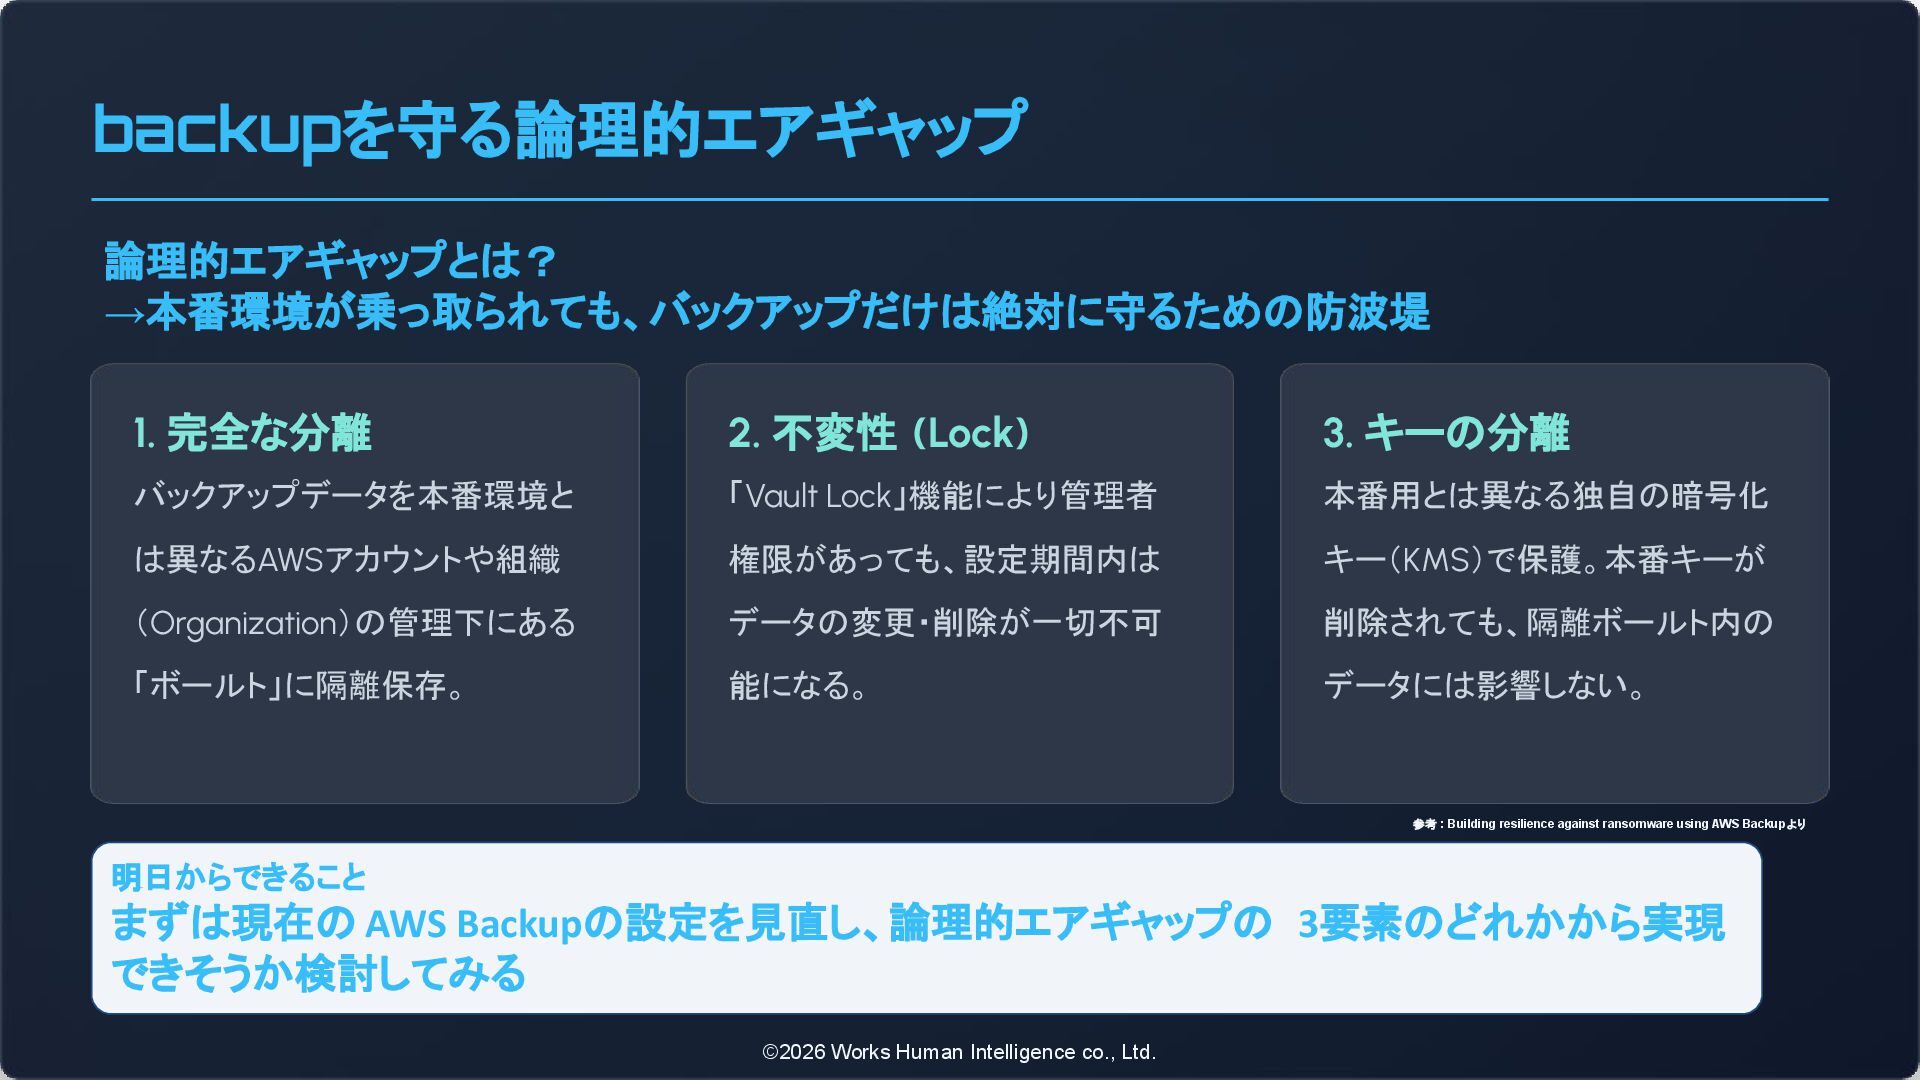
backupを守る論理的エアギャップ 1. 完全な分離 バックアップデータを本番環境と は異なるAWSアカウントや組織 (Organization)の管理下にある 「ボールト」に隔離保存。 2. 不変性 (Lock)
「Vault Lock」機能により管理者 権限があっても、設定期間内は データの変更・削除が一切不可 能になる。 3. キーの分離 本番用とは異なる独自の暗号化 キー(KMS)で保護。本番キーが 削除されても、隔離ボールト内の データには影響しない。 論理的エアギャップとは? →本番環境が乗っ取られても、バックアップだけは絶対に守るための防波堤 ©2026 Works Human Intelligence co., Ltd. 参考 : Building resilience against ransomware using AWS Backupより 明日からできること まずは現在の AWS Backupの設定を見直し、論理的エアギャップの 3要素のどれかから実現 できそうか検討してみる
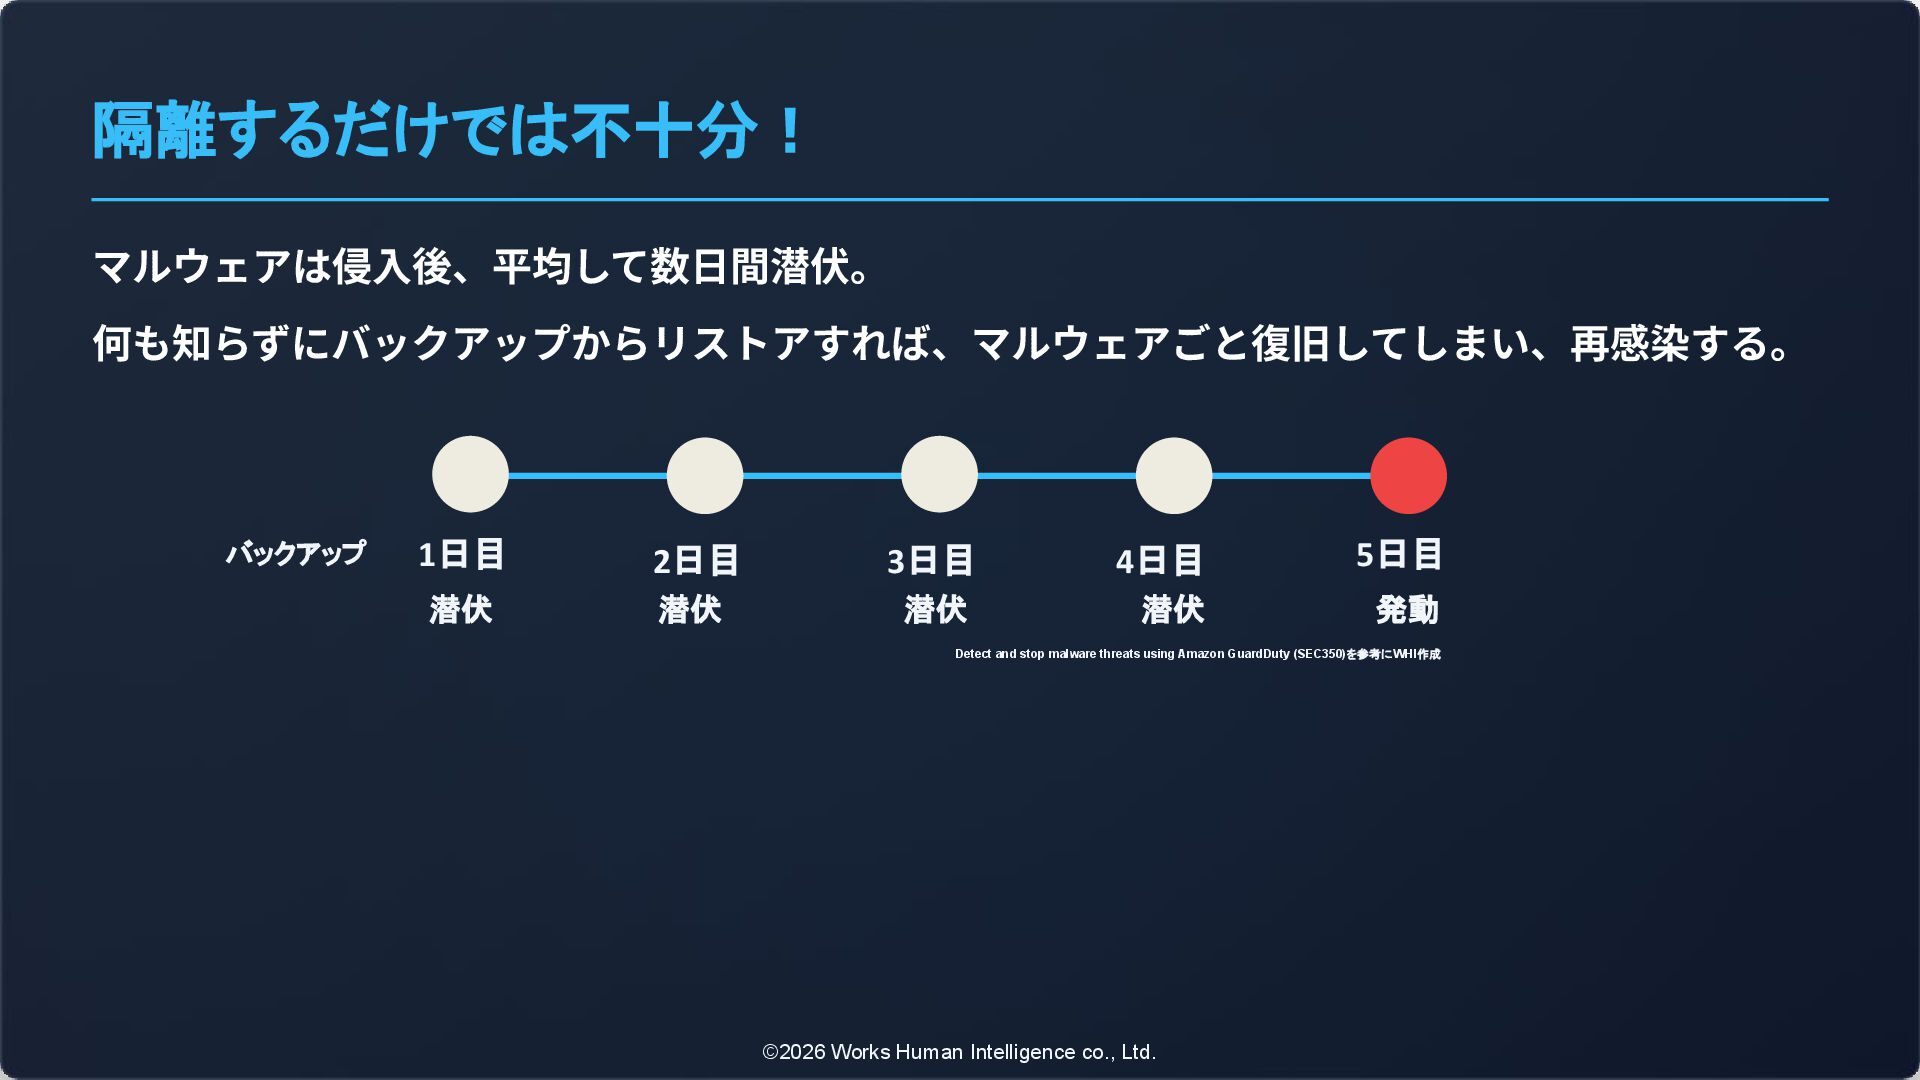
隔離するだけでは不十分! マルウェアは侵⼊後、平均して数⽇間潜伏。 何も知らずにバックアップからリストアすれば、マルウェアごと復旧してしまい、再感染する。 バックアップ 1日目 潜伏 2日目 3日目 4日目 潜伏
潜伏 潜伏 5日目 発動 ©2026 Works Human Intelligence co., Ltd. Detect and stop malware threats using Amazon GuardDuty (SEC350)を参考にWHI作成
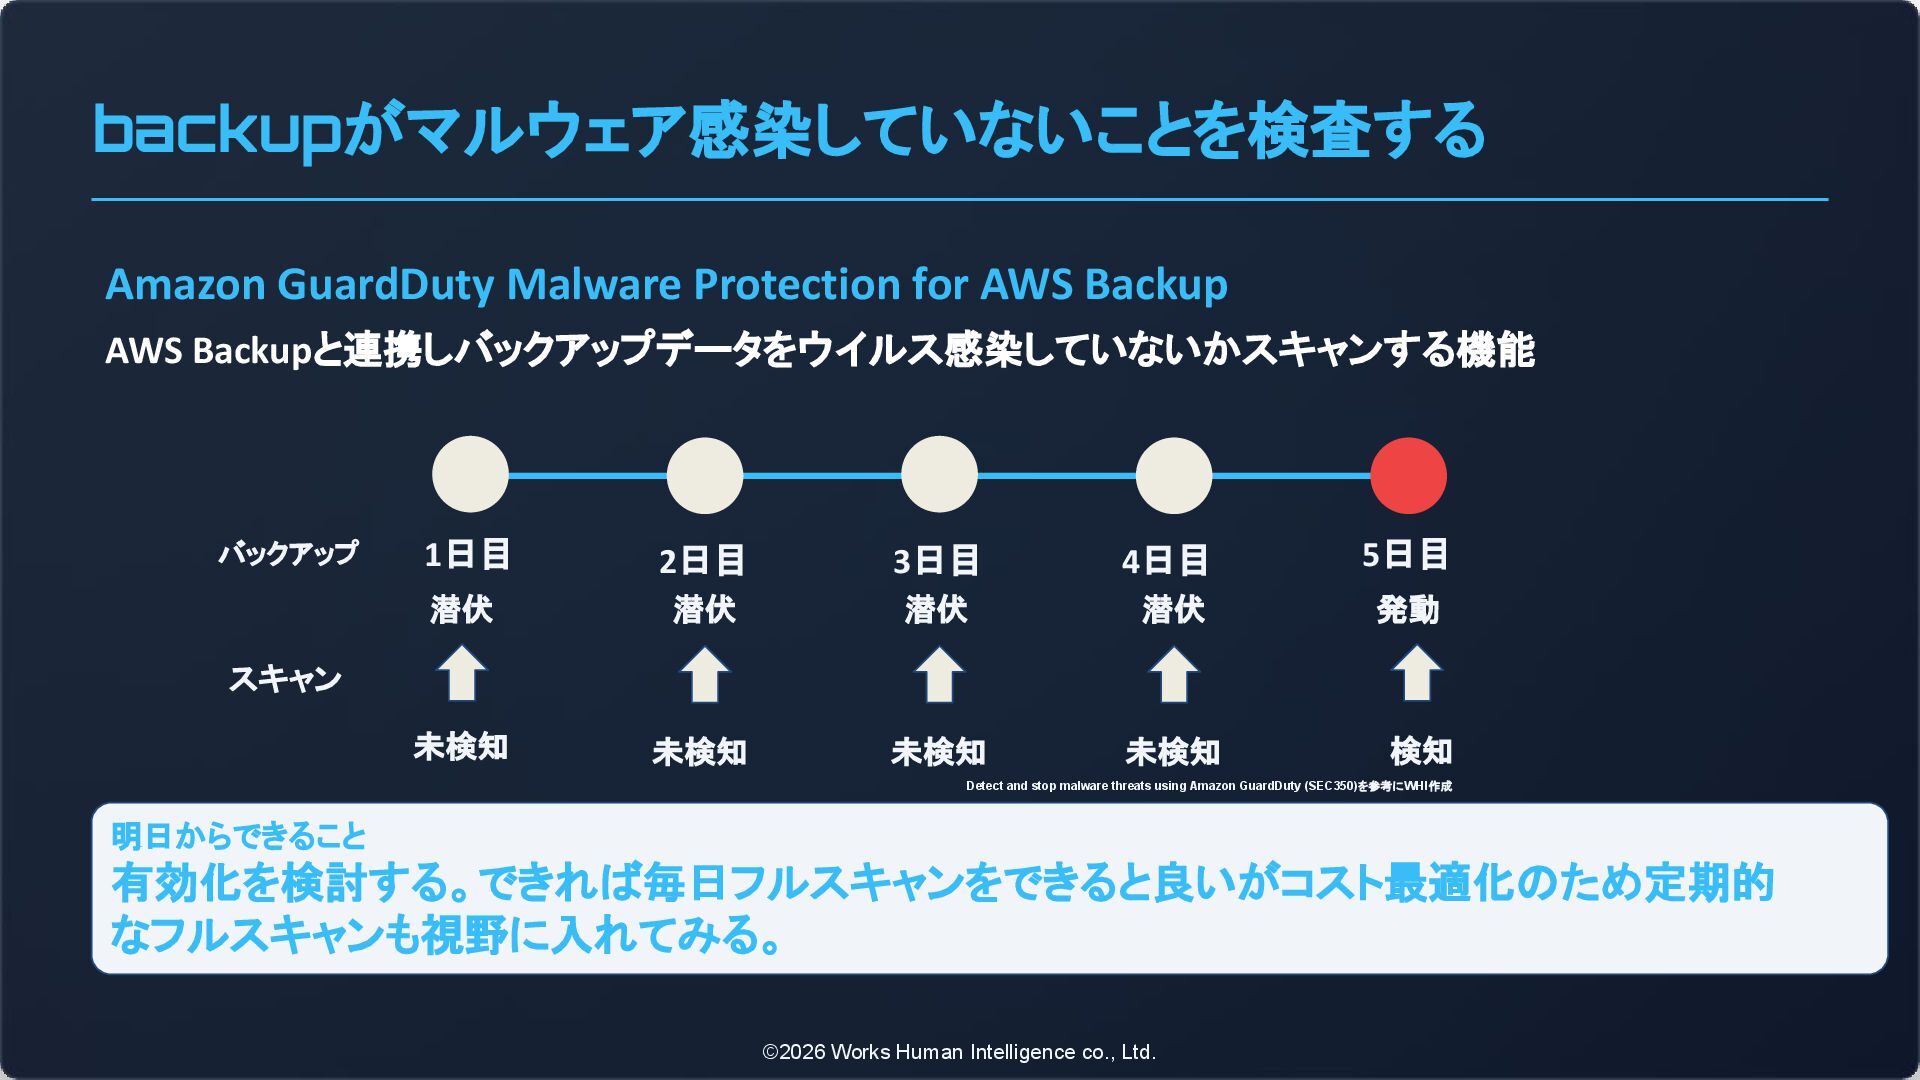
backupがマルウェア感染していないことを検査する Amazon GuardDuty Malware Protection for AWS Backup AWS Backupと連携しバックアップデータをウイルス感染していないかスキャンする機能
バックアップ 1日目 潜伏 2日目 3日目 4日目 潜伏 潜伏 潜伏 5日目 発動 スキャン 未検知 未検知 未検知 未検知 検知 明日からできること 有効化を検討する。できれば毎日フルスキャンをできると良いがコスト最適化のため定期的 なフルスキャンも視野に入れてみる。 ©2026 Works Human Intelligence co., Ltd. Detect and stop malware threats using Amazon GuardDuty (SEC350)を参考にWHI作成
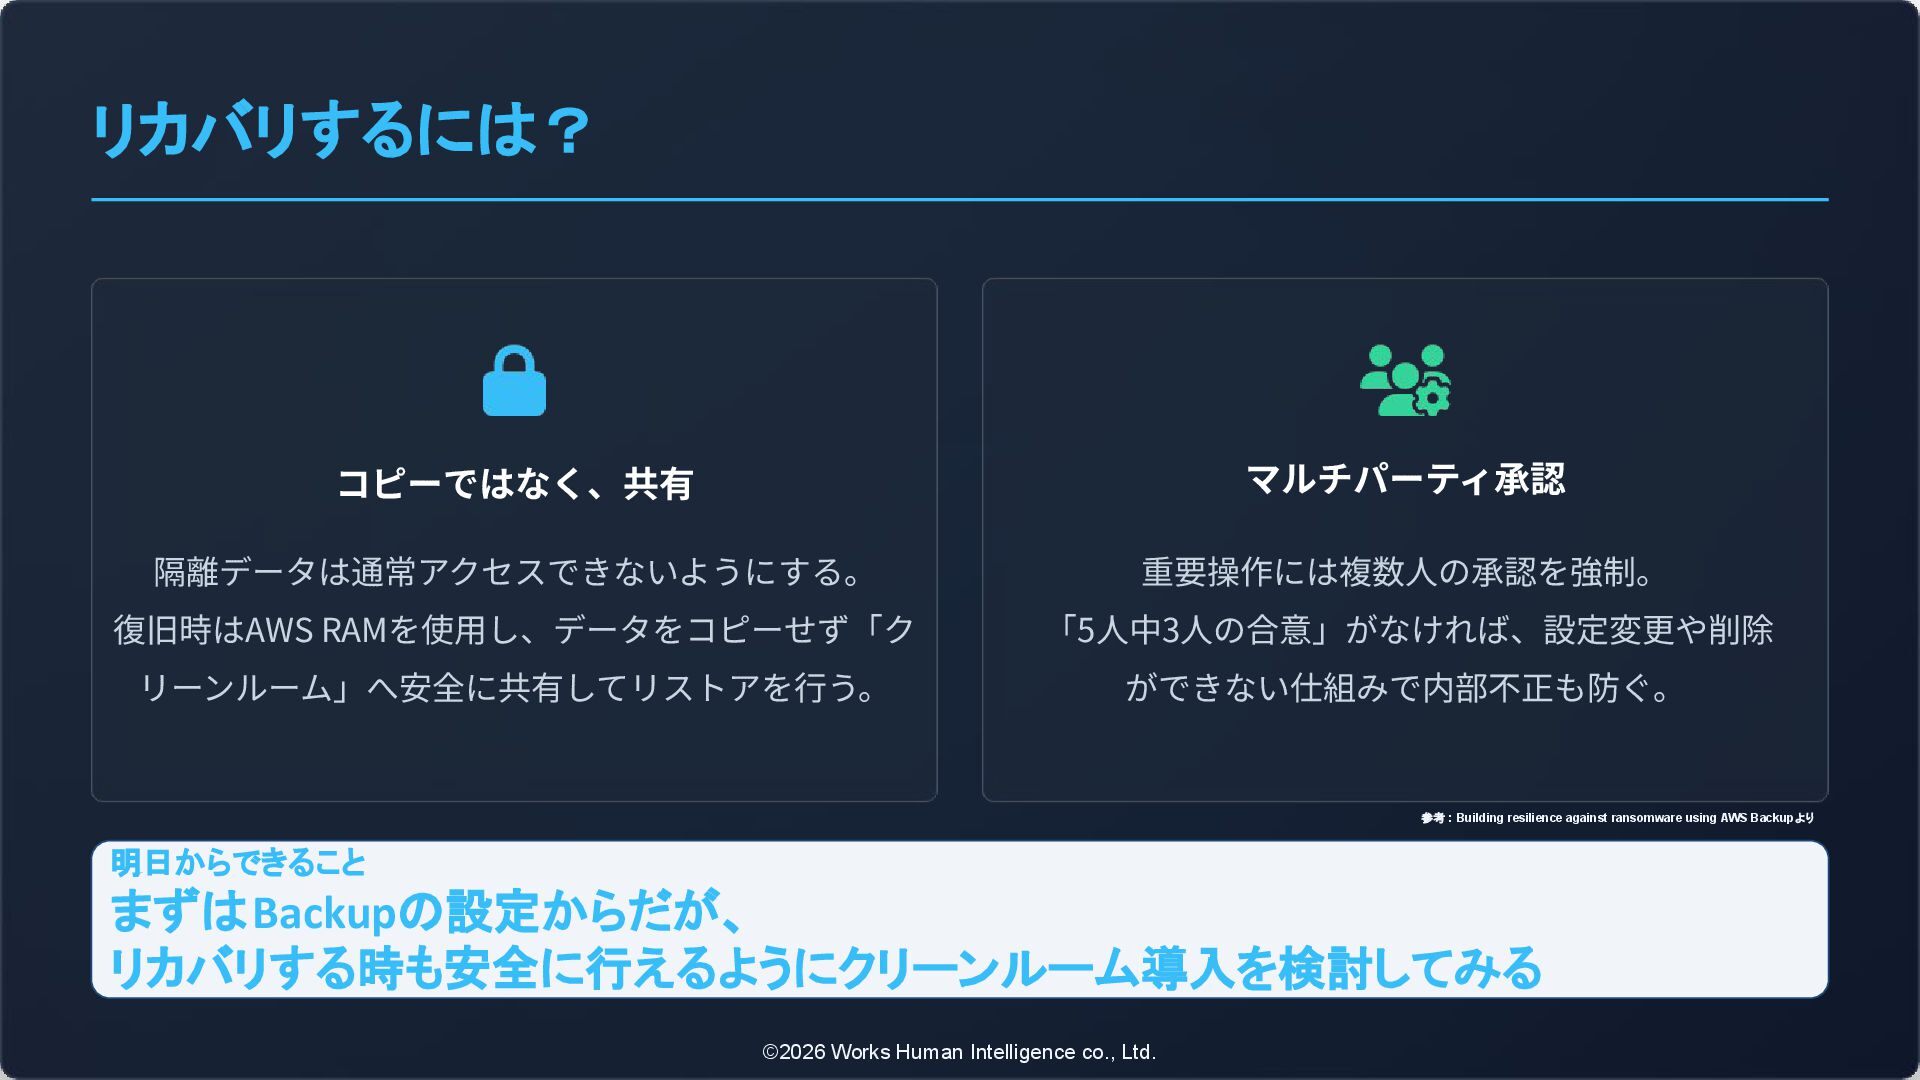
リカバリするには? 重要操作には複数⼈の承認を強制。 「5⼈中3⼈の合意」がなければ、設定変更や削除 ができない仕組みで内部不正も防ぐ。 マルチパーティ承認 隔離データは通常アクセスできないようにする。 復旧時はAWS RAMを使⽤し、データをコピーせず「ク リーンルーム」へ安全に共有してリストアを⾏う。 コピーではなく、共有
明日からできること まずはBackupの設定からだが、 リカバリする時も安全に行えるようにクリーンルーム導入を検討してみる ©2026 Works Human Intelligence co., Ltd. 参考 : Building resilience against ransomware using AWS Backupより
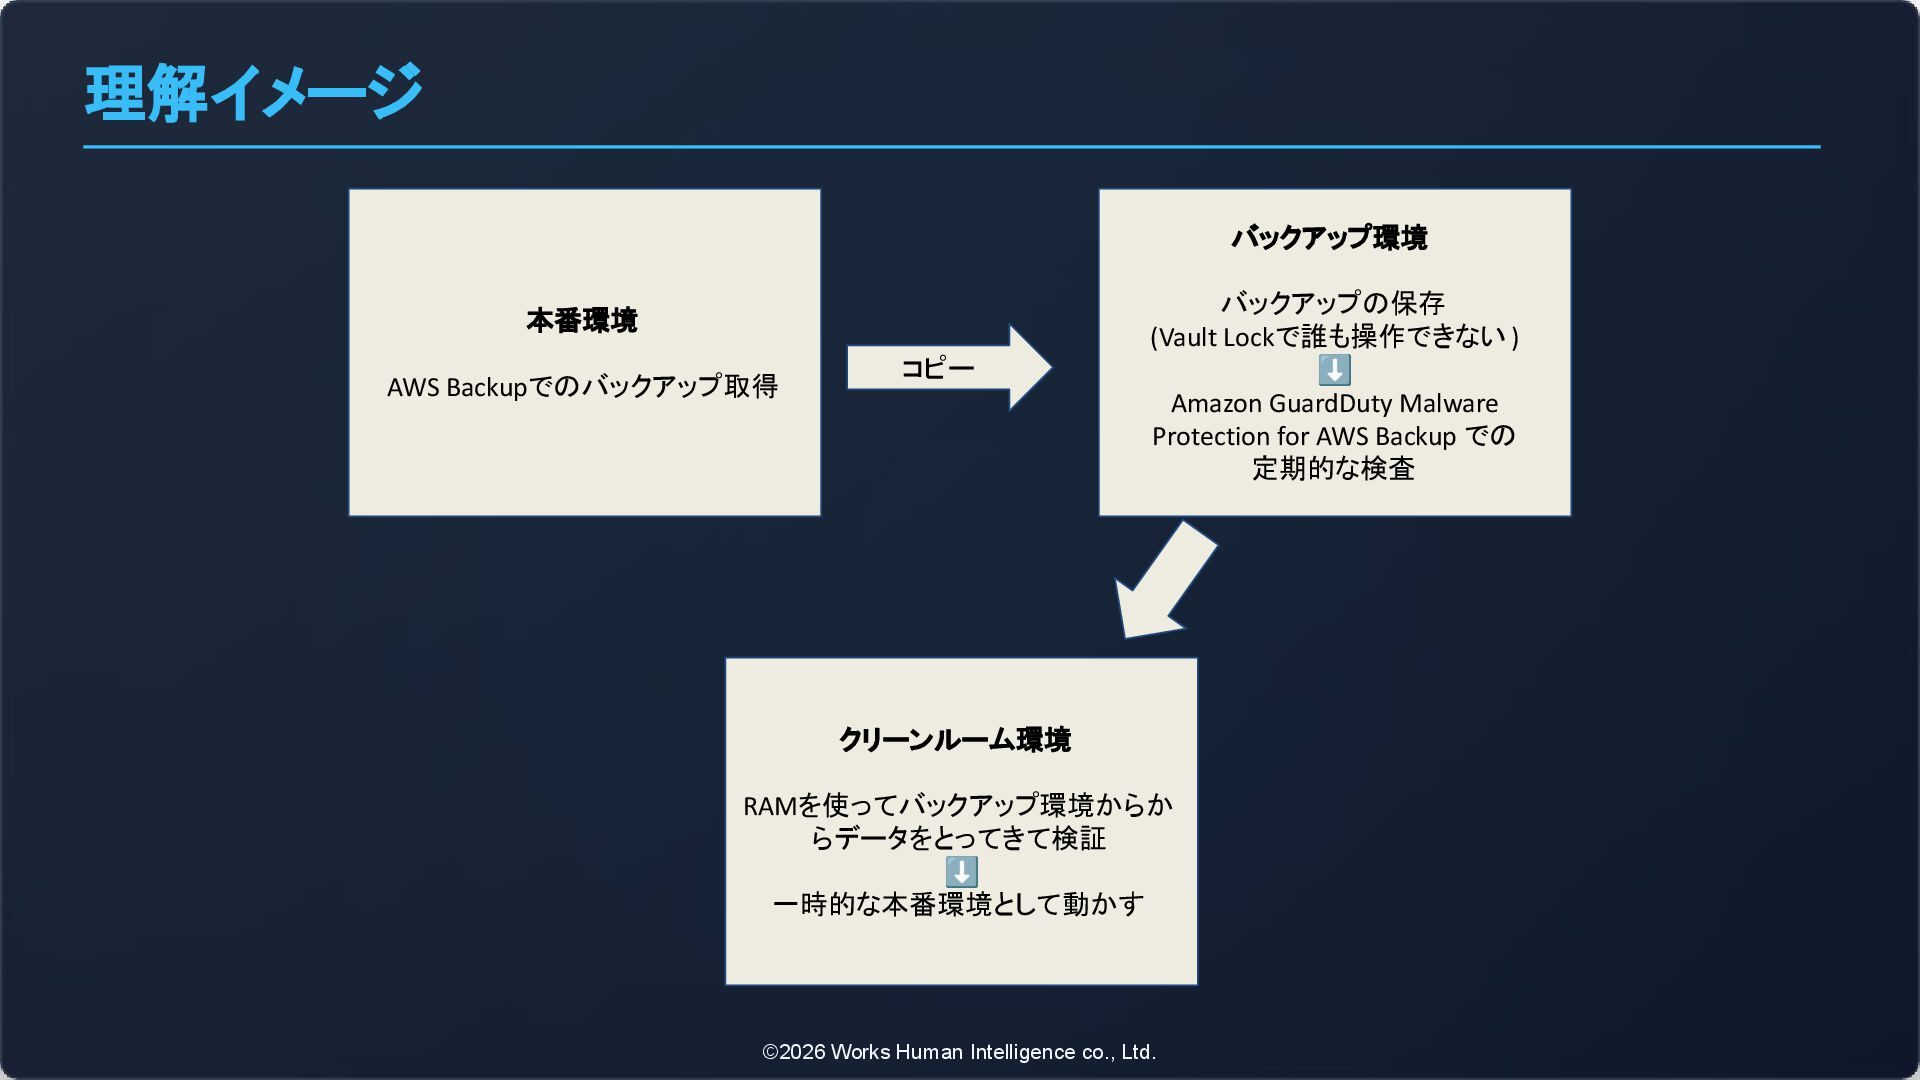
理解イメージ ©2026 Works Human Intelligence co., Ltd. 本番環境 AWS Backupでのバックアップ取得
クリーンルーム環境 RAMを使ってバックアップ環境からか らデータをとってきて検証 ⬇ 一時的な本番環境として動かす バックアップ環境 バックアップの保存 (Vault Lockで誰も操作できない ) ⬇ Amazon GuardDuty Malware Protection for AWS Backup での 定期的な検査 コピー
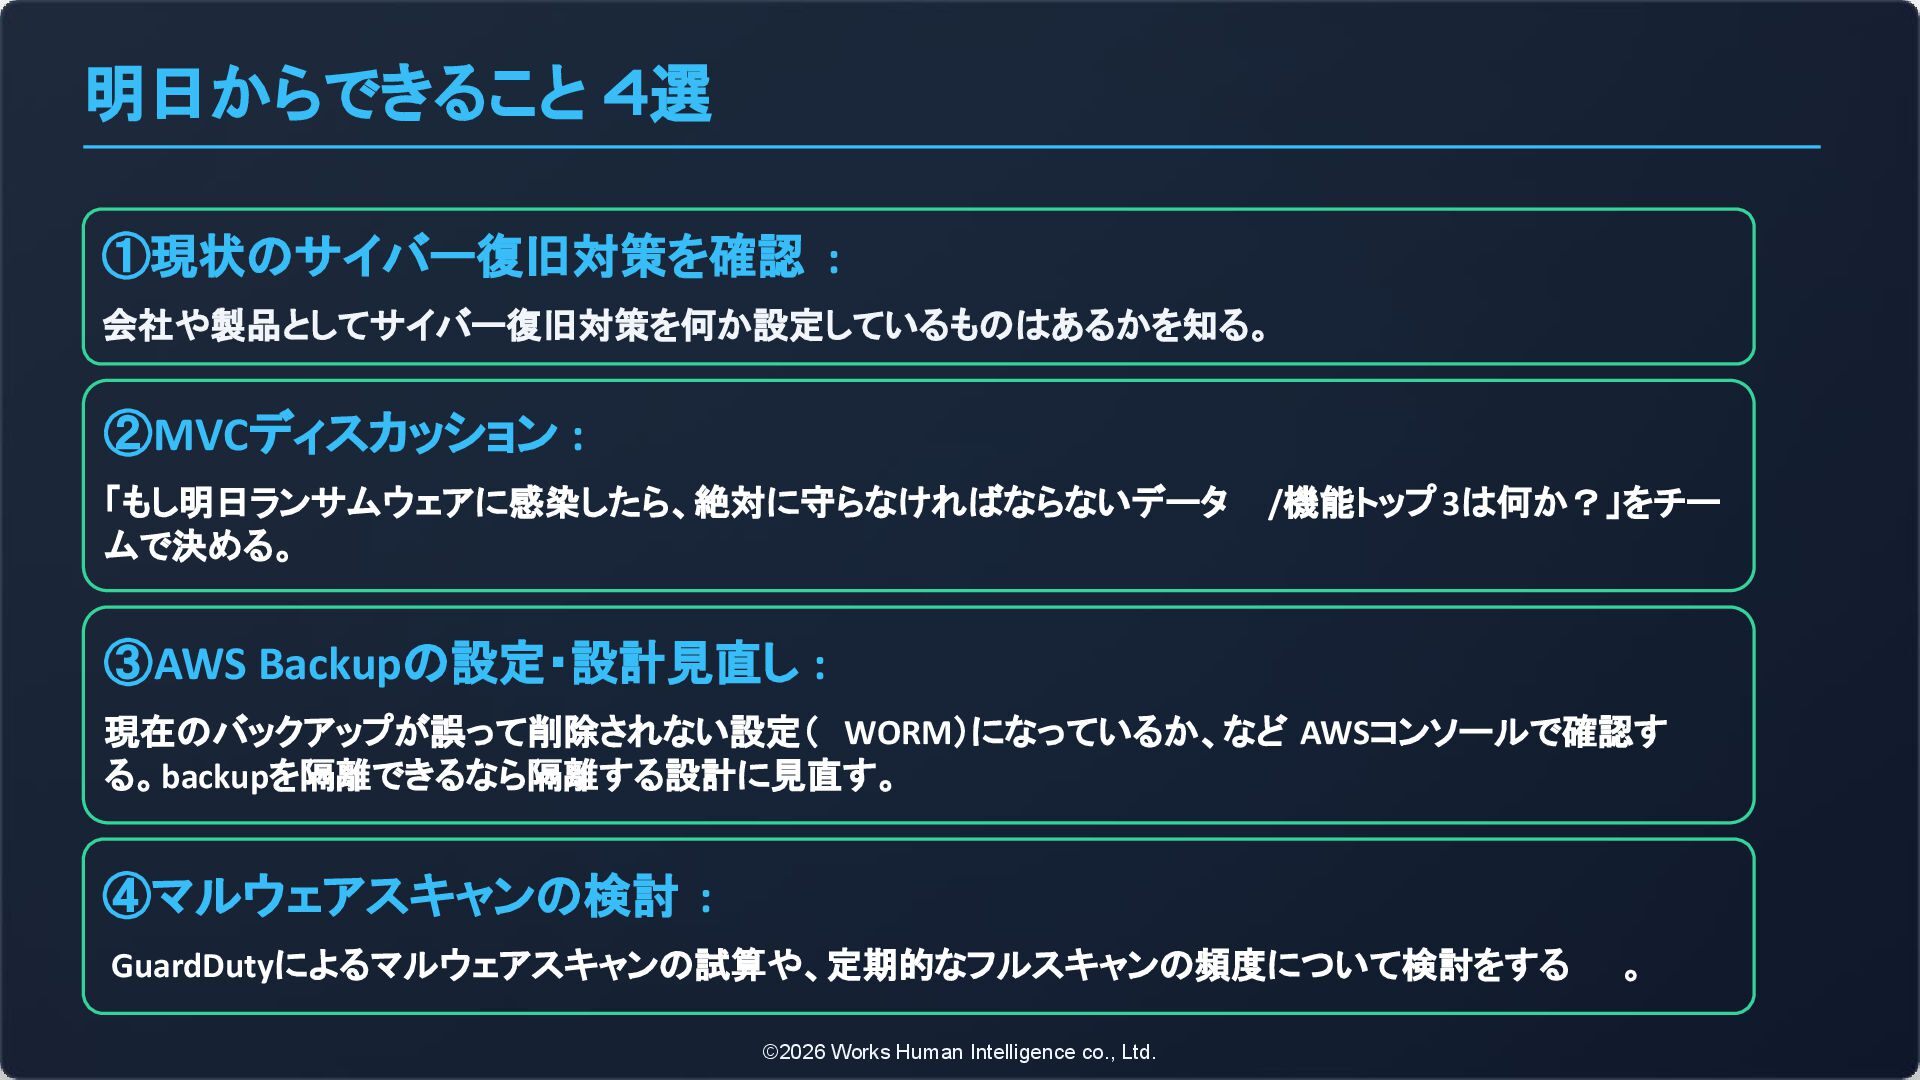
明日からできること 4選 ②MVCディスカッション : 「もし明日ランサムウェアに感染したら、絶対に守らなければならないデータ /機能トップ 3は何か?」をチー ムで決める。 ③AWS Backupの設定・設計見直し
: 現在のバックアップが誤って削除されない設定( WORM)になっているか、など AWSコンソールで確認す る。backupを隔離できるなら隔離する設計に見直す。 ④マルウェアスキャンの検討 : GuardDutyによるマルウェアスキャンの試算や、定期的なフルスキャンの頻度について検討をする 。 ©2026 Works Human Intelligence co., Ltd. ①現状のサイバー復旧対策を確認 : 会社や製品としてサイバー復旧対策を何か設定しているものはあるかを知る。
参考資料 ©2026 Works Human Intelligence co., Ltd. ・Building resilience against
ransomware using AWS Backup (STG412)(https://www.youtube.com/watch?v=ARkahJFwaZQ ) ・Detect and stop malware threats using Amazon GuardDuty (SEC350)(https://www.youtube.com/watch?v=E5p_WnP4pw8 ) ・SEC08-BP03 保管中のデータの保護を自動化する (https://docs.aws.amazon.com/ja_jp/wellarchitected/latest/framework/sec_protect_data_rest_automate_protection.html ) ・レジリエンス by デザイン: 効果的なランサムウェアからの復旧戦略の策定 (https://aws.amazon.com/jp/blogs/news/resilience-by-design-building-an-effective-ransomware-recovery-strategy/ )
More Decks by WHIsaiyo
See All by WHIsaiyo
Developers Summit 2026 FUKUOKA_WHI
whisaiyo
0
81
【会社紹介】Works Human Intelligence
whisaiyo
0
34k
よい機能企画書(カタログ)は 業務・ユーザー深堀りがスゴい!
whisaiyo
0
540
カタログで向き合った、相談の裏側にある本当の課題
whisaiyo
0
260
お客様の「本当に欲しい」を形にする
whisaiyo
0
270
AI駆動開発を通して感じた、 AI時代のデザイナーの役割変化
whisaiyo
4
4k
未経験⽂系卒でもエンジニアとして なんとか⽣きていけている話
whisaiyo
0
280
テックリード→EM→VPoE経験者が語るキャリアの広げ方と分岐点での意思決定方法
whisaiyo
0
180
エンジニア向け会社紹介資料/Works Human Intelligence-engineer
whisaiyo
0
27k
Other Decks in Technology
See All in Technology
共通基盤の実装に Kotlin - Quarkus を選定した理由と採用したアーキテクチャ
nealle
1
140
SREのためのFinOps入門
muziyoshiz
3
1.6k
Claude Codeで新規事業を伸ばせるか? Zennの試行錯誤の記録
wadayusuke
2
240
IP重複は"ランディングVPC"で受け止める ― PrivateLink と Transit Gatewayによるマルチテナント接続基盤の設計
hatahata021
3
250
飯から始まるデータエンジニア
sansantech
PRO
0
110
AWS Emulator を評価する: 手元で動く AWS の API の仕組み、始め方、確かめ方
inariku
PRO
2
770
OCI Artifact による自動運転タクシーに向けた OTA 基盤の構築
biwashi
0
120
20261113_JAWS_Osaka
takuyay0ne
1
580
[NW-JAWS DAY]「うちのAWS、インターネット出られないんで」― AWS外の自社サービスをPrivateLinkでシュッと公開する方法
ykimi
3
870
「任されビリティ」で引き受けて「よしなりてぃ」に頼らず任せる / Accept tasks with "makasarebility" and hand them over without relying on "yoshinarily"
pauli
1
800
PHPで家庭用ゲーム機の専用コントローラーをMIDIデバイスとして扱ってみる
wind111
0
160
cdkdがどんだけ早いか、実際に動かして見てみよう
smt7174
1
130
Featured
See All Featured
The Illustrated Guide to Node.js - THAT Conference 2024
reverentgeek
1
610
The Mindset for Success: Future Career Progression
greggifford
PRO
0
560
VelocityConf: Rendering Performance Case Studies
addyosmani
331
25k
Visualization
eitanlees
153
17k
The Art of Programming - Codeland 2020
erikaheidi
57
15k
Redefining SEO in the New Era of Traffic Generation
szymonslowik
1
530
The #1 spot is gone: here's how to win anyway
tamaranovitovic
4
1.2k
Mobile First: as difficult as doing things right
swwweet
225
10k
Kristin Tynski - Automating Marketing Tasks With AI
techseoconnect
PRO
0
590
Leadership Guide Workshop - DevTernity 2021
reverentgeek
1
430
Templates, Plugins, & Blocks: Oh My! Creating the theme that thinks of everything
marktimemedia
31
3k
Exploring anti-patterns in Rails
aemeredith
4
570


 whisaiyo
 nealle
 muziyoshiz
 wadayusuke
 hatahata021
 sansantech
 inariku
 biwashi
 takuyay0ne
 ykimi
 pauli
 wind111
 smt7174
 reverentgeek
 greggifford
 addyosmani
 eitanlees
 erikaheidi
 szymonslowik
 tamaranovitovic
 swwweet
 techseoconnect
 marktimemedia
 aemeredith