Upgrade to Pro — share decks privately, control downloads, hide ads and more …

外部接続詳細 - 動的ルーティング・ゲートウェイ(DRG)

外部接続詳細 - 動的ルーティング・ゲートウェイ(DRG)

OCIの技術説明資料:動的ルーティング・ゲートウェイ (DRG) 概要 です。
Oracle Cloud Infrastructure リージョンにおいて、ネットワーク間の接続機能を提供するDRGについて解説しています。

#oci #OCI #Networking #Connectivity #DRG

More Decks by Oracle Cloud Infrastructure ソリューション・エンジニア

Other Decks in Technology

Transcript

  1. 動的ルーティング・ゲートウェイ (DRG) とは • 動的ルーティング・ゲートウェイ (DRG) とは、 OCIリージョンにおいて、ネットワーク間の接続を提供する 「仮想ルーター」 のこと

    Oracle Cloud Infrastructure (Tokyo) VCN FastConnect • 以下のネットワークの接続に対応 • VCN (複数*) • 別テナンシのVCN • 別リージョンのVCN (接続先リージョンのDRG経由) • IPsec VPN または FastConnect 経由での他クラウドや、 オンプレミス・ネットワーク *2021年5月の機能拡張 (DRGv2) により、 1つのDRGを、複数のVCNにアタッチすることが可能になった (1つのVCNに、複数のDRGをアタッチすることは不可) 3 Copyright © 2026, Oracle and/or its affiliates On-premise Data Center Dynamic Routing Gateway VPN VCN Remote Peering Connection Oracle Cloud Infrastructure (Osaka) VCN Remote Peering Connection Dynamic Routing Gateway
  2. DRGの3つの構成要素 アタッチメントの種類例: IPsecアタッチメント 仮想回線アタッチメント OCI リージョン DRG VCN1 Remote Peering

    Connection FastConnect VCN2 • アタッチメント VCNアタッチメント リソースとDRGをつなぐアタッチメント リモートピアリングアタッチメント • DRGルート表 宛先 Next Hop 宛先CIDR アタッチメント名 DRGに入ってきたパケットは、入ってきた側のアタッチメントに関 連付けられたDRGルート表を参照し、宛先に応じて転送先の アタッチメントを決定するための経路表 VPN ルートディストリビューションインポート • ルートディストリビューションインポート アタッチメントに紐づくルート表 宛先 Next Hop 宛先CIDR アタッチメント名 条件文 ルート表にどのアタッチメントへの経路をインポートするかの条件 文 ルートディストリビューションインポート 条件文 構成要素の関係性 アタッチメントにDRGルート表が紐づいている 4 Copyright © 2026, Oracle and/or its affiliates DRGルート表にルートディストリビューションインポートを紐づけら れる
  3. DRGの構成要素1 : アタッチメント • DRG には、次のネットワーク・リソースを接続することが可能で、各接続を「アタッチメント」と呼ぶ ネットワーク・リソース アタッチメント 仮想クラウド・ネットワーク(VCN) 仮想クラウド・ネットワーク・アタッチメント

    別テナンシのVCN クロステナンシ・アタッチメント リモート・ピアリング接続 リモート・ピアリング接続アタッチメント サイト間VPN IPSec トンネル IPSec トンネル・アタッチメント FastConnect 仮想回線 仮想回線アタッチメント IPSec over FastConnect ループバック・アタッチメント • DRGでは、さまざまなタイプのアタッチメントを使用して カスタム・ネットワークトポロジを構築することが可能 仮想クラウド・ネットワーク・アタッチメント DRG ネットワークビジュアライザでの表示例 VCN 仮想回線アタッチメント 5 Copyright © 2026, Oracle and/or its affiliates
  4. DRGの構成要素2 : DRGルート表 • 各アタッチメントからDRGに入ってくるパケットのルーティングは、「DRGルート表」を基に行われる • どの宛先をどのネクストホップにルーティングさせるかは、「ルート・ルール」で定義 • ルート・ルールには、以下2種類が存在する •

    静的ルート・ルール : ユーザーがコンソールやAPIを通じて設定したルール • 動的ルート・ルール : 「ルート・ディストリビューション」を通じてアタッチメントからインポートされるルール • パケットはDRGに進入した際にDRGルート表に記載のある経路を確認し、該当アタッチメントへルーティングされる • DRGルート表は、必要なルーティング・ポリシーに応じて、同じルート表を複数のDRGアタッチメントに関連づけることも、 アタッチメントごとに専用のルート表を作成することも可能 OCI リージョン DRG VCN1 10.1.0.0/16 VCN1 アタッチメント VCNアタッチメントに紐づくルート表 この1行がルート・ルール 宛先 Next Hop 静的 or 動的 10.1.0.0/16 VCN1アタッチメント 動的 10.2.0.0/16 VCN2アタッチメント 動的 VCN2 10.2.0.0/16 VCN2 アタッチメント 6 Copyright © 2026, Oracle and/or its affiliates
  5. DRGの構成要素2 : DRGルート表 DRGルート表とパケットフローの可視化 (例) VCN2からVCN1へ通信を行う場合 ① 送信元: 10.2.0.0/16、宛先: 10.1.0.0/16

    のパケットがVCN2からDRGへ入る ② VCN2からDRGに入ってきたパケットはVCN2アタッチメントに紐づけらたDRGルート表を見る ③ 宛先:10.1.0.0/16 のネクストホップはVCN1アタッチメントのエントリがあるため、パケットはVCN1アタッチメントにルー ティングされる ④ VCN1アタッチメントに入ったパケットはVCN1アタッチメントのDRGルート表は見ないでVCN1へルーティングされる ※ここでVCNルート表が紐づけられている場合はそのVCNルート表をみてVCN内外へのルーティングを行う OCI リージョン ④ DRG VCN1 10.1.0.0/16 VCN1 アタッチメント VCN2アタッチメントに紐づくルート表 ② 宛先 Next Hop 静的 or 動的 10.1.0.0/16 VCN1アタッチメント 動的 10.2.0.0/16 VCN2アタッチメント 動的 ③ ① VCN2 10.2.0.0/16 VCN2 アタッチメント 7 Copyright © 2026, Oracle and/or its affiliates
  6. DRGの構成要素2 : DRGルート表 ”DRGルート表” と “VCNルート表” • 仮想クラウド・ネットワーク・アタッチメント (VCNアタッチメント) に関連付けられるルート表には、次の2つがある

    • DRGルート表 : DRGに入るトラフィックに使用されるルート表 • VCNルート表 : VCNに入るトラフィックに使用されるルート表 • VCNルート表 を 仮想クラウド・ネットワーク・アタッチメント へ関連付けるかは任意 設定しない場合は、常に VCN内のすべてのサブネットへルーティングが提供される。 転送ルーティングなどを設定したい場合には、アタッチメントへの関連付けを行う。 OCI リージョン DRGに入るトラフィックのルーティングを制御 VCNに入るトラフィックのルーティングを制御 DRG 8 10.1.0.0/16 VCN1アタッチメント Oracle Services Network VCN1アタッチメント Copyright © 2026, Oracle and/or its affiliates VCN2 10.2.0.0/16 VCN2 アタッチメント Next Hop Oracle Services Network サービスゲートウェイ Service Gateway VCN2アタッチメントに紐づくDRGルート表 Next Hop 宛先 Oracle Services Network VCN1 10.1.0.0/16 VCN1 アタッチメント 宛先 VCN1アタッチメントに紐づくVCNルート表 (転送ルーティング例) ・Oracleサービスへのプライベート・アクセスを構成したい場合 ・特定のファイアウォール・インスタンスにパケットを送信した上で、 別のネットワークに転送したい場合 …など
  7. DRGの構成要素3 : ルート・ディストリビューション • 「ルート・ディストリビューション」は、各DRGアタッチメントから “動的に” ルートをインポート、またはエクスポートする 機能を持つ • ルート・ディストリビューション・インポート:アタッチメントからDRGルート表へ経路を取り込む

    • ルート・ディストリビューション・エクスポート:アタッチメントに紐づくDRGルート表の経路を、接続先へ伝える • 一致条件 (特定のアタッチメントや、アタッチメントの種類など) とその優先度、それに対するアクション (現時点では ACCEPT のみ) をステートメントとして定義する OCI リージョン オンプレミスの経路が広報された仮想回線アタッチメントをVCNアタッチメントのDRGルート表へインポート →VCNアタッチメントからオンプレミスへの経路が追加される 10.4.0.0/16 VCN1 10.1.0.0/16 DRG VCN1 アタッチメント On-premise Data Center 10.4.0.0/16 FastConnect 仮想回線 アタッチメント 10.1.0.0/16 10.2.0.0/16 VCN2 10.2.0.0/16 VCN2 アタッチメント 仮想回線アタッチメントに記載の、VCNへの経路をオンプレミスへエクスポート →オンプレミス側のルーターは、VCN宛ての経路をBGPで学習できる 9 Copyright © 2026, Oracle and/or its affiliates VCNアタッチメントに紐づくルート表 宛先 Next Hop 10.4.0.0/16 仮想回線アタッチメント ルートディストリビューションインポート Match Type= 仮想回線アタッチメント
  8. DRGの構成要素3 : ルート・ディストリビューション ルート・ディストリビューション の “インポート” • インポート・ルート・ディストリビューション は、DRGルート表に割り当てて利用する。割り当てるかどうかは、任意。 割り当てる場合、同じ

    インポート・ルート・ディストリビューション を複数のDRGルート表に関連づけることも、 DRGルート表ごとに専用の インポート・ルート・ディストリビューション を作成することも可能 • ルート・ディストリビューションのステートメントは優先度順に評価される。(最小値が最高優先度となる) この優先度は、ステートメントの評価にのみ作用するもので、実際のトラフィックのルーティングの優先度に影響はし ない。 • インポート・ルート・ディストリビューションで定義した ステートメントを削除すると、そのルートは 関連づけられている DRGルート表からも削除される 10 Copyright © 2026, Oracle and/or its affiliates
  9. DRGの構成要素3 : ルート・ディストリビューション ルート・ディストリビューション の “インポート”の条件文 ルートディストリビューションインポート文とは、ルート表にどのアタッチメントの 経路をインポートするかの条件文 OCI リージョン

    DRG 10.3.0.0/16 DRG VCN1 RPC 10.1.0.0/16 VCN1 アタッチメント 10.3.0.0/16 10.4.0.0/16 FastConnect 10.1.0.0/16 10.4.0.0/16 VCN2 VPN VCN2 アタッチメント 10.2.0.0/16 VCN2アタッチメントのルート表 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント IPsecアタッチメント 10.3.0.0/16 RPCアタッチメント 仮想回線アタッチメント 10.4.0.0/16 仮想回線アタッチメント VCNアタッチメント 10.5.0.0/16 IPsecアタッチメント 経路のインポート DRGルート表 リモートピアリングアタッチメント ルートディストリビューションインポート文 Match ALL attachments 11 Copyright © 2026, Oracle and/or its affiliates ① 全てのアタッチメント 「構文: Match ALL Attachment」 ② 1種類のアタッチメントの全て 「構文: Match Type=◦◦ Attachment」 10.5.0.0/16 10.5.0.0/16 インポート文については次の三つから選択できる • (例) 全てのVCNアタッチメント「Match Type=VCN Attachment」 • (例) 全ての仮想回線アタッチメント「Match Type=Virtual Circuit Attachment」 ③ 個別のアタッチメント 「構文: Match Type=Attachment ◦◦ Attachment」 • (例) VCN1アタッチメントからのみインポート 「Match Type=Attachment VCN1 Attachment」 左の図では、Match All Attachment となっているためDRGにあるすべてのア タッチメントのルートがルート表に追加される
  10. DRGの構成要素3 : ルート・ディストリビューション ルート・ディストリビューション の “エクスポート” • エクスポート・ルート・ディストリビューションは、 DRG作成時に生成されるデフォルト・エクスポート・ルート・ディストリビュー ションのみ存在

    (現時点では追加での作成等は不可) • このエクスポート・ルート・ディストリビューションは、アタッチメントに割り当てられ、そのアタッチメントに設定された DRG ルート表のルートを、アタッチメントに提供する(仮想クラウド・ネットワーク・アタッチメントを除く) エクスポート・ルート・ディストリビューションの無効化は、API操作 (removeExportDrgRouteDistribution) 等で可能 12 Copyright © 2026, Oracle and/or its affiliates
  11. デフォルトで作成されるDRGコンポーネント • DRG作成時には、デフォルトで以下5つのコンポーネントが作成される • アタッチメントの作成時、これらのデフォルト・コンポーネントが既定で割り当てられるが、必要に応じて変更可能 ルート表 インポート・ルート・ディストリビューション エクスポート・ルート・ディストリビューション Autogenerated Drg

    Route Table for RPC, VC, and IPSec attachments Autogenerated Import Route Distribution for VCN Routes Default Export Route Distribution for DRG : XXXX 割当て RPC、VC、IPSecトンネル・ア タッチメント作成時、 このルート表が割り当てられる (作成後、変更可) DRGに接続された、全ての仮想クラウド・ ネットワーク・アタッチメント・ルートを、関 連付けられたDRGルート表にインポート DRG Route Table Autogenerated Drg Route Table for VCN attachments RPC、VC、IPSecトンネル・ア タッチメント作成時、 このルート・ディストリビューション が常に割り当てられる Autogenerated Import Route Distribution for ALL routes 割当て VCNアタッチメント作成時、 このルート表が割り当てられる (ルート表を未設定の場合) 13 DRG Route Table Copyright © 2026, Oracle and/or its affiliates DRGに接続された、全てのアタッチメント・ ルートを、関連付けられたDRGルート表に インポート Dynamic Routing Gateway
  12. デフォルトで作成されるDRGコンポーネント VCNアタッチメントにデフォルトで紐づくDRGルート表 OCI リージョン DRG 10.3.0.0/16 DRG VCN1 RPC 10.1.0.0/16

    VCN1 アタッチメント 10.4.0.0/16 FastConnect VCN2 10.5.0.0/16 VPN VCN2 アタッチメント 10.2.0.0/16 VCN1,2アタッチメントのルート表(共通) 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント IPsecアタッチメント 10.3.0.0/16 RPCアタッチメント 仮想回線アタッチメント 10.4.0.0/16 仮想回線アタッチメント VCNアタッチメント 10.5.0.0/16 IPsecアタッチメント DRGルート表 リモートピアリングアタッチメント ルートディストリビューションインポート文 Match ALL attachments 14 Copyright © 2026, Oracle and/or its affiliates DRGを作成すると、VCNアタッチメントに紐づくDRGルート表が自動 生成される VCNアタッチメント用に自動生成されるDRGルート表の名前 「Autogenerated Drg Route Table for VCN attachments」 VCN用のDRGルート表に紐づくルートディストリビューションインポー トの名前 「Autogenerated Import Route Distribution for ALL routes」 VCN用のDRGルート表に紐づくルートディストリビューションインポー ト文 「Match ALL Attachment」=全てのアタッチメントから経路をインポー トする デフォルトの設定ではVCNからDRGへ入ってくるパケットは全てのア タッチメントへルーティングが可能 ※デフォルトで紐づくVCN用のDRGルート表は選択可能
  13. デフォルトで作成されるDRGコンポーネント IPsec,仮想回線, リモートピアリングアタッチメントにデフォルトで紐づくDRGルート表 DRGを作成すると、IPsec,仮想回線, リモートピアリング(RPC)アタッチメントに 紐づくDRGルート表が自動生成される OCI リージョン DRG DRG

    10.3.0.0/16 VCN1 RPC 10.1.0.0/16 VCN1 アタッチメント 10.4.0.0/16 FastConnect VCN2 10.5.0.0/16 VPN VCN2 アタッチメント 10.2.0.0/16 RPC, 仮想回線, IPsecアタッチメントのルート表(共通) 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント ルートディストリビューションインポート文 Match Type=VCN Attachment DRGルート表 IPsecアタッチメント 仮想回線アタッチメント VCNアタッチメント リモートピアリングアタッチメント 15 Copyright © 2026, Oracle and/or its affiliates IPsec, 仮想回線, RPCアタッチメント用に自動生成されるDRGルート表 の名前 「Autogenerated Drg Route Table for RPC, VC, and IPSec attachments」 上記のDRGルート表に紐づくルートディストリビューションインポートの名前 「Autogenerated Import Route Distribution for VCN Routes」 上記のDRGルート表に紐づくルートディストリビューションインポート文の条 件文 「Match Type=VCN Attachment」=全てのVCNアタッチメントへの経路を インポートする デフォルトの設定ではIPsec, 仮想回線, RPC用からDRGへ入ってくるパ ケットは全てのVCNアタッチメントへルーティングが可能 ※デフォルトで紐づくIPsec, 仮想回線, RPC用のDRGルート表は選択可能
  14. 特定のアタッチメントと通信をさせる場合のDRGルート表設定例 ルートディストリビューションインポート文の変更 or 静的ルートの設定 (例) IPsec,仮想回線,リモートピアリングアタッチメントから VCN1へだけに通信をしたい場合 OCI リージョン DRG

    DRG 10.3.0.0/16 VCN1 RPC 10.1.0.0/16 VCN1 アタッチメント 10.4.0.0/16 FastConnect VCN2 10.5.0.0/16 VPN VCN2 アタッチメント RPC, 仮想回線アタッチメントのルート表 10.2.0.0/16 IPsecアタッチメントのルート表 宛先 Next Hop 動的or静的 宛先 Next Hop 動的or静的 10.1.0.0/16 VCN1アタッチメント 動的 10.1.0.0/16 VCN1アタッチメント 静的 10.2.0.0/16 VCN2アタッチメント 動的 ルートディストリビューションインポート文 ー ルートディストリビューションインポート文 Match Type=VCN Attachment Match Type=Attachment VCN1 Attachment 16 Copyright © 2026, Oracle and/or its affiliates 方法① ルートディストリビューションインポート文の変更 変更前: 「 Match Type=VCN Attachment 」 変更後: 「 Match Type=Attachment VCN1 Attachment 」 →VCN1アタッチメントへの経路をインポートする ルートディストリビューションインポート文を変更することで、 VCN1アタッチメントへの経路のみをインポートする 方法② 新しいDRGルート表を作成し静的ルートを書く 宛先とネクストホップの静的ルートを記載することで、特定 の経路だけに通信をさせる DRGルート表 経路のインポート IPsecアタッチメント VCNアタッチメント 仮想回線アタッチメント リモートピアリングアタッチメント
  15. オンプレミスに広報される経路情報 オンプレミスとつながるアタッチメントのルート表の経路情報が広報される OCI リージョン VCN1 10.1.0.0/16 仮想回線アタッチメントのルート表 宛先 Next Hop

    10.1.1.0/24 VCN1アタッチメント 10.1.2.0/24 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント 10.1.1.0/24 10.1.2.0/24 ルートディストリビューションインポート文 Match Type=VCN Attachment VCN1 アタッチメント On-premise Data Center 仮想回線 アタッチメント ルートディストリビューションエクスポート文 全てに一致 ※オンプレミスに経路を広報させた くない場合、CLI経由でアタッチメン トに紐づくルートディストリビューショ ンエクスポートを削除する方法もあ る 17 Subnet B 10.1.2.0/24 DRG1 10.1.1.0/24 10.1.2.0/24 10.2.0.0/16 FastConnect Subnet A 10.1.1.0/24 Copyright © 2026, Oracle and/or its affiliates VCN2 アタッチメント 10.2.0.0/16 VCN2 10.2.0.0/16 Subnet C 10.2.1.0/24 Subnet D 10.2.2.0/24 DRGに広報できるルートは ・VCN内のすべてのサブネットCIDR ・VCN CIDR が選択できる 左図の例では ・VCN1: すべてのサブネットCIDR ・VCN2: VCN CIDR をDRGに広報している
  16. オンプレミスに広報される経路情報 VCNアタッチメントにVCNルート表を関連付けた場合、VCNルート表の情報も広報される OCI リージョン VCN1 10.1.0.0/16 10.1.1.0/24 10.1.2.0/24 10.1.1.0/24 10.1.2.0/24

    10.2.0.0/16 10.3.0.0/16 Oracle Services Network VCN1 アタッチメント 仮想回線アタッチメントのルート表 宛先 Next Hop 10.1.1.0/24 VCN1アタッチメント 10.1.2.0/24 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント 10.3.0.0/16 VCN3アタッチメント Oracle Services Network VCN3アタッチメント Match Type=VCN Attachment Copyright © 2026, Oracle and/or its affiliates 10.2.0.0/16 10.3.0.0/16 Oracle Services Network VCN3 アタッチメント VCN2 10.2.0.0/16 Subnet C 10.2.1.0/24 VCN2 アタッチメント 仮想回線 アタッチメント ルートディストリビューションインポート文 18 Subnet B 10.1.2.0/24 DRG1 FastConnect On-premise Data Center Subnet A 10.1.1.0/24 Subnet D 10.2.2.0/24 10.3.0.0/16 VCN3アタッチメントに VCNルート表を関連付け VCN3 10.3.0.0/16 Oracle Services Network VCN3のVCNルート表(トランジットルーティング用) 宛先 Next Hop Oracle Services Network Service Gateway Service Gateway Object Storage
  17. 代表的なDRGの制限事項 制限事項例① 仮想回線 or IPsecアタッチメントからDRGに入ってきた通信がそのまま 仮想回線 or IPsecアタッチメントへ出ていく通信はパケットドロップされる VCN1アタッチメントのDRGルート表 OCI

    リージョン 仮想回線 アタッチメント On-premise Data Center 10.4.0.0/16 制限事項例② 仮想回線 or IPsecアタッチメントへの動的な経路取得は可能だが、 仮想回線 or IPsecアタッチメントへの静的ルートの記述は不可 FastConnect DRG1 宛先 Next Hop 動的or静的 10.4.0.0/16 仮想回線アタッチメント 動的 10.5.0.0/16 IPsecアタッチメント 静的 10.4.0.0/16 ルートディストリビューションインポート文 Match Type=Attachment 仮想回線アタッチメント VCN1 アタッチメント On-premise Data Center 10.5.0.0/16 VPN IPsec アタッチメント その他の制限についてはドキュメントを参照 https://docs.oracle.com/ja-jp/iaas/Content/Network/Tasks/managingDRGs.htm 19 Copyright © 2026, Oracle and/or its affiliates VCN1 10.1.0.0/16
  18. ECMPの有効化 DRGルート表の • ECMP (Equal Cost Multi Path/等コストマルチパス) ルーティング とは、BGPを使用して、複数の

    FastConnect 仮想回線、または、複数のIPSecトンネル (ただし、回線タイプの混在ではない) を介した、ネットワーク・トラフィックのフ ローベースのロード・バランシングを可能にする機能 • ECMPを使用すると、最大8つの回線間のネットワーク・トラフィックの Active – Active ロード・バランシングと、フェイル オーバーが可能になる • ECMPは デフォルトでは無効化されており、DRGルート表ごとに有効化することが可能。 ECMP転送の対象とみなされるのは、同じルート設定を持つルートのみ。 Oracle Cloud Infrastructure On-Premises 172.16.0.0/16 仮想回線またはIPSecトンネル CPE On-premise Data Center ECMPの有効化 21 Copyright © 2026, Oracle and/or its affiliates VCN 10.0.0.0/16 Dynamic Routing Gateway ECMPの有効化 LAGが利用できないケース (クロスコネクトではないケー ス) でも、 ECMPの有効化により、冗長化された回線/ 帯域幅の有効活用が可能
  19. ECMPの注意点 • ECMPが有効化された構成において、トラフィックは必ずしも 均等に負荷分散される訳ではない OCI は 以下5つの要素を基に、一貫性のある (=ランダム性のない) 決定論的アルゴリズムに従って、トラフィックを 負荷分散させる

    • プロトコル • 宛先IP • 宛先ポート • 送信元IP • 送信元ポート • 従って、全ての 仮想回線 または IPSecトンネル を活用するには、複数の異なる要素(*)を持つトラフィックが必要となる • 22 (*) プロトコル、異なる宛先IP/ポート、異なる送信元IP/ポートの 異なるトラフィック Copyright © 2026, Oracle and/or its affiliates
  20. DRGによる競合ルートの解決 https://docs.oracle.com/ja-jp/iaas/Content/Network/Concepts/routingonprem2.htm#oracle-to-on-prem - DRGルート表で異なるCIDRを宛先とするルートは、ロンゲストマッチで宛先が決まる(10.0.0.0/16と10.0.0.0/24の場合、/24の方が選ばれる) - DRGルート表で同じCIDRを宛先とするルートが複数検出された場合、DRGは次の基準で競合を解決する 静的ルートは、常に動的ルートよりも優先される 1. - 静的ルート同士で競合することはない

    (静的ルート・ルール内で競合するルート・ルールは定義不可) 動的ルート間ではASパス長が最も短いルートが優先される 2. - 3. 仮想回線のBGPピアからASパス長が4以 上を持つルートが広報された場合、静的 ルーティングが設定されたIPsec接続よりも 優先度が下がるため要注意 (特にL3で FastConnect接続する場合) VCNに対しては、ASパスは常に空となる (AS_PATH=0) 仮想回線に対しては、BGPピアから広報を受けたASパスが設定される (AS_PATH=1以上) BGPルーティングが設定されたIPsec接続に対しては、BGPピアから広報を受けたASパスにDRGが+1して設定する (AS_PATH=2以上) 静的ルーティングが設定されたIPsec接続に対しては、常に3が設定される (AS_PATH=3) リモートピアリング接続(RPC)は、ピア先のDRGが持つASパスと同じ値が設定される (宛先がVCNの場合はAS_PATH=0、宛先が外部の場合はAS_PATH=1以上) ASパス長が最短の経路が複数ある場合、アタッチメントの種類の優先度に従う - VCN > 仮想回線(VC) > IPsec VPN > リモートピアリング接続(RPC) 4. ASパス長が最短で同じ、かつアタッチメントの種類が同じ場合、ECMPが有効であれば全てのルートが有効になる - 仮想回線/IPsec接続でルート表のECMPが有効の場合・・・全てのルート(最大8)が有効となる 5. 23 いずれにも当てはまらない場合は、いずれか1つのルートがランダムかつ決定論的に選択される Copyright © 2026, Oracle and/or its affiliates
  21. 参考Blog : OCI Inter-Region Cloud Connectivity Use Case - FastConnect

    and Remote Peering Connections https://www.ateam-oracle.com/oci-interregion-cloud-connectivity-use-case-fastconnect-and-remote-peering-connections OCIのリージョン間通信に、FastConnectとリモートピアリング接 続(RPC)を併用する場合の構成の注意点をまとめたブログエント リ • ルート表の宛先CIDRが同じ場合、FastConnectとRPCで ルートの競合が発生する • 競合した場合、他リージョンのVCNのCIDRを宛先とするルー トは、RPCの場合は常にASパス長が0のため、 FastConnectよりも優先される • FastConnectを優先的に通したい場合には、宛先CIDRの 特殊化(ロンゲストマッチ)などの工夫が必要 24 Copyright © 2026, Oracle and/or its affiliates
  22. DRGのサービス制限 • DRGサービス制限 スコープ Monthly or Annual Universal Credits Pay-as-You-Go

    or Promo DRG Region 5 5 VCN Attachments DRG 300 10 Import Route Distribution DRG 100 100 Export Route Distribution DRG 1 1 DRG 20,000 20,000 Route Distribution Statements Route distribution 300 300 Route Distribution Statement match criteria Route distribution statement 1 1 DRG Route Rules - dynamic ※1 • ※1 FastConnect(プライベート仮想回線)における BGP 広報プレフィックス数上限は2,000経路 • その他、DRGに関連するサービス制限のデフォルト値については、以下ドキュメントを参照 : https : //docs.oracle.com/en-us/iaas/Content/General/Concepts/servicelimits.htm#network_limits 25 Copyright © 2026, Oracle and/or its affiliates
  23. 参考:DRGv1(レガシーDRG)からのアップグレード https://docs.oracle.com/ja-jp/iaas/Content/Network/Tasks/drg-upgrade.htm • 2021年5月より前に作成されたDRGは レガシーDRG (DRGv1) となっており、拡張された DRGv2 を利用するにはアップグレードが必要となります •

    アップグレード時の注意事項 • 26 • 自動アップグレードが2026年内に予定 • 自動アップグレード2週間前に事前通知されるが、それよりも前に任意のタイミングでアップグレードすることを推奨 • 事前にBGPフェイルオーバー動作を確認/検証し、メンテナンス時間を設けてアップグレードすることを推奨 • DRGのアップグレードは一方向のプロセスであり、アップグレード後に戻すことは出来ません • アップグレード・プロセス中、既存のFastConnectとVPNのBGPセッションは リセットされ、トラフィックも停止するなど、ダウンタイムが発生します (各接続毎に最大30分) • 冗長化されたFastConnect/VPN構成の場合、他回線へフェイルオーバー可能で その切り替わり時間は、BGPパラメータなどの設定値で決まる • VCNとリモートピアリングのアタッチメントについては高速でアップグレードされるため 影響は軽微 • 万が一アップグレードプロセスがスタックした場合、高重大度でSRを挙げる アップグレード手順 • アップグレード対象のレガシーDRGの詳細画面より、「DRGのアップグレード」 を実行することで、バックグラウンドでアップグレードが開始される • アップグレードの詳細については下記参照 URL:DRGをアップグレードする前に Copyright © 2026, Oracle and/or its affiliates アップグレード対象のDRGv1には詳細画面にアップグレードボタンが表示される 表示されない場合はDRGv2のためアップグレード不要
  24. コンソール画面でのDRGルート表の確認の仕方:DRG詳細画面 OCI リージョン DRG DRG VCN1 RPC VCN1 10.1.0.0/16 アタッチメント

    FastConnect VCN2 VPN VCN2 10.2.0.0/16 アタッチメント VCN2アタッチメントのルート表 DRGの一覧から詳細へ 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント IPsecアタッチメント 10.3.0.0/16 RPCアタッチメント 仮想回線アタッチメント 10.4.0.0/16 仮想回線アタッチメント VCNアタッチメント 10.5.0.0/16 IPsecアタッチメント DRGルート表 リモートピアリングアタッチメント ルートディストリビューションインポート文 Match ALL attachments 28 Copyright © 2026, Oracle and/or its affiliates
  25. コンソール画面でのDRGルート表の確認の仕方:アタッチメントとDRGルート表 アタッチメントの欄は各アタッチメントを確認できる OCI リージョン DRG DRG VCN1 RPC VCN1 10.1.0.0/16

    アタッチメント アタッチメントに紐づくルート 表を確認できる FastConnect VCN2 VPN VCN2アタッチメントのルート表 VCNアタッチメントに紐づくDRGルート表の確認 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント 10.3.0.0/16 RPCアタッチメント IPsecアタッチメント 10.4.0.0/16 仮想回線アタッチメント 仮想回線アタッチメント 10.5.0.0/16 IPsecアタッチメント DRGルート表 VCNアタッチメント リモートピアリングアタッチメント リモートピアリングアタッチメントに紐づくDRGルート表の確認 29 Copyright © 2026, Oracle and/or its affiliates VCN2 10.2.0.0/16 アタッチメント ルートディストリビューションインポート文 Match ALL attachments
  26. コンソール画面でのDRGルート表の確認の仕方:DRGルート表にある経路の確認 OCI リージョン DRG DRG VCN1 RPC DRGルート表の静的ルートはここから追加できる VCN1 10.1.0.0/16

    アタッチメント FastConnect VCN2 VPN VCN2 10.2.0.0/16 アタッチメント VCN2アタッチメントのルート表 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント IPsecアタッチメント 10.3.0.0/16 RPCアタッチメント 仮想回線アタッチメント 10.4.0.0/16 仮想回線アタッチメント VCNアタッチメント 10.5.0.0/16 IPsecアタッチメント DRGルート表 リモートピアリングアタッチメント ルートディストリビューションインポート文 Match ALL attachments 30 Copyright © 2026, Oracle and/or its affiliates
  27. コンソール画面でのDRGルート表の確認の仕方:DRGルート表とディストリビューションインポート ルーティングからはDRGにあるルート表を確認できる OCI リージョン DRG ルート表に紐づくルートディストリビュー ションインポート DRG VCN1 RPC

    VCN1 10.1.0.0/16 アタッチメント FastConnect VCN2 VPN DRGルート表に紐づくルートディストリビューションインポートの確認 VCN2アタッチメントのルート表 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント IPsecアタッチメント 10.3.0.0/16 RPCアタッチメント 仮想回線アタッチメント 10.4.0.0/16 仮想回線アタッチメント VCNアタッチメント 10.5.0.0/16 IPsecアタッチメント DRGルート表 ルートディストリビューションインポートはどこのアタッチメントから経路をイ ンポートするかを確認できる VCN2 10.2.0.0/16 アタッチメント リモートピアリングアタッチメント ルートディストリビューションインポート文 Match ALL attachments DRGルート表に紐づくルートディストリビューションインポートの確認 31 Copyright © 2026, Oracle and/or its affiliates
  28. コンソール画面でのDRGルート表の確認の仕方:ルートディストリビューションインポート文の確認 OCI リージョン DRG DRG VCN1 RPC VCN1 10.1.0.0/16 アタッチメント

    FastConnect VCN2 現在のインポートルール VPN VCN2 10.2.0.0/16 アタッチメント VCN2アタッチメントのルート表 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN2アタッチメント IPsecアタッチメント 10.3.0.0/16 RPCアタッチメント 仮想回線アタッチメント 10.4.0.0/16 仮想回線アタッチメント VCNアタッチメント 10.5.0.0/16 IPsecアタッチメント DRGルート表 リモートピアリングアタッチメント ルートディストリビューションインポート文 Match ALL attachments インポートルールを追記できる 32 Copyright © 2026, Oracle and/or its affiliates
  29. コンソール画面でのDRGルート表の確認の仕方:DRGルート表でのECMPの有効化 OCI リージョン仮想回線アタッチメント DRG DRGルート表単位でECMPを有効化できる 仮想回線 アタッチメント1 10.4.0.0/16 FastConnect VCN2

    10.4.0.0/16 FastConnect 仮想回線 アタッチメント2 VCN2 10.2.0.0/16 アタッチメント VCN2アタッチメントのルート表 DRGルート表 宛先 Next Hop ルートステータス 10.4.0.0/16 仮想回線アタッチメ ント1 アクティブ 10.4.0.0/16 仮想回線アタッチメ ント2 アクティブ ルートディストリビューションインポート文 仮想回線アタッチメント Match ALL attachments VCNアタッチメント デフォルトでは無効化されている 33 Copyright © 2026, Oracle and/or its affiliates ECMPが無効で同じ宛先が複数ある場合使われない経路は「競合」のステータスとなる ECMPを有効で同じ宛先に対して経路の重み付けが等コストの場合は「アクティブ」の ステータスになり、ECMPで両方の経路が使用される
  30. VCN1をトランジットルーティングし、トランジット先のVCN2やオブジェクトストレージと通信をするルート表設定例 VCN1のVCNルート表(トランジットルーティング用) OCI リージョン 10.3.0.0/16 DRG2 DRGの設定画面 VCNの設定画面 10.5.0.0/16 Next

    Hop Oracle Services Network Service Gateway 10.2.0.0/16 LPG1 RPC FastConnect Subnet A RPC, 仮想回線, IPsecアタッチメントのルート表 (共通) Next Hop 10.3.0.0/16 DRG1 10.4.0.0/16 DRG1 10.5.0.0/16 DRG1 Object Storage Service Gateway Virtual Machine VPN 宛先 Oracle Services Network VCN1 10.1.0.0/16 DRG1 VCN1 アタッチメント 10.4.0.0/16 宛先 Service Gateway / LPG1に紐づくルート表 (トランジットルーティング用) VCN2 10.2.0.0/16 Subnet B LPG1 LPG2 VCN1アタッチメントのDRGルート表 宛先 Next Hop VCN1のサブネットに紐づくルート表 VCN2のサブネットに紐づくルート表 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 宛先 Next Hop 宛先 Next Hop 10.1.0.0/16 VCN1アタッチメント 10.2.0.0/16 VCN1アタッチメント 10.3.0.0/16 DRG1 10.1.0.0/16 LPG2 10.2.0.0/16 VCN1アタッチメント 10.3.0.0/16 RPCアタッチメント 10.4.0.0/16 DRG1 10.3.0.0/16 LPG2 Oracle Services Network 10.4.0.0/16 仮想回線アタッチメント 10.5.0.0/16 DRG1 VCN1アタッチメント 10.4.0.0/16 LPG2 10.5.0.0/16 IPsecアタッチメント Service Gateway 10.5.0.0/16 LPG2 Oracle Services Network VCN1アタッチメント Oracle Services Network 10.2.0.0/16 LPG1 ルートディストリビューションインポート文 Match Type=VCN Attachment ルートディストリビューションインポート文 Match ALL attachments 35 Copyright © 2026, Oracle and/or its affiliates
  31. 別リージョンのOracle Services Networkへの通信を確立するルート表設定例 大阪リージョンから東京リージョンのOracle Services Networkにアクセスする場合 OCI 東京リージョン DRGの設定画面 VCNの設定画面

    VCN1のVCNルート表(トランジットルーティング用) 宛先 Next Hop Oracle Services Network Subnet A RPC1 アタッチメント Oracle Services Network Service Gateway RPC2 アタッチメント VCN2 アタッチメント DRG1 Object Storage VCN1のサブネットに紐づくルート表 VCN1 アタッチメント OCI 大阪リージョン DRG2 10.2.0.0/16 Service Gateway VCN1 10.1.0.0/16 DRG1 Service Gateway / LPG1に紐づくルート表 (トランジットルーティング用) 宛先 Next Hop VCN2 10.2.0.0/16 宛先 Next Hop 10.2.0.0/16 DRG1 Oracle Services Network Service Gateway Subnet A RPC2アタッチメントのDRGルート表 VCN1アタッチメントのDRGルート表 宛先 Next Hop 宛先 Next Hop 10.2.0.0/16 VCN2アタッチメント 10.1.0.0/16 RPC2アタッチメント 宛先 Next Hop ルートディストリビューションインポート文 10.2.0.0/16 VCN2アタッチメント 10.1.0.0/16 DRG2 Match ALL VCN attachments Oracle Services Network RPC2アタッチメント Oracle Services Network DRG2 ルートディストリビューションインポート文 Match ALL attachments 36 Copyright © 2026, Oracle and/or its affiliates VCN2のサブネットに紐づくルート表 Oracle Services NetworkのパブリックIPアドレスはドキュメン トに一覧がある。サブネットのルート表に別リージョンのOracle Services Networkの静的ルートを記述する必要がある https://docs.oracle.com/enus/iaas/tools/public_ip_ranges.json
  32. FastConnectからローカルリージョンのDRGを経由してリモートリージョンのVCNにアクセスするためのルーティング例 仮想回線1アタッチメントのDRGルート表 OCI ローカルリージョン 宛先 Next Hop 10.2.0.0/16 RPC1アタッチメント ルートディストリビューションインポート文

    Match ALL RPC attachments DRG1 On-premise Data Center 10.0.0.0/16 RPC1アタッチメントのDRGルート表 FastConnect 仮想回線1 アタッチメント RPC1 アタッチメント 宛先 Next Hop 10.0.0.0/16 仮想回線1アタッチメント デフォルトでは仮想回線とRPCに紐づくDRGルー ト表は共通のものが使われますが、新しいルート 表を別々で作成して割り当てても良い。 ※VCN への経路が必要な場合は、それぞれの ルート表に対応するルート・ディストリビューション インポート文を個別に設定してVCN宛ての経路 を取り込ませる。 ルートディストリビューションインポート文 Match ALL 仮想回線 attachments DRGの設定画面 VCNの設定画面 VCN2 アタッチメント VCN2 10.2.0.0/16 OCI リモートリージョン DRG2 RPC2 アタッチメント Subnet A RPC2アタッチメントのDRGルート表 37 VCN2アタッチメントのDRGルート表 宛先 Next Hop 宛先 Next Hop 10.2.0.0/16 VCN2アタッチメント 10.0.0.0/16 RPC2アタッチメント ルートディストリビューションインポート文 ルートディストリビューションインポート文 Match ALL VCN attachments Match ALL attachments Copyright © 2026, Oracle and/or its affiliates VCN1のサブネットに紐づくルート表 宛先 Next Hop 10.0.0.0/16 DRG2
  33. 通信集約を目的としたネットワーク仮想アプライアンス導入時のルート表設定例 VCN1のサブネットに紐づくルート表 VCN1のVCNルート表 OCI リージョン DRGの設定画面 宛先 Next Hop 10.4.0.0/16

    10.1.1.10 10.4.0.0/16 DRG1 10.2.0.0/16 10.1.1.10 10.2.0.0/16 DRG1 VCN2のサブネットに紐づくルート表 Subnet A 10.1.1.0/24 Firewall 10.1.1.10 VCN1 アタッチメント 10.4.0.0/16 FastConnect 仮想回線 アタッチメント VCN2 10.2.0.0/16 Subnet A 10.2.2.0/24 VCN2 アタッチメント 仮想回線アタッチメントのDRGルート表 Virtual Machine VCN1アタッチメントのDRGルート表 宛先 Next Hop タイプ 10.2.0.0/16 VCN1アタッチメント 静的 VCN2アタッチメントのDRGルート表 Next Hop タイプ 宛先 Next Hop タイプ 10.2.0.0/16 VCN2アタッチメント 動的 10.4.0.0/16 VCN1アタッチメント 静的 10.4.0.0/16 仮想回線アタッチメント 動的 - 宛先 ルートディストリビューションインポート文 Match Type=Attachment VCN2 Attachment Match Type=Attachment 仮想回線 Attachment 38 Next Hop VCN1 10.1.0.0/16 DRG1 ルートディストリビューションインポート文 宛先 VCNの設定画面 Copyright © 2026, Oracle and/or its affiliates ルートディストリビューションインポート文 - 宛先 Next Hop 10.4.0.0/16 DRG1
  34. 多対多のオンプレミス-VCN間のネットワーク分離:Layer3分離のルート表設定例 仮想回線1アタッチメントのDRGルート表 VCN1アタッチメントのDRGルート表 宛先 Next Hop タイプ 宛先 Next Hop

    タイプ 10.1.0.0/16 VCN1アタッチメント 動的 10.0.0.0/16 仮想回線アタッチメント 動的 OCI リージョン ルートディストリビューションインポート文 ルートディストリビューションインポート文 Match Type=Attachment VCN1 Attachment Match Type=Attachment 仮想回線1 Attachment VCN1のサブネットに紐づくルート表 Next Hop 10.0.0.0/16 DRG1 VCN1 10.1.0.0/16 DRG1 On-premise Data Center 10.0.0.0/16 宛先 Subnet A FastConnect 仮想回線1 アタッチメント VCN1 アタッチメント Virtual Machine VCN2 10.2.0.0/16 On-premise Data Center 10.0.0.0/16 FastConnect 仮想回線2 アタッチメント 仮想回線2アタッチメントのDRGルート表 Subnet A VCN2 アタッチメント Virtual Machine VCN2のサブネットに紐づくルート表 VCN2アタッチメントのDRGルート表 宛先 Next Hop タイプ 宛先 Next Hop タイプ 宛先 Next Hop 10.2.0.0/16 VCN1アタッチメント 動的 10.0.0.0/16 仮想回線アタッチメント 動的 10.0.0.0/16 DRG1 ルートディストリビューションインポート文 ルートディストリビューションインポート文 Match Type=Attachment VCN2 Attachment Match Type=Attachment 仮想回線2 Attachment 39 Copyright © 2026, Oracle and/or its affiliates
  35. 集中化されたネットワーク仮想アプライアンスを介したトラフィック・ルーティング・シナリオ OCI Region オンプレミス・ネットワーク と スポークVCN 間の North-South通信を、 ネットワーク仮想アプライアンス経由で有効にする構成例 VCN1

    - 192.168.10.0/24 Sub1 Spoke1 • • • 本シナリオは、オンプレミス・ネットワーク ~ OCI Region 間のすべての通信を、ハブとなるVCNに 構築されたネットワーク仮想アプライアンス (図 中”Firewall”) を経由させることを想定したもの オンプレミス・ネットワークと、Spoke となる VCN1 ~VCN3 間の直接の通信はさせないものとする 本シナリオを実現する際の、各コンポーネント (① ~⑧) の設定例について解説していきます 6 VM On-Premises 172.16.0.0/16 Block Storage VCN-Hub - 10.0.0.0/24 5 4 Hub 2 SubHub 3 10.0.0.10 Firewall FastConnect 1 Customer Premises Equipment 仮想回線 Dynamic Routing Gateway VCN2 - 192.168.20.0/24 Sub2 5 7 Spoke2 VM 5 Block Storage VCN3 – 192.168.30.0/24 Sub3 8 Spoke3 VM 40 Copyright © 2026, Oracle and/or its affiliates Block Storage
  36. 集中化されたネットワーク仮想アプライアンスを介したトラフィック・ルーティング・シナリオ STEP 1/7 オンプレミス・ネットワーク と スポークVCN 間の North-South通信を、 ネットワーク仮想アプライアンス経由で有効にする構成例 OCI

    Region VCN1 - 192.168.10.0/24 Spoke1 1 Sub1 アタッチメント[仮想回線]のDRGルート表 宛先CIDR 10.0.0.0/24 ルート・ターゲット (ネクスト・ホップ・アタッチメント) VCN-Hub (Hub) タイプ VM On-Premises 172.16.0.0/16 VCN-Hub - 10.0.0.0/24 Hub 静的 192.168.10.0/24 VCN-Hub (Hub) 静的 192.168.20.0/24 VCN-Hub (Hub) 静的 192.168.30.0/24 VCN-Hub (Hub) 静的 SubHub 10.0.0.10 Customer Premises Equipment 仮想回線 ✓ アタッチメント[仮想回線] (オンプレミス・ネットワーク) から DRGに入るトラフィックが 上記ルート表に従って ルーティングされる ✓ 静的ルート・ルールを定義し、アタッチメント[仮想回線] から入るトラフィックは、すべて VCN-Hub へルーティングさせる ✓ 静的ルート・ルールは常に動的ルート・ルールよりも常に優先されるため、上記アタッチメントに インポート・ルート・ディストリビューションが関連付けられ、動的ルートがインポートされる場合でも、 上記ルールに応じて トラフィックがルーティングされる (厳格な制御が必要な場合は別途作成す る) Copyright © 2026, Oracle and/or its affiliates Firewall FastConnect 1 Dynamic Routing Gateway VCN2 - 192.168.20.0/24 Sub2 Spoke2 VM 41 Block Storage Block Storage VCN3 – 192.168.30.0/24 Sub3 Spoke3 VM Block Storage
  37. 集中化されたネットワーク仮想アプライアンスを介したトラフィック・ルーティング・シナリオ STEP 2/7 オンプレミス・ネットワーク と スポークVCN 間の North-South通信を、 ネットワーク仮想アプライアンス経由で有効にする構成例 OCI

    Region VCN1 - 192.168.10.0/24 Sub1 Spoke1 2 アタッチメント[Hub]のVCNルート表 宛先CIDR ルート・ターゲット 172.16.0.0/16 10.0.0.10 192.168.10.0/24 10.0.0.10 VM On-Premises 172.16.0.0/16 Block Storage VCN-Hub - 10.0.0.0/24 Hub 2 SubHub 10.0.0.10 Firewall FastConnect 192.168.20.0/24 10.0.0.10 192.168.30.0/24 10.0.0.10 Customer Premises Equipment 仮想回線 Dynamic Routing Gateway VCN2 - 192.168.20.0/24 Sub2 Spoke2 VM ✓ アタッチメント[Hub] (VCN-Hub) から VCN-Hub に入るトラフィックが 上記ルート表に従って ルーティングされる ✓ 上記ルート表では VCN1/VCN2/VCN3/オンプレミスへのトラフィックが VCN-Hub に入った際、ネットワーク仮想アプライアンス・インスタンスの プライ ベートIP (10.0.0.10) へルーティングがされる ✓ VCNルート表は、VCN-Hub にて作成し、アタッチメント[Hub]に関連付けを 行う 42 Copyright © 2026, Oracle and/or its affiliates Block Storage VCN3 – 192.168.30.0/24 Sub3 Spoke3 VM Block Storage
  38. 集中化されたネットワーク仮想アプライアンスを介したトラフィック・ルーティング・シナリオ STEP 3/7 オンプレミス・ネットワーク と スポークVCN 間の North-South通信を、 ネットワーク仮想アプライアンス経由で有効にする構成例 OCI

    Region VCN1 - 192.168.10.0/24 Spoke1 3 Sub1 VCN-Hub のサブネット SubHub のルート表 宛先CIDR ルート・ターゲット 172.16.0.0/16 DRG 192.168.10.0/24 VM On-Premises 172.16.0.0/16 Block Storage VCN-Hub - 10.0.0.0/24 Hub SubHub 3 10.0.0.10 DRG Firewall FastConnect 192.168.20.0/24 DRG 192.168.30.0/24 DRG Customer Premises Equipment 仮想回線 Dynamic Routing Gateway VCN2 - 192.168.20.0/24 Sub2 Spoke2 VM ✓ VCN-Hub のサブネット SubHub から出ていくトラフィックが上記ルート表に 従ってルーティングされる ✓ 上記ルート表は VCN-Hub のサブネット SubHub に設定 ✓ VCN1/VCN2/VCN3/オンプレミスへのトラフィックが DRG へルーティングされる 43 Copyright © 2026, Oracle and/or its affiliates Block Storage VCN3 – 192.168.30.0/24 Sub3 Spoke3 VM Block Storage
  39. 集中化されたネットワーク仮想アプライアンスを介したトラフィック・ルーティング・シナリオ STEP 4/7 オンプレミス・ネットワーク と スポークVCN 間の North-South通信を、 ネットワーク仮想アプライアンス経由で有効にする構成例 OCI

    Region VCN1 - 192.168.10.0/24 Spoke1 4 Sub1 アタッチメント[Hub]のDRGルート表 宛先CIDR 172.16.0.0/16 ルート・ターゲット (ネクスト・ホップ・アタッチメント) 仮想回線 VM タイプ On-Premises 172.16.0.0/16 VCN-Hub - 10.0.0.0/24 4 動的 192.168.10.0/24 VCN1 (Spoke1) 動的 192.168.20.0/24 VCN2 (Spoke2) 動的 192.168.30.0/24 VCN3 (Spoke3) 動的 Hub SubHub 10.0.0.10 Customer Premises Equipment 仮想回線 Dynamic Routing Gateway VCN2 - 192.168.20.0/24 Sub2 Spoke2 ✓ アタッチメント[Hub] (VCN-Hub) から DRGに入るトラフィックが 上記ルート表に従って ルーティングされる ✓ 上記ルート・ルール (Spoke1/2/3、オンプレミス・ネットワークへのルート) を動的にインポート させるため、ルート表には、別途作成したインポート・ルート・ディストリビューションを関連付ける ※デフォルトのインポート・ルート・ディストリビューションでも 上記4つのルート・ルールが動的にイン ポートされるが、新規のVCNが増えた場合などに考慮し、ここでは別途作成することを想定 Copyright © 2026, Oracle and/or its affiliates Firewall FastConnect VM 44 Block Storage Block Storage VCN3 – 192.168.30.0/24 Sub3 Spoke3 VM Block Storage
  40. 集中化されたネットワーク仮想アプライアンスを介したトラフィック・ルーティング・シナリオ STEP 5/7 OCI Region オンプレミス・ネットワーク と スポークVCN 間の North-South通信を、

    ネットワーク仮想アプライアンス経由で有効にする構成例 VCN1 - 192.168.10.0/24 Spoke1 Sub1 インポート・ルート・ディストリビューションの例 VM 優先度 一致タイプ 一致条件 アクション 10 Attachment Spoke1 ACCEPT 20 Attachment Spoke2 ACCEPT On-Premises 172.16.0.0/16 Block Storage VCN-Hub - 10.0.0.0/24 Hub SubHub 10.0.0.10 Firewall FastConnect 30 Attachment Spoke3 ACCEPT 40 Attachment 仮想回線 ACCEPT Customer Premises Equipment 仮想回線 Dynamic Routing Gateway VCN2 - 192.168.20.0/24 Sub2 Spoke2 VM Block Storage VCN3 – 192.168.30.0/24 ✓ アタッチメント[Hub]のDRGルート表に 新たにインポート・ルート・ディストリビューションを 作成する場合、上記のように一致条件を指定する ✓ 優先度は任意 45 Copyright © 2026, Oracle and/or its affiliates Sub3 Spoke3 VM Block Storage
  41. 集中化されたネットワーク仮想アプライアンスを介したトラフィック・ルーティング・シナリオ STEP 6/7 オンプレミス・ネットワーク と スポークVCN 間の North-South通信を、 ネットワーク仮想アプライアンス経由で有効にする構成例 OCI

    Region VCN1 - 192.168.10.0/24 Spoke1 5 Sub1 アタッチメント[Spoke1]~[Spoke3]のDRGルート表 宛先CIDR 0.0.0.0/0 ルート・ターゲット (ネクスト・ホップ・アタッチメント) VCN-Hub (Hub) タイプ VM On-Premises 172.16.0.0/16 Block Storage VCN-Hub - 10.0.0.0/24 5 Hub 静的 SubHub 10.0.0.10 Firewall FastConnect Customer Premises Equipment 仮想回線 Dynamic Routing Gateway VCN2 - 192.168.20.0/24 Sub2 5 ✓ アタッチメント[Spoke1/2/3] (VCN1/2/3) から DRGに入る トラフィックが上記ルート表に従って ルーティングされる (全てのトラフィックが VCN-Hub へルーティングされる) ✓ 静的ルート・ルールは、動的ルート・ルールよりも常に優先されるため、 上記アタッチメントにインポート・ルート・ディストリビューションが関連付けられ、 動的ルートがインポートされる場合でも、全ての宛先CIDR へのトラフィックが、 VCN-Hub へルーティングされる (厳格な制御が必要な場合は別途作成する) 46 Copyright © 2026, Oracle and/or its affiliates Spoke2 VM 5 Block Storage VCN3 – 192.168.30.0/24 Sub3 Spoke3 VM Block Storage
  42. 集中化されたネットワーク仮想アプライアンスを介したトラフィック・ルーティング・シナリオ STEP 7/7 オンプレミス・ネットワーク と スポークVCN 間の North-South通信を、 ネットワーク仮想アプライアンス経由で有効にする構成例 OCI

    Region VCN1 - 192.168.10.0/24 Spoke1 6 Sub1 6 VCN1 のサブネット Sub1 のルート表 宛先CIDR ルート・ターゲット 172.16.0.0/16 DRG 192.168.20.0/24 DRG VM On-Premises 172.16.0.0/16 Block Storage VCN-Hub - 10.0.0.0/24 Hub SubHub 10.0.0.10 Firewall FastConnect 192.168.30.0/24 DRG 7 VCN2 のサブネット Sub2 のルート表 (省略) 8 VCN3 のサブネット Sub3 のルート表 (省略) Customer Premises Equipment 仮想回線 Dynamic Routing Gateway VCN2 - 192.168.20.0/24 Sub2 7 Spoke2 VM Block Storage VCN3 – 192.168.30.0/24 ✓ 各VCN のサブネット から出ていくトラフィックが上記ルート表に従ってルーティングされる (VCN1 のサブネット Sub1 の場合、VCN2/VCN3/オンプレミスへのトラフィックが DRG へ ルーティングされる) 47 Copyright © 2026, Oracle and/or its affiliates Sub3 8 Spoke3 VM Block Storage
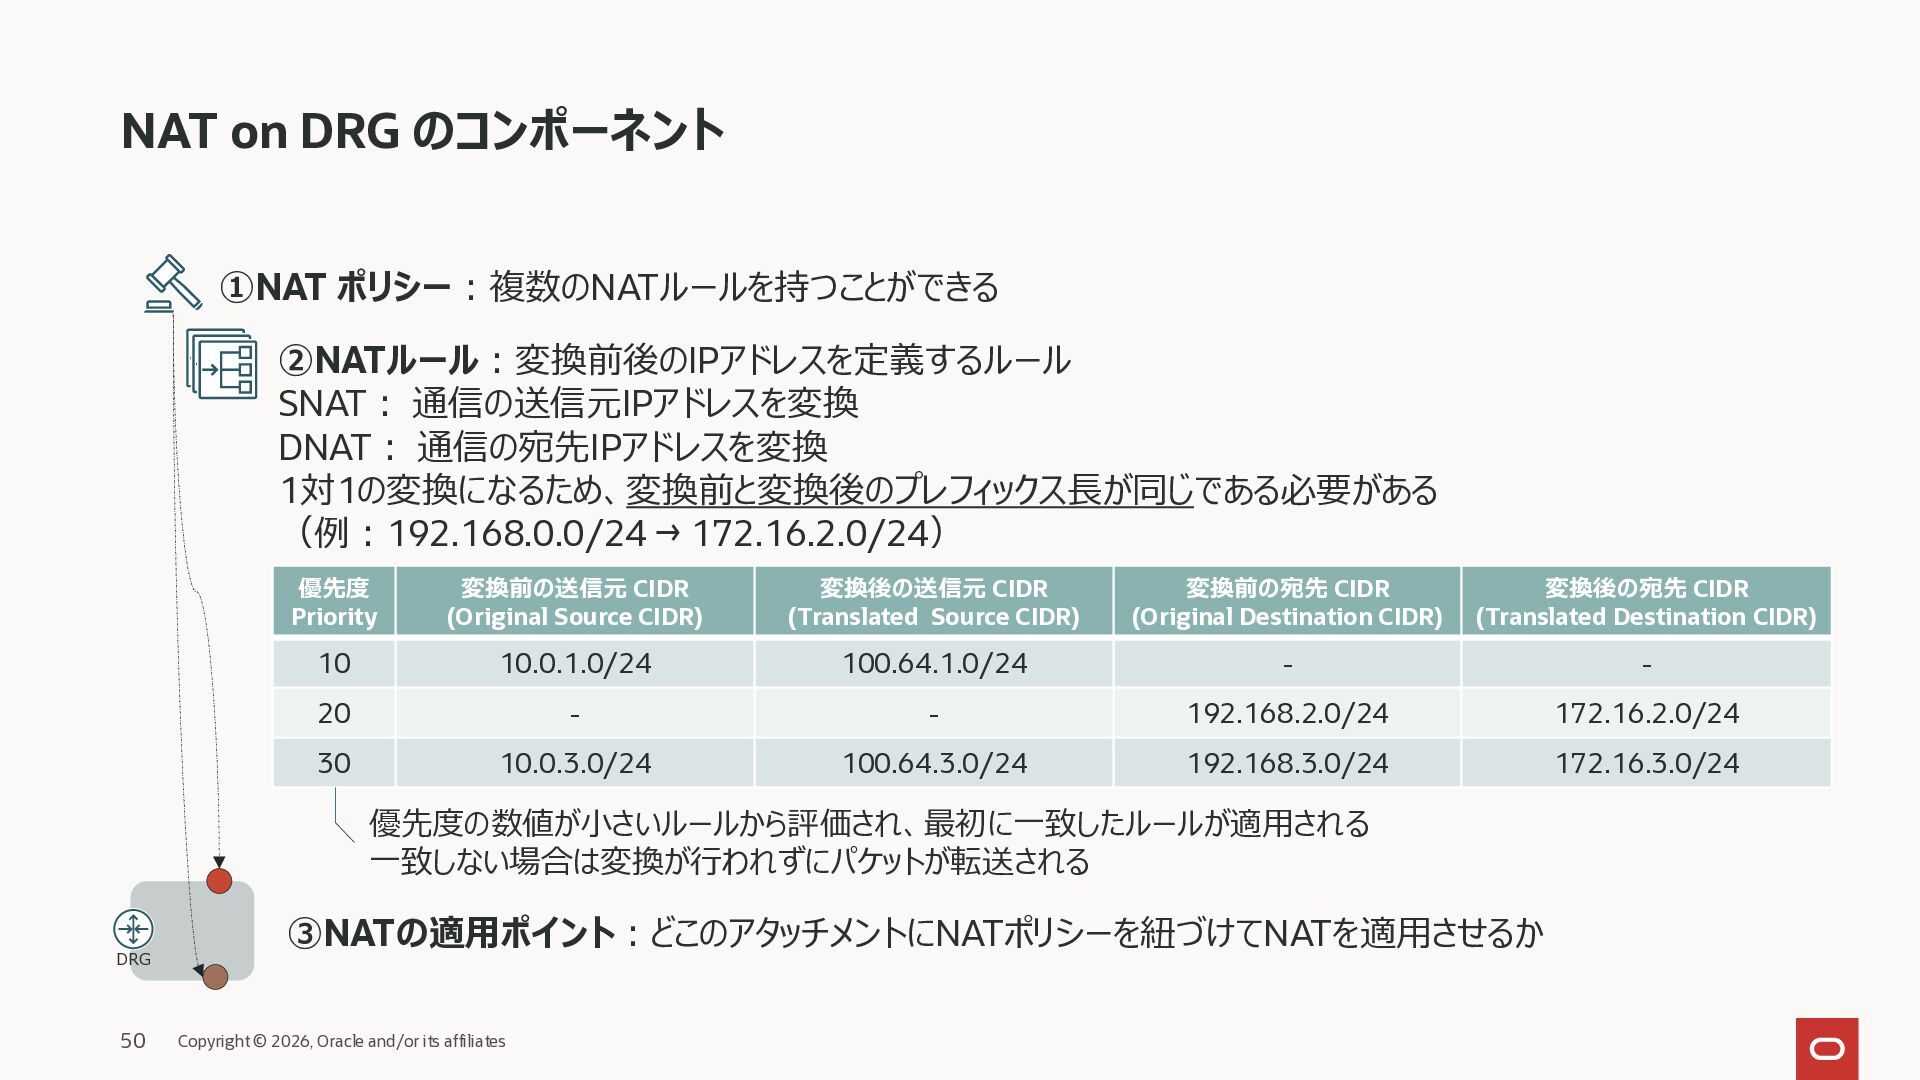
  43. NAT on DRG のコンポーネント ①NAT ポリシー:複数のNATルールを持つことができる ②NATルール:変換前後のIPアドレスを定義するルール SNAT: 通信の送信元IPアドレスを変換 DNAT:

    通信の宛先IPアドレスを変換 1対1の変換になるため、変換前と変換後のプレフィックス長が同じである必要がある (例:192.168.0.0/24 → 172.16.2.0/24) 優先度 Priority 変換前の送信元 CIDR (Original Source CIDR) 変換後の送信元 CIDR (Translated Source CIDR) 変換前の宛先 CIDR (Original Destination CIDR) 変換後の宛先 CIDR (Translated Destination CIDR) 10 10.0.1.0/24 100.64.1.0/24 - - 20 - - 192.168.2.0/24 172.16.2.0/24 30 10.0.3.0/24 100.64.3.0/24 192.168.3.0/24 172.16.3.0/24 優先度の数値が小さいルールから評価され、最初に一致したルールが適用される 一致しない場合は変換が行われずにパケットが転送される DRG 50 ③NATの適用ポイント:どこのアタッチメントにNATポリシーを紐づけてNATを適用させるか Copyright © 2026, Oracle and/or its affiliates
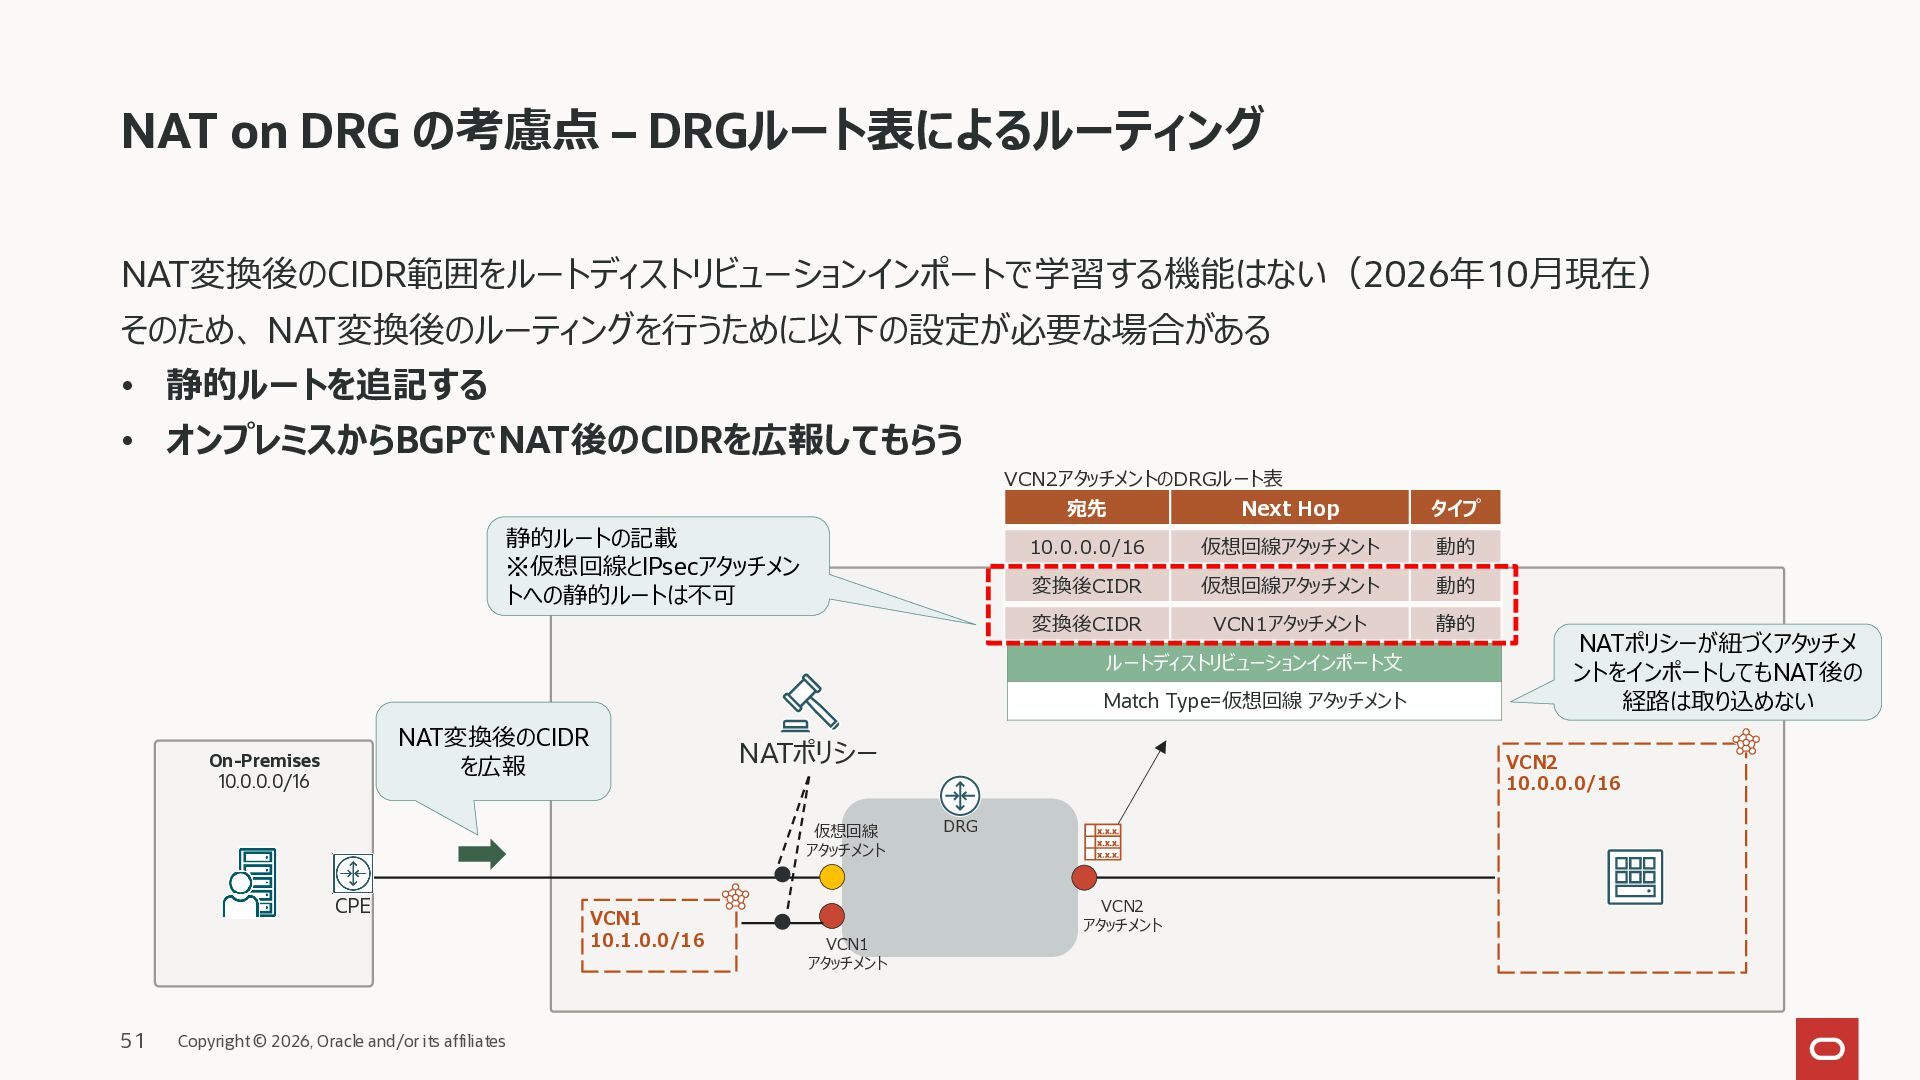
  44. NAT on DRG の考慮点 – DRGルート表によるルーティング NAT変換後のCIDR範囲をルートディストリビューションインポートで学習する機能はない(2026年10月現在) そのため、 NAT変換後のルーティングを行うために以下の設定が必要な場合がある •

    静的ルートを追記する • オンプレミスからBGPでNAT後のCIDRを広報してもらう VCN2アタッチメントのDRGルート表 静的ルートの記載 ※仮想回線とIPsecアタッチメン OCI リージョン トへの静的ルートは不可 宛先 Next Hop タイプ 10.0.0.0/16 仮想回線アタッチメント 動的 変換後CIDR 仮想回線アタッチメント 動的 変換後CIDR VCN1アタッチメント 静的 ルートディストリビューションインポート文 Match Type=仮想回線 アタッチメント NAT変換後のCIDR を広報 On-Premises 10.0.0.0/16 NATポリシー 仮想回線 アタッチメント CPE 51 Copyright © 2026, Oracle and/or its affiliates VCN1 10.1.0.0/16 VCN2 10.0.0.0/16 DRG VCN2 アタッチメント VCN1 アタッチメント NATポリシーが紐づくアタッチメ ントをインポートしてもNAT後の 経路は取り込めない
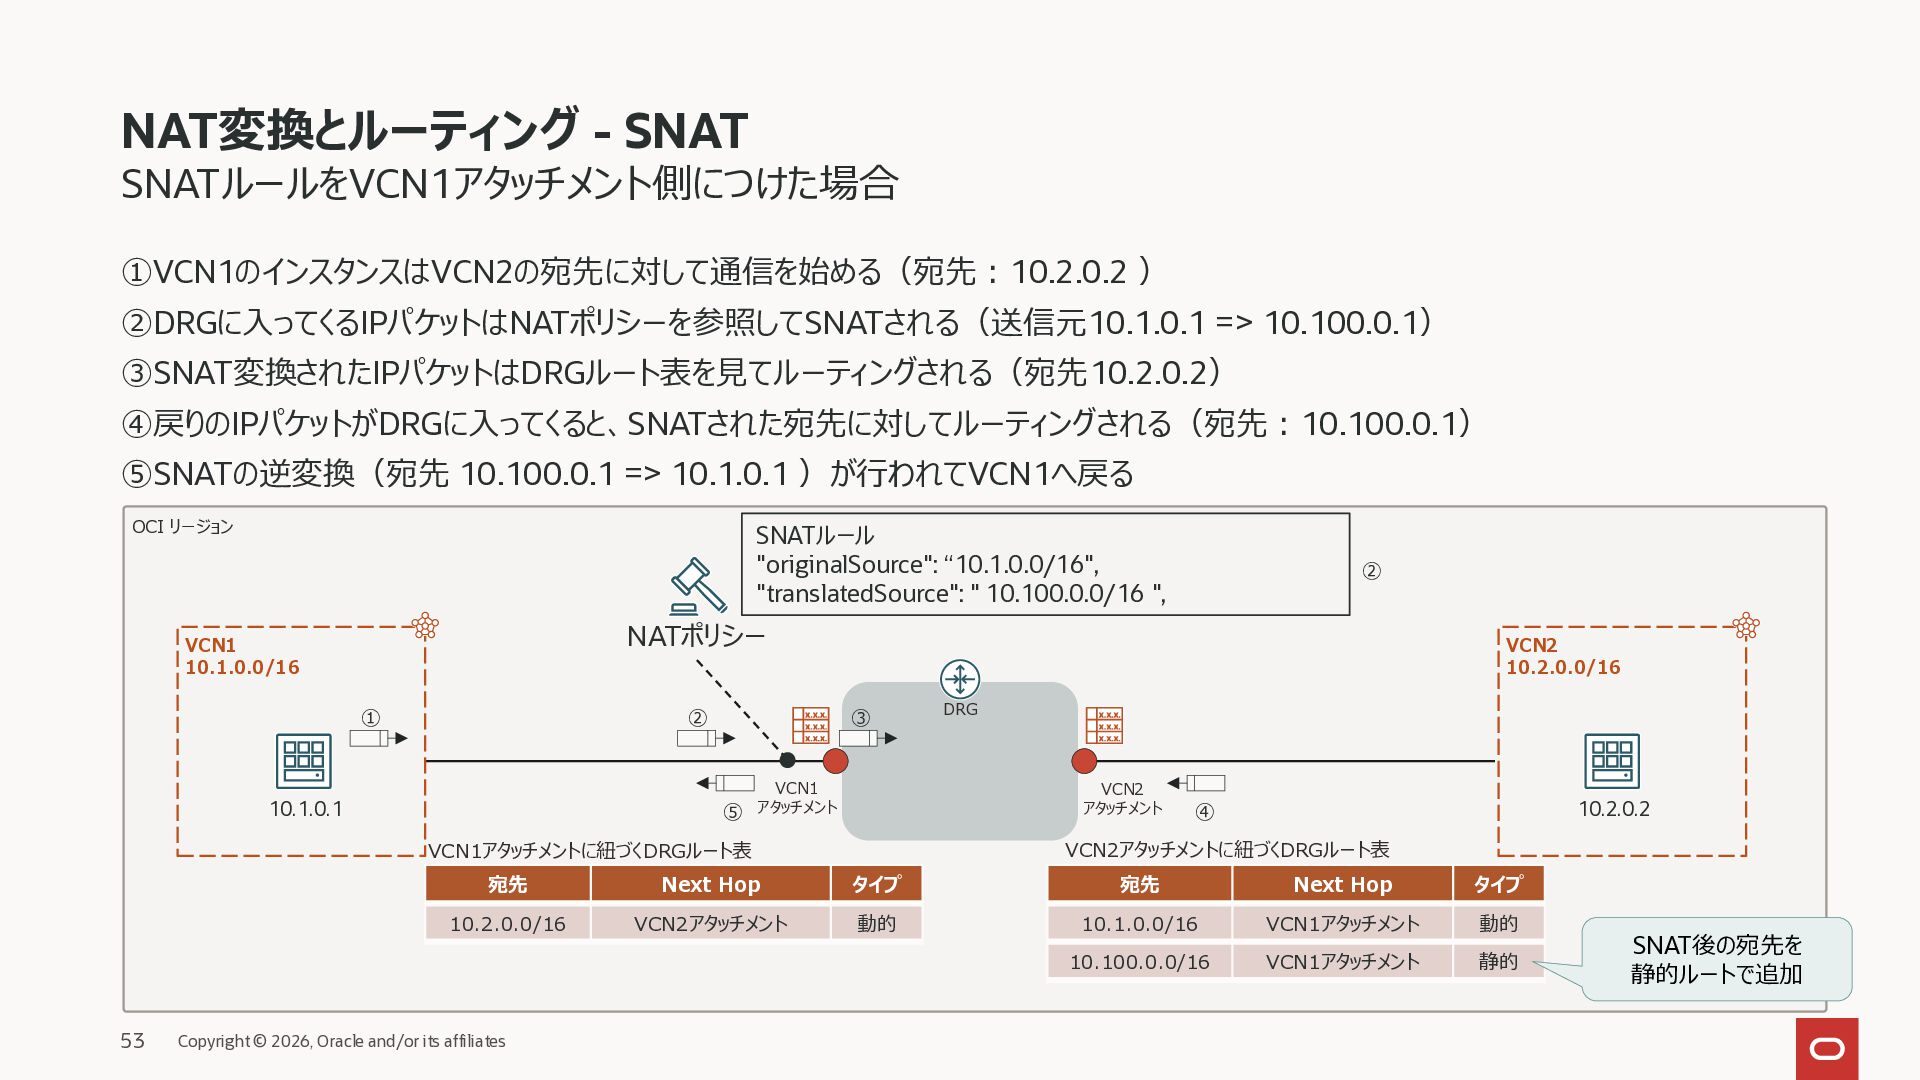
  45. NAT変換とルーティング - SNAT SNATルールをVCN1アタッチメント側につけた場合 ①VCN1のインスタンスはVCN2の宛先に対して通信を始める(宛先:10.2.0.2 ) ②DRGに入ってくるIPパケットはNATポリシーを参照してSNATされる(送信元10.1.0.1 => 10.100.0.1) ③SNAT変換されたIPパケットはDRGルート表を見てルーティングされる(宛先10.2.0.2)

    ④戻りのIPパケットがDRGに入ってくると、SNATされた宛先に対してルーティングされる(宛先:10.100.0.1) ⑤SNATの逆変換(宛先 10.100.0.1 => 10.1.0.1 )が行われてVCN1へ戻る OCI リージョン SNATルール "originalSource": “10.1.0.0/16", "translatedSource": " 10.100.0.0/16 ", NATポリシー VCN1 10.1.0.0/16 ① VCN2 10.2.0.0/16 ② ③ VCN1 10.1.0.1 DRG VCN2 アタッチメント ⑤ アタッチメント 10.2.0.2 ④ VCN2アタッチメントに紐づくDRGルート表 VCN1アタッチメントに紐づくDRGルート表 53 ② 宛先 Next Hop タイプ 宛先 Next Hop タイプ 10.2.0.0/16 VCN2アタッチメント 動的 10.1.0.0/16 VCN1アタッチメント 動的 10.100.0.0/16 VCN1アタッチメント 静的 Copyright © 2026, Oracle and/or its affiliates SNAT後の宛先を 静的ルートで追加
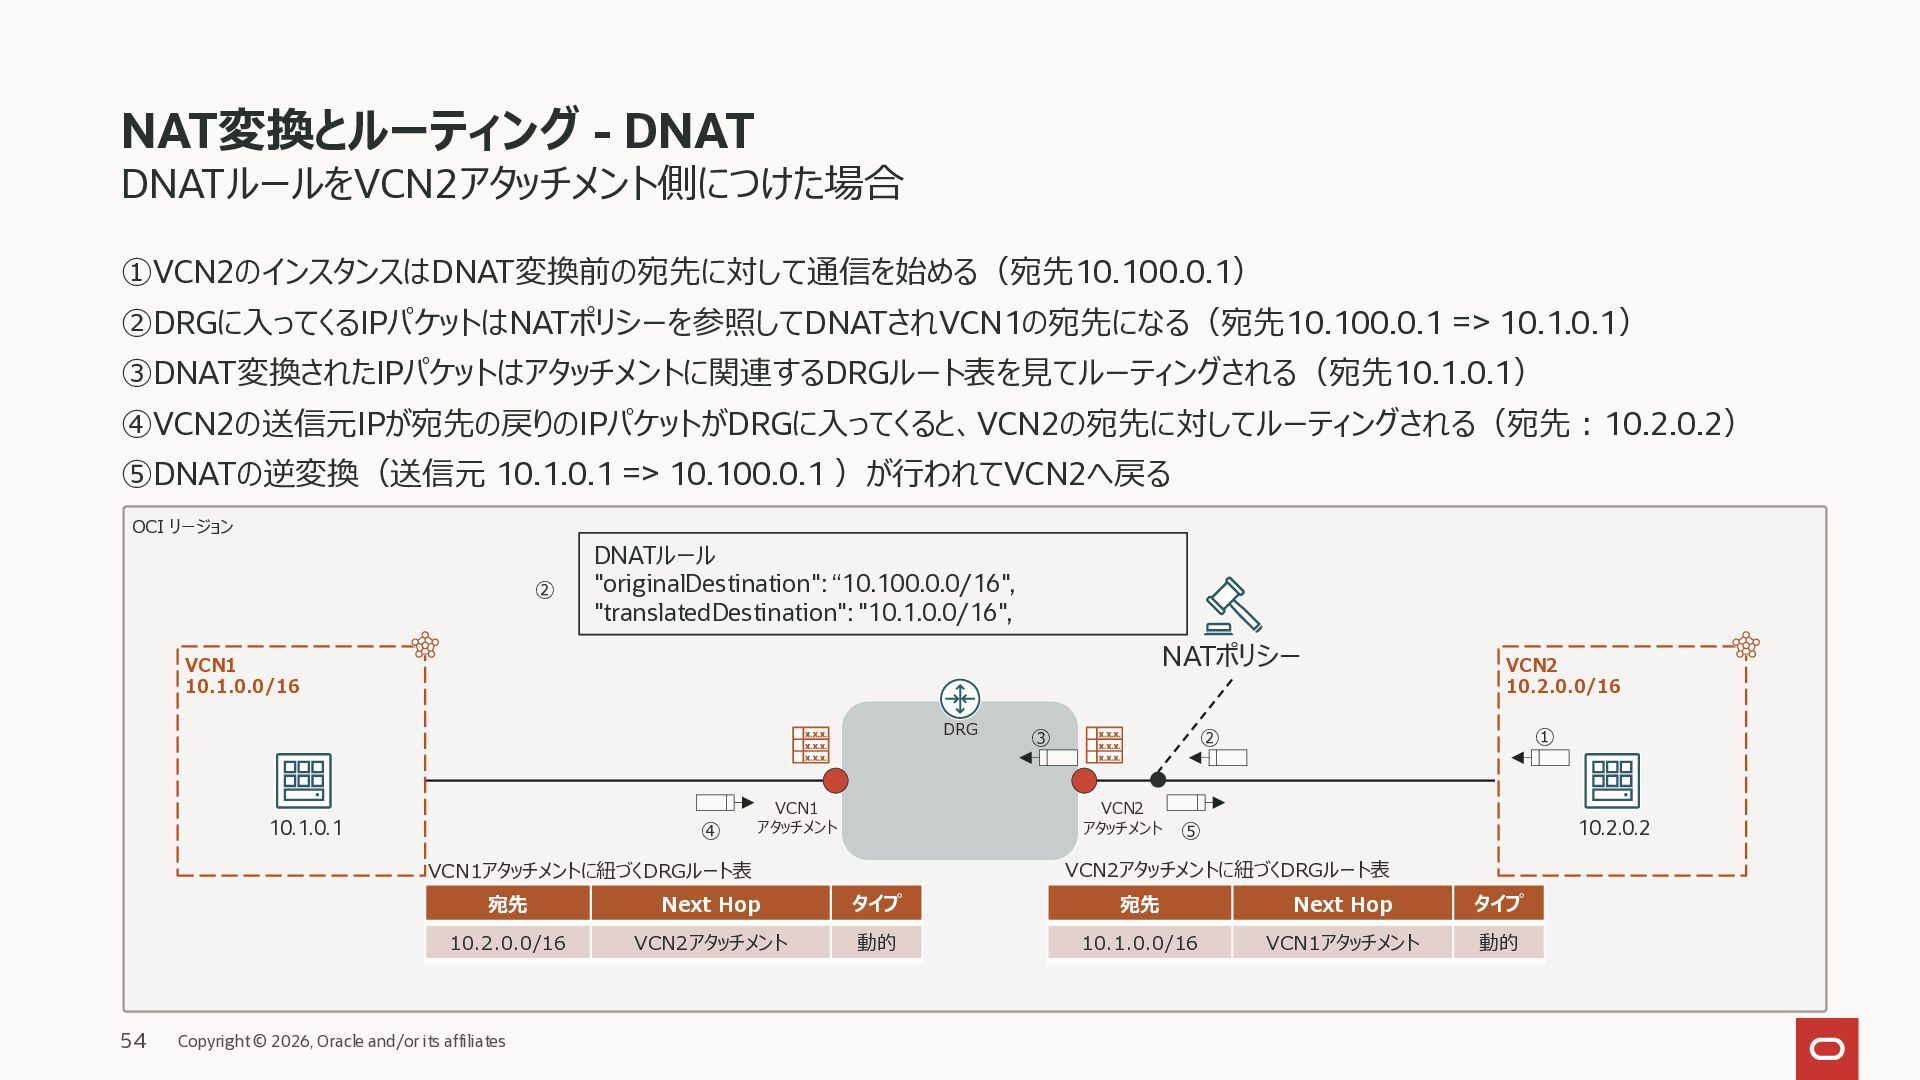
  46. NAT変換とルーティング - DNAT DNATルールをVCN2アタッチメント側につけた場合 ①VCN2のインスタンスはDNAT変換前の宛先に対して通信を始める(宛先10.100.0.1) ②DRGに入ってくるIPパケットはNATポリシーを参照してDNATされVCN1の宛先になる(宛先10.100.0.1 => 10.1.0.1) ③DNAT変換されたIPパケットはアタッチメントに関連するDRGルート表を見てルーティングされる(宛先10.1.0.1) ④VCN2の送信元IPが宛先の戻りのIPパケットがDRGに入ってくると、VCN2の宛先に対してルーティングされる(宛先:10.2.0.2)

    ⑤DNATの逆変換(送信元 10.1.0.1 => 10.100.0.1 )が行われてVCN2へ戻る OCI リージョン ② DNATルール "originalDestination": “10.100.0.0/16", "translatedDestination": "10.1.0.0/16", NATポリシー VCN1 10.1.0.0/16 DRG 10.1.0.1 ④ VCN1 アタッチメント ① ② VCN2 アタッチメント 10.2.0.2 ⑤ VCN2アタッチメントに紐づくDRGルート表 VCN1アタッチメントに紐づくDRGルート表 54 ③ VCN2 10.2.0.0/16 宛先 Next Hop タイプ 宛先 Next Hop タイプ 10.2.0.0/16 VCN2アタッチメント 動的 10.1.0.0/16 VCN1アタッチメント 動的 Copyright © 2026, Oracle and/or its affiliates
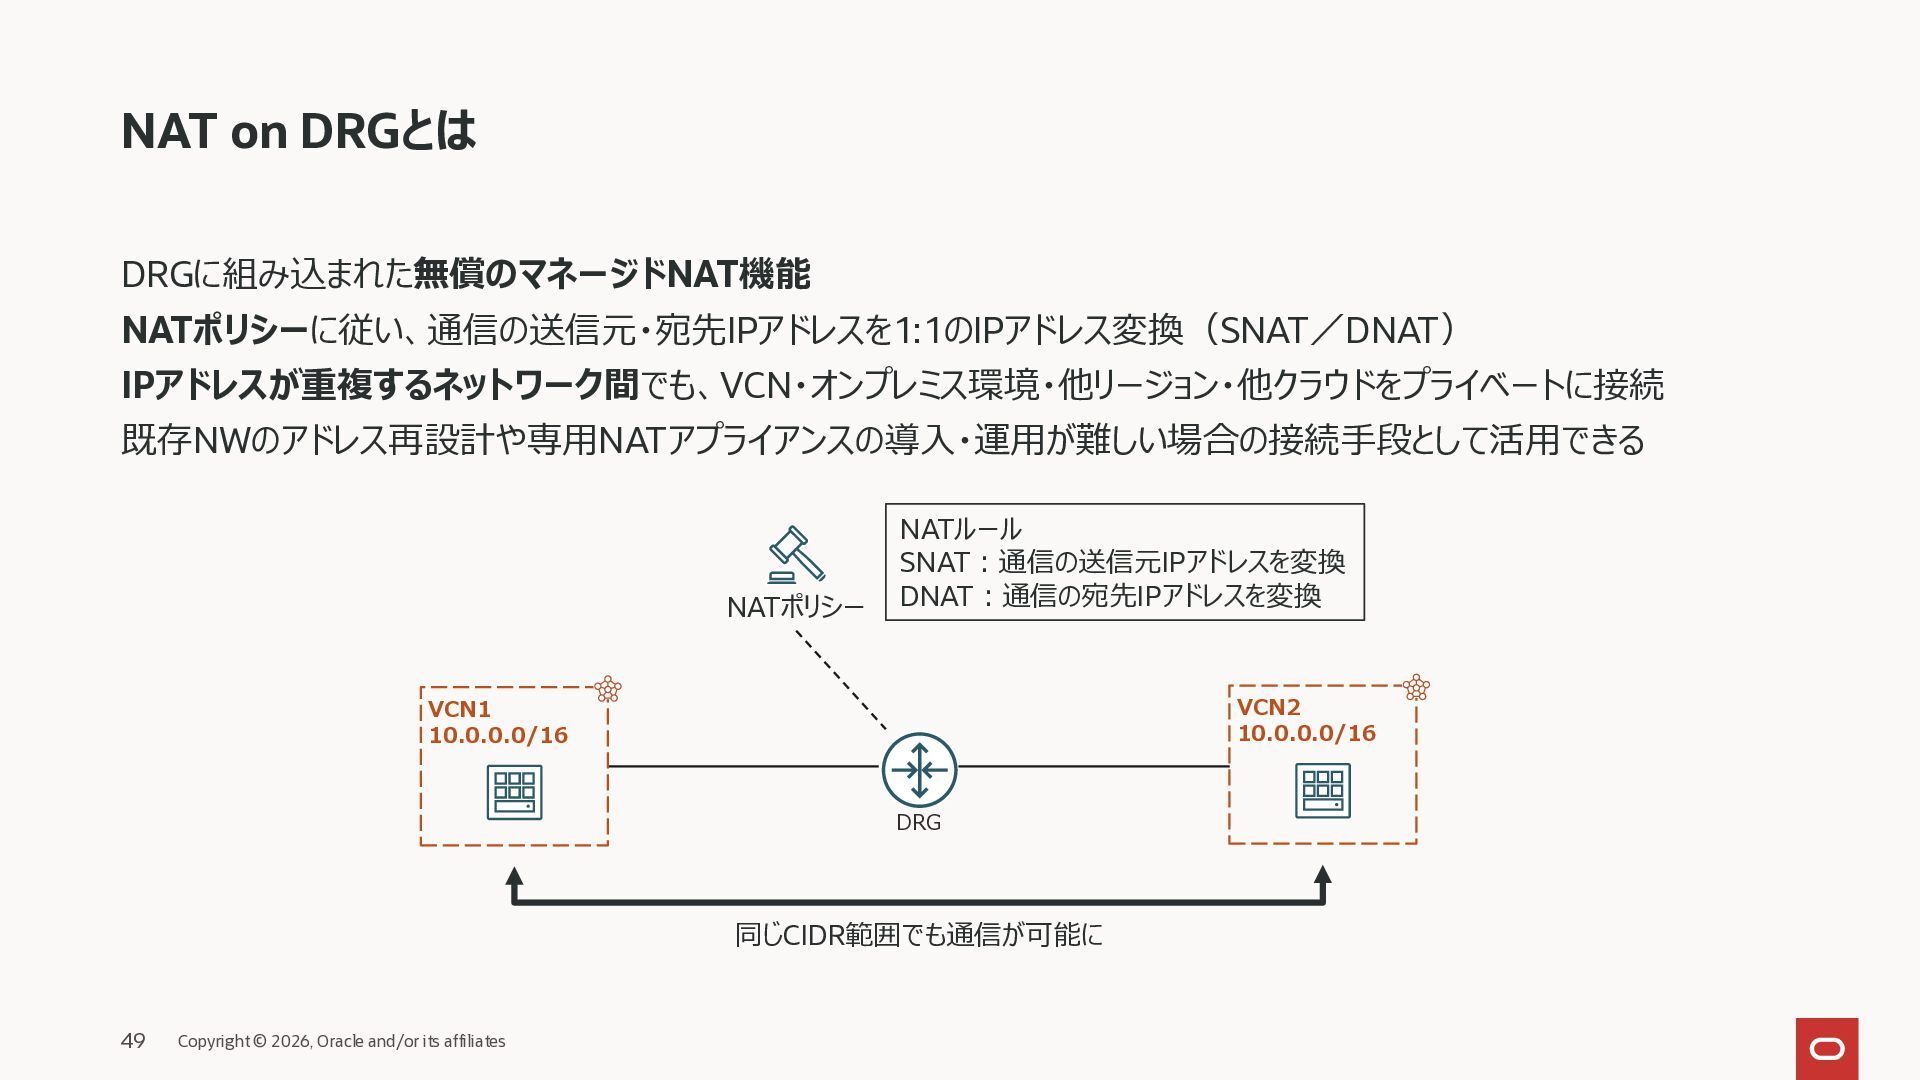
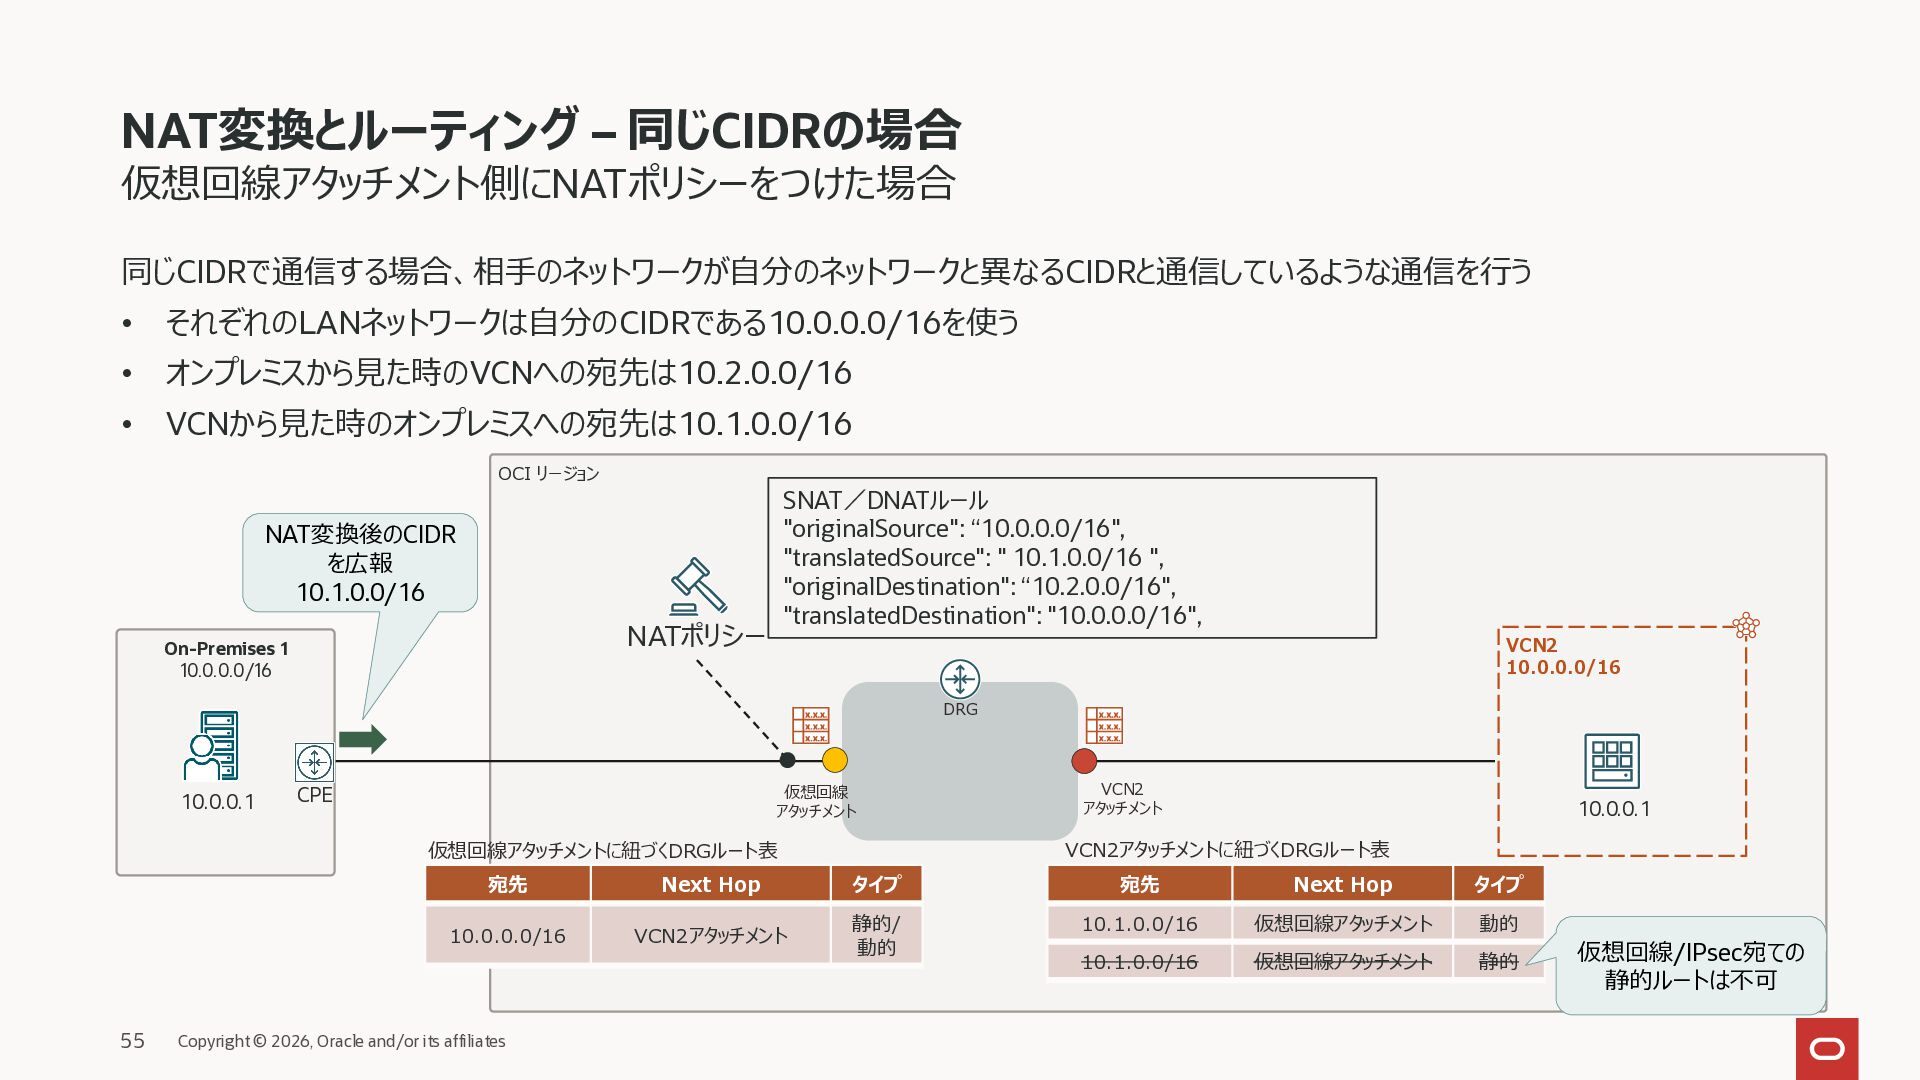
  47. NAT変換とルーティング – 同じCIDRの場合 仮想回線アタッチメント側にNATポリシーをつけた場合 同じCIDRで通信する場合、相手のネットワークが自分のネットワークと異なるCIDRと通信しているような通信を行う • それぞれのLANネットワークは自分のCIDRである10.0.0.0/16を使う • オンプレミスから見た時のVCNへの宛先は10.2.0.0/16 •

    VCNから見た時のオンプレミスへの宛先は10.1.0.0/16 OCI リージョン SNAT/DNATルール "originalSource": “10.0.0.0/16", "translatedSource": " 10.1.0.0/16 ", "originalDestination": “10.2.0.0/16", "translatedDestination": "10.0.0.0/16", NAT変換後のCIDR を広報 10.1.0.0/16 NATポリシー On-Premises 1 10.0.0.0/16 VCN2 10.0.0.0/16 DRG 10.0.0.1 仮想回線 アタッチメント CPE 10.0.0.1 VCN2アタッチメントに紐づくDRGルート表 仮想回線アタッチメントに紐づくDRGルート表 55 VCN2 アタッチメント 宛先 Next Hop タイプ 宛先 Next Hop タイプ 10.0.0.0/16 VCN2アタッチメント 静的/ 動的 10.1.0.0/16 仮想回線アタッチメント 動的 10.1.0.0/16 仮想回線アタッチメント 静的 Copyright © 2026, Oracle and/or its affiliates 仮想回線/IPsec宛ての 静的ルートは不可
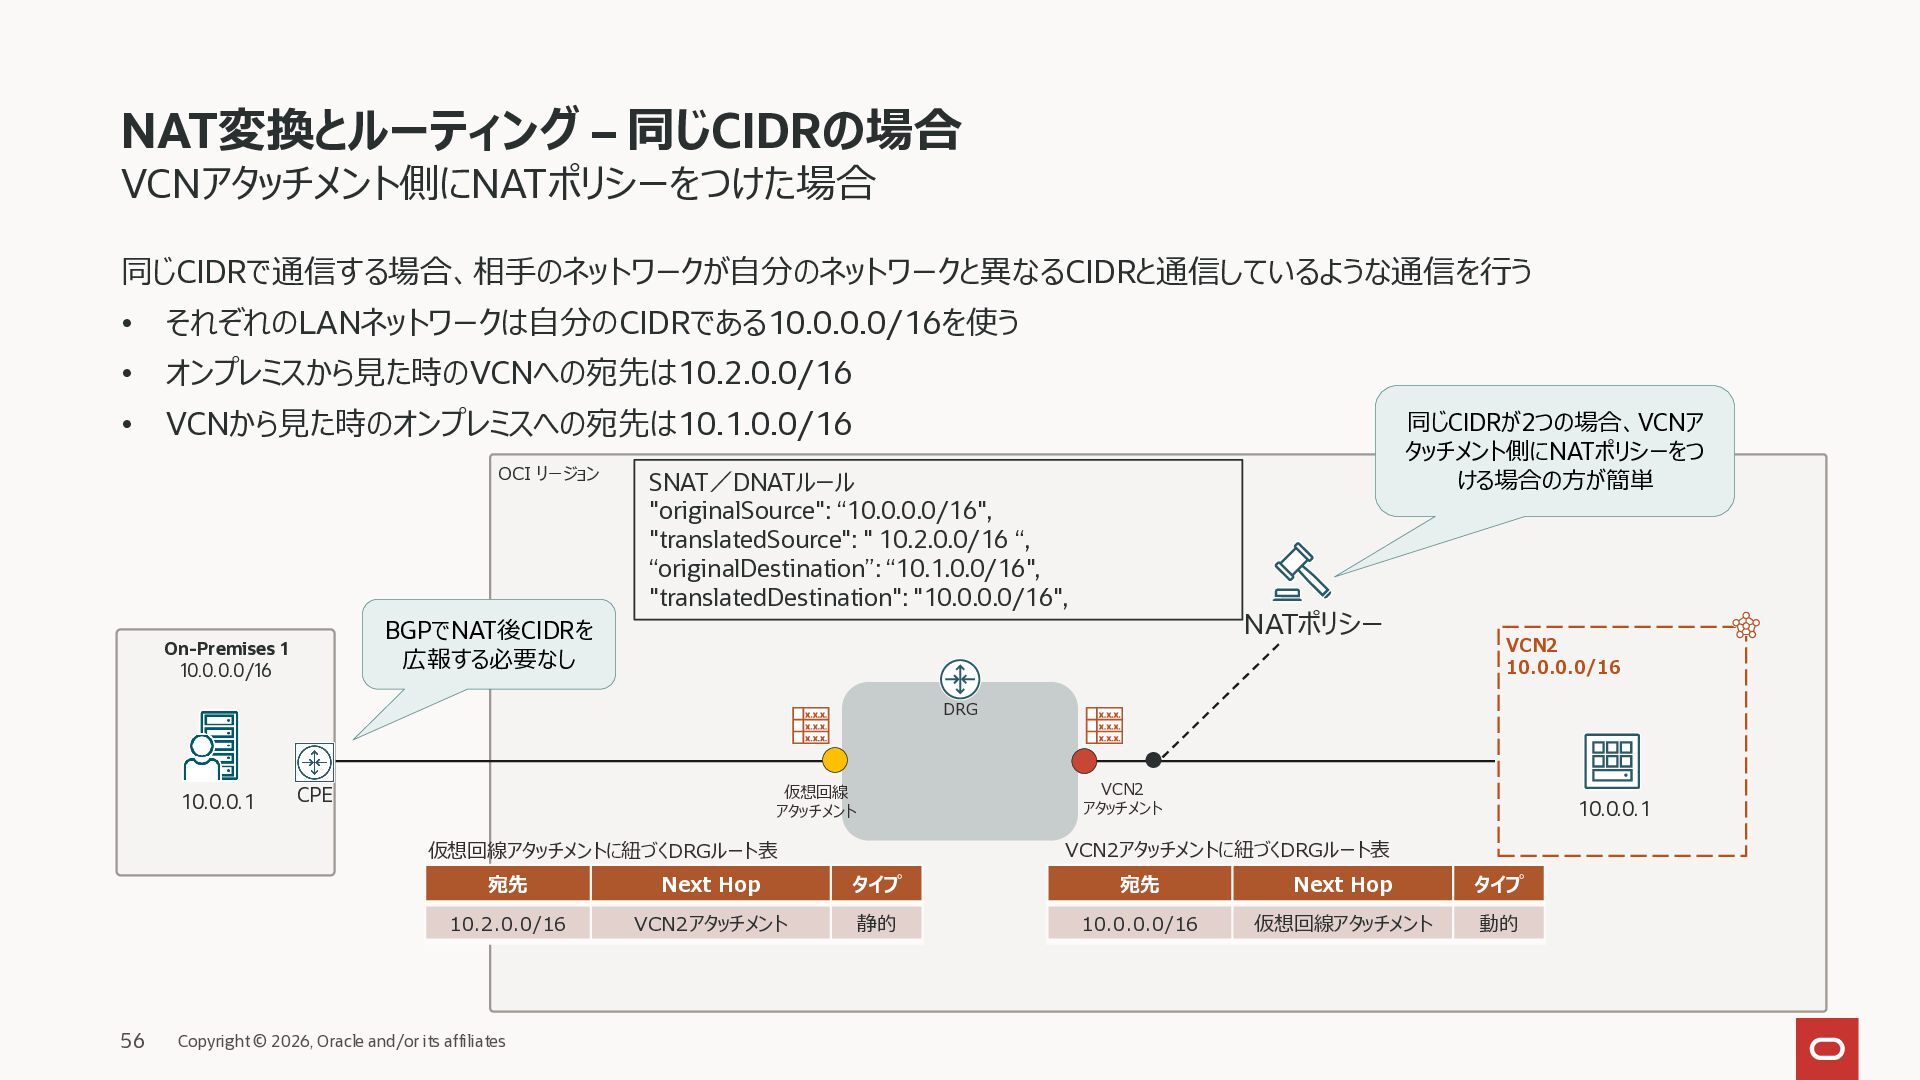
  48. NAT変換とルーティング – 同じCIDRの場合 VCNアタッチメント側にNATポリシーをつけた場合 同じCIDRで通信する場合、相手のネットワークが自分のネットワークと異なるCIDRと通信しているような通信を行う • それぞれのLANネットワークは自分のCIDRである10.0.0.0/16を使う • オンプレミスから見た時のVCNへの宛先は10.2.0.0/16 •

    VCNから見た時のオンプレミスへの宛先は10.1.0.0/16 OCI リージョン 同じCIDRが2つの場合、VCNア タッチメント側にNATポリシーをつ ける場合の方が簡単 SNAT/DNATルール "originalSource": “10.0.0.0/16", "translatedSource": " 10.2.0.0/16 “, “originalDestination”: “10.1.0.0/16", "translatedDestination": "10.0.0.0/16", NATポリシー BGPでNAT後CIDRを 広報する必要なし On-Premises 1 10.0.0.0/16 VCN2 10.0.0.0/16 DRG 10.0.0.1 VCN2 アタッチメント 仮想回線 アタッチメント CPE VCN2アタッチメントに紐づくDRGルート表 仮想回線アタッチメントに紐づくDRGルート表 56 10.0.0.1 宛先 Next Hop タイプ 宛先 Next Hop タイプ 10.2.0.0/16 VCN2アタッチメント 静的 10.0.0.0/16 仮想回線アタッチメント 動的 Copyright © 2026, Oracle and/or its affiliates
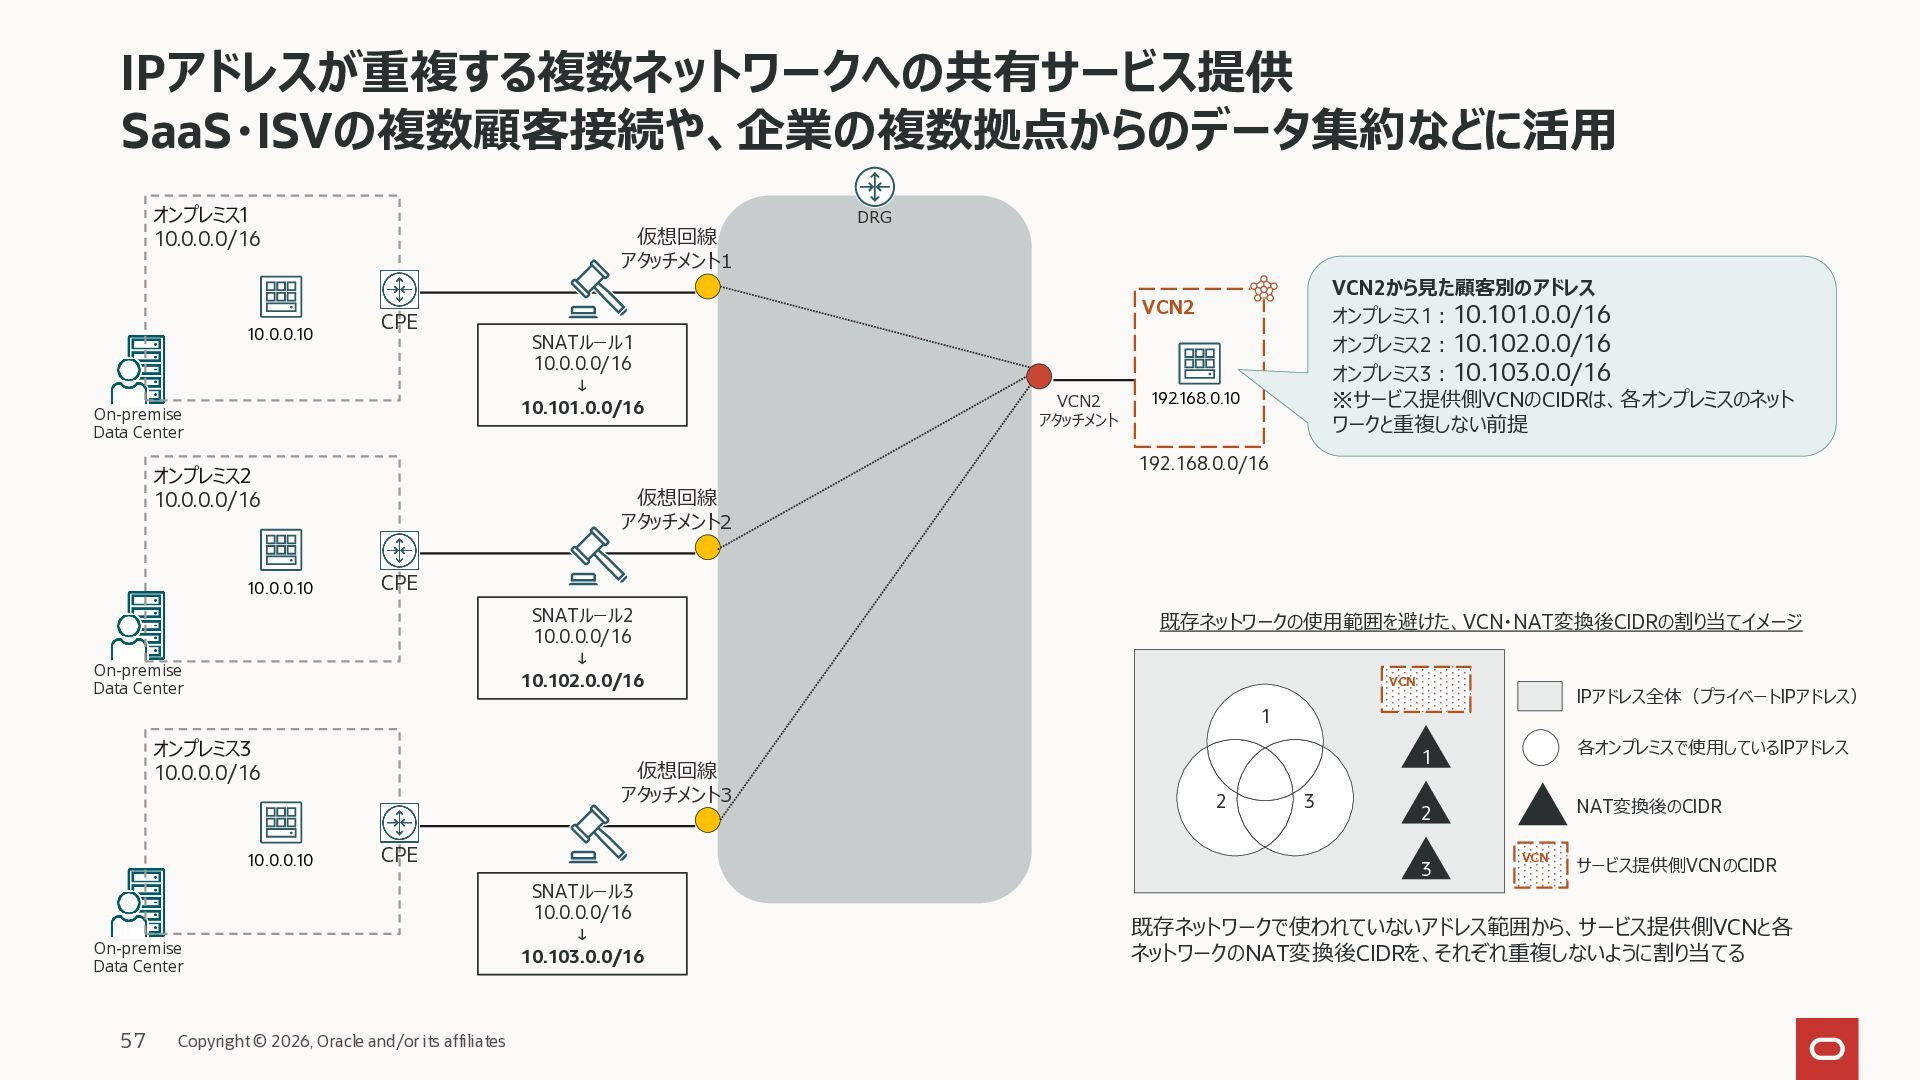
  49. IPアドレスが重複する複数ネットワークへの共有サービス提供 SaaS・ISVの複数顧客接続や、企業の複数拠点からのデータ集約などに活用 オンプレミス1 10.0.0.0/16 10.0.0.10 仮想回線 アタッチメント1 CPE On-premise Data

    Center VCN2から見た顧客別のアドレス オンプレミス1:10.101.0.0/16 オンプレミス2:10.102.0.0/16 オンプレミス3:10.103.0.0/16 VCN2 SNATルール1 10.0.0.0/16 ↓ 10.101.0.0/16 VCN2 アタッチメント 192.168.0.10 ※サービス提供側VCNのCIDRは、各オンプレミスのネット ワークと重複しない前提 192.168.0.0/16 オンプレミス2 10.0.0.0/16 10.0.0.10 DRG 仮想回線 アタッチメント2 CPE SNATルール2 10.0.0.0/16 ↓ 10.102.0.0/16 On-premise Data Center 既存ネットワークの使用範囲を避けた、VCN・NAT変換後CIDRの割り当てイメージ VCN IPアドレス全体(プライベートIPアドレス) 1 オンプレミス3 10.0.0.0/16 10.0.0.10 仮想回線 アタッチメント3 CPE On-premise Data Center 57 Copyright © 2026, Oracle and/or its affiliates SNATルール3 10.0.0.0/16 ↓ 10.103.0.0/16 各オンプレミスで使用しているIPアドレス 1 2 3 NAT変換後のCIDR 2 3 VCN サービス提供側VCNのCIDR 既存ネットワークで使われていないアドレス範囲から、サービス提供側VCNと各 ネットワークのNAT変換後CIDRを、それぞれ重複しないように割り当てる
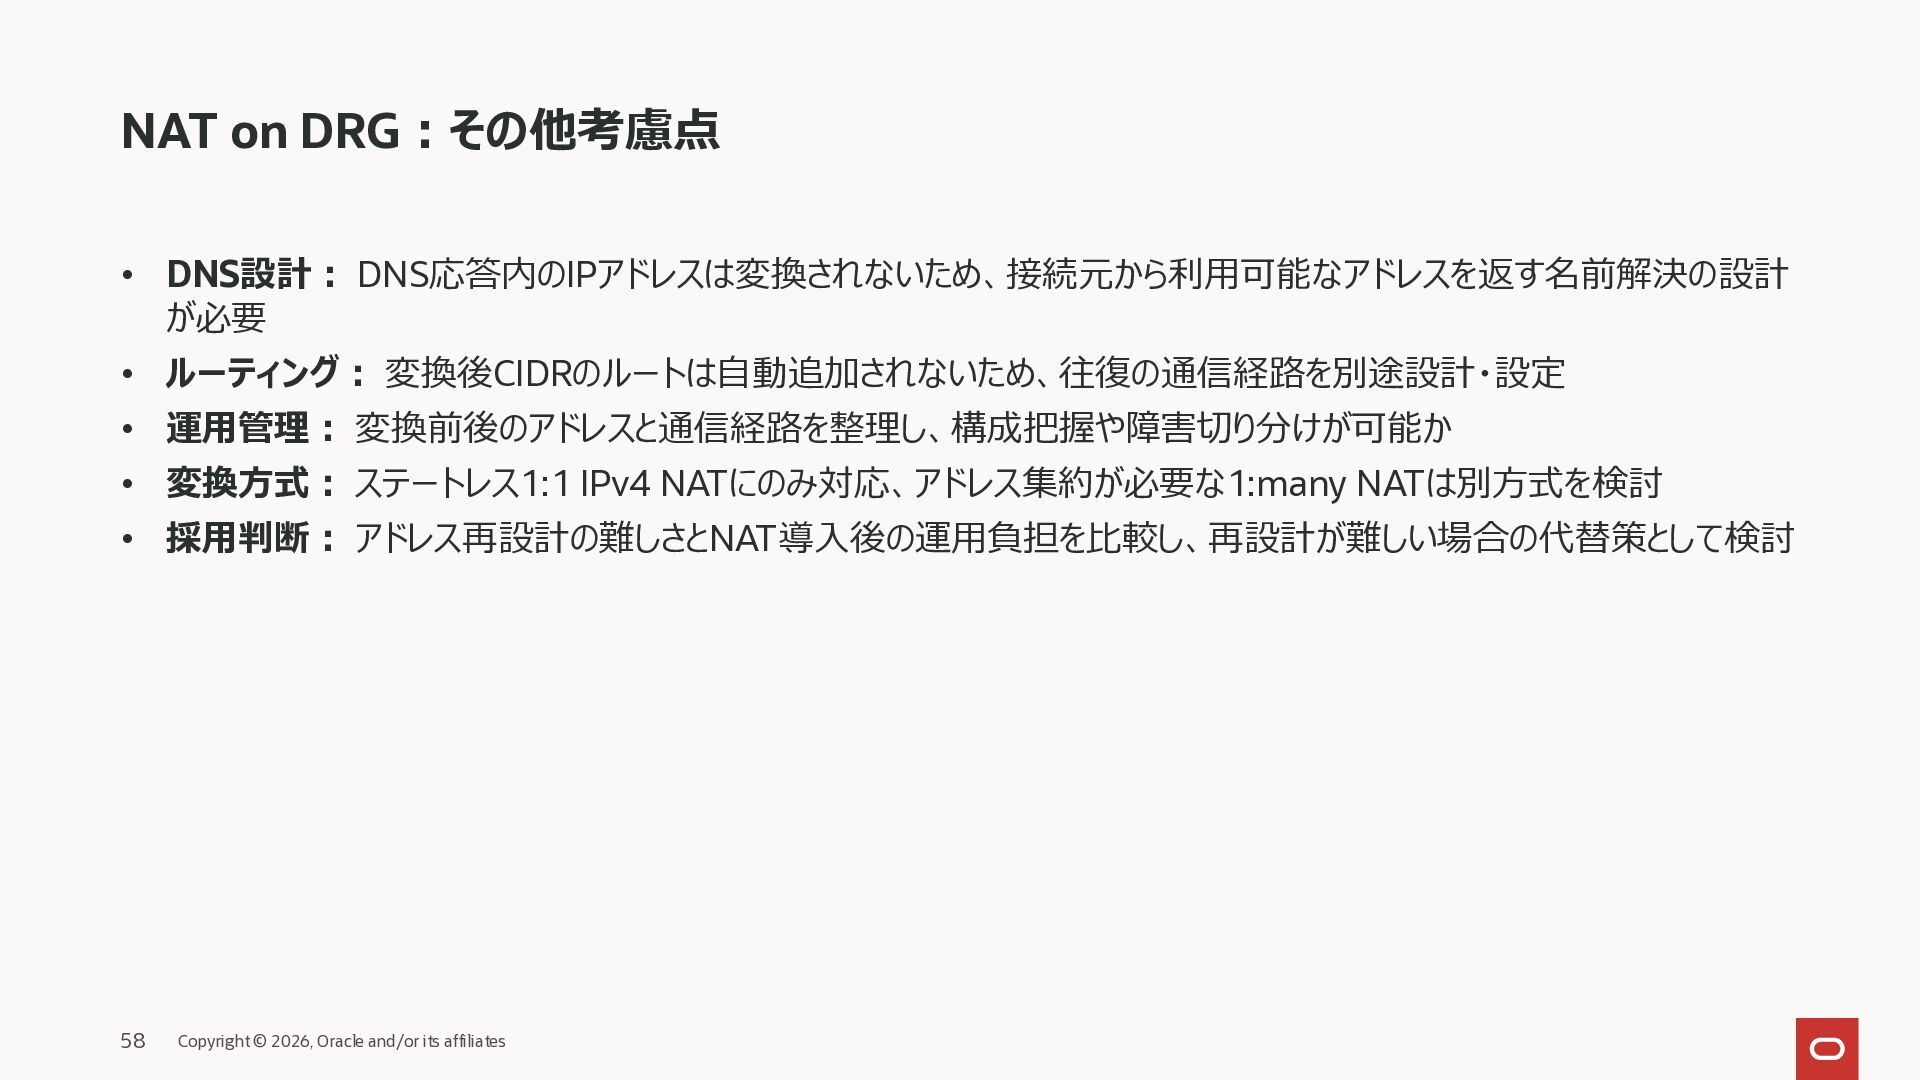
  50. NAT on DRG:その他考慮点 • DNS設計: DNS応答内のIPアドレスは変換されないため、接続元から利用可能なアドレスを返す名前解決の設計 が必要 • ルーティング: 変換後CIDRのルートは自動追加されないため、往復の通信経路を別途設計・設定

    • 運用管理: 変換前後のアドレスと通信経路を整理し、構成把握や障害切り分けが可能か • 変換方式: ステートレス1:1 IPv4 NATにのみ対応、アドレス集約が必要な1:many NATは別方式を検討 • 採用判断: アドレス再設計の難しさとNAT導入後の運用負担を比較し、再設計が難しい場合の代替策として検討 58 Copyright © 2026, Oracle and/or its affiliates