Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
OCI IAM Identity DomainsとOktaとの認証連携設定手順
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
oracle4engineer
PRO
July 31, 2023
Technology
1.1k
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
OCI IAM Identity DomainsとOktaとの認証連携設定手順
oracle4engineer
PRO
July 31, 2023
Transcript
84 slides
OCI IAM Identity Domains Oktaとの認証連携(外部 IdP 連携)設定⼿順 2023年7⽉31⽇ ⽇本オラクル株式会社 テクノロジー・クラウド・エンジニアリング本部
セキュリティ&マネジメント ソリューション部
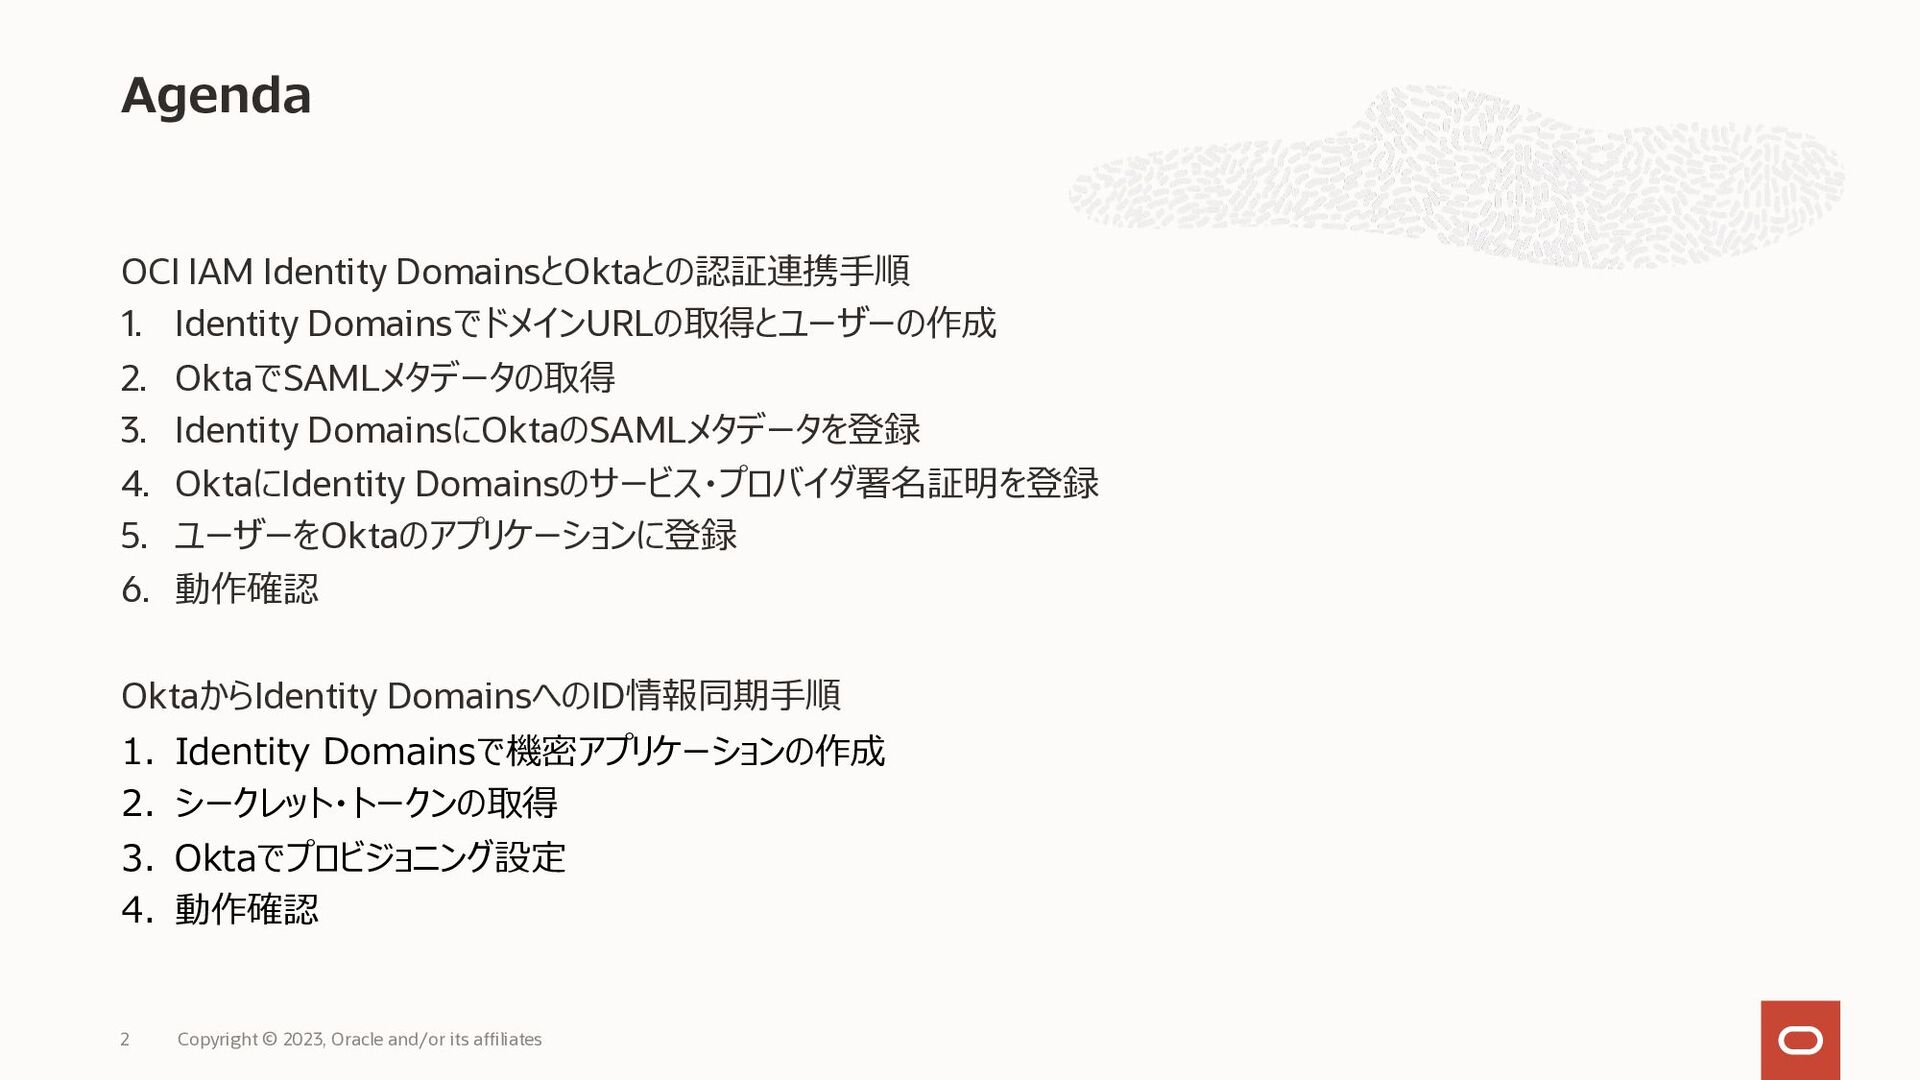
OCI IAM Identity DomainsとOktaとの認証連携⼿順 1. Identity DomainsでドメインURLの取得とユーザーの作成 2. OktaでSAMLメタデータの取得 3.
Identity DomainsにOktaのSAMLメタデータを登録 4. OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 5. ユーザーをOktaのアプリケーションに登録 6. 動作確認 OktaからIdentity DomainsへのID情報同期⼿順 1. Identity Domainsで機密アプリケーションの作成 2. シークレット・トークンの取得 3. Oktaでプロビジョニング設定 4. 動作確認 Agenda Copyright © 2023, Oracle and/or its affiliates 2
3 Identity DomainsとOktaとの認証連携 Copyright © 2023, Oracle and/or its affiliates
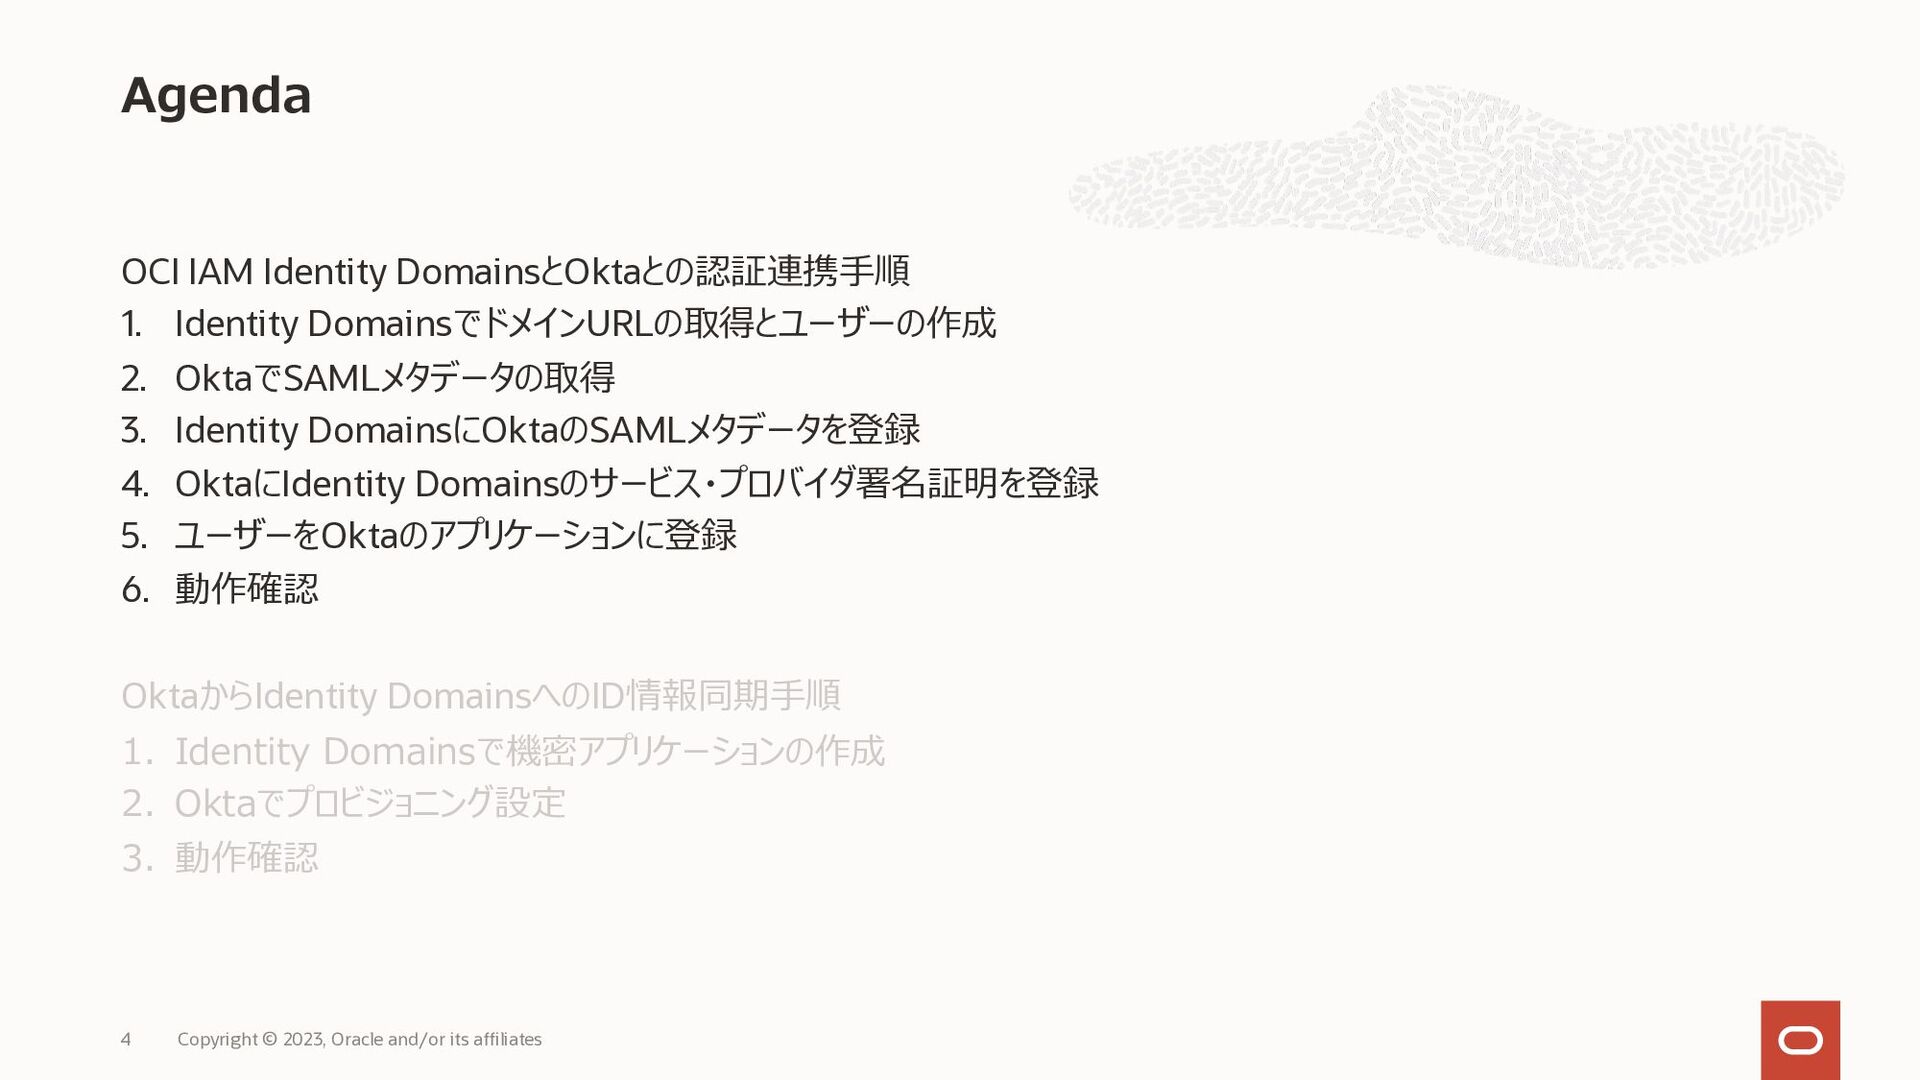
OCI IAM Identity DomainsとOktaとの認証連携⼿順 1. Identity DomainsでドメインURLの取得とユーザーの作成 2. OktaでSAMLメタデータの取得 3.
Identity DomainsにOktaのSAMLメタデータを登録 4. OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 5. ユーザーをOktaのアプリケーションに登録 6. 動作確認 OktaからIdentity DomainsへのID情報同期⼿順 1. Identity Domainsで機密アプリケーションの作成 2. Oktaでプロビジョニング設定 3. 動作確認 Agenda Copyright © 2023, Oracle and/or its affiliates 4
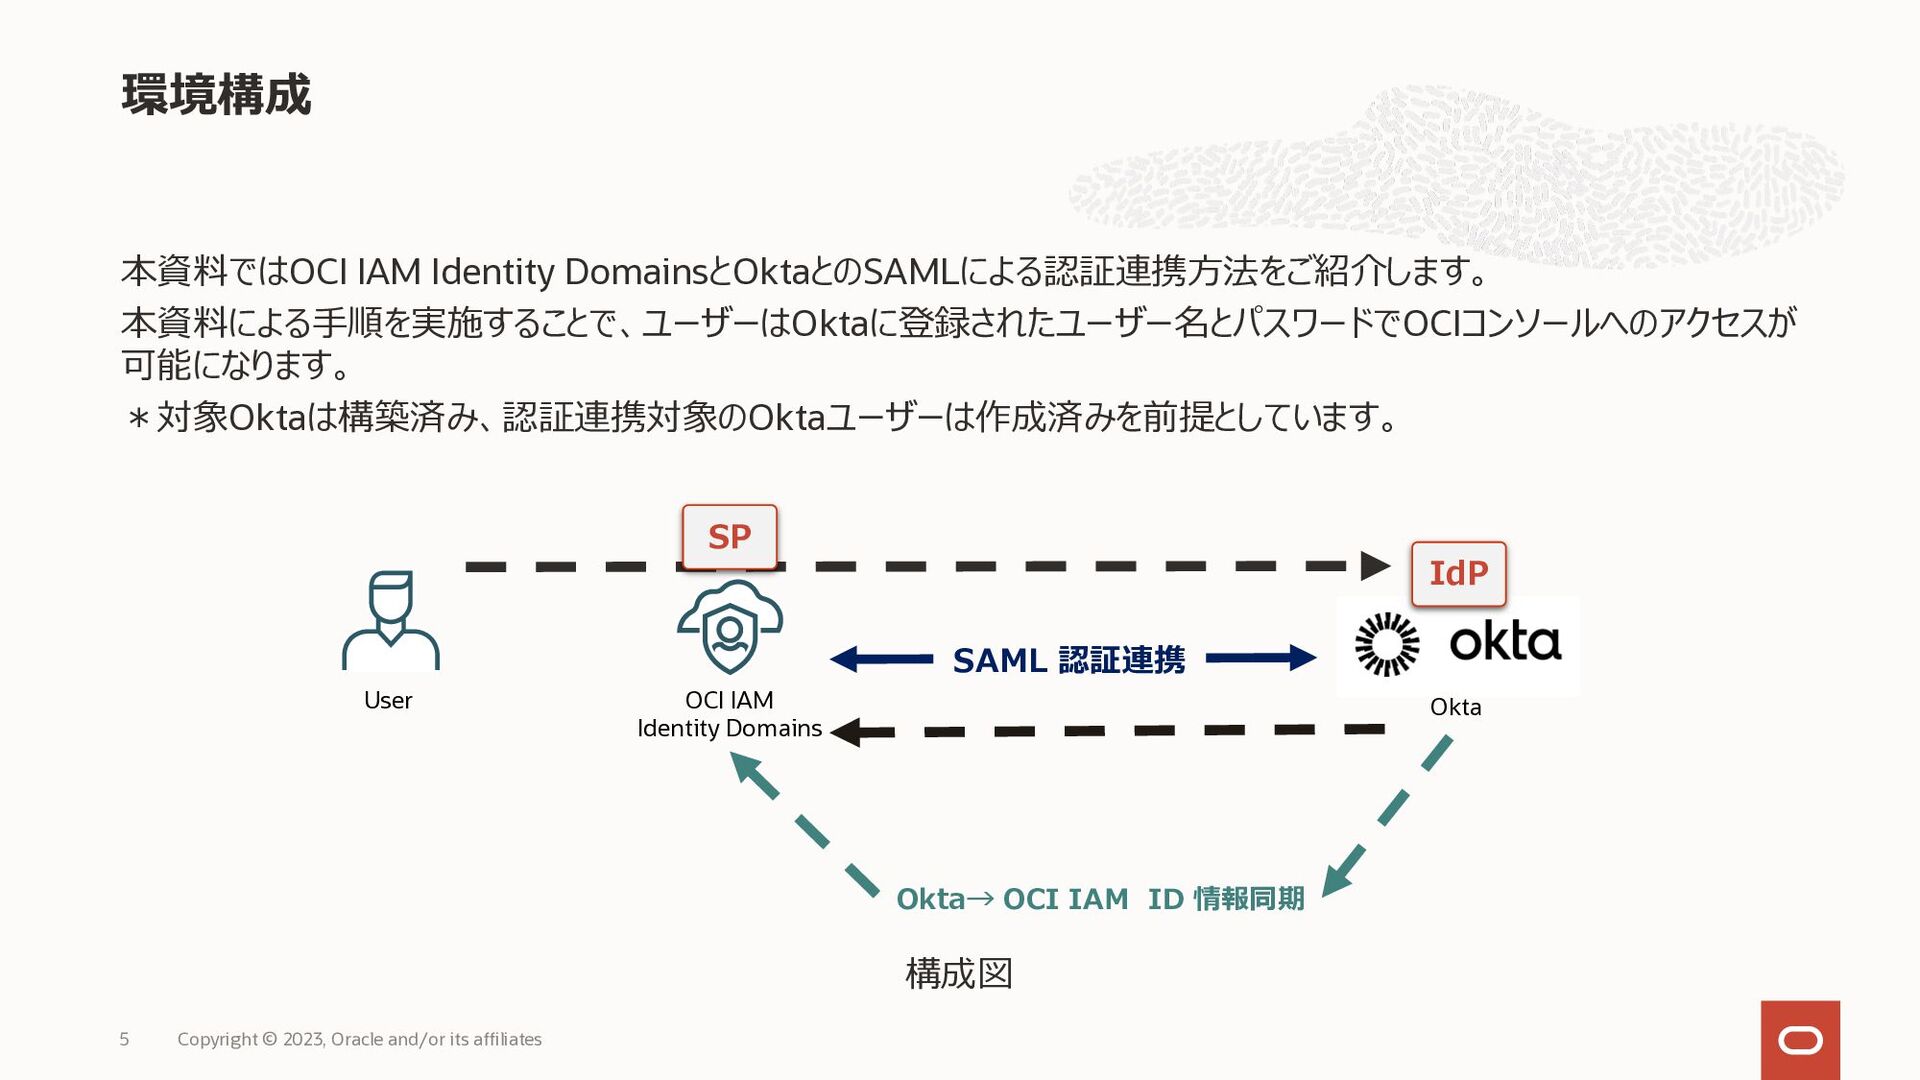
本資料ではOCI IAM Identity DomainsとOktaとのSAMLによる認証連携⽅法をご紹介します。 本資料による⼿順を実施することで、ユーザーはOktaに登録されたユーザー名とパスワードでOCIコンソールへのアクセスが 可能になります。 *対象Oktaは構築済み、認証連携対象のOktaユーザーは作成済みを前提としています。 環境構成 Copyright ©
2023, Oracle and/or its affiliates 5 構成図 SP SAML 認証連携 OCI IAM Identity Domains User Okta IdP Okta→ OCI IAM ID 情報同期
6 1.Identity DomainsでドメインURLの取得とユーザーの作成 Copyright © 2023, Oracle and/or its affiliates
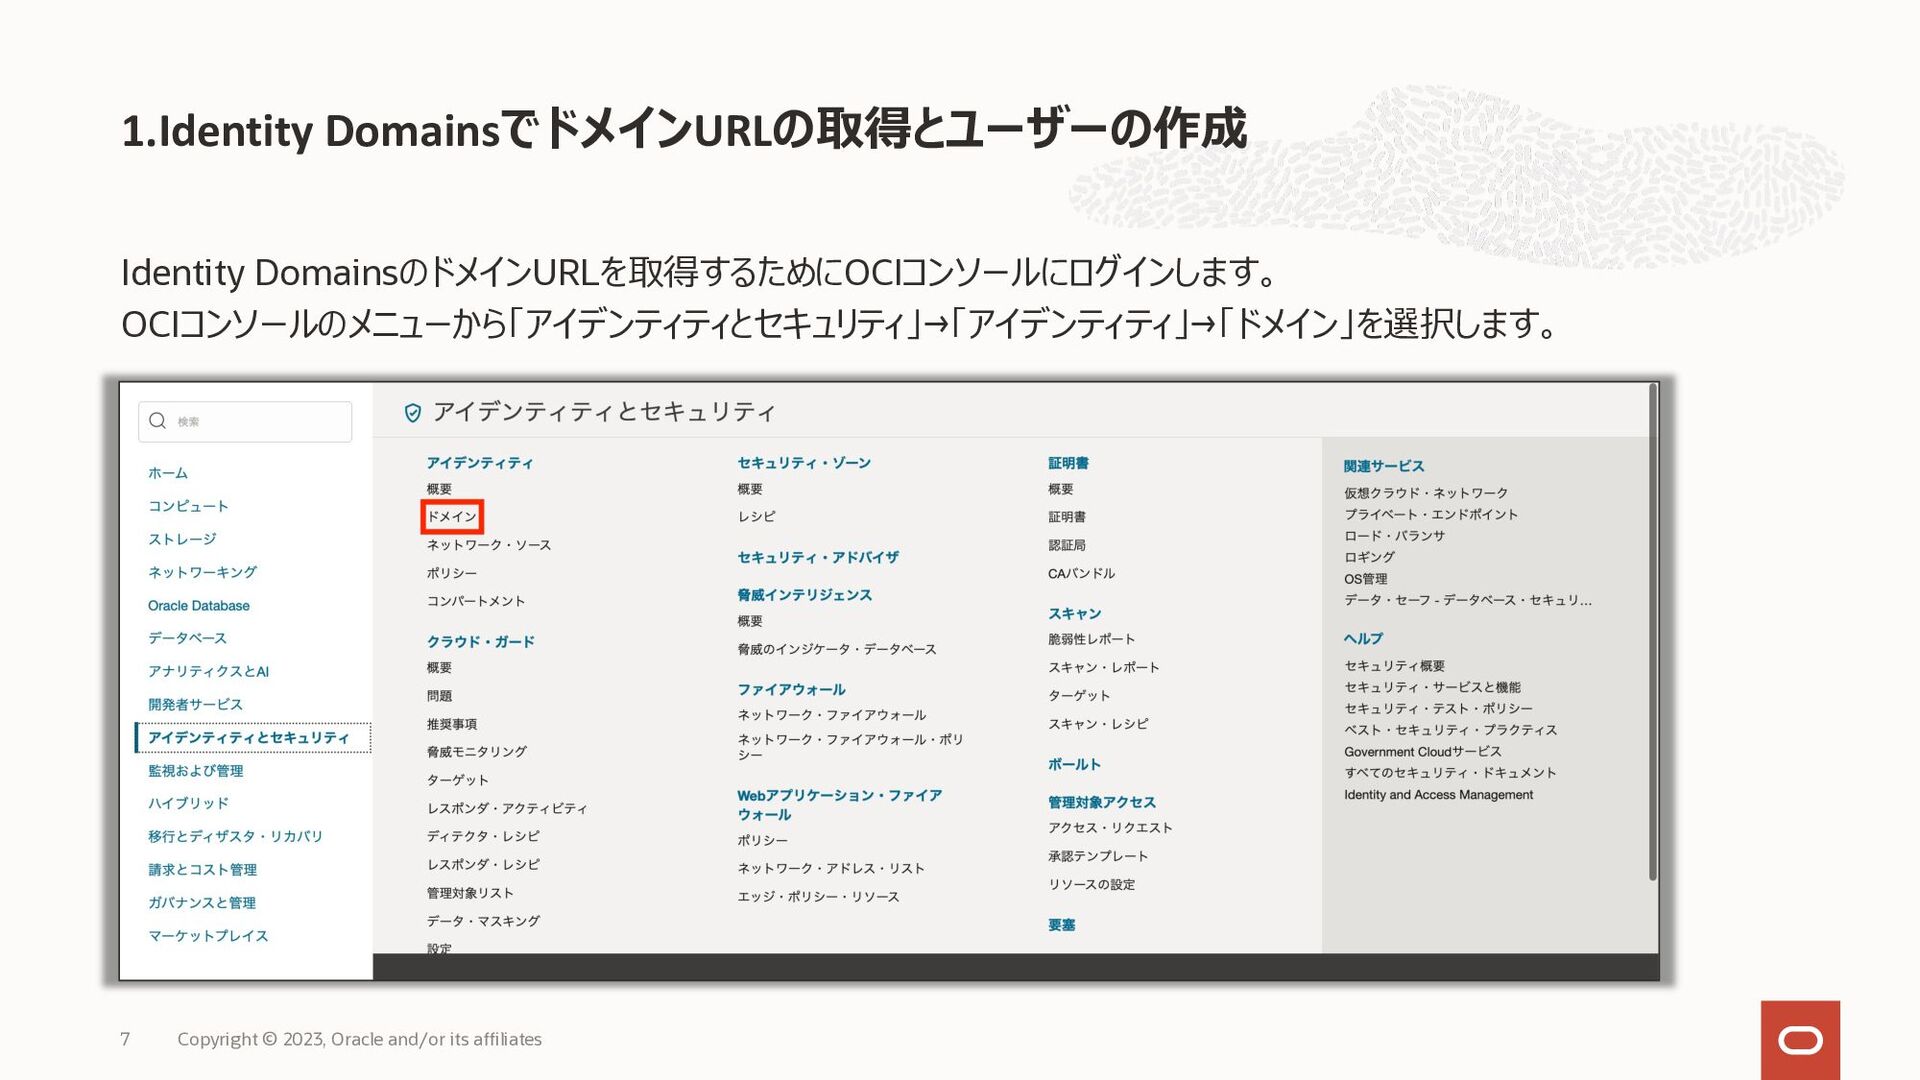
Identity DomainsのドメインURLを取得するためにOCIコンソールにログインします。 OCIコンソールのメニューから「アイデンティティとセキュリティ」→「アイデンティティ」→「ドメイン」を選択します。 1.Identity DomainsでドメインURLの取得とユーザーの作成 7 Copyright © 2023, Oracle
and/or its affiliates
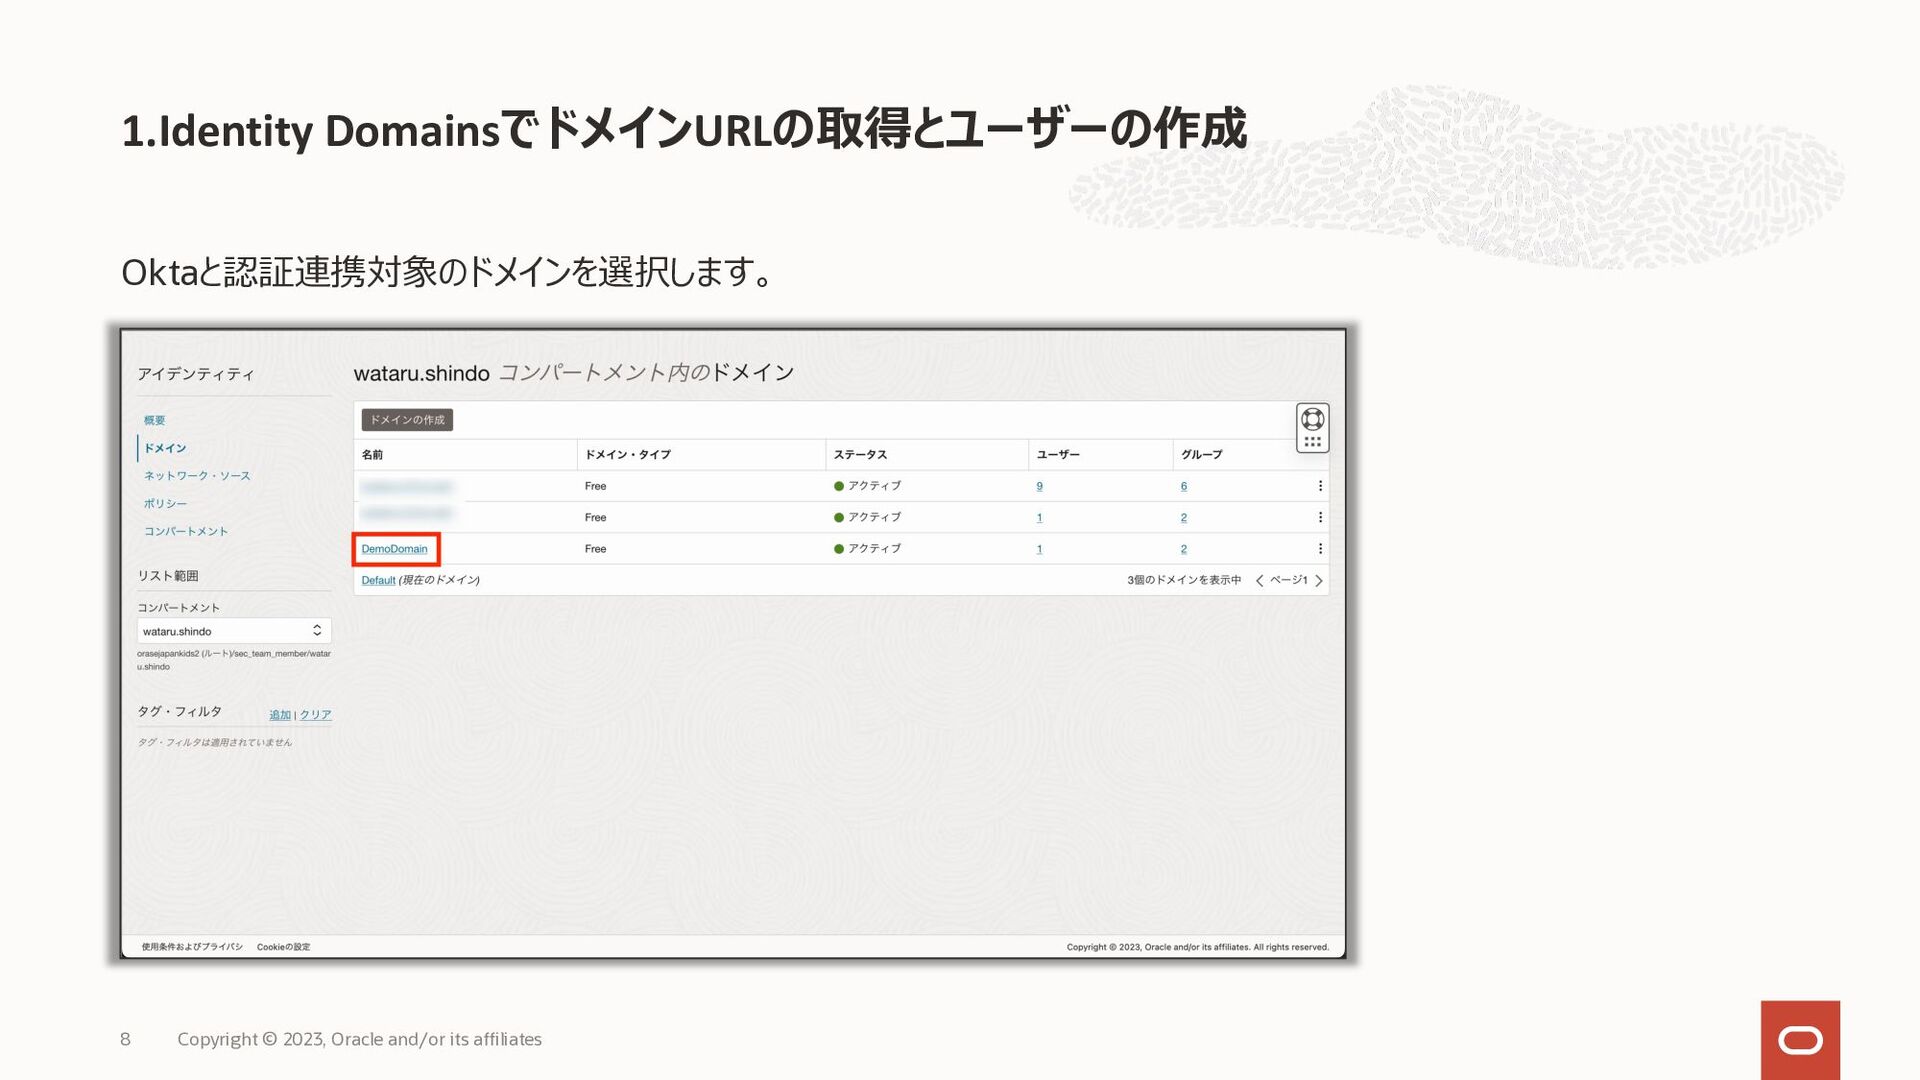
Oktaと認証連携対象のドメインを選択します。 1.Identity DomainsでドメインURLの取得とユーザーの作成 8 Copyright © 2023, Oracle and/or its
affiliates
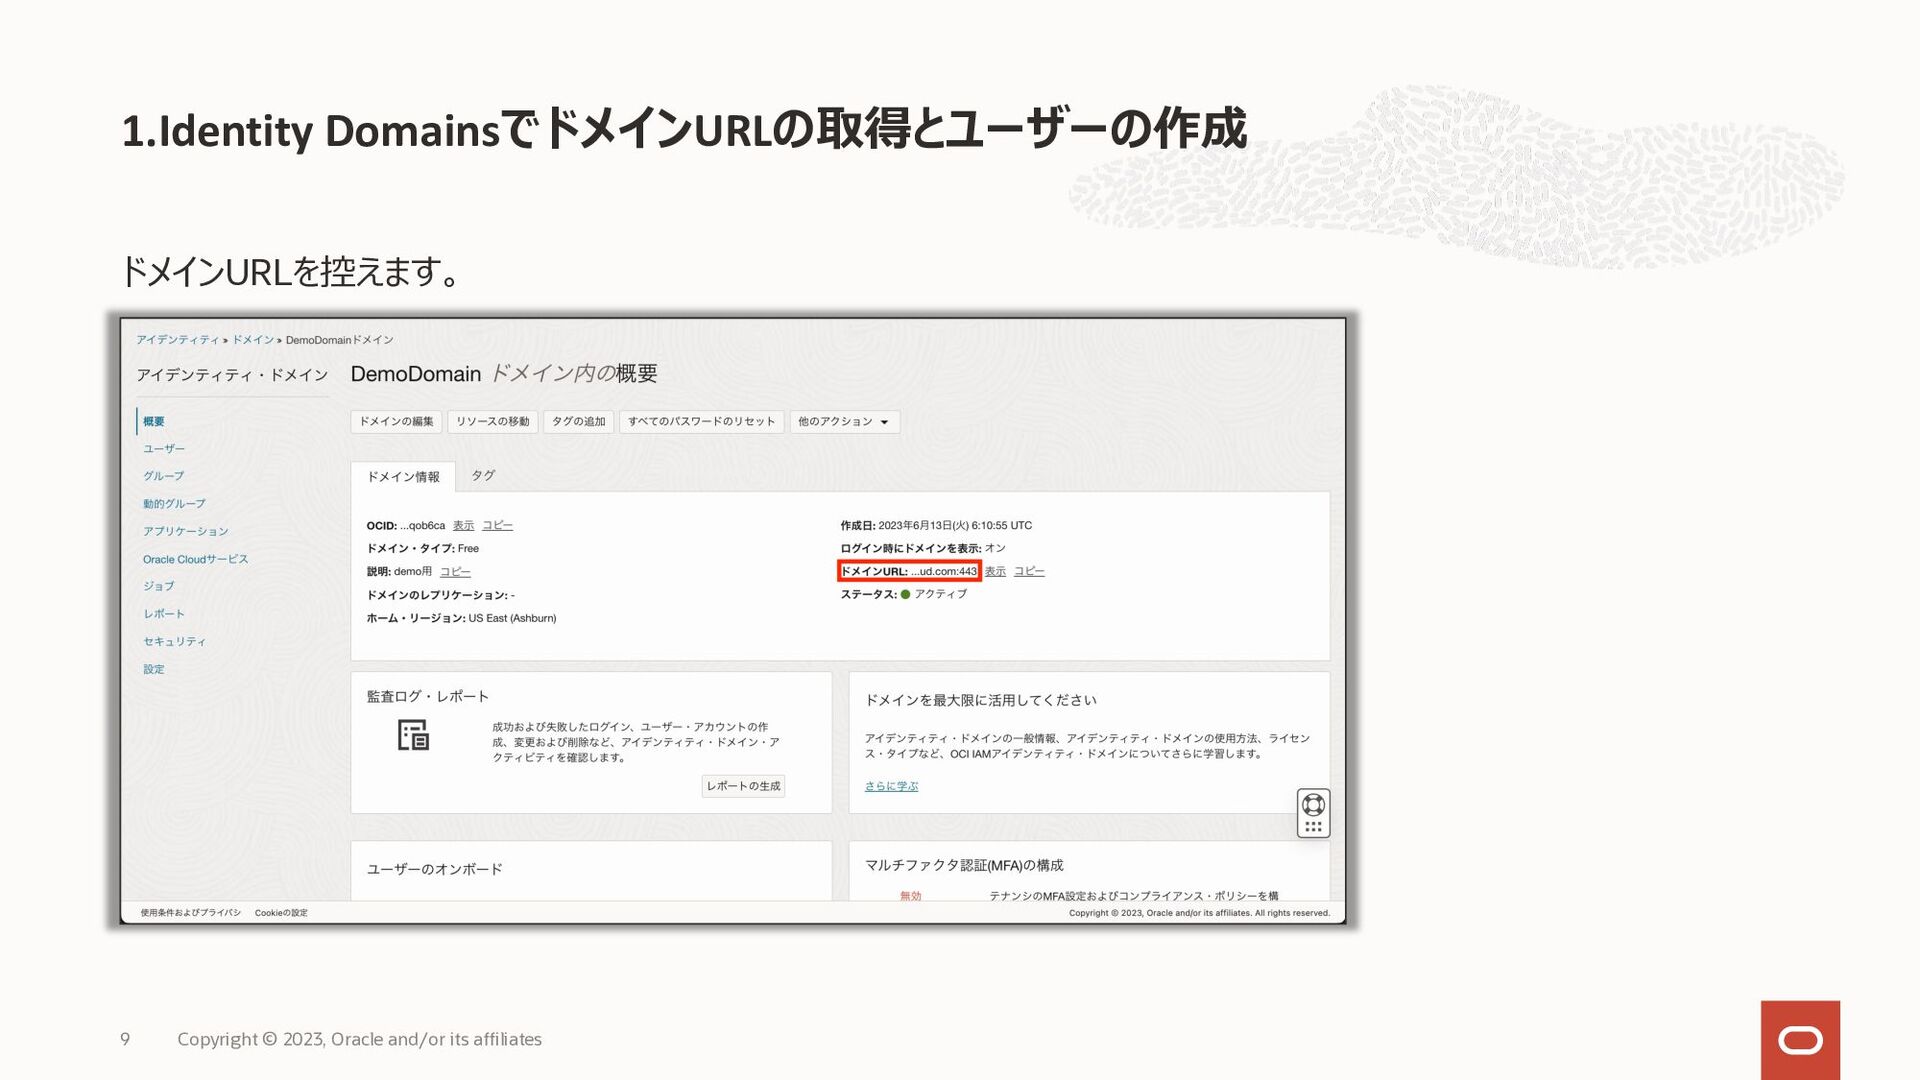
ドメインURLを控えます。 1.Identity DomainsでドメインURLの取得とユーザーの作成 9 Copyright © 2023, Oracle and/or its
affiliates
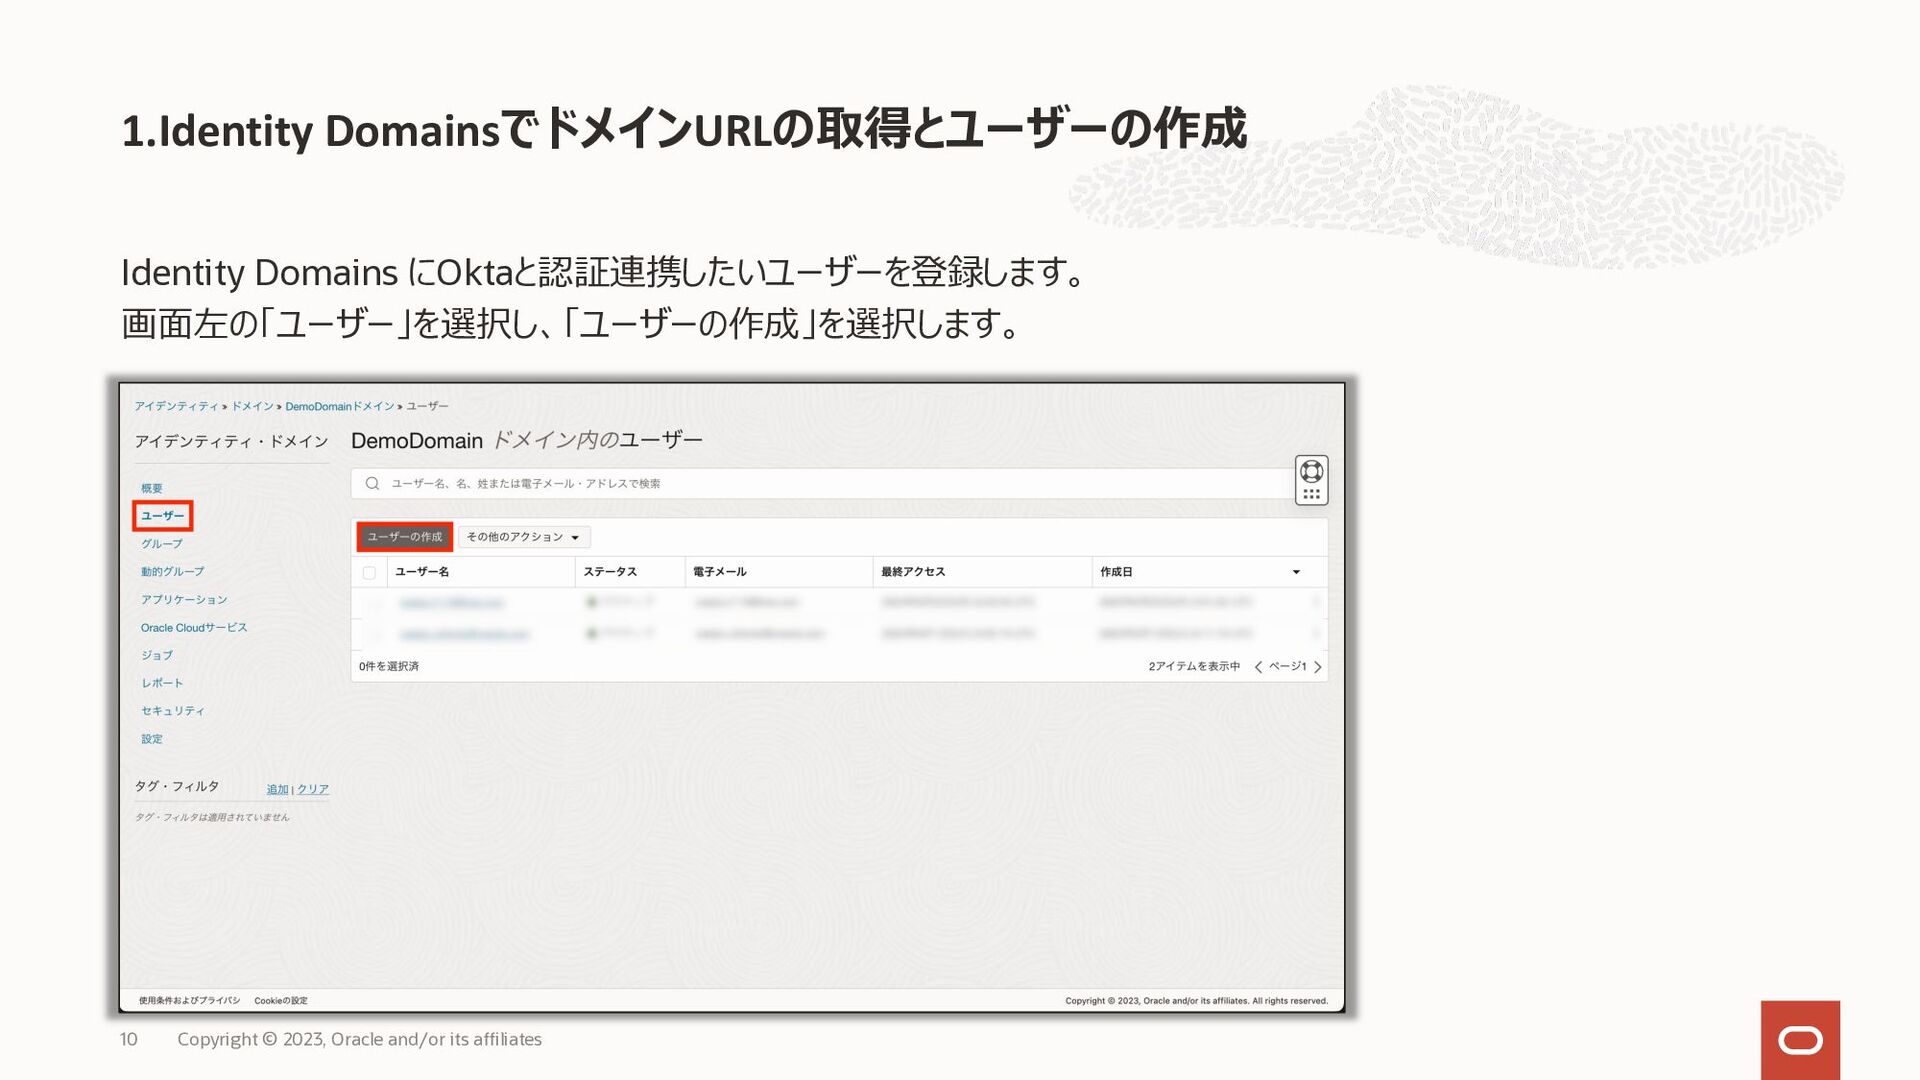
Identity Domains にOktaと認証連携したいユーザーを登録します。 画⾯左の「ユーザー」を選択し、「ユーザーの作成」を選択します。 1.Identity DomainsでドメインURLの取得とユーザーの作成 10 Copyright © 2023,
Oracle and/or its affiliates
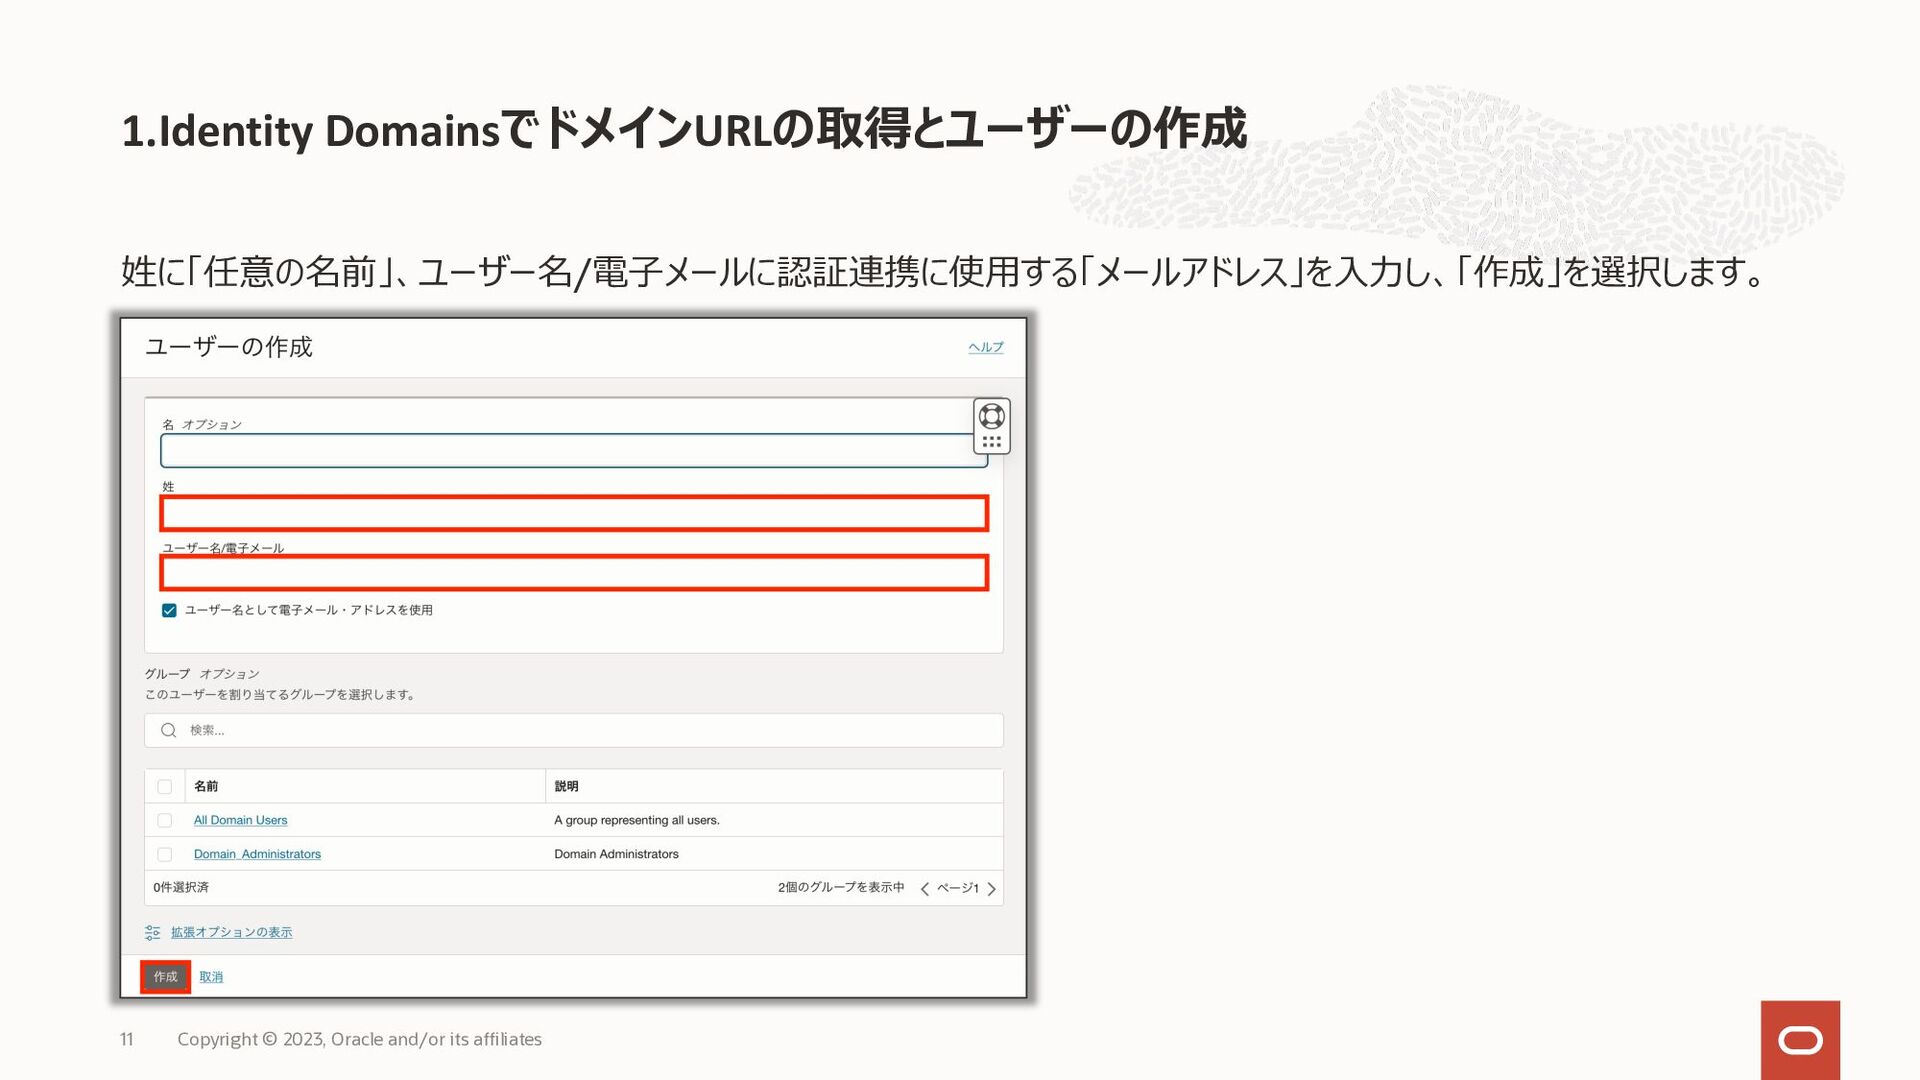
姓に「任意の名前」、ユーザー名/電⼦メールに認証連携に使⽤する「メールアドレス」を⼊⼒し、「作成」を選択します。 1.Identity DomainsでドメインURLの取得とユーザーの作成 11 Copyright © 2023, Oracle and/or its
affiliates
12 2.OktaでSAMLメタデータを取得 Copyright © 2023, Oracle and/or its affiliates
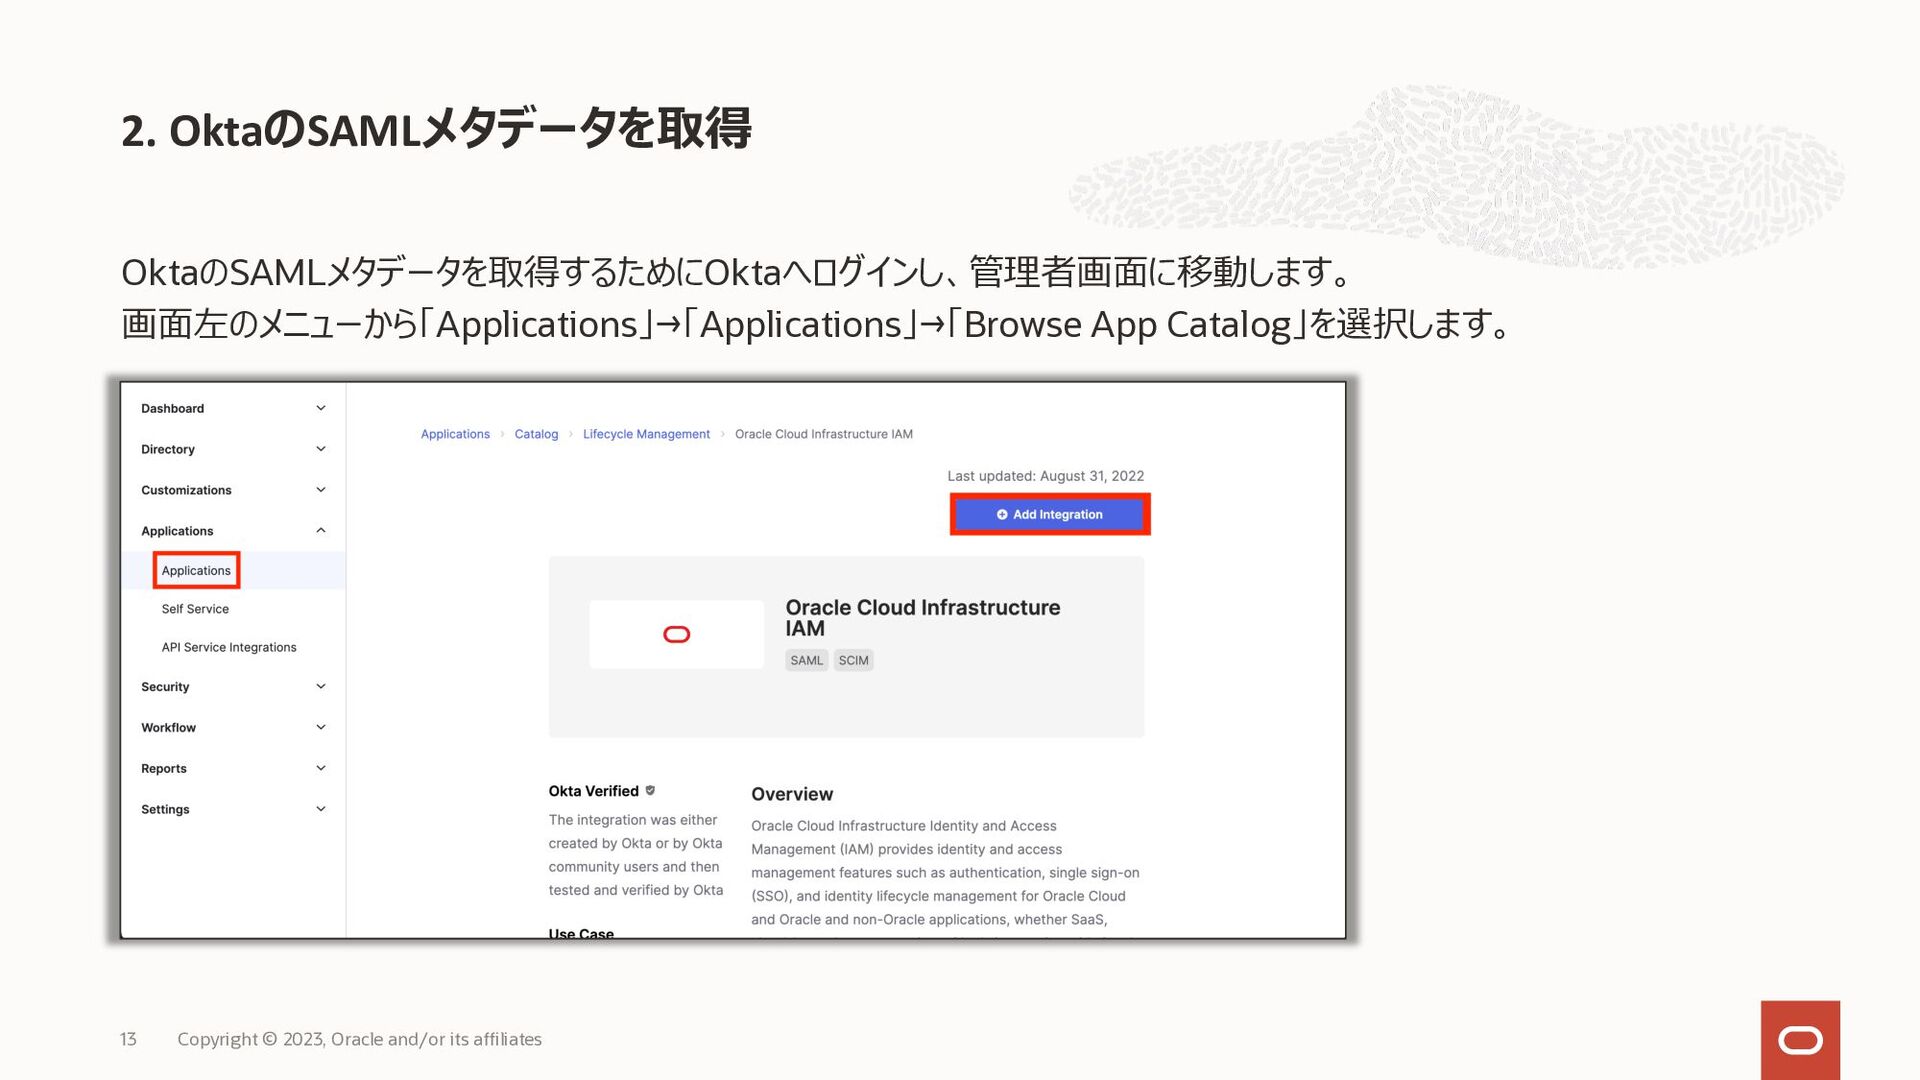
OktaのSAMLメタデータを取得するためにOktaへログインし、管理者画⾯に移動します。 画⾯左のメニューから「Applications」→「Applications」→「Browse App Catalog」を選択します。 2. OktaのSAMLメタデータを取得 13 Copyright © 2023,
Oracle and/or its affiliates
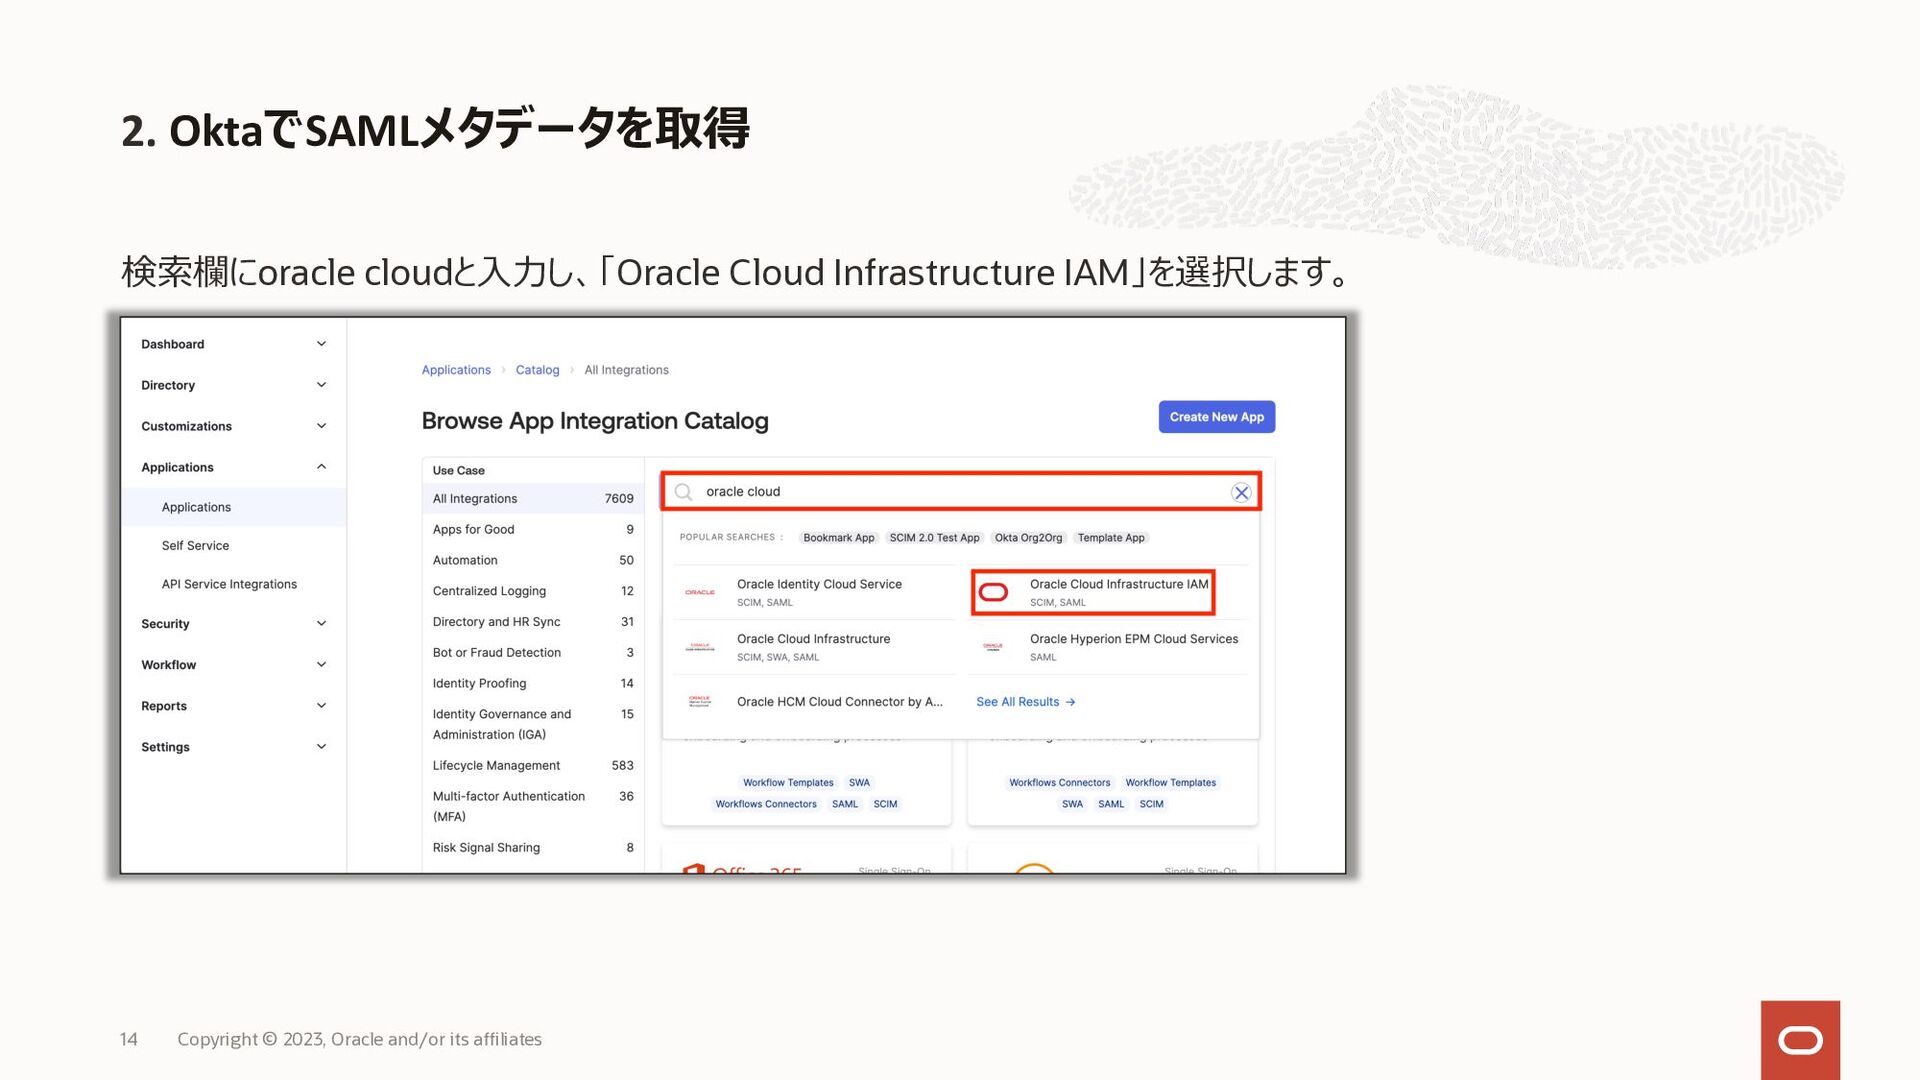
検索欄にoracle cloudと⼊⼒し、「Oracle Cloud Infrastructure IAM」を選択します。 2. OktaでSAMLメタデータを取得 14 Copyright ©
2023, Oracle and/or its affiliates
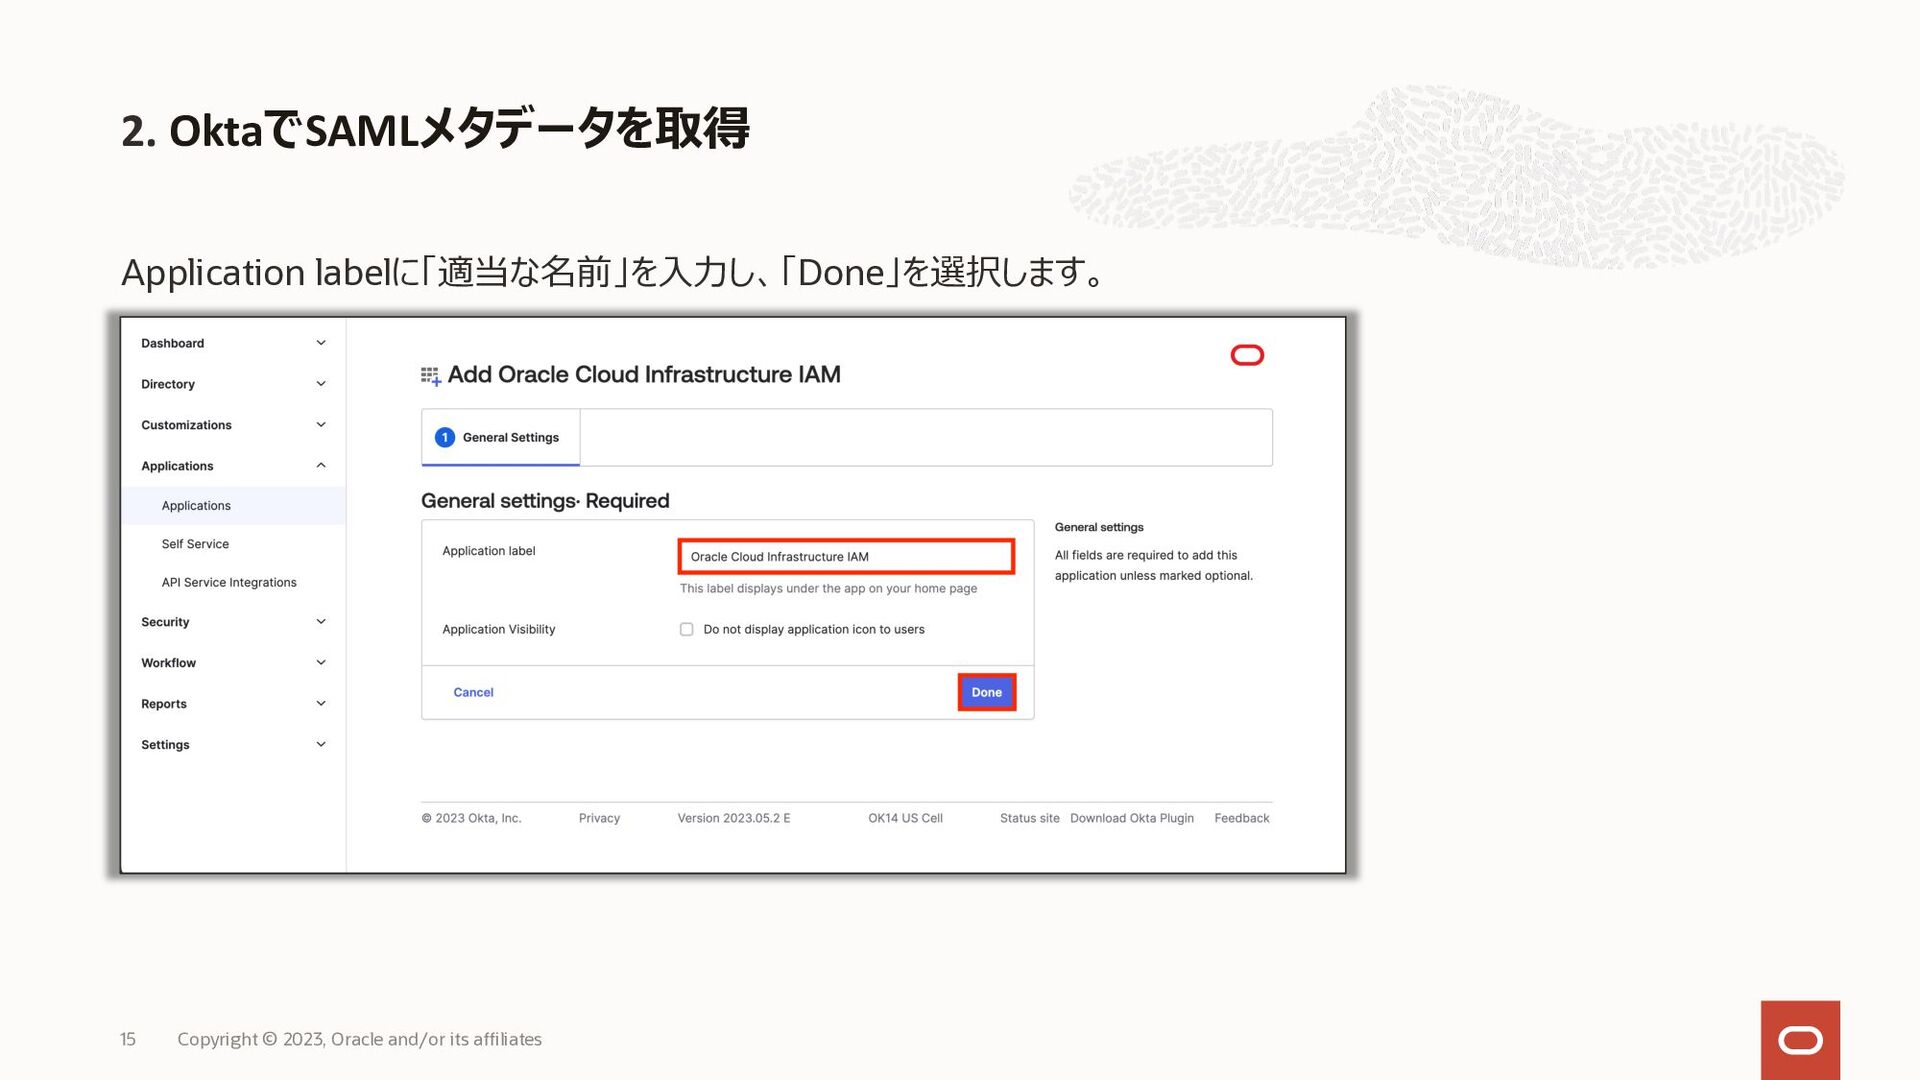
Application labelに「適当な名前」を⼊⼒し、「Done」を選択します。 2. OktaでSAMLメタデータを取得 15 Copyright © 2023, Oracle and/or
its affiliates
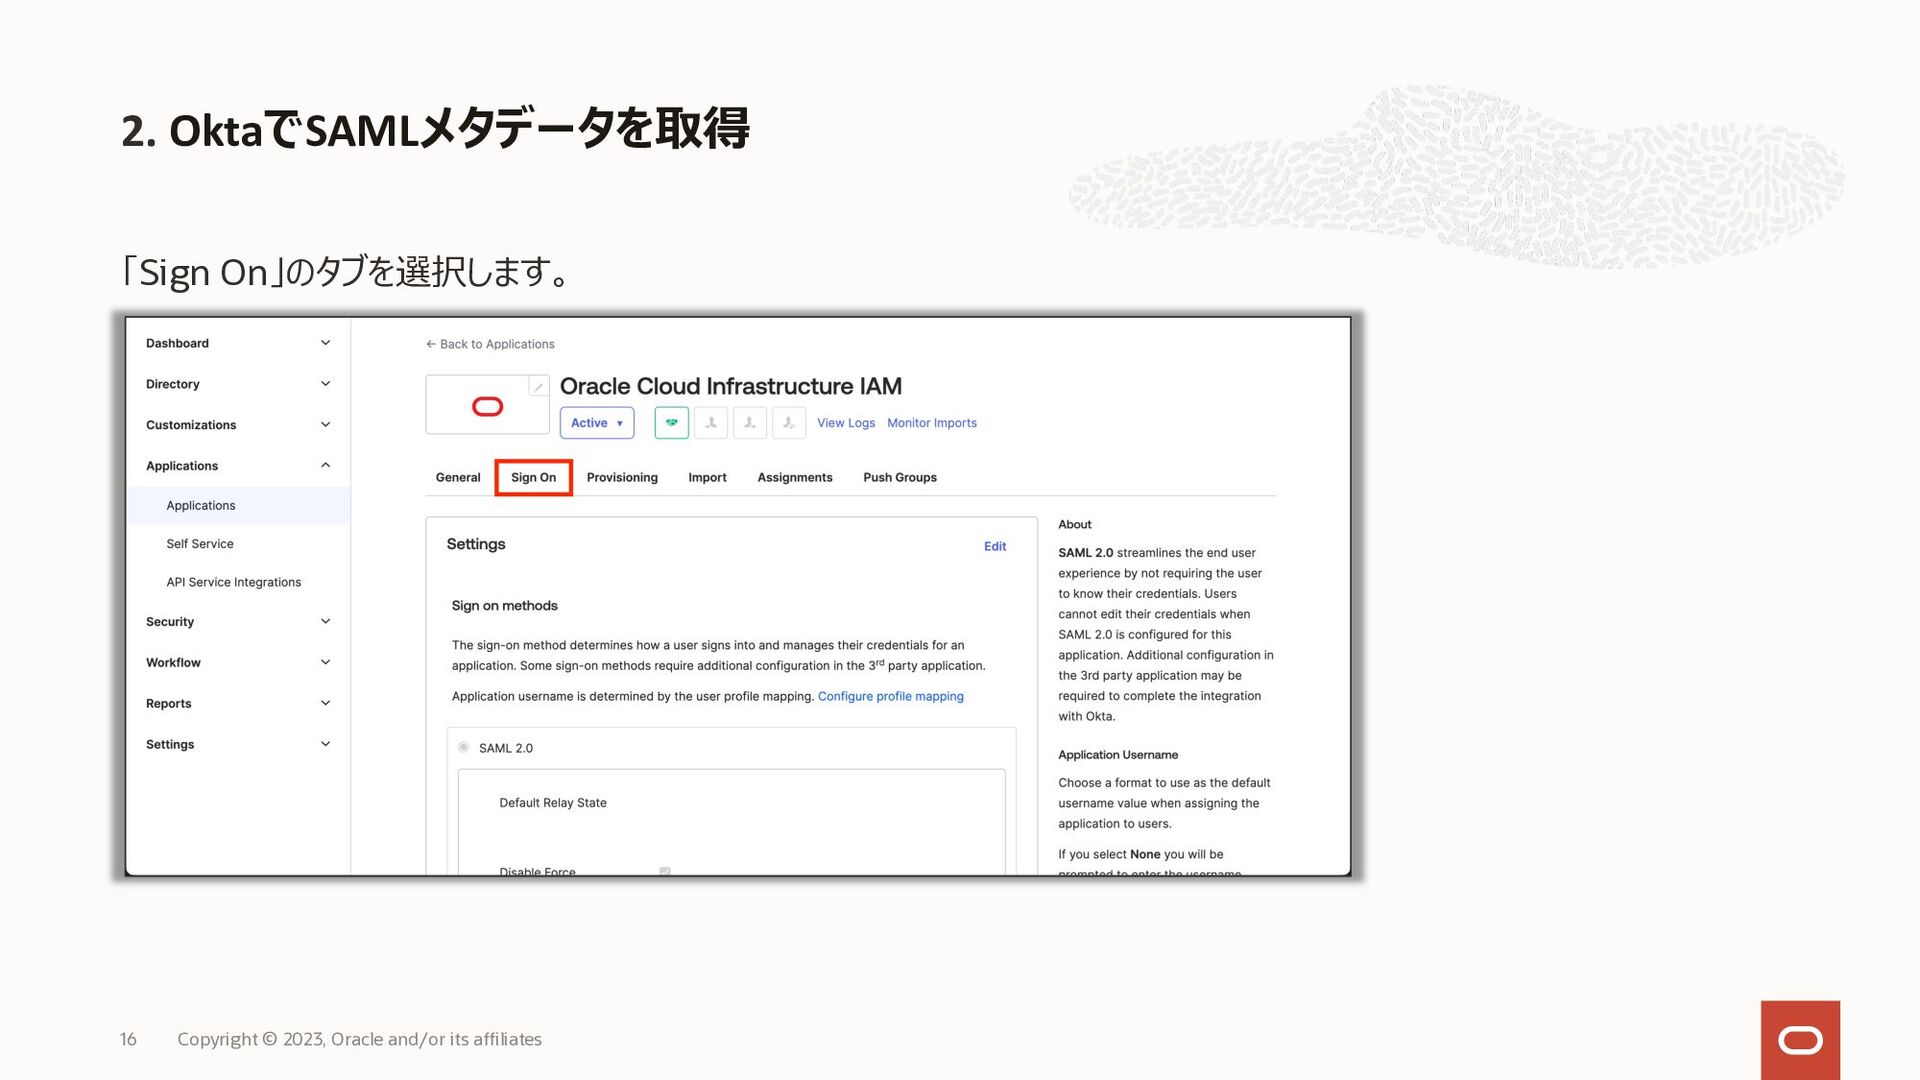
「Sign On」のタブを選択します。 2. OktaでSAMLメタデータを取得 16 Copyright © 2023, Oracle and/or
its affiliates
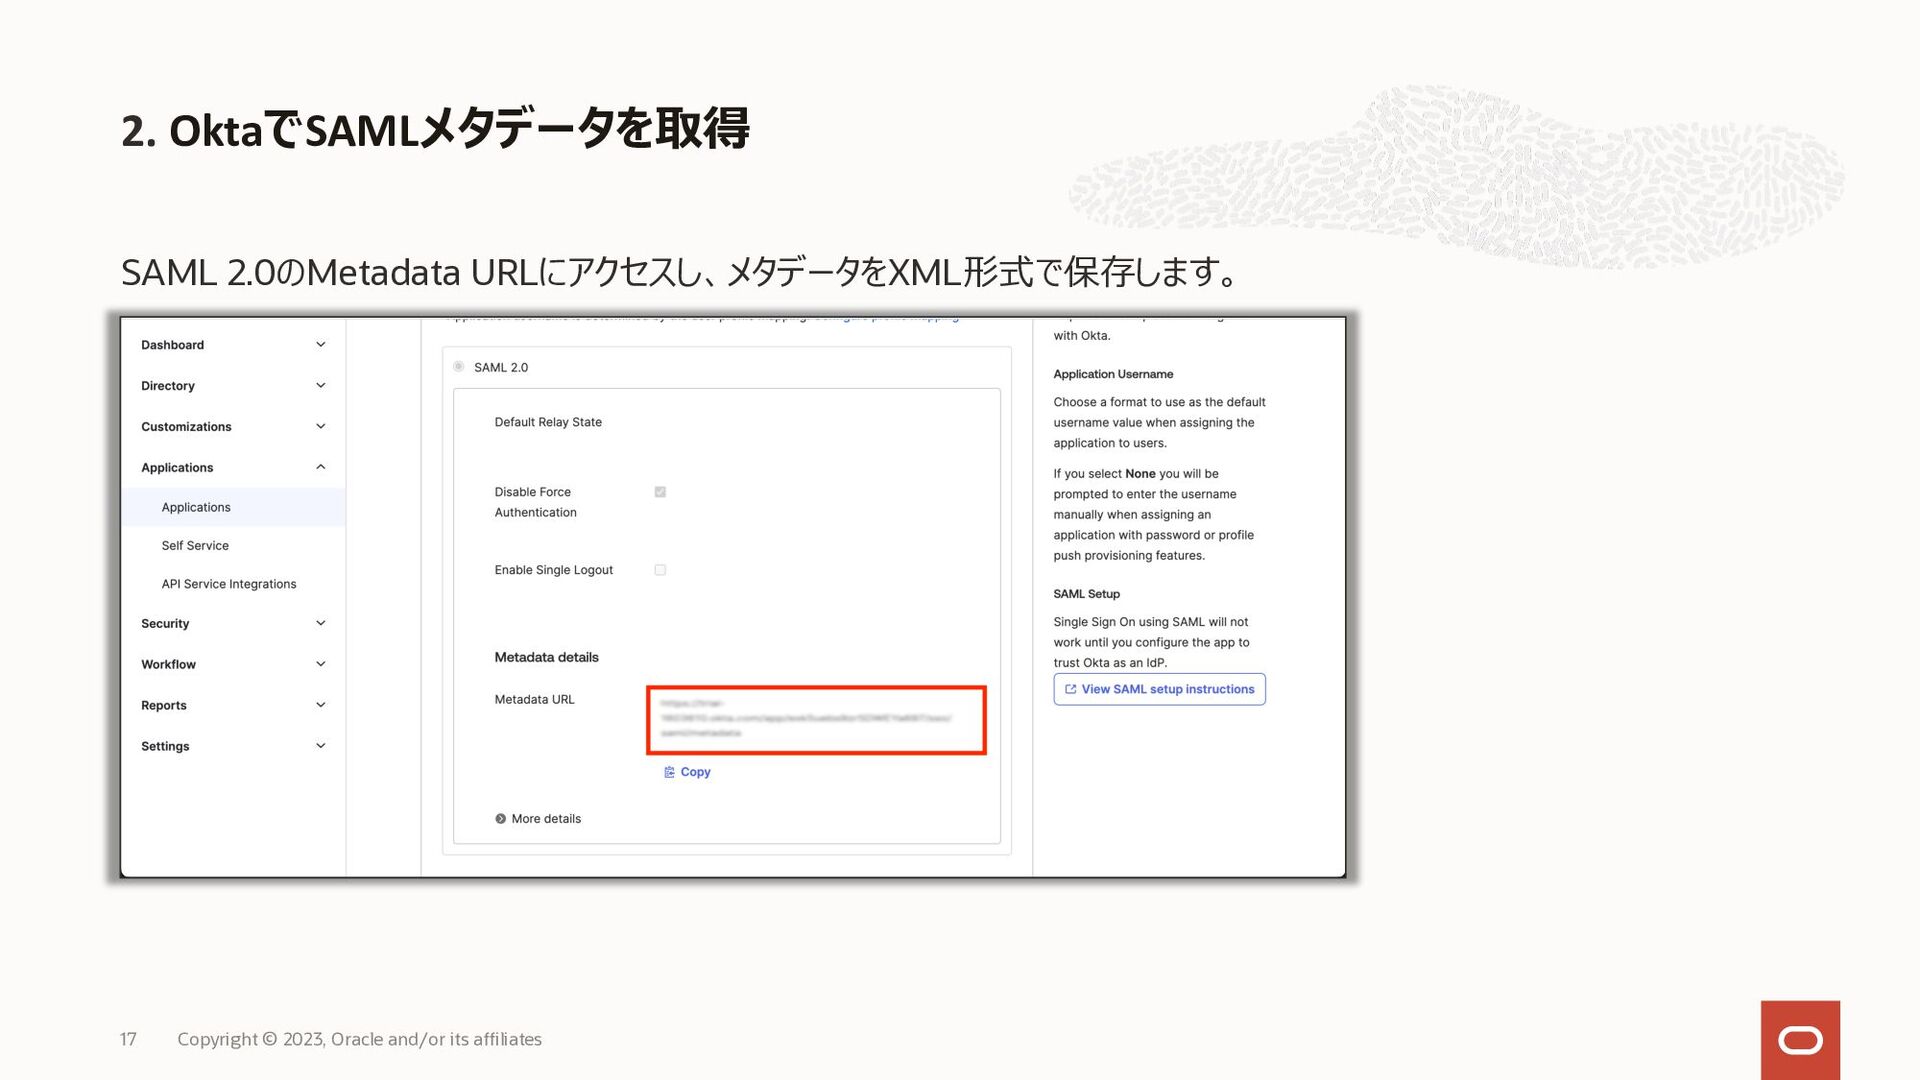
SAML 2.0のMetadata URLにアクセスし、メタデータをXML形式で保存します。 2. OktaでSAMLメタデータを取得 17 Copyright © 2023, Oracle
and/or its affiliates
18 3.IAM Identity DomainsにOktaのSAMLメタデータを登録 Copyright © 2023, Oracle and/or its
affiliates
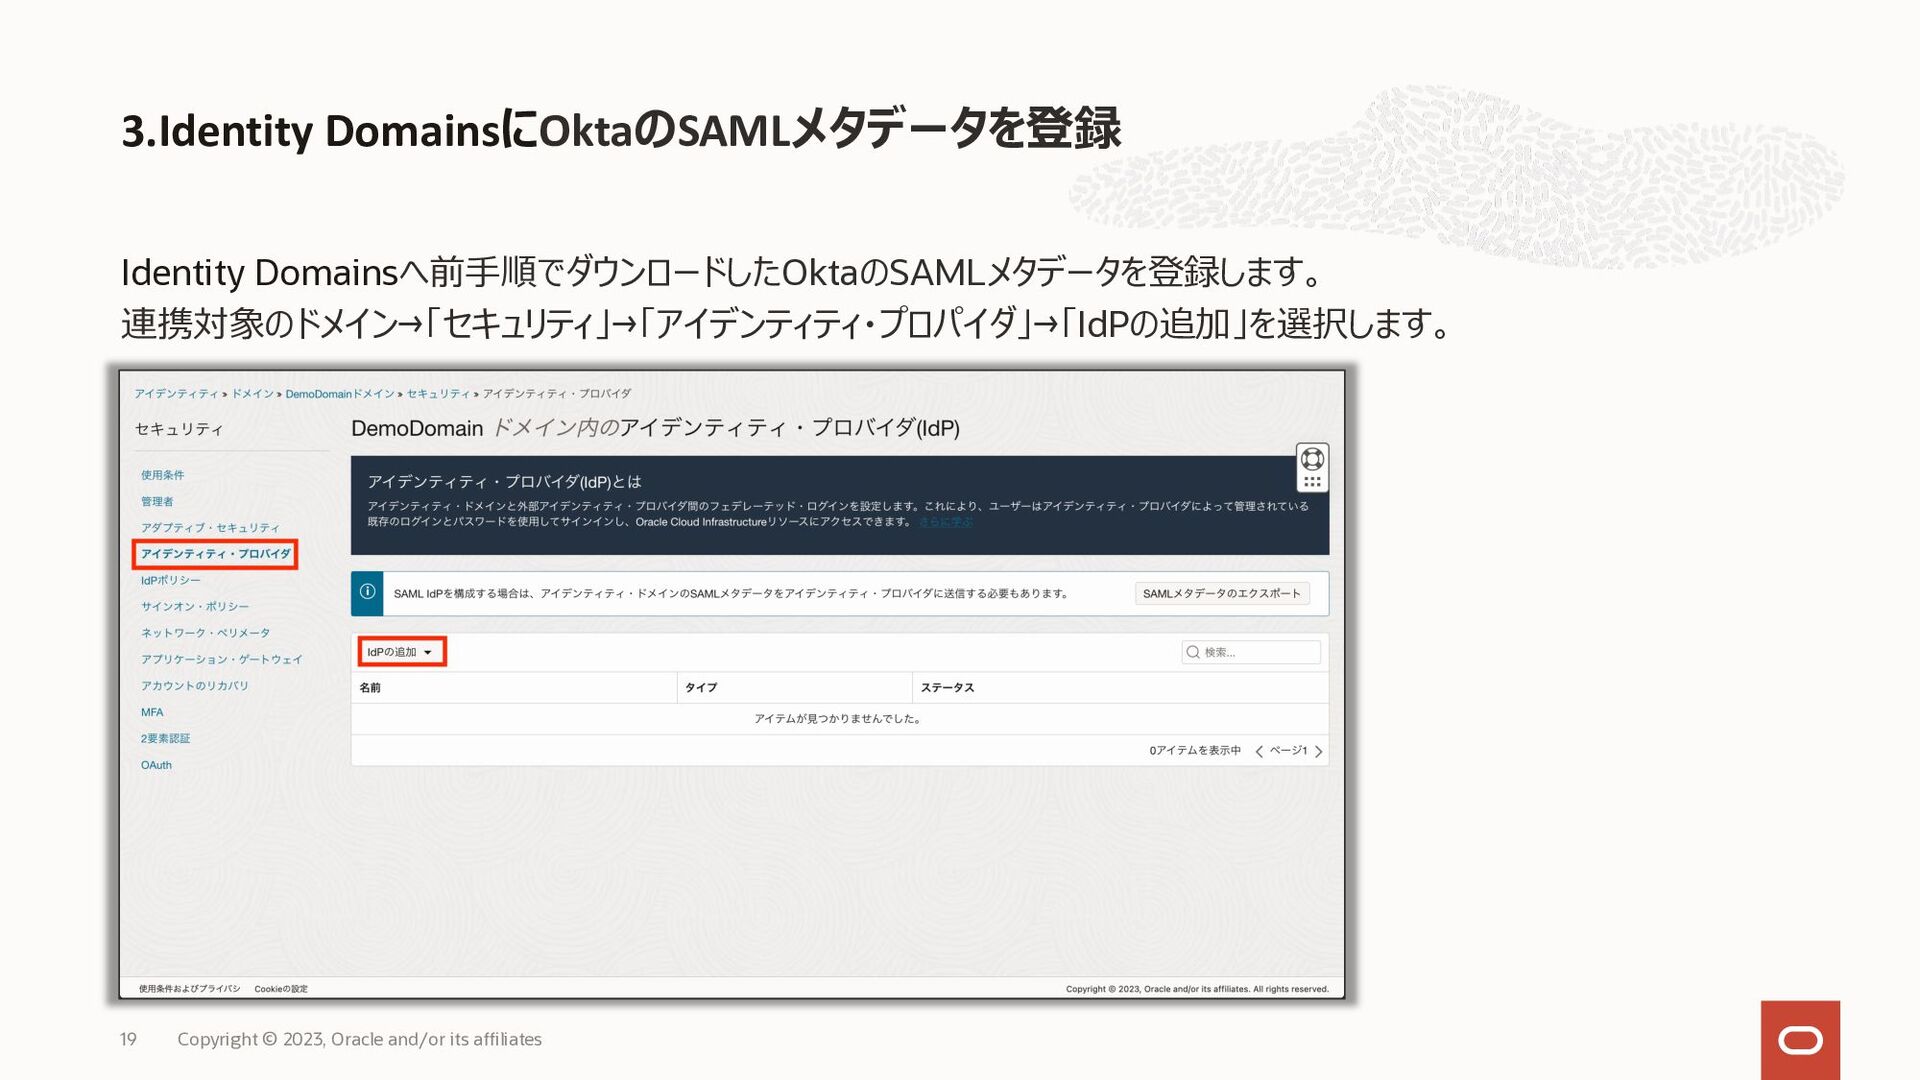
Identity Domainsへ前⼿順でダウンロードしたOktaのSAMLメタデータを登録します。 連携対象のドメイン→「セキュリティ」→「アイデンティティ・プロパイダ」→「IdPの追加」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 19 Copyright © 2023, Oracle
and/or its affiliates
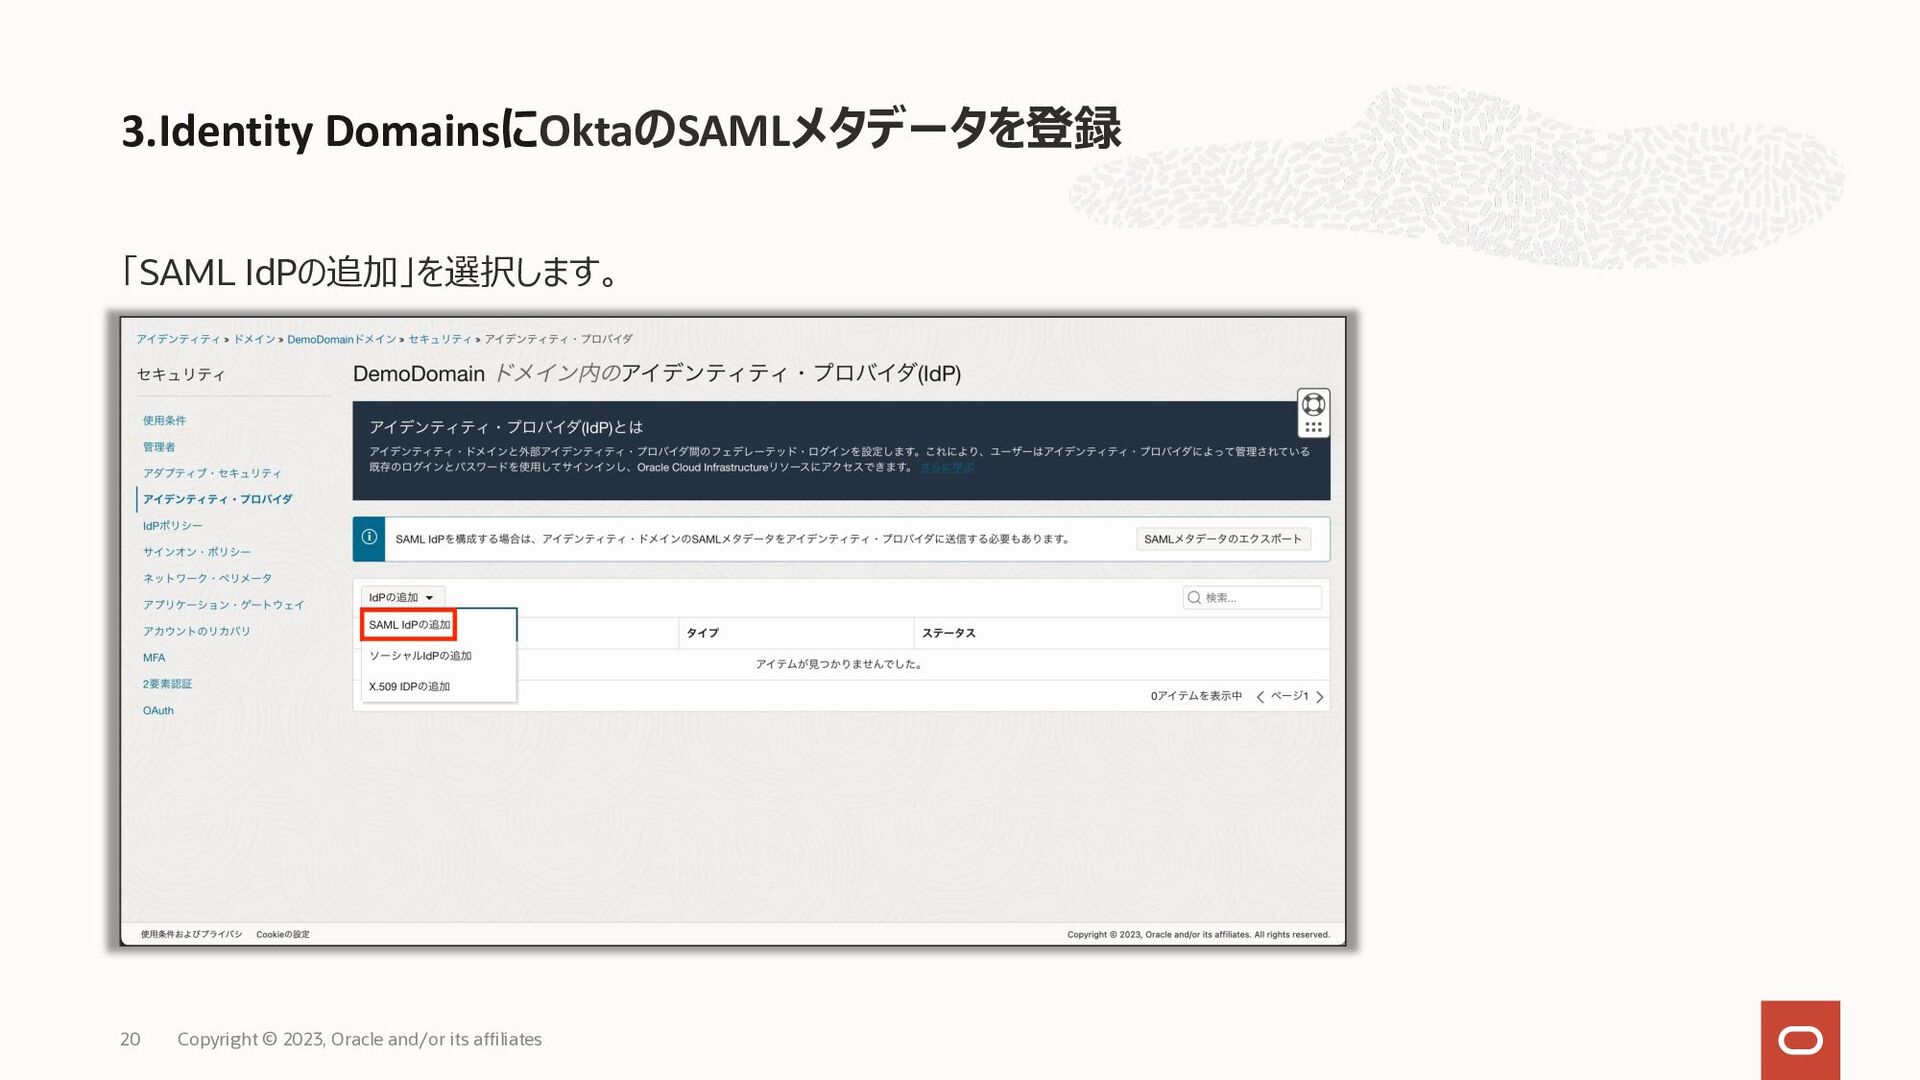
「SAML IdPの追加」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 20 Copyright © 2023, Oracle and/or
its affiliates
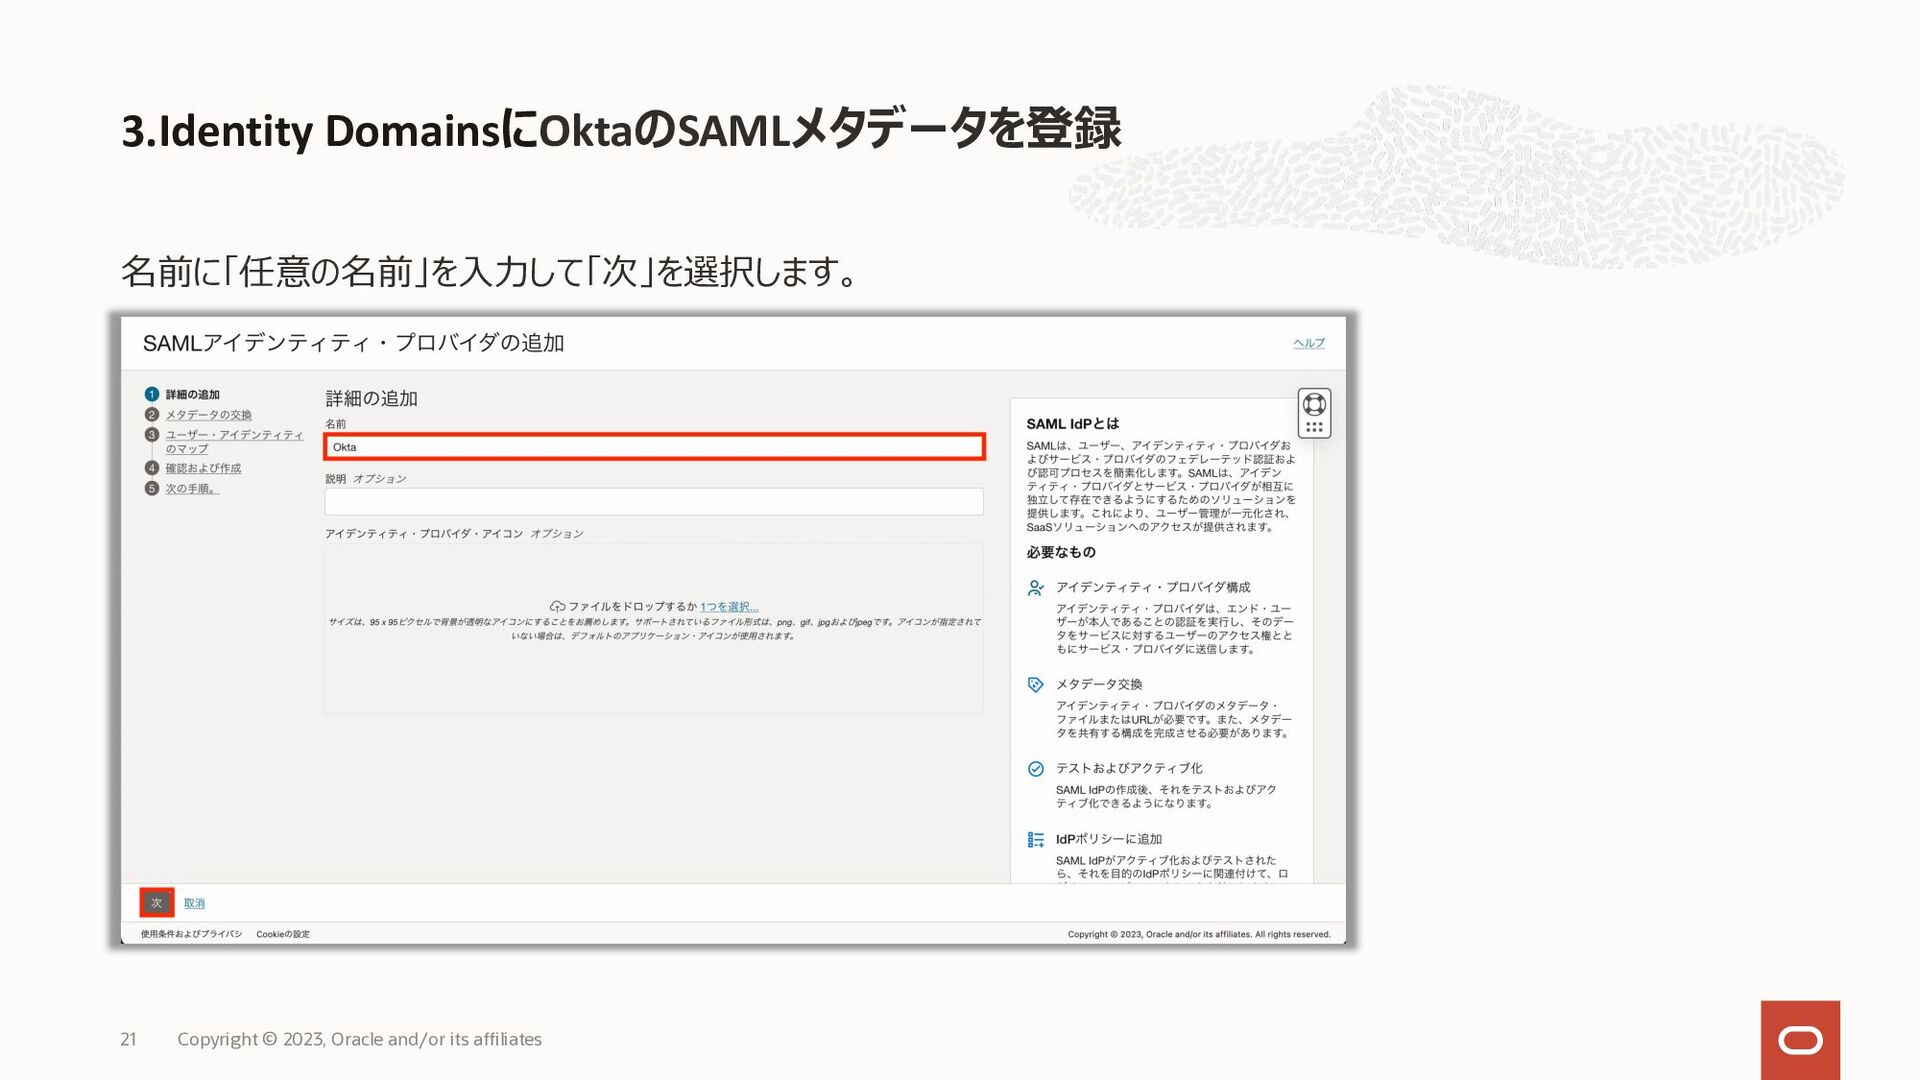
名前に「任意の名前」を⼊⼒して「次」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 21 Copyright © 2023, Oracle and/or its
affiliates
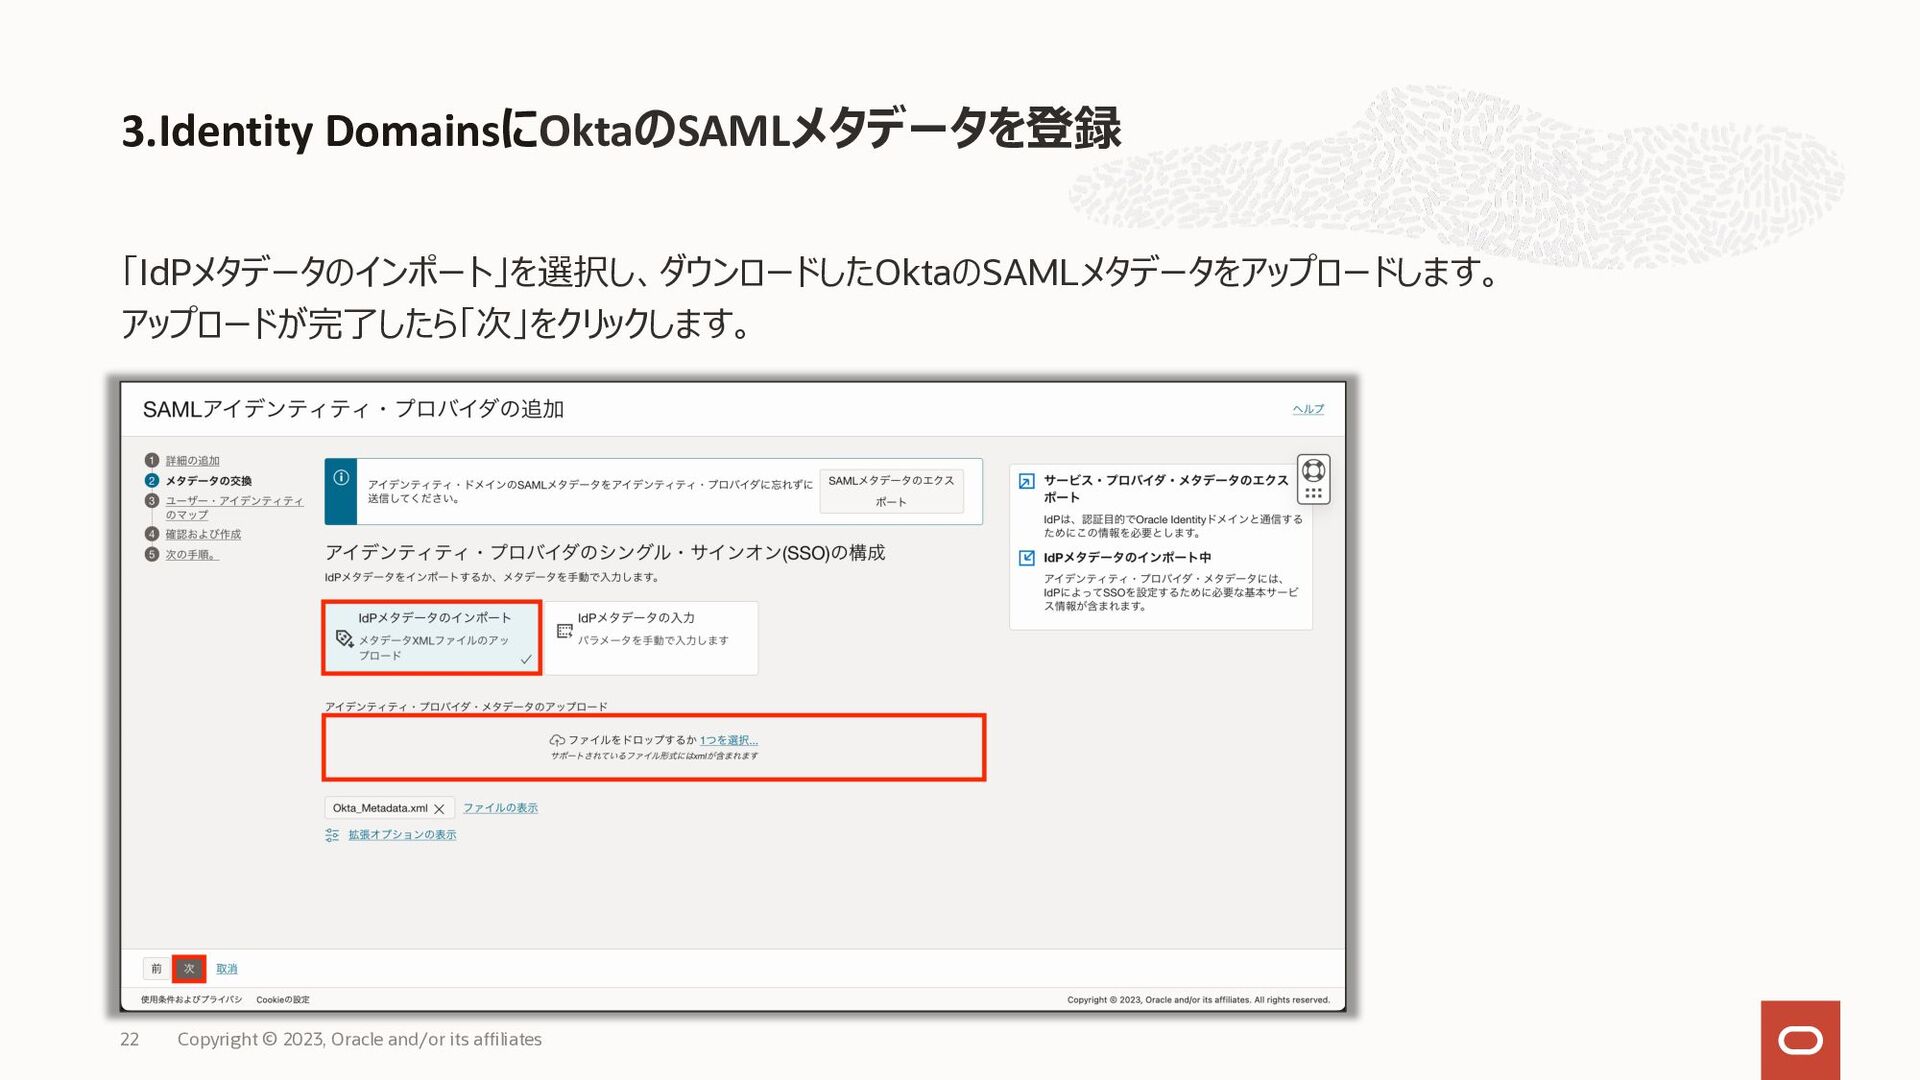
「IdPメタデータのインポート」を選択し、ダウンロードしたOktaのSAMLメタデータをアップロードします。 アップロードが完了したら「次」をクリックします。 3.Identity DomainsにOktaのSAMLメタデータを登録 22 Copyright © 2023, Oracle and/or
its affiliates
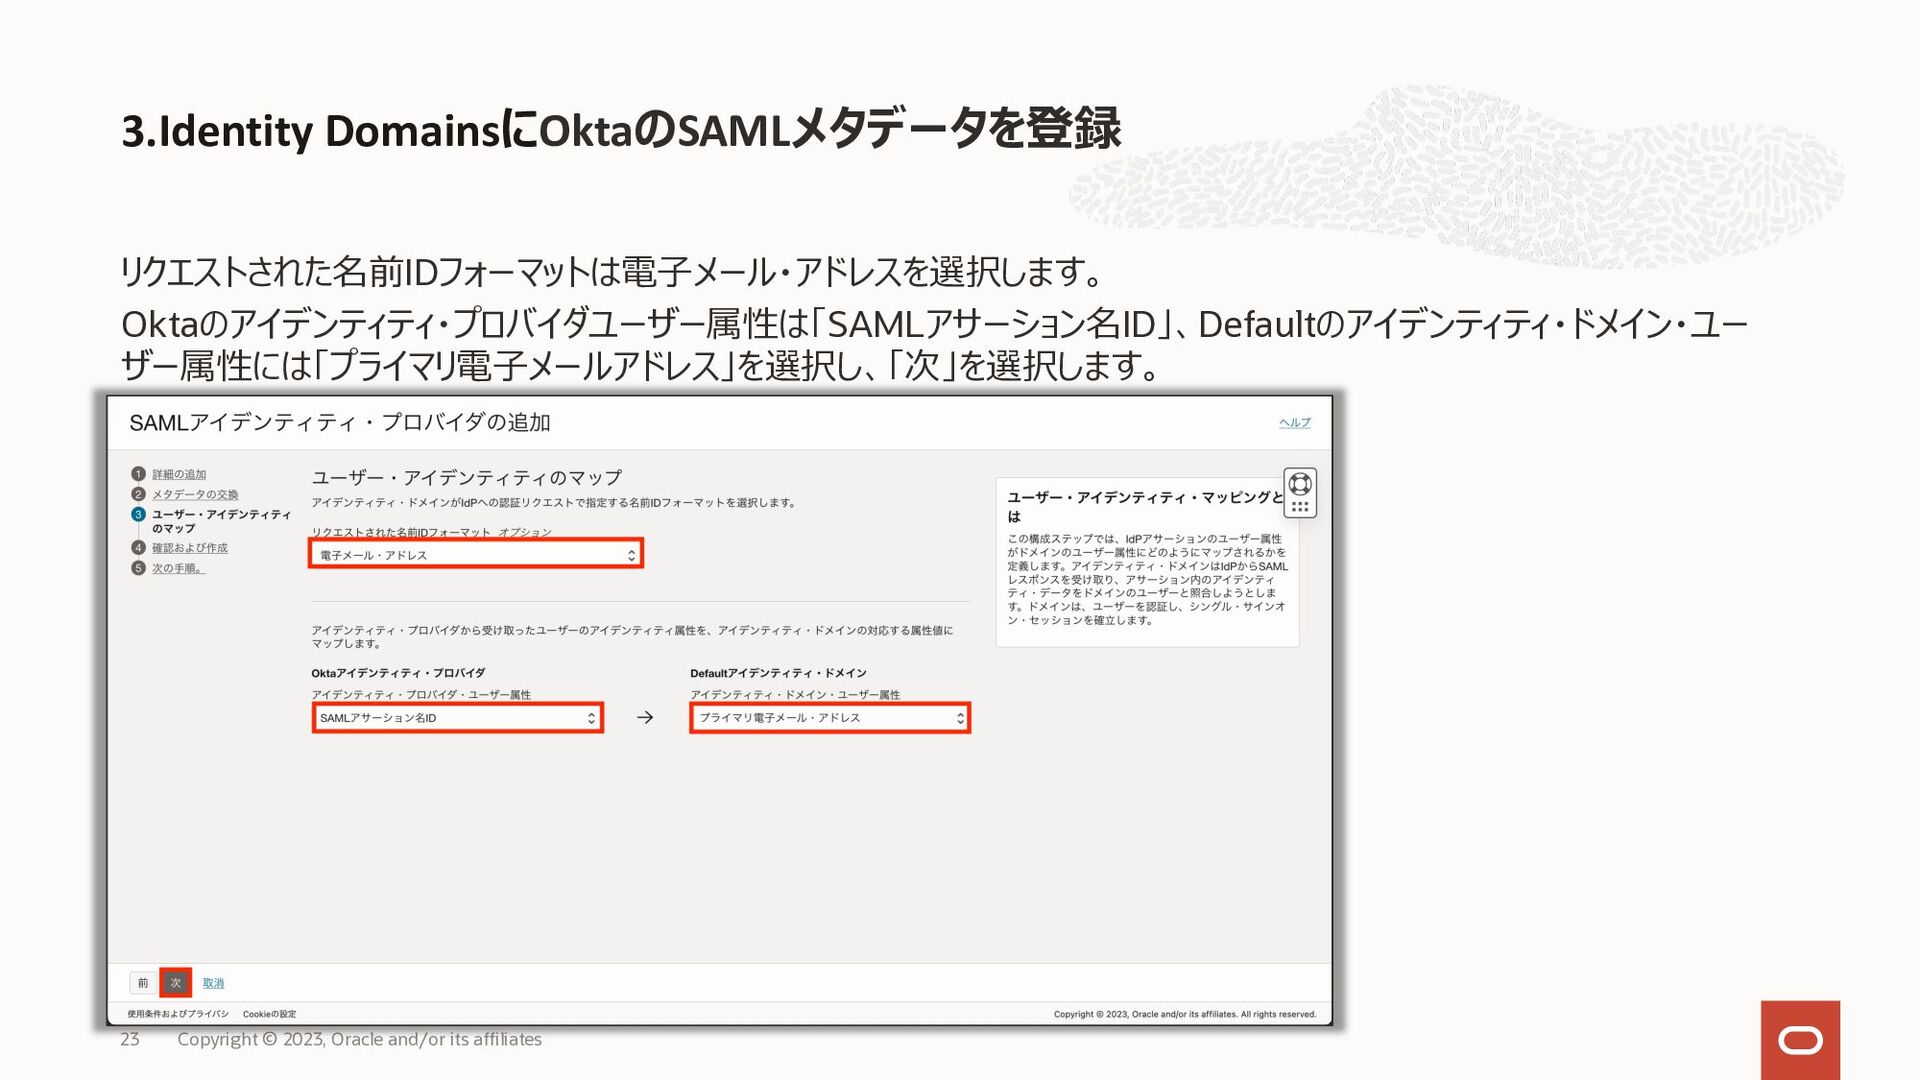
リクエストされた名前IDフォーマットは電⼦メール・アドレスを選択します。 Oktaのアイデンティティ・プロバイダユーザー属性は「SAMLアサーション名ID」、Defaultのアイデンティティ・ドメイン・ユー ザー属性には「プライマリ電⼦メールアドレス」を選択し、「次」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 23 Copyright © 2023, Oracle
and/or its affiliates
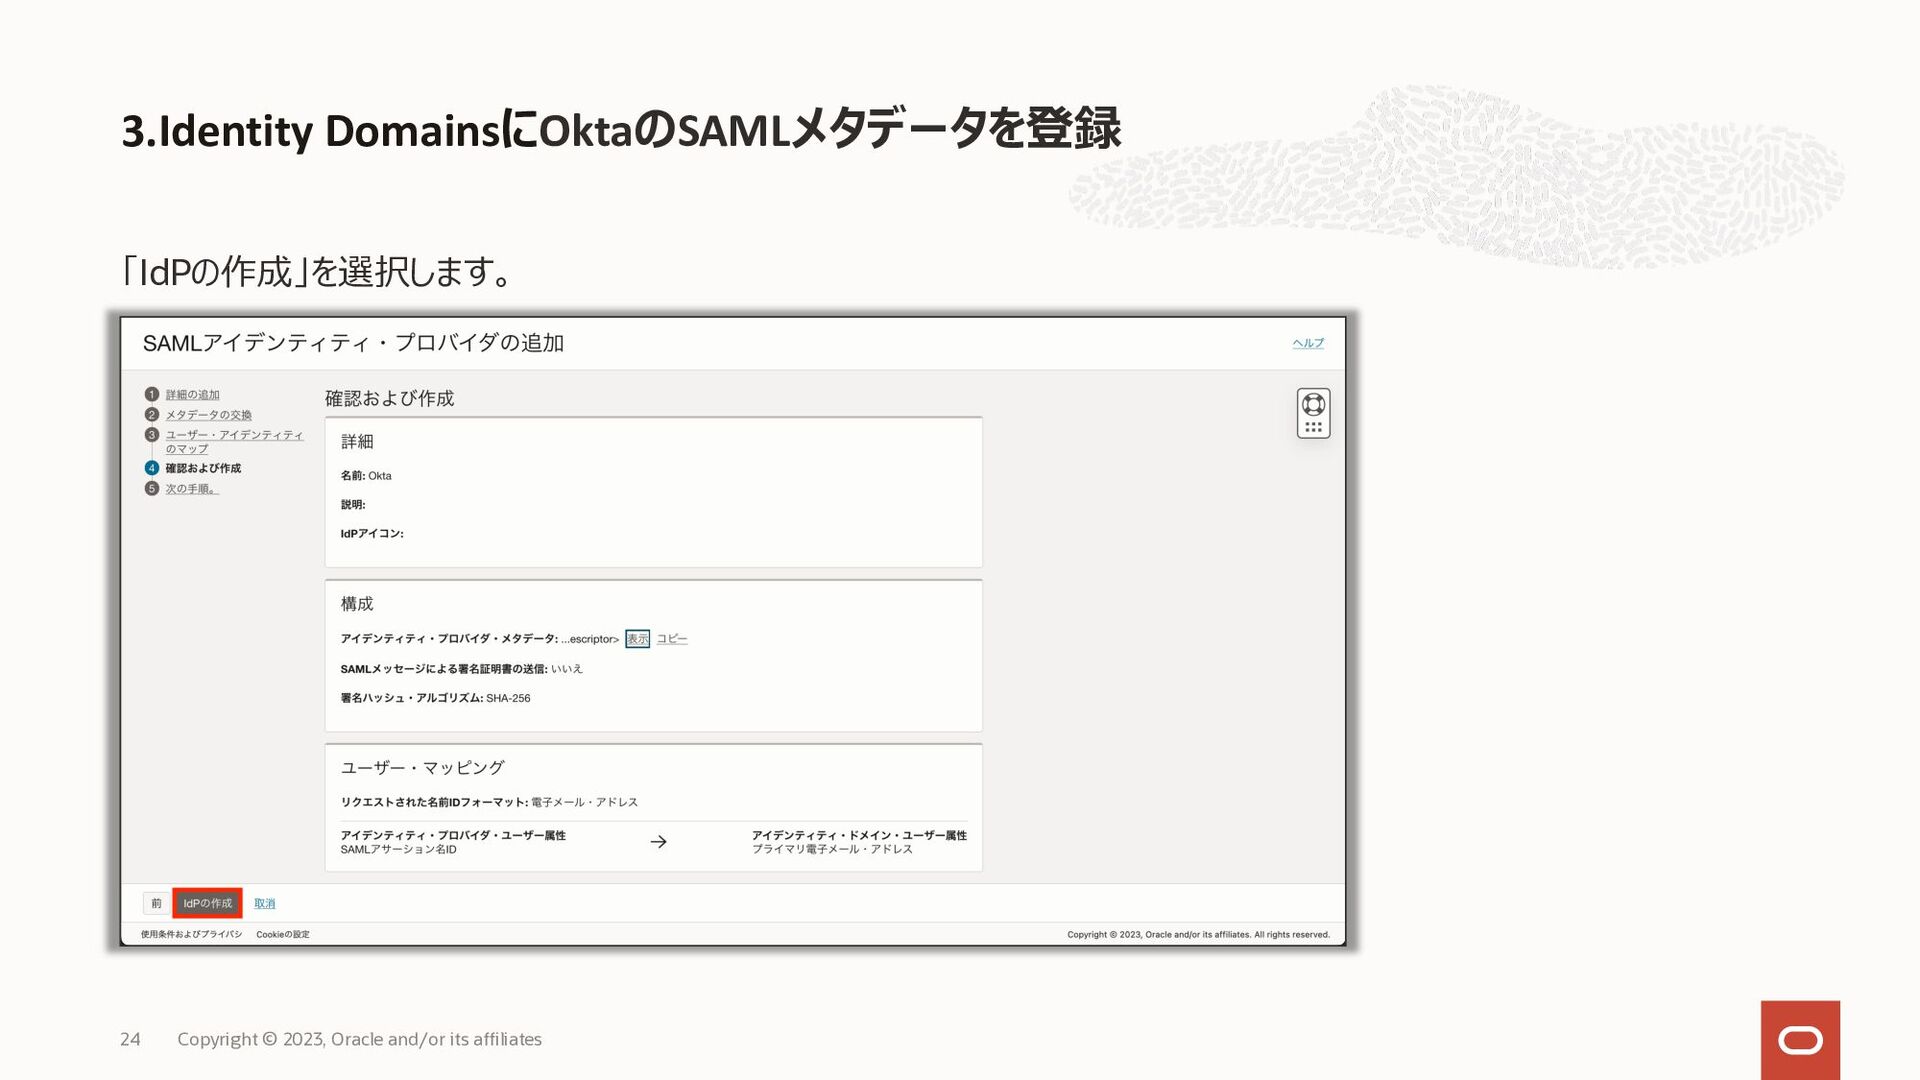
「IdPの作成」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 24 Copyright © 2023, Oracle and/or its
affiliates
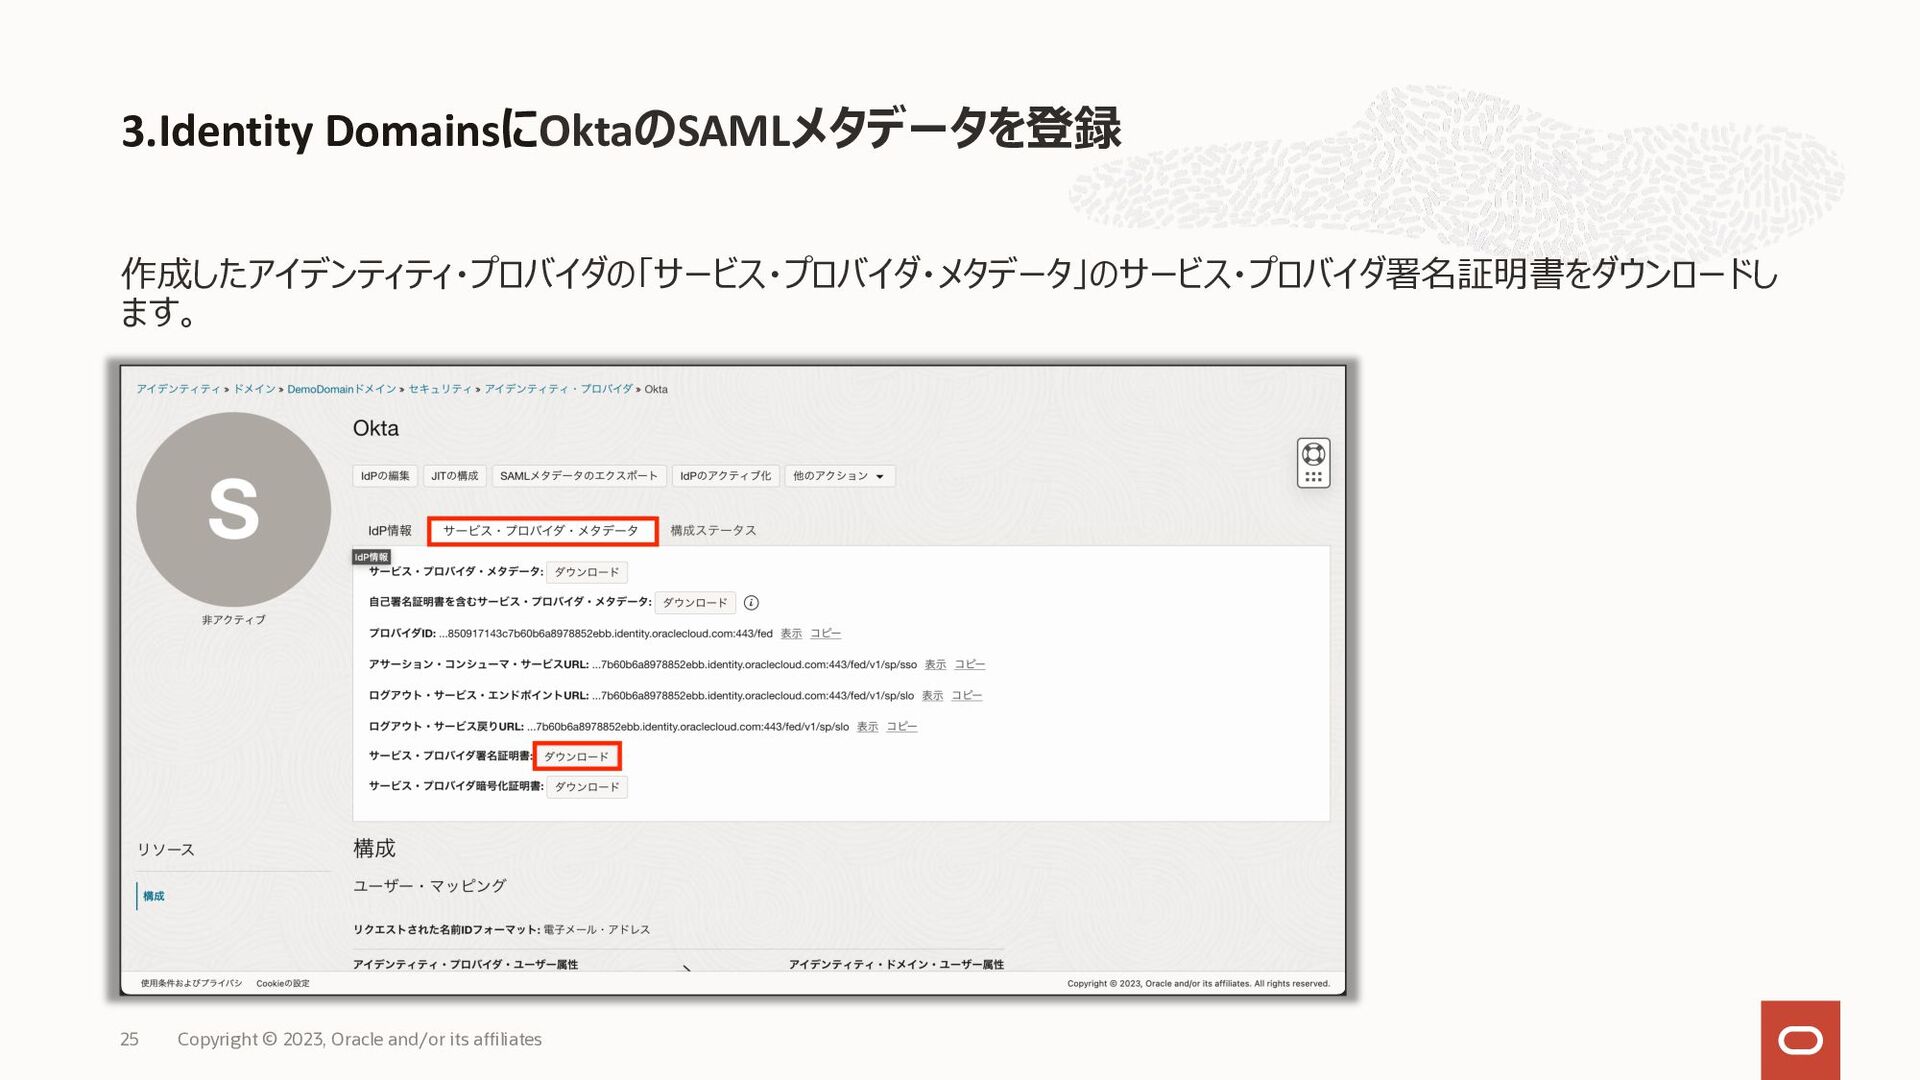
作成したアイデンティティ・プロバイダの「サービス・プロバイダ・メタデータ」のサービス・プロバイダ署名証明書をダウンロードし ます。 3.Identity DomainsにOktaのSAMLメタデータを登録 25 Copyright © 2023, Oracle and/or
its affiliates
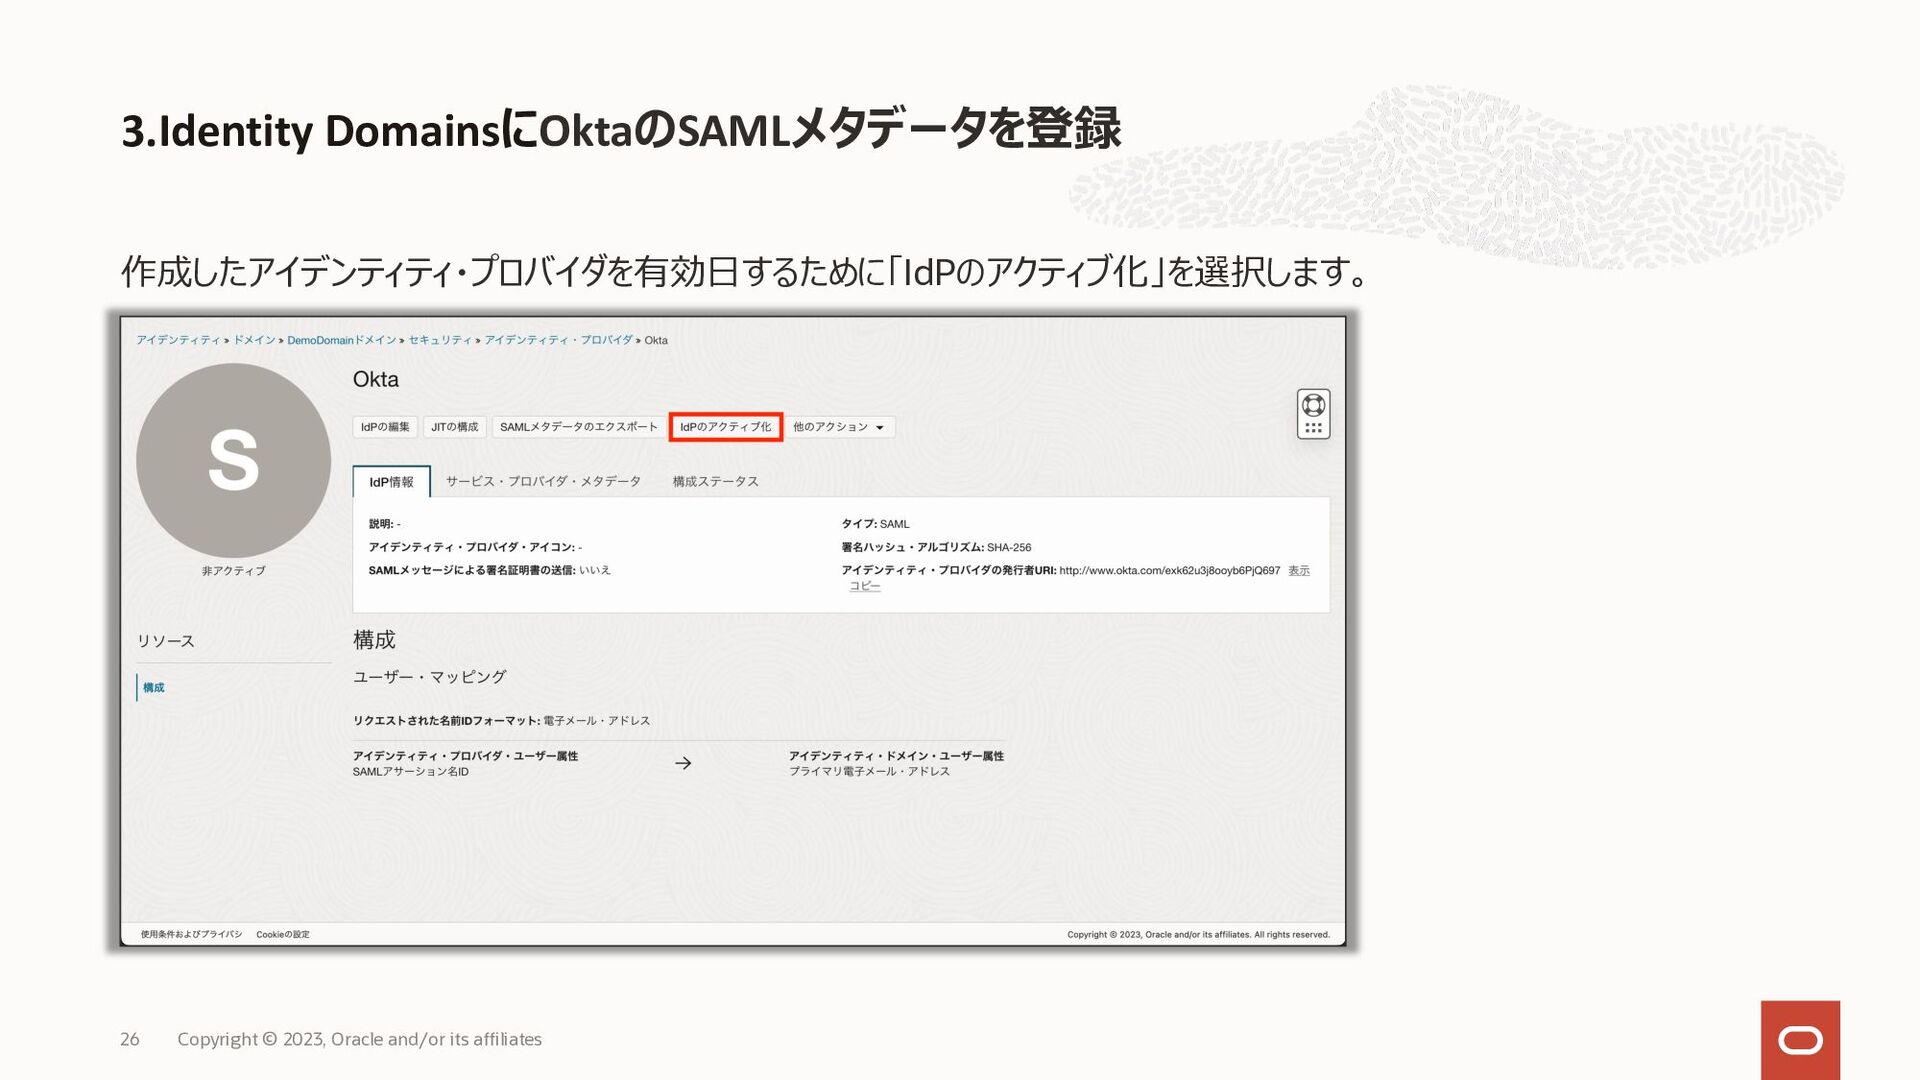
作成したアイデンティティ・プロバイダを有効⽇するために「IdPのアクティブ化」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 26 Copyright © 2023, Oracle and/or its
affiliates
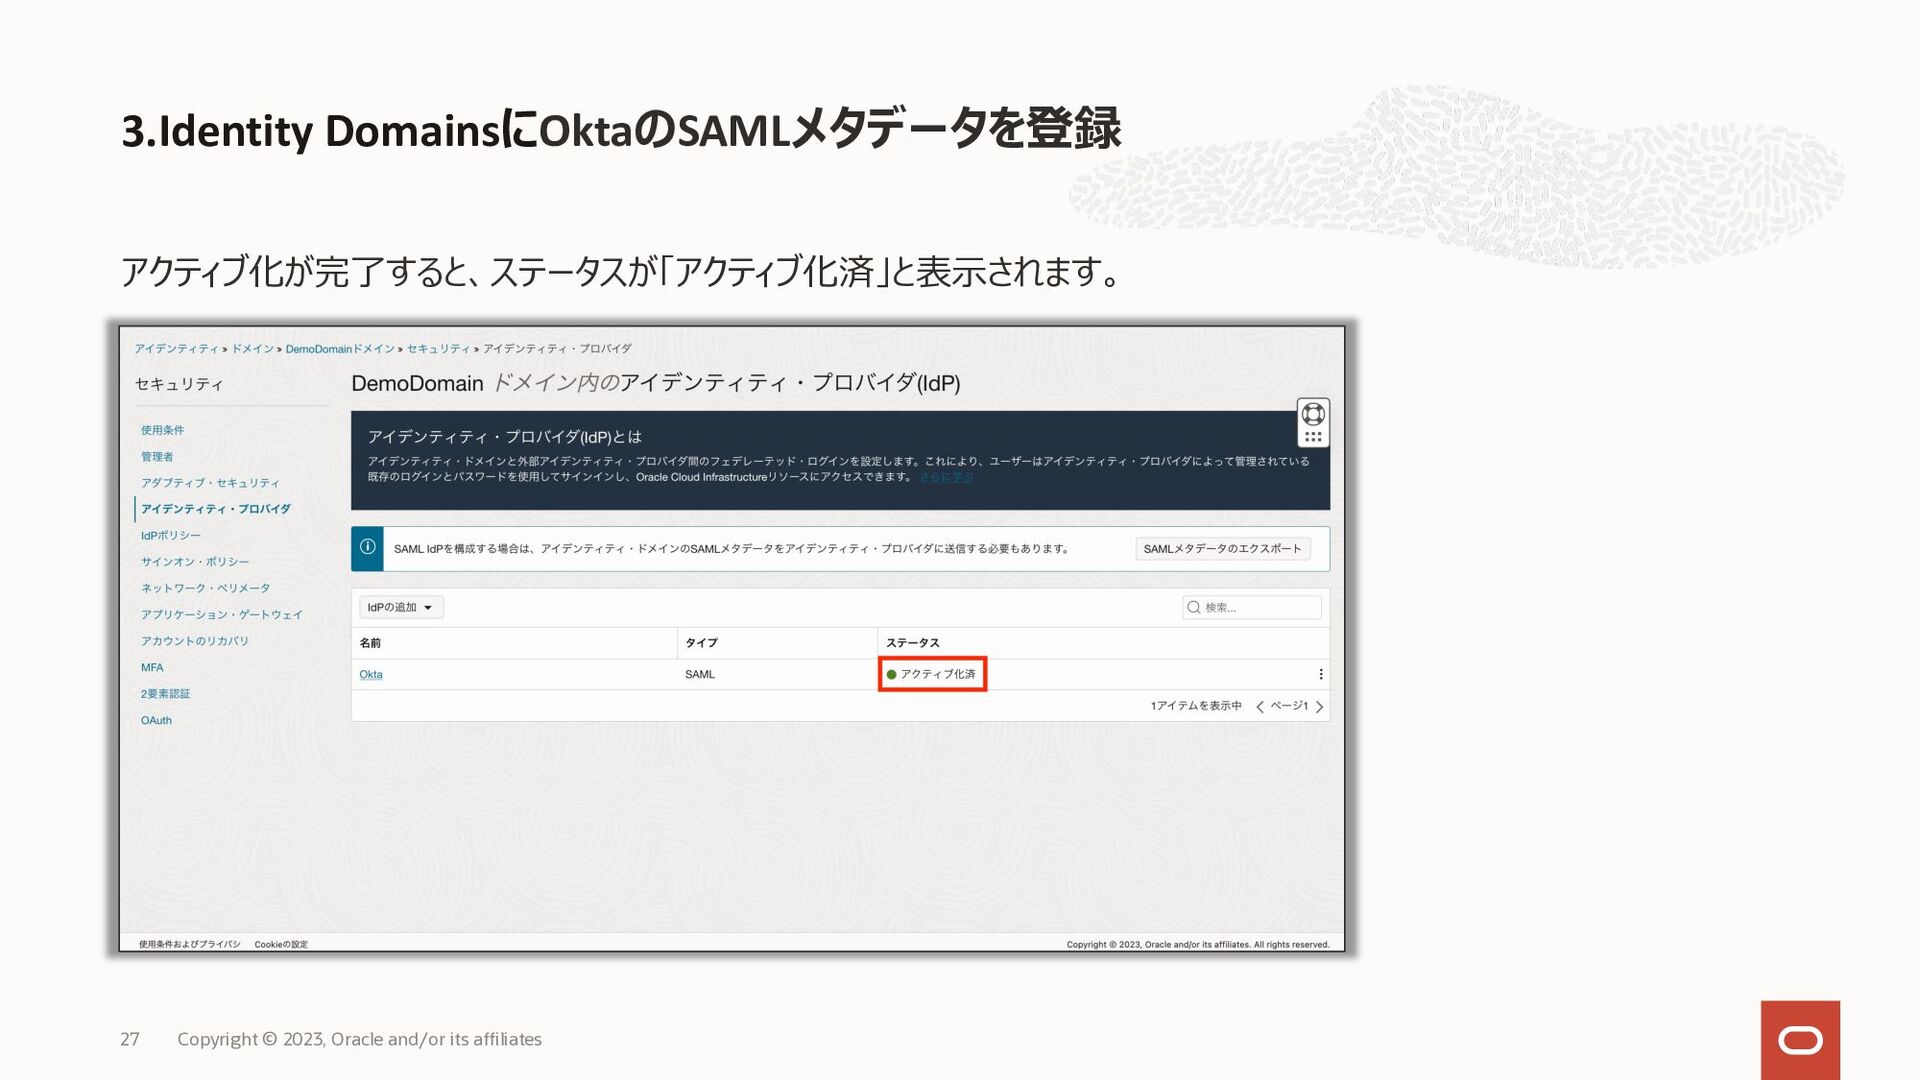
アクティブ化が完了すると、ステータスが「アクティブ化済」と表⽰されます。 3.Identity DomainsにOktaのSAMLメタデータを登録 27 Copyright © 2023, Oracle and/or its
affiliates
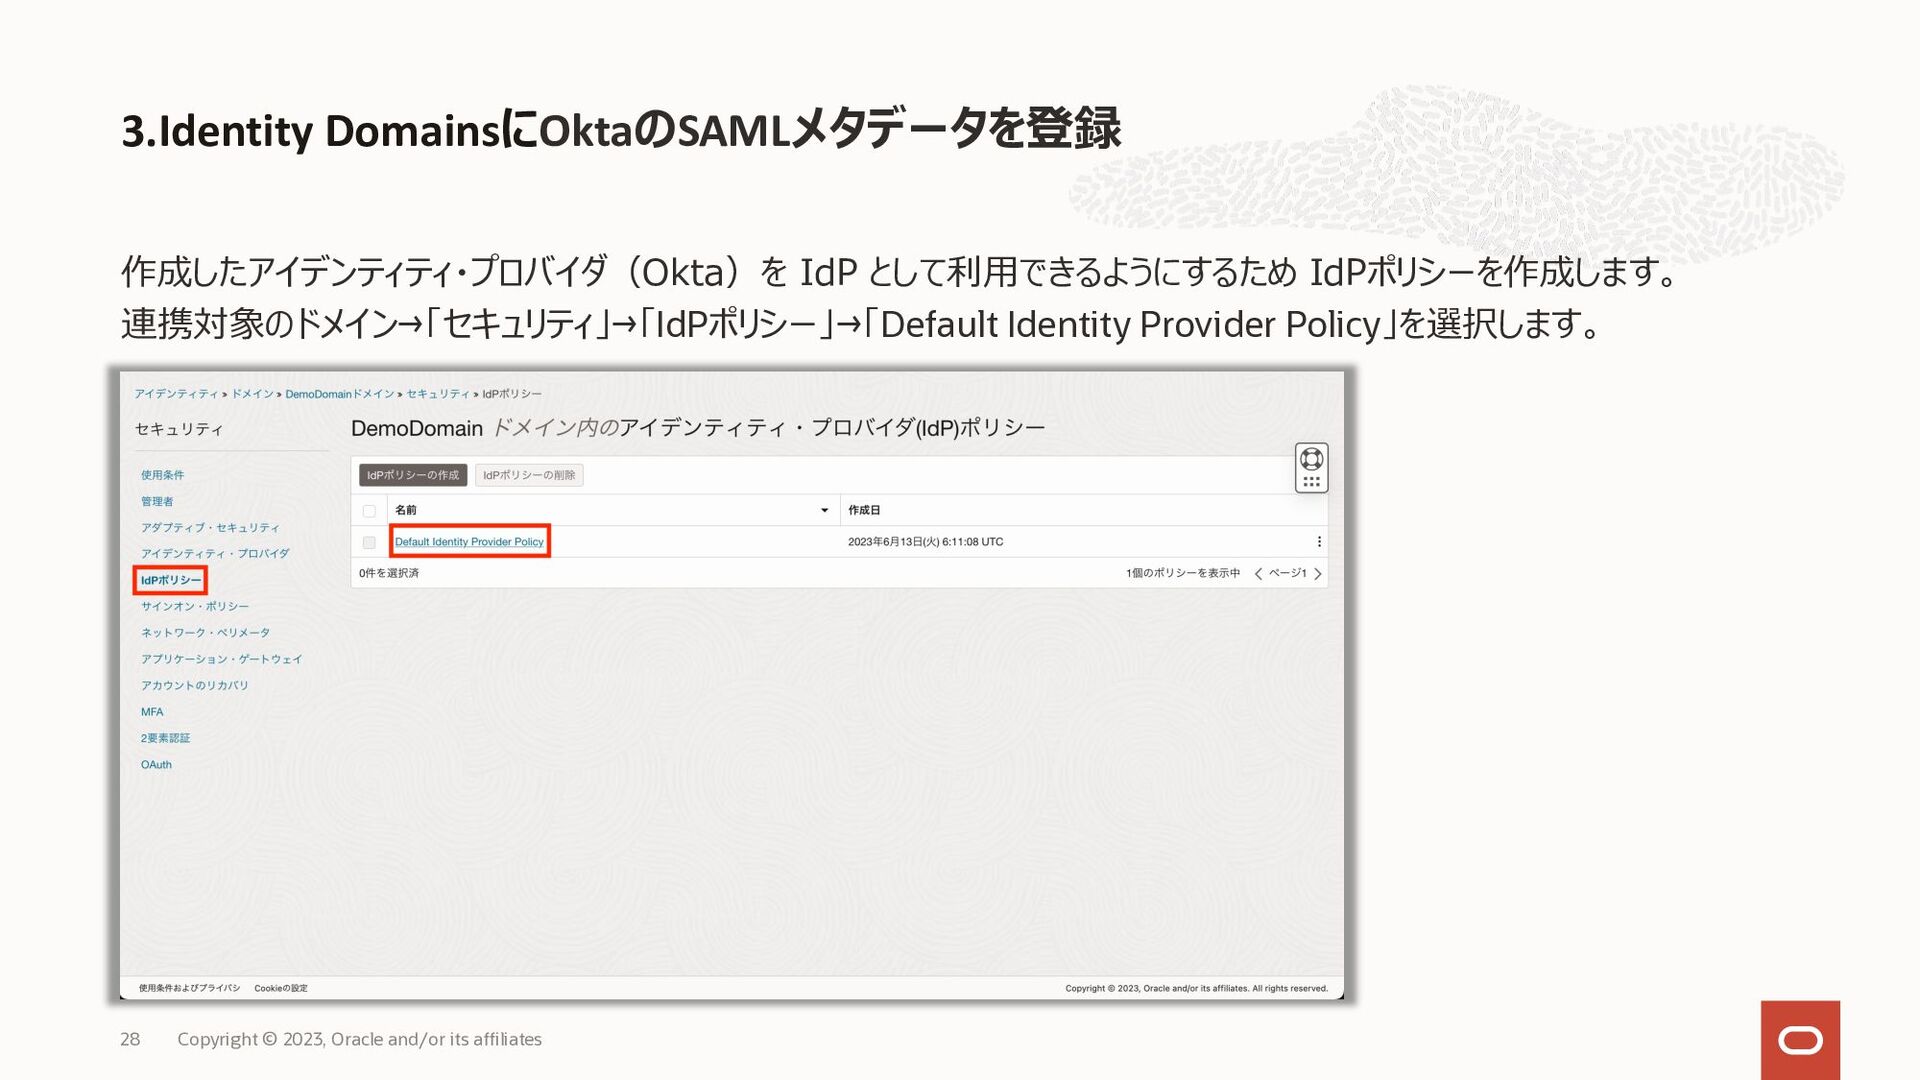
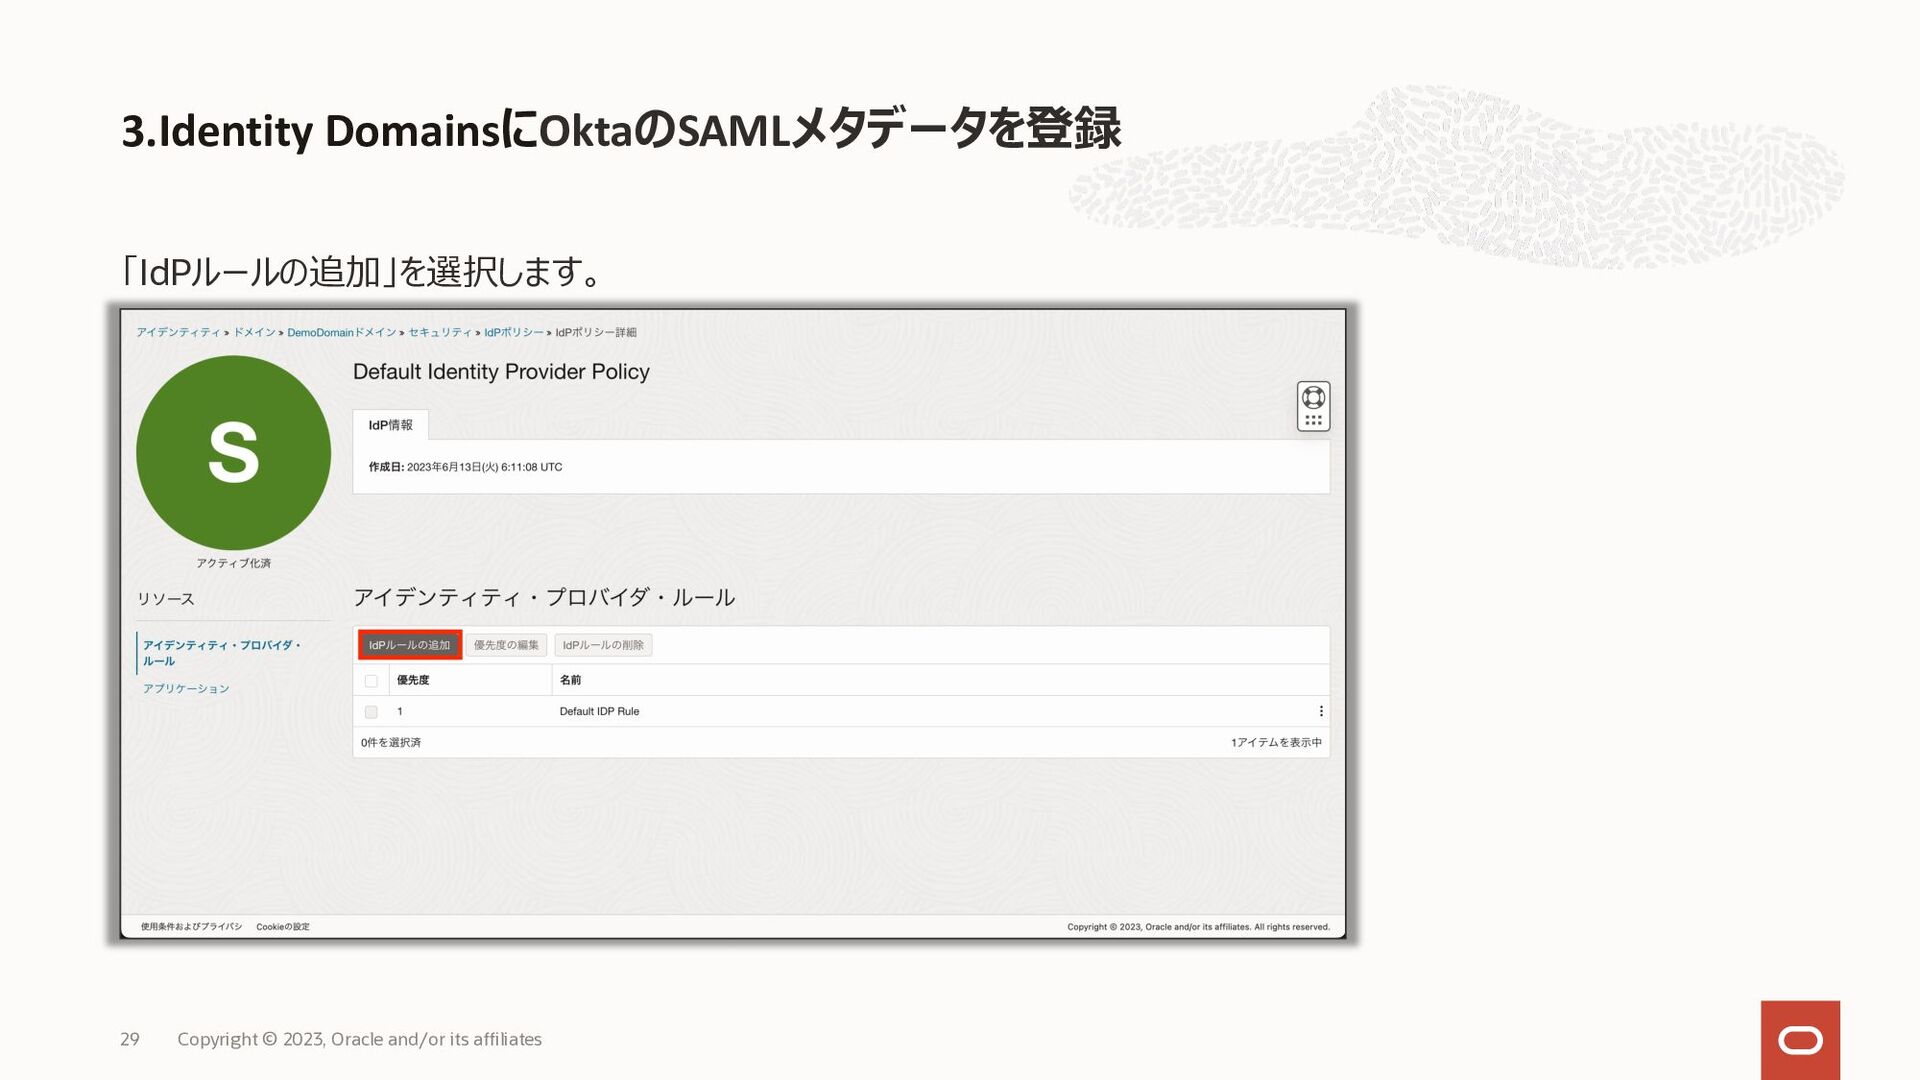
作成したアイデンティティ・プロバイダ(Okta)を IdP として利⽤できるようにするため IdPポリシーを作成します。 連携対象のドメイン→「セキュリティ」→「IdPポリシー」→「Default Identity Provider Policy」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録
28 Copyright © 2023, Oracle and/or its affiliates
「IdPルールの追加」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 29 Copyright © 2023, Oracle and/or its
affiliates
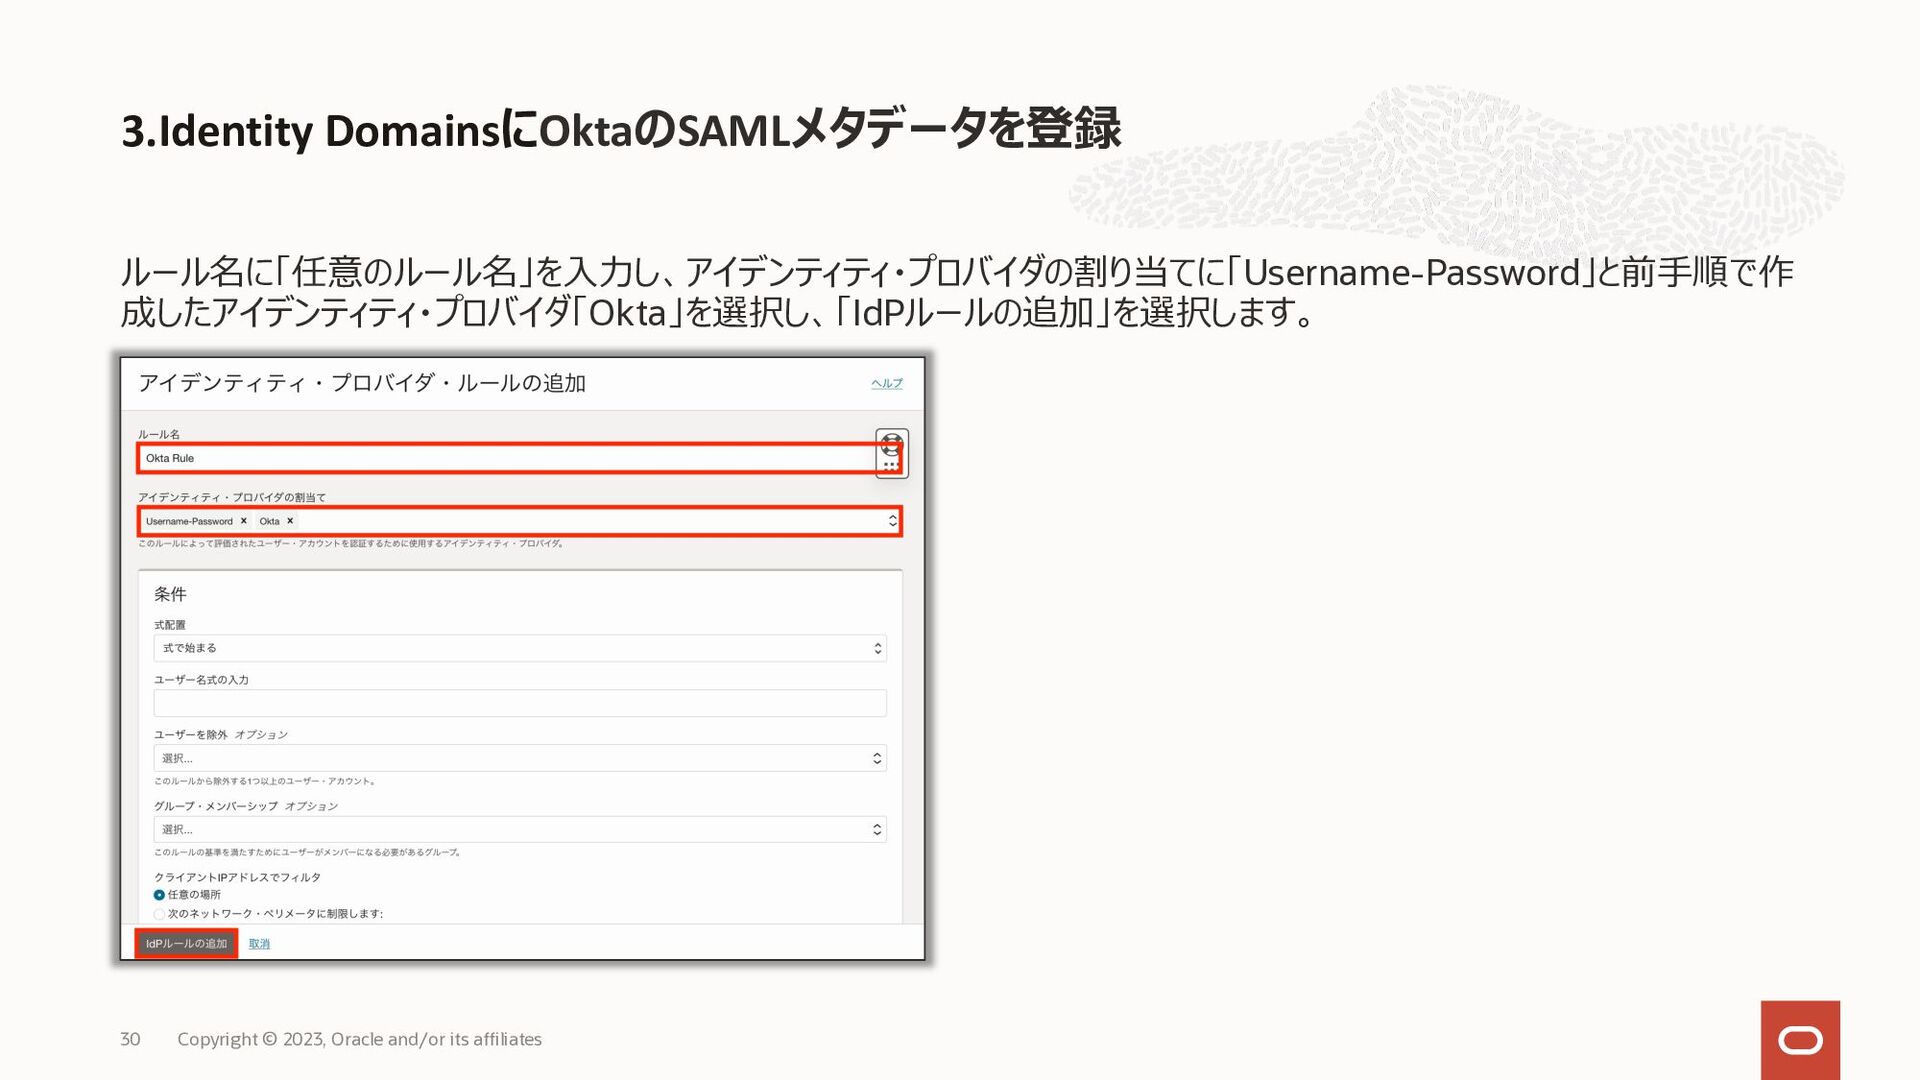
ルール名に「任意のルール名」を⼊⼒し、アイデンティティ・プロバイダの割り当てに「Username-Password」と前⼿順で作 成したアイデンティティ・プロバイダ「Okta」を選択し、「IdPルールの追加」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 30 Copyright © 2023, Oracle and/or
its affiliates
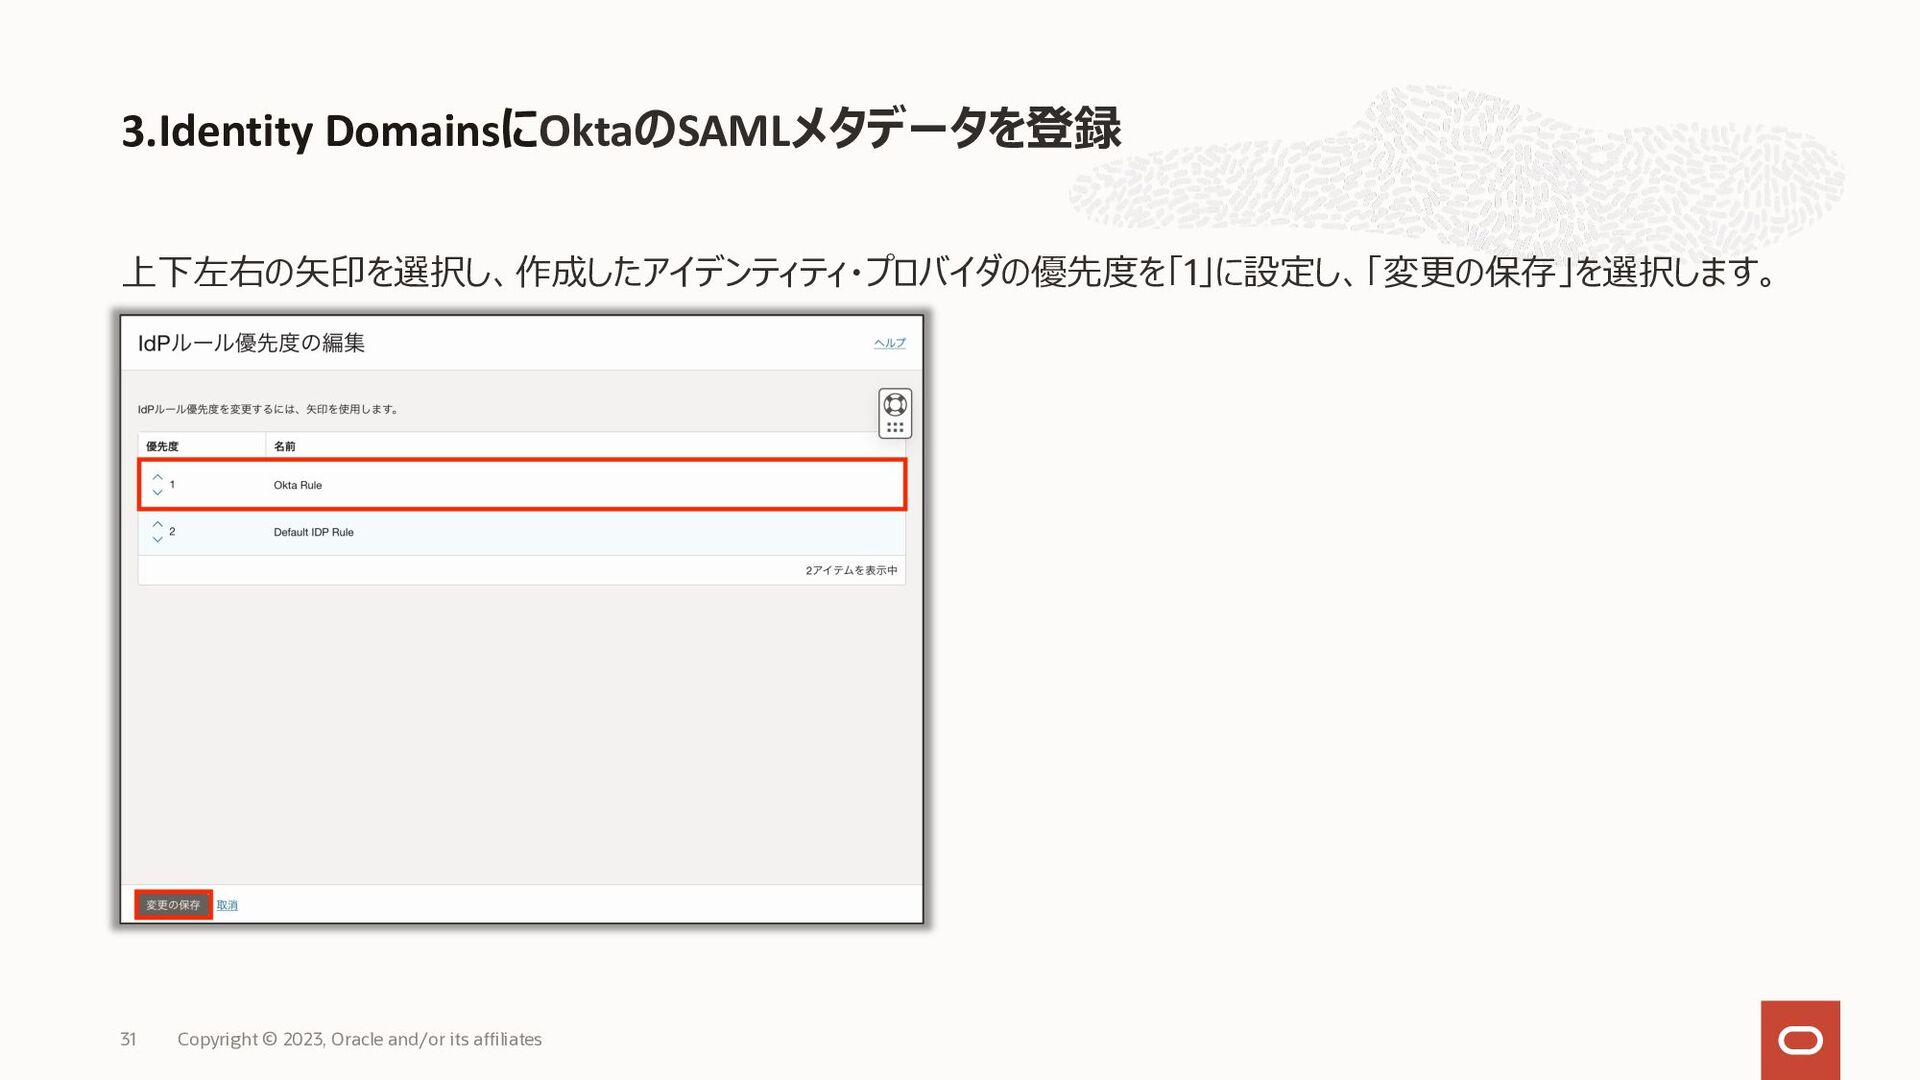
上下左右の⽮印を選択し、作成したアイデンティティ・プロバイダの優先度を「1」に設定し、「変更の保存」を選択します。 3.Identity DomainsにOktaのSAMLメタデータを登録 31 Copyright © 2023, Oracle and/or its
affiliates
32 4.OktaにIdentity Domainsのサービス・プロバイダ署名証明書を登録 Copyright © 2023, Oracle and/or its affiliates
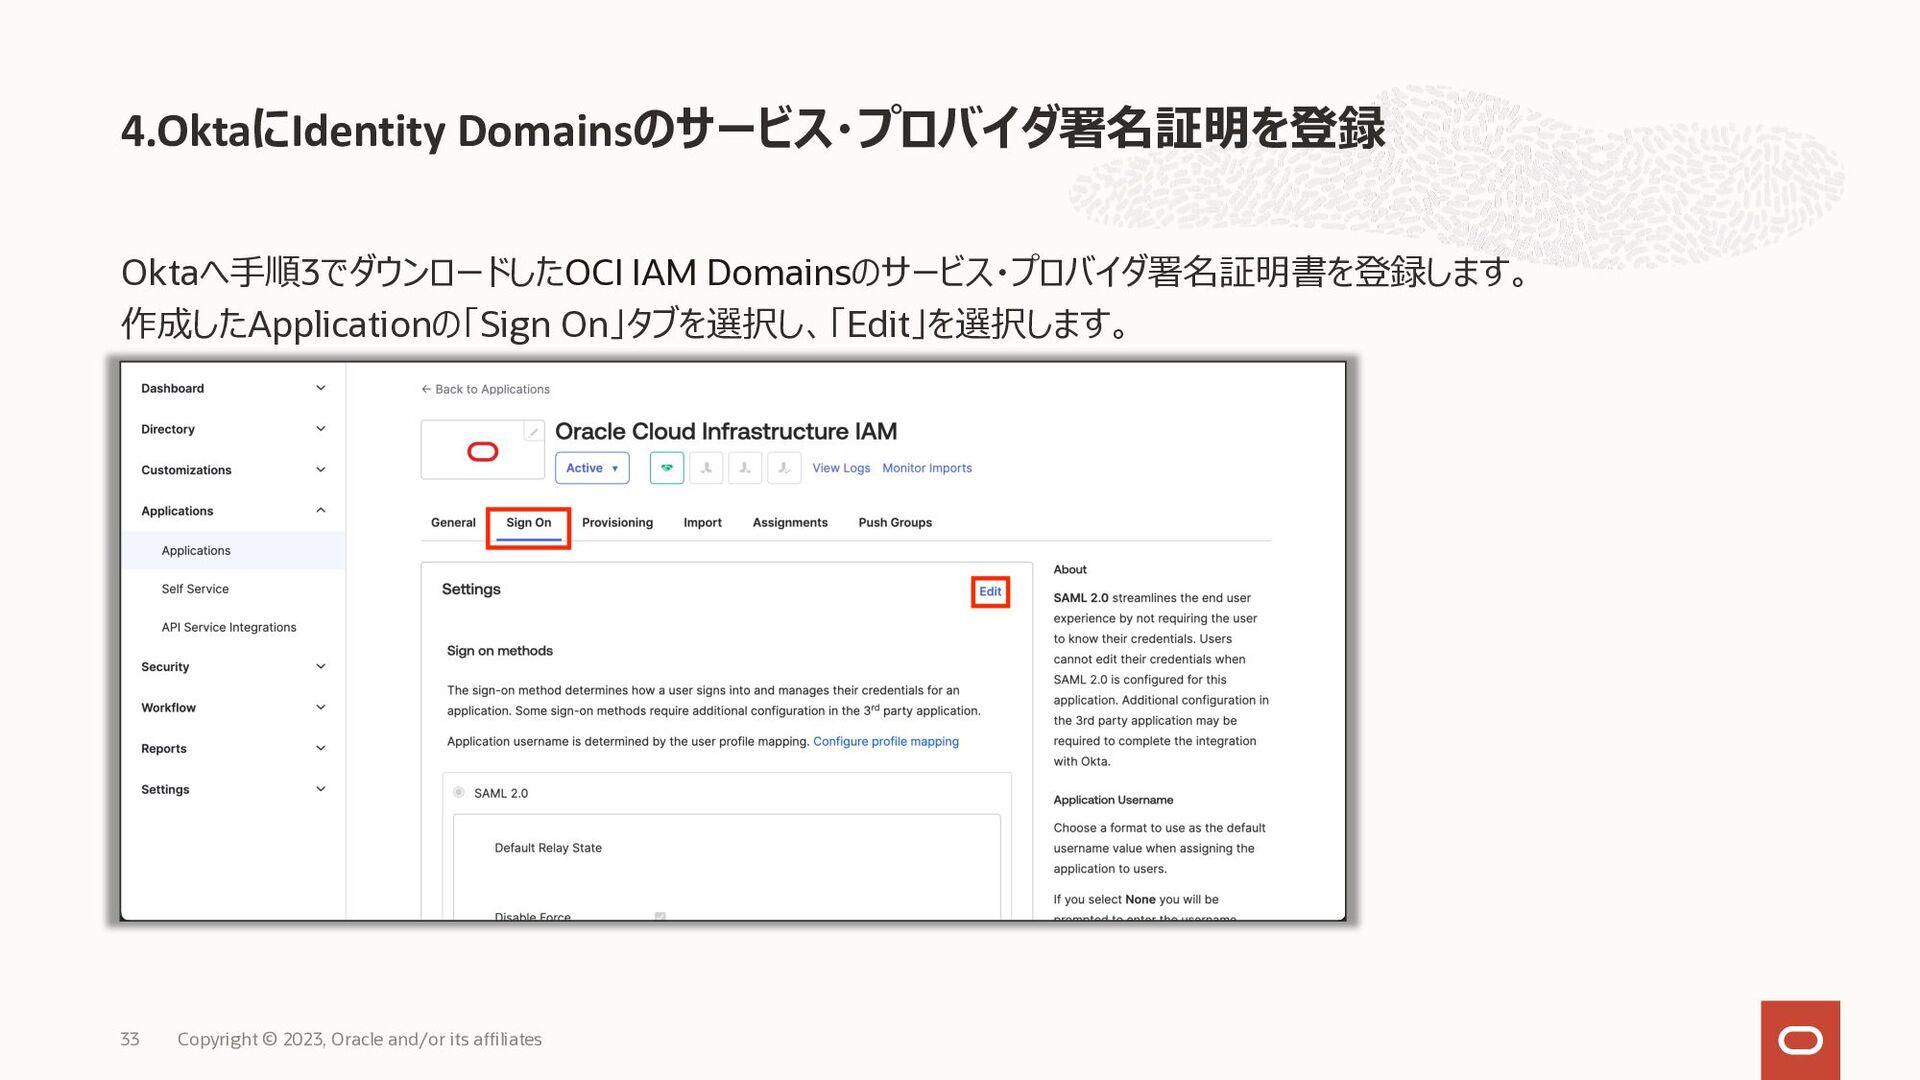
Oktaへ⼿順3でダウンロードしたOCI IAM Domainsのサービス・プロバイダ署名証明書を登録します。 作成したApplicationの「Sign On」タブを選択し、「Edit」を選択します。 4.OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 33 Copyright ©
2023, Oracle and/or its affiliates
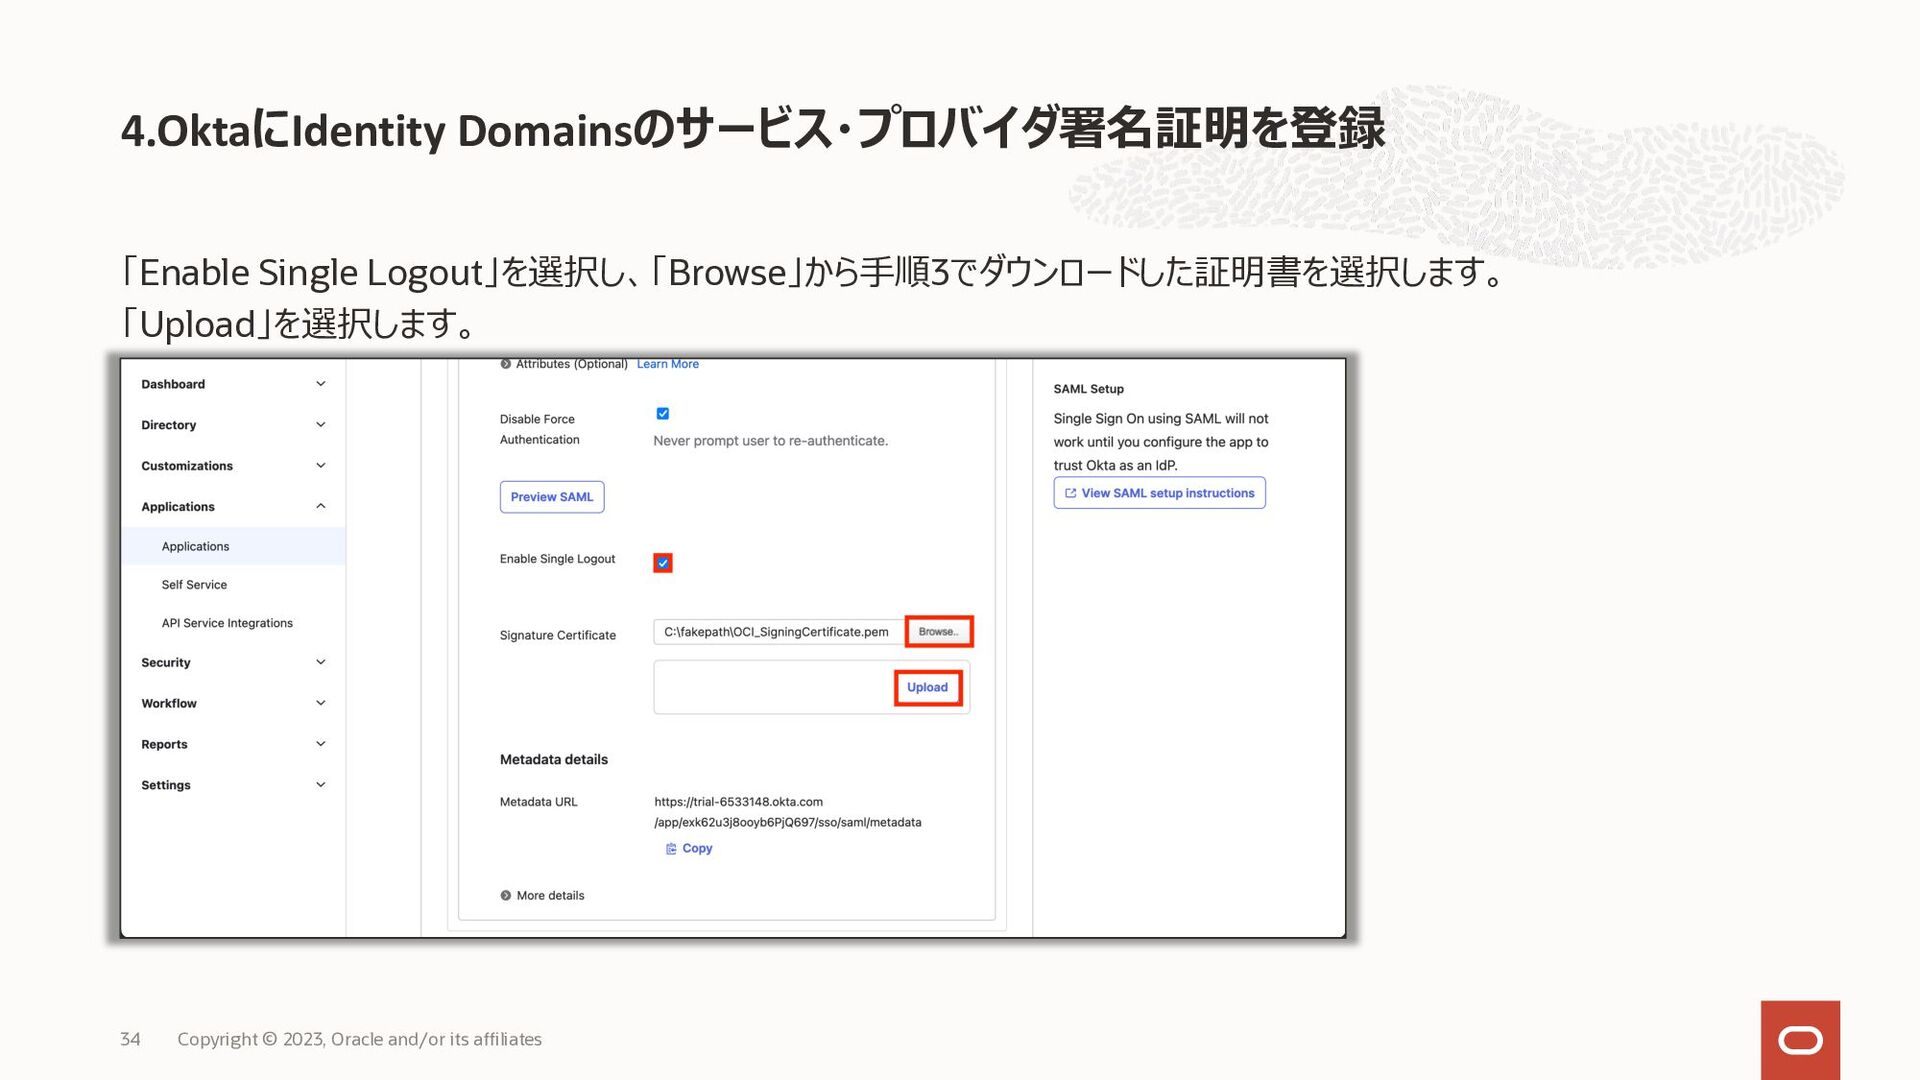
「Enable Single Logout」を選択し、「Browse」から⼿順3でダウンロードした証明書を選択します。 「Upload」を選択します。 4.OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 34 Copyright © 2023,
Oracle and/or its affiliates
⼿順1で控えたドメインURLを⼊⼒します。 *ドメインURLが「https://idcs-12345678.identity.oraclecloud.com/ui/v1/signin」の場合は 「idcs-12345678」を⼊⼒します。 4.OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 35 Copyright © 2023, Oracle
and/or its affiliates
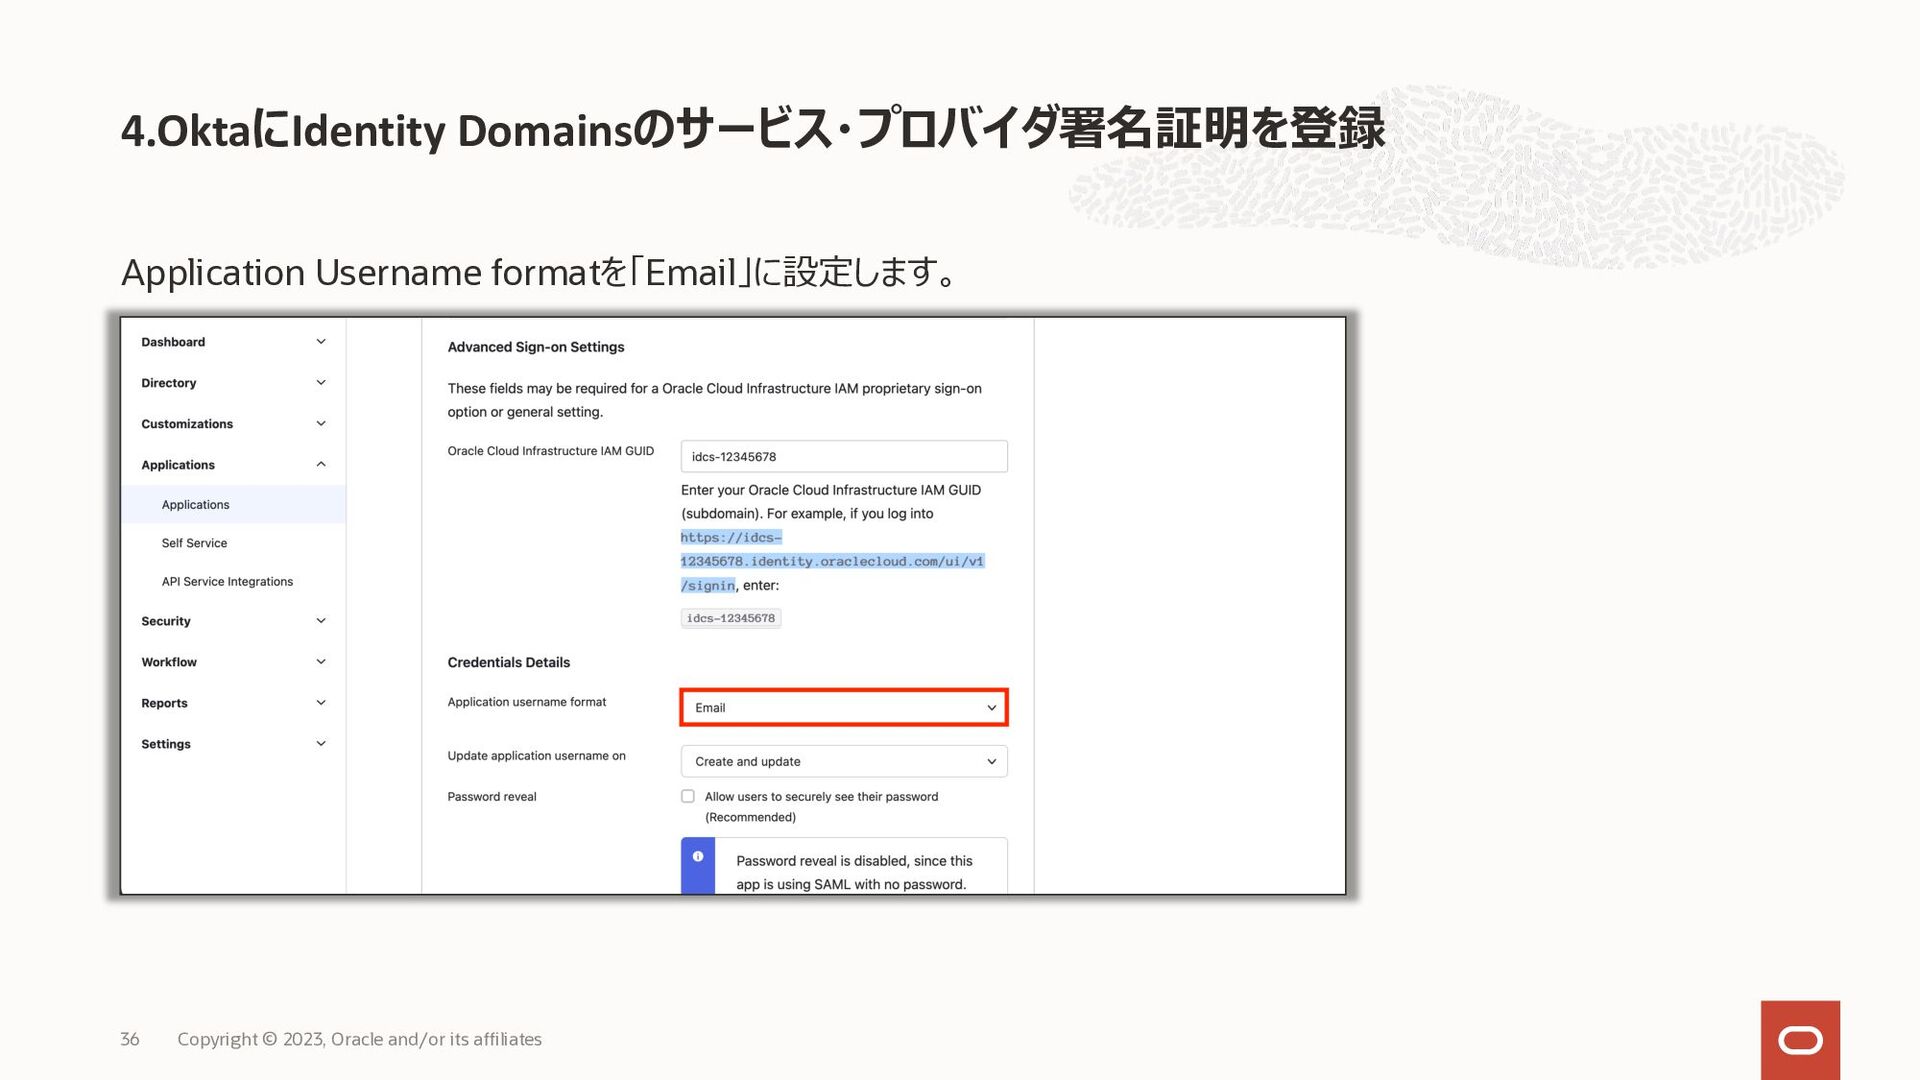
Application Username formatを「Email」に設定します。 4.OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 36 Copyright © 2023, Oracle
and/or its affiliates
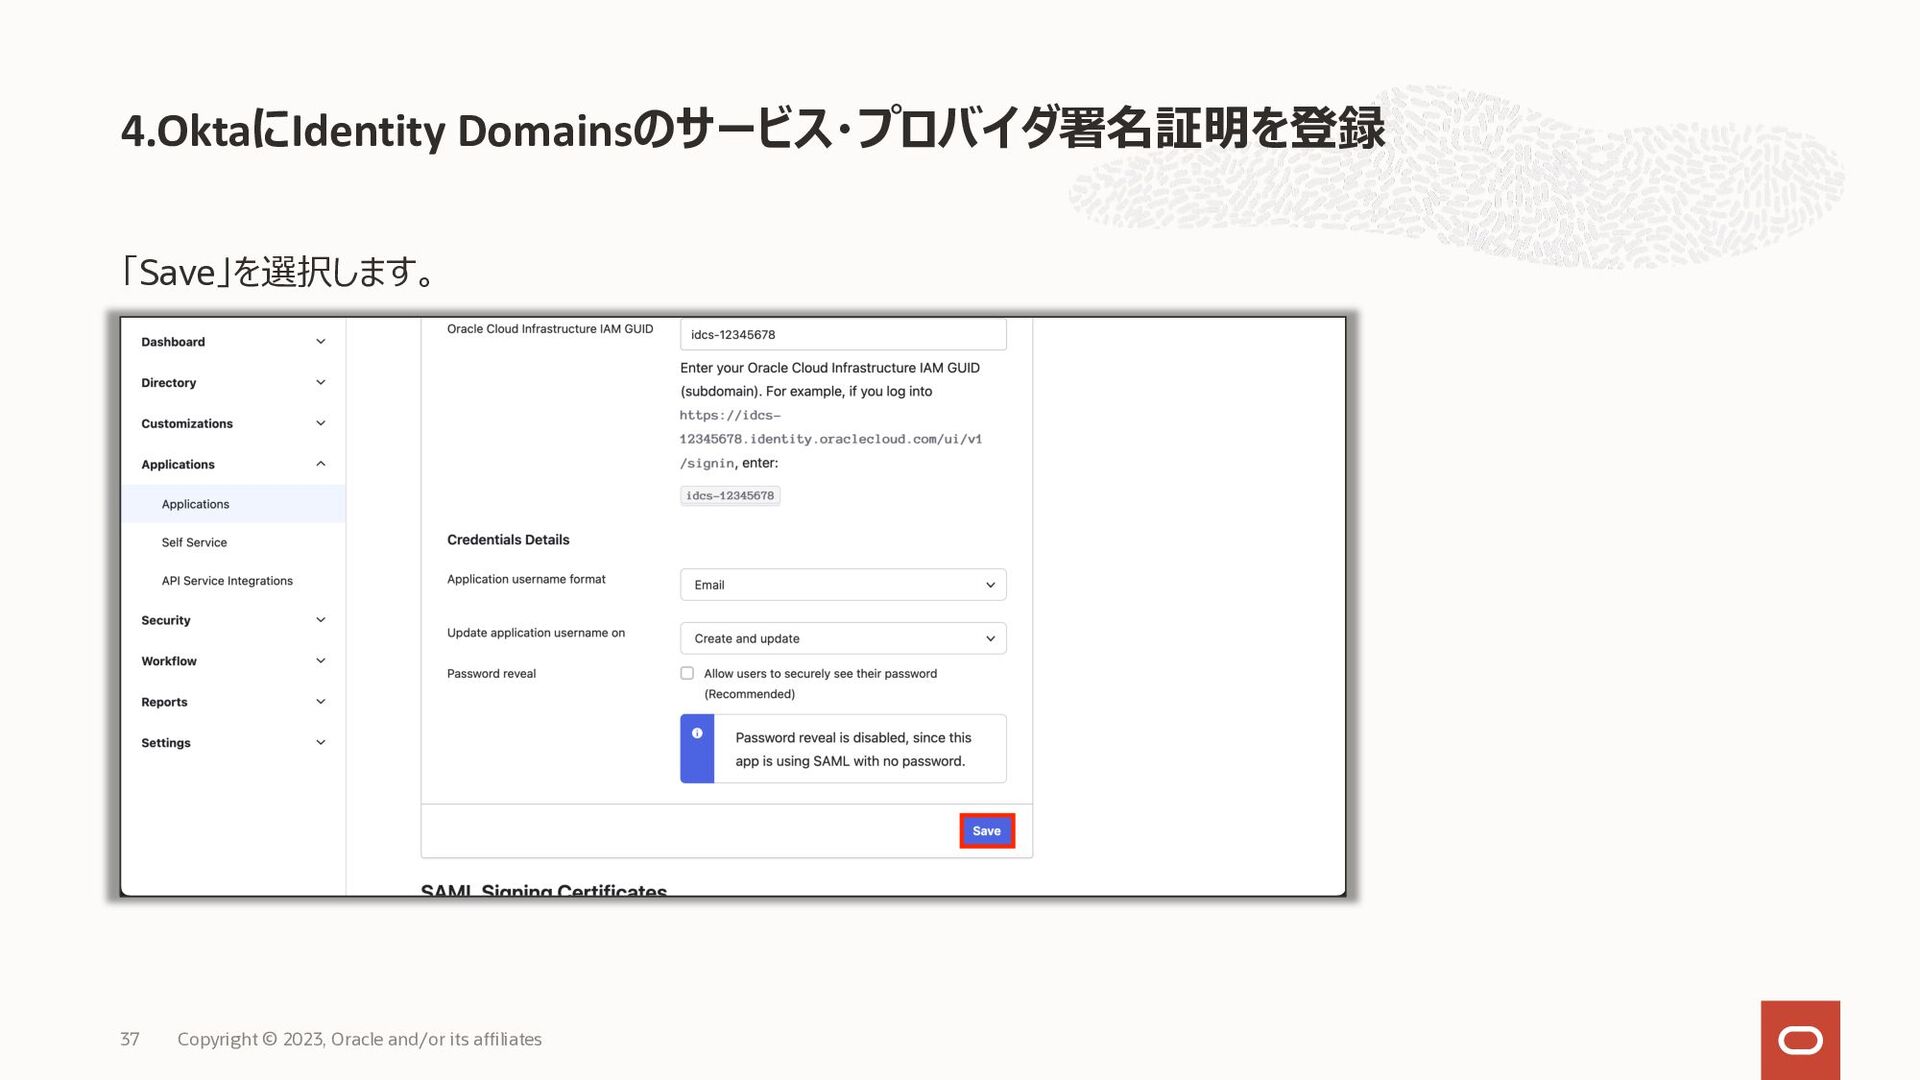
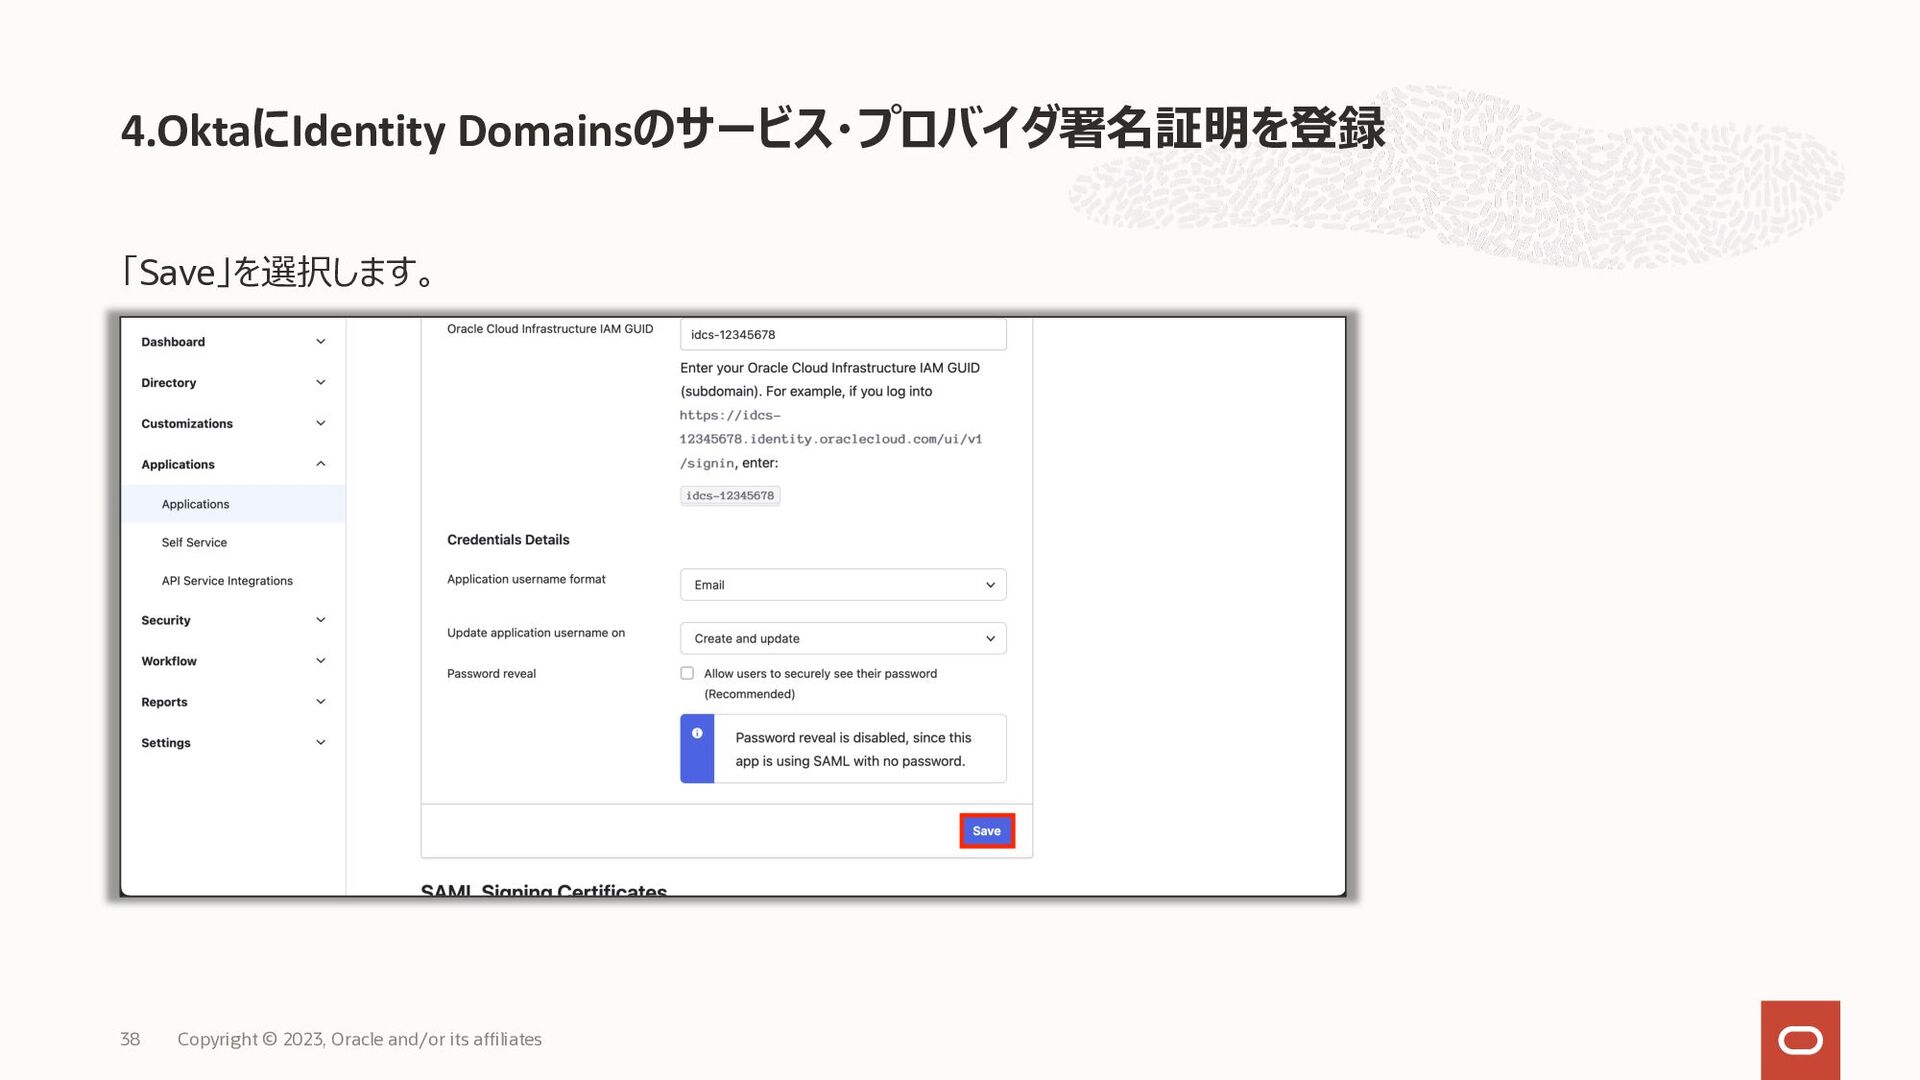
「Save」を選択します。 4.OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 37 Copyright © 2023, Oracle and/or its
affiliates
「Save」を選択します。 4.OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 38 Copyright © 2023, Oracle and/or its
affiliates
39 5.ユーザーをOktaのアプリケーションに登録 Copyright © 2023, Oracle and/or its affiliates
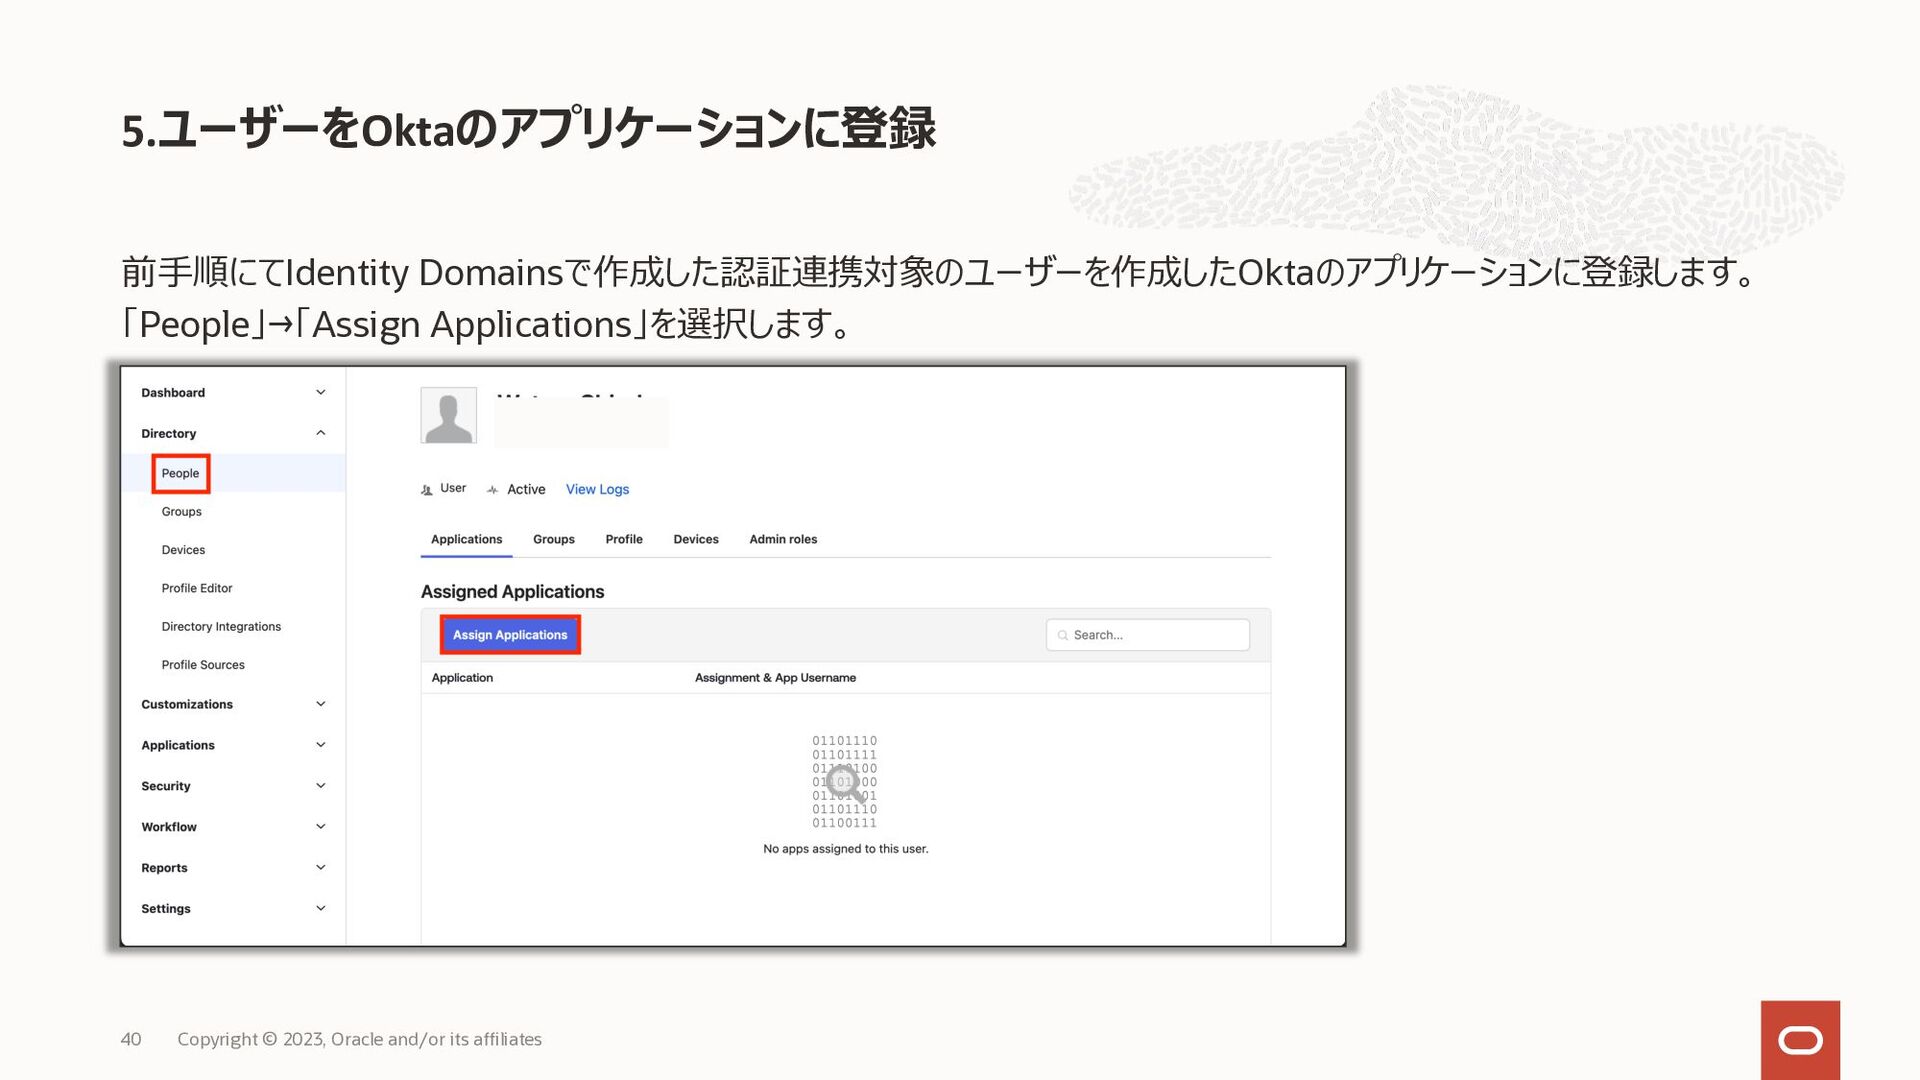
前⼿順にてIdentity Domainsで作成した認証連携対象のユーザーを作成したOktaのアプリケーションに登録します。 「People」→「Assign Applications」を選択します。 5.ユーザーをOktaのアプリケーションに登録 40 Copyright © 2023, Oracle
and/or its affiliates
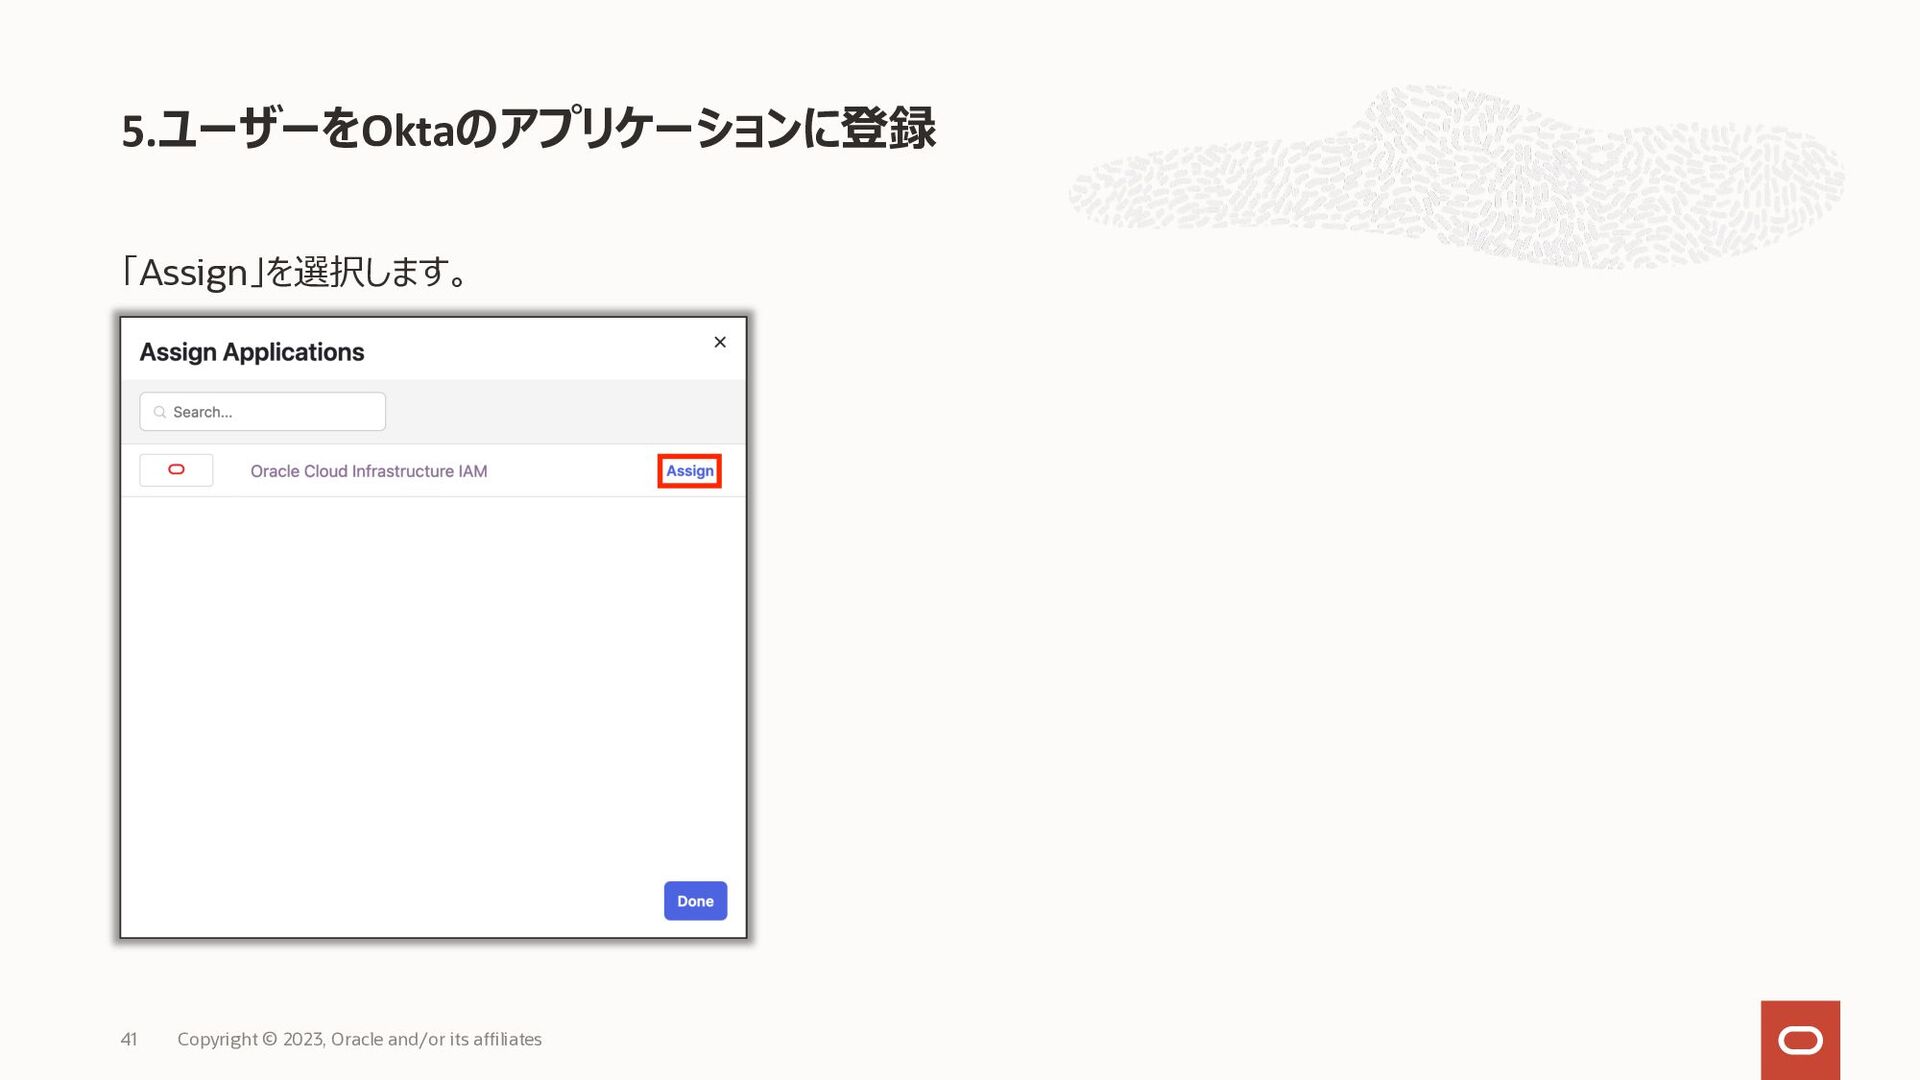
「Assign」を選択します。 5.ユーザーをOktaのアプリケーションに登録 41 Copyright © 2023, Oracle and/or its affiliates
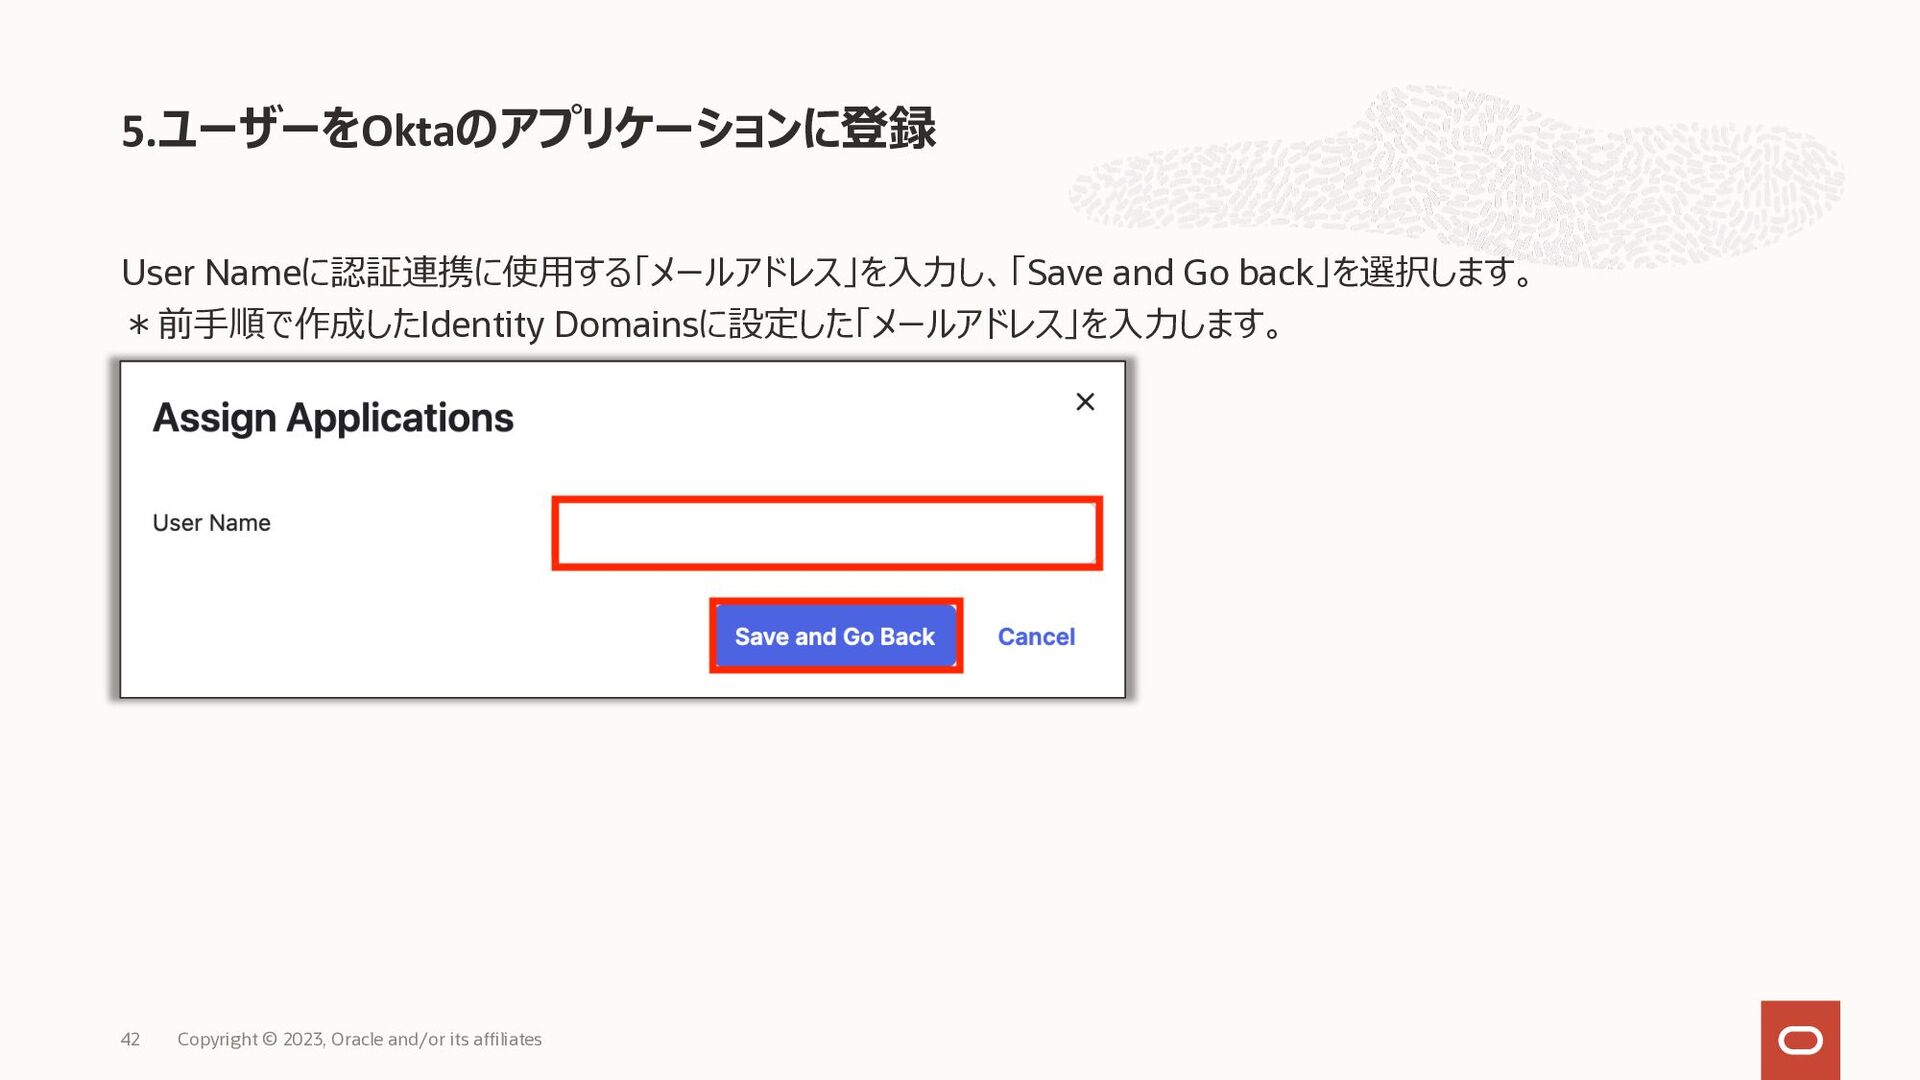
User Nameに認証連携に使⽤する「メールアドレス」を⼊⼒し、「Save and Go back」を選択します。 *前⼿順で作成したIdentity Domainsに設定した「メールアドレス」を⼊⼒します。 5.ユーザーをOktaのアプリケーションに登録 42 Copyright
© 2023, Oracle and/or its affiliates
43 6.動作確認 Copyright © 2023, Oracle and/or its affiliates
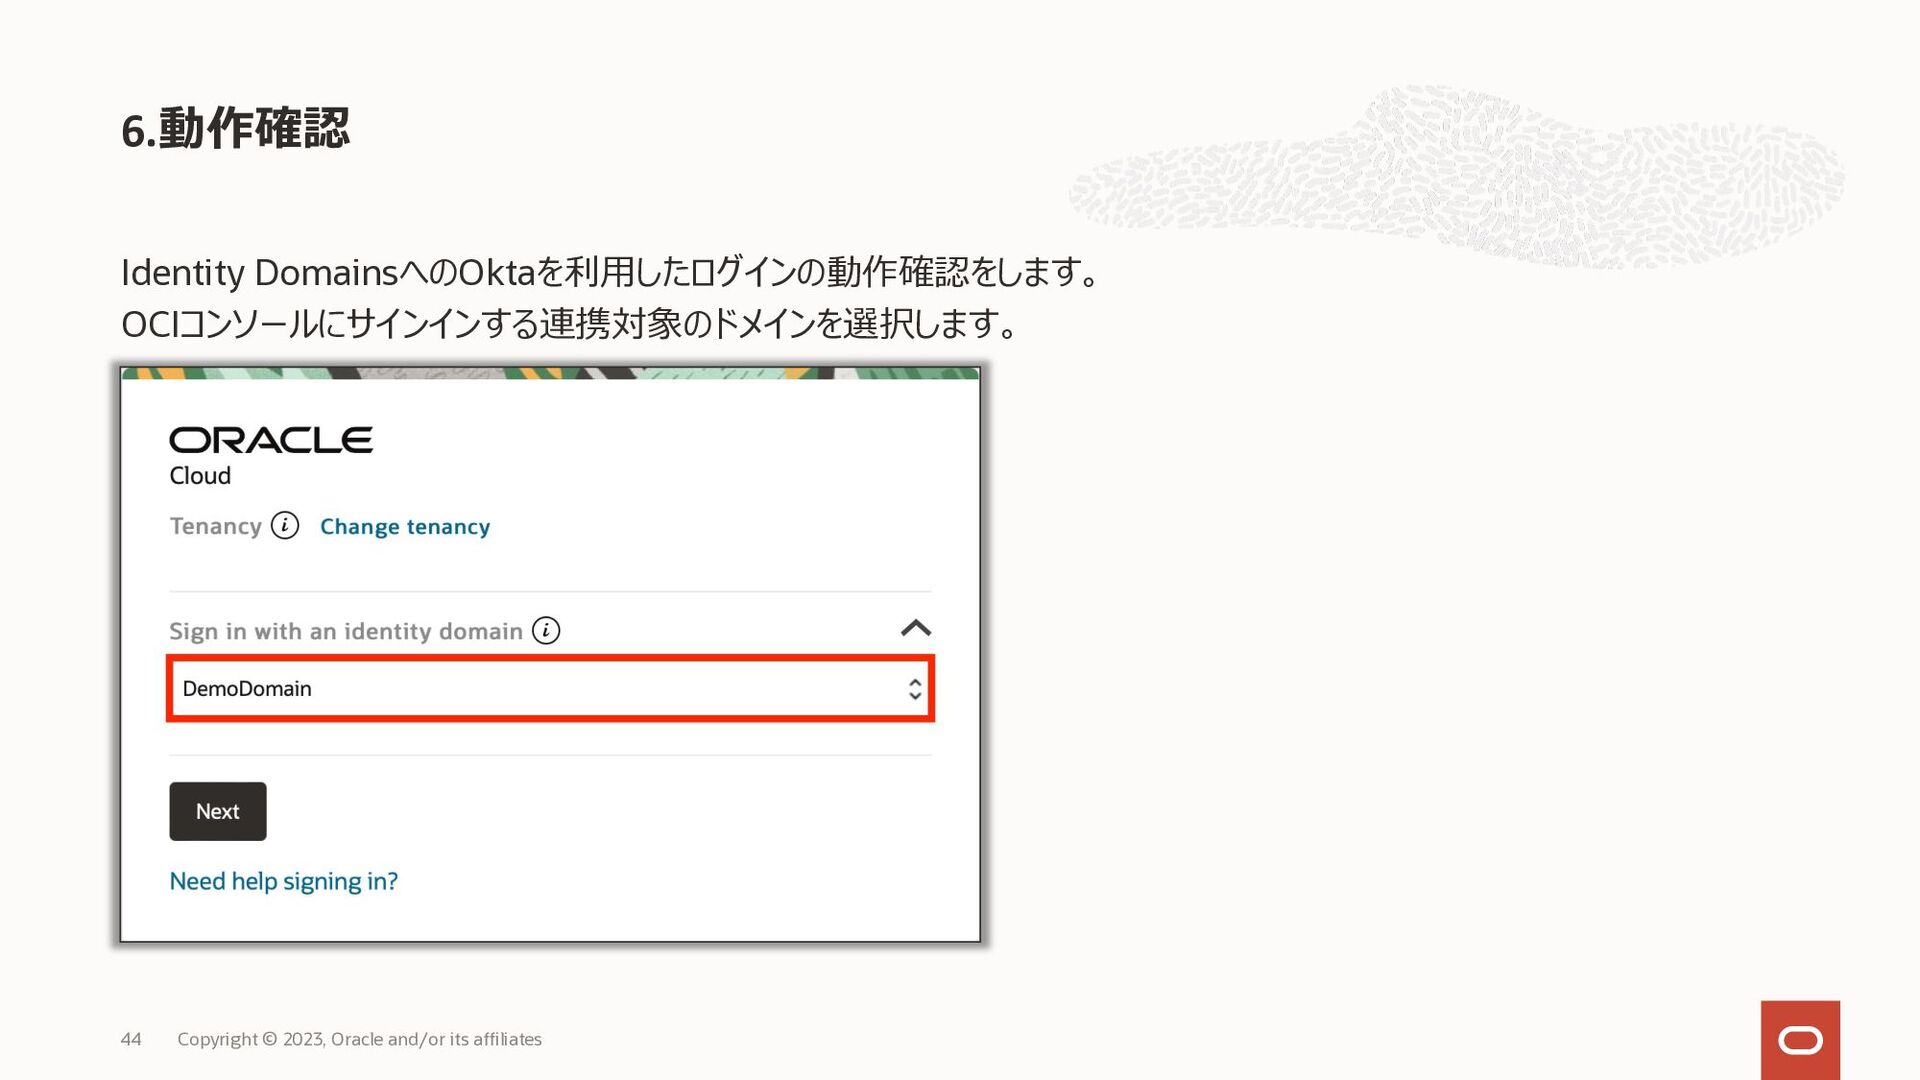
Identity DomainsへのOktaを利⽤したログインの動作確認をします。 OCIコンソールにサインインする連携対象のドメインを選択します。 6.動作確認 44 Copyright © 2023, Oracle and/or
its affiliates
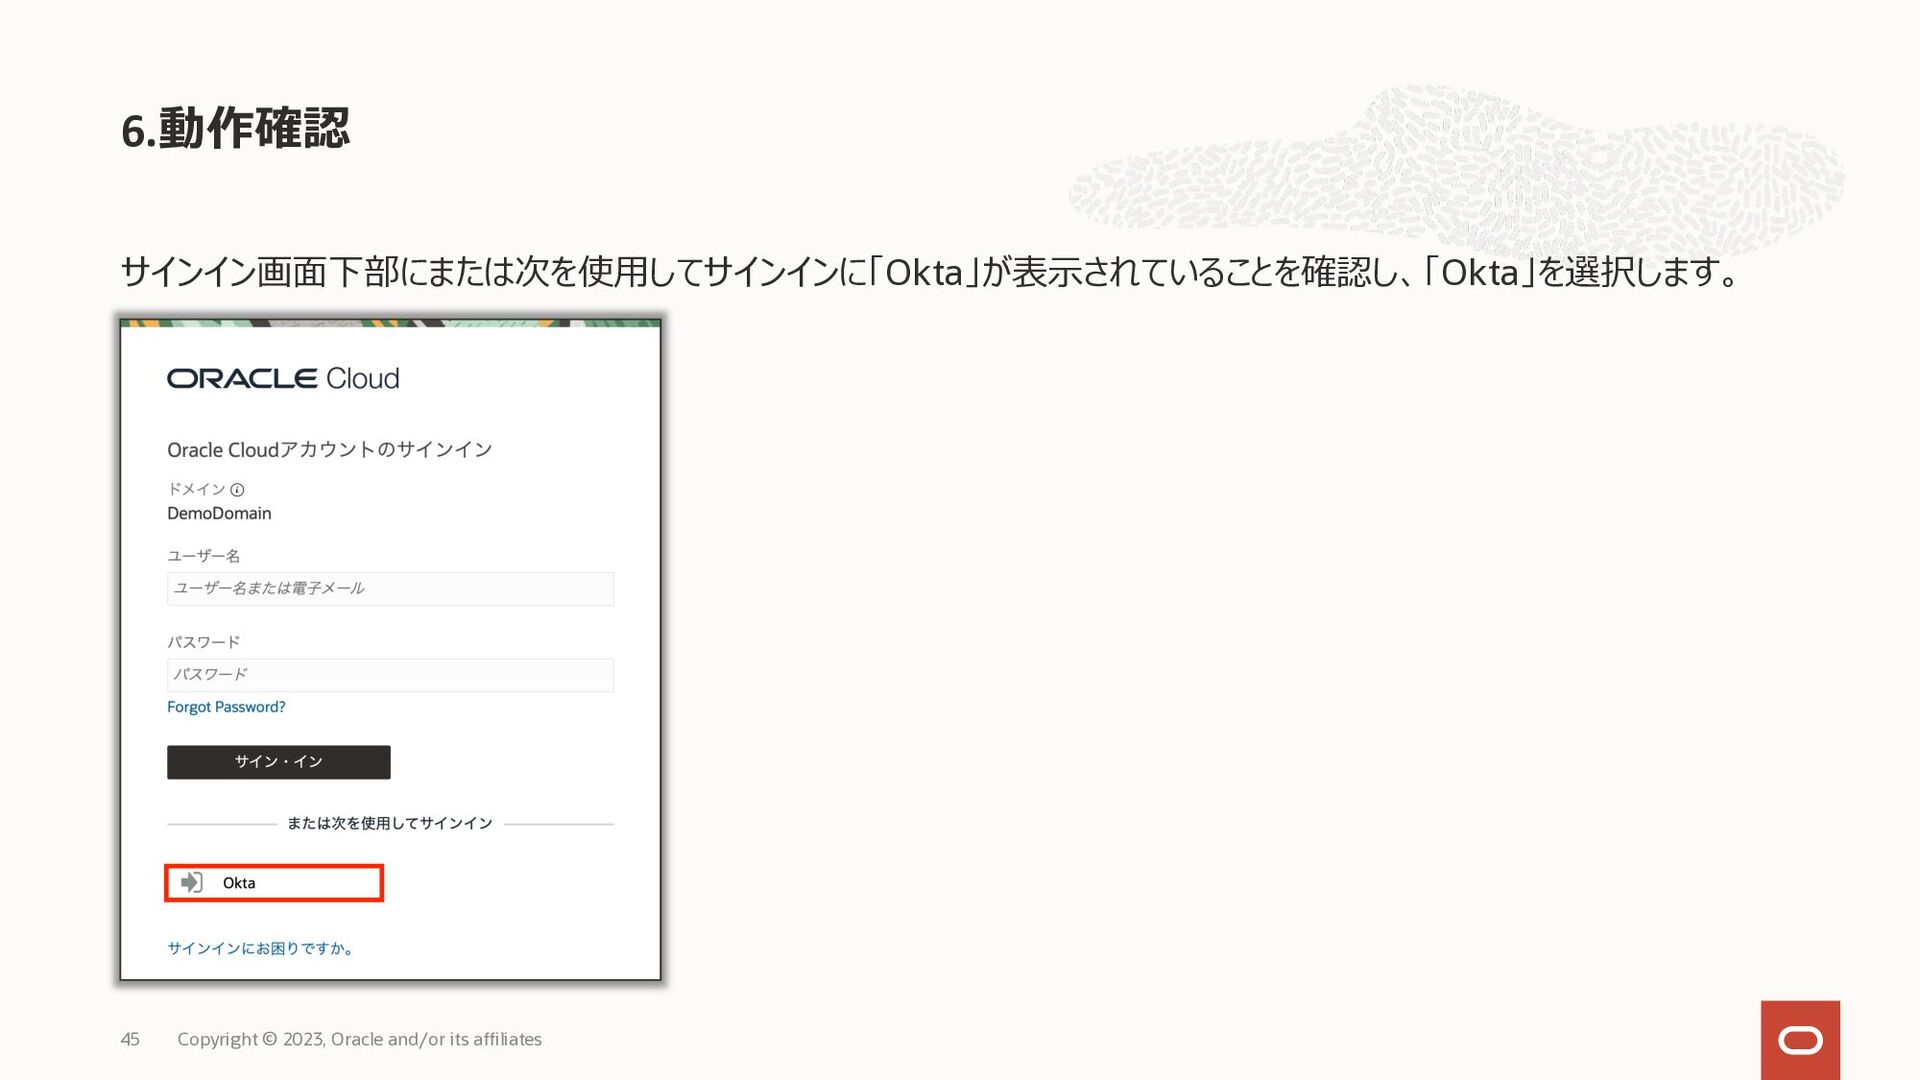
サインイン画⾯下部にまたは次を使⽤してサインインに「Okta」が表⽰されていることを確認し、「Okta」を選択します。 6.動作確認 45 Copyright © 2023, Oracle and/or its affiliates
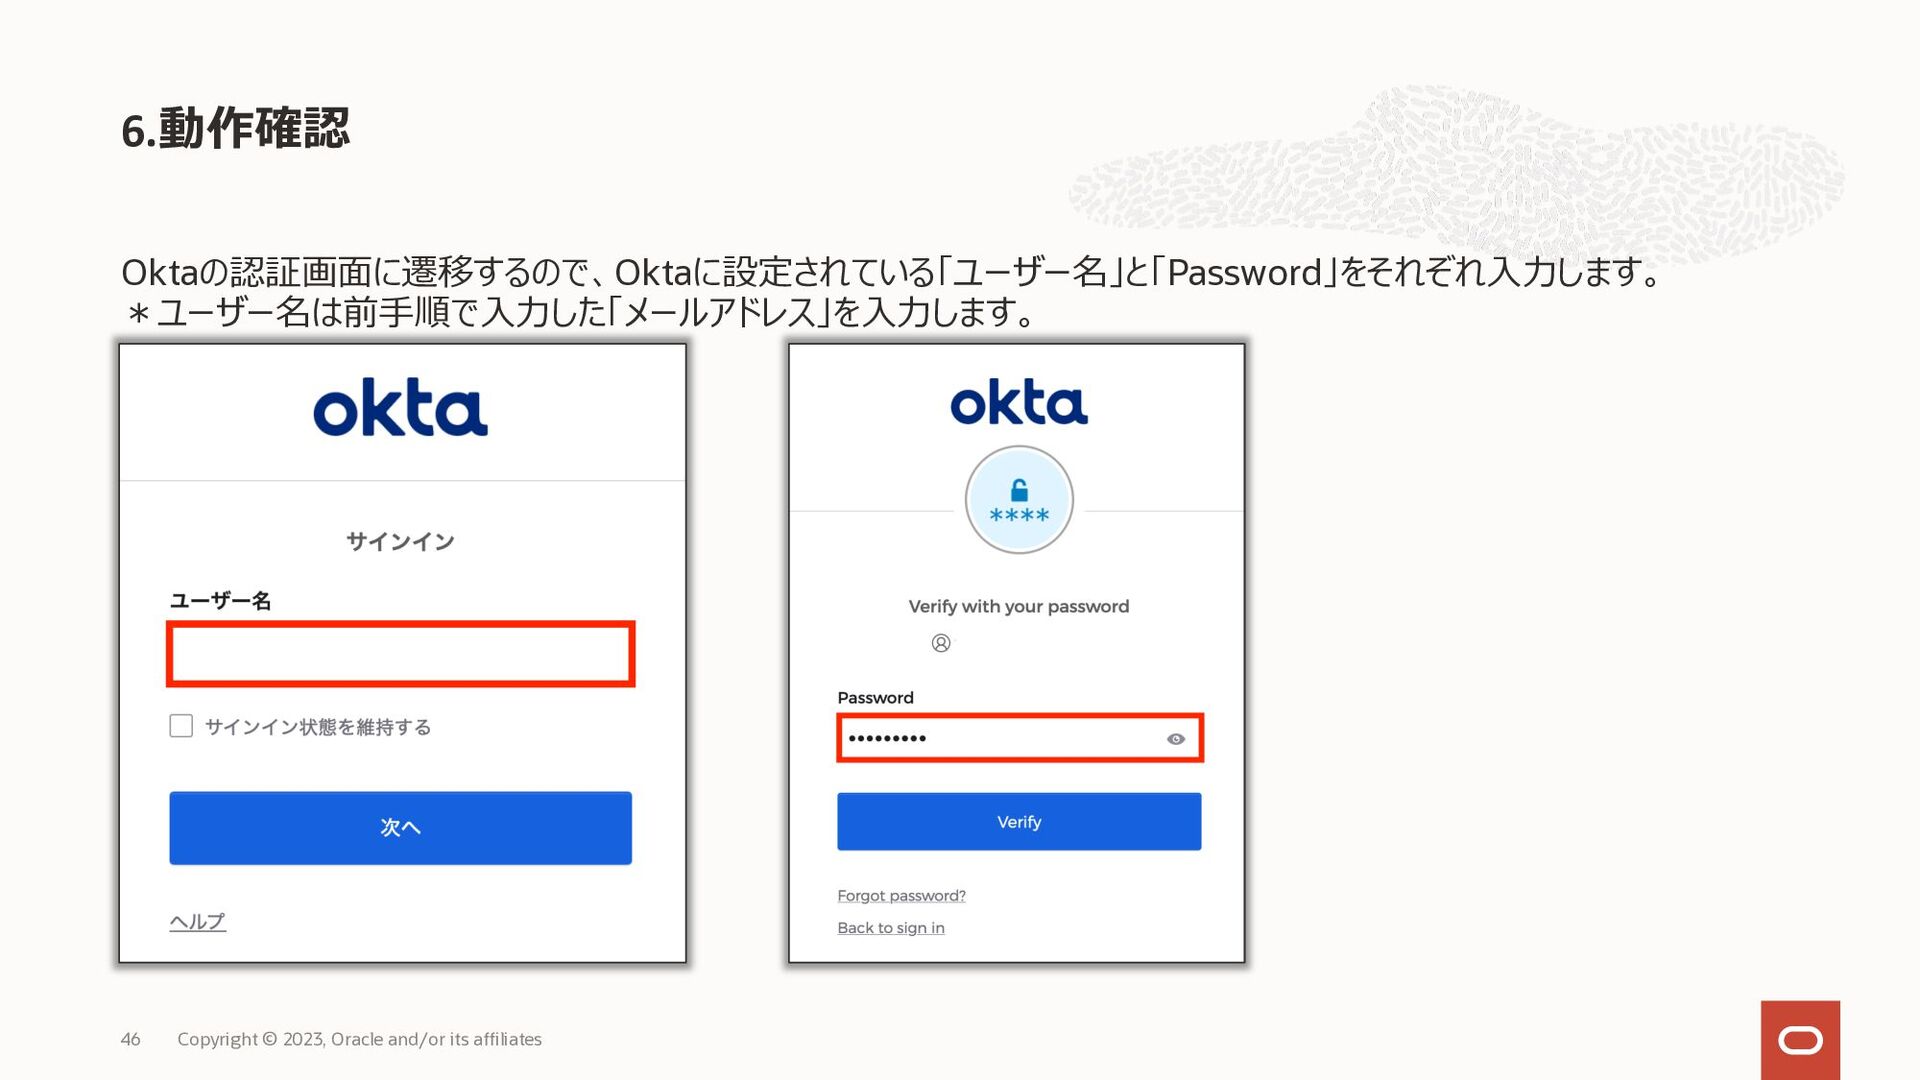
Oktaの認証画⾯に遷移するので、Oktaに設定されている「ユーザー名」と「Password」をそれぞれ⼊⼒します。 *ユーザー名は前⼿順で⼊⼒した「メールアドレス」を⼊⼒します。 6.動作確認 46 Copyright © 2023, Oracle and/or its
affiliates
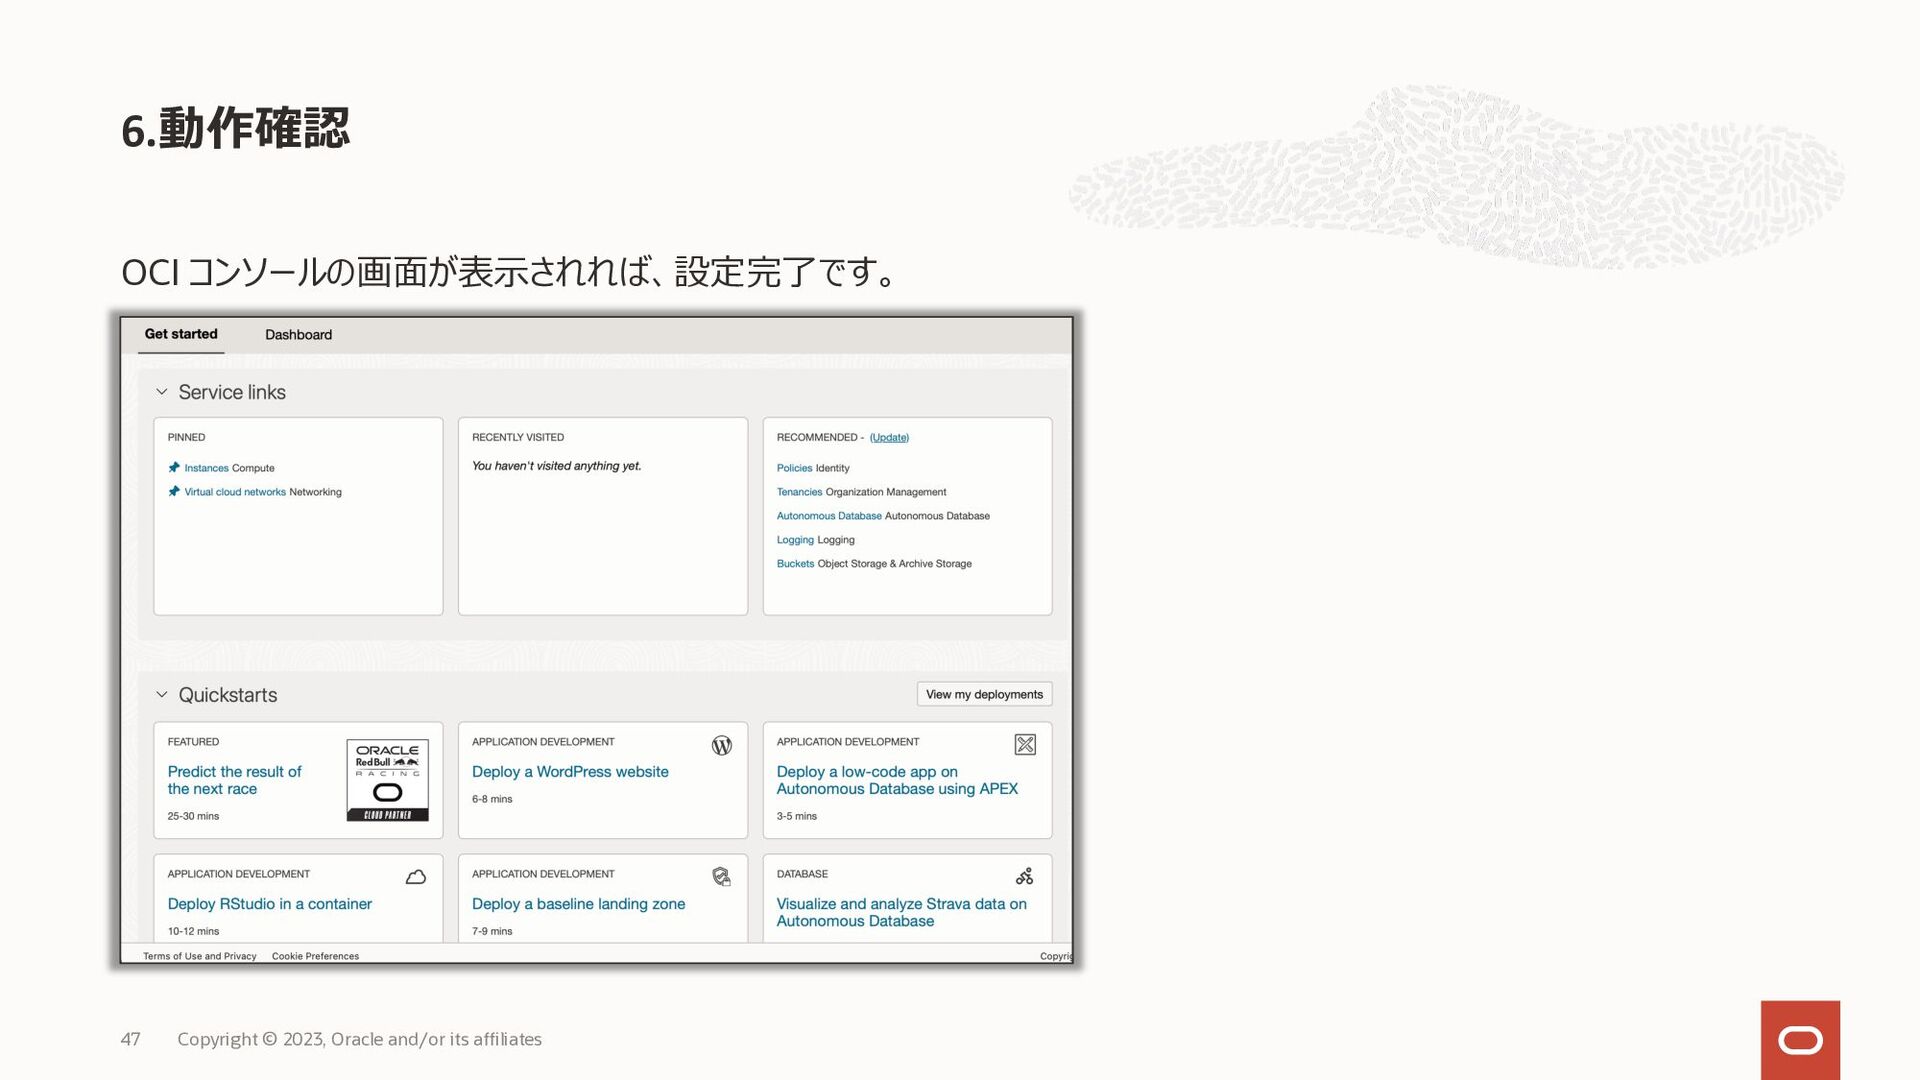
OCI コンソールの画⾯が表⽰されれば、設定完了です。 6.動作確認 47 Copyright © 2023, Oracle and/or its
affiliates
48 OktaからIdentity DomainsへのID情報同期⼿順 Copyright © 2023, Oracle and/or its affiliates
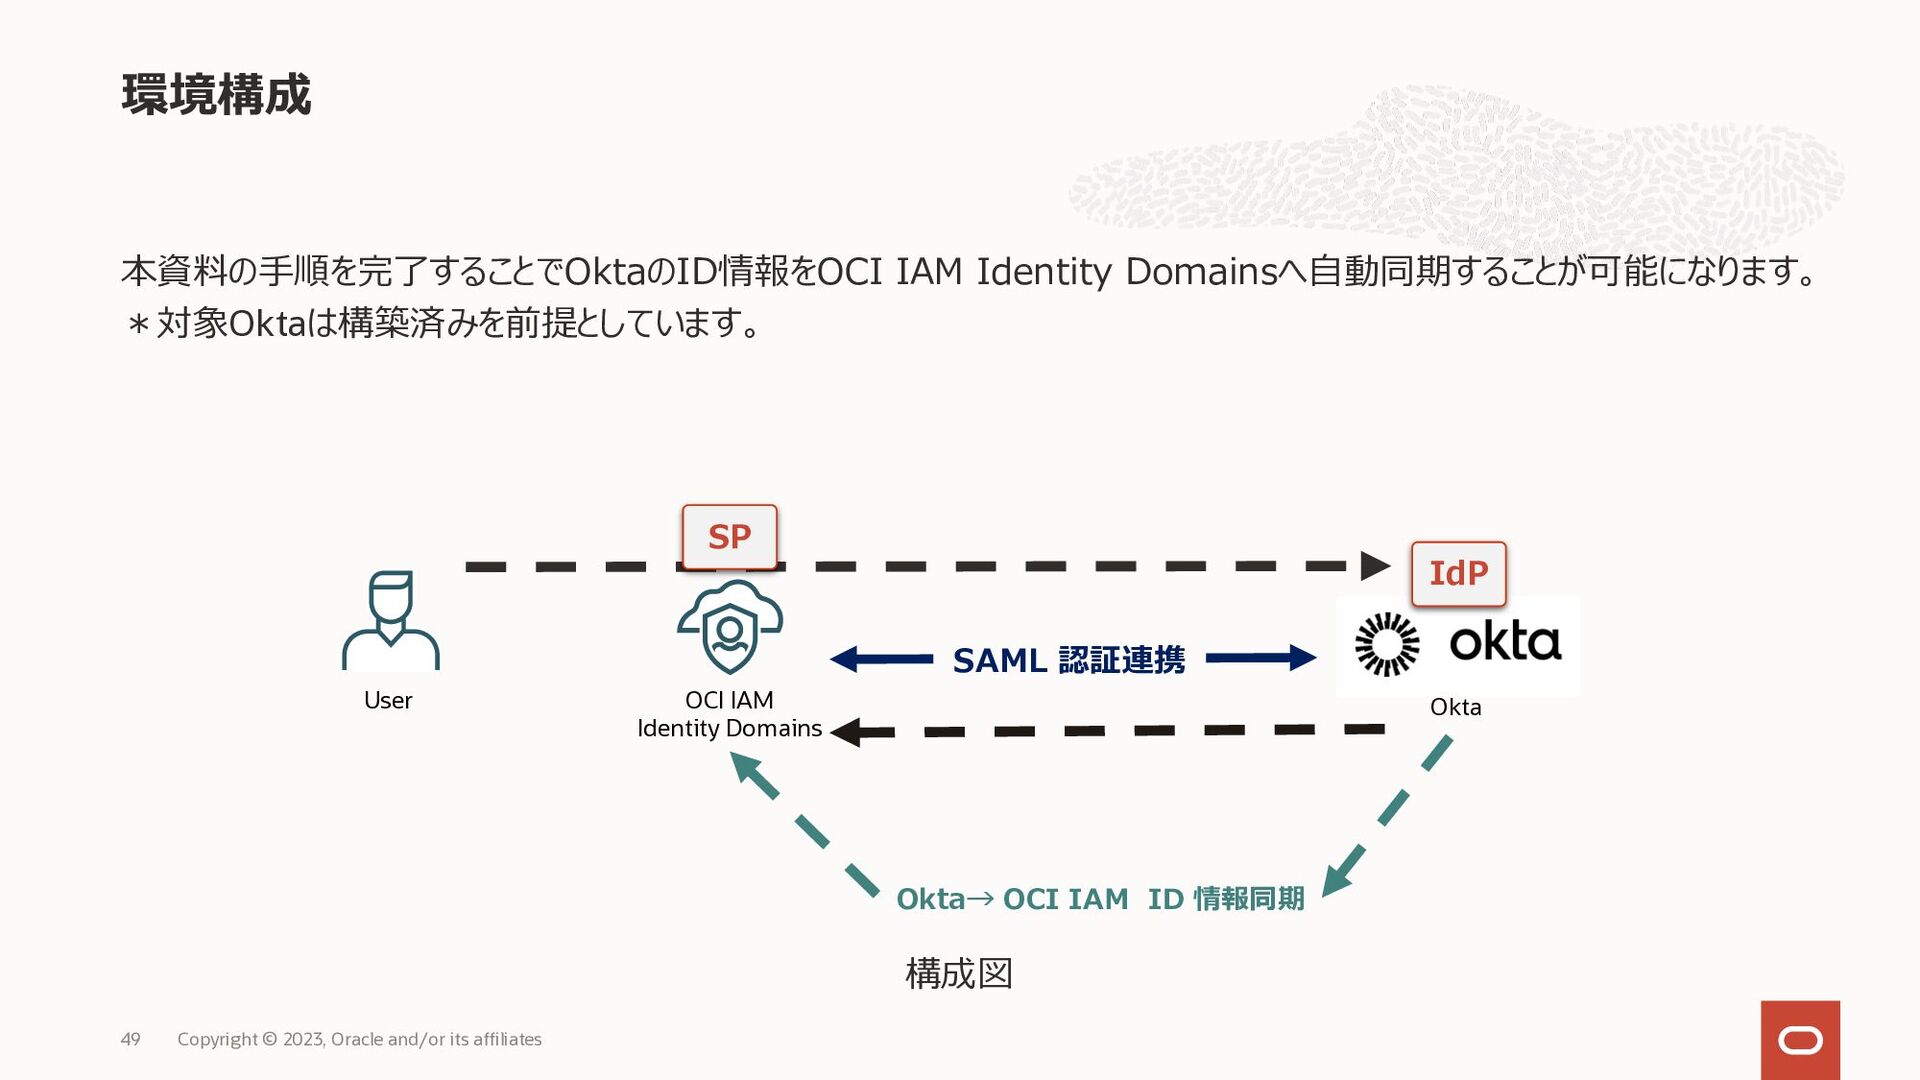
本資料の⼿順を完了することでOktaのID情報をOCI IAM Identity Domainsへ⾃動同期することが可能になります。 *対象Oktaは構築済みを前提としています。 環境構成 Copyright © 2023, Oracle
and/or its affiliates 49 構成図 SP SAML 認証連携 OCI IAM Identity Domains User Okta IdP Okta→ OCI IAM ID 情報同期
OCI IAM Identity DomainsとOktaとの認証連携⼿順 1. Identity DomainsでドメインURLの取得とユーザーの作成 2. OktaでSAMLメタデータの取得 3.
Identity DomainsにOktaのSAMLメタデータを登録 4. OktaにIdentity Domainsのサービス・プロバイダ署名証明を登録 5. ユーザーをOktaのアプリケーションに登録 6. 動作確認 OktaからIdentity DomainsへのID情報同期⼿順 1. Identity Domainsで機密アプリケーションの作成 2. シークレット・トークンの取得 3. Oktaでプロビジョニング設定 4. 動作確認 Agenda Copyright © 2023, Oracle and/or its affiliates 50
51 Identity Domainsで機密アプリケーションの作成 Copyright © 2023, Oracle and/or its affiliates
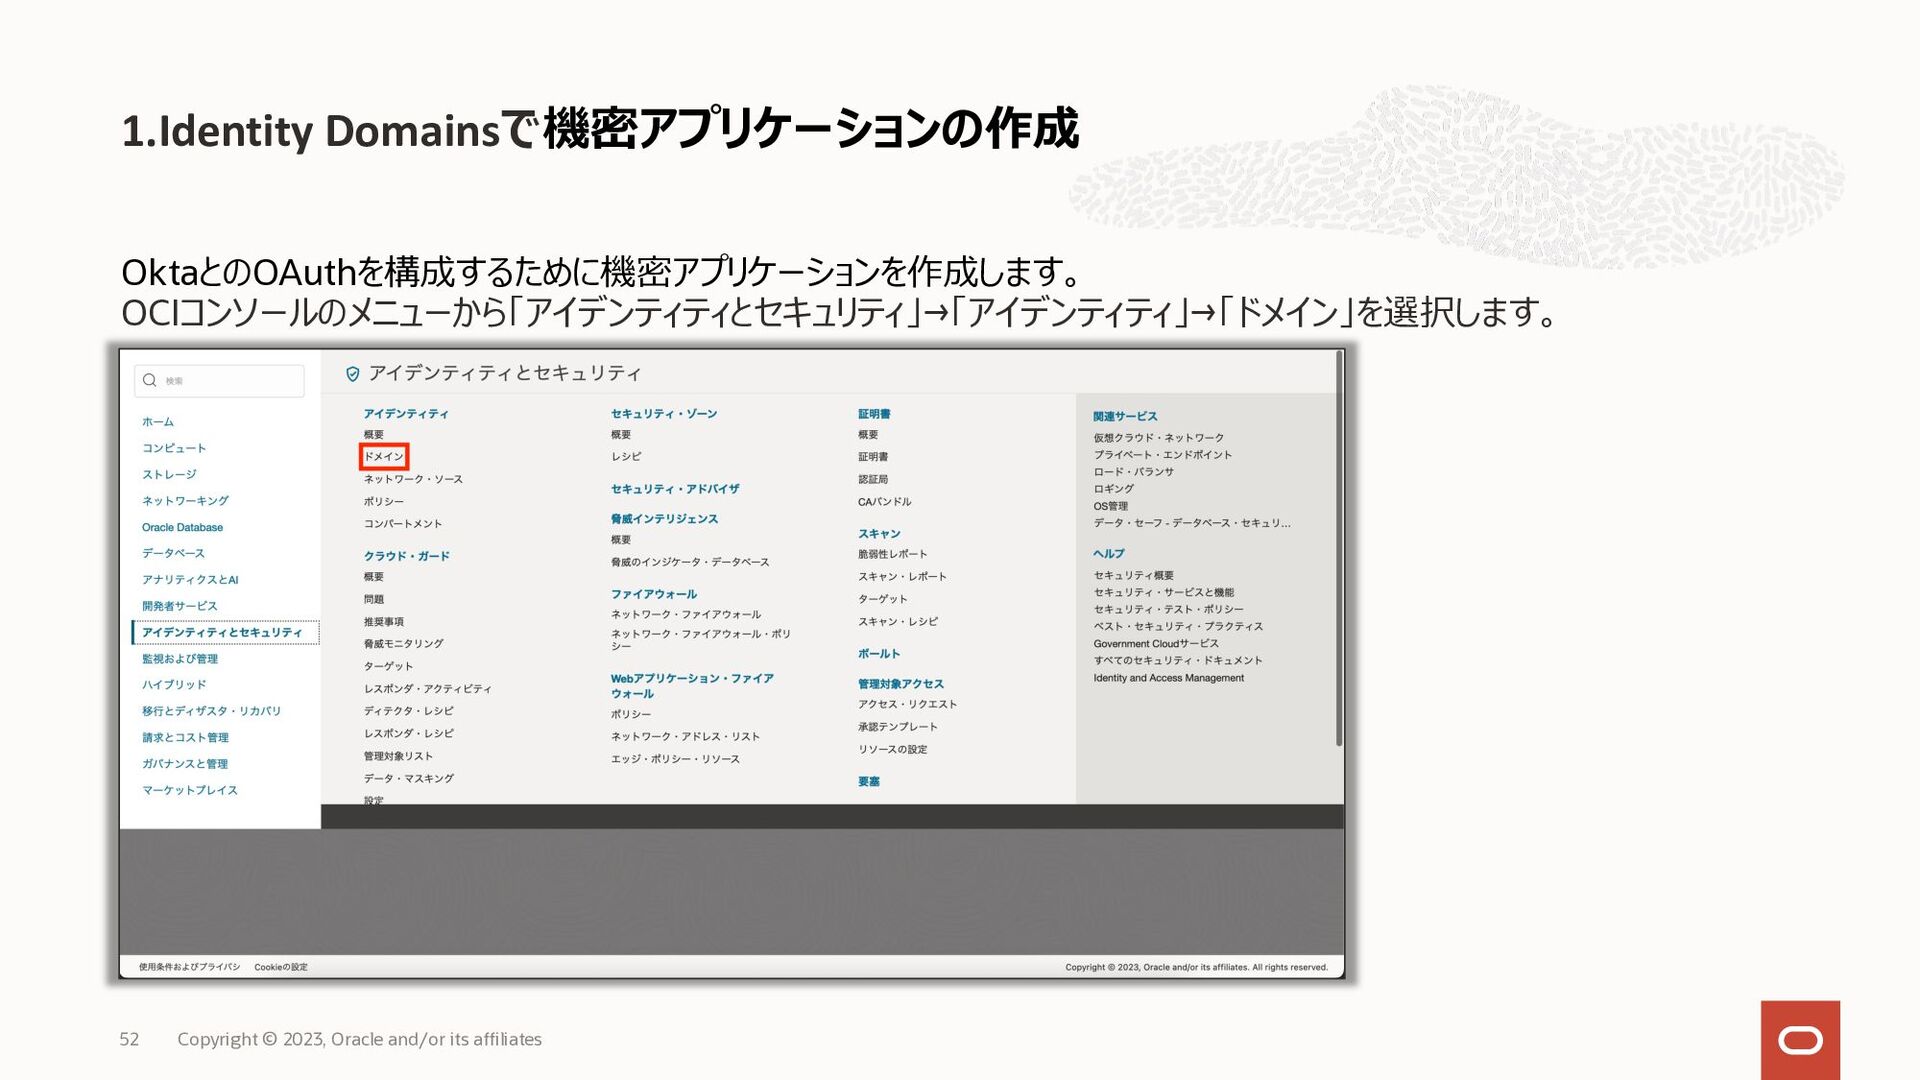
OktaとのOAuthを構成するために機密アプリケーションを作成します。 OCIコンソールのメニューから「アイデンティティとセキュリティ」→「アイデンティティ」→「ドメイン」を選択します。 1.Identity Domainsで機密アプリケーションの作成 52 Copyright © 2023, Oracle and/or
its affiliates
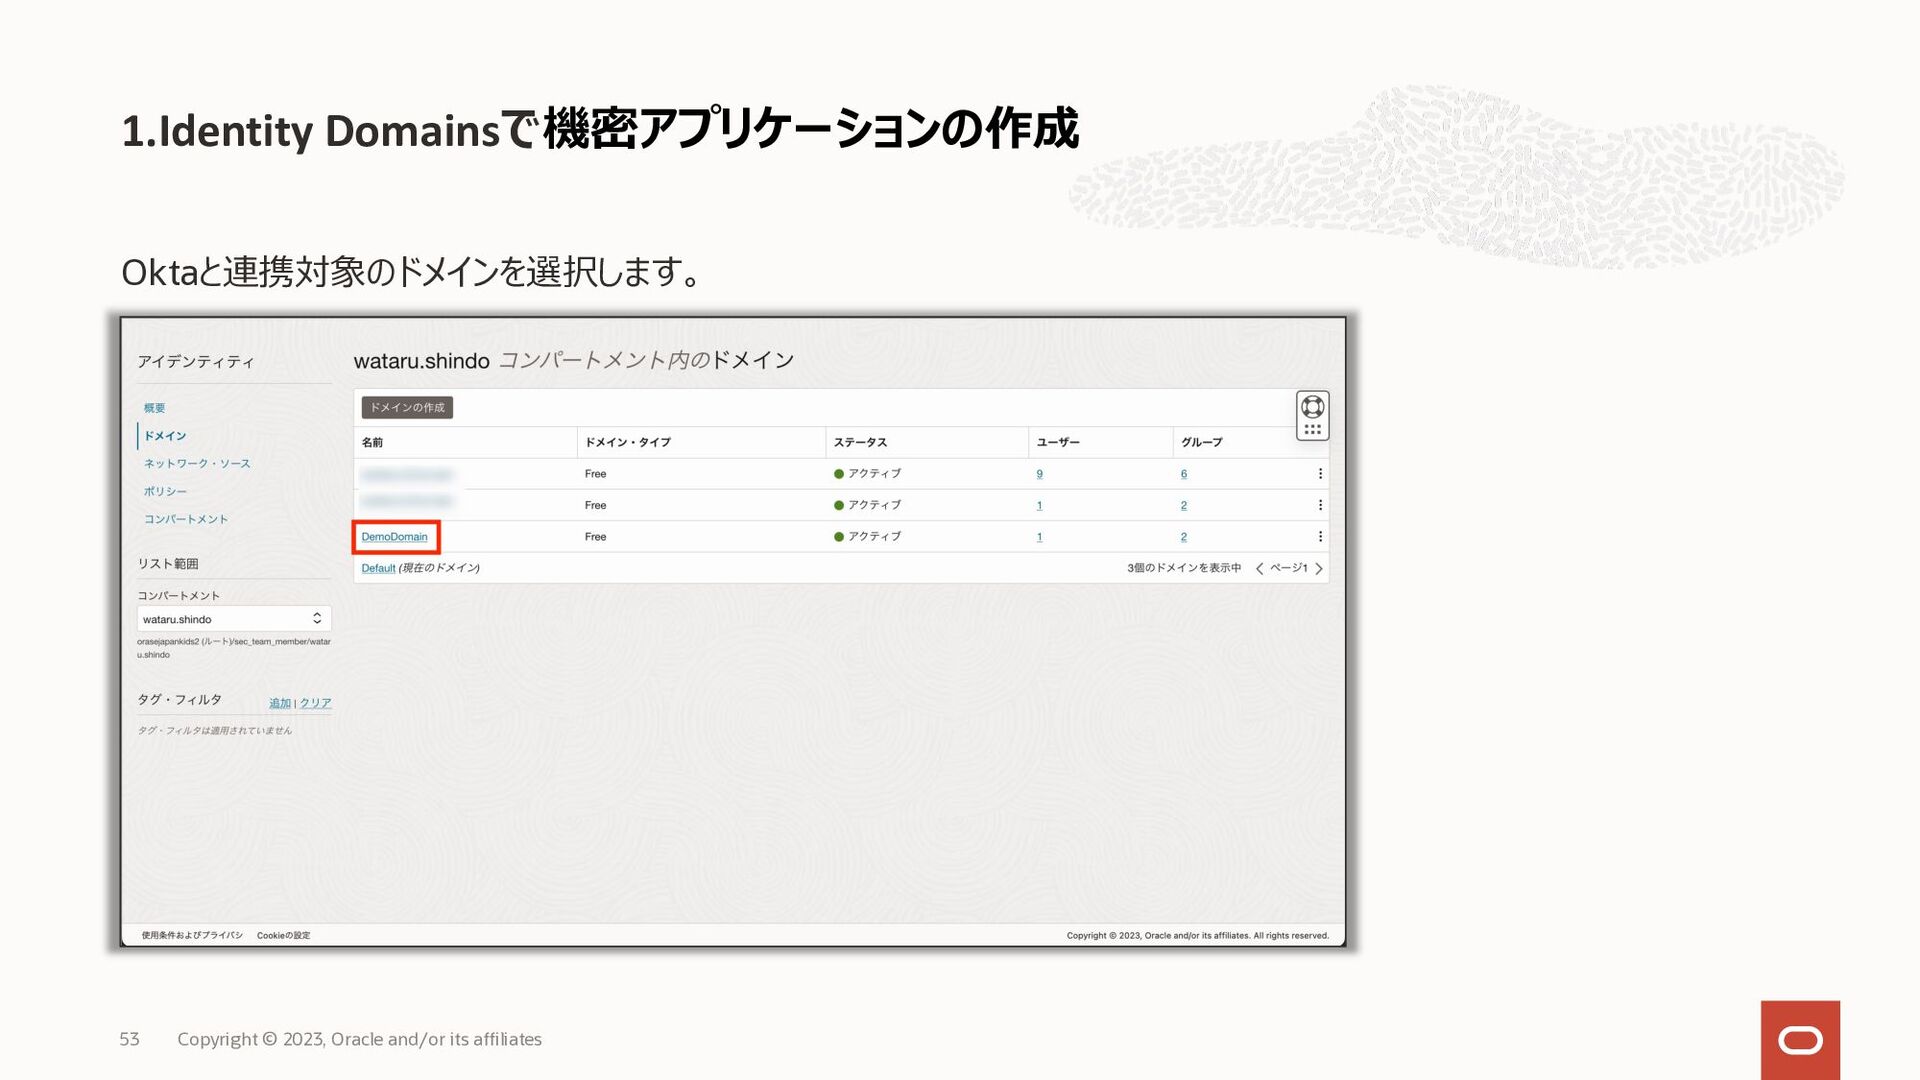
Oktaと連携対象のドメインを選択します。 1.Identity Domainsで機密アプリケーションの作成 53 Copyright © 2023, Oracle and/or its
affiliates
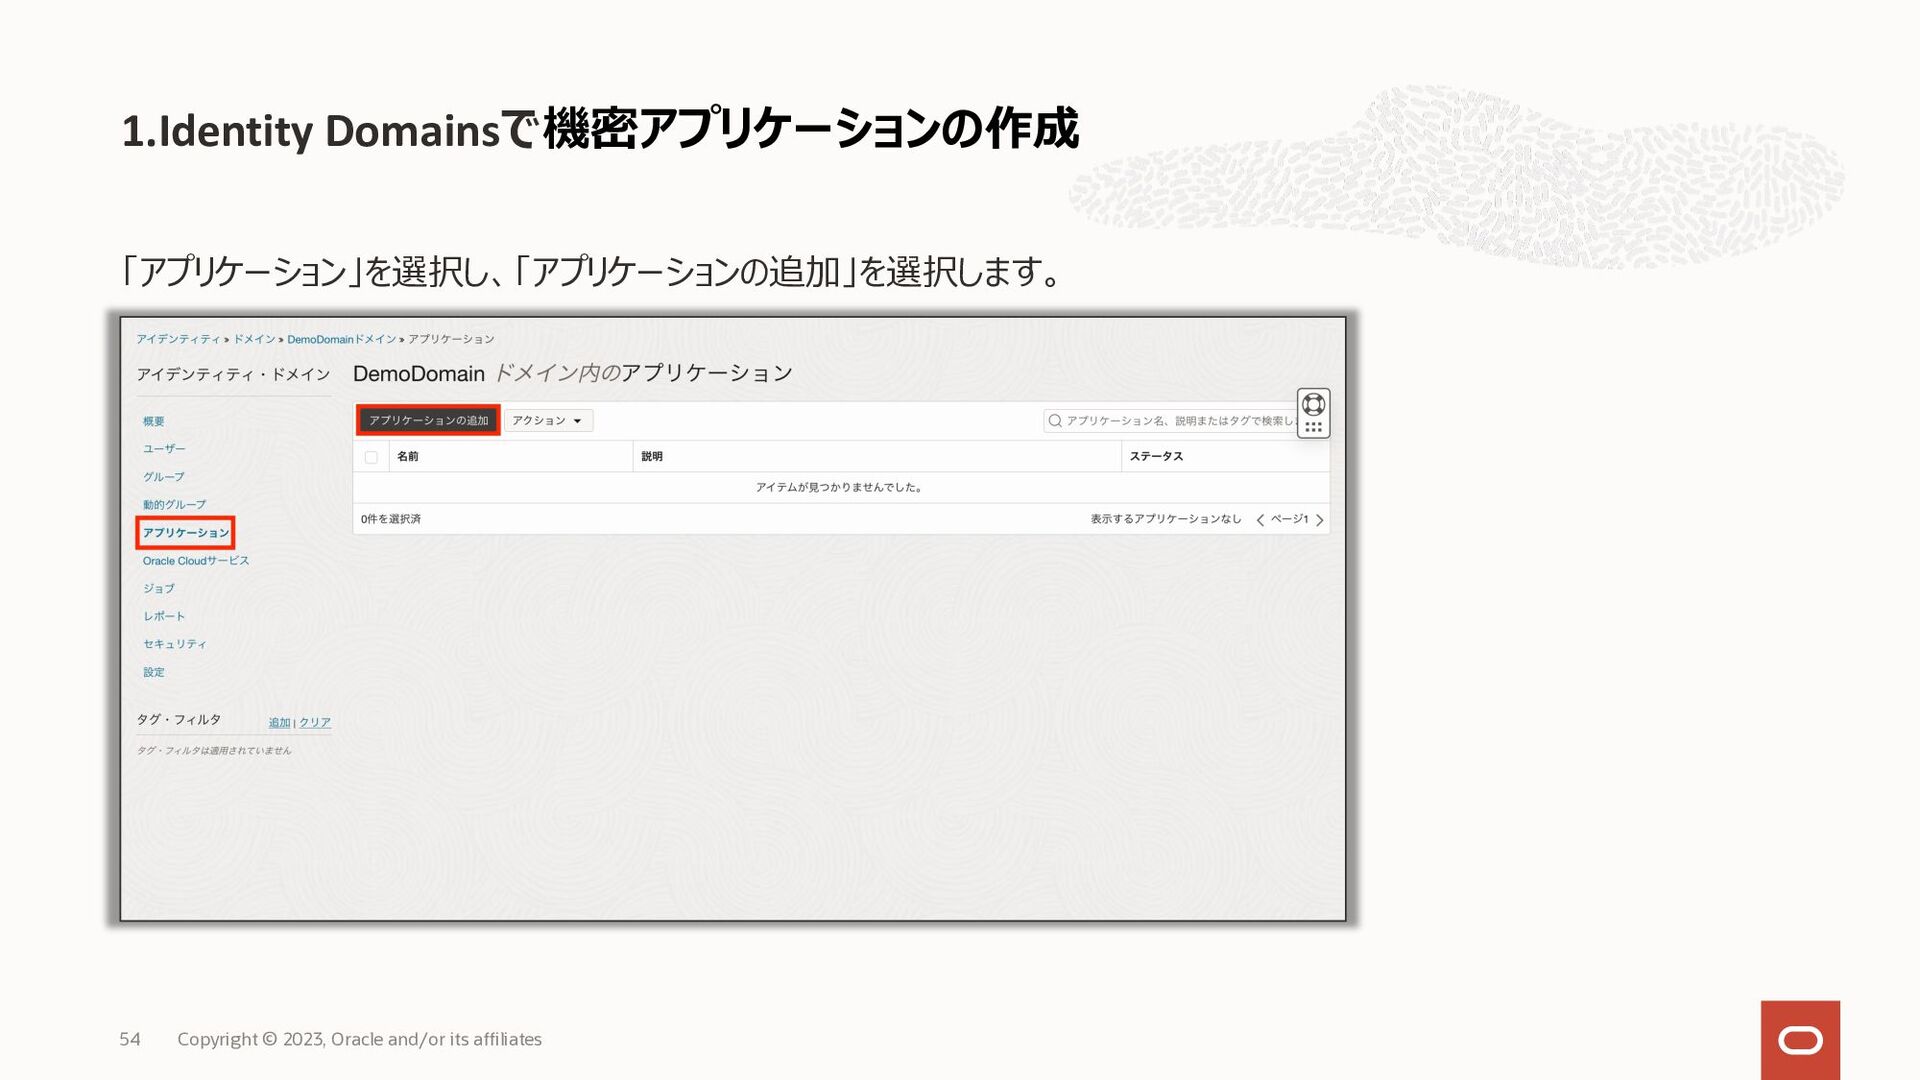
「アプリケーション」を選択し、「アプリケーションの追加」を選択します。 1.Identity Domainsで機密アプリケーションの作成 54 Copyright © 2023, Oracle and/or its
affiliates
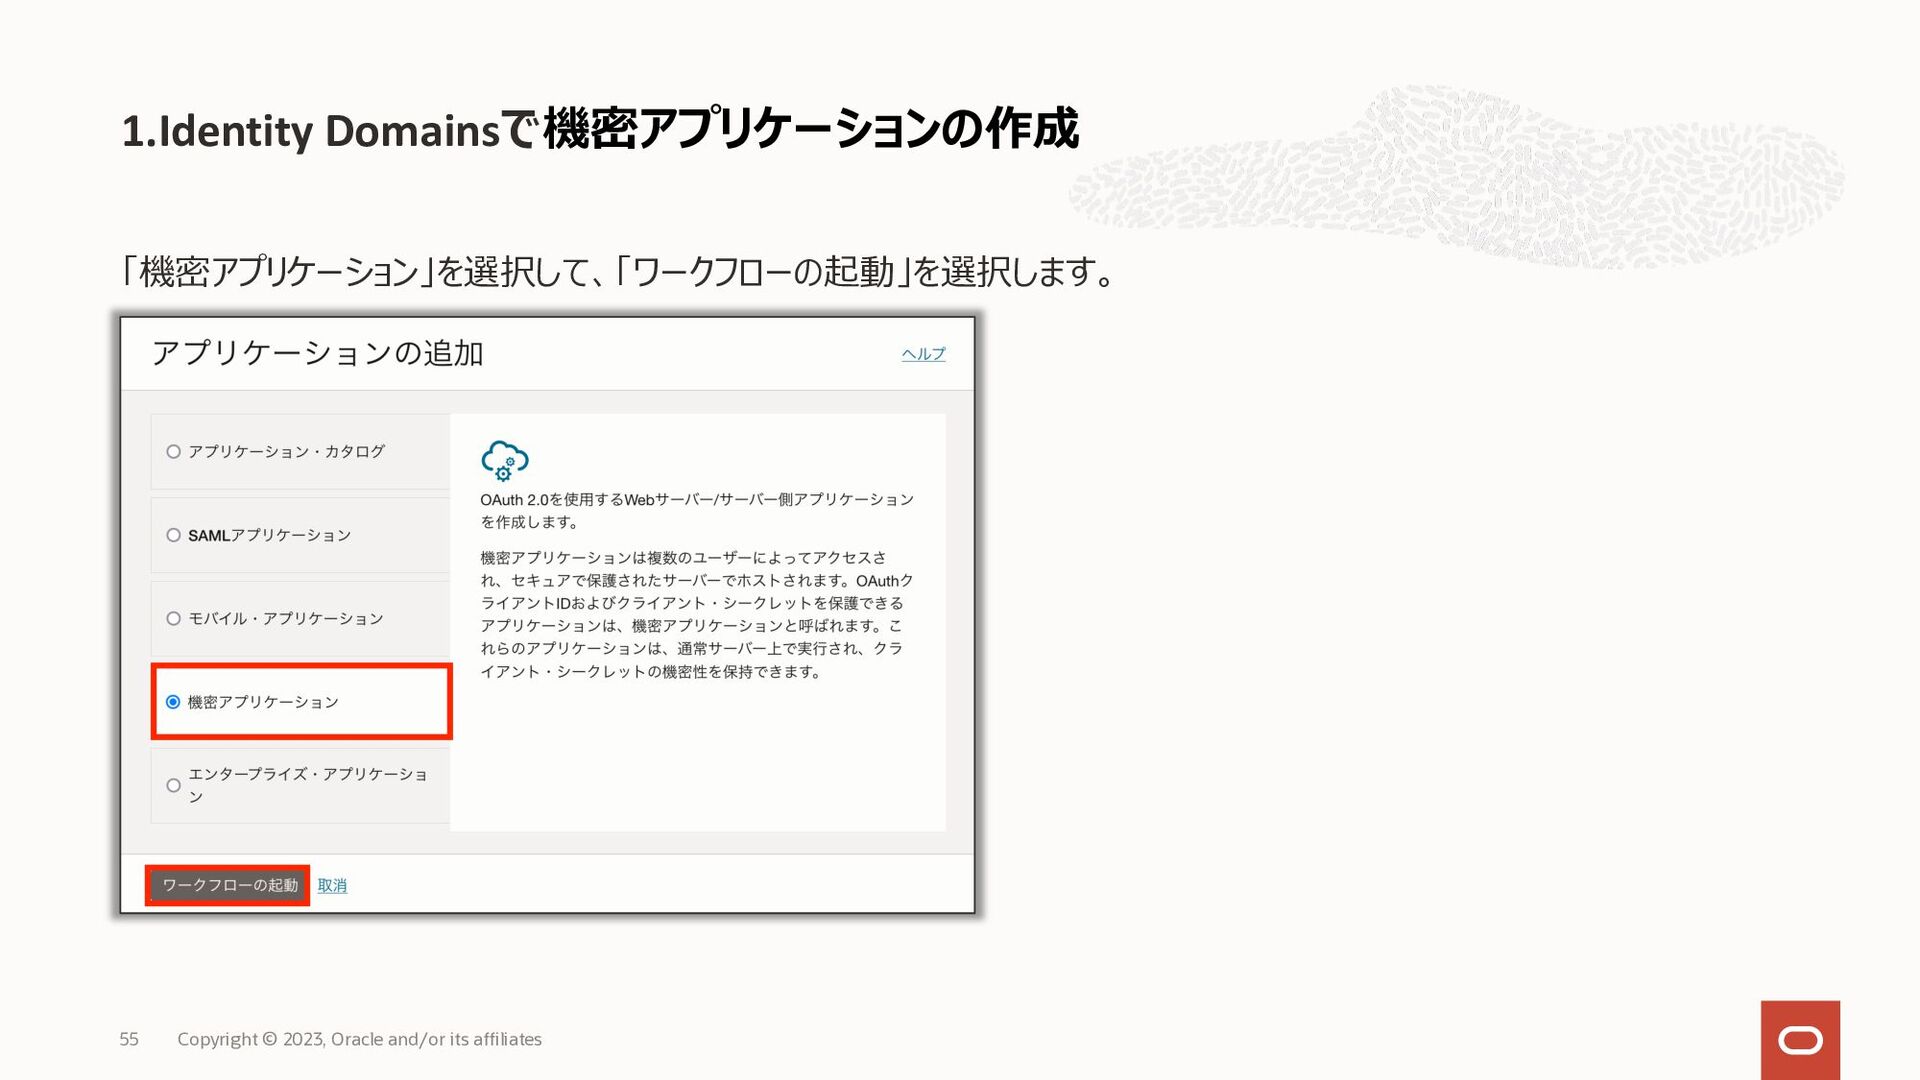
「機密アプリケーション」を選択して、「ワークフローの起動」を選択します。 1.Identity Domainsで機密アプリケーションの作成 55 Copyright © 2023, Oracle and/or its
affiliates
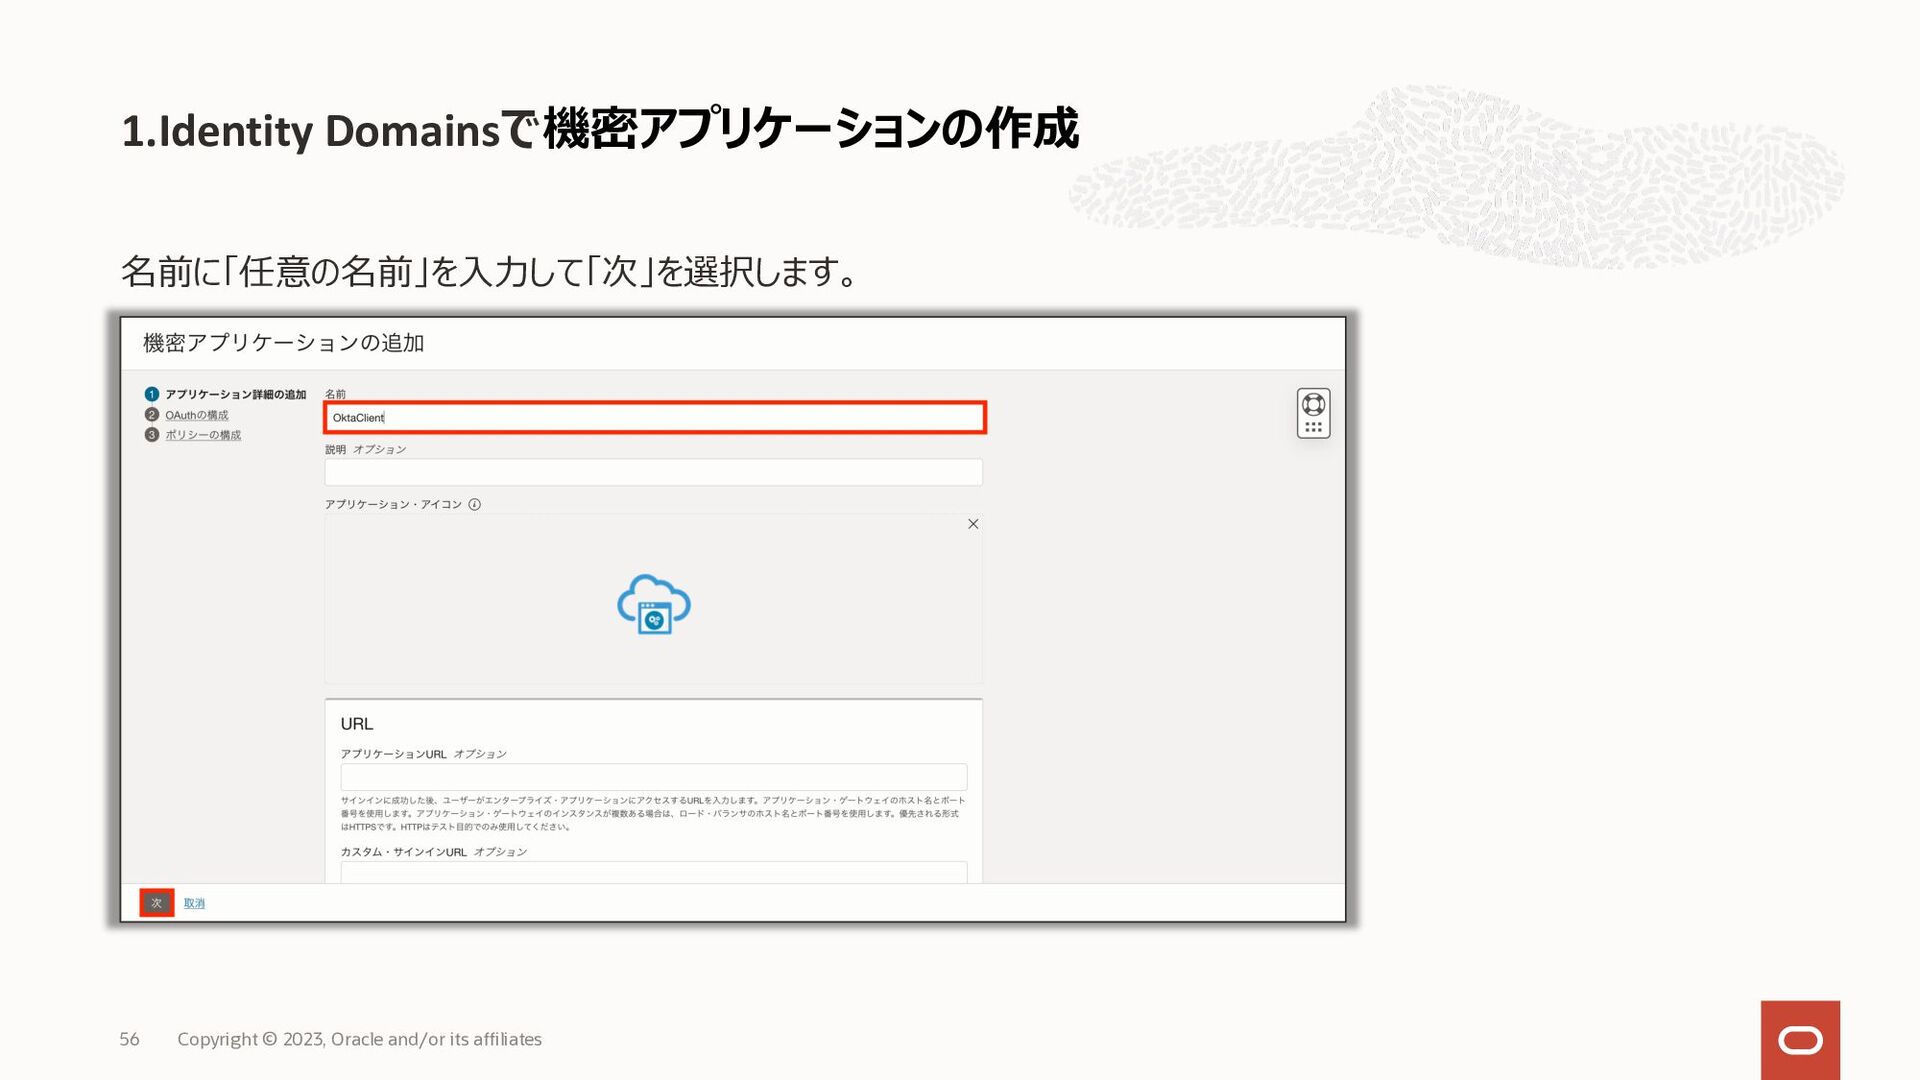
名前に「任意の名前」を⼊⼒して「次」を選択します。 1.Identity Domainsで機密アプリケーションの作成 56 Copyright © 2023, Oracle and/or its
affiliates
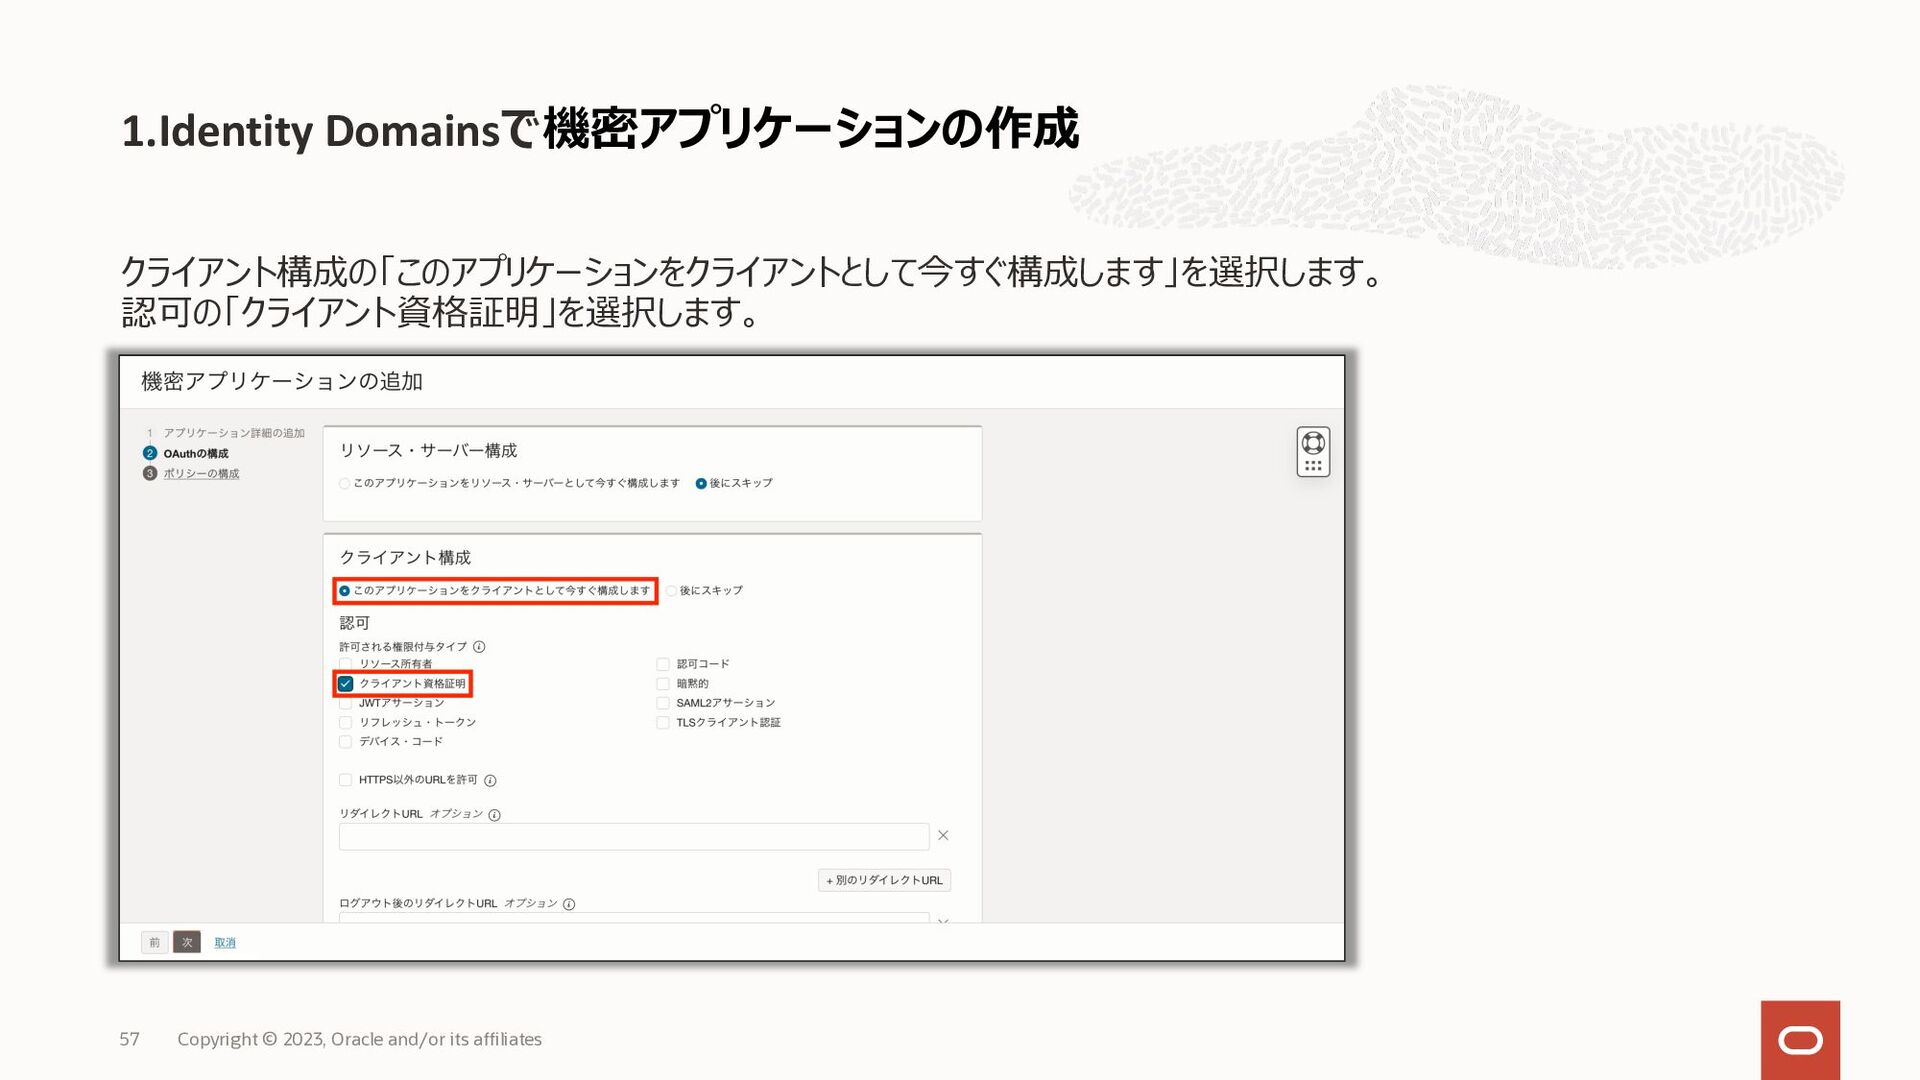
クライアント構成の「このアプリケーションをクライアントとして今すぐ構成します」を選択します。 認可の「クライアント資格証明」を選択します。 1.Identity Domainsで機密アプリケーションの作成 57 Copyright © 2023, Oracle and/or
its affiliates
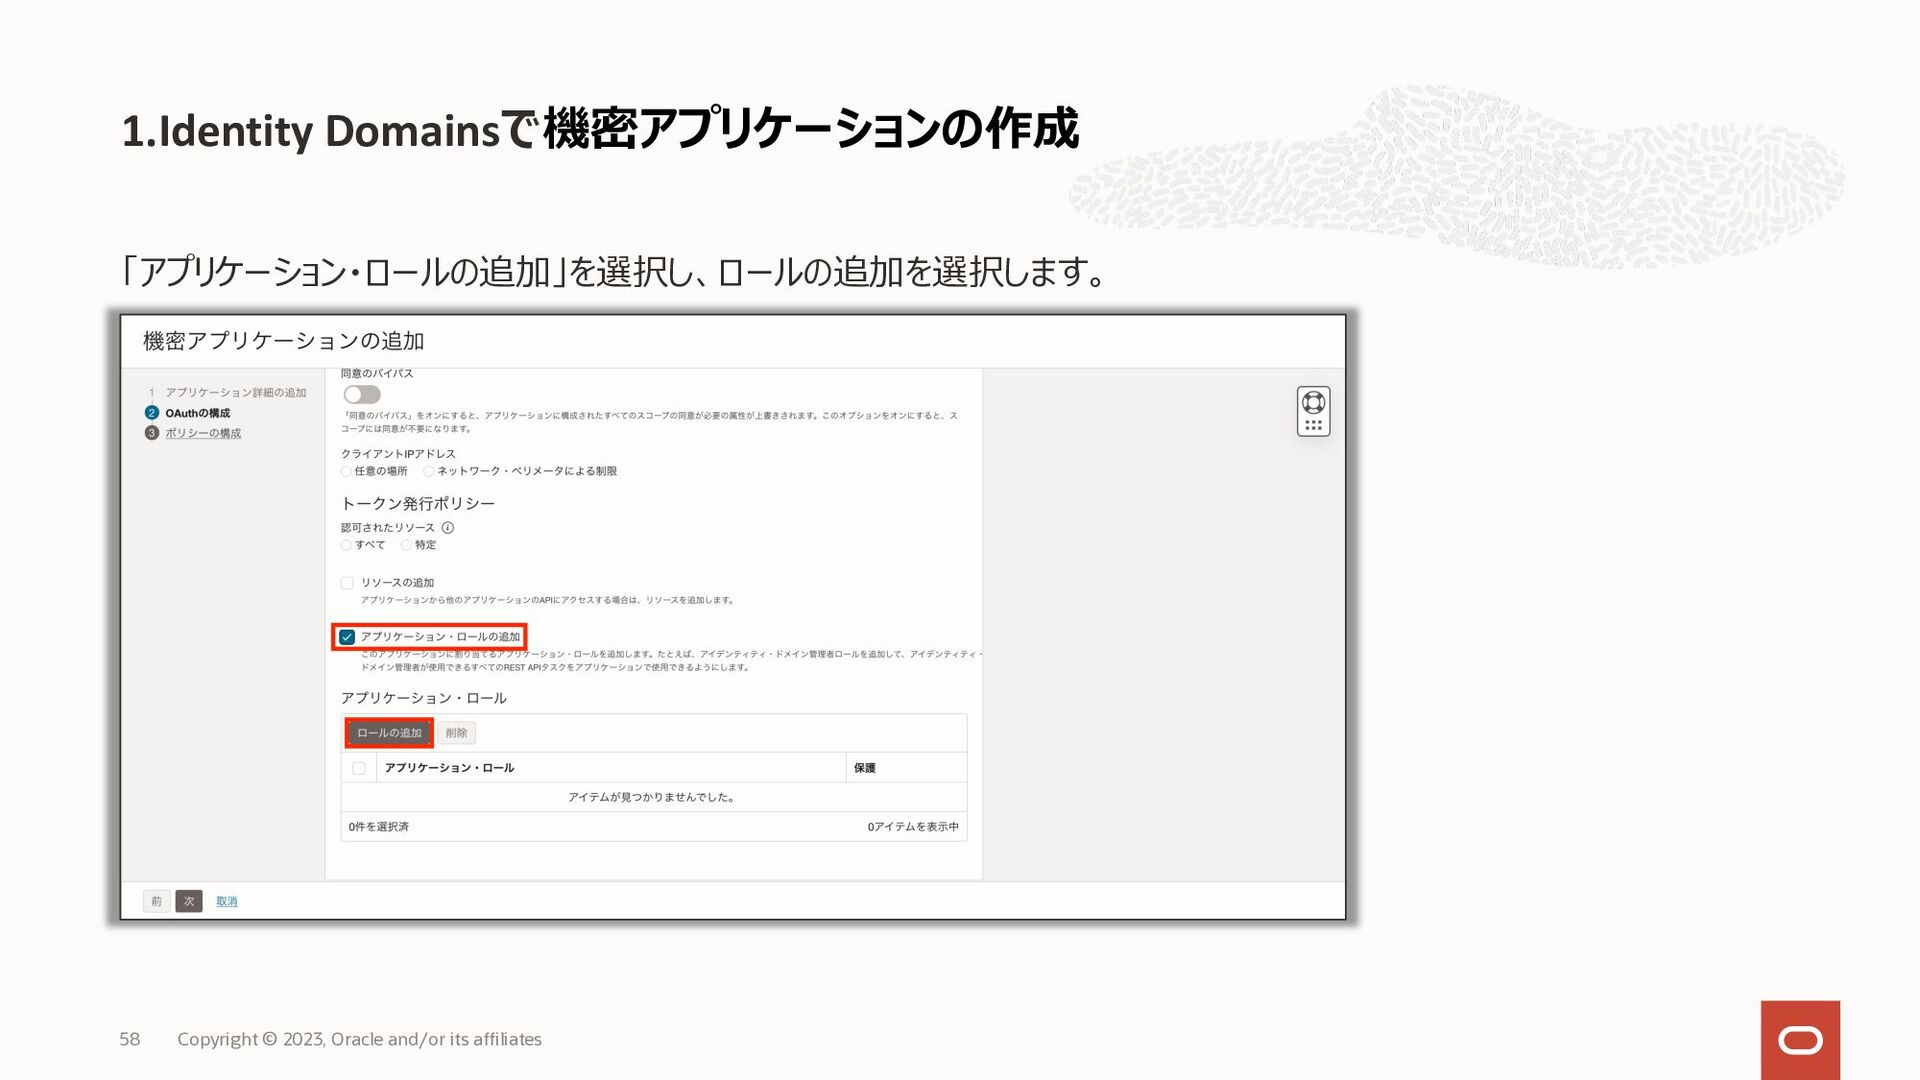
「アプリケーション・ロールの追加」を選択し、ロールの追加を選択します。 1.Identity Domainsで機密アプリケーションの作成 58 Copyright © 2023, Oracle and/or its
affiliates
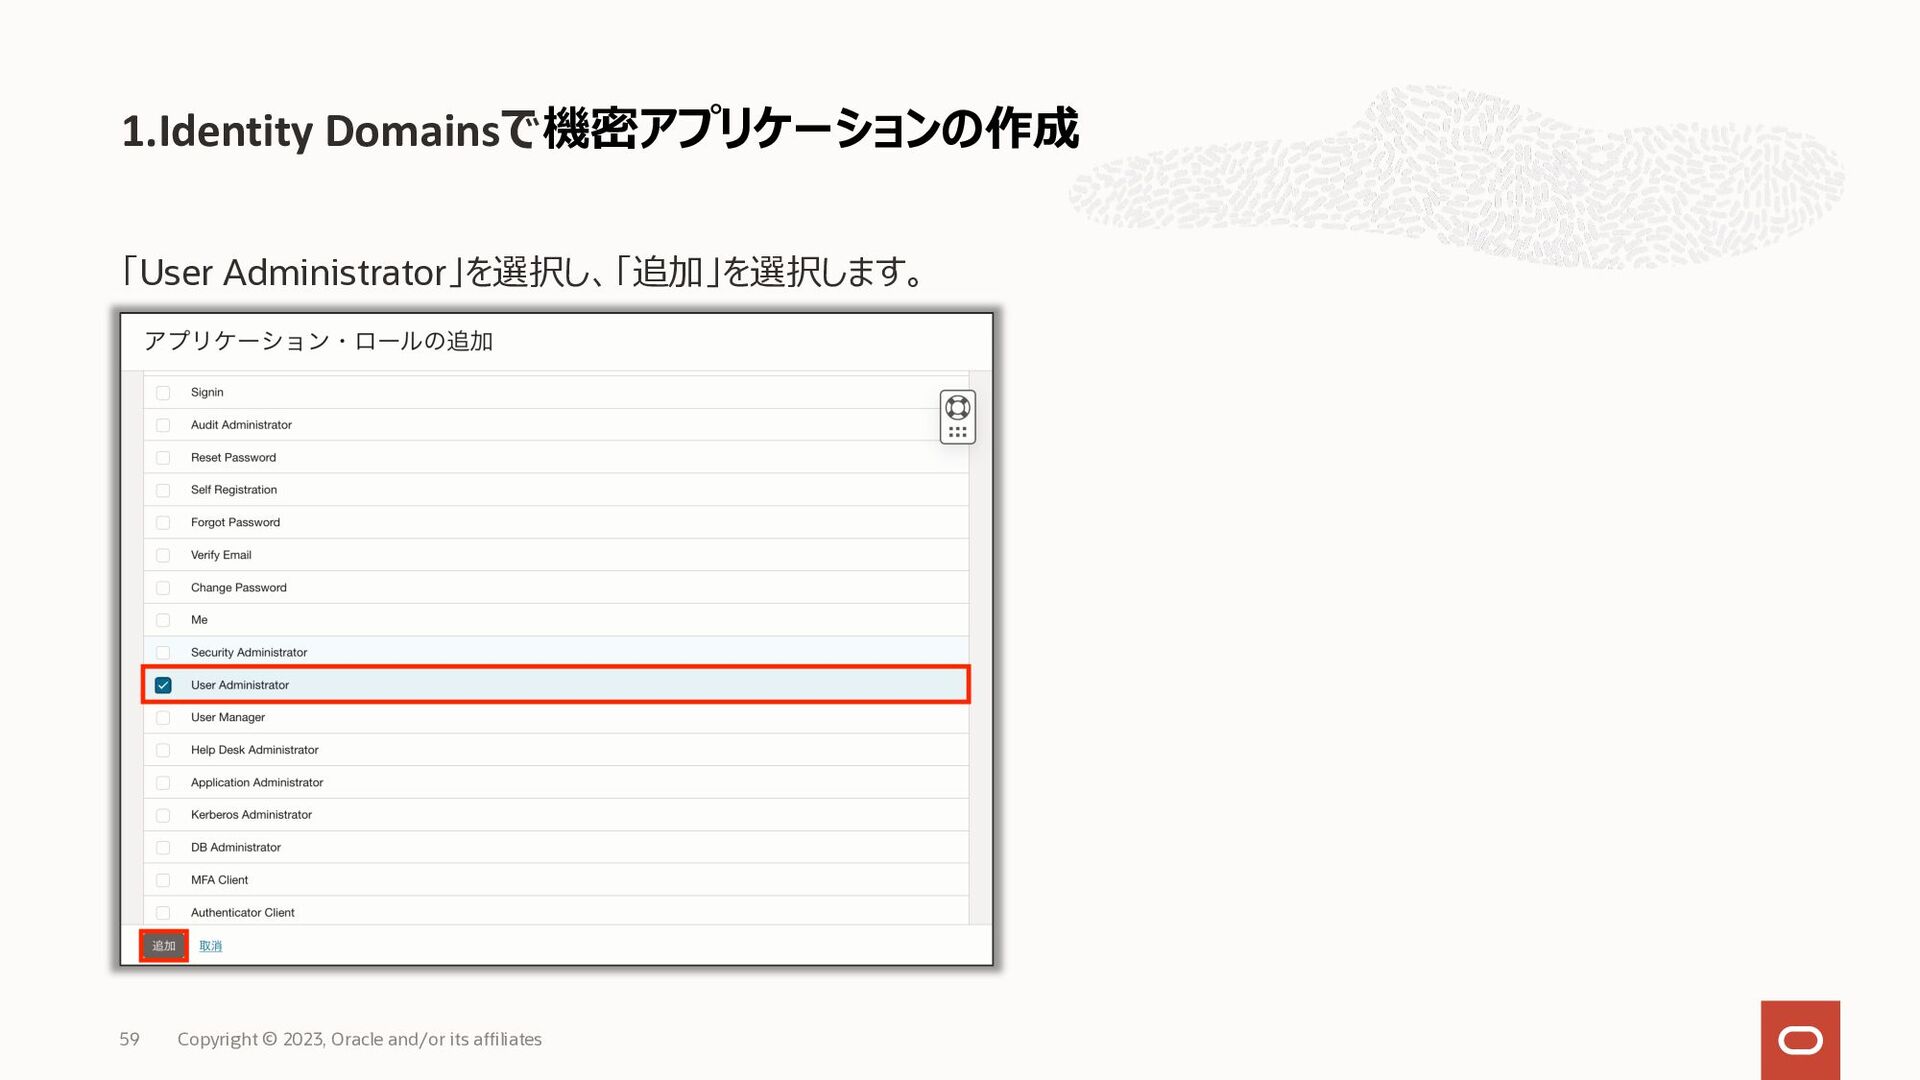
「User Administrator」を選択し、「追加」を選択します。 1.Identity Domainsで機密アプリケーションの作成 59 Copyright © 2023, Oracle and/or
its affiliates
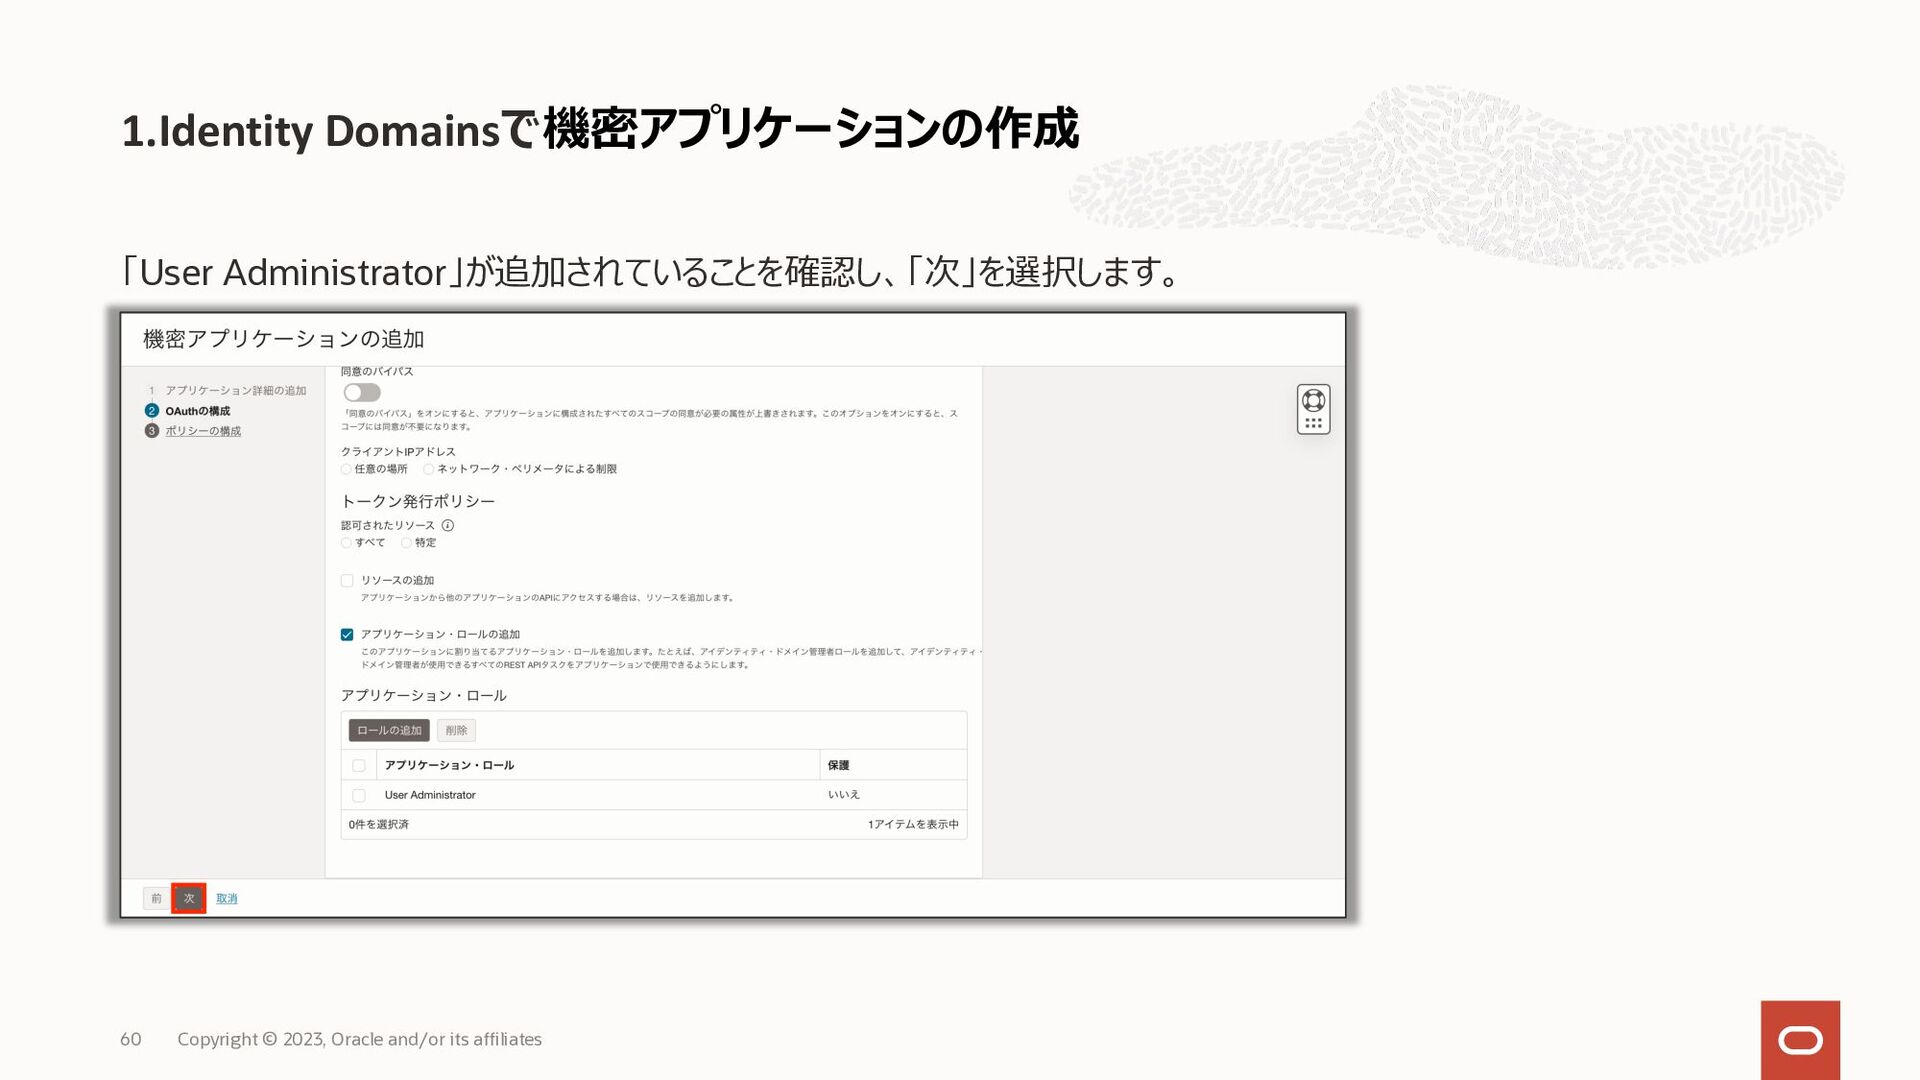
「User Administrator」が追加されていることを確認し、「次」を選択します。 1.Identity Domainsで機密アプリケーションの作成 60 Copyright © 2023, Oracle and/or
its affiliates
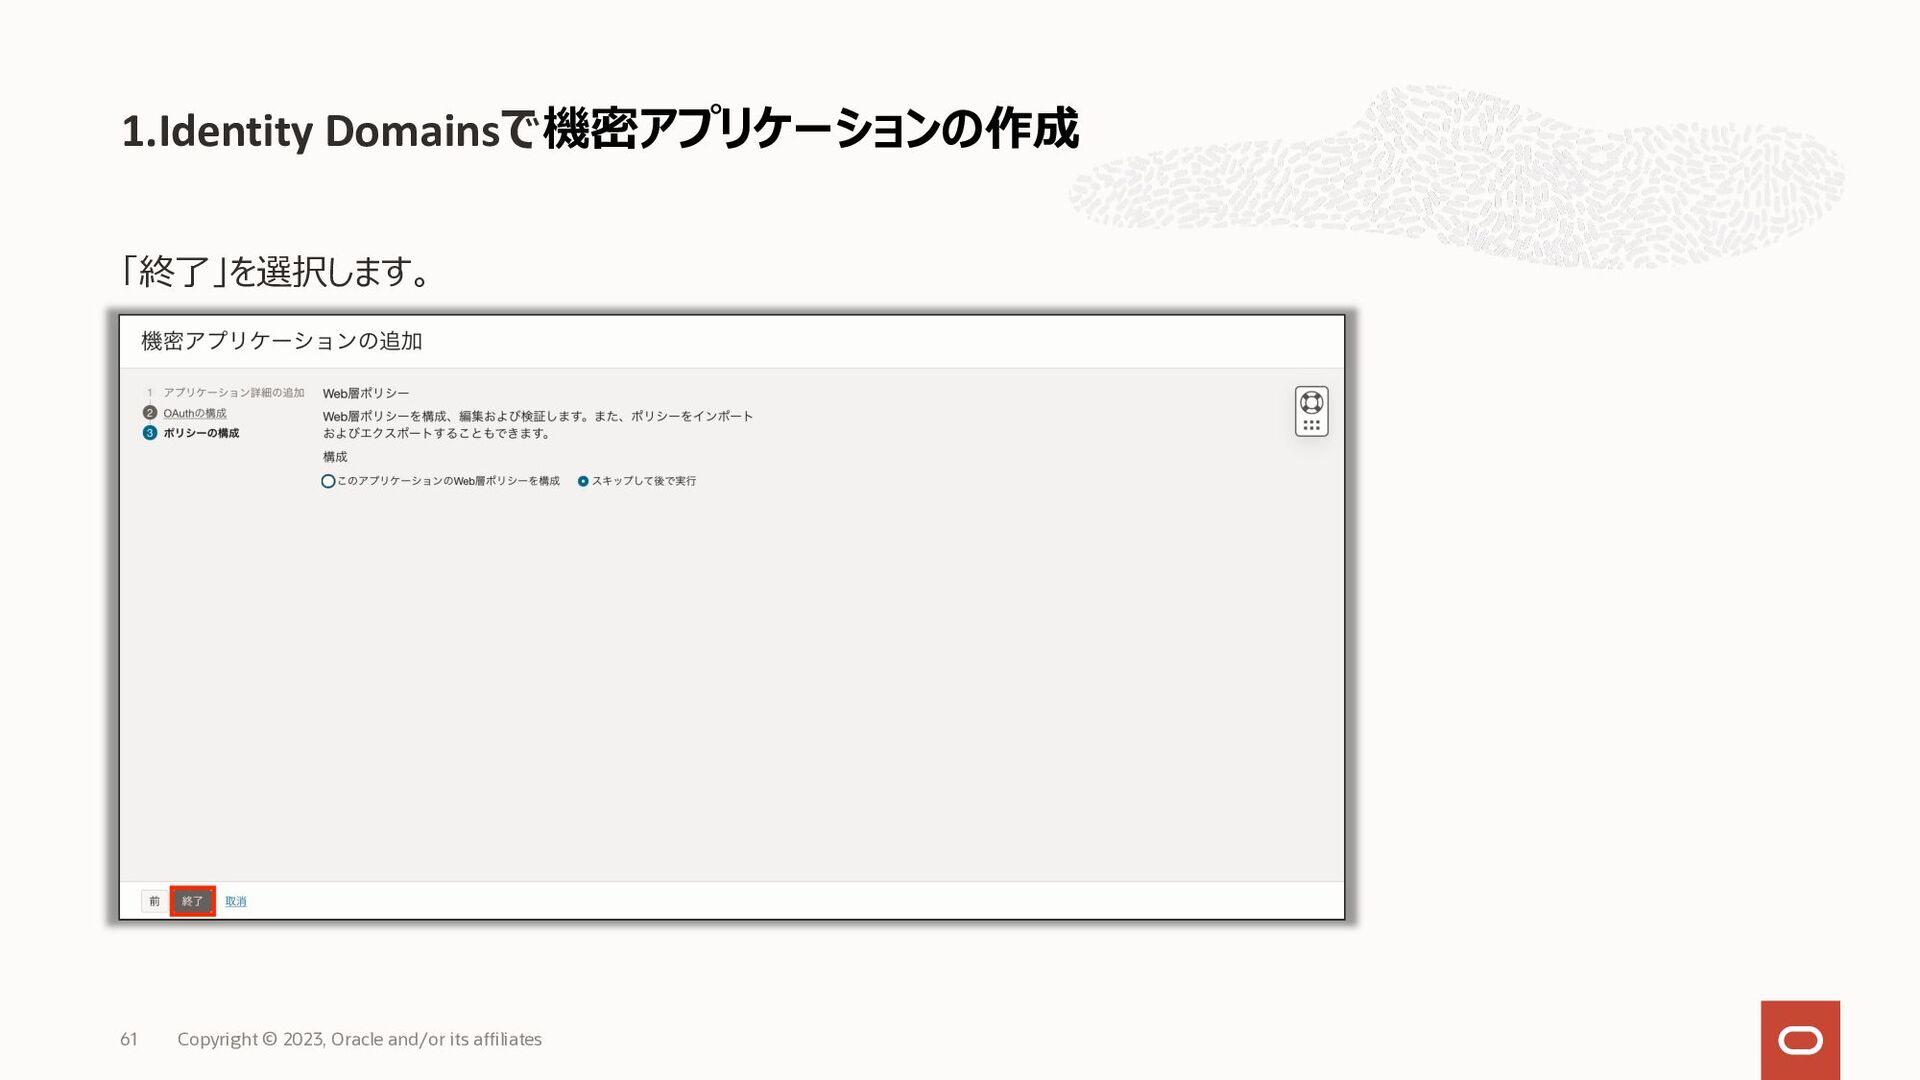
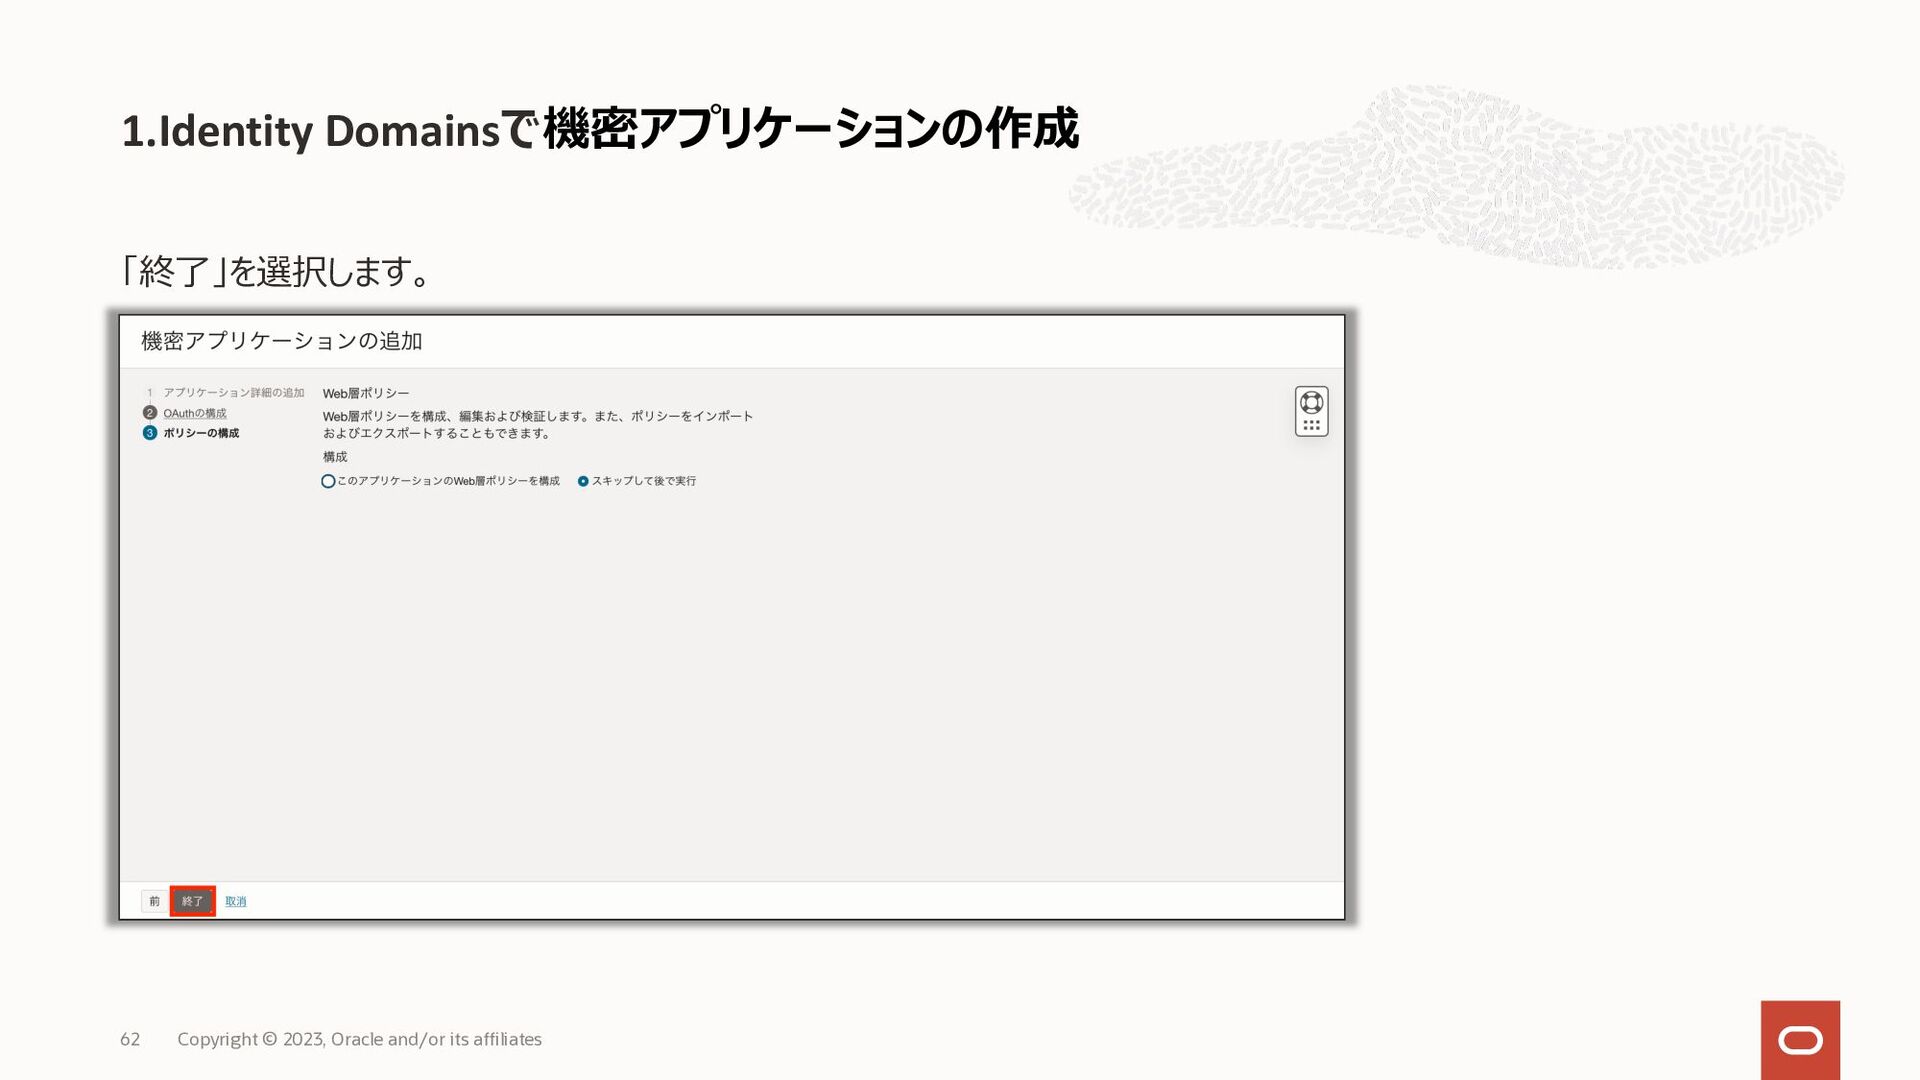
「終了」を選択します。 1.Identity Domainsで機密アプリケーションの作成 61 Copyright © 2023, Oracle and/or its
affiliates
「終了」を選択します。 1.Identity Domainsで機密アプリケーションの作成 62 Copyright © 2023, Oracle and/or its
affiliates
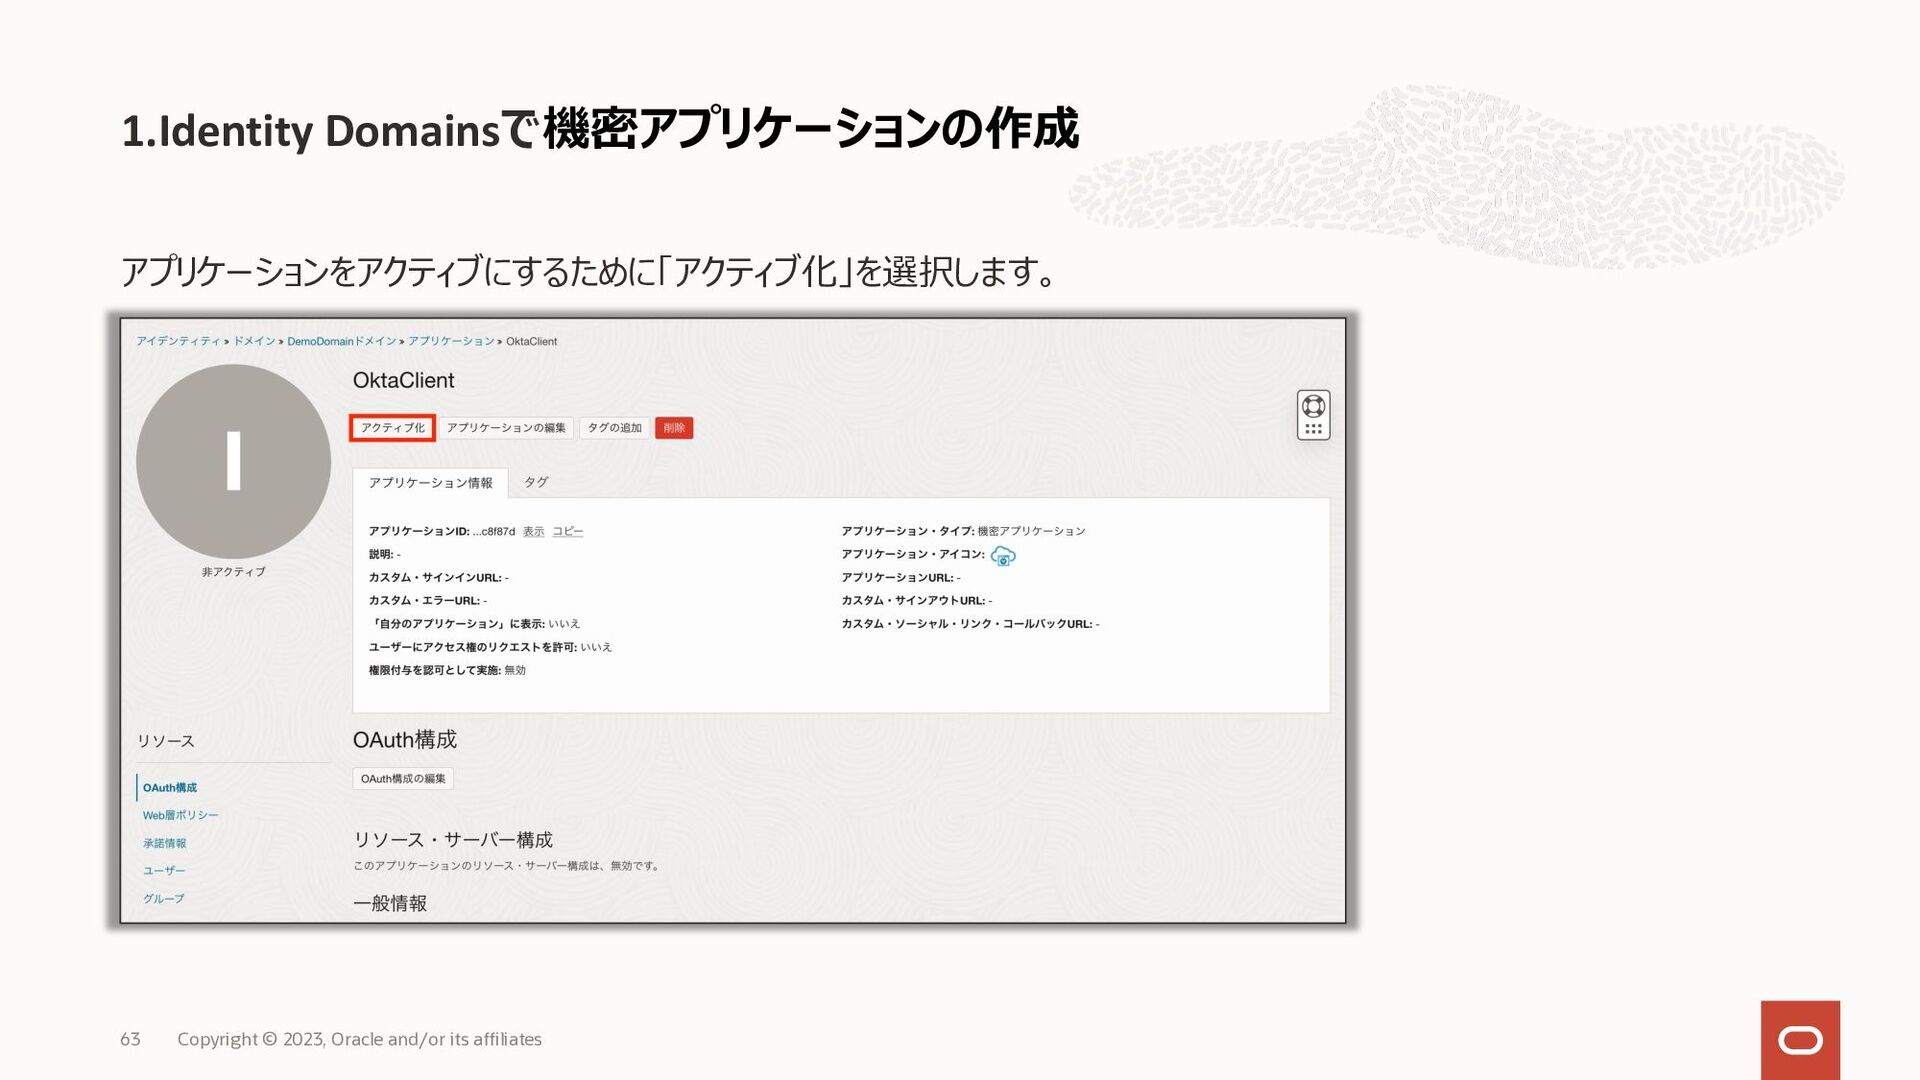
アプリケーションをアクティブにするために「アクティブ化」を選択します。 1.Identity Domainsで機密アプリケーションの作成 63 Copyright © 2023, Oracle and/or its
affiliates
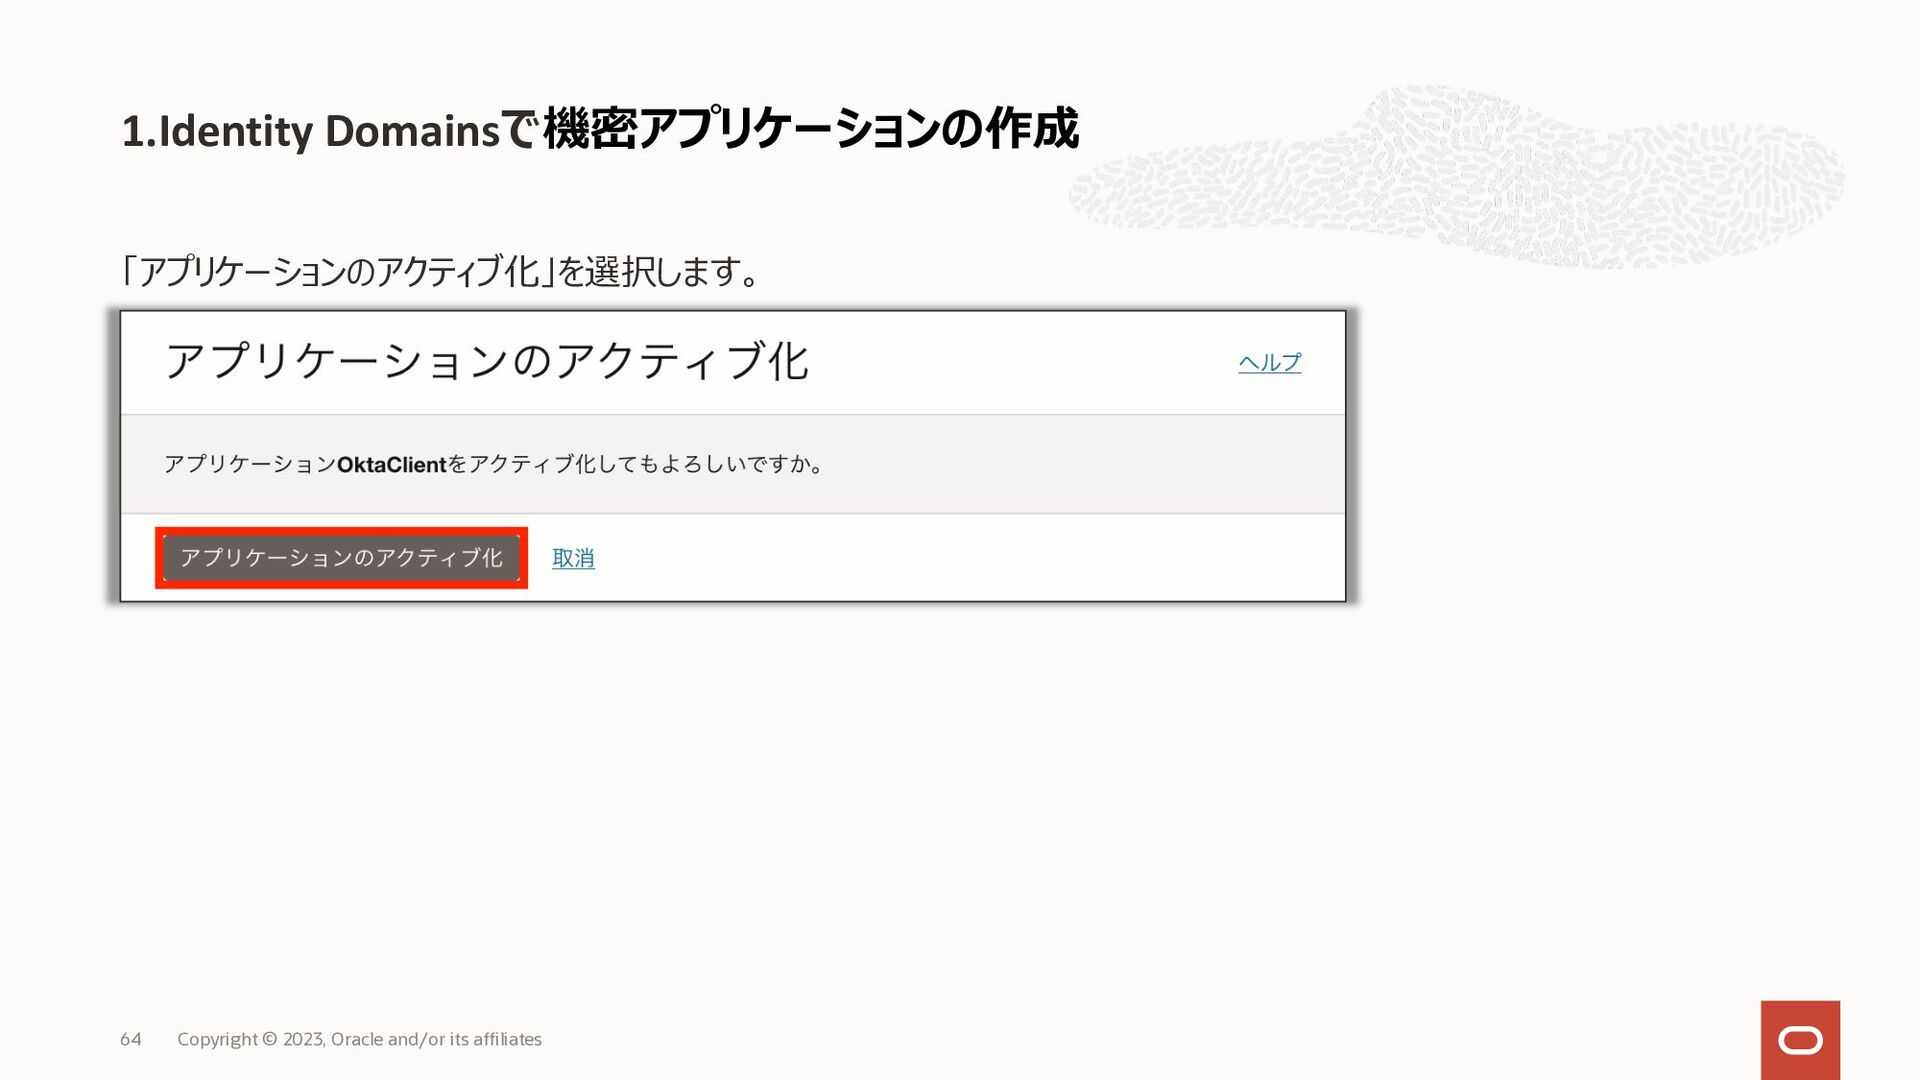
「アプリケーションのアクティブ化」を選択します。 1.Identity Domainsで機密アプリケーションの作成 64 Copyright © 2023, Oracle and/or its
affiliates
1.Identity Domainsで機密アプリケーションの作成 65 Copyright © 2023, Oracle and/or its affiliates
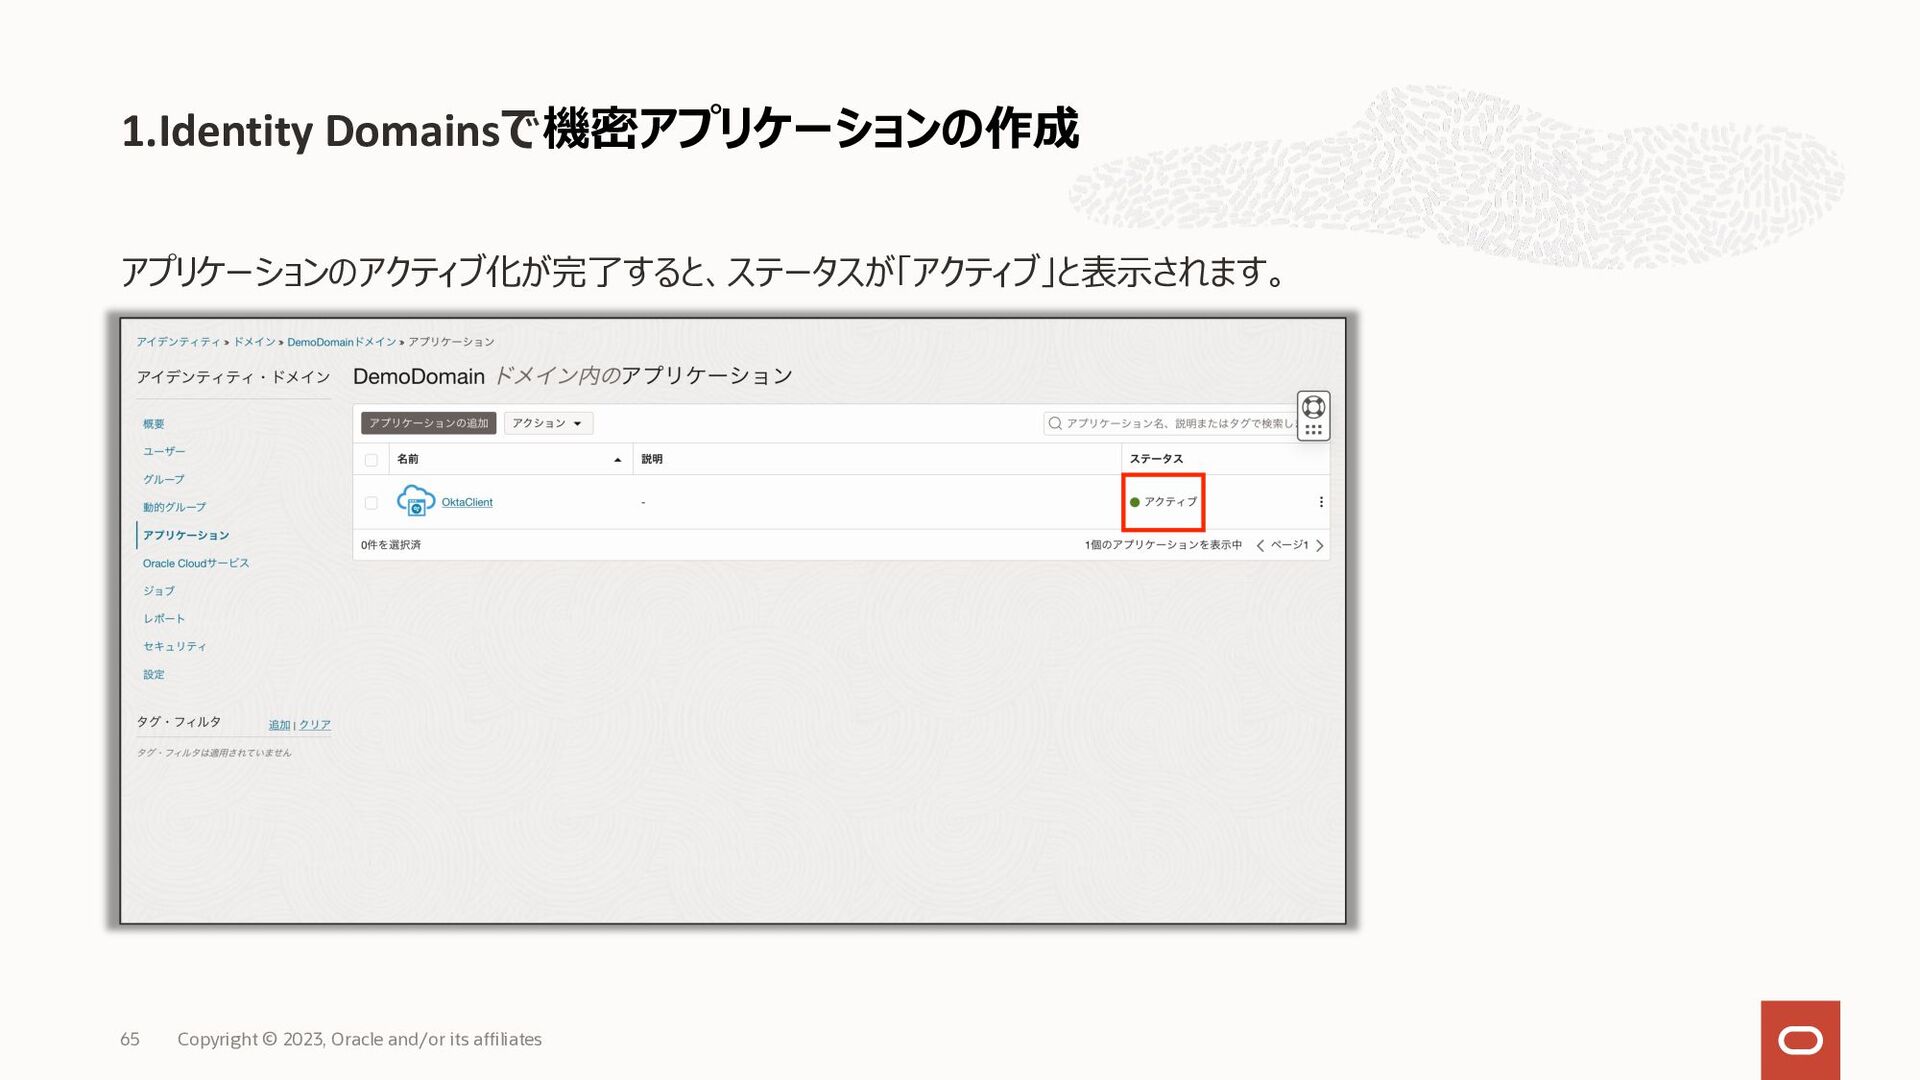
アプリケーションのアクティブ化が完了すると、ステータスが「アクティブ」と表⽰されます。
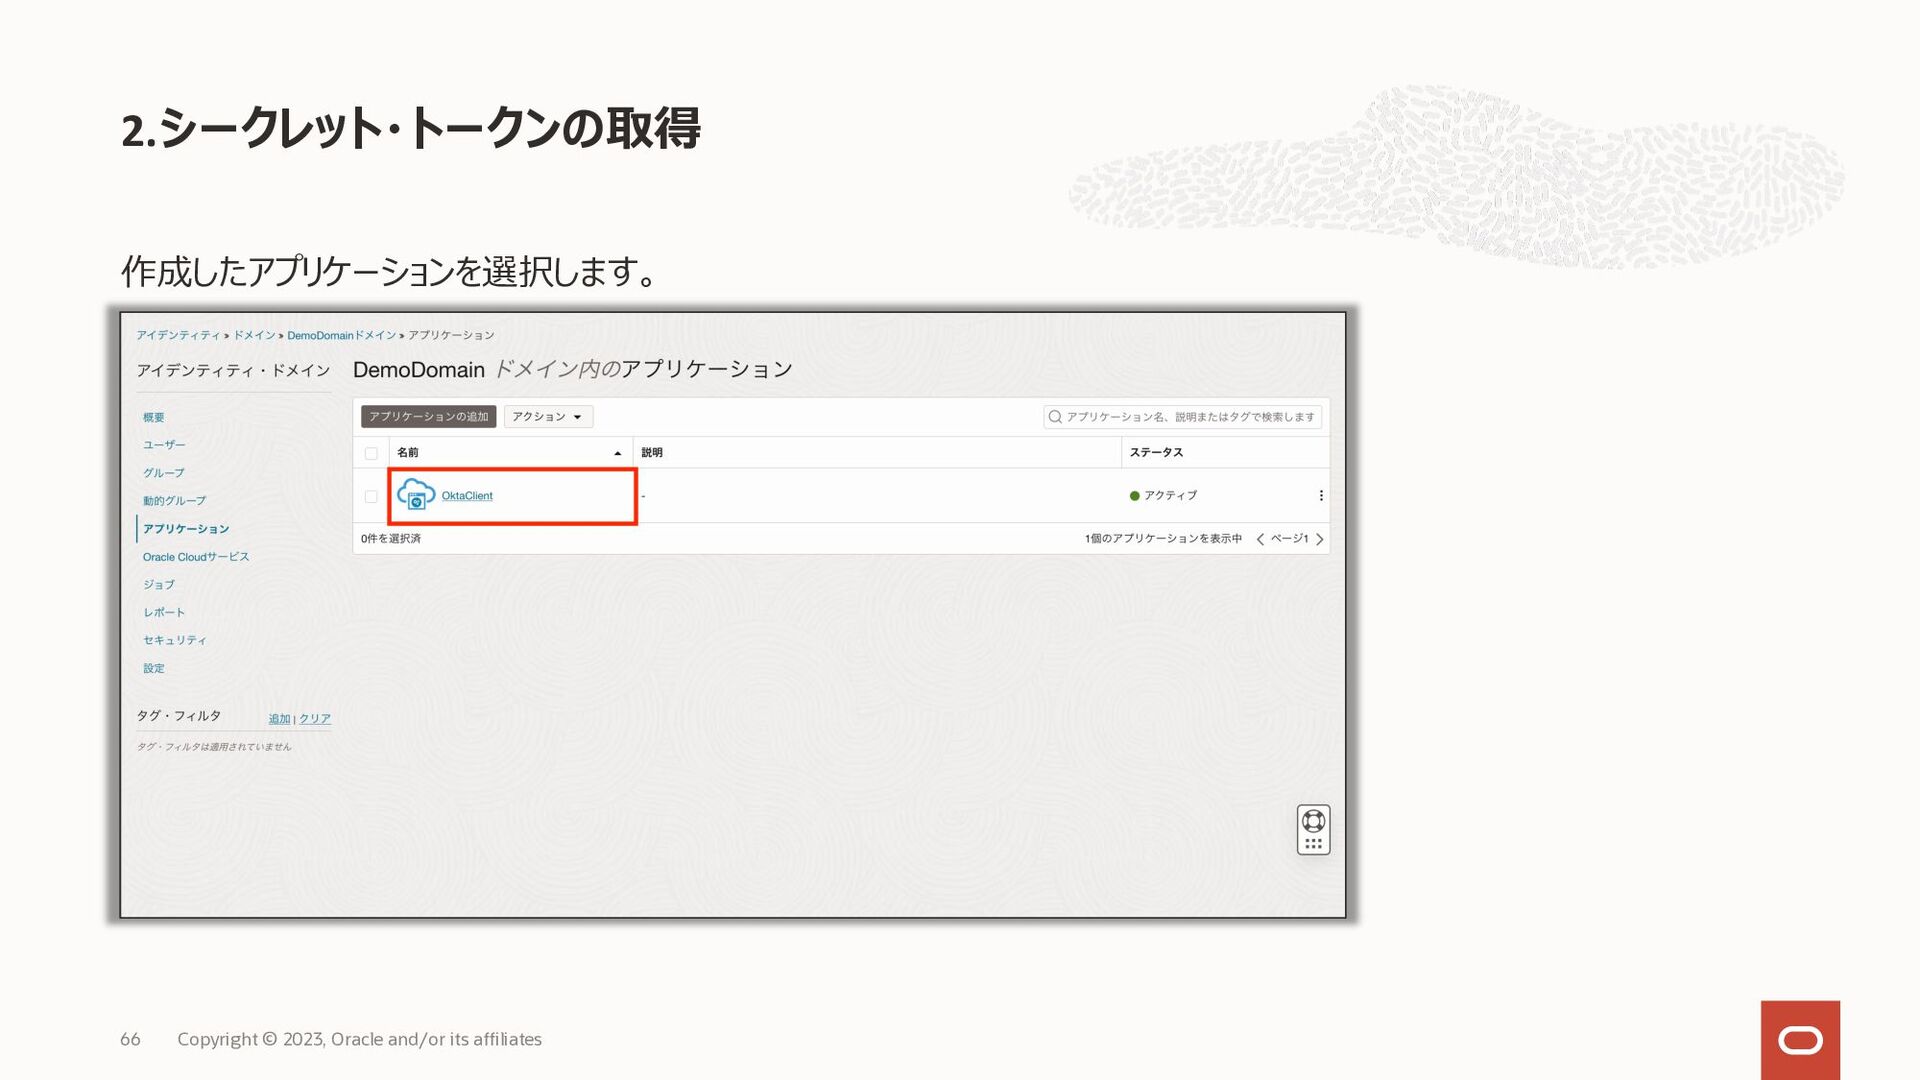
2.シークレット・トークンの取得 66 Copyright © 2023, Oracle and/or its affiliates 作成したアプリケーションを選択します。
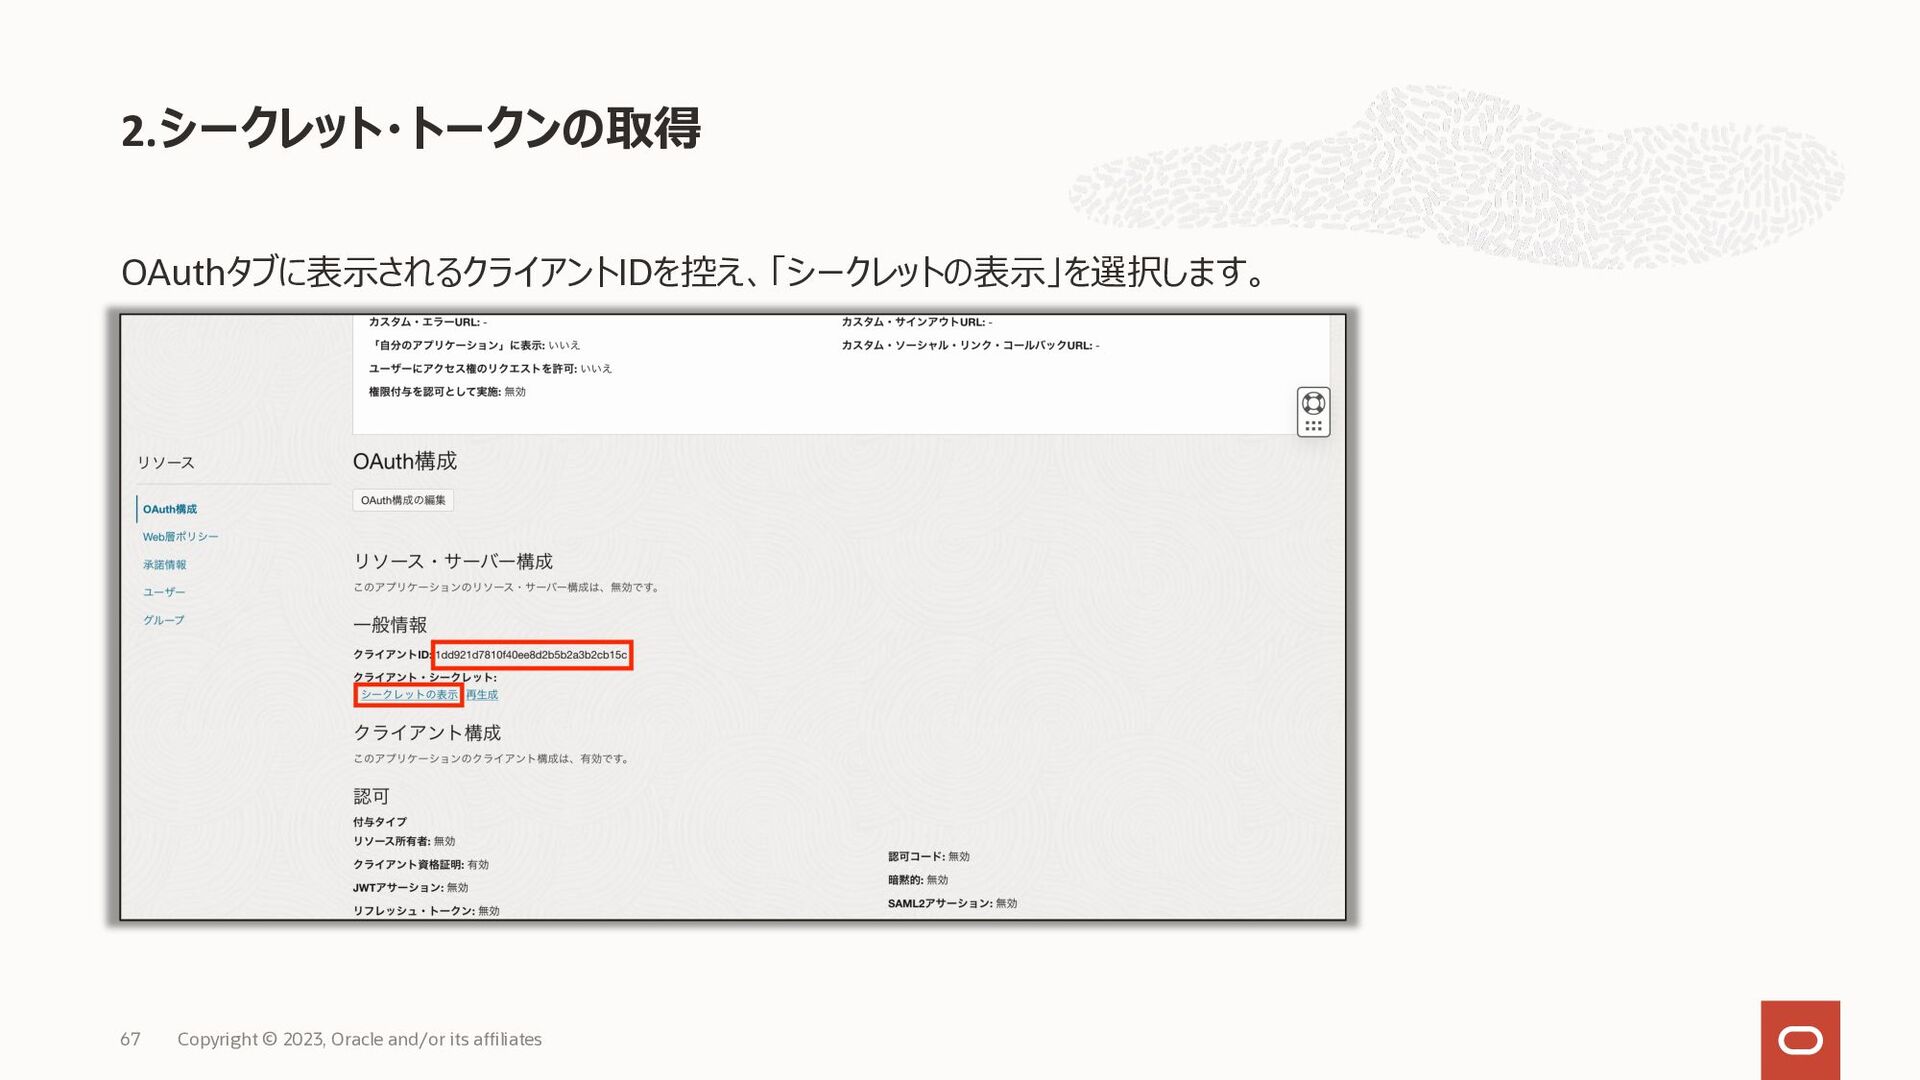
2.シークレット・トークンの取得 67 Copyright © 2023, Oracle and/or its affiliates OAuthタブに表⽰されるクライアントIDを控え、「シークレットの表⽰」を選択します。
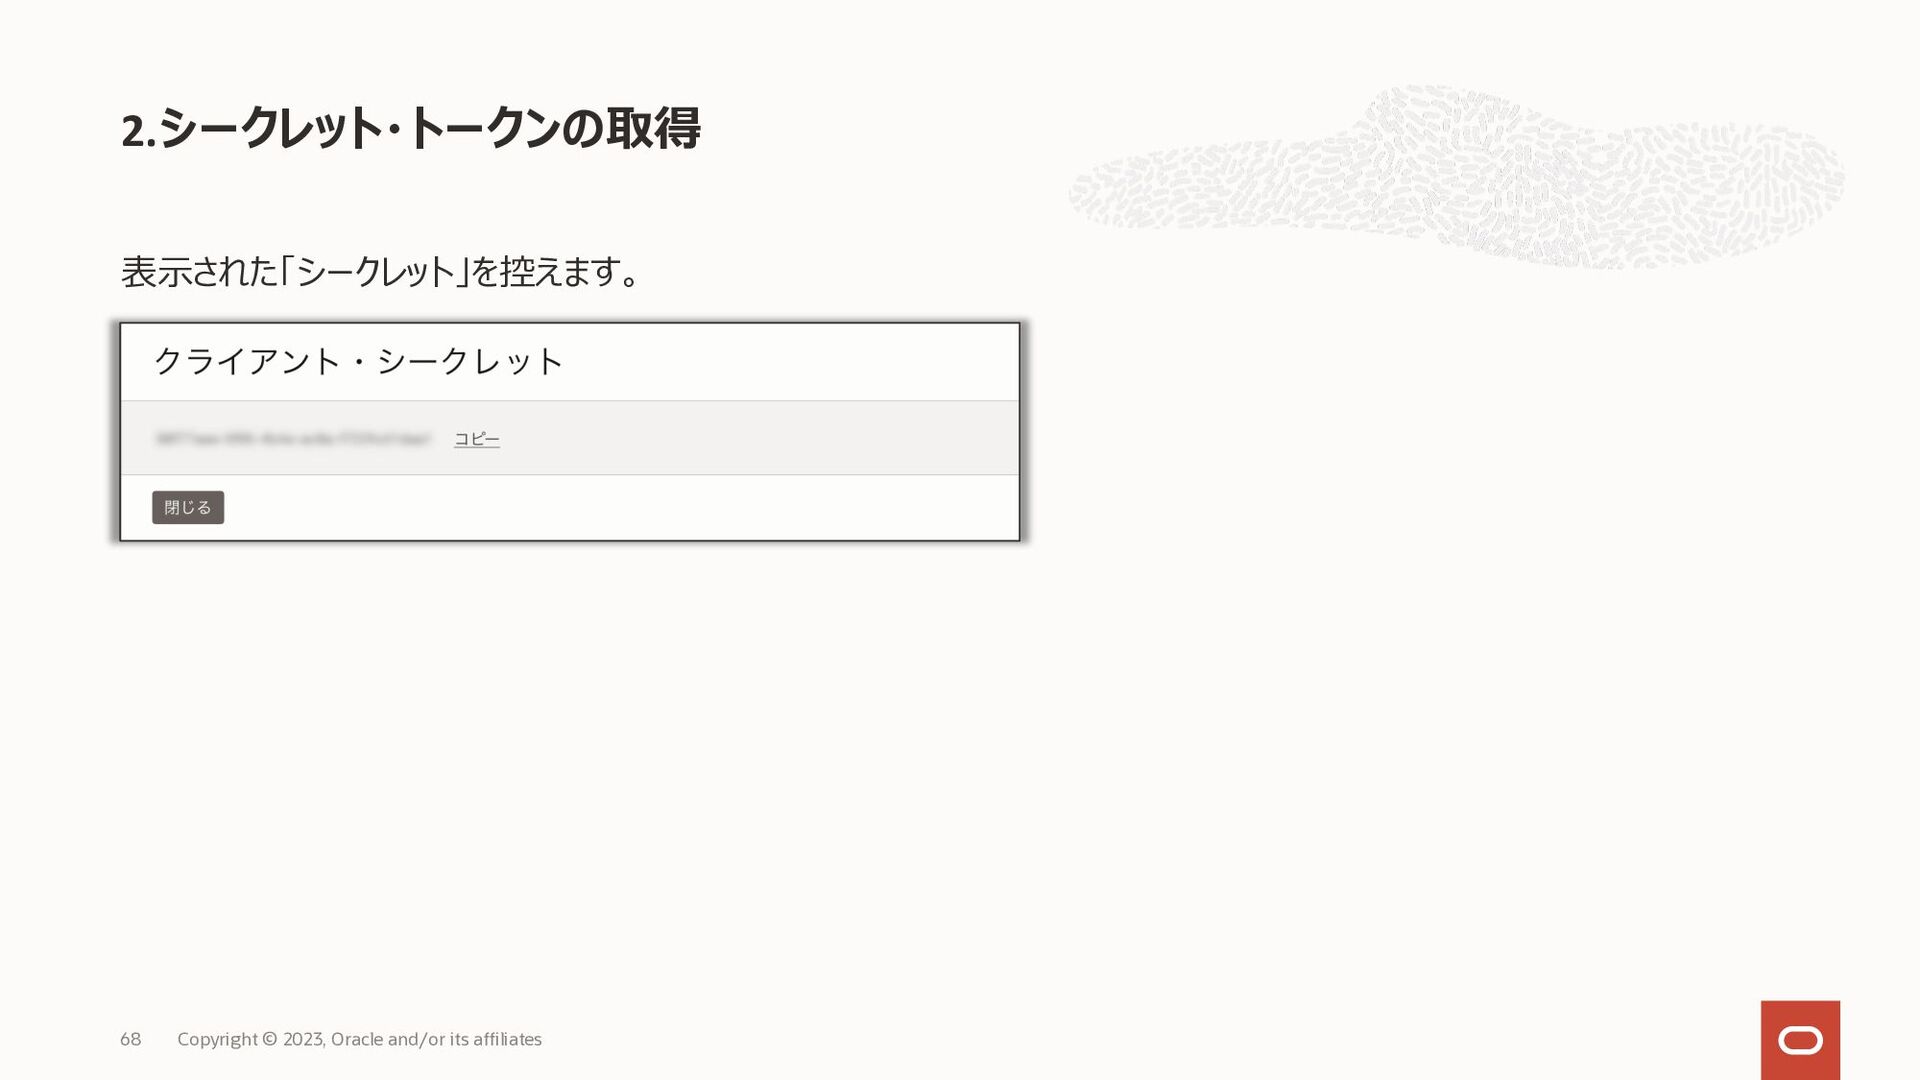
2.シークレット・トークンの取得 68 Copyright © 2023, Oracle and/or its affiliates 表⽰された「シークレット」を控えます。
2.シークレット・トークンの取得 69 Copyright © 2023, Oracle and/or its affiliates 表⽰された「クライアントID」と「シークレット」に対して、
base64エンコードをしシークレット・トークンを⽣成します。 ⽣成されたシークレット・トークンは次の⼿順で使⽤するので控えておきます。 ・Windows OSの場合 表⽰された「クライアントID」と「シークレット」を以下のテキスト形式で保存します。 クライアントID︓シークレット certutil -encode {上記にて作成したテキストファイル名} {Base64エンコード後のファイル名} echo -n <クライアントID >:<シークレット> | base64 以下のコマンドを実⾏します ・Mac OSの場合 以下のコマンドを実⾏します。
70 Oktaでプロビジョニング設定 Copyright © 2023, Oracle and/or its affiliates
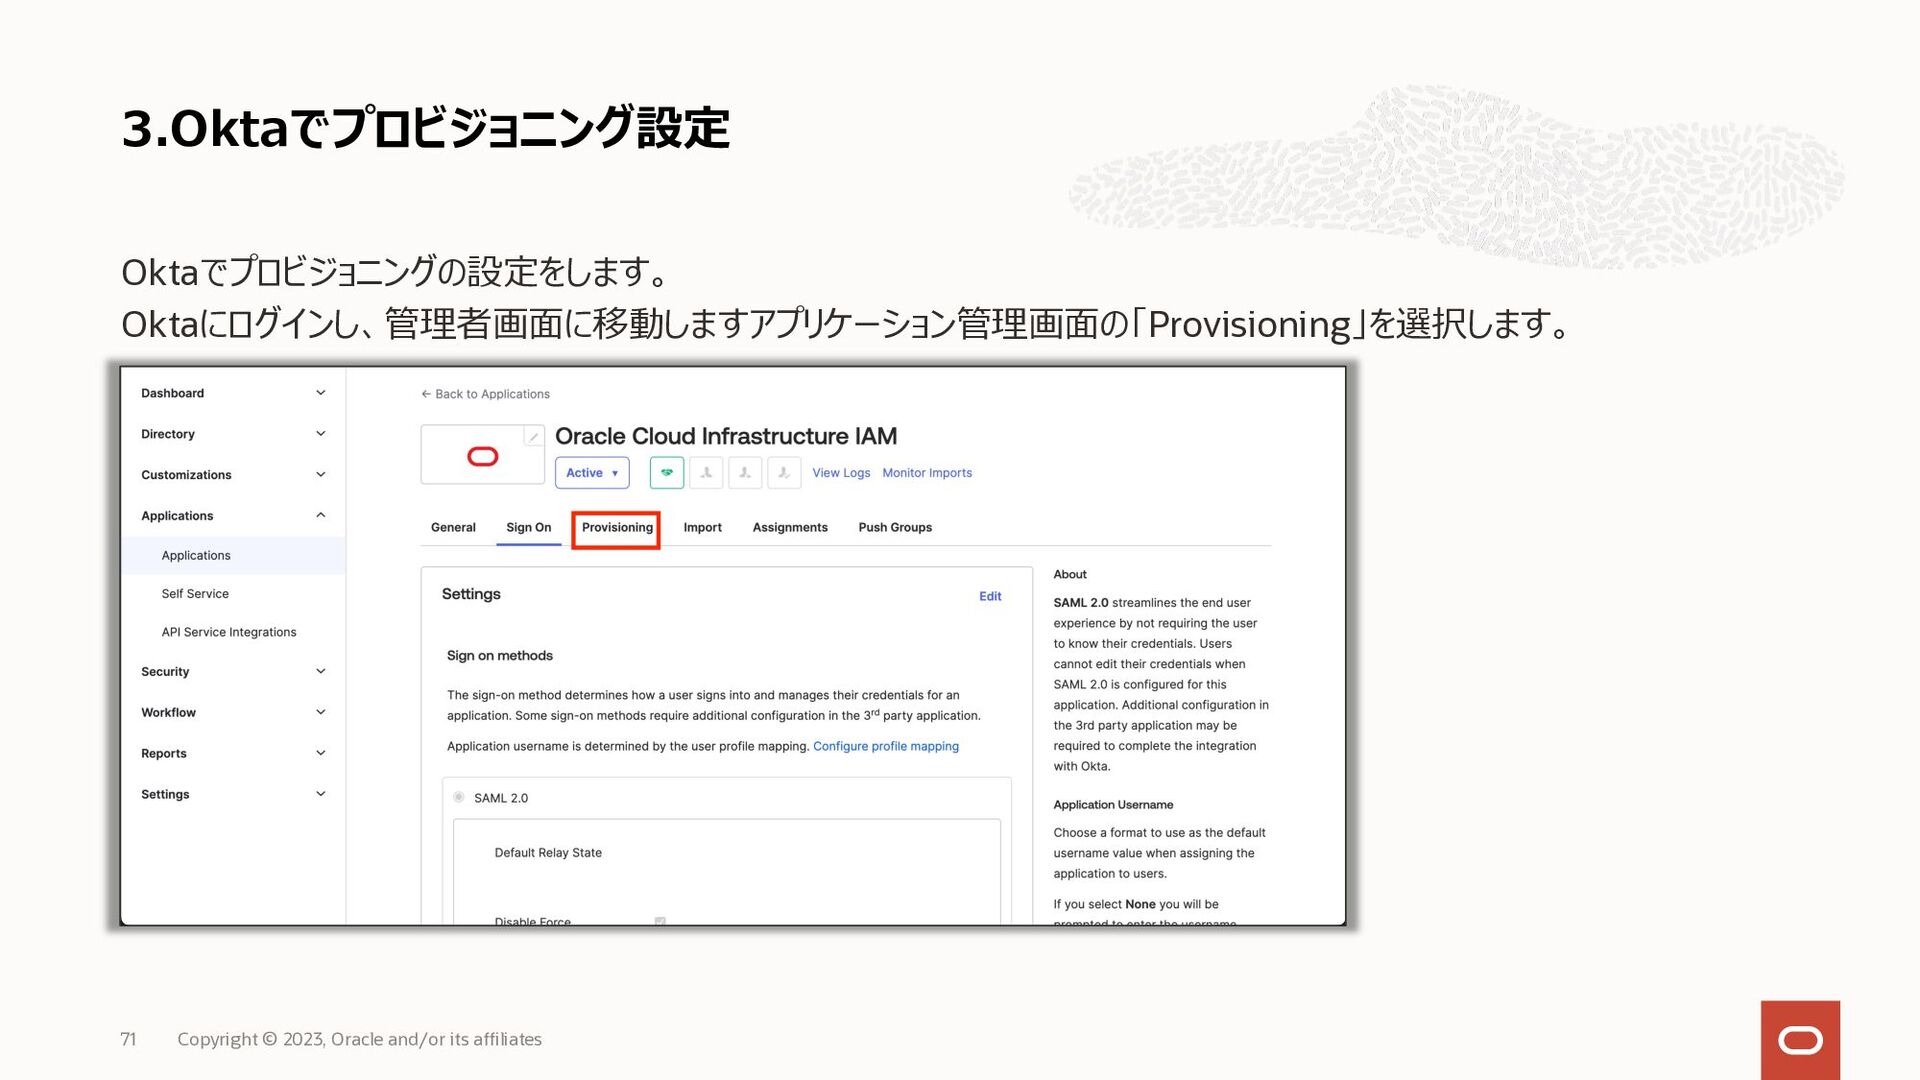
3.Oktaでプロビジョニング設定 71 Copyright © 2023, Oracle and/or its affiliates Oktaでプロビジョニングの設定をします。
Oktaにログインし、管理者画⾯に移動しますアプリケーション管理画⾯の「Provisioning」を選択します。
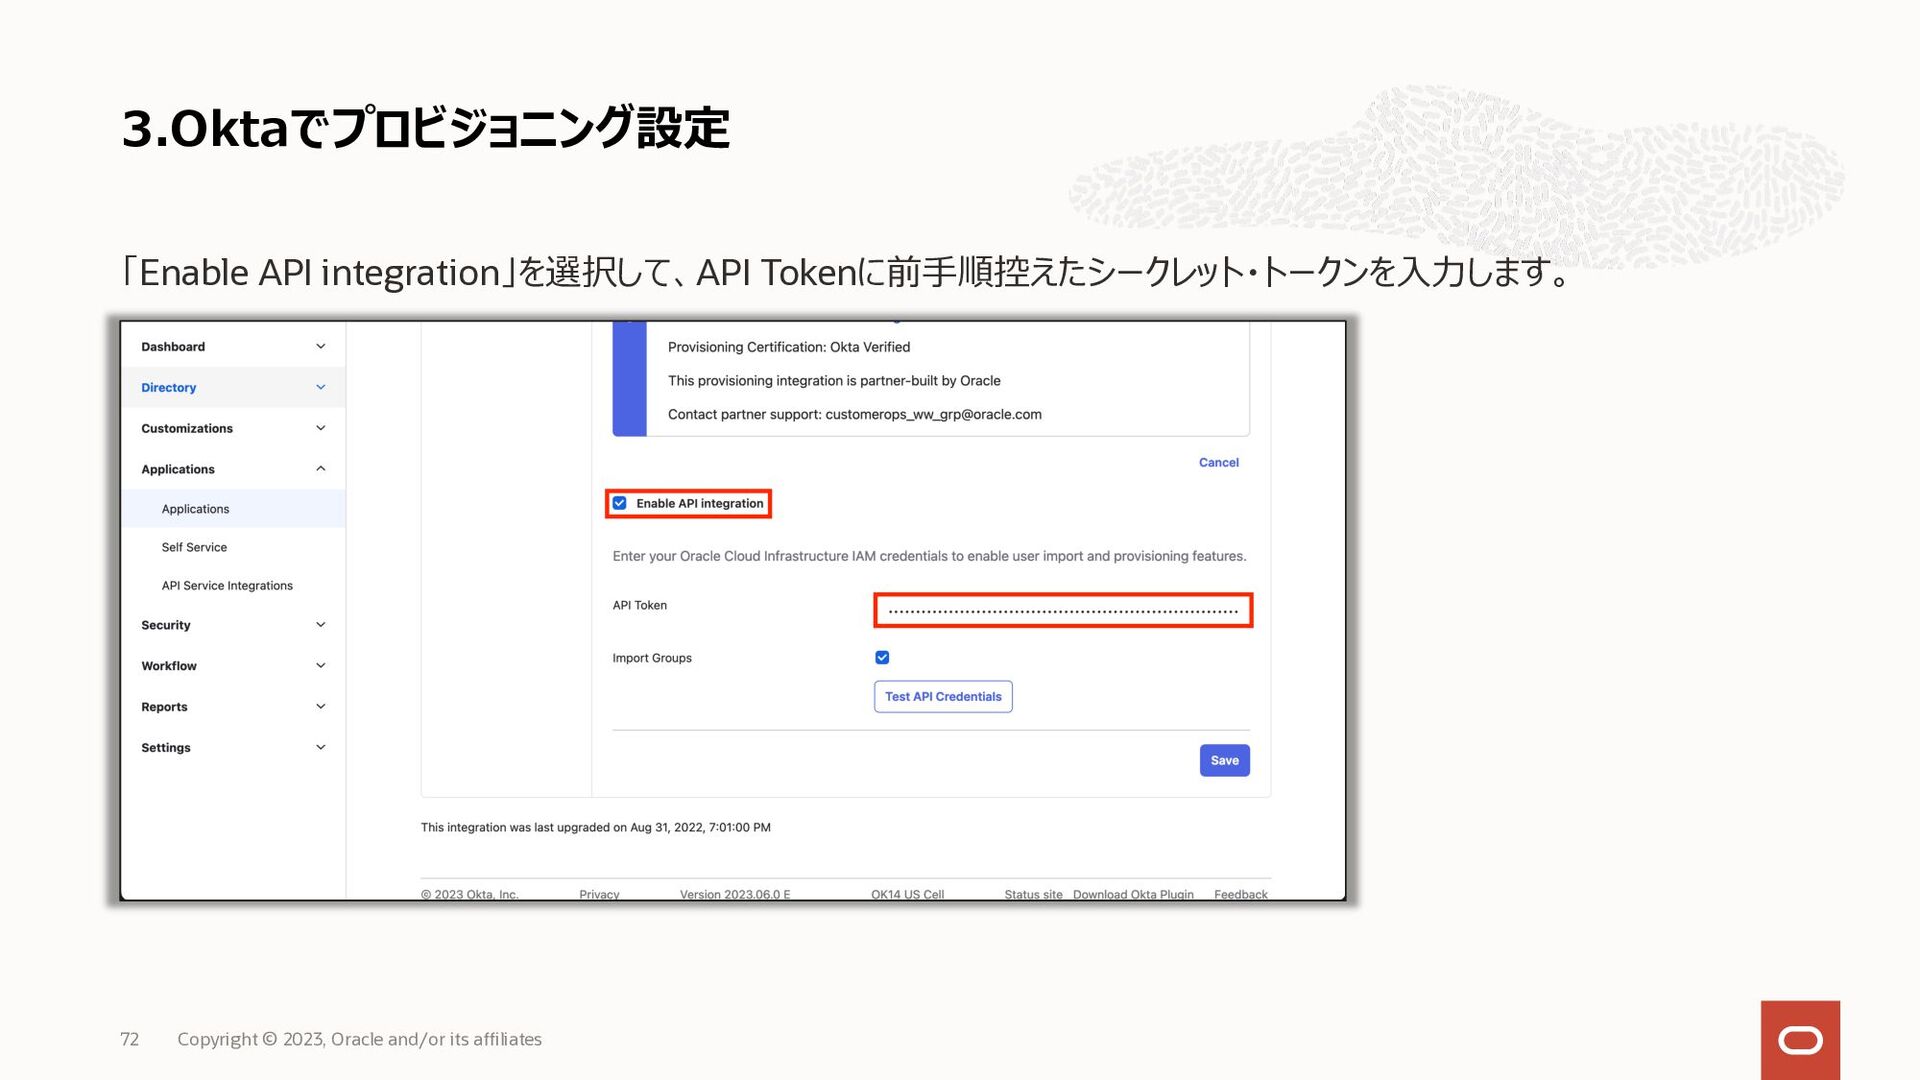
3.Oktaでプロビジョニング設定 72 Copyright © 2023, Oracle and/or its affiliates 「Enable
API integration」を選択して、API Tokenに前⼿順控えたシークレット・トークンを⼊⼒します。
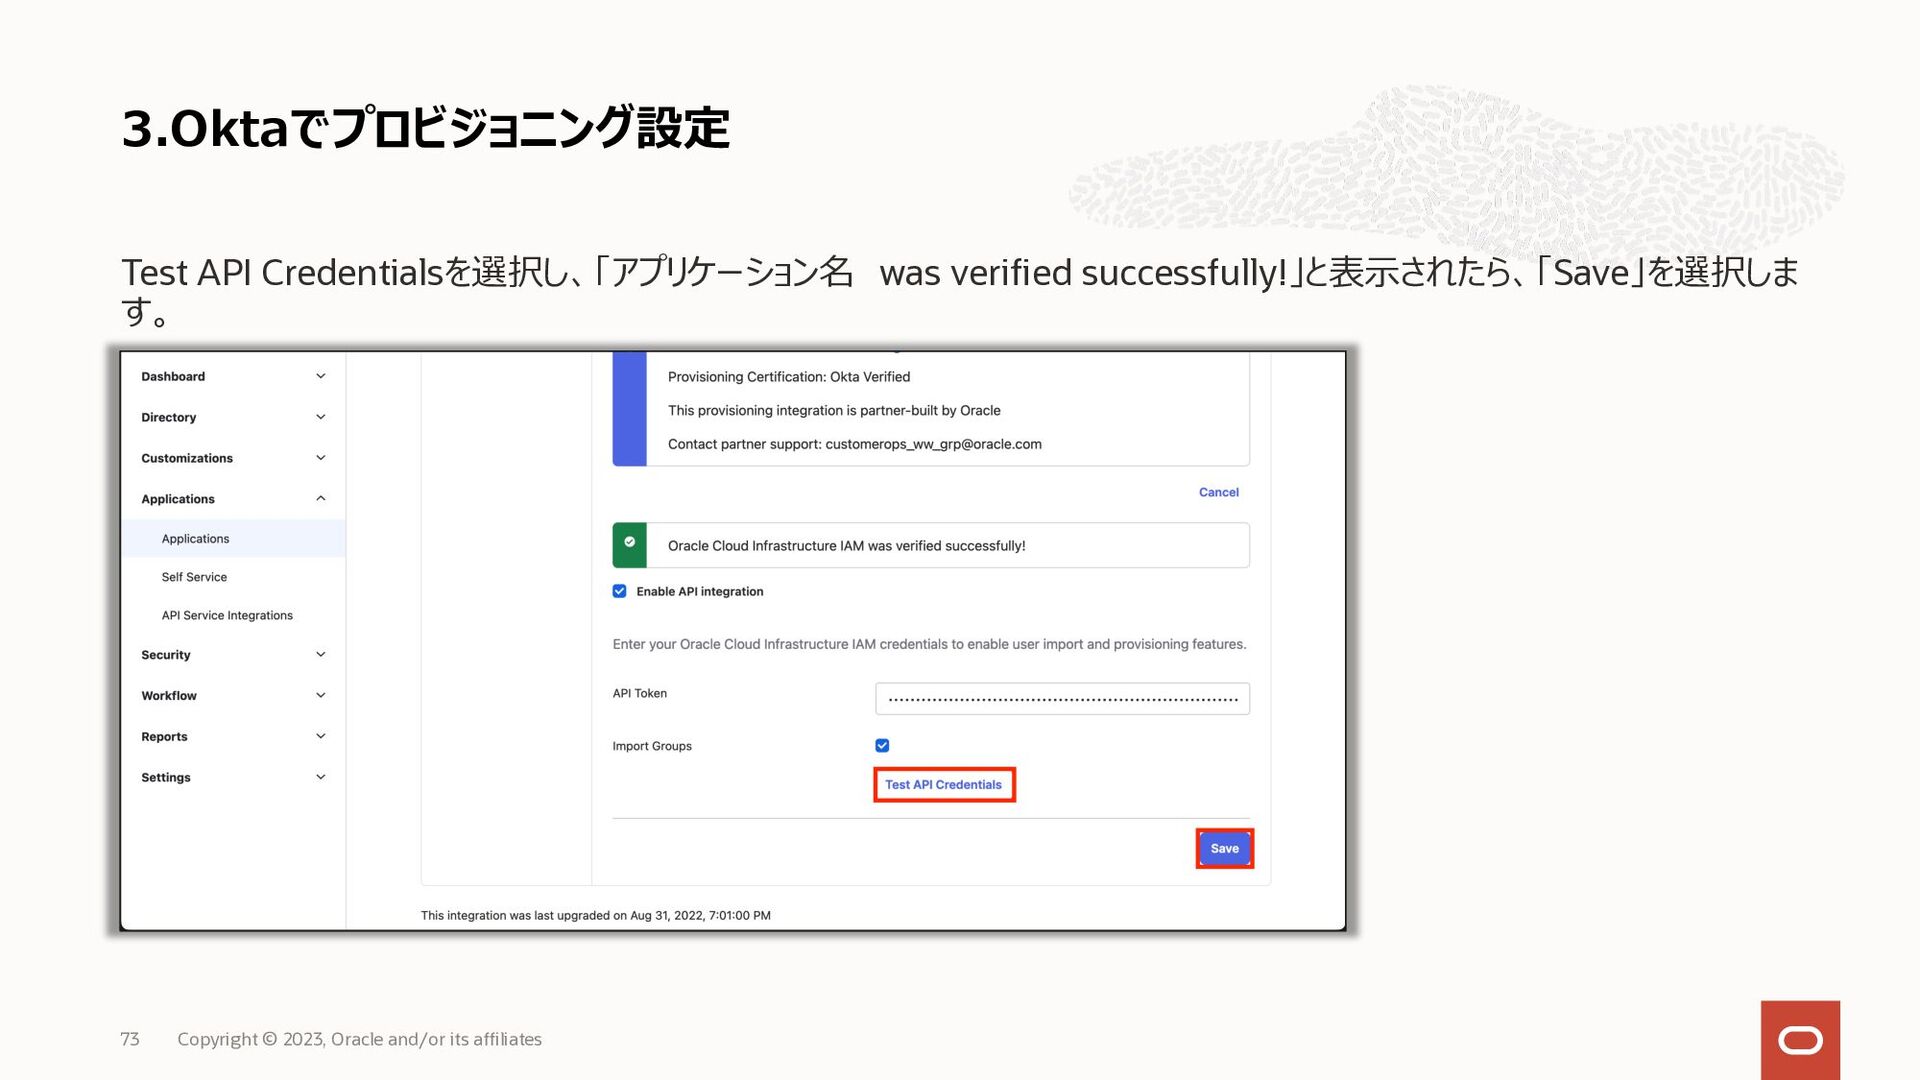
3.Oktaでプロビジョニング設定 73 Copyright © 2023, Oracle and/or its affiliates Test
API Credentialsを選択し、「アプリケーション名 was verified successfully!」と表⽰されたら、「Save」を選択しま す。
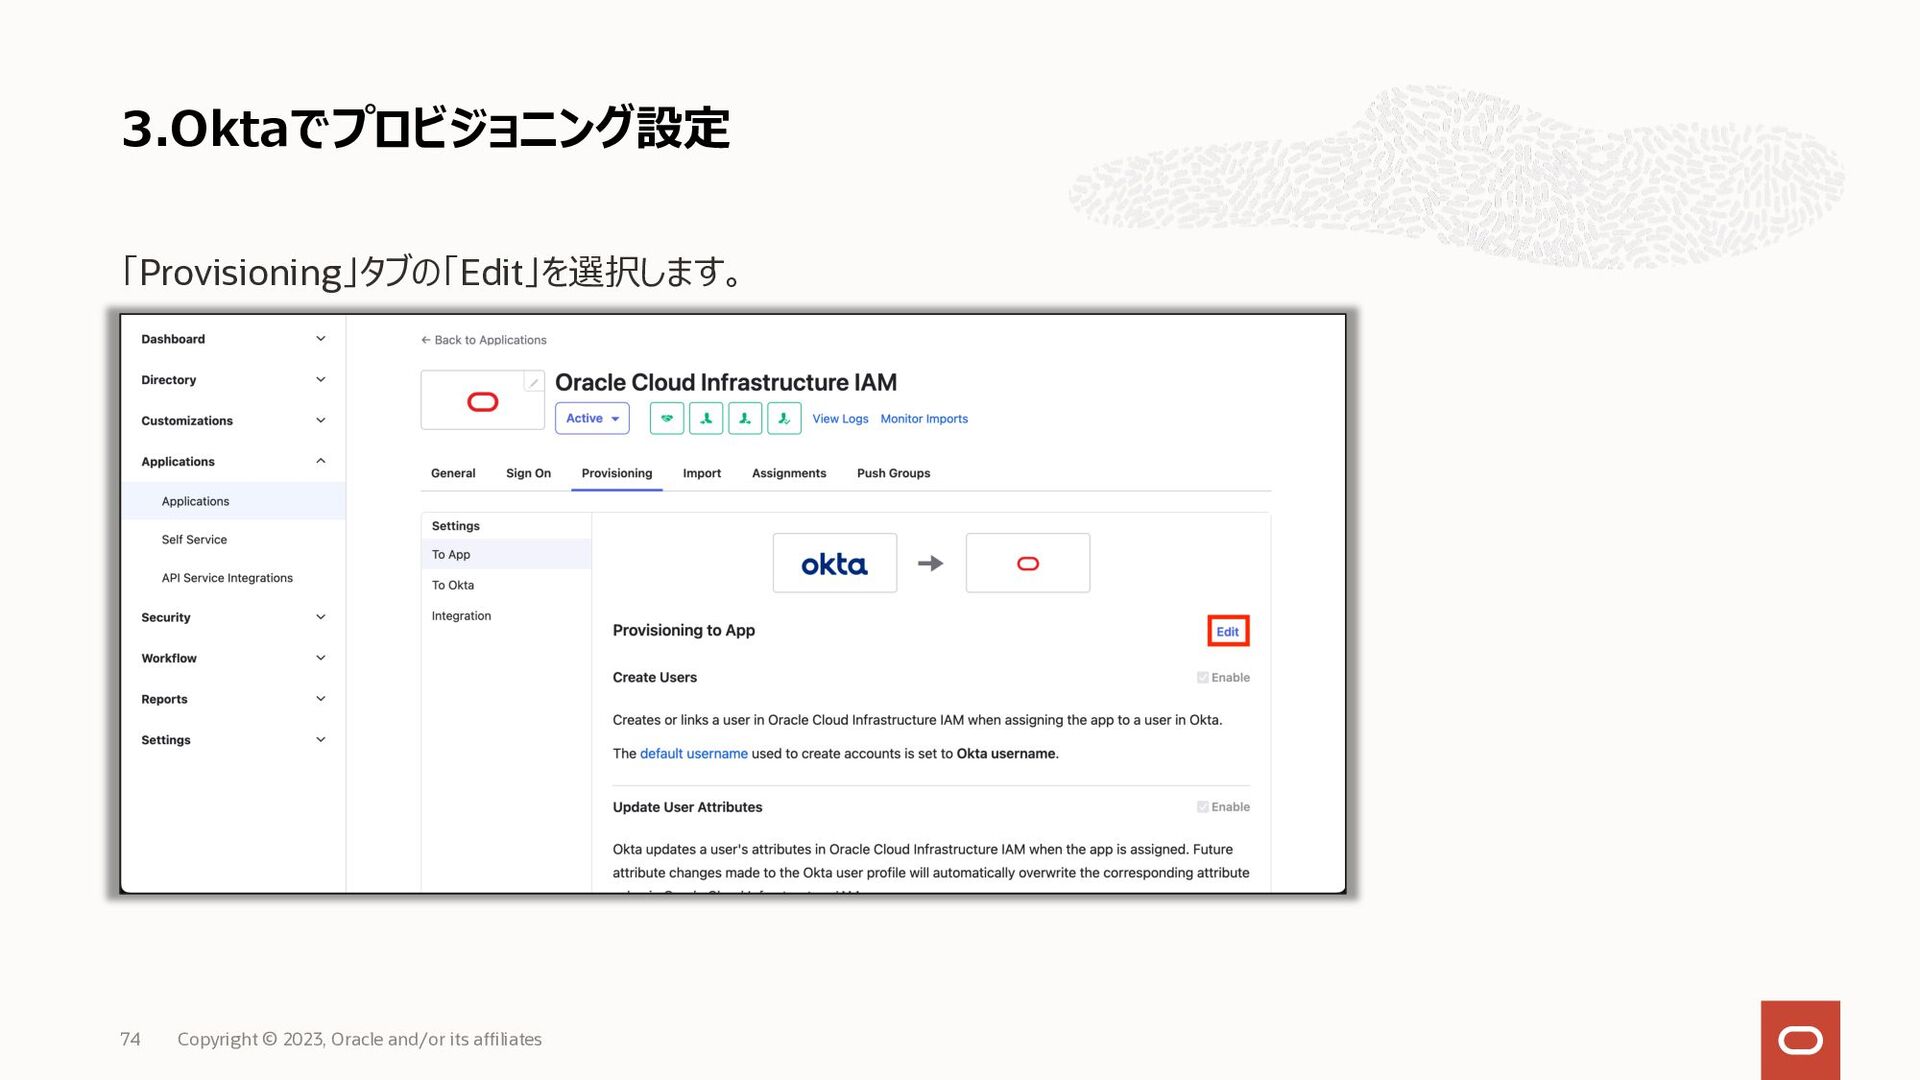
3.Oktaでプロビジョニング設定 74 Copyright © 2023, Oracle and/or its affiliates 「Provisioning」タブの「Edit」を選択します。
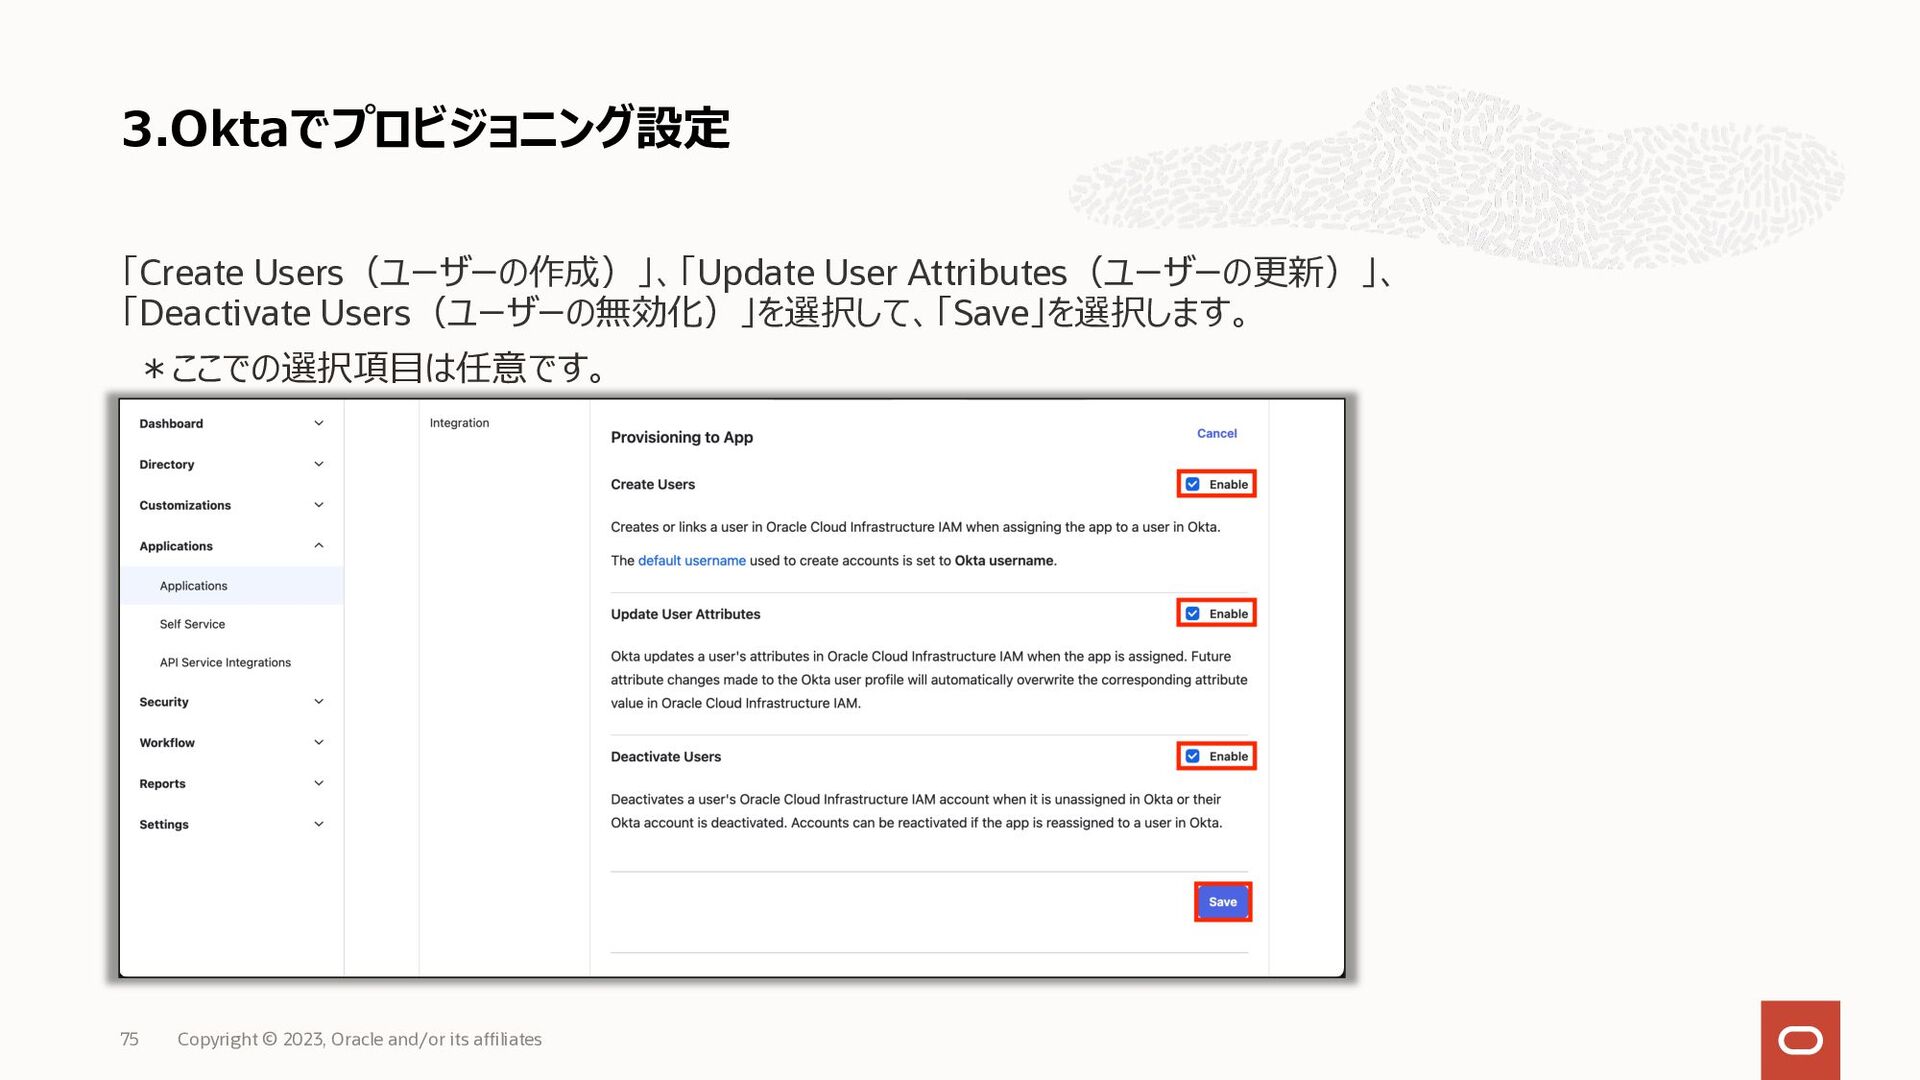
3.Oktaでプロビジョニング設定 75 Copyright © 2023, Oracle and/or its affiliates 「Create
Users(ユーザーの作成)」、「Update User Attributes(ユーザーの更新)」、 「Deactivate Users(ユーザーの無効化)」を選択して、「Save」を選択します。 *ここでの選択項⽬は任意です。
76 動作確認 Copyright © 2023, Oracle and/or its affiliates
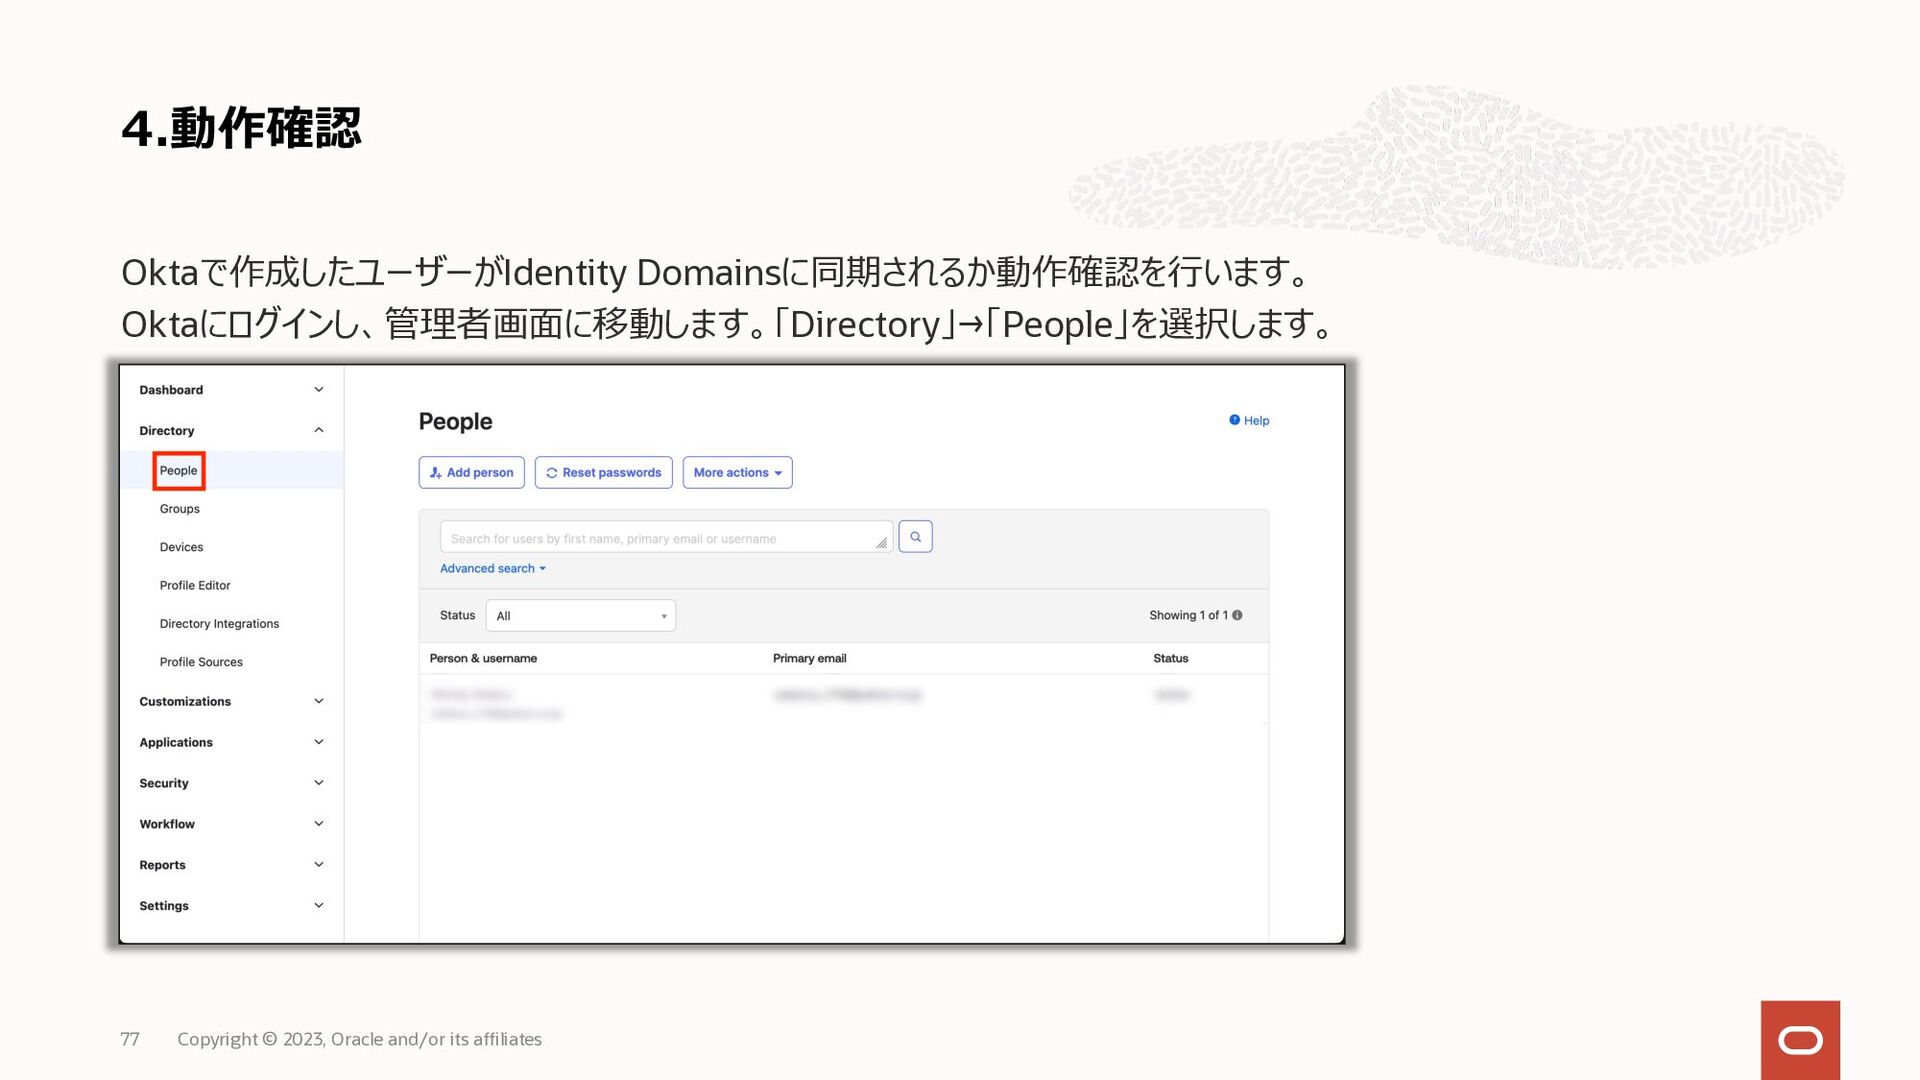
4.動作確認 77 Copyright © 2023, Oracle and/or its affiliates Oktaで作成したユーザーがIdentity
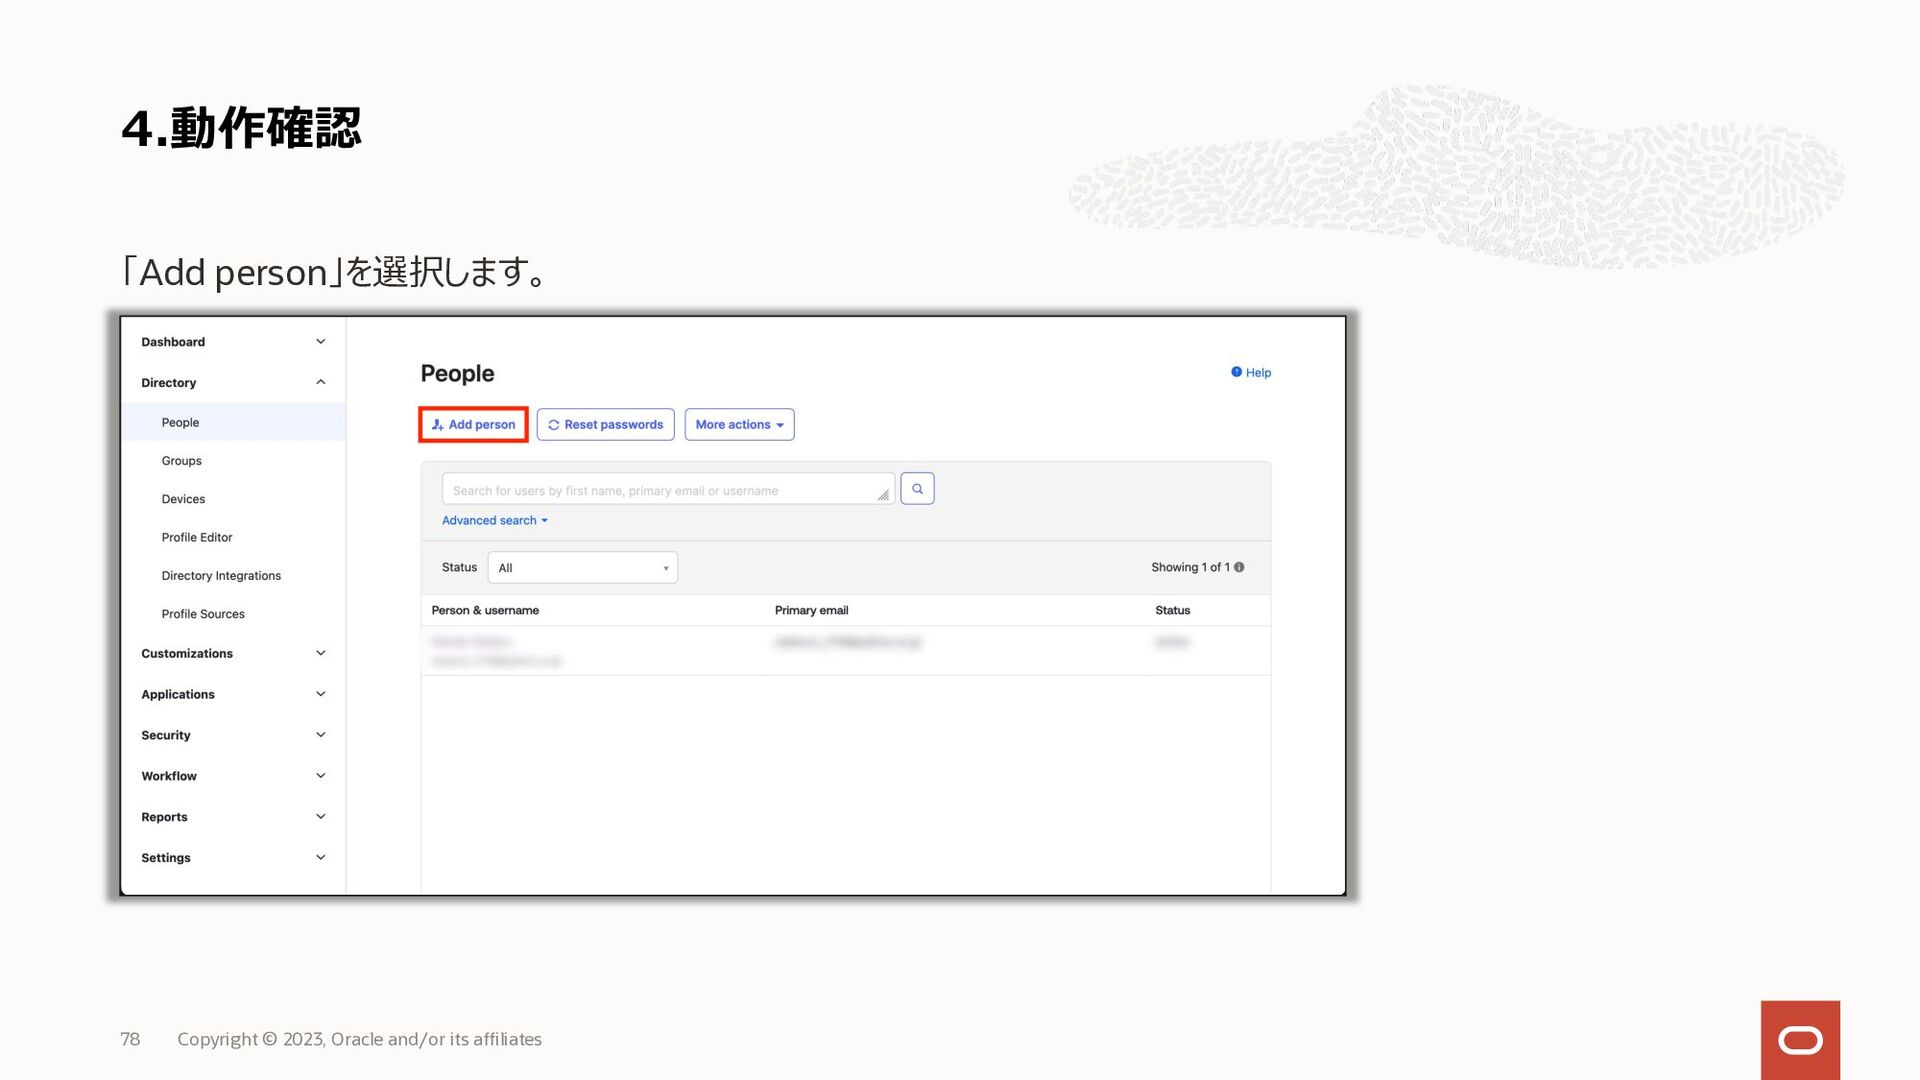
Domainsに同期されるか動作確認を⾏います。 Oktaにログインし、管理者画⾯に移動します。「Directory」→「People」を選択します。
4.動作確認 78 Copyright © 2023, Oracle and/or its affiliates 「Add
person」を選択します。
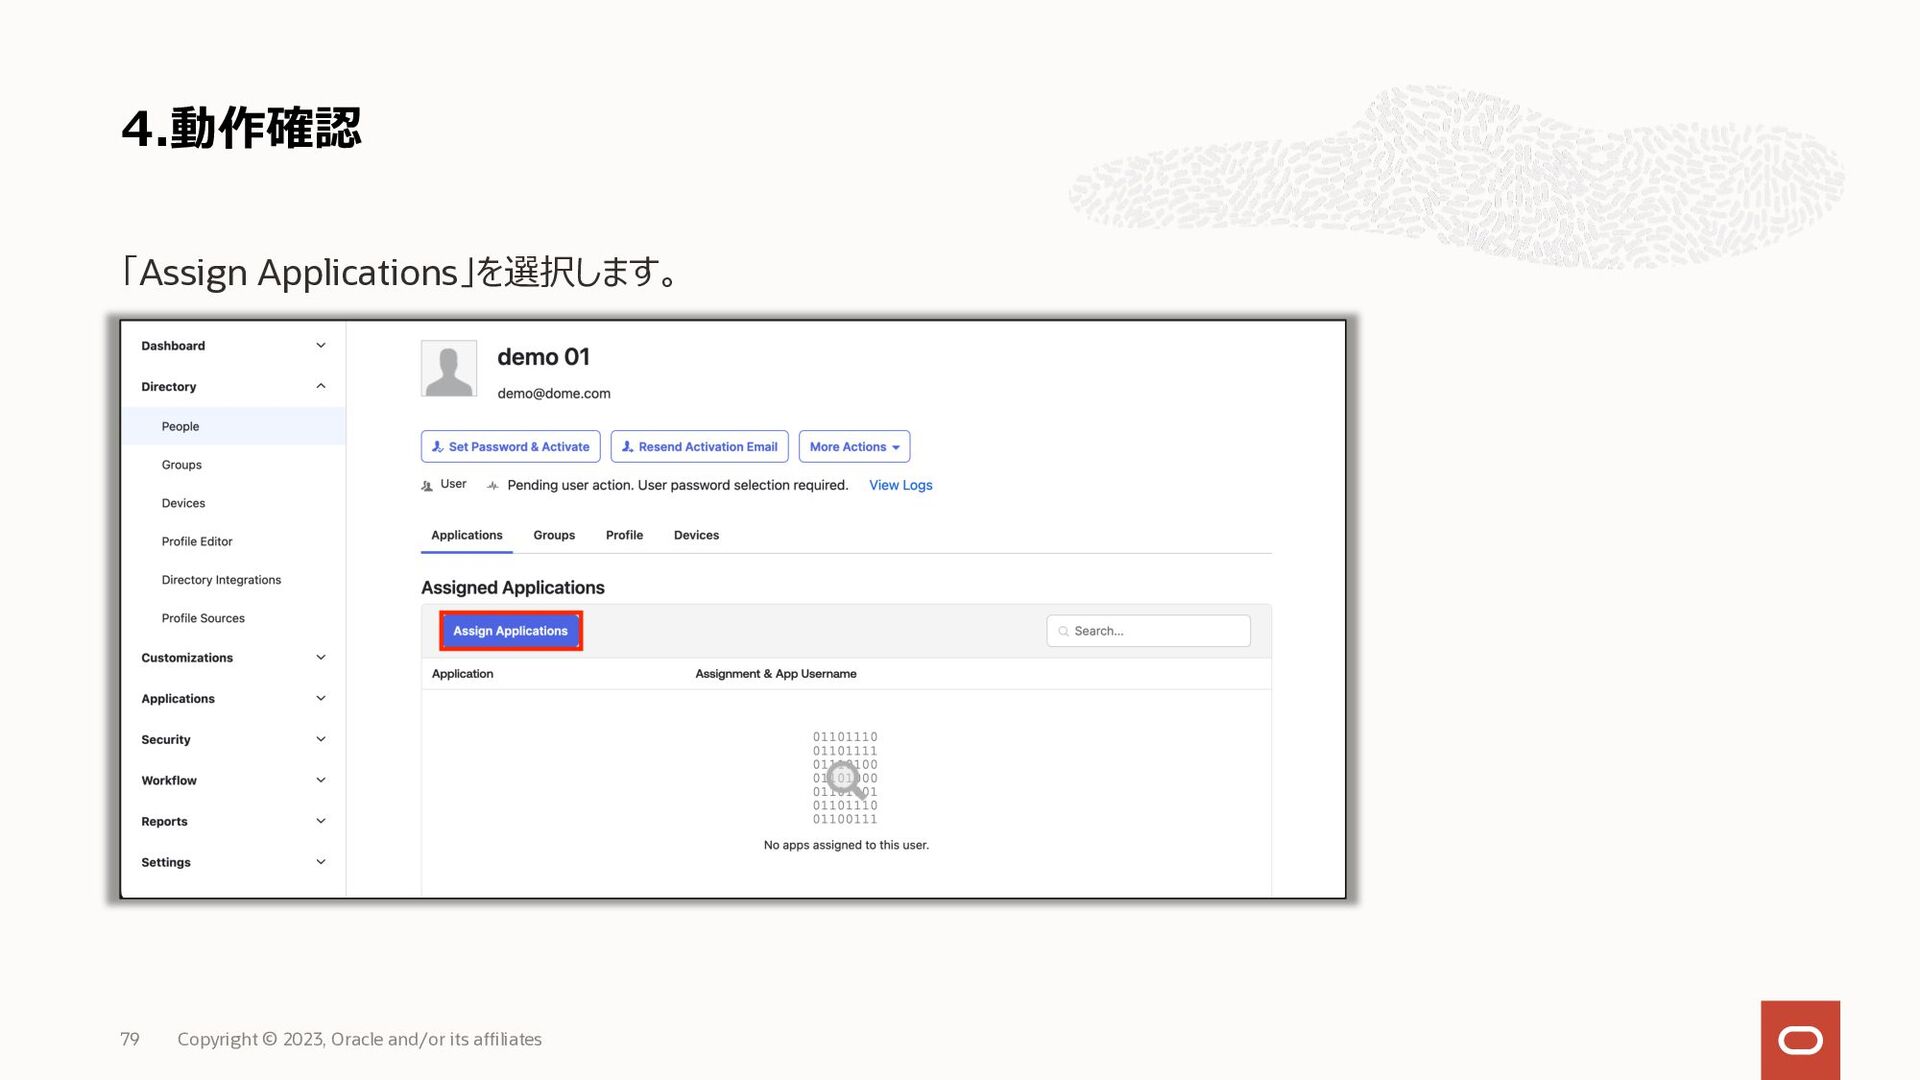
4.動作確認 79 Copyright © 2023, Oracle and/or its affiliates 「Assign
Applications」を選択します。
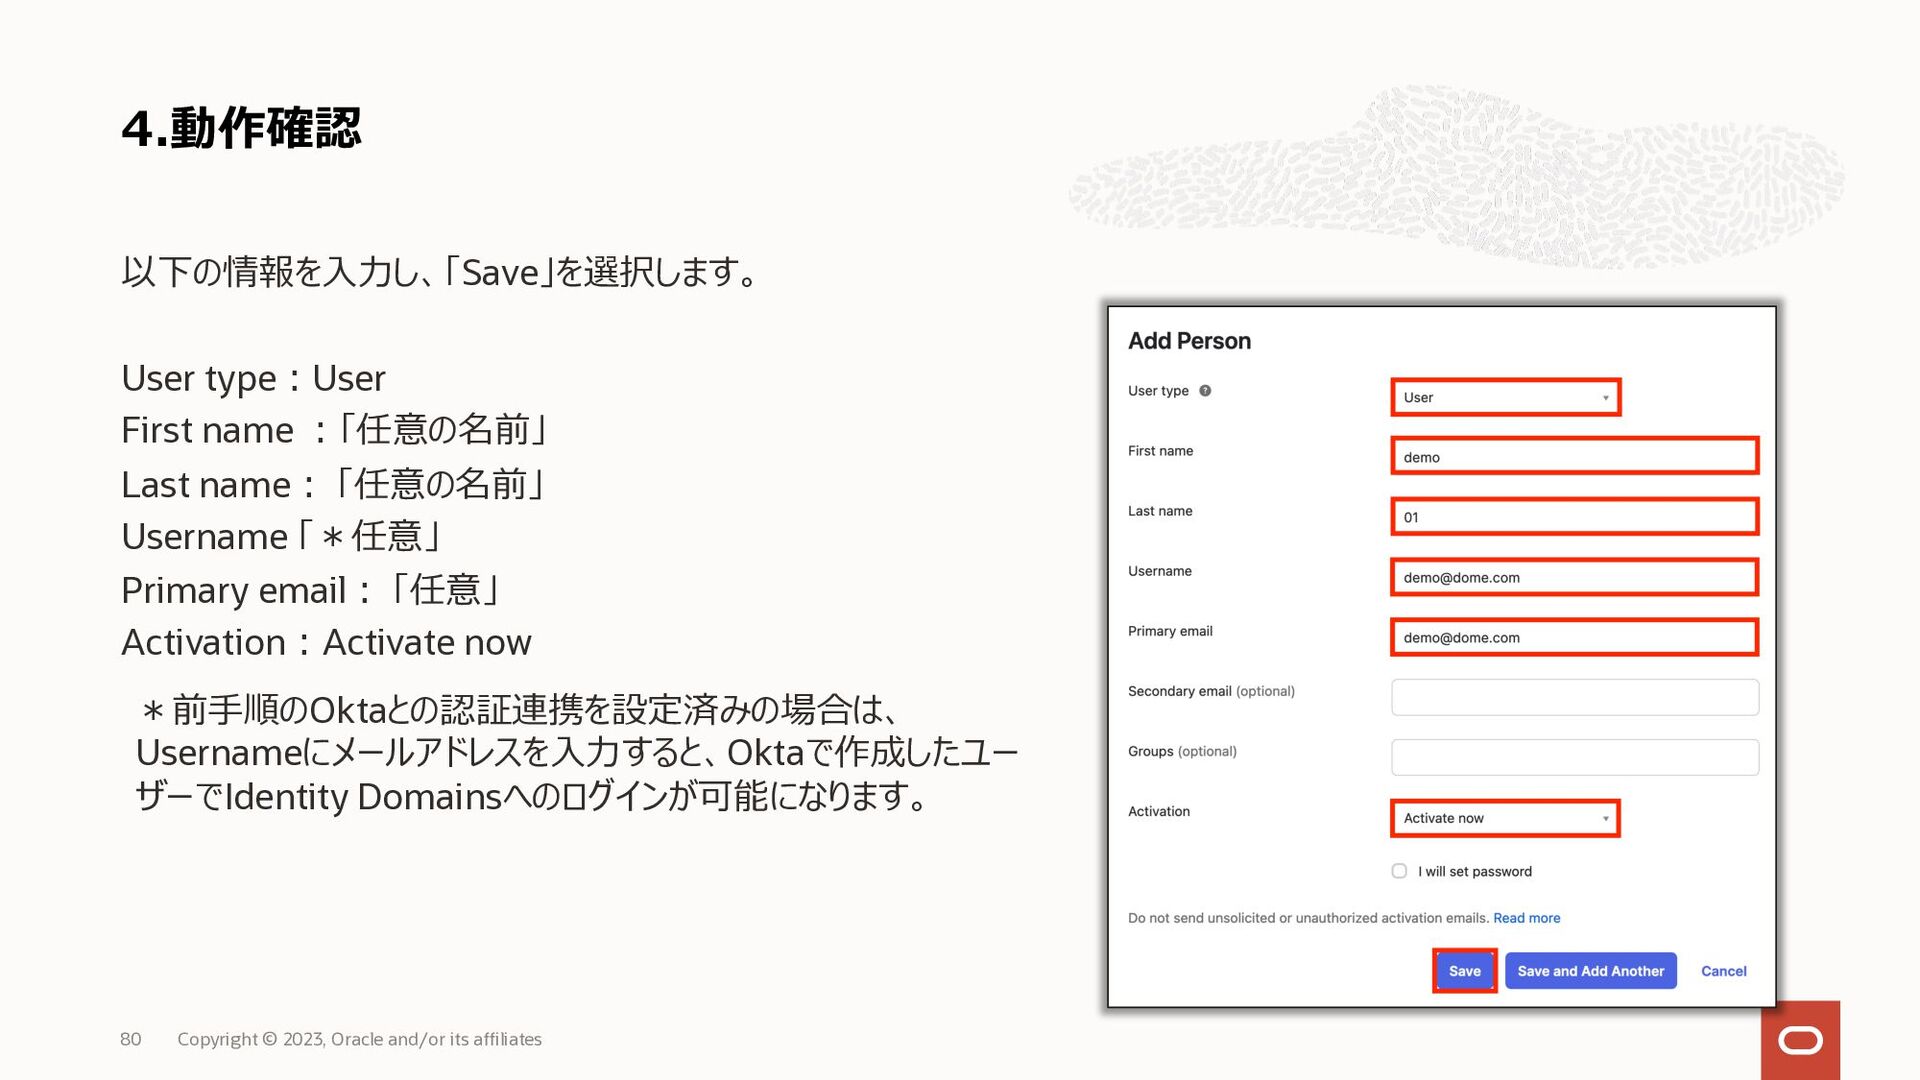
4.動作確認 80 Copyright © 2023, Oracle and/or its affiliates 以下の情報を⼊⼒し、「Save」を選択します。
User type︓User First name ︓「任意の名前」 Last name︓ 「任意の名前」 Username 「*任意」 Primary email︓ 「任意」 Activation︓Activate now *前⼿順のOktaとの認証連携を設定済みの場合は、 Usernameにメールアドレスを⼊⼒すると、Oktaで作成したユー ザーでIdentity Domainsへのログインが可能になります。
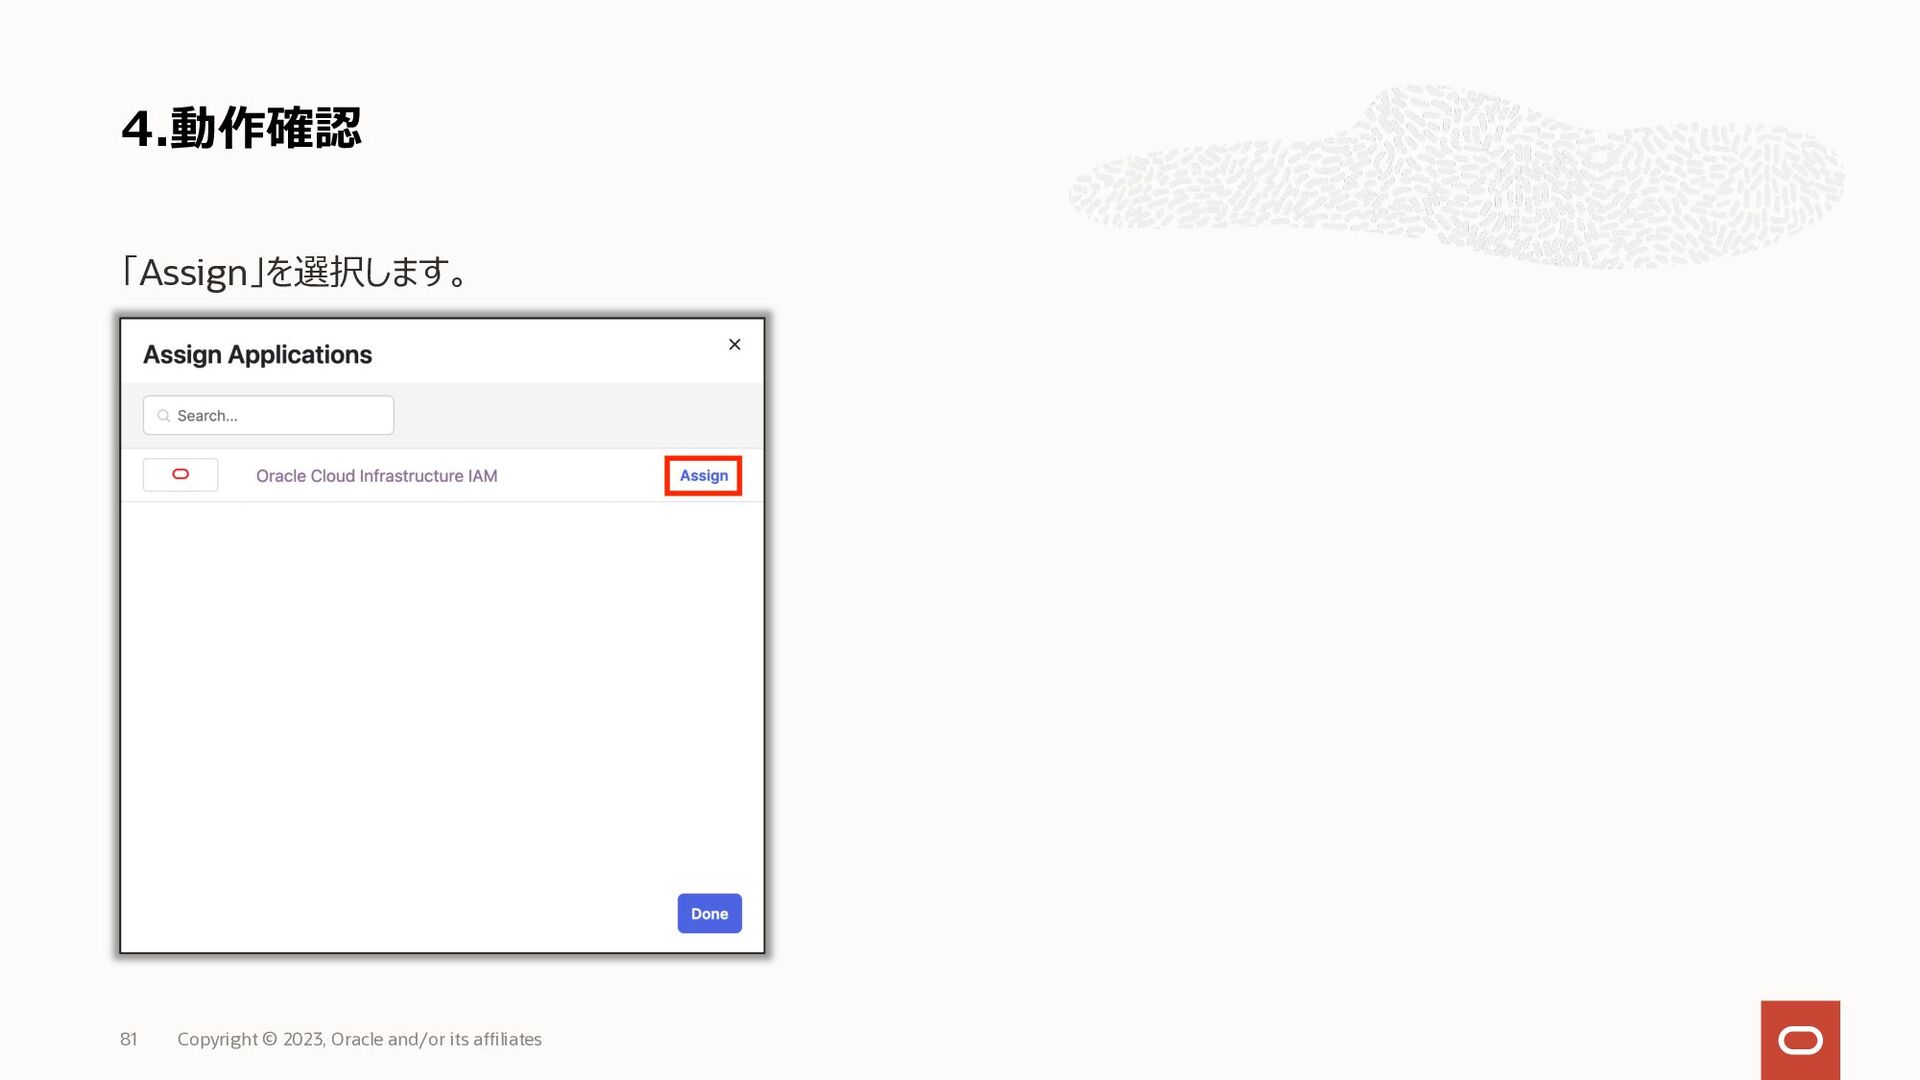
4.動作確認 81 Copyright © 2023, Oracle and/or its affiliates 「Assign」を選択します。
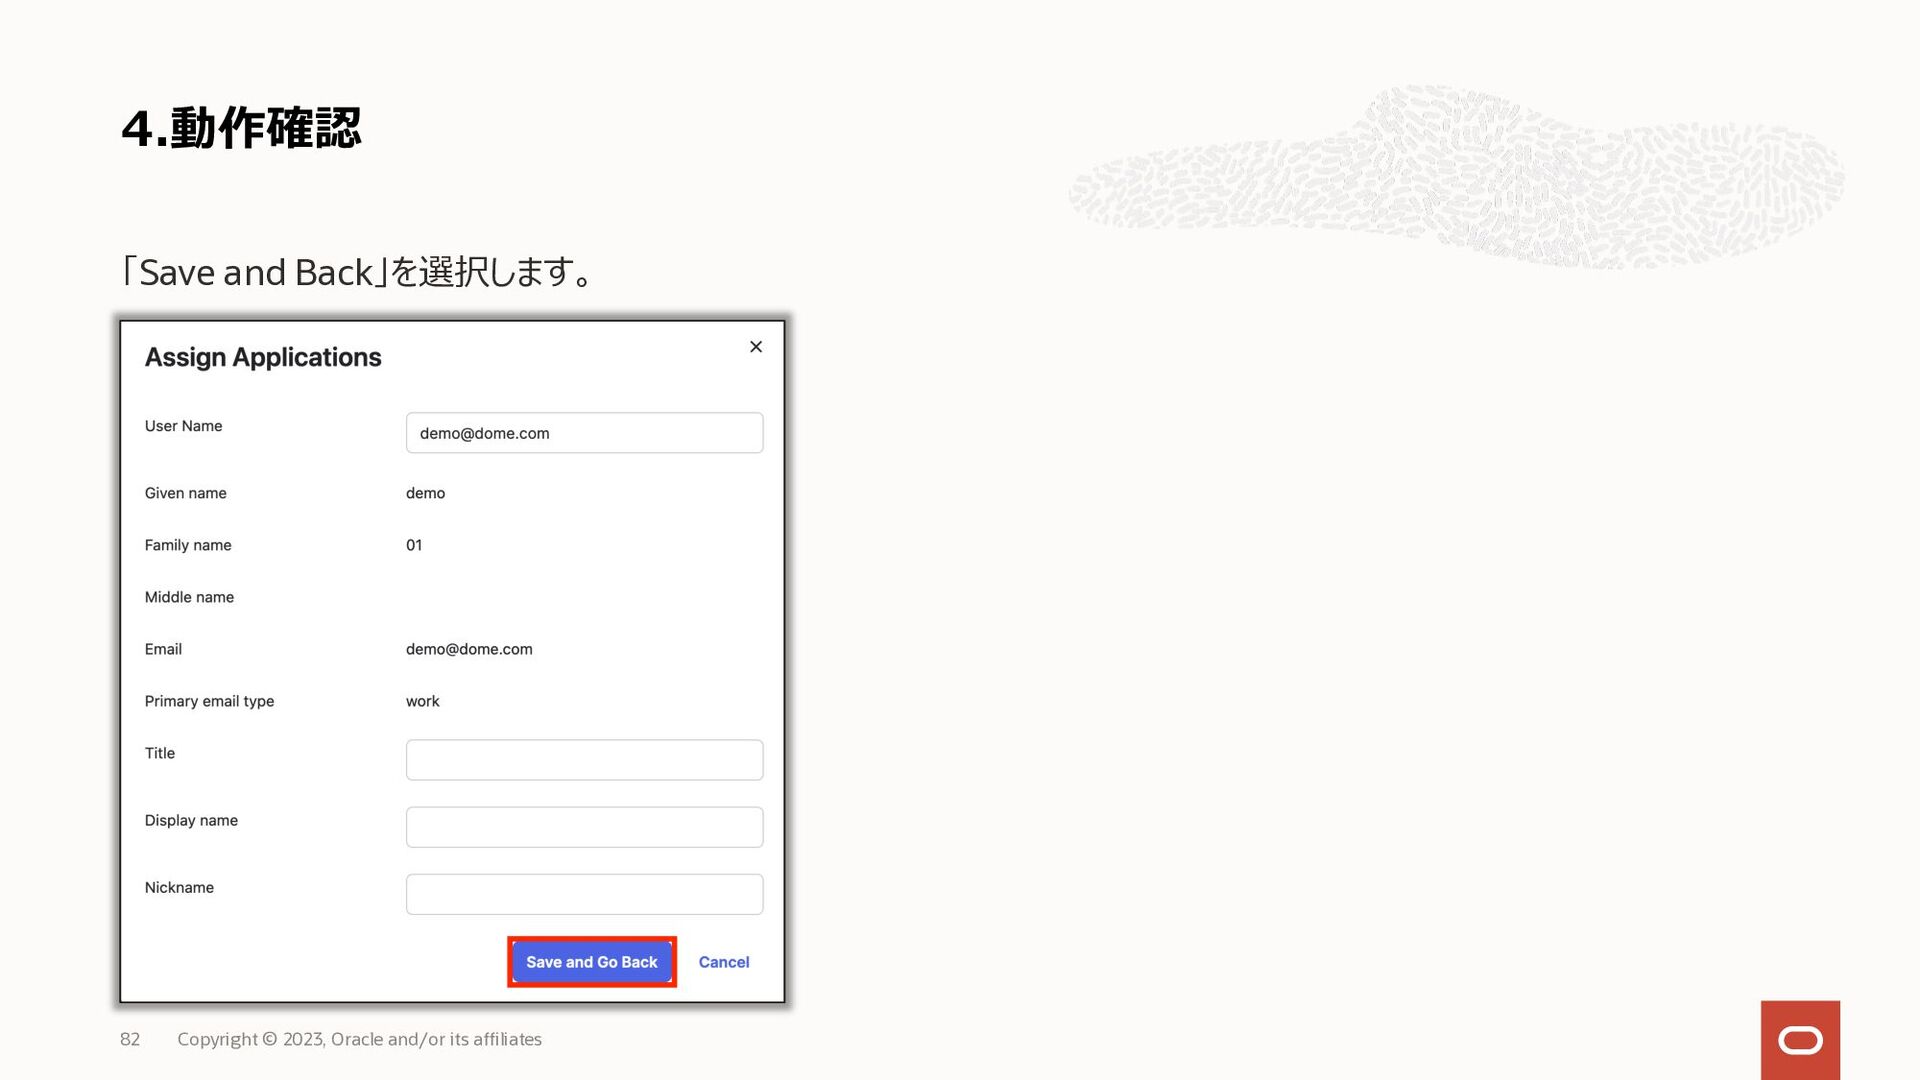
4.動作確認 82 Copyright © 2023, Oracle and/or its affiliates 「Save
and Back」を選択します。
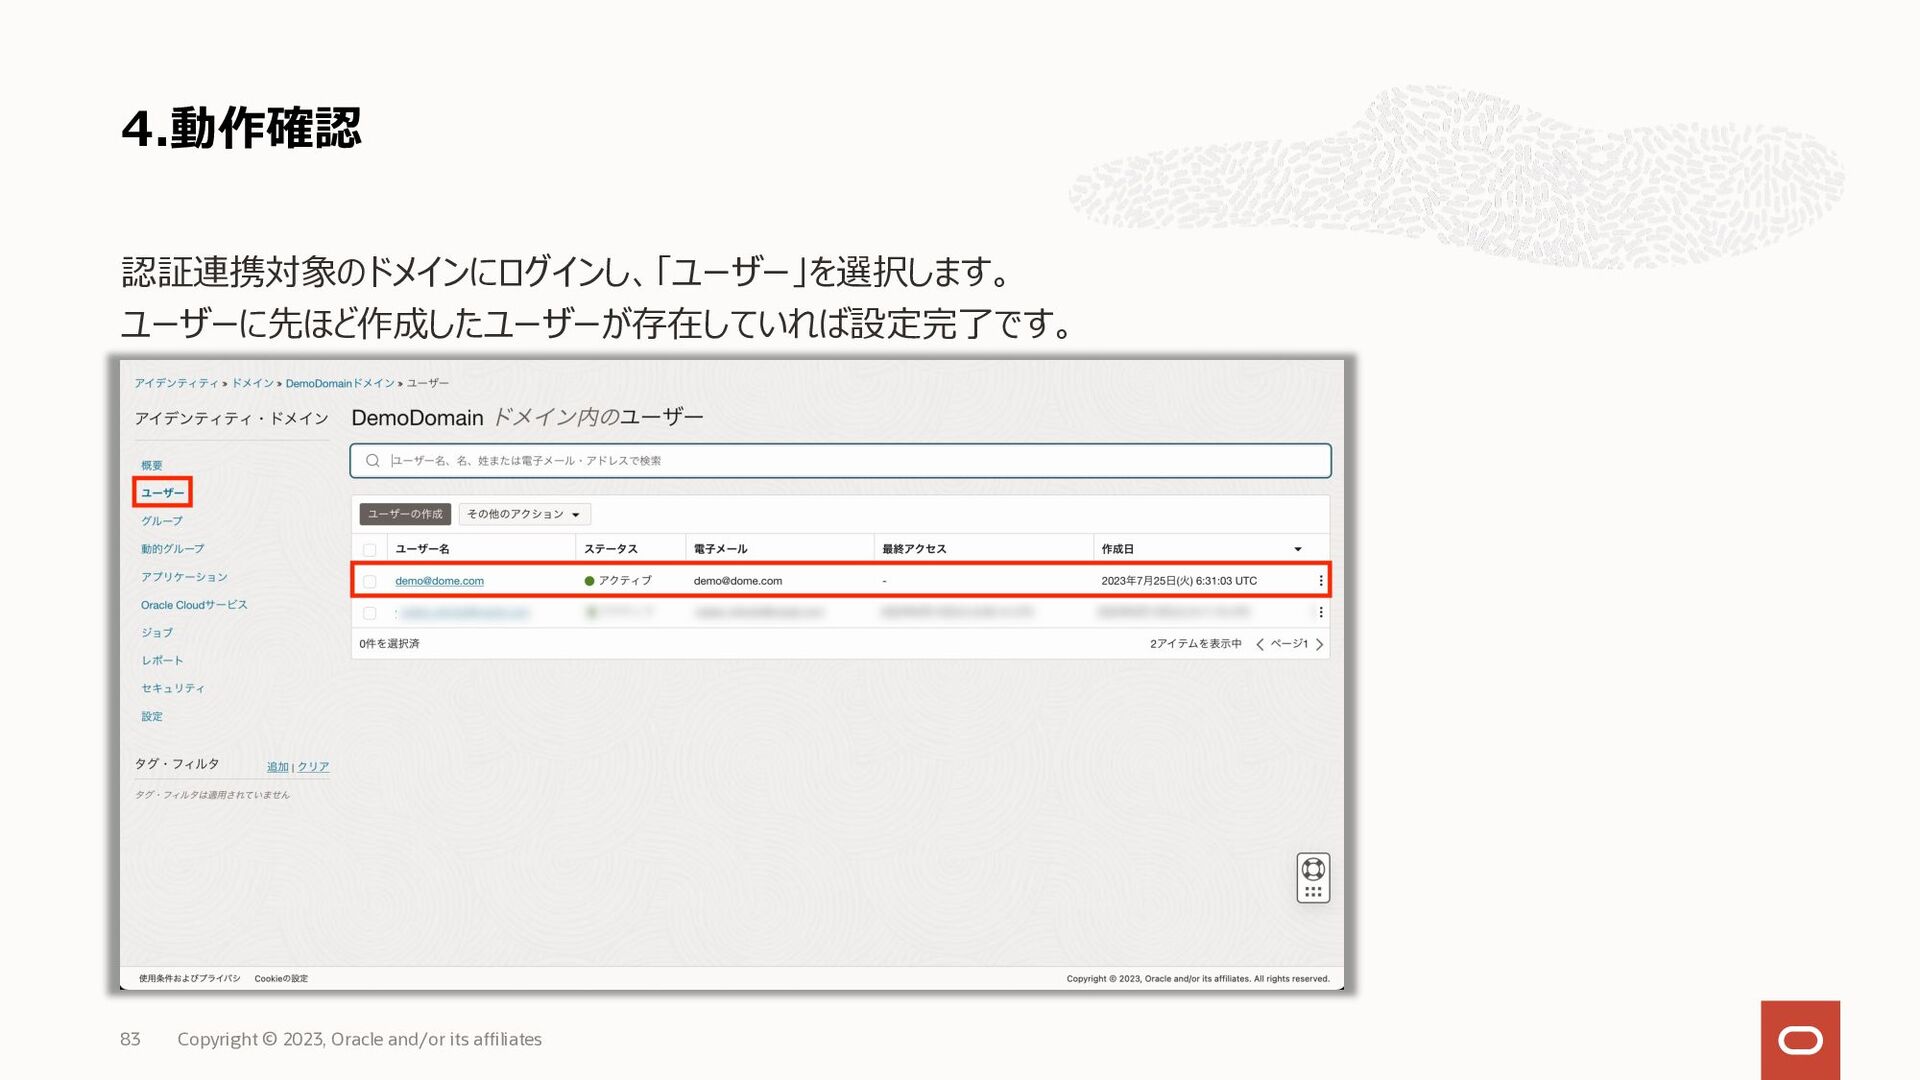
4.動作確認 83 Copyright © 2023, Oracle and/or its affiliates 認証連携対象のドメインにログインし、「ユーザー」を選択します。
ユーザーに先ほど作成したユーザーが存在していれば設定完了です。
None
More Decks by oracle4engineer
See All by oracle4engineer
Oracle Base Database Service 技術詳細
oracle4engineer
PRO
17
120k
kagent で Kubernetes の運用を考える
oracle4engineer
PRO
2
360
【Oracle AI SPOTLIGHT ウェビナー】【特別開催:日本語で解説!】Oracle AI World 2026 最新情報フィードバック
oracle4engineer
PRO
1
220
【Oracle AI SPOTLIGHT ウェビナー】分散した企業データをつなぎ、AIエージェントで業務に活かす
oracle4engineer
PRO
1
91
Deep Data Security 機能解説
oracle4engineer
PRO
3
1.1k
Autonomous AI Lakehouse - Live AI Hubから始めるセキュアなAIデータ活用 -
oracle4engineer
PRO
3
220
Oracle Database Security 詳細解説
oracle4engineer
PRO
2
350
【Oracle AI SPOTLIGHT ウェビナー】事例から見る!なぜOCIが選ばれたのか ― AI時代のクラウド戦略を紐解く ―
oracle4engineer
PRO
2
170
Oracle Cloud Infrastructure:2026年10月度サービス・アップデート
oracle4engineer
PRO
1
370
Other Decks in Technology
See All in Technology
少ない人手 限られた予算 それでも守る 消せない・見つける・戻れる オールハザード型BCP on AWS / 20261107 Mitsutoshi Matsuo
shift_evolve
PRO
0
380
81天的 AI Agent 軟體開發團隊治理實務分享
regionbbs
0
170
マネジメントされる側の仕事は「文句」を言うこと
riyaamemiya
6
3.9k
20261113_JAWS_Osaka
takuyay0ne
0
470
生成AI時代のIAMのマニアックな話
takuros
6
3.2k
並列度を下げたら速くなった — go build の重複コンパイルを実測で見る
tomoaki25
2
1.2k
落とし穴にハマってわかった 開発生産性を測るときに気をつけたいこと
munakata
1
180
AWS Quick 入門 | 目指せ Quick マスター 01
inariku
PRO
2
340
思考過程から秘密が漏れる:Amazon Bedrock上のKimi K3を5つの方法で攻めたら、25回中22回漏洩した話
yama3133
1
160
Linuxネットワークスタック進化の軌跡: 過去10年の歩みと最新トレンド
orimanabu
4
660
AIネイティブ組織の作り方。1人のPOとAIから始める、自社での実験
ama_ch
1
500
The Author Pays
hiccupps
0
220
Featured
See All Featured
Paper Plane
katiecoart
PRO
6
55k
Have SEOs Ruined the Internet? - User Awareness of SEO in 2025
akashhashmi
0
550
AI Search: Implications for SEO and How to Move Forward - #ShenzhenSEOConference
aleyda
1
1.4k
[Rails World 2026] Durable orchestration on Rails: from continuation to workflow
palkan
4
1.2k
Claude Code どこまでも/ Claude Code Everywhere
nwiizo
68
60k
4 Signs Your Business is Dying
shpigford
187
23k
How People are Using Generative and Agentic AI to Supercharge Their Products, Projects, Services and Value Streams Today
helenjbeal
2
400
How GitHub (no longer) Works
holman
316
150k
How To Speak Unicorn (iThemes Webinar)
marktimemedia
1
640
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
Designing Powerful Visuals for Engaging Learning
tmiket
1
650
Typedesign – Prime Four
hannesfritz
42
3.2k


 oracle4engineer
 shift_evolve
 regionbbs
 riyaamemiya
 takuyay0ne
 takuros
 tomoaki25
 munakata
 inariku
 yama3133
 orimanabu
 ama_ch
 hiccupps
 katiecoart
 akashhashmi
 aleyda
 palkan
 nwiizo
 shpigford
 helenjbeal
 holman
 marktimemedia
 tammyeverts
 tmiket
 hannesfritz