Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
“それなりに”安全なWebアプリケーションの作り方
Search
Ryusei Ishikawa
November 12, 2025
Technology
740
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
“それなりに”安全なWebアプリケーションの作り方
TechBull LT&交流会!#3 で使用したLTスライドです。
https://techbull.connpass.com/event/368936/
Ryusei Ishikawa
November 12, 2025
More Decks by Ryusei Ishikawa
See All by Ryusei Ishikawa
DIVER OSINT CTF を支える技術 2025
xryuseix
0
270
OSINT CTFの リアル作問環境を体験してみよう!
xryuseix
0
500
OSINT CTFを支える技術
xryuseix
1
1.3k
HTTP通信を書きかえてみよう
xryuseix
0
97
Webアプリケーションのユーザ入力検証
xryuseix
3
1.4k
Privateリポジトリで 管理しているソースコードを 無料でGitHub Pagesに公開する
xryuseix
0
5.3k
CTFにおけるOSINT問題作問の難しさ
xryuseix
0
890
「Reactはビルド時にコメントが消えるから」と言ってコメントに💩を書いてはいけない
xryuseix
0
1.5k
Other Decks in Technology
See All in Technology
AIは爆速なのに、私が詰まっていた話 ― 音声入力と鳴くマスコットでボトルネックを削る
yama3133
0
540
MCPゲートウェイを作って運用してわかったこと — Agent時代の権限管理の現在地
mtpooh
10
3.2k
メルペイ 会計システム概要と歴史
mewuto
0
190
OSC2026on_the-world-is-waiting-for-your-voice.pdf
naruoga
0
360
予測不能な実行エージェントを安全にサクッと試せるサンドボックス環境の話
sansantech
PRO
0
130
実体験から学ぶ分析エージェントの開発と運⽤
recruitengineers
PRO
4
1.3k
[AWS 秋のクラウドオペレーション祭り 2026]AWS DevOps Agentで変わる リリースと運用対応 ~リリース管理機能と Directed actions のご紹介~
furuton
4
1.1k
あなたの知らないAmazon VPC Route Server/Amazon VPC Route Server you don't know about
masakiokuda
2
230
分析の民主化を支えるメタデータ整備の実践
kakehashi
PRO
2
960
子育てエンジニアの可処分時間が減っても成長を諦めない戦い方
sudoakiy
4
3.7k
検証フェーズはAIの回答を判断するための学習機会
toru_kubota
2
520
転んだ話が背中を預ける理由になる / A_story_about_falling_down_gives_you_a_reason_to_watch_each_other_s_backs.pdf
pauli
3
330
Featured
See All Featured
Building a A Zero-Code AI SEO Workflow
portentint
PRO
0
760
Ecommerce SEO: The Keys for Success Now & Beyond - #SERPConf2024
aleyda
1
2.2k
Mobile First: as difficult as doing things right
swwweet
225
10k
Joys of Absence: A Defence of Solitary Play
codingconduct
1
530
The Success of Rails: Ensuring Growth for the Next 100 Years
eileencodes
47
8.4k
HU Berlin: Industrial-Strength Natural Language Processing with spaCy and Prodigy
inesmontani
PRO
0
740
The Straight Up "How To Draw Better" Workshop
denniskardys
239
140k
Product Roadmaps are Hard
iamctodd
55
13k
How Software Deployment tools have changed in the past 20 years
geshan
2
35k
Java REST API Framework Comparison - PWX 2021
mraible
34
9.7k
Side Projects
sachag
456
43k
For a Future-Friendly Web
brad_frost
184
10k
Transcript
“それなりに”安全な Webアプリケーションの作り方 石川琉聖 (xryuseix) @ryusei_ishika GMO Flatt Security Inc.
石川琉聖 (xryuseix) @ryusei_ishika GMO Flatt Security株式会社 所属。 専門はWebセキュリティ、 Webアプリケーションの開発、 OSINTなど。
趣味は麻雀🀄、開発💻、CTF🚩。 お仕事でやっていたこと プログラミング学習サービスのコンテンツ制作 (アルバイト) フロントエンド・バックエンドエンジニア (アルバイト) セキュリティエンジニア @ GMO Flatt Security Webアプリ脆弱性診断、クラウドペンテストなどをしています 2020-2023 2021-2025 2025- 自己紹介
怖い人「セキュリティ?知らねぇよ。 まずは納期までに動くもの作る方が優先でしょ」 とても怖い偉い人 僕「た、たしかに......?」 3 Webアプリケーションの開発でこんなことありませんか?
じゃあ...... 4 今回は実装コストがかからないやつを 4つ紹介します 「なんかコスパよく 、Webアプリが”それなりに ” 安全になる開発テクニックってないっすか?」
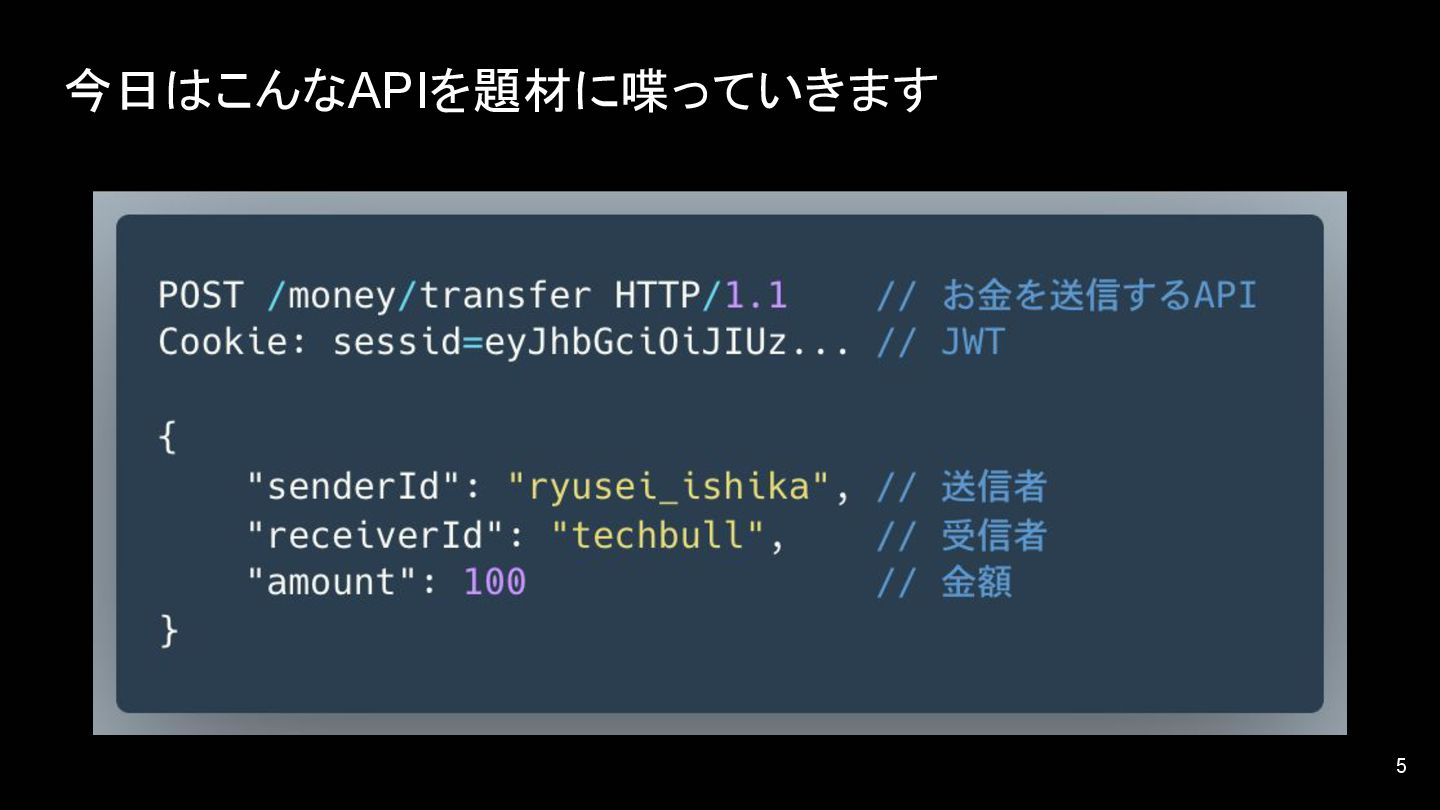
今日はこんなAPIを題材に喋っていきます 5
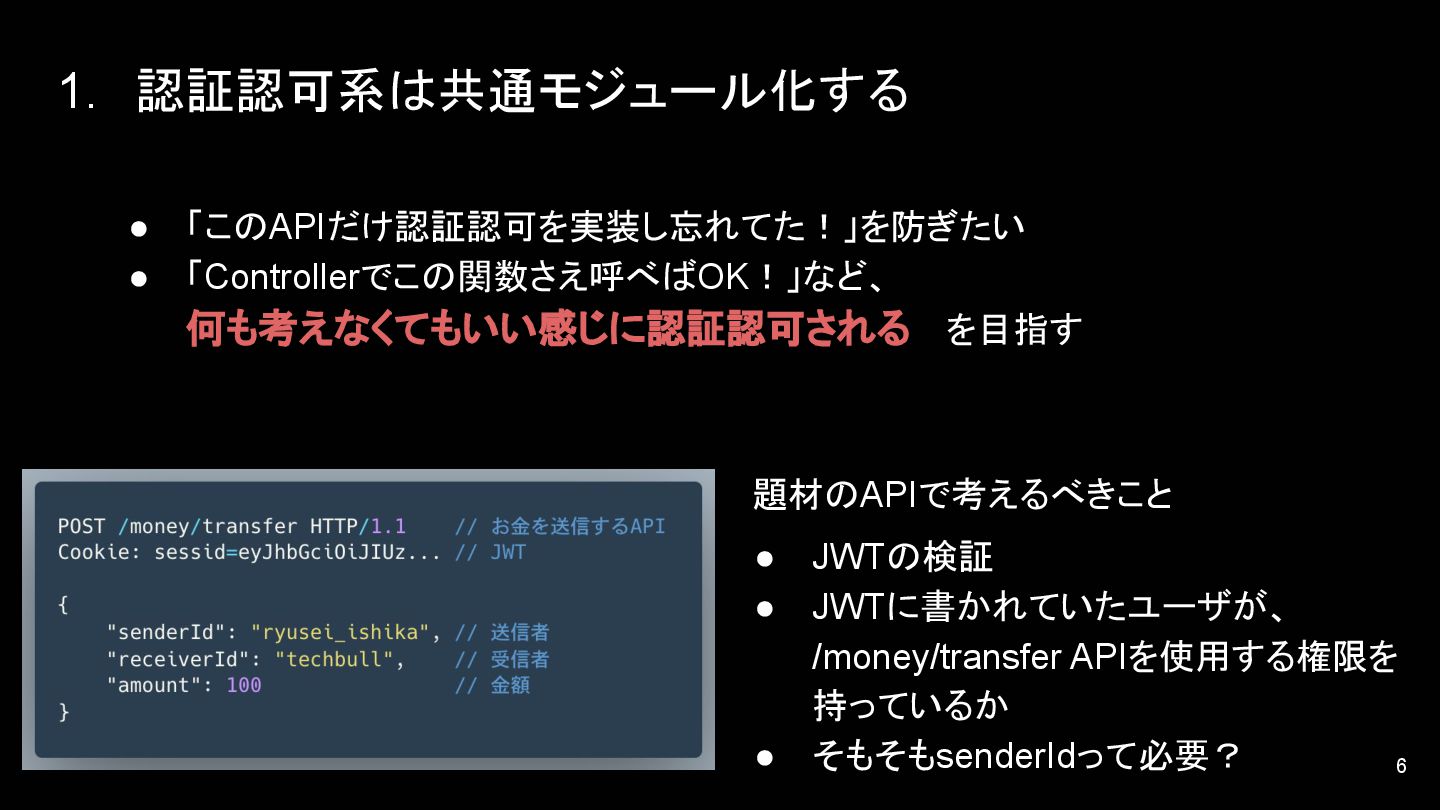
1. 認証認可系は共通モジュール化する 6 • JWTの検証 • JWTに書かれていたユーザが、 /money/transfer APIを使用する権限を 持っているか
• そもそもsenderIdって必要? • 「このAPIだけ認証認可を実装し忘れてた!」を防ぎたい • 「Controllerでこの関数さえ呼べばOK!」など、 何も考えなくてもいい感じに認証認可される を目指す 題材のAPIで考えるべきこと
2. 型がある言語を採用・入力値の検証をする 7 • senderId, receiverIdは文字型 ◦ /[a-z_]+/のみ許可する • amountは正の整数
• ユーザ入力のvalidationがあるだけで、 体感8割くらい攻撃者のできることが減ります (出典なし) • validationをする最も楽な方法が、型のある言語の導入 ◦ ダメだったら勝手にエラーになるから • これに加えて、型のとり得る値のスコープを狭める ◦ 正の整数, URL format, uuid format など 題材のAPIで考えるべきこと
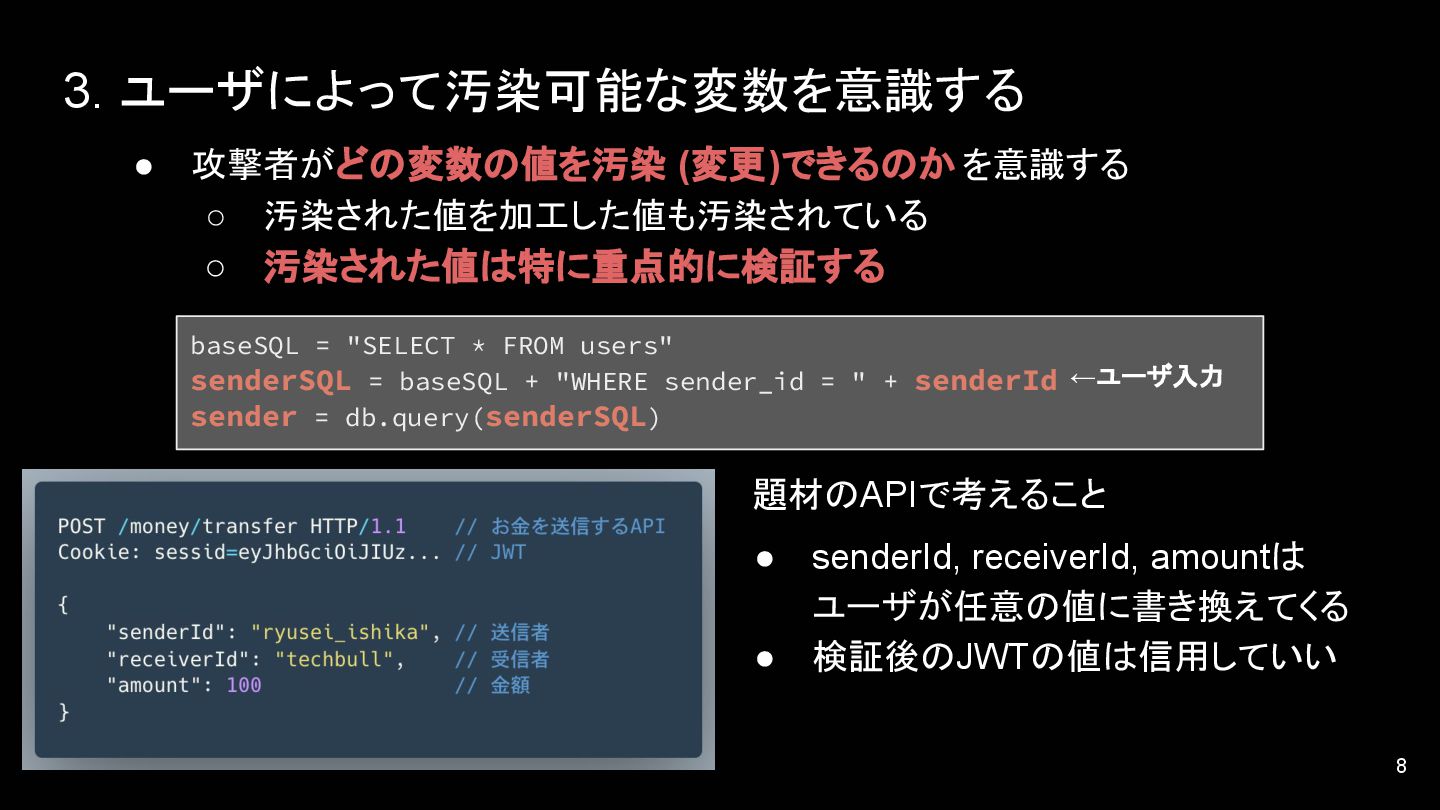
3. ユーザによって汚染可能な変数を意識する 8 • senderId, receiverId, amountは ユーザが任意の値に書き換えてくる • 検証後のJWTの値は信用していい
• 攻撃者がどの変数の値を汚染 (変更)できるのか を意識する ◦ 汚染された値を加工した値も汚染されている ◦ 汚染された値は特に重点的に検証する 題材のAPIで考えること baseSQL = "SELECT * FROM users" senderSQL = baseSQL + "WHERE sender_id = " + senderId sender = db.query(senderSQL) ←ユーザ入力
4. 眠い時に大事な実装をしない 9 • ちゃんと寝る 。 • 実装者やLLMが「ヨシ!w」と言ってるからと言って、 レビュアも雑に「ヨシ!w」と言わない。ちゃんと見る 。
終わり 10 • 認証認可系は共通モジュール化する • 型がある言語を採用・入力値の検証をする • ユーザによって汚染可能な変数を意識する • ちゃんと寝る
ご紹介した楽にできそうなこと一覧 :


 xryuseix
 yama3133
 mtpooh
 mewuto
 naruoga
 sansantech
 recruitengineers
 furuton
 masakiokuda
 kakehashi
 sudoakiy
 toru_kubota
 pauli
 portentint
 aleyda
 swwweet
 codingconduct
 eileencodes
 inesmontani
 denniskardys
 iamctodd
 geshan
 mraible
 sachag
 brad_frost