Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
HTTP通信を書きかえてみよう
Search
Ryusei Ishikawa
October 05, 2023
Technology
97
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
HTTP通信を書きかえてみよう
SECCON Beginners 2023 札幌
Ryusei Ishikawa
October 05, 2023
More Decks by Ryusei Ishikawa
See All by Ryusei Ishikawa
“それなりに”安全なWebアプリケーションの作り方
xryuseix
0
740
DIVER OSINT CTF を支える技術 2025
xryuseix
0
270
OSINT CTFの リアル作問環境を体験してみよう!
xryuseix
0
500
OSINT CTFを支える技術
xryuseix
1
1.3k
Webアプリケーションのユーザ入力検証
xryuseix
3
1.4k
Privateリポジトリで 管理しているソースコードを 無料でGitHub Pagesに公開する
xryuseix
0
5.3k
CTFにおけるOSINT問題作問の難しさ
xryuseix
0
900
「Reactはビルド時にコメントが消えるから」と言ってコメントに💩を書いてはいけない
xryuseix
0
1.5k
Other Decks in Technology
See All in Technology
実体験から学ぶ分析エージェントの開発と運⽤
recruitengineers
PRO
8
1.8k
AIに攻撃される前に、AIに攻撃させる
tsuchikazu
0
160
全PRの83%が AIレビューだけでマージできるようになった開発組織は その後どうなったか @2026/10
athug
0
130
宣言型部分更新は何を解決しどこへ向かうのか
shuta13
0
200
1万名の社員が使う認証基盤で どう信頼性を担保するか?
kairim0
0
220
検証フェーズはAIの回答を判断するための学習機会
toru_kubota
2
550
生成AIで高い生産性を求められて、 悩み、乗り越えた話
mot_techtalk
2
150
Codex概要
ymiya55
0
490
事業活動を AI Ready にする攻めと守りのデータエンジニアリング / data-engineering-for-ai-ready-business
pei0804
6
2.3k
12 個 Tool と、 4,096 Token
hlum
0
110
AIは爆速なのに、私が詰まっていた話 ― 音声入力と鳴くマスコットでボトルネックを削る
yama3133
0
570
契約書画像からの情報抽出に特化した視覚接地モデルを育てる話
sansantech
PRO
1
160
Featured
See All Featured
Into the Great Unknown - MozCon
thekraken
41
2.8k
The SEO identity crisis: Don't let AI make you average
varn
0
580
The Director’s Chair: Orchestrating AI for Truly Effective Learning
tmiket
1
320
Save Time (by Creating Custom Rails Generators)
garrettdimon
PRO
33
5.1k
Practical Tips for Bootstrapping Information Extraction Pipelines
honnibal
25
2.1k
AI Search: Implications for SEO and How to Move Forward - #ShenzhenSEOConference
aleyda
1
1.4k
エンジニアに許された特別な時間の終わり
watany
109
250k
Why Mistakes Are the Best Teachers: Turning Failure into a Pathway for Growth
auna
0
320
How Fast Is Fast Enough? [PerfNow 2025]
tammyeverts
3
930
Technical Leadership for Architectural Decision Making
baasie
3
600
Six Lessons from altMBA
skipperchong
29
4.5k
Digital Projects Gone Horribly Wrong (And the UX Pros Who Still Save the Day) - Dean Schuster
uxyall
1
3.3k
Transcript
HTTP通信を 書きかえてみよう xryuseix (@ryusei_ishika) SECCON Beginners 2023 札幌
自己紹介 ID: xryuseix (Twitter: @ryusei_ishika) Webセキュリティと開発が好きです。 ctf4b 2023では以下の問題を提供しました。 • shaXXX
• drmsaw • phisher2 2
ローカルプロキシとは これってstring? number? 3 https://www.anet.co.jp/security/en gineer_blog/webburp_suite.html
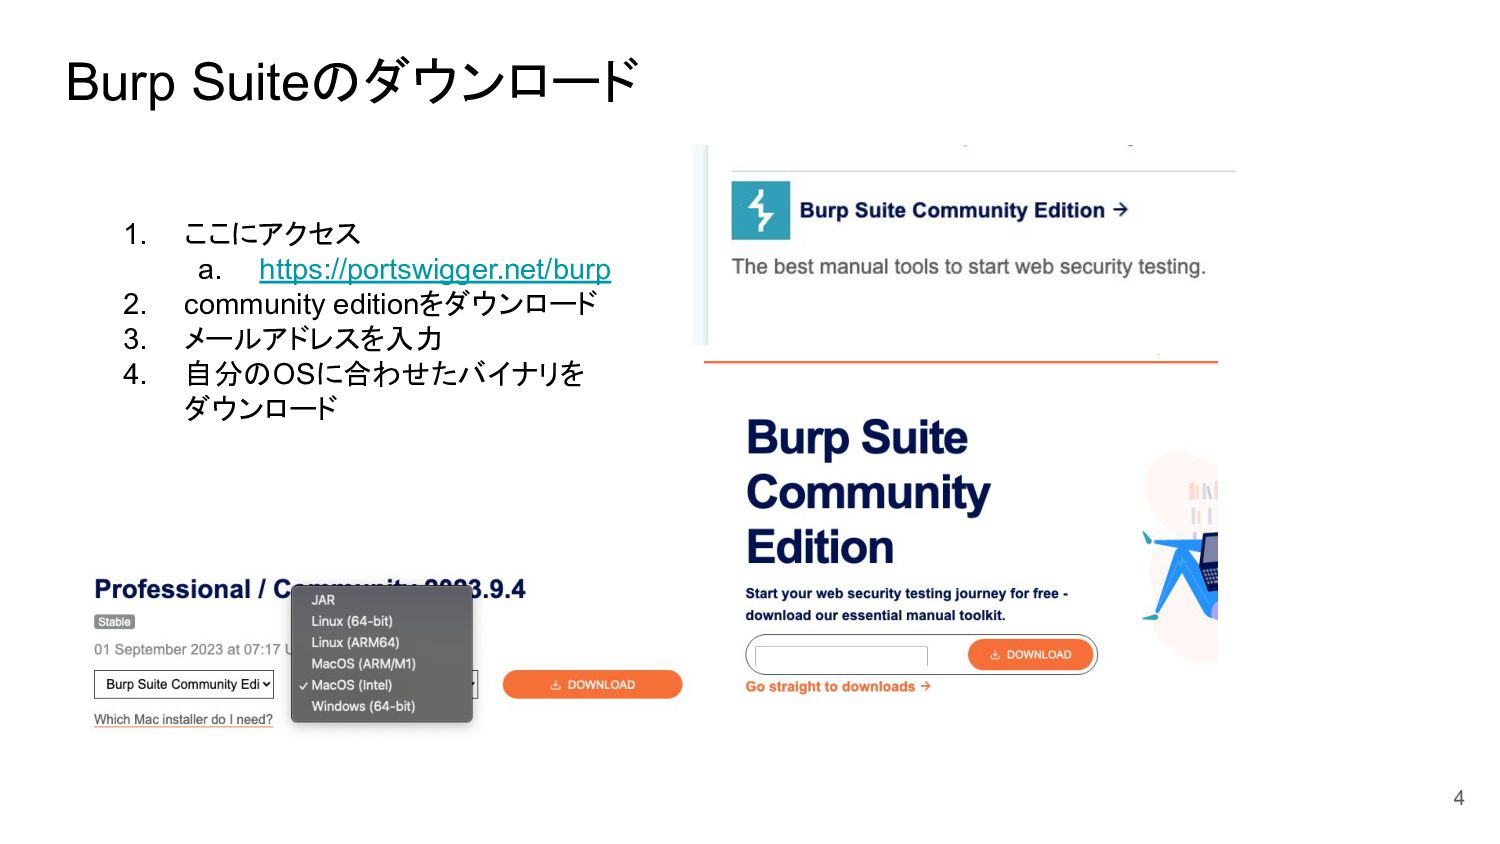
Burp Suiteのダウンロード 4 1. ここにアクセス a. https://portswigger.net/burp 2. community editionをダウンロード
3. メールアドレスを入力 4. 自分のOSに合わせたバイナリを ダウンロード
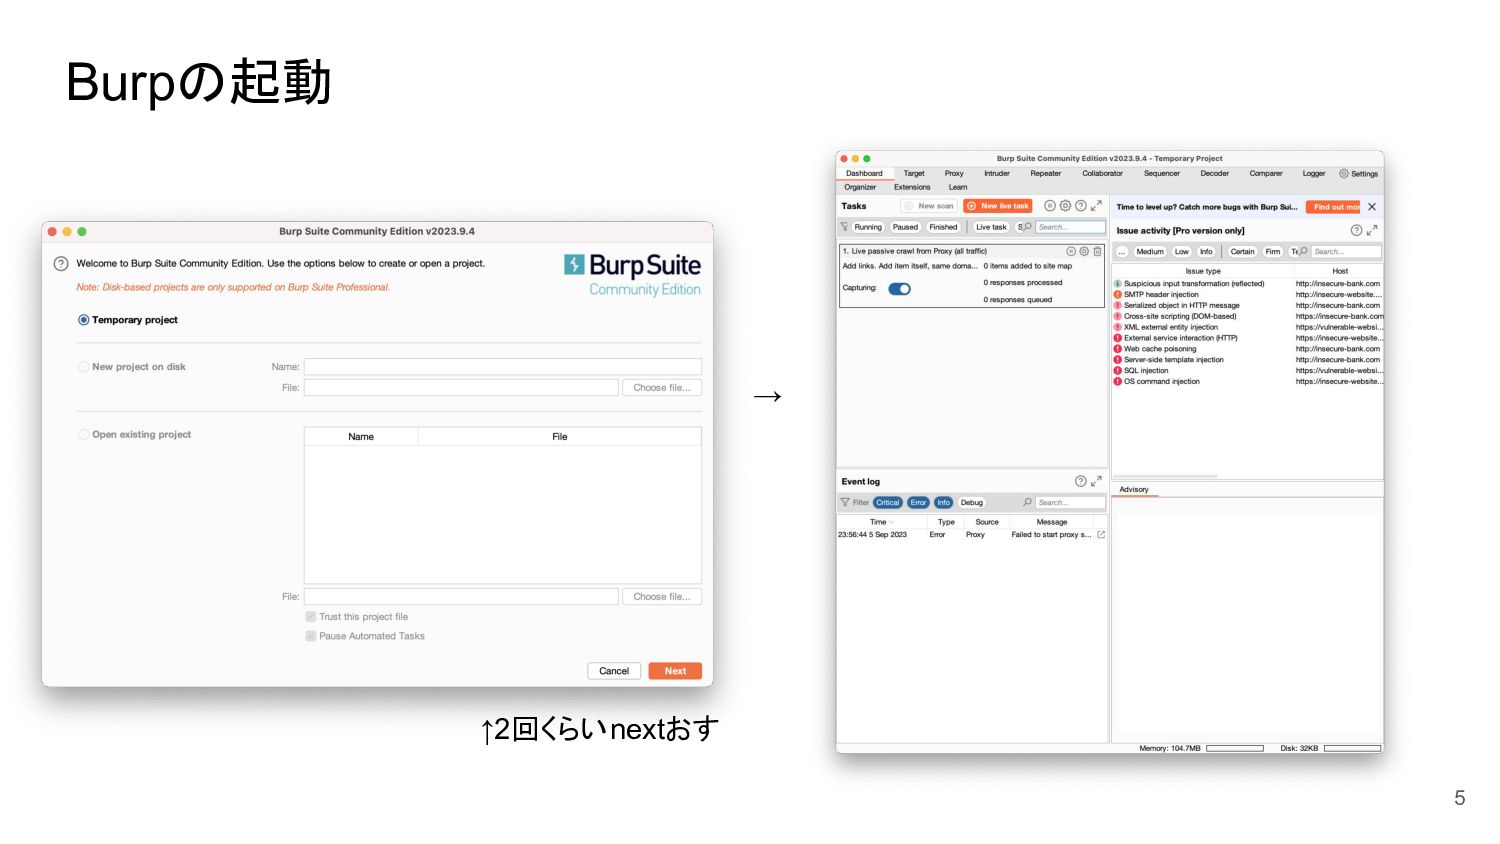
Burpの起動 これってstring? number? 5 ↑2回くらいnextおす →
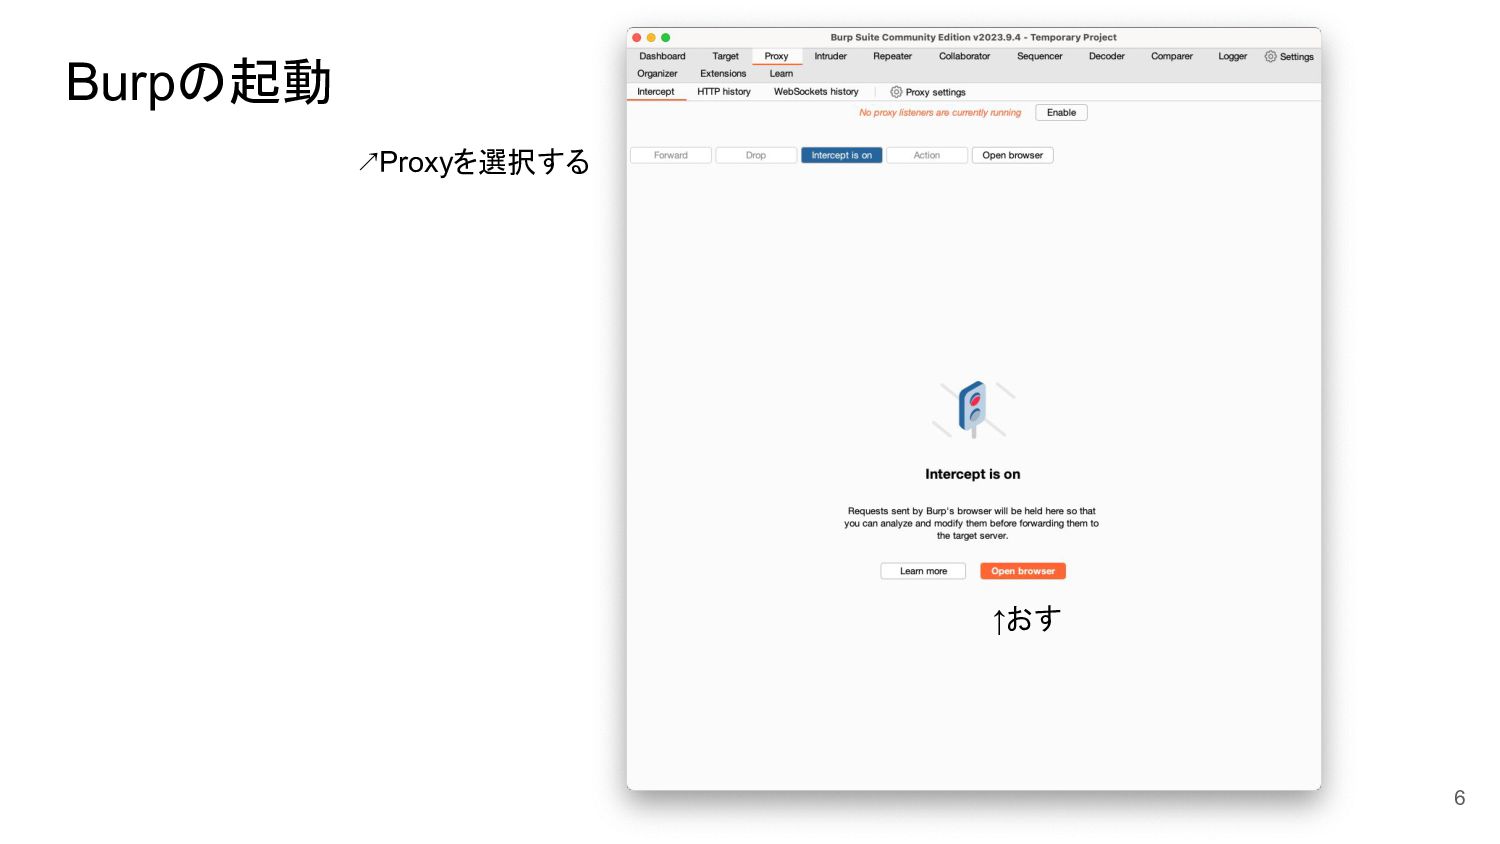
Burpの起動 これってstring? number? 6 ↑おす ↗Proxyを選択する
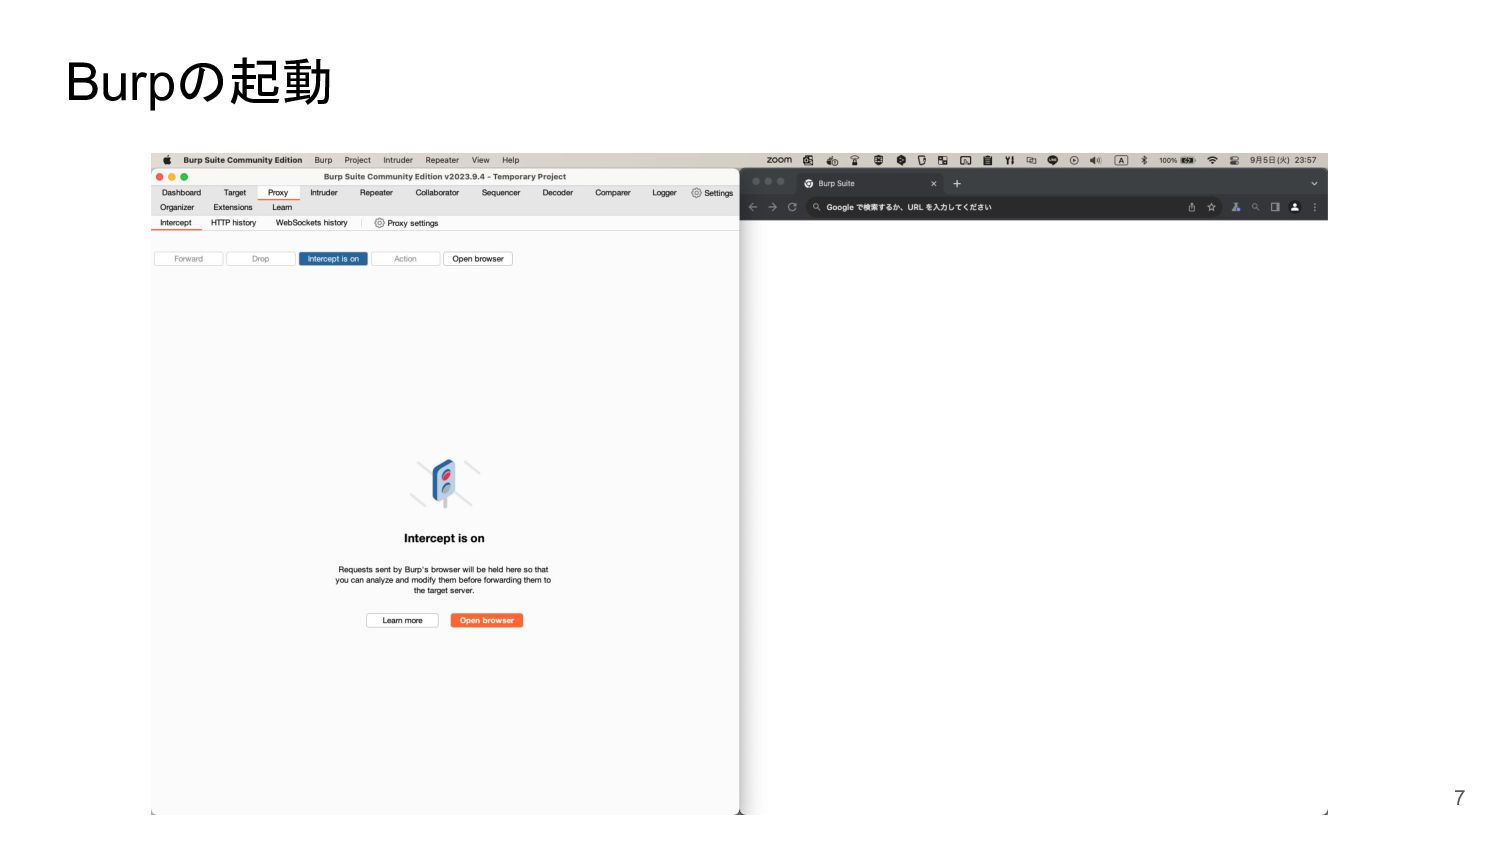
Burpの起動 これってstring? number? 7
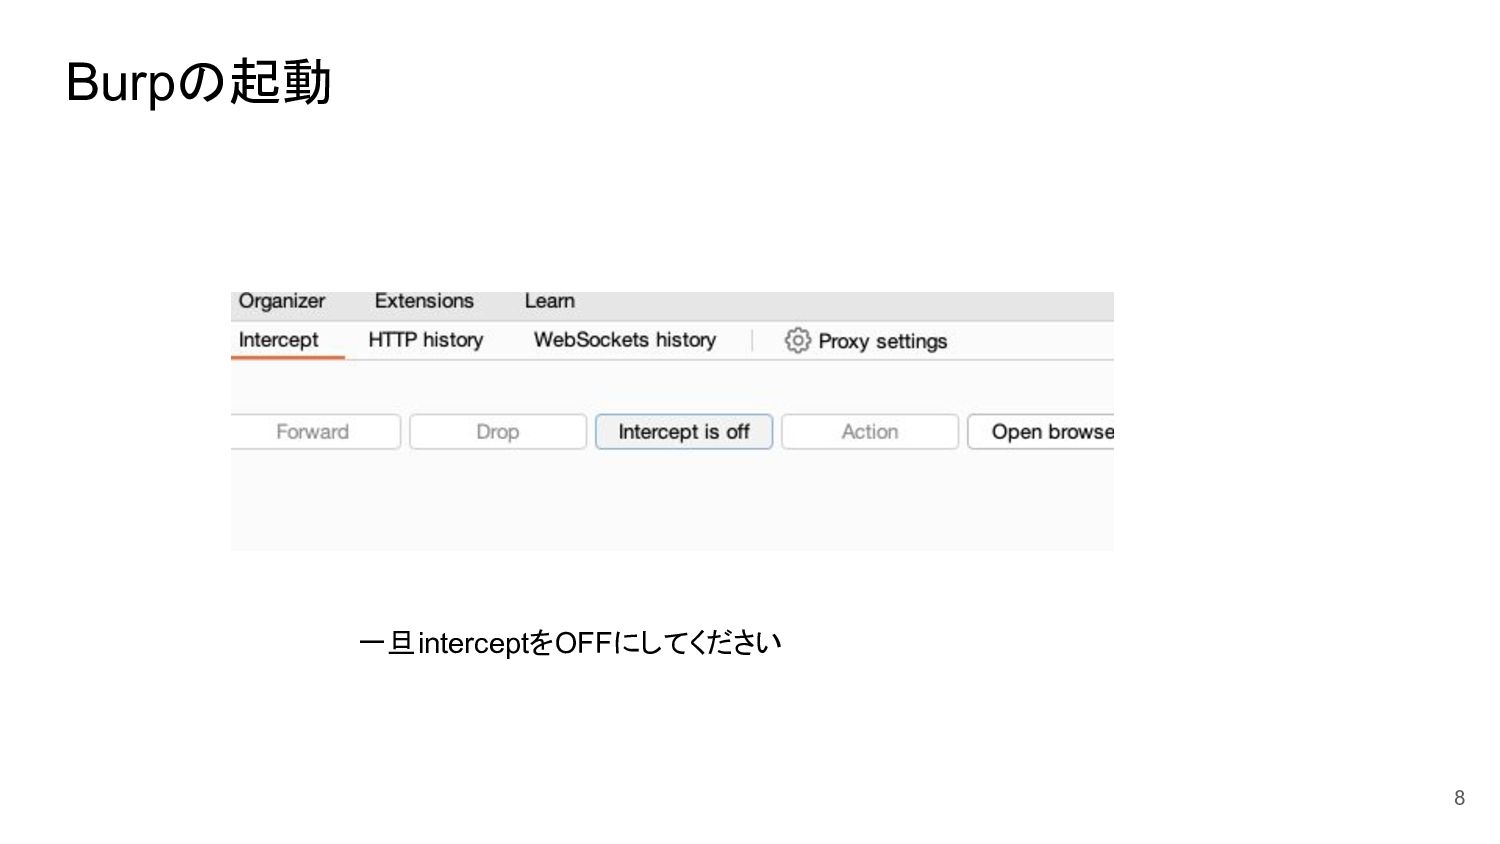
Burpの起動 これってstring? number? 8 一旦interceptをOFFにしてください
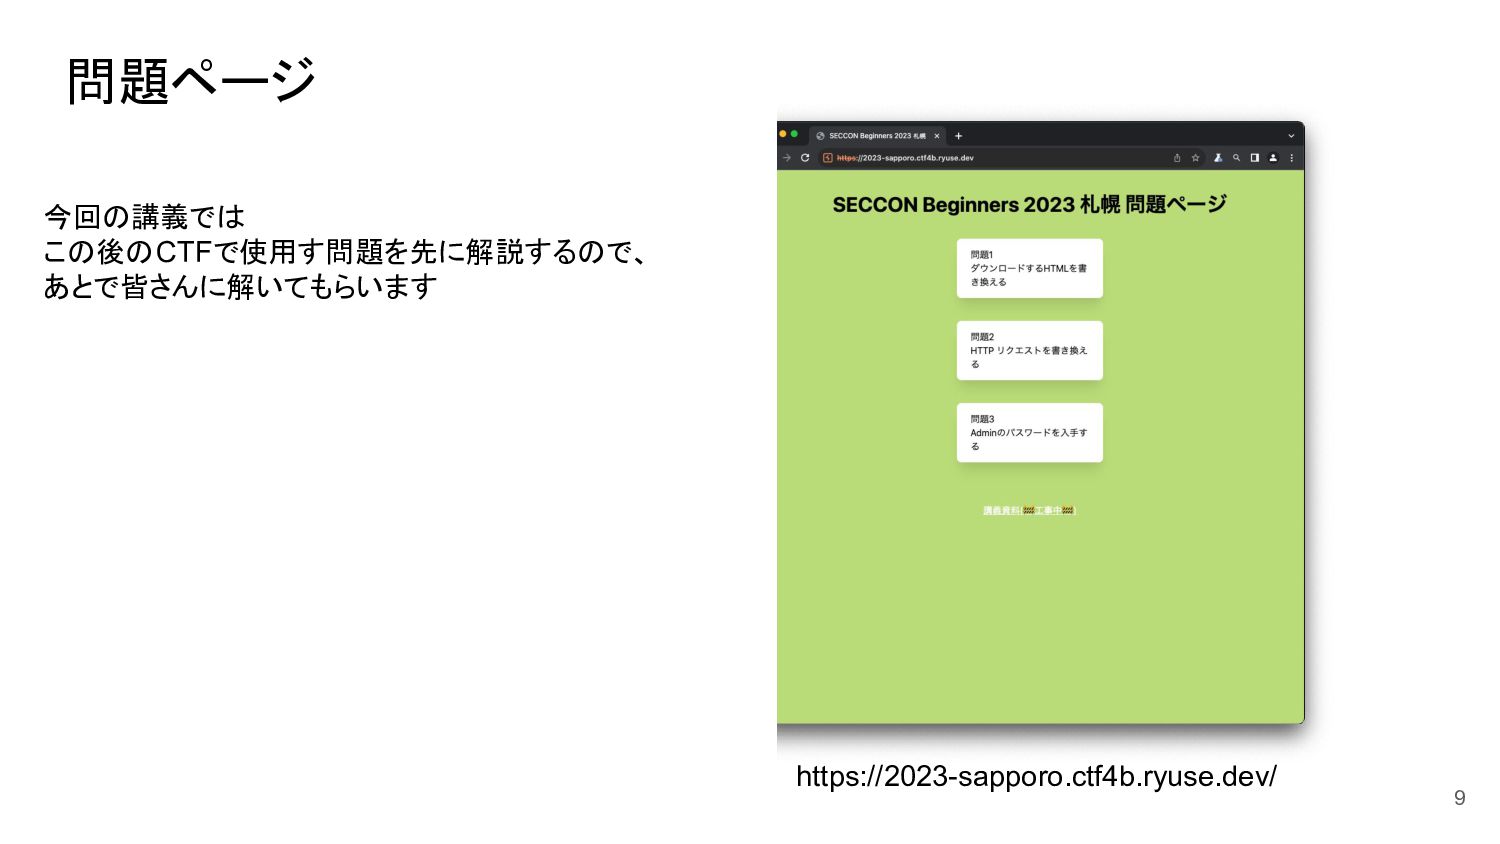
問題ページ これってstring? number? 9 https://2023-sapporo.ctf4b.ryuse.dev/ 今回の講義では この後のCTFで使用す問題を先に解説するので、 あとで皆さんに解いてもらいます
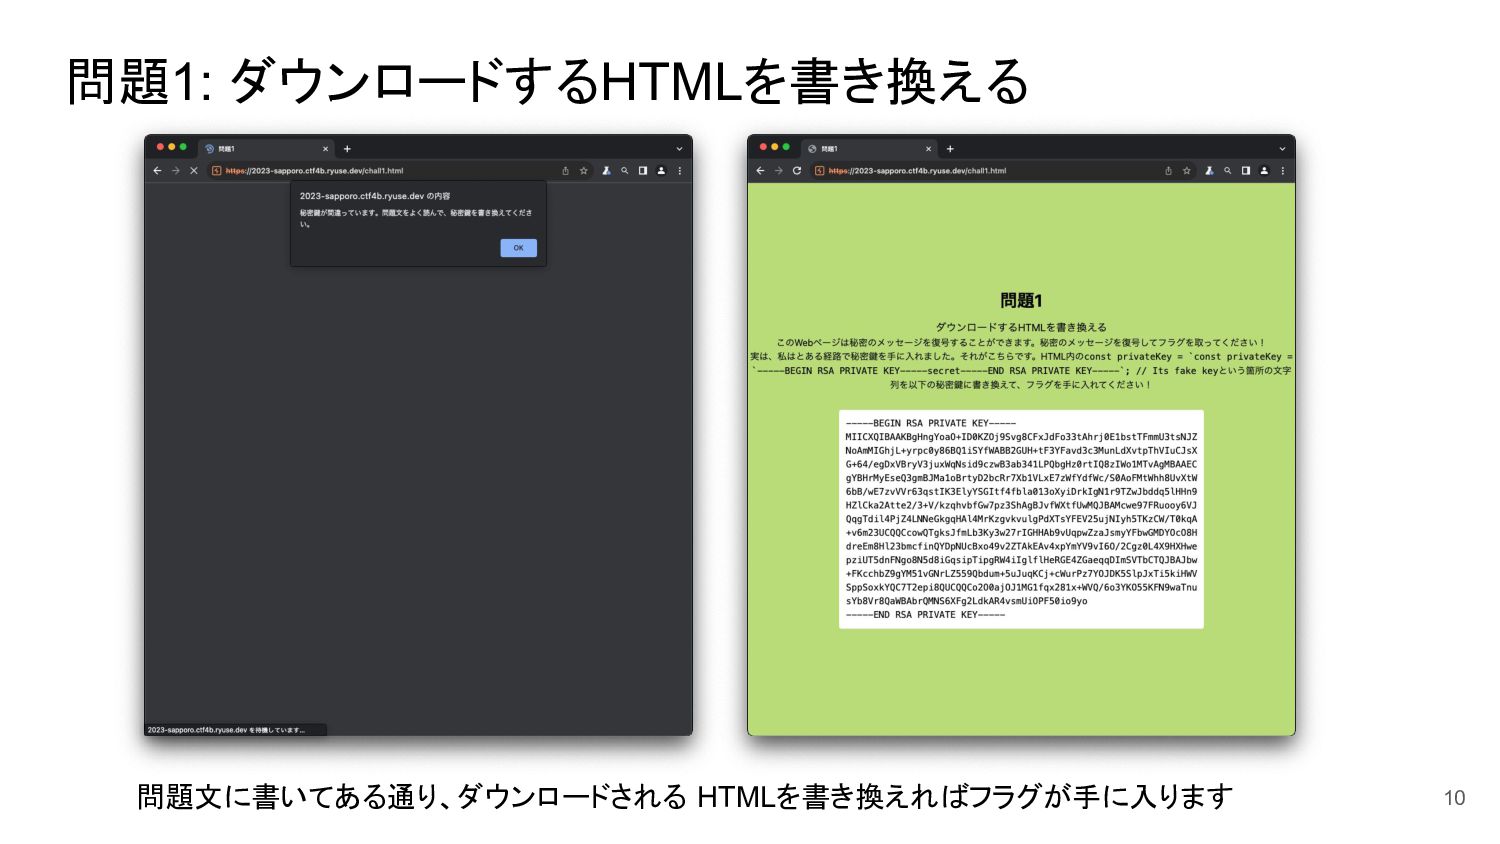
問題1: ダウンロードするHTMLを書き換える 10 問題文に書いてある通り、ダウンロードされる HTMLを書き換えればフラグが手に入ります
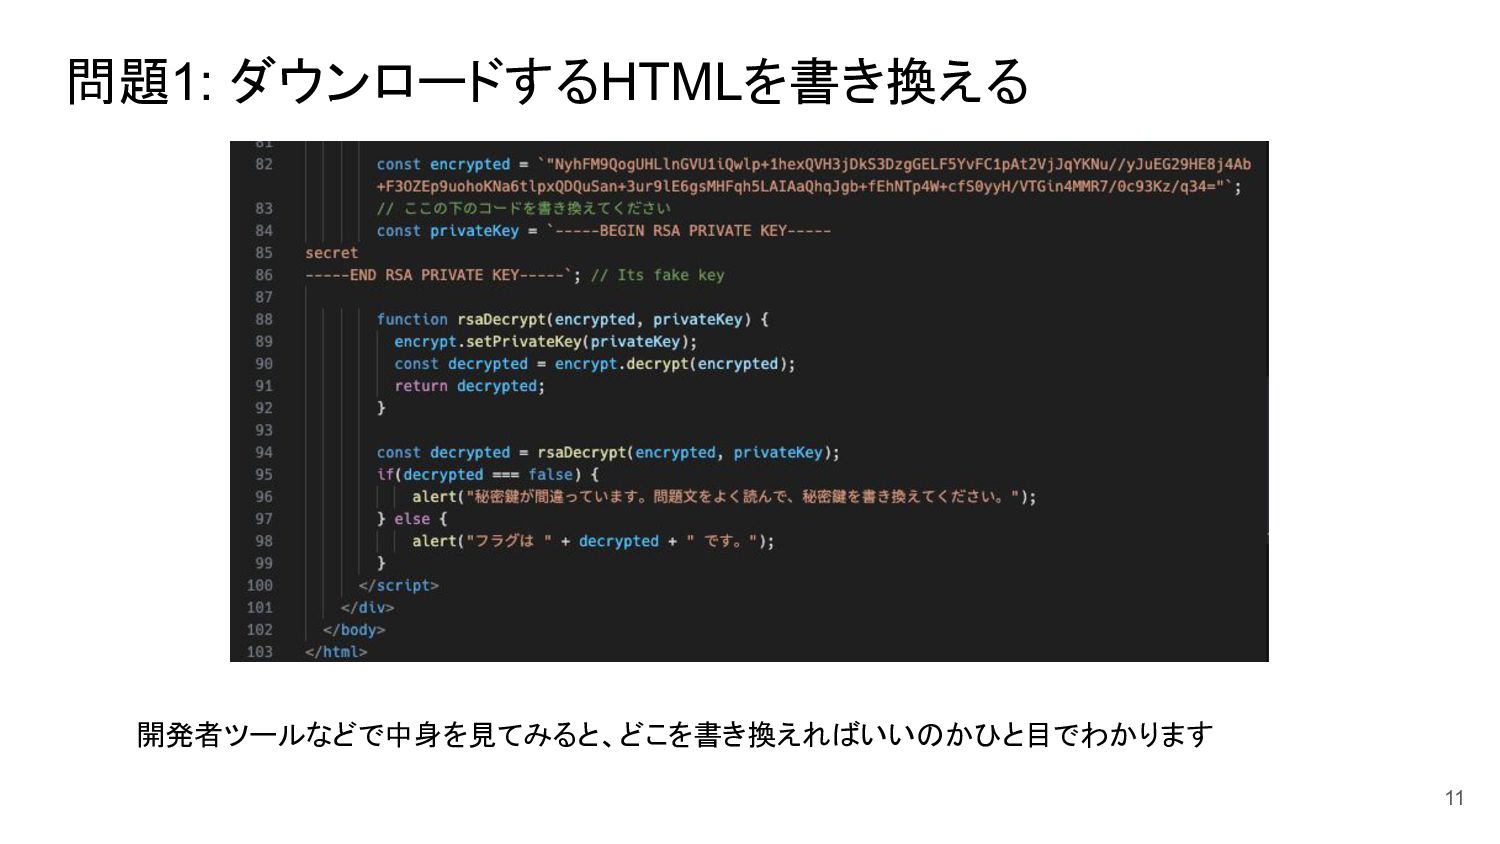
問題1: ダウンロードするHTMLを書き換える 11 開発者ツールなどで中身を見てみると、どこを書き換えればいいのかひと目でわかります
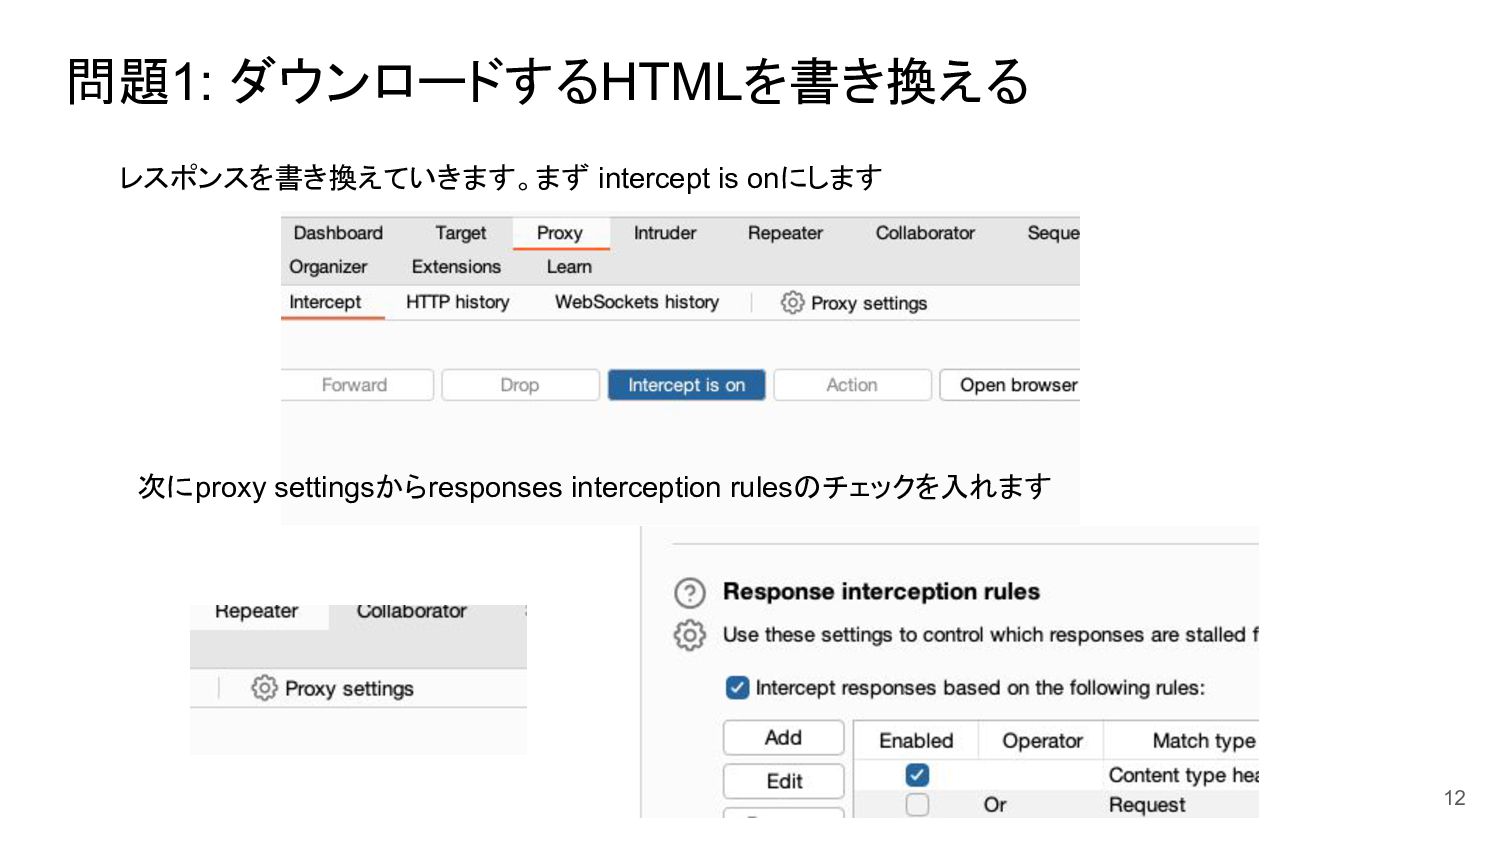
問題1: ダウンロードするHTMLを書き換える 12 レスポンスを書き換えていきます。まず intercept is onにします 次にproxy settingsからresponses interception
rulesのチェックを入れます
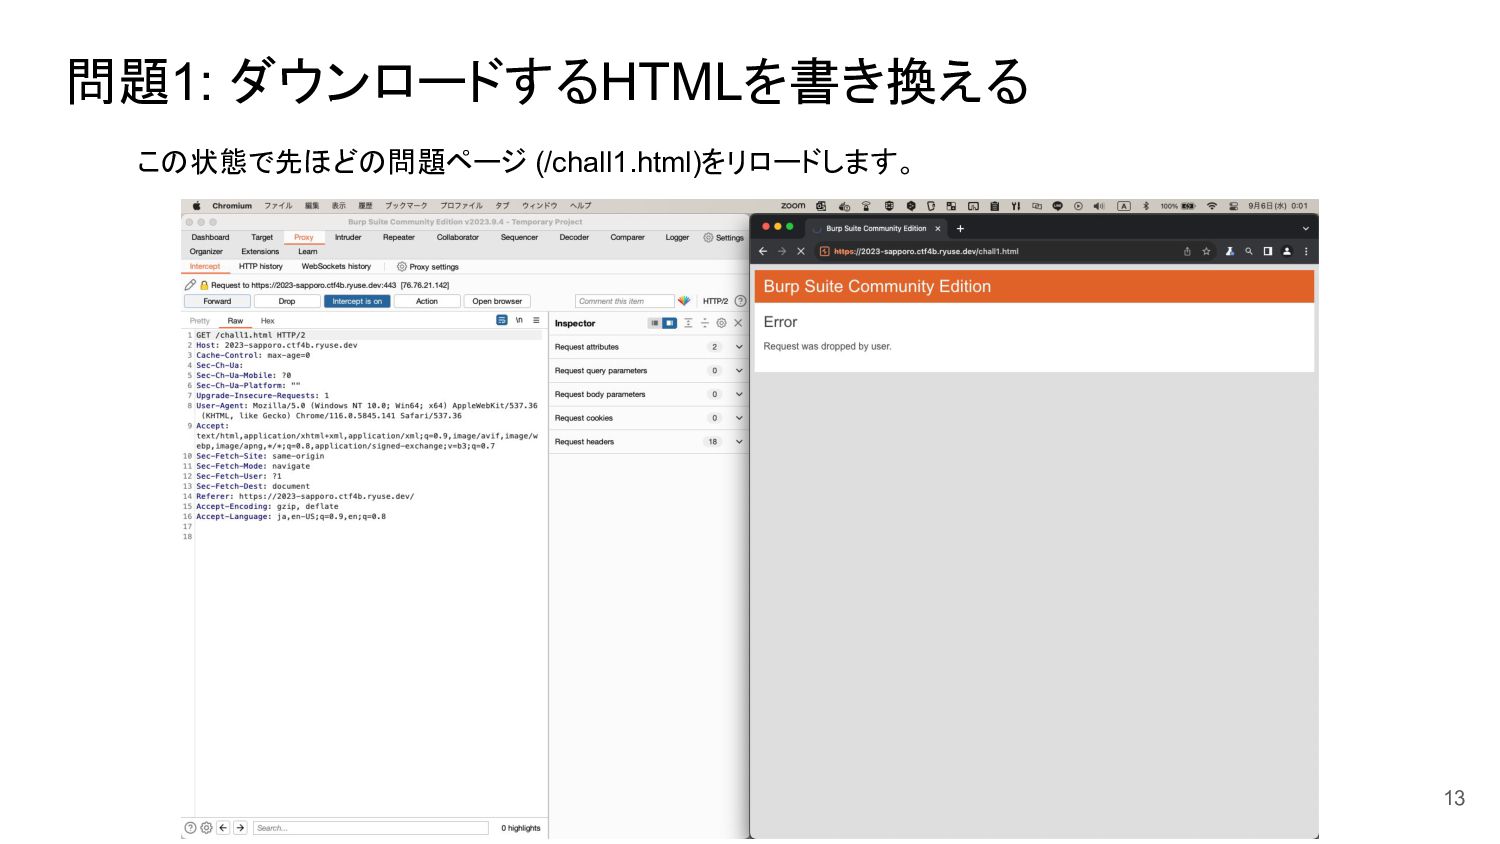
問題1: ダウンロードするHTMLを書き換える 13 この状態で先ほどの問題ページ (/chall1.html)をリロードします。
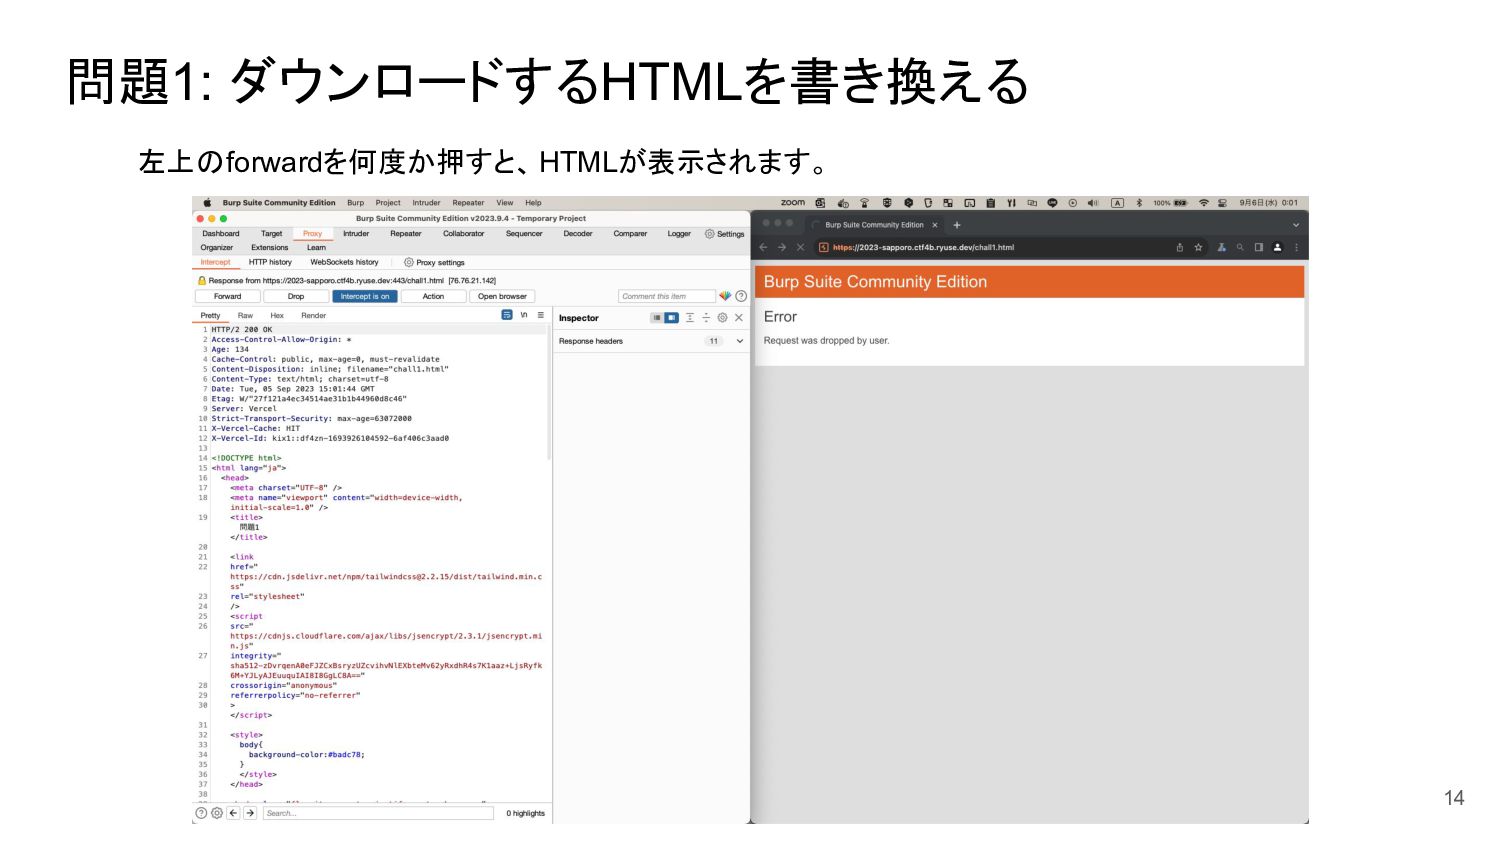
問題1: ダウンロードするHTMLを書き換える これってstring? number? 14 左上のforwardを何度か押すと、HTMLが表示されます。
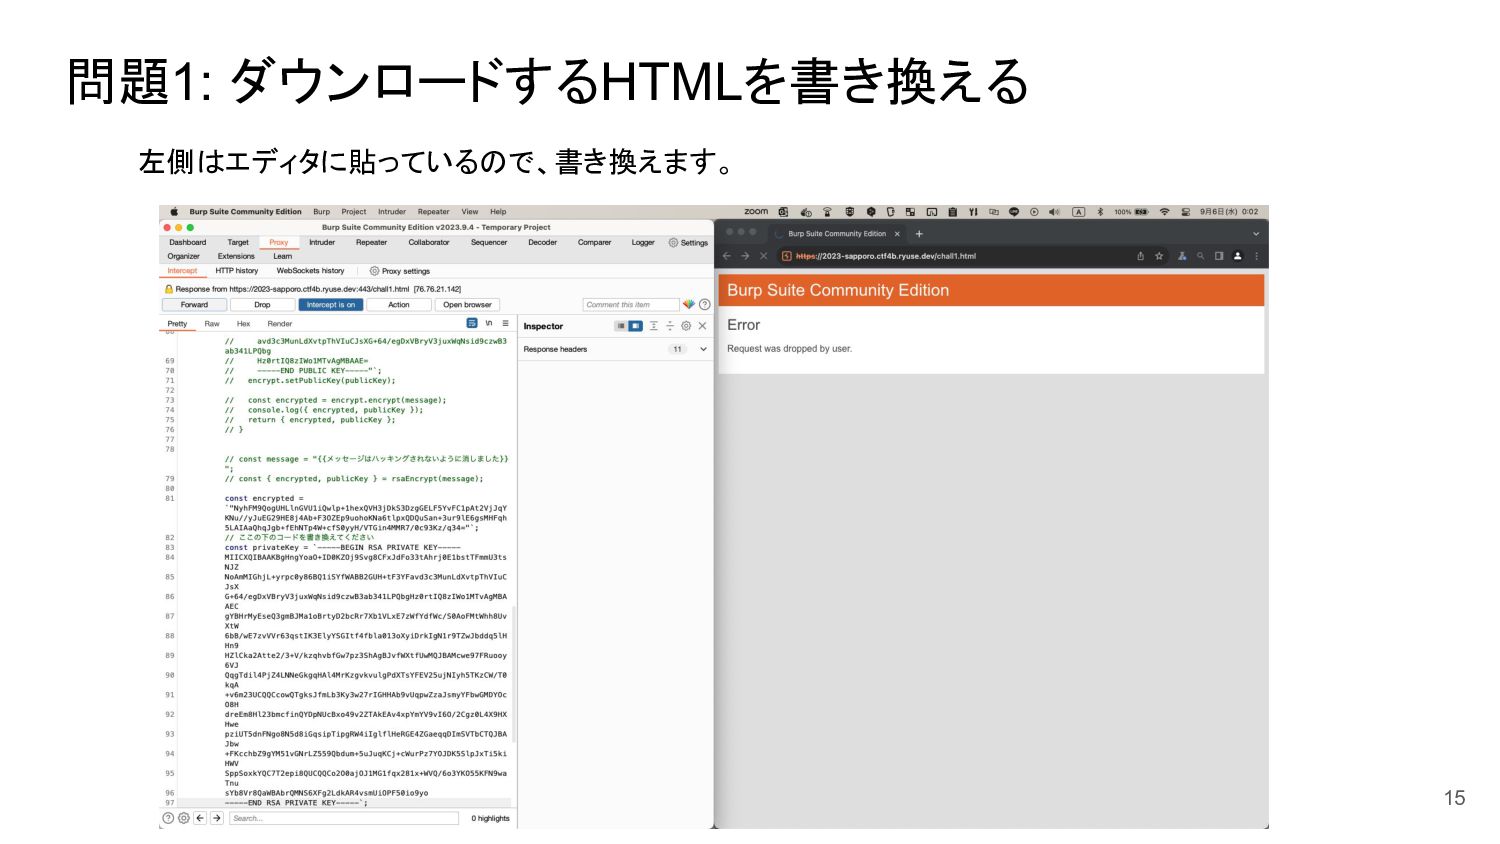
問題1: ダウンロードするHTMLを書き換える 15 左側はエディタに貼っているので、書き換えます。
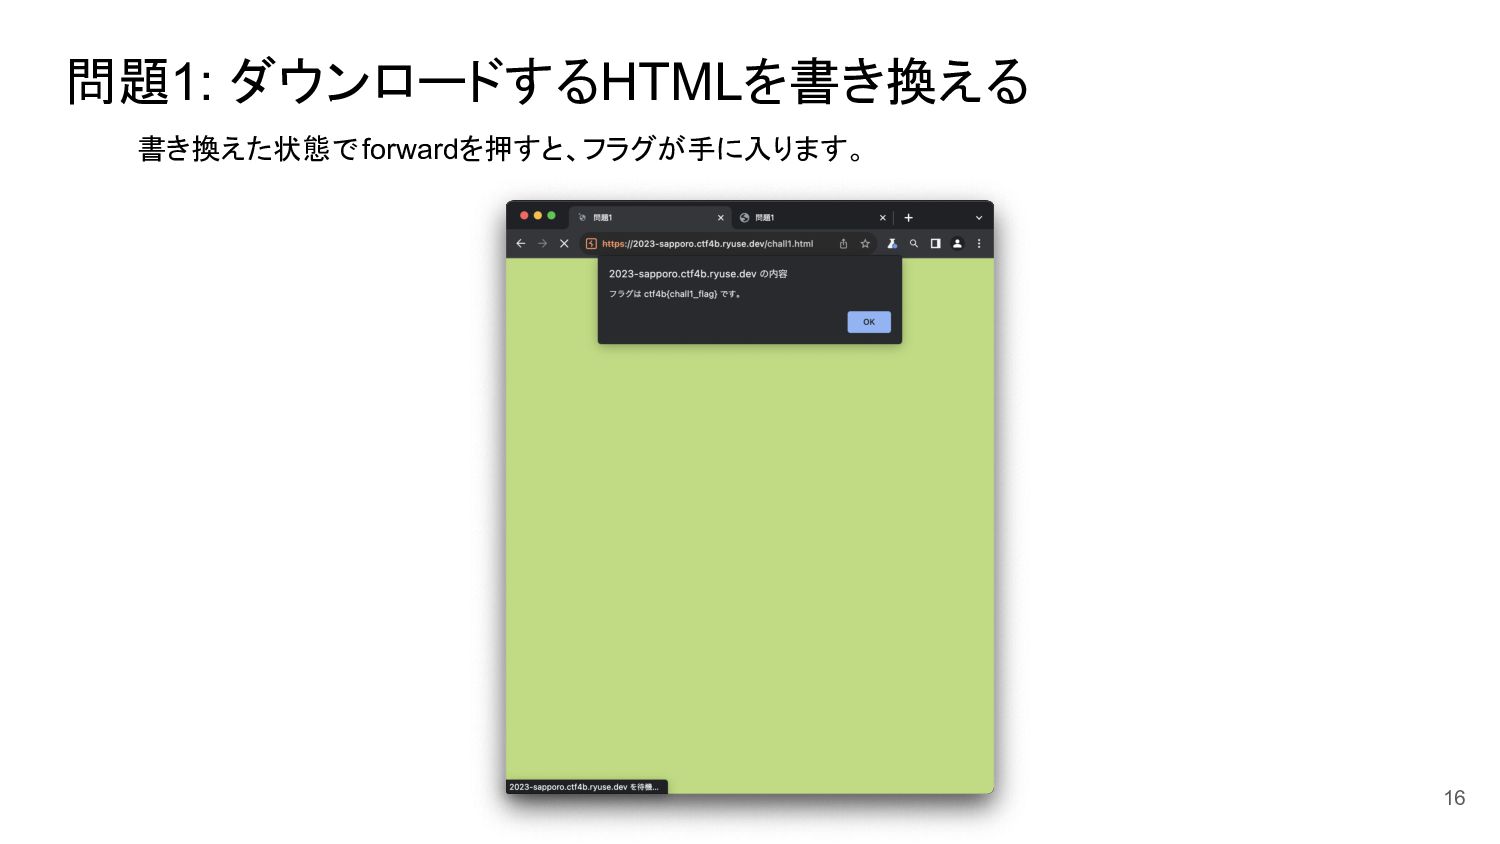
問題1: ダウンロードするHTMLを書き換える 16 書き換えた状態でforwardを押すと、フラグが手に入ります。
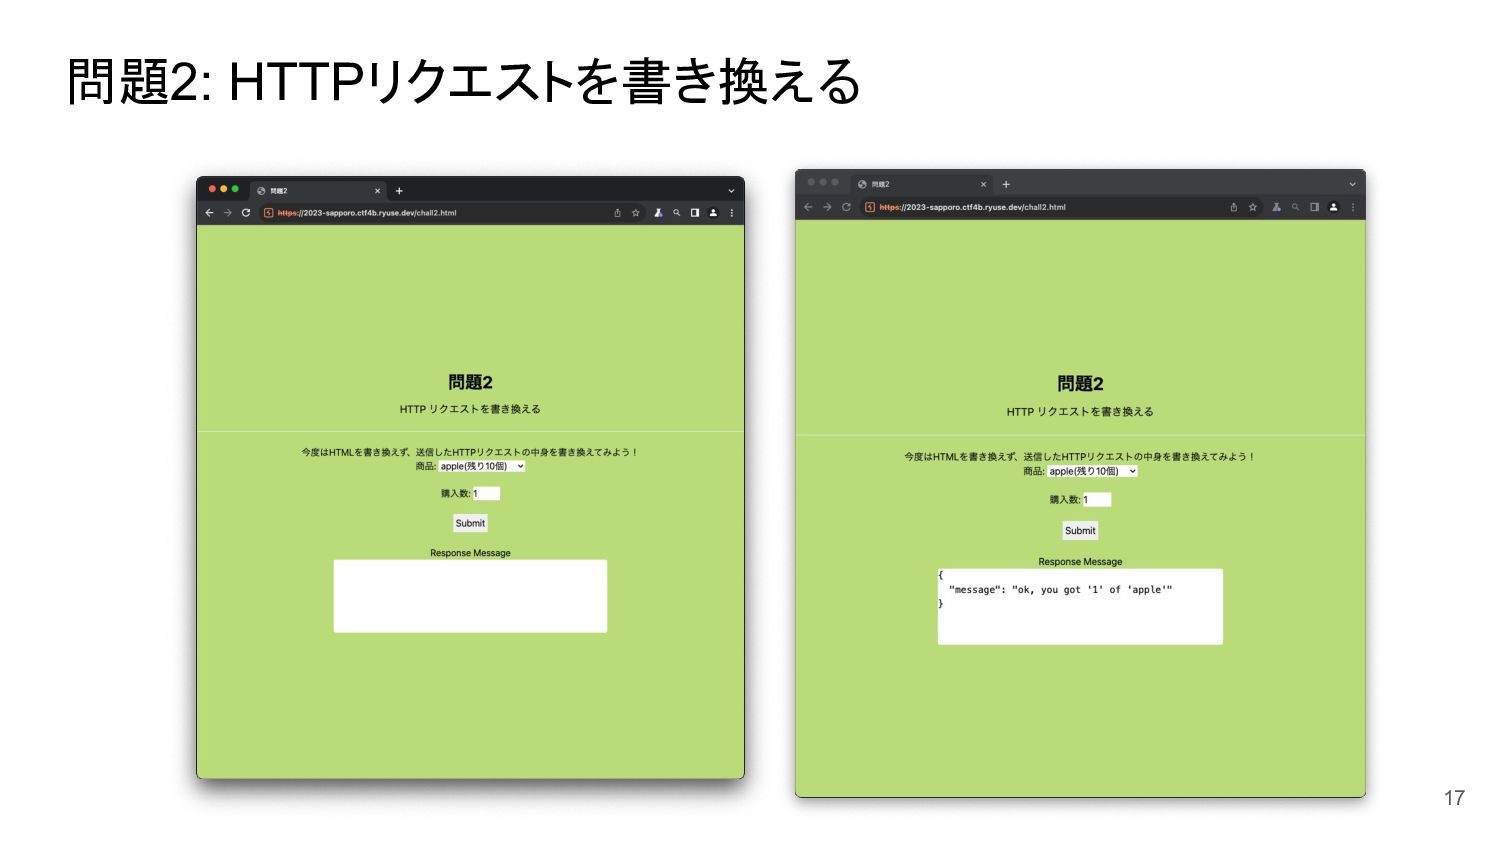
問題2: HTTPリクエストを書き換える 17
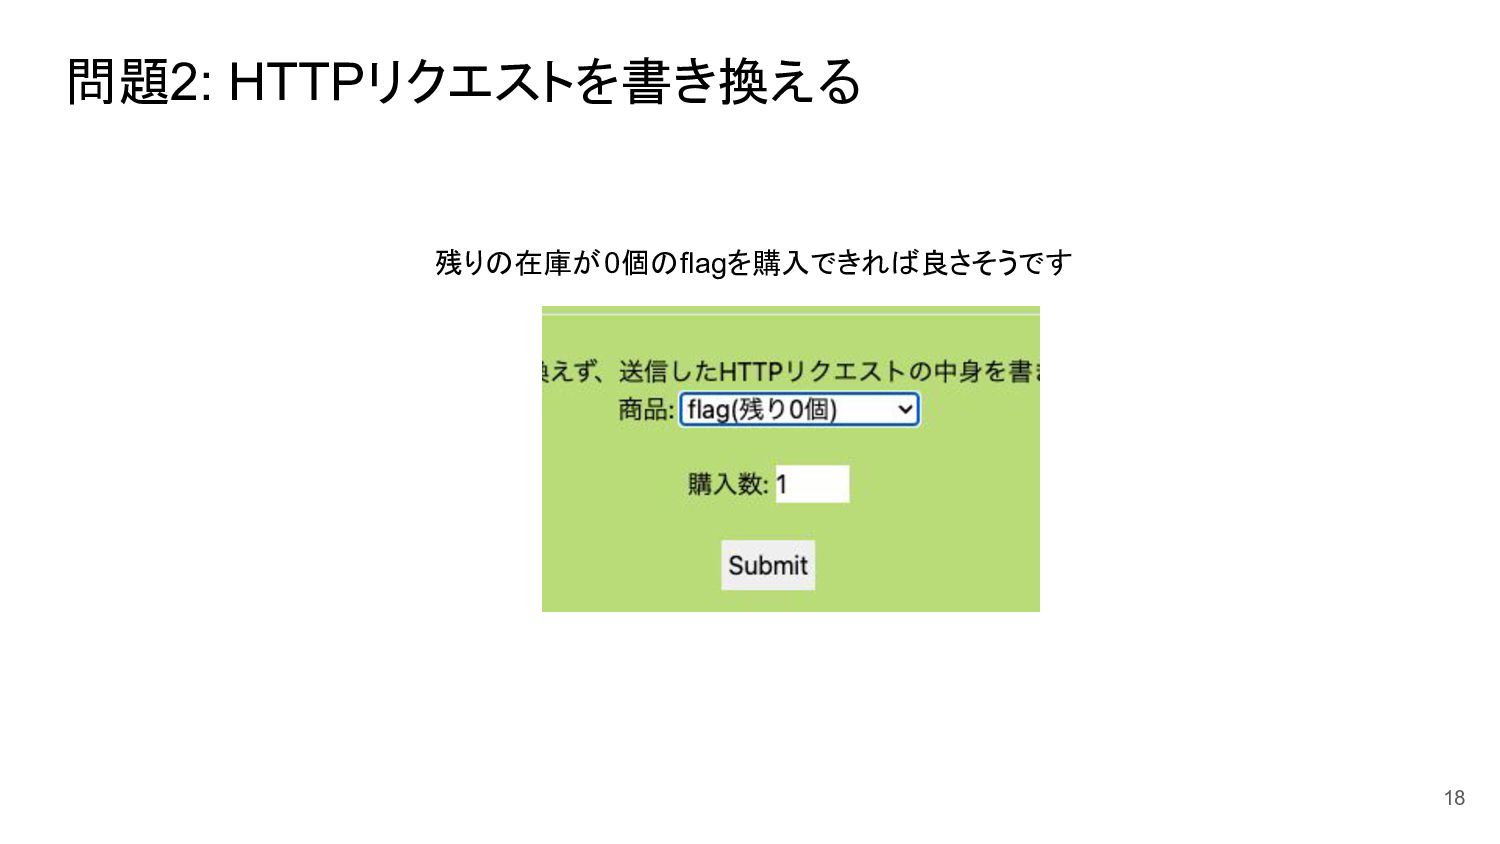
問題2: HTTPリクエストを書き換える 18 残りの在庫が0個のflagを購入できれば良さそうです
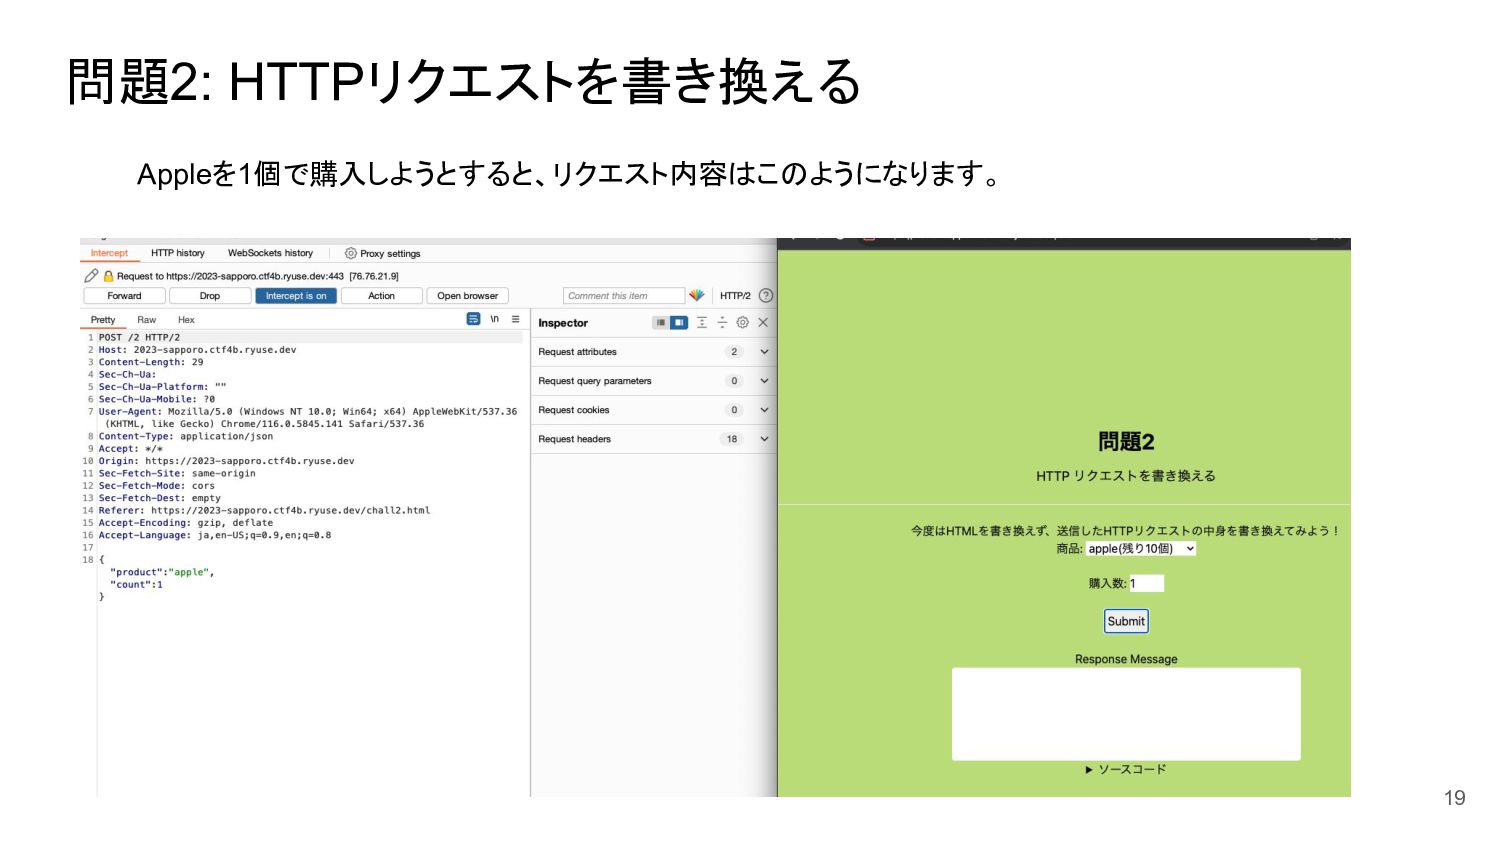
問題2: HTTPリクエストを書き換える 19 Appleを1個で購入しようとすると、リクエスト内容はこのようになります。
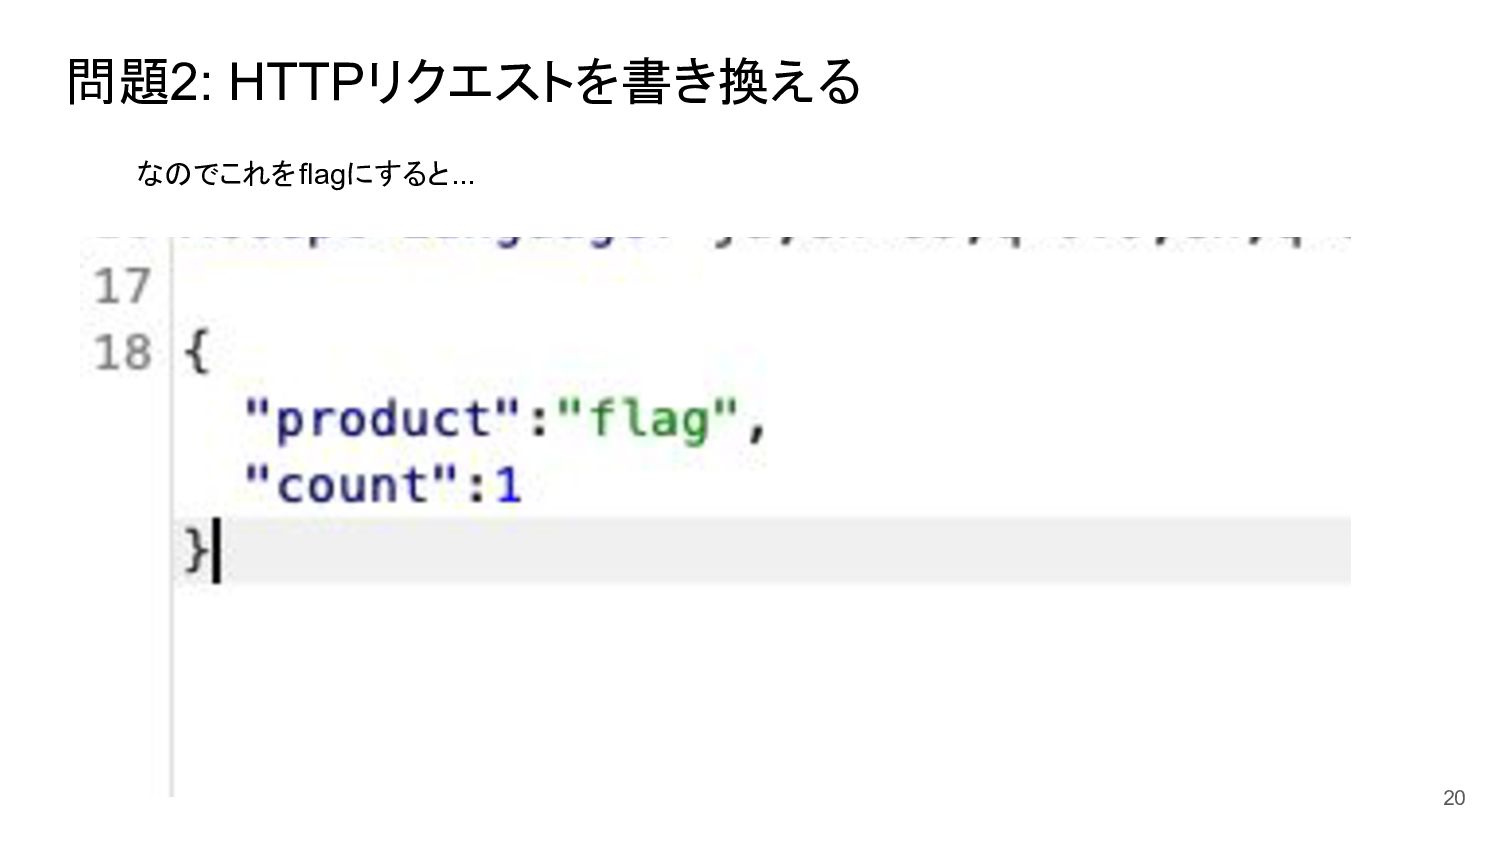
問題2: HTTPリクエストを書き換える 20 なのでこれをflagにすると...
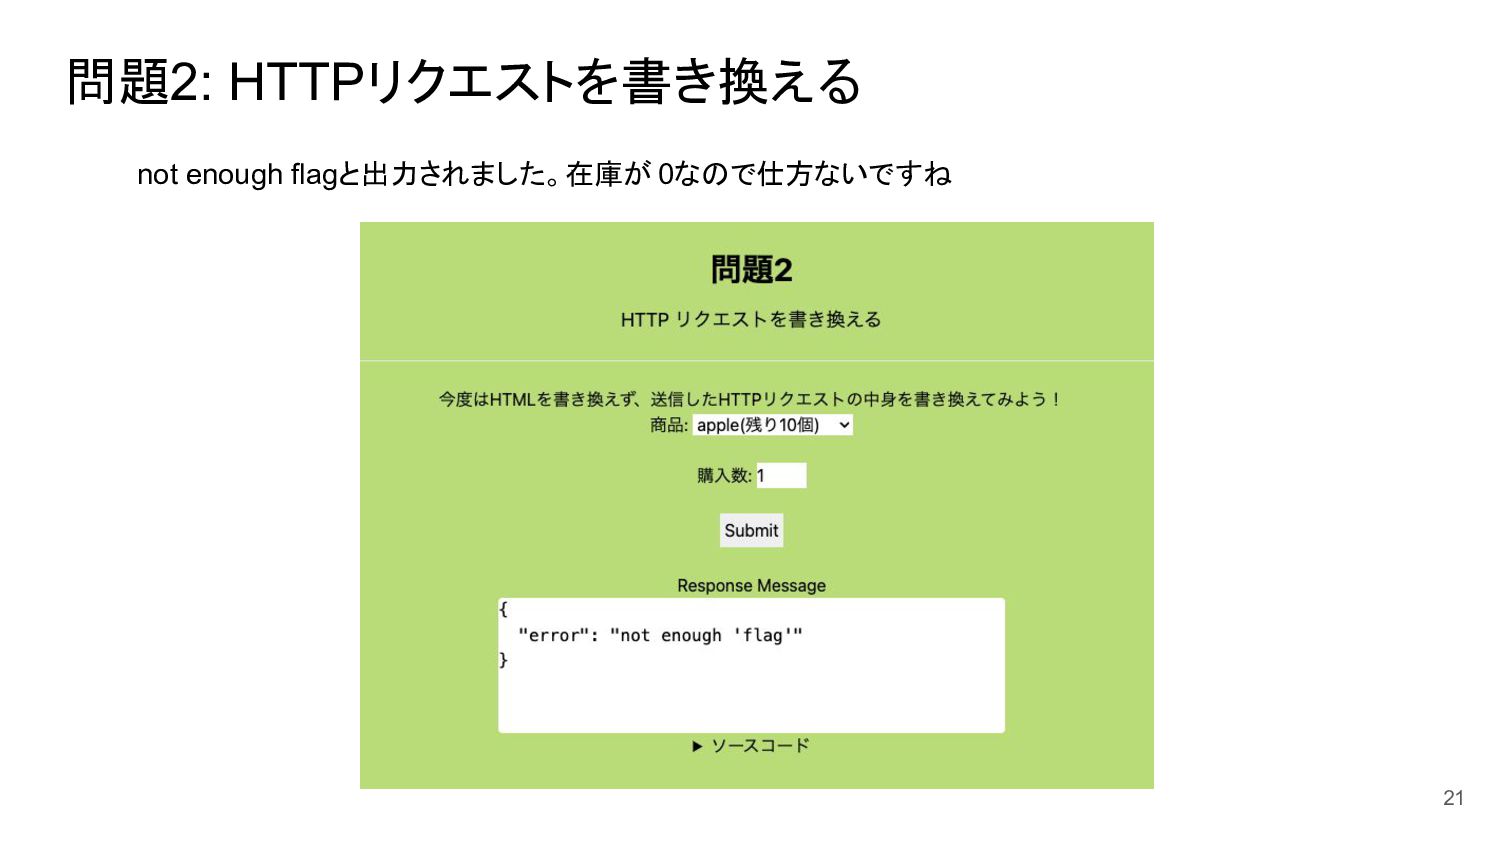
問題2: HTTPリクエストを書き換える 21 not enough flagと出力されました。在庫が 0なので仕方ないですね
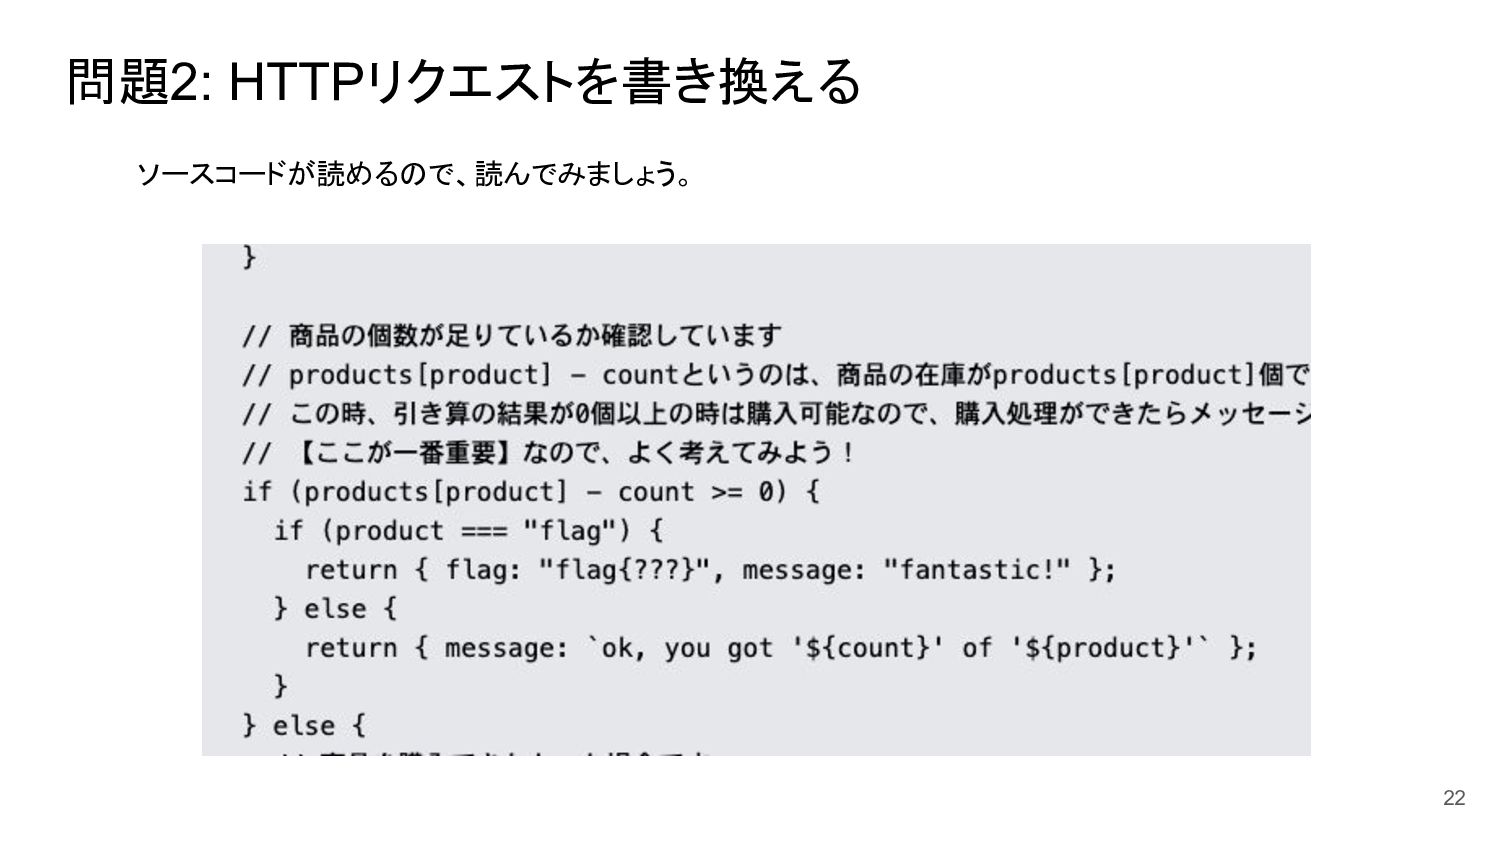
問題2: HTTPリクエストを書き換える 22 ソースコードが読めるので、読んでみましょう。
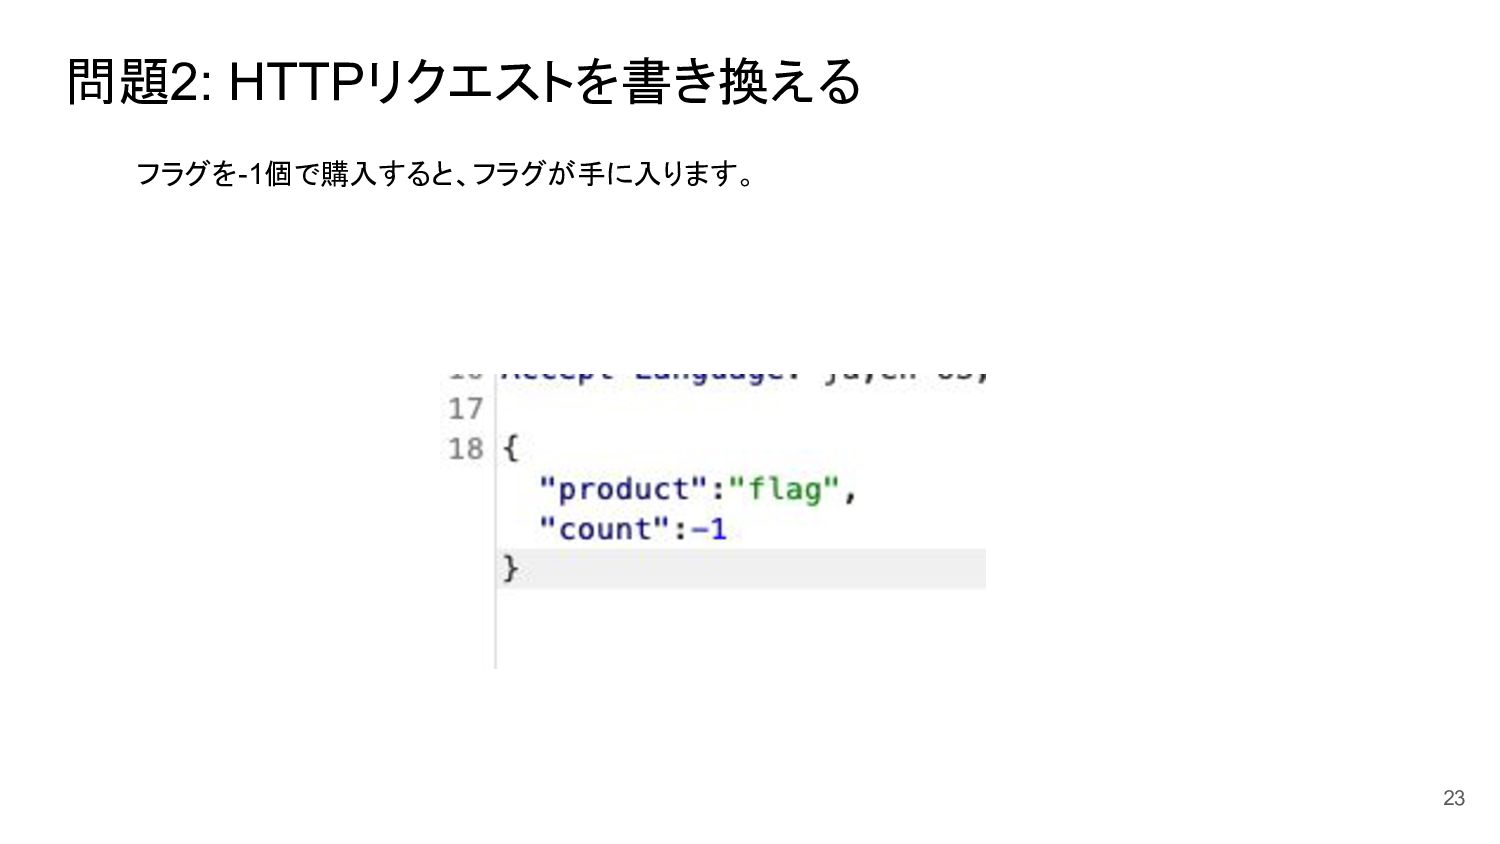
問題2: HTTPリクエストを書き換える 23 フラグを-1個で購入すると、フラグが手に入ります。
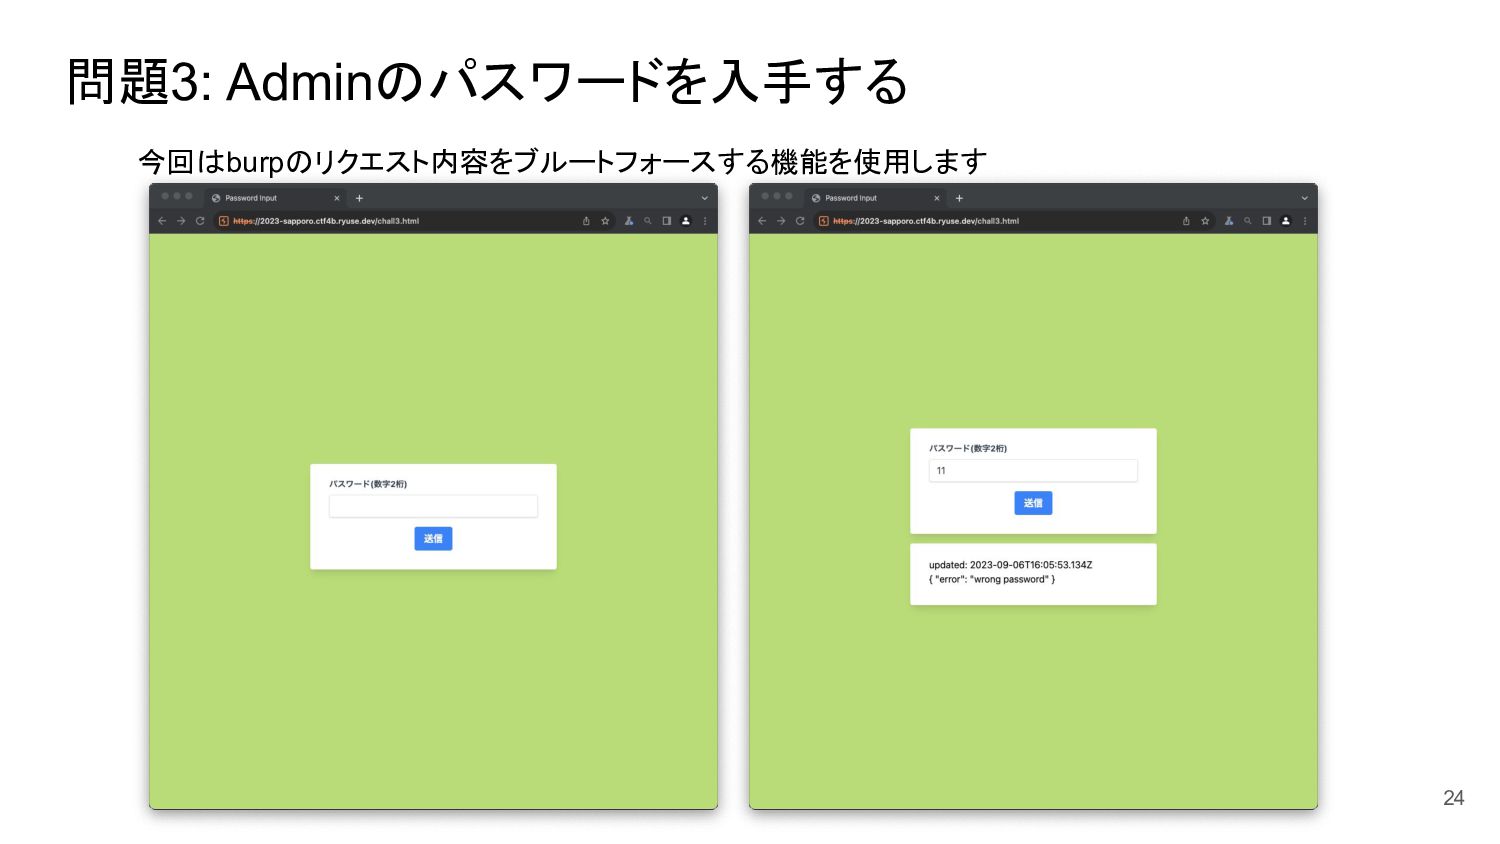
問題3: Adminのパスワードを入手する 24 今回はburpのリクエスト内容をブルートフォースする機能を使用します
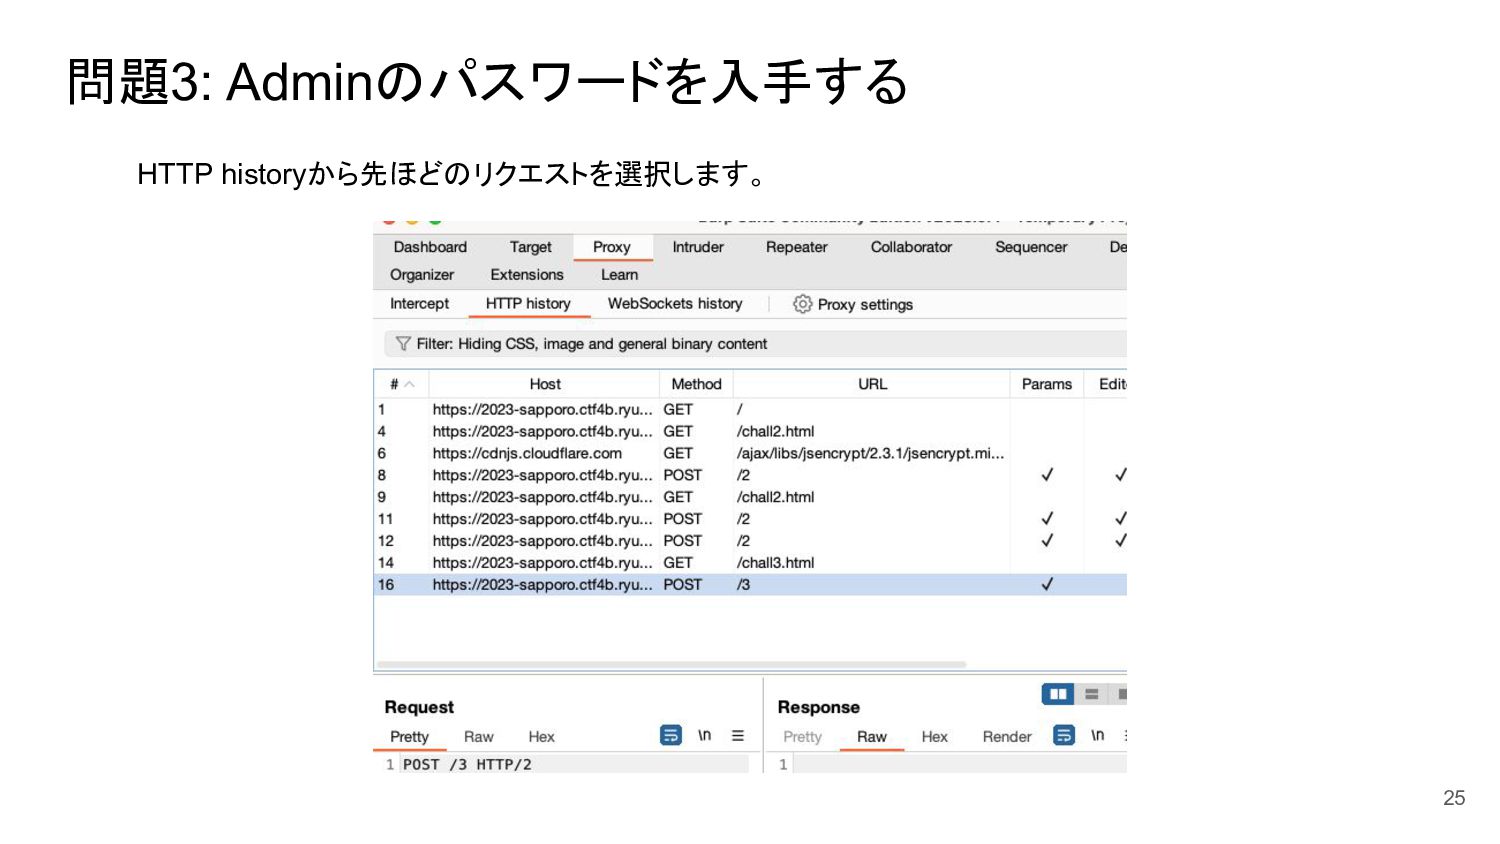
問題3: Adminのパスワードを入手する これってstring? number? 25 HTTP historyから先ほどのリクエストを選択します。
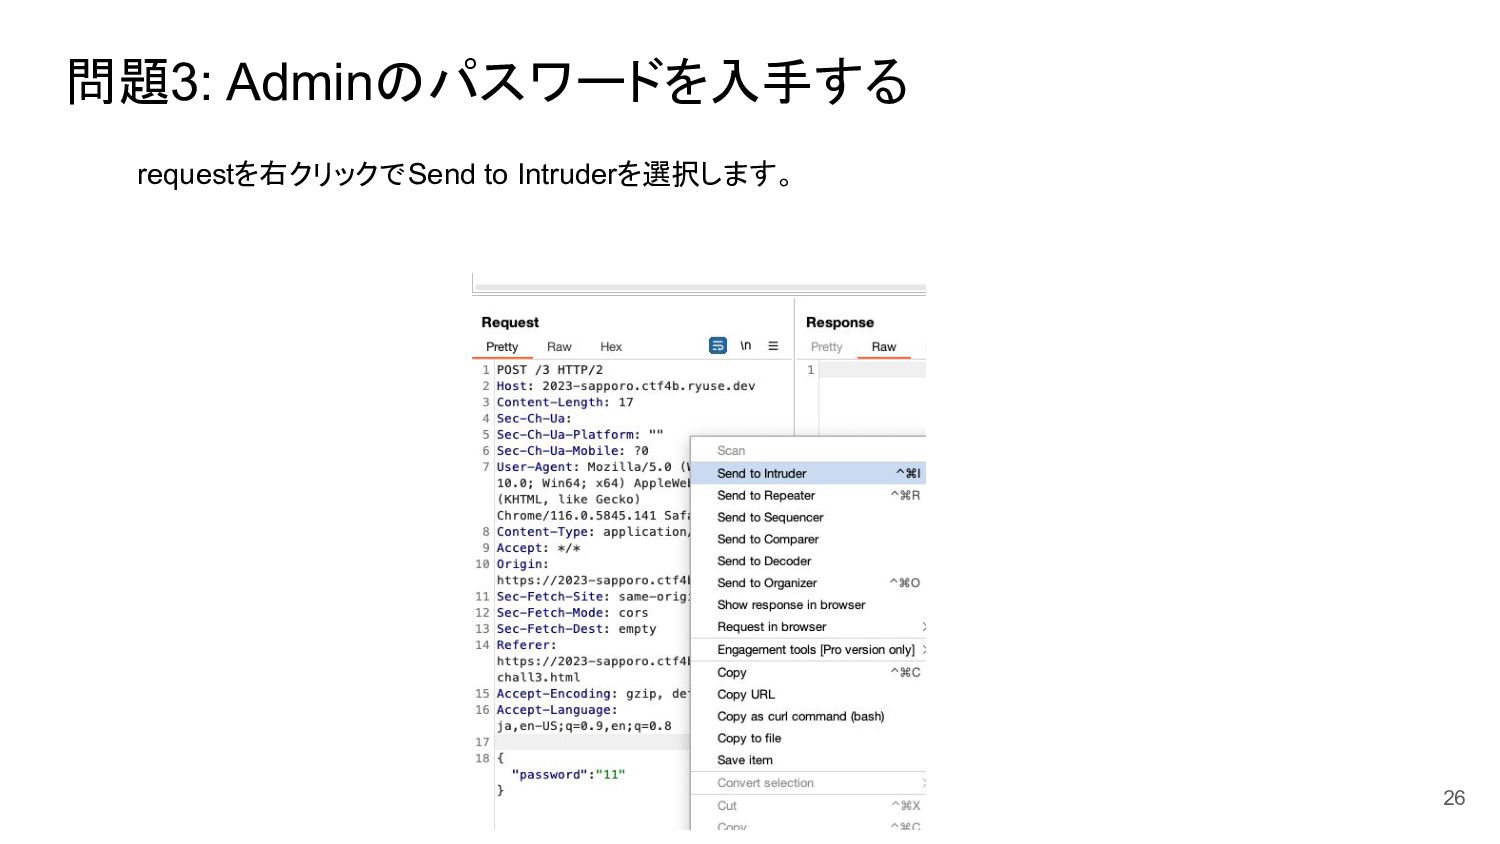
問題3: Adminのパスワードを入手する これってstring? number? 26 requestを右クリックでSend to Intruderを選択します。
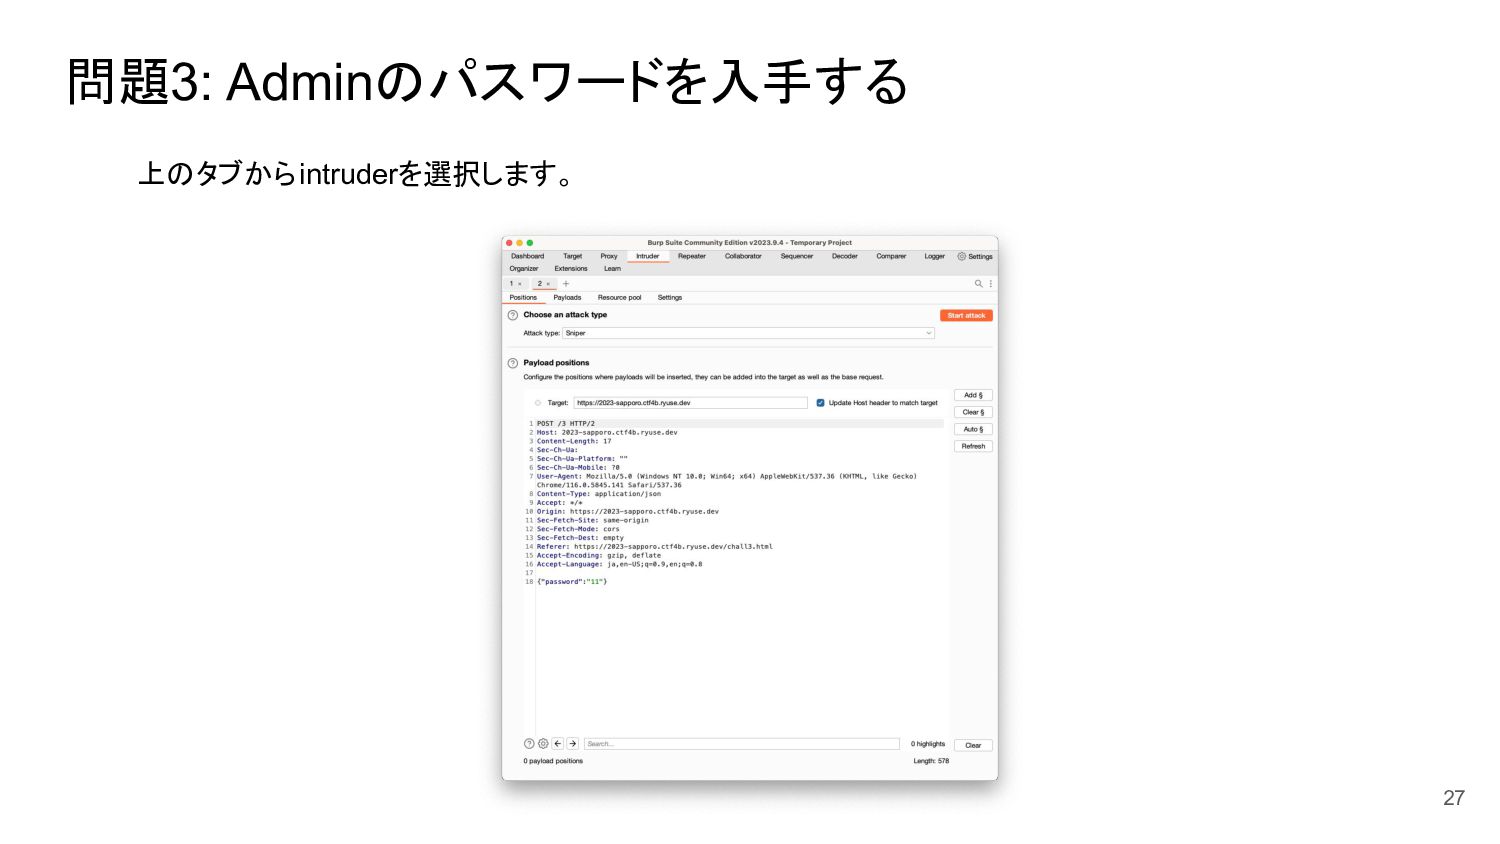
問題3: Adminのパスワードを入手する これってstring? number? 27 上のタブからintruderを選択します。
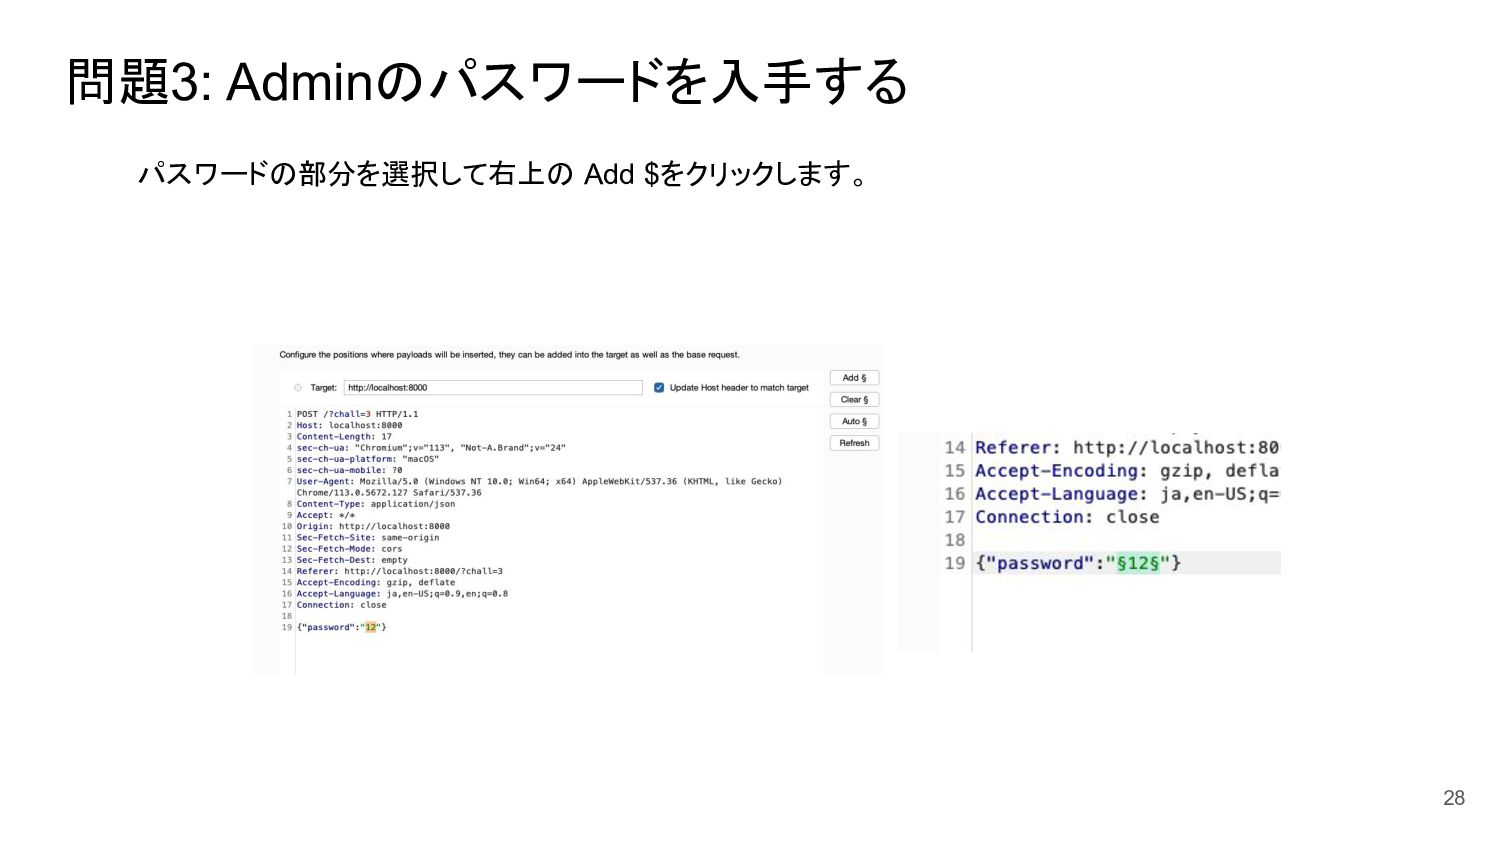
問題3: Adminのパスワードを入手する これってstring? number? 28 パスワードの部分を選択して右上の Add $をクリックします。
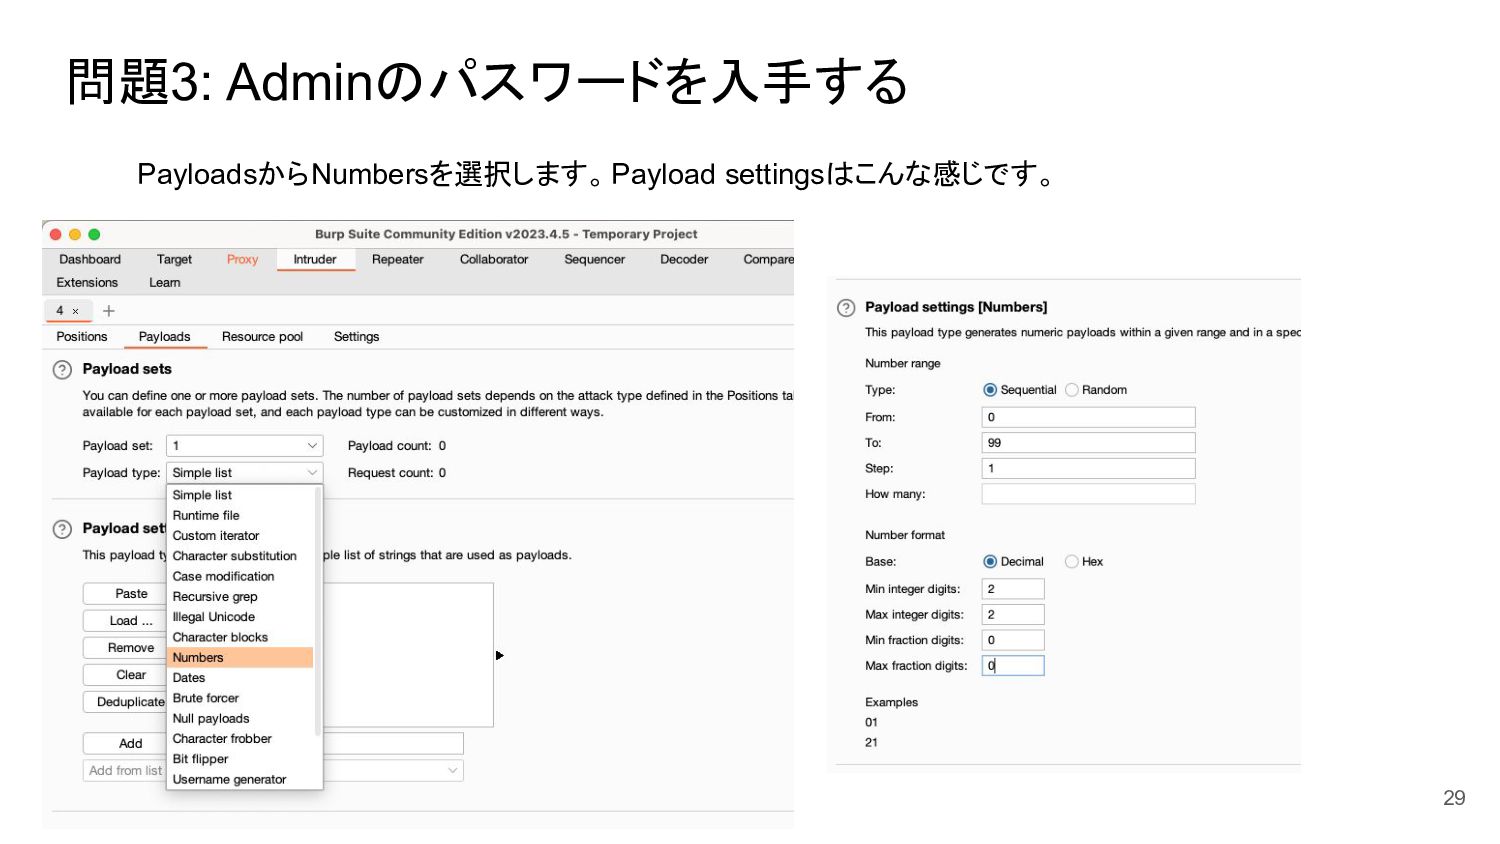
問題3: Adminのパスワードを入手する これってstring? number? 29 PayloadsからNumbersを選択します。Payload settingsはこんな感じです。
問題3: Adminのパスワードを入手する これってstring? number? 30 実行すると一個だけレスポンスサイズがおかしい!この中身をみるとフラグが入っています。
まとめ 31 • HTTPリクエスト・レスポンスはローカルプロキシを使用して書き換えられる • リクエストやレスポンスを書き換えることによって入力制限などを回避できる場合が ある • Burp Suiteを使うとパラメータを変えながら様々なリクエストを作成することができる


 xryuseix
 recruitengineers
 tsuchikazu
 athug
 shuta13
 kairim0
 toru_kubota
 mot_techtalk
 ymiya55
 pei0804
 hlum
 yama3133
 sansantech
 thekraken
 varn
 tmiket
 garrettdimon
 honnibal
 aleyda
 watany
 auna
 tammyeverts
 baasie
 skipperchong
 uxyall